

#ledger
ledger
965,375 visualizaciones
1,481 participa(n) en el debate
Populares
Novedades
·
--
Los usuarios de la cadena pierden dinero; el jefe de la cadena interpreta un romance apasionado.
#Tron #Ledger
Los atacantes robaron frases semilla mediante dispositivos Ledger manipulados por distribuidores del sudeste asiático. En la cadena TRON, se lavaron rápidamente unos 70,5 millones de dólares en USDT, el 75,6 % de las pérdidas totales del incidente. Después, Tether congeló alrededor de diez millones, pero el resto ya se había dispersado en las sombras. Ni TRON ni el propio Sun propusieron compensación alguna ni dieron una respuesta sistemática.
En agosto de este año, Sun demandó a jt para reclamar 30 millones de yuanes como «dote» y publicó un extenso texto de seis mil caracteres en el que revelaba detalles íntimos. Después de que jt respondiera: «No venderé mi alma por dinero», Sun afirmó: «La persona se ha ido; la luz, tarde o temprano, hay que apagarla». Parecía que el asunto estaba zanjado. Pero en octubre volvió a sacar el tema durante una transmisión en directo y dijo: «Aunque le diera a jt 5.000 millones o 50.000 millones, no conseguiría que se quedara». Los internautas se burlaron de él, diciendo que era «un estafador que se inventa su propia historia para ganar visitas».
Y así, la escena adquirió un contraste impactante: por un lado, los usuarios de TRON sufrían enormes pérdidas porque sus monederos físicos habían sido manipulados; por el otro, Sun seguía rumiando ante las cámaras una relación a la que ya le había «apagado la luz». Hace poco también reveló que incluso deja que la IA tome decisiones importantes de su vida. Pero, ante las pérdidas de dinero real en el ecosistema de TRON, parece que la IA no le ofreció consejo alguno, y él mismo optó por guardar silencio.
La «luz» de Sun sí que se apagó, pero el agujero de más de 70 millones de dólares en la cadena TRON sigue ahí, bien iluminado.
2
263
·
--
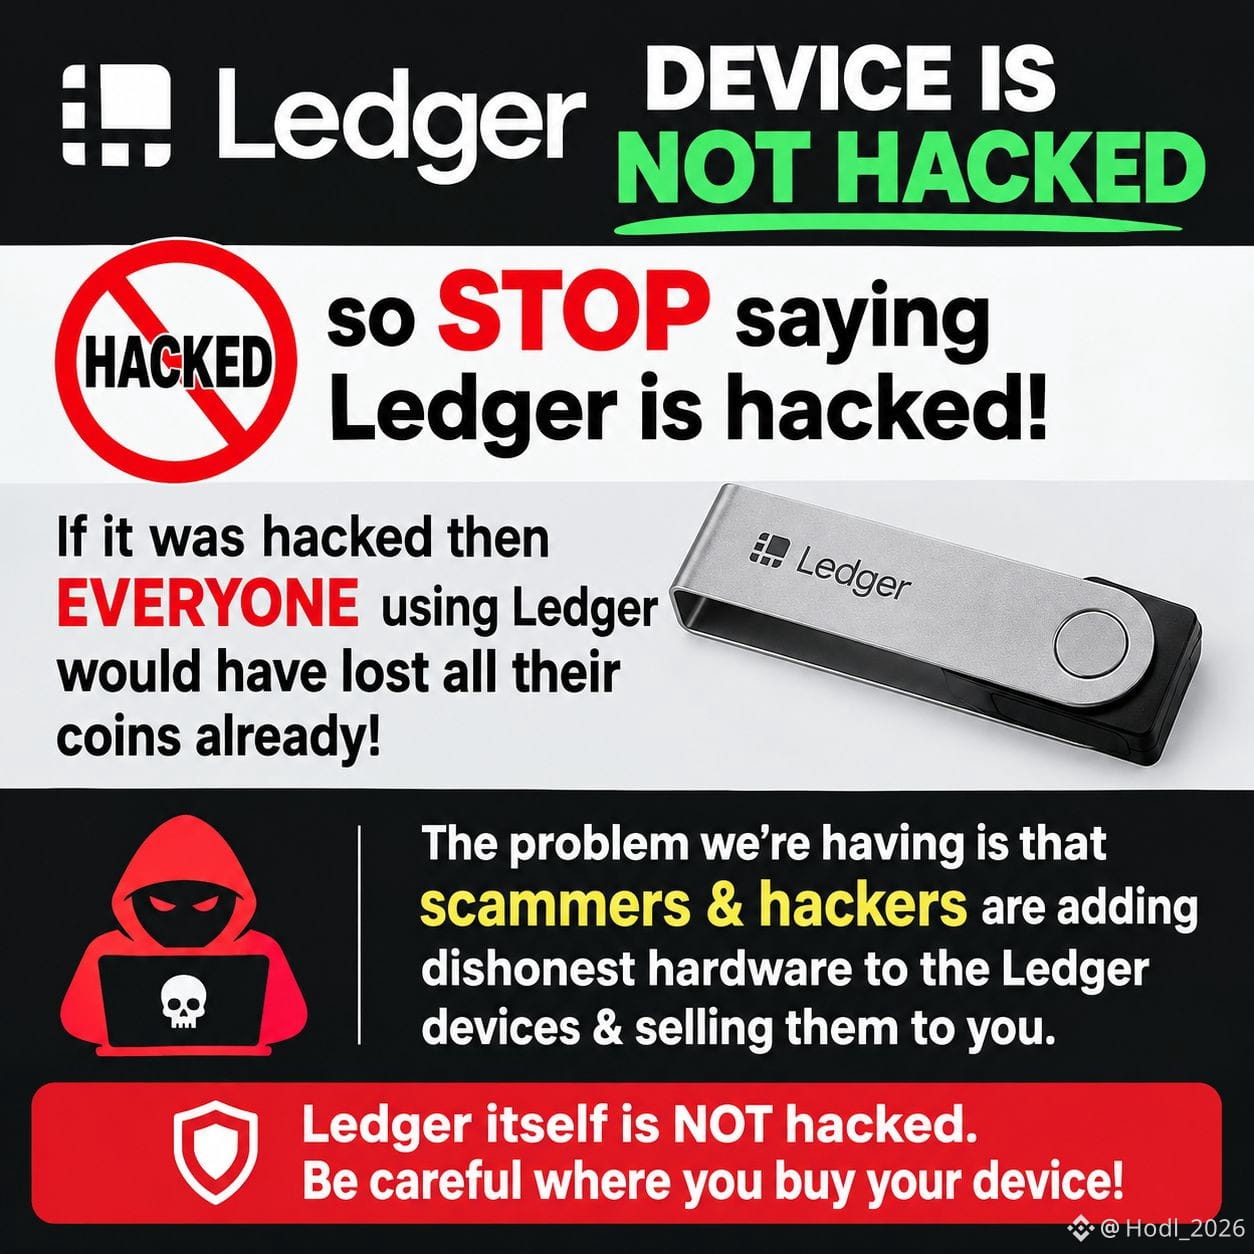
¡El dispositivo #Ledger NO ESTÁ HACKEADO, así que DEJEN de decir que Ledger ha sido hackeado!
¡Si lo hubieran hackeado, TODOS los que usan Ledger ya habrían perdido todas sus monedas!
El problema que tenemos es que los estafadores y los hackers están añadiendo hardware fraudulento a los dispositivos Ledger y vendiéndotelos.
#StaySafe
¡Si lo hubieran hackeado, TODOS los que usan Ledger ya habrían perdido todas sus monedas!
El problema que tenemos es que los estafadores y los hackers están añadiendo hardware fraudulento a los dispositivos Ledger y vendiéndotelos.
#StaySafe
124

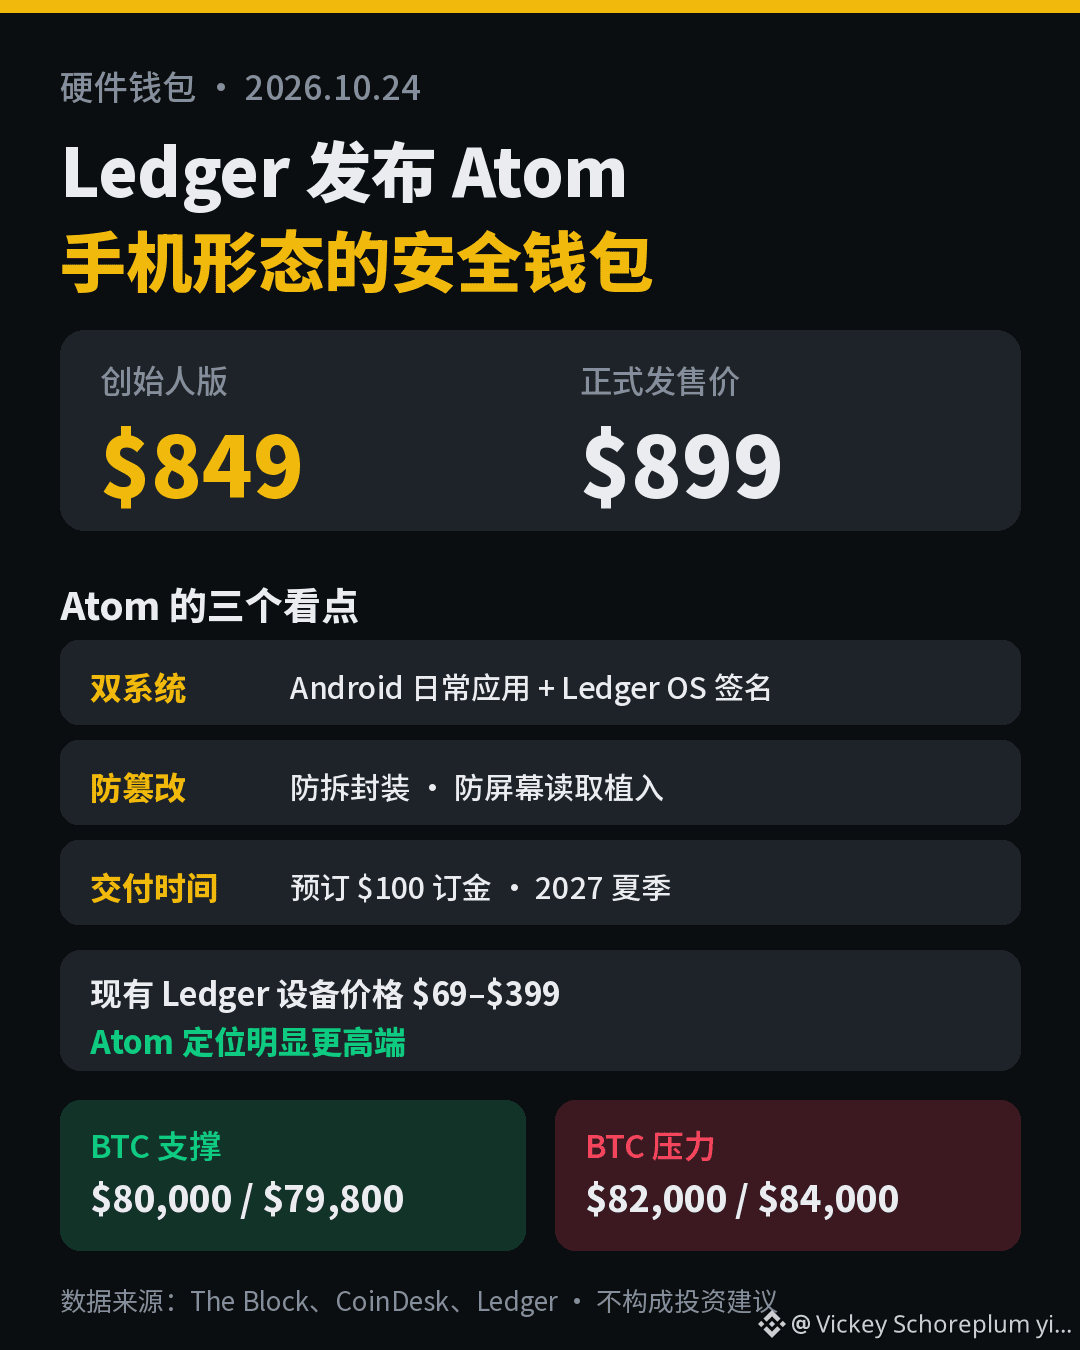
📱 ¿Una billetera de hardware convertida en «teléfono»? ¿Por qué lanza Ledger Atom justo ahora?
El 15 de octubre, Ledger presentó Atom en la conferencia Op3n de París: un dispositivo capaz de ejecutar aplicaciones Android de uso diario y que, al mismo tiempo, conserva un chip de seguridad independiente. Según The Block, la edición para fundadores cuesta $849 y se puede reservar con un depósito de $100 totalmente reembolsable. Tras el lanzamiento oficial, costará $899, mientras que las billeteras de hardware actuales de Ledger oscilan entre $69 y $399.
📌 Información clave
• Dos sistemas: Android gestiona las aplicaciones cotidianas; las transacciones se firman en el modo seguro de Ledger OS
• Protección contra manipulaciones: incorpora un embalaje a prueba de manipulaciones y un diseño para impedir la instalación de dispositivos que lean la pantalla, en respuesta al reciente incidente en la cadena de suministro de CryptoBilis
• Ecosistema: está prevista la integración de las aplicaciones de Seeker, de Solana Mobile
• Se espera que las entregas comiencen en el verano de 2027. Por ahora, solo se puede reservar; todavía no es un producto terminado
💡 Impacto en el mercado
La demanda de seguridad de autocustodia vuelve a cobrar relevancia ante los riesgos en la cadena de suministro. Sin embargo, como Atom no se enviará hasta 2027, su impacto a corto plazo en el precio de las criptomonedas será limitado; por ahora, se trata más bien de una narrativa del sector. Las promesas de seguridad aún deben comprobarse con el hardware real.
📊 Niveles de referencia de BTC (precio actual: aprox. $80,800; variación en 24 h: -1.3%)
• Soportes: $80,000 / $79,800
• Resistencias: $82,000 / $84,000
🤔 ¿Pagarías $849 por una billetera con forma de «teléfono» o seguirías usando un teléfono convencional junto con una billetera de hardware? ¡Cuéntanos en los comentarios! 👇
👉 Opera BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Ledger发布Atom手机形态钱包 #Ledger #硬件钱包 #BTC
⚠️ Lo anterior no constituye asesoramiento de inversión. Ten en cuenta los riesgos.
91

Es posible que tu billetera fría ya viniera de fábrica con una puerta trasera: no es alarmismo, Ledger lo admitió.
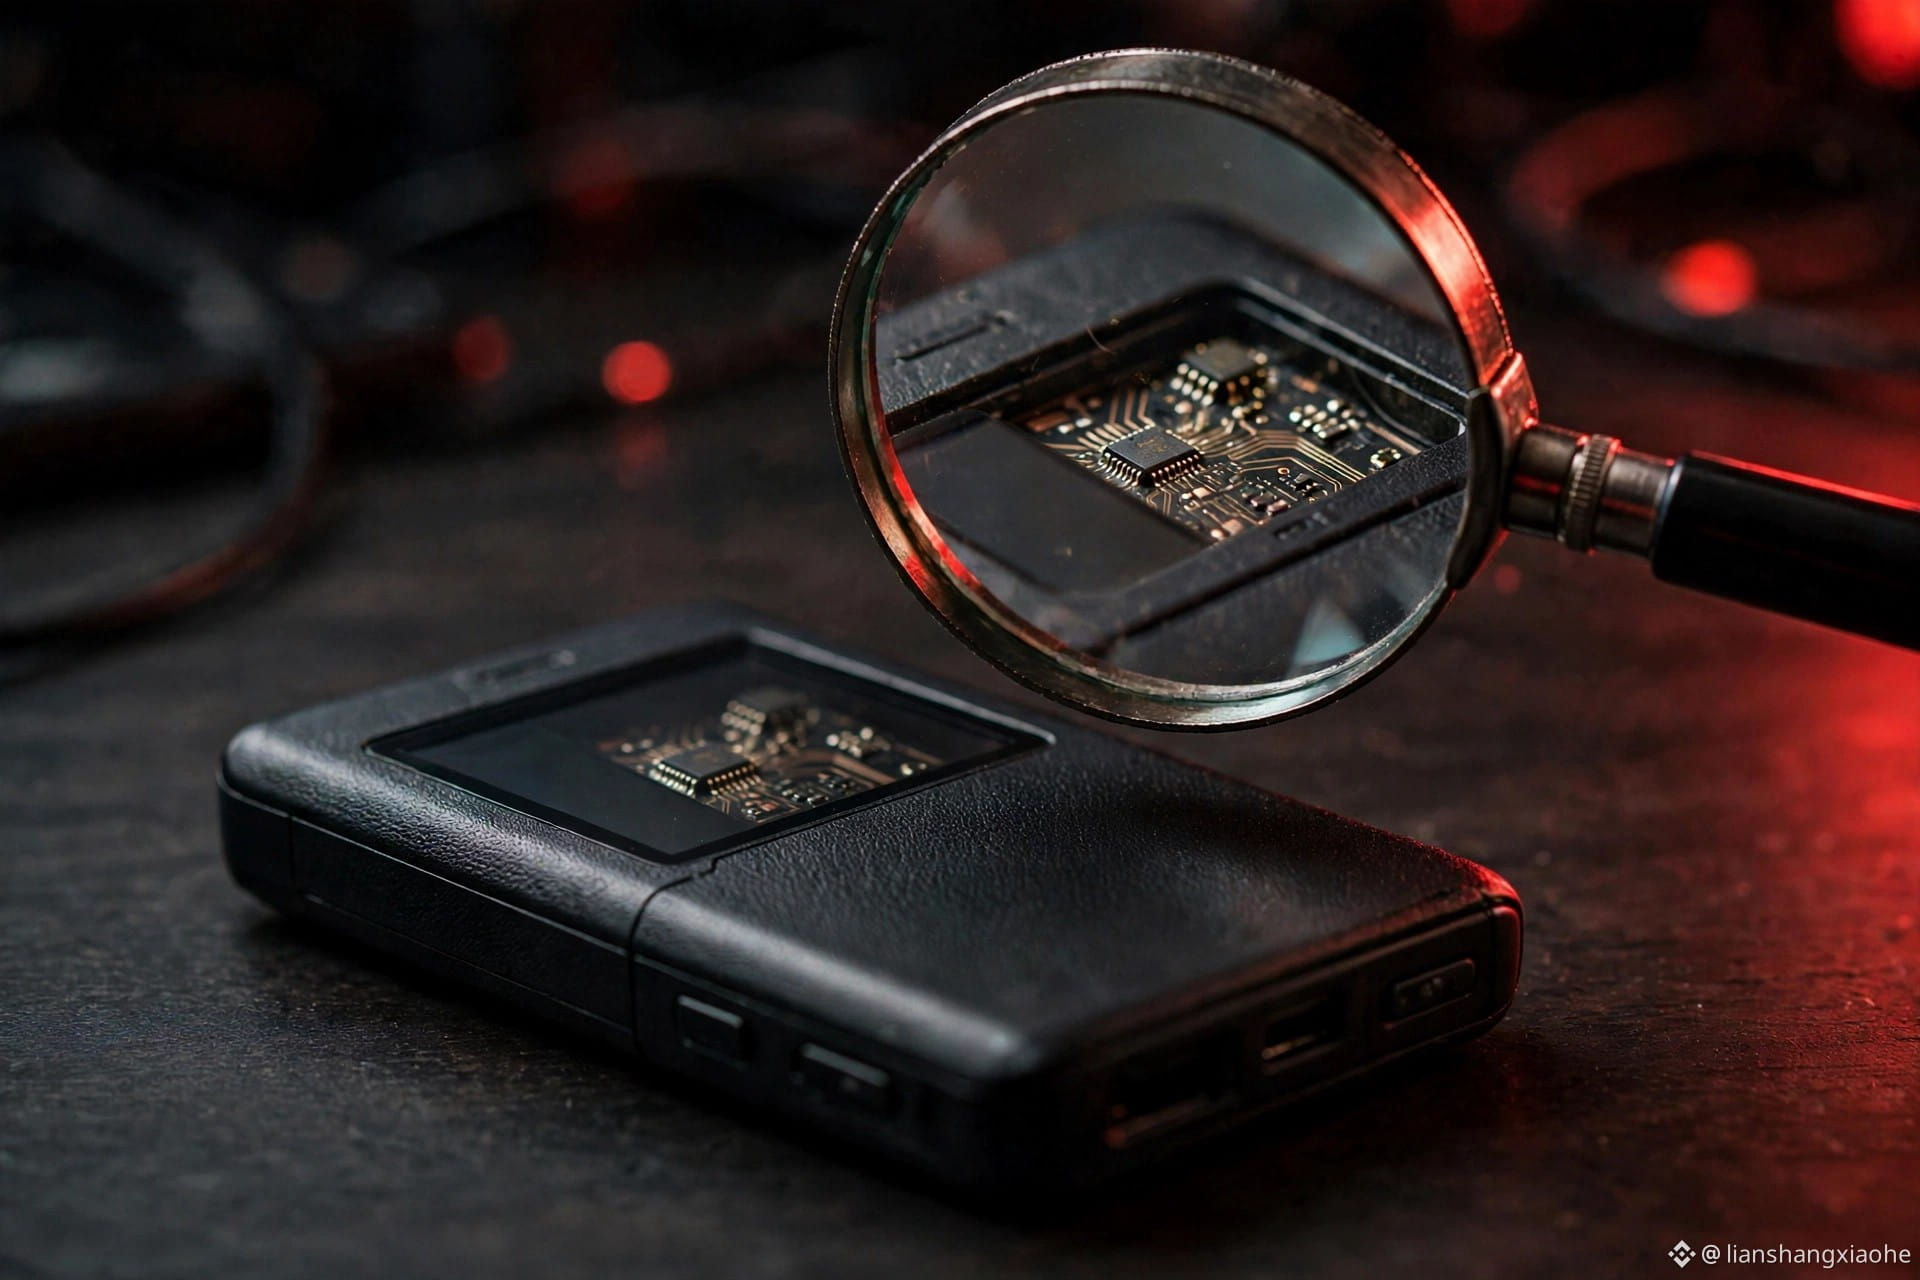
El 9 de octubre, Ledger reveló que algunos dispositivos vendidos por el distribuidor del sudeste asiático CryptoBilis (Indonesia/Malasia/Filipinas) ocultaban implantes de hardware no autorizados que leían las señales de la pantalla para robar la frase semilla de 24 palabras y luego la transmitían al exterior por LTE. Los usuarios no hicieron nada mal: el propio dispositivo era el traidor.
El análisis on-chain de Galaxy Research del 17 de octubre contabilizó 1M vaciados y 474 billeteras afectadas; Bitquery había calculado antes 2.9M / 311 direcciones. Los fondos circularon por 7 cadenas (、、、BNB Chain, entre otras) y pasaron por THORChain y Tornado Cash para blanquearse. Tether congeló 0M USDT, y PeckShield rastreó .89M hasta una dirección de depósito de Binance en TRON.
Lo más absurdo fue la respuesta: Ledger lanzó Atom, un nuevo dispositivo con aspecto de Android por 99, que no se empezará a enviar hasta mediados de 2027, y no ofrece reemplazar los dispositivos de las víctimas. A corto plazo, la única respuesta real es esta: compra solo en el sitio oficial.
#安全 #Ledger
104
El enemigo más temible de las billeteras físicas no son los hackers, sino los distribuidores. Ledger confirmó oficialmente el 10/10: los dispositivos vendidos por el distribuidor del sudeste asiático CryptoBilis llevaban instalado un implante oculto LTE. Cambiaron la batería por una más pequeña para hacerle espacio; en cuanto la pantalla mostraba las 24 palabras de recuperación, las leían a escondidas y las enviaban directamente mediante una eSIM. Todo el proceso se hacía sin que tuvieras que conectarte a internet. Lo más vergonzoso: la comprobación oficial Genuine Check de Ledger se aprobó en todos los dispositivos manipulados, y el chip de seguridad nunca fue tocado. Se estima que las pérdidas en la cadena ascienden a entre 90 y 102 millones de dólares, con 324 billeteras afectadas; TRON fue la más perjudicada, con hasta 70,5 millones robados. Casualmente, anteayer Ledger lanzó su teléfono cripto Atom, de 849 dólares, y su mensaje oficial es que está diseñado para este tipo de mundo. Aviso: si compraste una Ledger a través de un canal de terceros, deja de usar ese dispositivo y transfiere tus fondos a una semilla completamente nueva. #Ledger #BilleteraFísica
El enemigo más temible de las billeteras físicas no son los hackers, sino los distribuidores. Ledger confirmó oficialmente el 10/10: los dispositivos vendidos por el distribuidor del sudeste asiático CryptoBilis llevaban instalado un implante oculto LTE. Cambiaron la batería por una más pequeña para hacerle espacio; en cuanto la pantalla mostraba las 24 palabras de recuperación, las leían a escondidas y las enviaban directamente mediante una eSIM. Todo el proceso se hacía sin que tuvieras que conectarte a internet. Lo más vergonzoso: la comprobación oficial Genuine Check de Ledger se aprobó en todos los dispositivos manipulados, y el chip de seguridad nunca fue tocado. Se estima que las pérdidas en la cadena ascienden a entre 90 y 102 millones de dólares, con 324 billeteras afectadas; TRON fue la más perjudicada, con hasta 70,5 millones robados. Casualmente, anteayer Ledger lanzó su teléfono cripto Atom, de 849 dólares, y su mensaje oficial es que está diseñado para este tipo de mundo. Aviso: si compraste una Ledger a través de un canal de terceros, deja de usar ese dispositivo y transfiere tus fondos a una semilla completamente nueva. #Ledger #BilleteraFísica
141

🕵️ La cartera de hardware no fue hackeada, pero el dinero desapareció: el problema era «dónde la compraste»
El caso del chip implantado en dispositivos Ledger sigue dando que hablar. Mucha gente ha vuelto a comentarlo estos días, así que vale la pena recordarlo.
Esto es lo que se sabe:
🔹 El 13 de octubre, Ledger informó de que algunos dispositivos vendidos por el distribuidor del sudeste asiático CryptoBilis habían sido manipulados para incorporar hardware oculto, capaz de leer las 24 palabras de recuperación que aparecen en la pantalla.
🔹 Las cifras de los análisis en cadena varían: Galaxy Research calcula unos 474 direcciones afectadas y alrededor de 91 millones de dólares, de los cuales unos 56,6 millones siguen en la cartera del atacante. Otros analistas hablan de más de 300 carteras y más de 86 millones de dólares.
🔹 Según algunas publicaciones, los primeros robos de pequeñas cantidades se produjeron el 8 de septiembre.
🔹 Trezor anunció que reducirá el número de distribuidores autorizados a partir del 1 de enero de 2027 y que ya ha dejado de enviar productos nuevos a los socios relacionados. También afirmó que no hay pruebas de que sus dispositivos hayan sido comprometidos.
Lo más alarmante: no se vulneró ninguno de los chips de seguridad. Lo que se manipuló fue la caja y el proceso de transporte.
Mi opinión:
Las carteras de hardware te protegen de «la gente en internet», pero no de «quien haya abierto tu caja». Ahorrarte unas decenas comprando por un canal no oficial equivale a confiarle tus palabras de recuperación a un desconocido.
Te recomiendo seguir estos hábitos:
1. Compra solo en la web oficial o en los canales indicados expresamente por la marca.
2. Al recibir el dispositivo, revisa el embalaje y sigue el proceso oficial de verificación.
3. Genera siempre tú mismo las palabras de recuperación. Si viene con una «tarjeta con palabras de recuperación preestablecidas», tírala directamente.
4. Reparte tus activos de gran valor entre varios sitios; no confíes todo a un solo dispositivo.
¿Dónde compraste tu cartera de hardware: en la web oficial, en una plataforma de comercio electrónico o de segunda mano? Cuéntanos en los comentarios 👇
#硬件钱包 #资产安全 #Ledger #加密安全
3

·
--
El 9 de octubre, forzaron la caja fuerte en la que más confiaba el mundo cripto. El sistema criptográfico de Ledger seguía intacto y nadie había hecho clic en un enlace de phishing: el problema estaba en una etapa anterior. Alguien había visto tu frase semilla antes de que el dispositivo llegara a tus manos.
Primero, lo ocurrido. El 9 de octubre, el detective on-chain Specter detectó una oleada de informes en X y Reddit sobre usuarios de Ledger a quienes les habían robado sus fondos. Al seguir el rastro en la cadena, descubrió que más de 300 monederos habían sido vaciados y sus fondos reunidos en varias cadenas, como Bitcoin, Ethereum y Tron. Investigadores externos estimaron las pérdidas entre 86 y 93 millones de dólares. Ledger emitió dos comunicados y confirmó que, en todos los casos verificados, los dispositivos procedían del mismo distribuidor del sudeste asiático, CryptoBilis. Además, en uno de los dispositivos afectados encontraron un implante de hardware no autorizado.
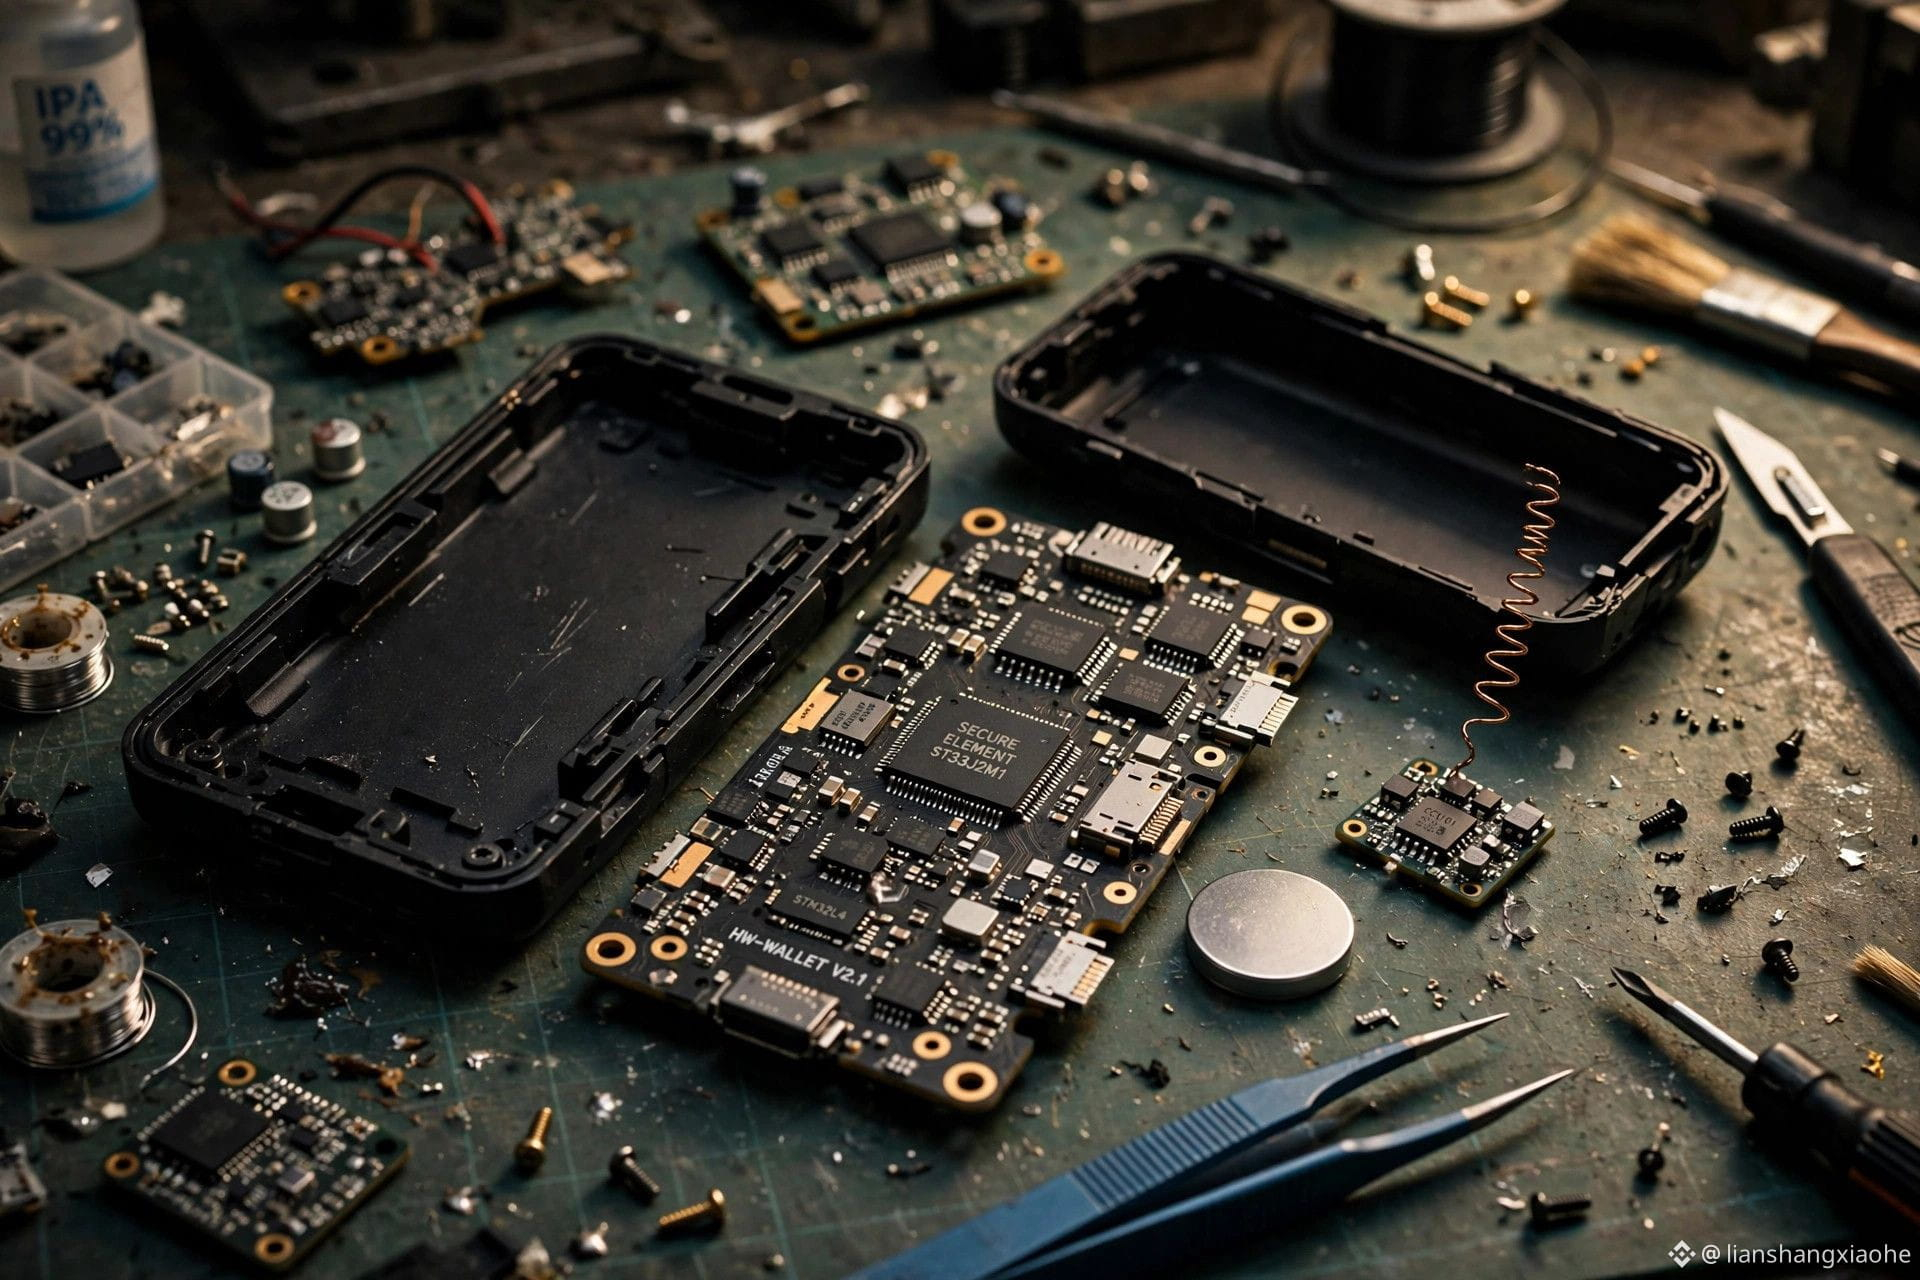
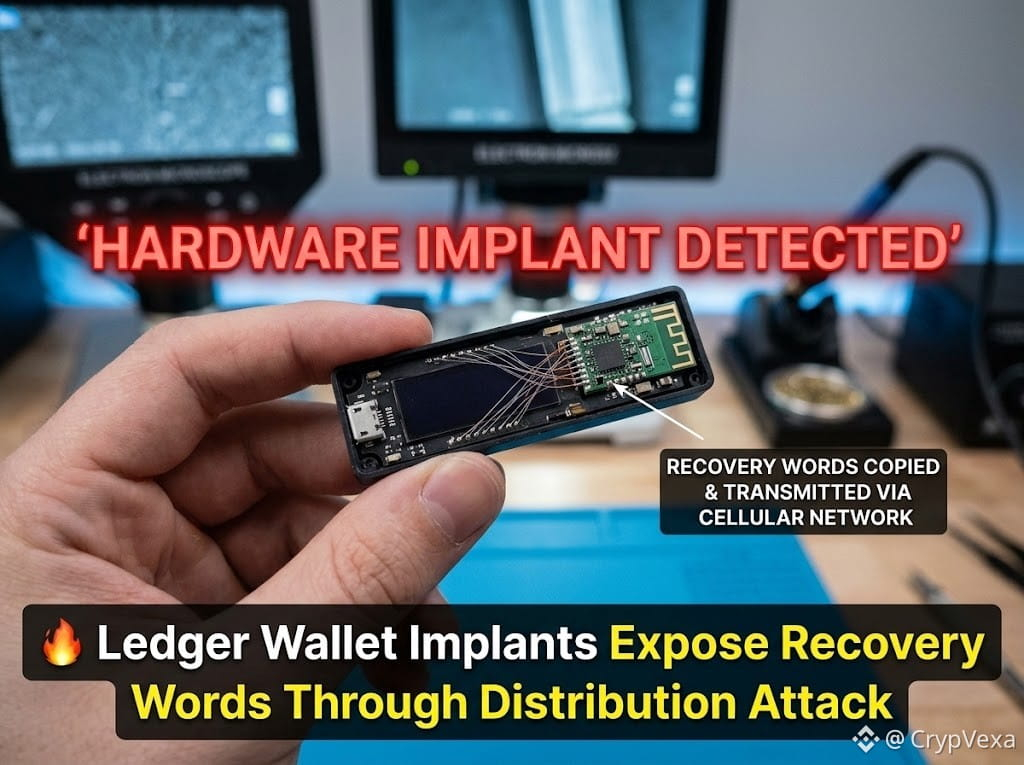
Mark Karpelès, exdirector ejecutivo de Mt. Gox, descubrió cómo funcionaba el implante al desmontar un dispositivo que parecía estar perfectamente sellado. Oculto bajo el revestimiento de la pantalla había un pequeño módulo: un microcontrolador conectado a la línea de datos SPI de la pantalla, un módulo LTE con eSIM y una antena. Cuando enciendes el dispositivo para generar la frase semilla, las palabras aparecen una a una en la pantalla para que las apuntes. El módulo escucha a escondidas los datos de la pantalla y registra los 24 términos completos; después, los envía a los atacantes a través de la red móvil. Lo que viene después es sencillo: los atacantes usan la frase semilla para vaciar el monedero.
Lo más doloroso es que el dispositivo podía superar la verificación de autenticidad de Ledger. El elemento seguro era auténtico, la frase semilla era auténtica y la firma también. El elemento seguro puede garantizar que la clave privada no se exporte, pero no puede impedir que alguien fotografíe la pantalla. La clave privada nunca salió del dispositivo, pero robaron la frase semilla durante los pocos segundos en que se mostró.
Lo que da aún más escalofríos es que este sistema ya llevaba tres generaciones. La primera se montaba a mano con cables soldados y hasta había que cambiar la batería por una más pequeña. En la segunda, se pasó a una placa de circuito flexible. La tercera y más reciente es la más aterradora: al abrir la carcasa, la batería y la placa originales están intactas; solo hay una fina antena negra adicional en el borde superior de la carcasa. Esto no es un trabajo artesanal de una sola persona: es un ataque a la cadena de suministro, organizado, con investigación y desarrollo, iteraciones y capacidad logística.
¿Qué significa esto para los pequeños inversores? Lo resumo en tres puntos. Primero, compra monederos de hardware solo en el sitio web oficial. No te arriesgues con distribuidores, aunque parezcan muy fiables o te ahorres unos pocos dólares. En este caso, todos los dispositivos afectados procedían de distribuidores; ninguno de los vendidos directamente en el sitio oficial fue comprometido. Segundo, cuando recibas el dispositivo, no te apresures a usarlo: revisa el sello del embalaje, comprueba su peso y busca objetos extraños en la carcasa. Si algo te parece sospechoso, contacta directamente con el servicio oficial. A decir verdad, la antena de la tercera generación está tan bien escondida que quizá no puedas detectarla al tacto. Por eso, lo más seguro sigue siendo lo primero: comprar solo en el sitio oficial. Las indicaciones de Ledger esta vez son: no inicialices los dispositivos que aún no hayas activado y, si ya estás usando uno, cambia a una frase semilla nueva. Tercero, Ledger nunca te llamará ni te escribirá por privado para pedirte tus 24 palabras. Quien te las pida es un estafador. Después de este incidente, seguro que aparecerán intentos de phishing de gente que se hace pasar por el servicio de atención oficial.
Y hubo una continuación de humor negro. El 16 de octubre, Chainalysis reveló que un estafador que organizaba fraudes con tareas guardaba el dinero que había conseguido estafar en uno de estos Ledger con implante. Al final, los atacantes le sacaron 60 bitcoins de una vez, unos 4,9 millones de dólares. Al estafador lo estafaron: en la cadena no hay inmunidad para nadie.
Mi opinión se resume en una frase: los monederos de hardware pueden protegerte de los hackers, pero no de tu afán por ahorrar. Cada céntimo que te ahorras al comprar un monedero es poner en riesgo todo lo que tienes.
¿Dónde compraste tu monedero de hardware: en el sitio oficial o a través de un distribuidor? Cuéntamelo en los comentarios; quiero ver cuántos, como yo, recurrieron a terceros por comodidad.
#硬件钱包 #Ledger #防骗 #AtaqueALaCadenaDeSuministro
—— El pequeño Kai, inversor minorista de Web3
Aviso legal: Este artículo se comparte únicamente con fines de aprendizaje personal y no constituye asesoramiento de inversión. El mercado conlleva riesgos; invierte con prudencia.
47
·
--
$AAPLB 😱 Hackeo antes de la compra: Ledger por valor de 100.000.000 de dólares
¿Los monederos físicos ya no son sinónimo de seguridad absoluta? Han salido a la luz los detalles de un épico ataque informático. Los delincuentes interceptaban físicamente los monederos Ledger antes de su venta, modificaban la placa y los enviaban a compradores desprevenidos. El resultado: un robo de 100 millones de dólares. ¡Revisen las cajas y los hologramas!
#Ledger
{spot}(AAPLBUSDT)
$AAPLB 😱 Hackeo antes de la compra: Ledger por valor de 100.000.000 de dólares
¿Los monederos físicos ya no son sinónimo de seguridad absoluta? Han salido a la luz los detalles de un épico ataque informático. Los delincuentes interceptaban físicamente los monederos Ledger antes de su venta, modificaban la placa y los enviaban a compradores desprevenidos. El resultado: un robo de 100 millones de dólares. ¡Revisen las cajas y los hologramas!
#Ledger
51

·
--
Los 93,2 millones de dólares eran solo la cifra inicial: tras el incidente del chip espía de Ledger, las estimaciones on-chain se han revisado al alza hasta unos 102 millones de dólares, con 324 billeteras vaciadas. La cronología está clara: desde el 26 de septiembre, el atacante realizó primero 41 pequeñas transacciones de prueba y el 9 de octubre llevó a cabo el ataque a gran escala. El chip estaba oculto bajo la capa de la pantalla y, cuando durante la inicialización aparecía la frase de recuperación de 24 palabras, la leía directamente y la enviaba a través de LTE. El elemento seguro no fue vulnerado. Las consecuencias también se amplían: Ledger ya ha pedido a distribuidores de varias zonas del sudeste asiático y de Hong Kong, China, que suspendan las ventas, y Tether ha congelado unos 10 millones de dólares en USDT. ¿Seguirías considerando comprar una billetera de hardware a través de un canal de terceros? Cuéntanos en los comentarios.
$BTC $ETH $USDT
#硬件钱包 #供应链安全 #Ledger
(Fuentes: CoinDesk, Blockhead)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
$BTC $ETH $USDT
#硬件钱包 #供应链安全 #Ledger
(Fuentes: CoinDesk, Blockhead)
⚠️Aviso de riesgo: La información anterior se comparte con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
249
Artículo
Compró una billetera fría por seguridad y recibió un dispositivo con software espíaImagina que decides guardar tus criptomonedas por tu cuenta, compras una billetera de hardware y la configuras. Pero ya lleva instalados componentes de terceros que interceptan la frase de recuperación.
Ledger describió precisamente un ataque de este tipo. El caso sigue siendo objeto de debate el 19 de octubre, y aquí es importante separar los hechos confirmados de los titulares sensacionalistas.
Compró una billetera fría por seguridad y recibió un dispositivo con software espía
Imagina que decides guardar tus criptomonedas por tu cuenta, compras una billetera de hardware y la configuras. Pero ya lleva instalados componentes de terceros que interceptan la frase de recuperación.
Ledger describió precisamente un ataque de este tipo. El caso sigue siendo objeto de debate el 19 de octubre, y aquí es importante separar los hechos confirmados de los titulares sensacionalistas.
Ledger describió precisamente un ataque de este tipo. El caso sigue siendo objeto de debate el 19 de octubre, y aquí es importante separar los hechos confirmados de los titulares sensacionalistas.
1
674

·
--
Alcista
Ledger y Karpeles discuten en X y, al parecer, ambos tienen razón
Karpeles: Ledger sabía de los implantes, pero solo puso una advertencia en la sección educativa. Si la hubiera hecho más visible, dice, habría evitado pérdidas de más de 90 millones de dólares. Pero esa cifra es una estimación de investigadores, no de Ledger, y nadie ha demostrado que se pudieran evitar esas pérdidas.
El CEO Pascal Gauthier respondió: «Viniendo del CEO de Mt. Gox… Vamos, hombre. No eres ningún caballero blanco. Entra en razón».
Ambos tienen razón porque cuentan cosas distintas.
Ledger: pérdidas de fondos confirmadas, hasta ahora solo en el Sudeste Asiático.
Karpeles: implantes detectados. El 15 de octubre había 12 confirmados en su base de datos; ahora hay 13. En 8 de los casos, el vendedor no era CryptoBilis. Allí, «confirmado» lo pone él mismo.
Y más importante que la pelea: una frase de la guía de Ledger. Genuine Check no detecta componentes añadidos si el Secure Element es auténtico.
Así que compra la billetera directamente al fabricante. Comprarla ahora a un revendedor es una apuesta.
#Ledger #HardwareWallets
135
·
--
🚨 ¡Carteras Ledger afectadas por un implante de hardware oculto! 🔐
Ledger confirmó la presencia de un implante no autorizado en un dispositivo vendido a través del distribuidor del sudeste asiático CryptoBilis.
🔑 El implante capturó frases de recuperación de 24 palabras durante la configuración
📡 Las frases robadas se transmitieron a través de redes LTE/celulares
💰 Las pérdidas de criptomonedas reportadas ascienden a decenas de millones de dólares
🏭 Ledger afirma que sus propios sistemas, el Secure Element y el sistema operativo no se vieron comprometidos
⚠️ Se trató de un ataque localizado a la distribución, no de una brecha generalizada en el software de Ledger.
🛡️ Compra carteras de hardware a través de canales de confianza y nunca compartas tu frase de recuperación.
#Ledger #CryptoSecurity #Bitcoin #HardwareWallet #Crypto
1
68
·
--
👀 Hace unas horas, volvieron a pillar a Ledger diciendo una cosa y haciendo otra
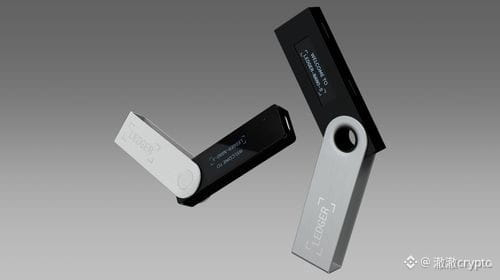
Mark Karpelès, exdirector de Mt. Gox, arremetió hoy en X: el servicio de atención al cliente de Ledger había dicho que el chip de seguridad puede detectar manipulaciones físicas y que «si se añade hardware, no se supera la verificación de autenticidad»; pero en la documentación oficial lo dicen bien claro: mientras el chip original no haya sido alterado, la verificación de autenticidad (Genuine Check) no puede detectar implantes espía.
En otras palabras: lo que dice el servicio de atención al cliente contradice lo que dice la documentación.
Y lo más preocupante es que en un artículo de Ledger Academy de marzo de este año, la propia empresa ya había publicado fotos reales de un implante: la amenaza llevaba tiempo documentada.
Karpelès hizo cuentas: en menos de dos meses, este tipo de «hardware añadido» ya ha provocado pérdidas de más de 90 millones de dólares (según los datos de Bitquery, el total asciende a 102 millones de dólares y 324 billeteras).
Y preguntó directamente: si saben que no pueden detectarlo, pero aseguran que sí, ¿eso se considera engañar a los consumidores?
La parte positiva: ① La documentación oficial no lo oculta; sus limitaciones están explicadas claramente. ② No está mal que alguien se tome el asunto en serio: Karpelès desmontó los dispositivos y creó un catálogo público de inspecciones para ayudar a la gente a evitar riesgos. ③ El sector está endureciendo las medidas: Ledger está reduciendo sus distribuidores y Trezor también ha seguido su ejemplo.
Una advertencia rápida: para comprar una billetera de hardware, usa solo la web oficial y los canales autorizados; evita las ofertas baratas de terceros.
¿Crees que fue un lapsus del servicio de atención al cliente o que realmente hubo engaño?
$BTC $ETH $SOL
#硬件钱包 #Ledger
Fuente: Odaily / ChainCatcher (publicación de Karpelès en X del 19-10)
Solo con fines informativos; no constituye asesoramiento de inversión
285

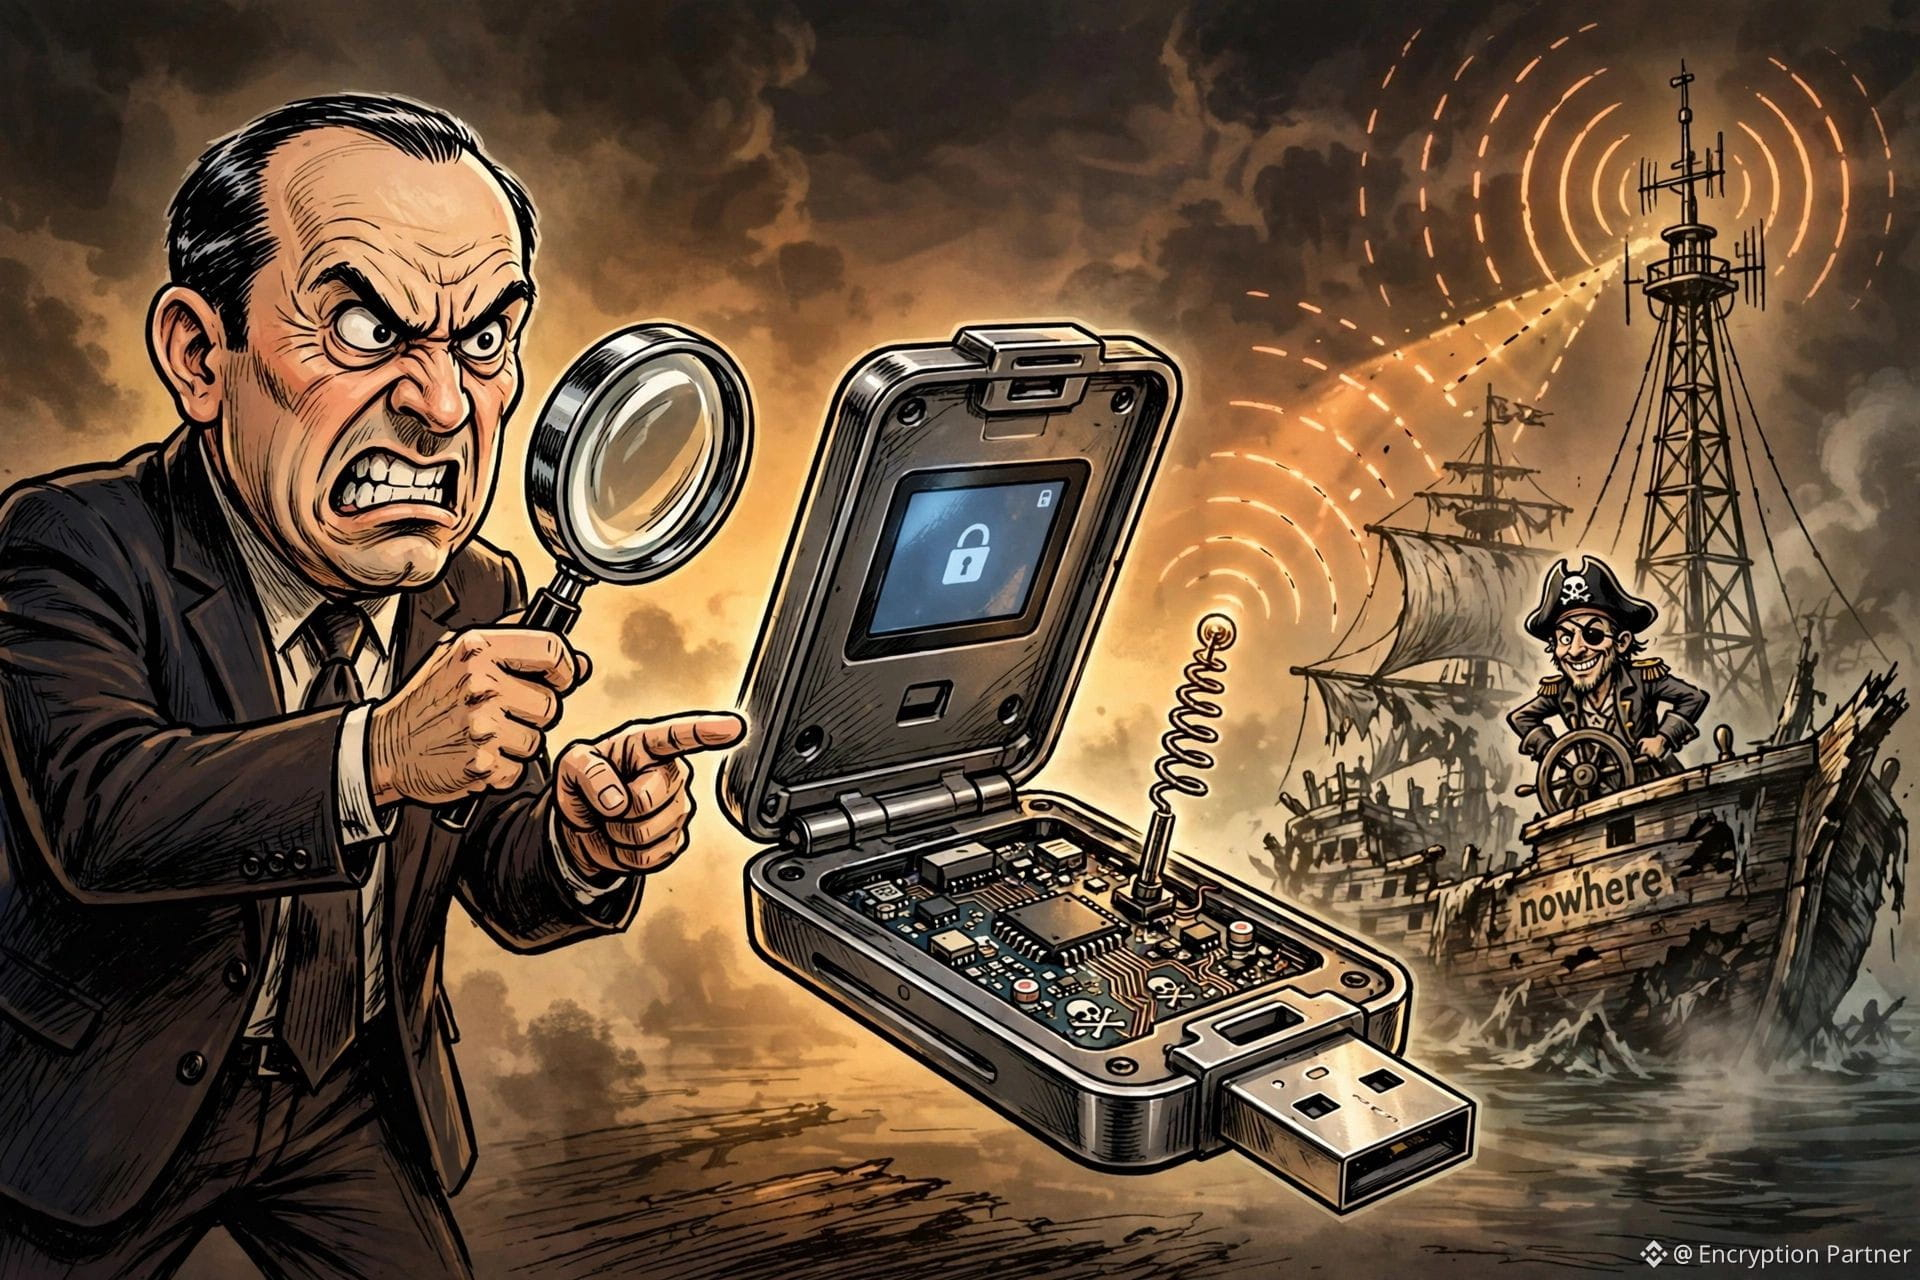
Llega la pelea más surrealista del mundo cripto: Mark Karpelès, que en 2014 perdió 850.000 $BTC en Mt. Gox, ahora le señala la nariz al CEO de Ledger y le dice: «Tu monedero lleva un chip espía. Si lo hubieras dicho antes, nos habríamos ahorrado 90 millones de dólares».
Pongamos la historia en orden: alguien desmontó un Ledger auténtico y encontró dentro una placa de circuito oculta con antena. Mientras configurabas el monedero, grababa tus 24 palabras de recuperación y se las enviaba a los estafadores mediante la señal del móvil. Un tercero estima las pérdidas en más de 90 millones de dólares; Ledger no ha confirmado esa cifra.
Karpelès: «En marzo ya escribisteis sobre este tipo de chips implantados en vuestra propia academia. Eso significa que ya lo sabíais. ¿Por qué no avisasteis a los usuarios a bombo y platillo?»
El CEO Gauthier primero le pide que se ciña a los hechos y luego remata: «Eso viene de la boca del CEO de Mt. Gox... Amigo, tú no eres precisamente un caballero blanco. Despierta».
Me muero de risa: el maestro en perder criptos enseñándole al guardián de la bóveda cómo evitar robos. Y lo más doloroso: Ledger admite que su comprobación de autenticidad no puede detectar un implante que no sustituye el chip de seguridad, sino que simplemente le añade componentes. En esta ocasión, las víctimas habían comprado dispositivos auténticos.
Se abren las apuestas en los comentarios:
A: Estoy con Ledger. No poder evitar que te la jueguen tiene un precio; Mt. Gox no está en posición de hablar.
B: Estoy con Karpelès. Quien ya ha pasado por eso sabe dónde está la trampa; hizo bien en avisar.
Escribe A o B y, ya que estamos, cuéntanos: ¿tu monedero lo compraste por el canal oficial o a un tercero?
$ETH #硬件钱包 #Ledger #Mt. Gox
12
·
--
📰 Encuentran chips espía en billeteras de hardware Ledger durante la investigación de un robo de criptomonedas por USD 90 millones
Ledger está investigando robos de criptomonedas por más de USD 90 millones, denunciados después de que los investigadores encontraran chips espía ocultos en billeteras de hardware vendidas por un minorista malasio.
Fuente : Analytics And Insight
Hora : 2026-10-18 14:30:00
Crédito : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
Comparte tu opinión en la sección de comentarios de abajo
162

·
--
🚨 $BTC ¡ALERTA DE SEGURIDAD DE LEDGER: SE LANZA UN PROYECTO PARA DETECTAR IMPLANTES ESPÍA! 🛡️
📊 Mark Karpelès, exdirector ejecutivo de Mt. Gox, respalda un dispositivo de bajo costo que analiza las billeteras físicas Ledger en busca de implantes espía ocultos, con el objetivo de reforzar la confianza de los usuarios en el almacenamiento en frío. 🦈 Esta iniciativa podría desencadenar una ola de actualizaciones a «billeteras limpias», a medida que el capital inteligente busca una custodia totalmente segura. 💡 Con el mercado aún inquieto por los riesgos de custodia, cualquier herramienta que verifique la integridad de las billeteras gana credibilidad al instante.
🤔 ¿Cómo cambiará esta tecnología el equilibrio entre los operadores que priorizan la seguridad y quienes siguen usando hardware antiguo? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #Security #Ledger #Crypto
🔥 🦈
21
·
--
Ledger aclara que el incidente se produjo a través de un canal de distribución específico, después de que los dispositivos salieran de su control, y afirma que el chip, el sistema operativo y los servidores no fueron vulnerados. Solicitó que se dejara de exhibir los dispositivos en las estanterías y que se impidiera la reventa de las devoluciones. ¿Cómo verifican el origen de su dispositivo? 🔐📦🛡️
Los más negociados en Binance al momento de la observación — 18 de octubre, 22:57, hora de Estambul: $BTC, $ETH, $ZEC (Binance Spot, volumen de negociación de 24 horas; se excluyen las monedas estables y las monedas fiduciarias). Seguimiento general del mercado, sin relación causal con la noticia de Ledger.
#أمن_المحافظ #Ledger
Ledger aclara que el incidente se produjo a través de un canal de distribución específico, después de que los dispositivos salieran de su control, y afirma que el chip, el sistema operativo y los servidores no fueron vulnerados. Solicitó que se dejara de exhibir los dispositivos en las estanterías y que se impidiera la reventa de las devoluciones. ¿Cómo verifican el origen de su dispositivo? 🔐📦🛡️
Los más negociados en Binance al momento de la observación — 18 de octubre, 22:57, hora de Estambul: $BTC , $ETH , $ZEC (Binance Spot, volumen de negociación de 24 horas; se excluyen las monedas estables y las monedas fiduciarias). Seguimiento general del mercado, sin relación causal con la noticia de Ledger.
#أمن_المحافظ #Ledger
170

·
--
Estafador pierde 4,8 millones de dólares en Bitcoin tras el robo mediante un implante en Ledger
Chainalysis informa que un operador de una estafa de tareas transfirió más de 60 bitcoins (unos 4,8 millones de dólares) a tres direcciones de Ledger el 22 de septiembre. Luego, el 9 de octubre, unos ladrones vaciaron cada dirección en una sola transferencia a una billetera de consolidación señalada como receptora de fondos robados. La billetera vinculada a la estafa con más fondos envió 1,36 millones de dólares en 106 transferencias; de cada dirección de Ledger se sustrajeron aproximadamente 1,64 millones de dólares.
Ledger rastreó unos implantes de hardware no autorizados hasta unos dispositivos para firmar transacciones vendidos por CryptoBilis. El implante capturó la frase de recuperación de 24 palabras mediante una eSIM LTE y la transmitió. Specter estima que las pérdidas relacionadas con CryptoBilis superan los 86 millones de dólares en Bitcoin, Ethereum y TRON. Ledger recomienda a cualquier usuario de hardware de CryptoBilis que migre a un nuevo dispositivo para firmar transacciones y genere una frase de recuperación nueva.
¿Tú o tu equipo han auditado alguna vez billeteras de hardware para detectar riesgos en la cadena de suministro?
#Bitcoin #Ledger #CryptoSecurity #TaskScam #FinTech
1
7

·
--
¡Se vino abajo la billetera fría! 90 millones de dólares desaparecieron así sin más, ¿y la investigación interna oficial ni siquiera logra averiguar qué pasó? ⚠️
Ya lo había dicho: una billetera fría no es una caja fuerte; es solo un cajón con forma de caja fuerte. No crean que exagero: lo que pasó hoy con Ledger es la prueba.
Primero, los datos: las Ledger vendidas por el distribuidor del Sudeste Asiático CryptoBilis fueron manipuladas por una banda criminal. Abrían los dispositivos y soldaban un chip espía al cable de la pantalla. Cuando las inicializabas, el chip reconocía las 24 palabras de recuperación que aparecían en pantalla y las enviaba a su base mediante su propio LTE. El chip de clave privada seguía intacto y las firmas funcionaban con normalidad; ni siquiera la verificación de autenticidad oficial de Ledger detectaba nada. La propia Ledger lo admitió.
Un investigador de la cadena estima que desaparecieron 93,2 millones de dólares de 315 billeteras. Tether congeló 10 millones de USDT; el resto, básicamente, no se puede recuperar. La tienda de Kuala Lumpur cerró el 9 de octubre, pero el dinero ya había desaparecido antes.
¿Y qué es lo que más indigna? Karpeles, el exdirector de Mt. Gox, ya había desmontado un dispositivo y descubierto este implante en marzo de este año. Ledger ya sabía que esto era posible. Pero no dio las advertencias adecuadas y hoy los dos CEO se están peleando en internet; uno le dijo al otro: «Tú tampoco eres ningún caballero blanco». En pocas palabras, Ledger no puede lavarse las manos: lo sabía desde marzo y el escándalo estalló en octubre. ¿A quién pueden reclamarle quienes compraron un dispositivo durante esos siete meses?
Así que la conclusión es sencilla. Cinco consejos para protegerte, en lenguaje claro: compra billeteras de hardware solo en la web oficial; no te dejes tentar por el pequeño descuento de un distribuidor. Trezor ya empezó a reducir su red de distribuidores externos: la señal es clarísima. Cuando recibas el dispositivo, revísalo: si ves una plaquita sospechosa en el cable o soldaduras toscas, devuélvelo enseguida, sin dudarlo. Escribe siempre a mano las palabras de recuperación y mantenlas siempre sin conexión: ese es el mínimo indispensable. Divide tus fondos; no guardes todo tu patrimonio en una sola billetera. Estas 315 billeteras son el ejemplo de lo que no hay que hacer. Si compraste una Ledger en CryptoBilis, sigue las instrucciones oficiales: si no la has inicializado, no lo hagas; si ya la usaste, transfiere cuanto antes tus criptomonedas a un dispositivo nuevo con nuevas palabras de recuperación.
$BTC $ETH $BNB Lo que tienes guardado en tu billetera no es 100 % seguro. La clave es no ser el blanco más fácil.
Cuéntame en los comentarios: ¿todavía te atreves a guardar grandes cantidades en una billetera fría?
#Ledger #硬件钱包 #防骗 #SeguridadDeBilleterasFrías
169
La persona que perdió 850.000 BTC dice que Ledger sabía desde marzo que sus dispositivos tenían un chip espía. El CEO respondió: «¿Ahora te toca hacer de caballero blanco?»
El exCEO de Mt. Gox, Mark Karpelès, desmontó un dispositivo y encontró una placa de circuito oculta capaz de robarte las 24 palabras de recuperación. En su propia guía de seguridad de marzo, Ledger ya había incluido fotos de chips espía similares y admitió que Genuine Check no podía detectarlos: mientras el chip de seguridad original siguiera ahí, la comprobación hacía como si no hubiera visto nada. La respuesta del CEO fue sacar a relucir los trapos sucios de 2014 de Karpelès.
La pregunta del millón: cuando compras una billetera de hardware, ¿buscas un dispositivo seguro o un servicio de atención al cliente que se ponga a discutir? Toma partido en los comentarios: A: equivocarse una y otra vez no deja de estar mal; Karpelès tiene razón. B: Mt. Gox también metió la pata, ¿con qué autoridad critica a los demás?
$BTC $ETH #硬件钱包 #Ledger
5
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#CanMicrosoftDeliverOnAI
150,368 visualizaciones
1,185 participa(n) en el debate
2
#CanGoogleDefindItsCore
75,909 visualizaciones
827 participa(n) en el debate
3
#FOMCWatch
9.1M visualizaciones
28,460 participa(n) en el debate
4
#SKHynixUnveils$45BShareholderReturns
83 visualizaciones
5 participa(n) en el debate
5
#OSMOPlansToBurn100MTokensFromCommunityPool
3,099 visualizaciones
111 participa(n) en el debate
6
#EthereumDropsBelow$2300
12,568 visualizaciones
167 participa(n) en el debate
7
#BitcoinSlipsBelow$80KAgain
35,634 visualizaciones
133 participa(n) en el debate
8
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
78,958 visualizaciones
935 participa(n) en el debate
9
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
14,161 visualizaciones
101 participa(n) en el debate
10
#BitmineAdds10452ETH
131,707 visualizaciones
1,363 participa(n) en el debate