

#binanceearn
binanceearn
6.9M views
10,229 Discussing
Hot
Latest

·
--
Bullish
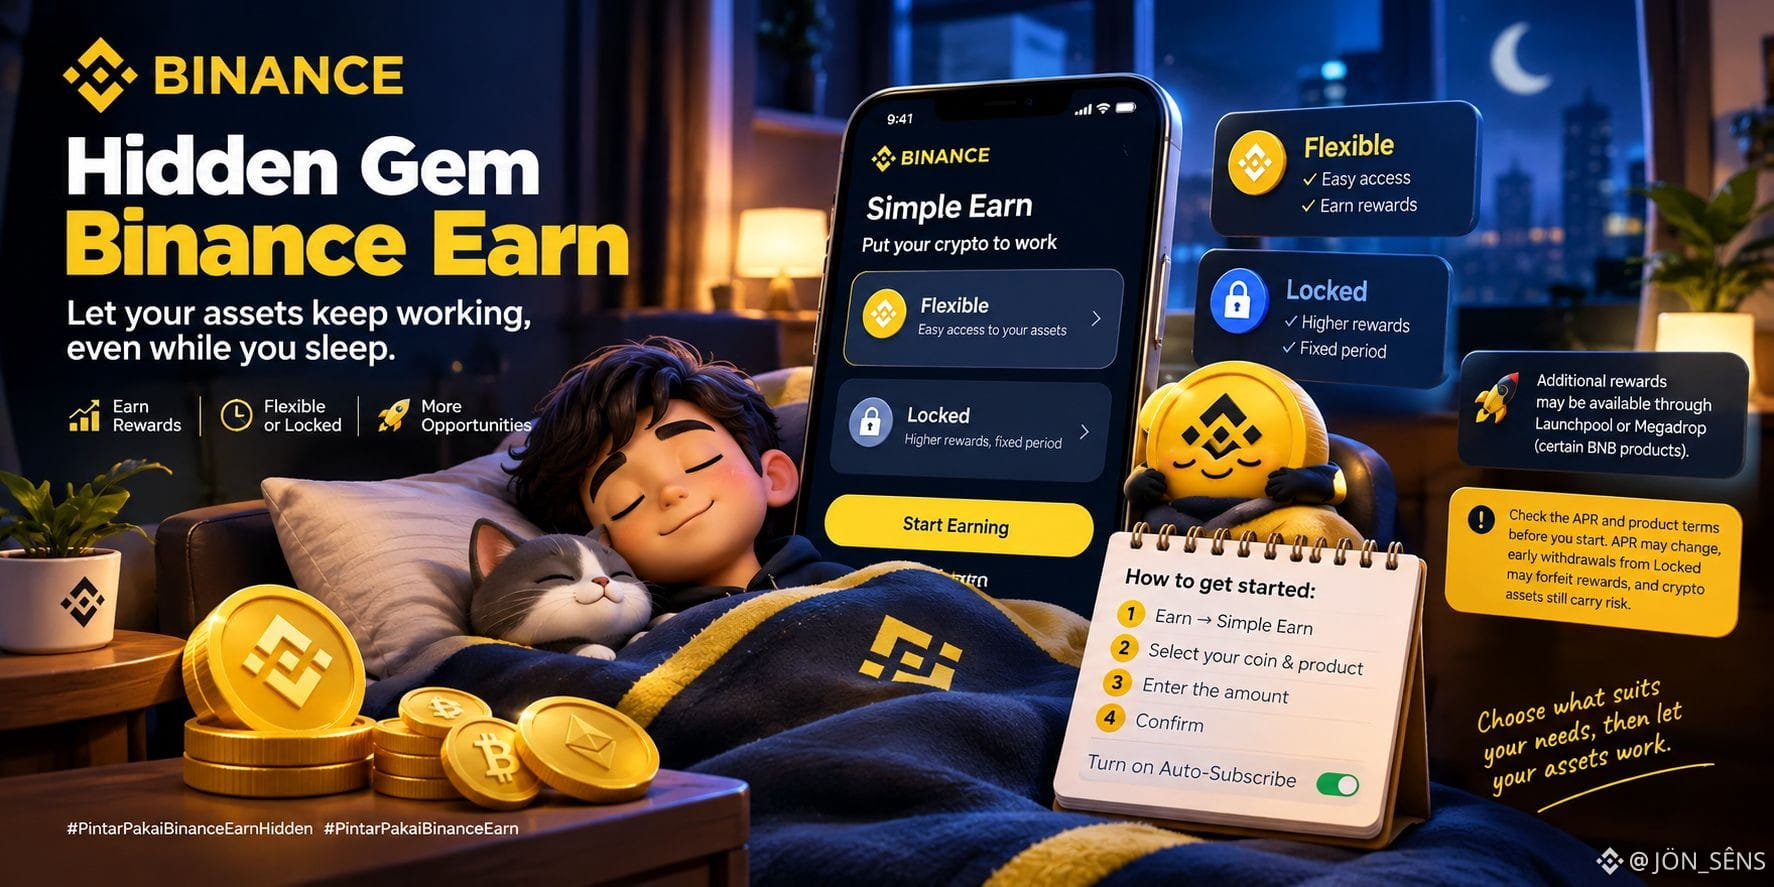
A Simple Way to Put Idle Crypto to Work 💰
Holding crypto doesn’t always mean it has to sit untouched.
With Binance Simple Earn, you can put eligible assets to work through two main options:
🔹 Flexible — keep easier access to your funds while earning rewards.
🔹 Locked — commit your assets for a selected period in exchange for the applicable rewards.
Getting started is straightforward:
Earn → Simple Earn → Choose your coin → Select a product → Enter amount → Confirm
There’s also Auto-Subscribe, which can automatically resubscribe eligible assets when a product period ends.
Some eligible BNB products may also provide access to additional rewards through Launchpool or Megadrop.
Before subscribing, always check the current APR, duration, withdrawal conditions, and product terms. APRs can change, and withdrawing a Locked product early may mean losing applicable rewards. Crypto assets also remain subject to market risk.
The idea is simple: instead of letting eligible assets sit idle, explore whether an Earn product fits your goals. $BNB
#PintarPakaiBinanceEarn #BinanceEarn
{spot}(BNBUSDT)
A Simple Way to Put Idle Crypto to Work 💰
Holding crypto doesn’t always mean it has to sit untouched.
With Binance Simple Earn, you can put eligible assets to work through two main options:
🔹 Flexible — keep easier access to your funds while earning rewards.
🔹 Locked — commit your assets for a selected period in exchange for the applicable rewards.
Getting started is straightforward:
Earn → Simple Earn → Choose your coin → Select a product → Enter amount → Confirm
There’s also Auto-Subscribe, which can automatically resubscribe eligible assets when a product period ends.
Some eligible BNB products may also provide access to additional rewards through Launchpool or Megadrop.
Before subscribing, always check the current APR, duration, withdrawal conditions, and product terms. APRs can change, and withdrawing a Locked product early may mean losing applicable rewards. Crypto assets also remain subject to market risk.
The idea is simple: instead of letting eligible assets sit idle, explore whether an Earn product fits your goals. $BNB
#PintarPakaiBinanceEarn #BinanceEarn
203
·
--
Bullish
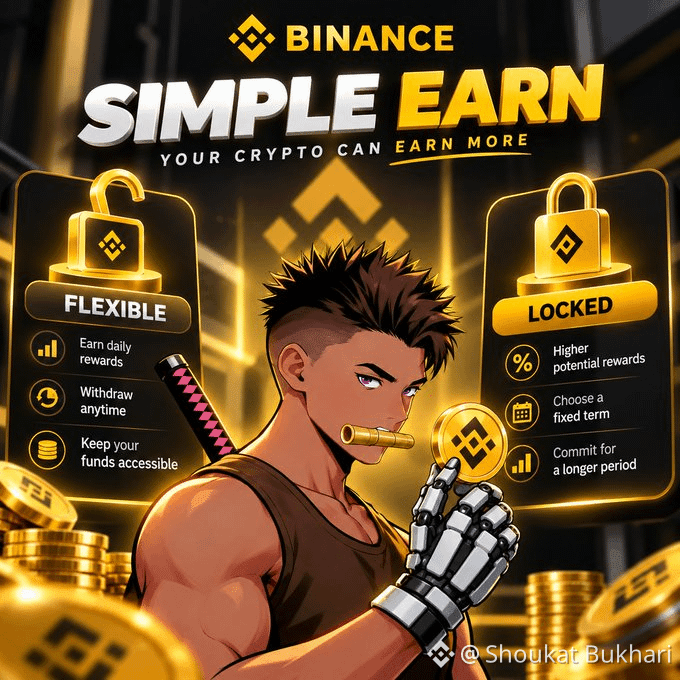
If you already hold crypto, Binance Simple Earn gives you a way to put those assets to work.
→ With Binance Simple Earn, you have two simple options.
> Flexible Earn rewards while keeping your crypto available to withdraw when you need it.
ㆍ Rewards accrue daily
ㆍ Withdraw anytime
ㆍ No minimum deposit
ㆍ Supports hundreds of assets, including $BTC , $ETH , $SOL , $BNB, USDT & USDC
> Locked Choose a fixed period and lock your crypto for that time. It can offer a higher rate than Flexible.
ㆍ Choose 7, 14, 30, 60, 90 or 120 days
ㆍ Higher rate than Flexible
ㆍ Early redemption may mean forfeiting rewards
In simple words,
> Flexible = more freedom
>Locked = fixed time, potentially higher rewards APR can change and isn’t guaranteed,
so always check the latest terms before using a product.
Which one fits you better.
Flexible or Locked?
This is an educational content always dyor
#Binance #Stake #BTC #BinanceEarn
89
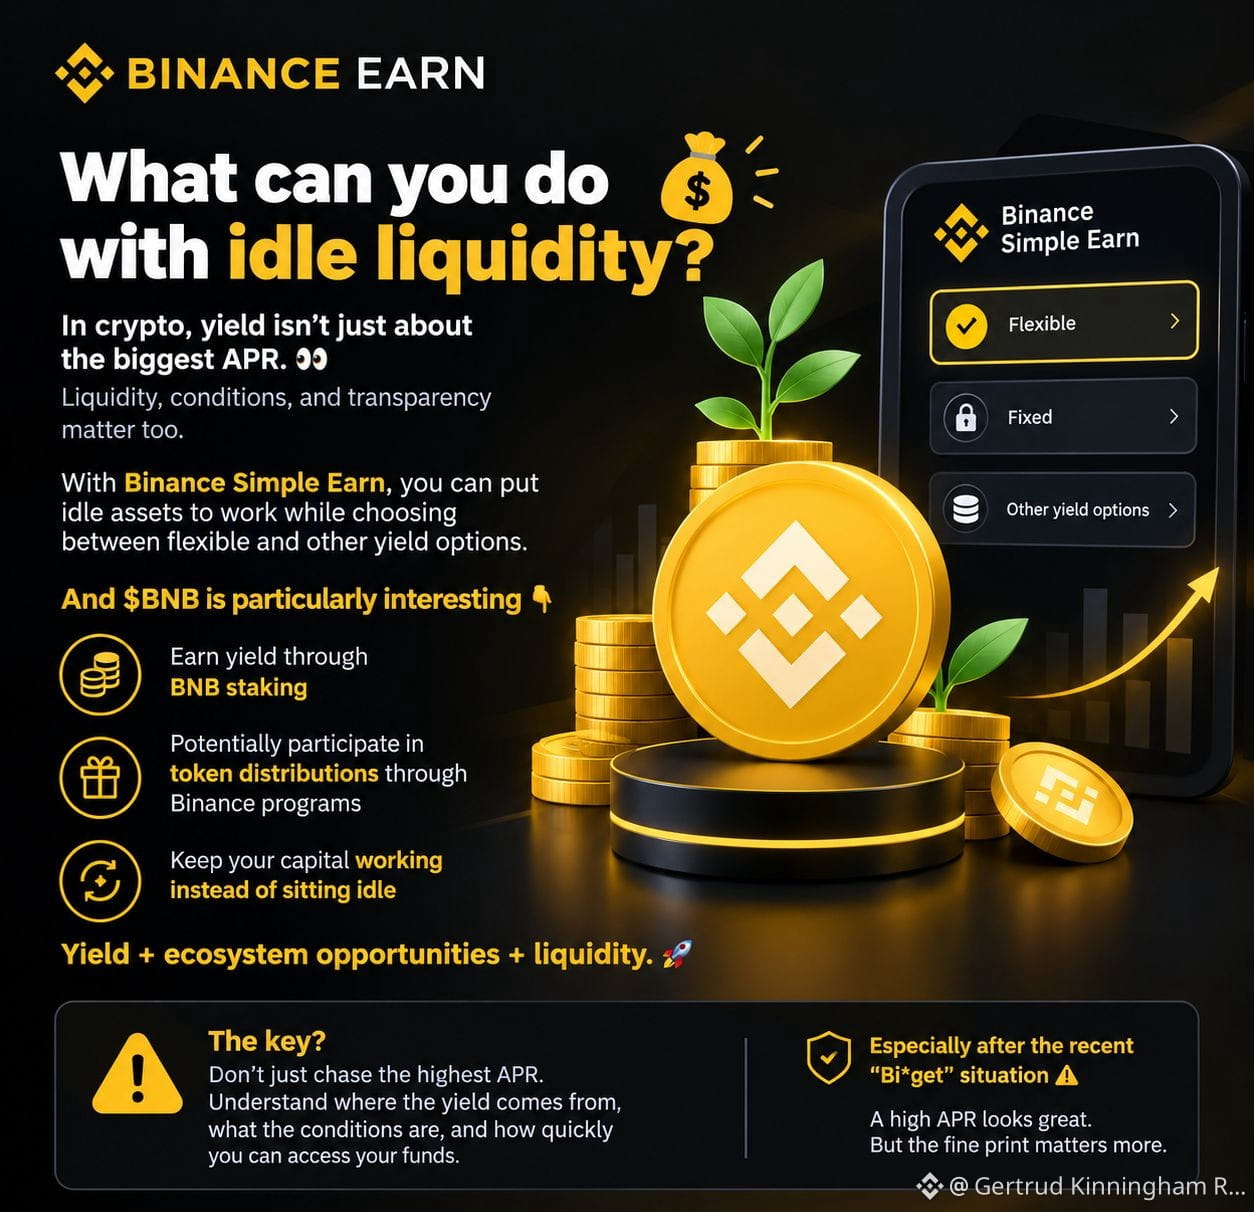
#BinanceEarn : What can you do with idle liquidity? 💰
In crypto, yield isn’t just about the biggest APR. 👀
Liquidity, conditions, and transparency matter too.
With Binance Simple Earn, you can put idle assets to work while choosing between flexible and other yield options.
And $BNB is particularly interesting 👇
🔹 Earn yield through BNB staking
🔹 Potentially participate in token distributions through Binance programs
🔹 Keep your capital working instead of sitting idle
Yield + ecosystem opportunities + liquidity. 🚀
The key? Don’t just chase the highest APR.
Understand where the yield comes from, what the conditions are, and how quickly you can access your funds.
Especially after the recent "Bi*get" situation⚠️
A high APR looks great. But the fine print matters more
68
·
--
Comparison: idle $USDT on Spot vs the renewed Flexible Earn window
Last week's promo ended. Binance already renewed USDT Simple Earn Flexible — and the clock is live again.
Promotion window: Sep 25 → Oct 8, 23:59 UTC
• Up to ~7% APR on ≤1,000 USDT (~3% Real-Time + ~4% Bonus Tiered)
• Above 1,000 USDT: Real-Time APR only (~3%)
• Flexible redemption when you need cash back
• Master account + identity verification; first-come, first-served quota
Spot idle still pays 0%. Flexible Earn is the "earn while you wait for the next $BTC move" lane — not a forever rate.
Rates move. Check the live Earn product page before you size anything. DYOR. Not financial advice.
If you want more practical Earn / TradFi breakdowns like this, follow along. Still parking $USDT on Spot — or using the renewed Flexible window?
#BinanceEarn #USDT
51
🚀🚀🚀 Binance Earn Focus 🚀🚀🚀
A practical approach keeps emergency liquidity in flexible products and allocates only planned long-term holdings to fixed terms. Review the split regularly.
$BTC $ETH $BNB
#BinanceEarn #PassiveIncome #CryptoEducation #BTC #ETH
🚀🚀🚀 Binance Earn Focus 🚀🚀🚀
A practical approach keeps emergency liquidity in flexible products and allocates only planned long-term holdings to fixed terms. Review the split regularly.
$BTC $ETH $BNB
#BinanceEarn #PassiveIncome #CryptoEducation #BTC #ETH
A practical approach keeps emergency liquidity in flexible products and allocates only planned long-term holdings to fixed terms. Review the split regularly.
$BTC $ETH $BNB
#BinanceEarn #PassiveIncome #CryptoEducation #BTC #ETH
14
💰 Passive Income from Lazy Funds with Binance Earn!
Want to earn without trading or holding coins? You can use the Binance Earn feature of Binance.
🔹 Simple Earn (Flexible): You can withdraw funds at any time.
🔹 Locked Staking: Get higher APY/returns by locking for a fixed period.
Get regular returns by stacking instead of lazily leaving crypto in the wallet! 💸$USDC $BNB $ETH
#BinanceEarn #PassiveIncome #staking #CryptoEarnings
58
·
--
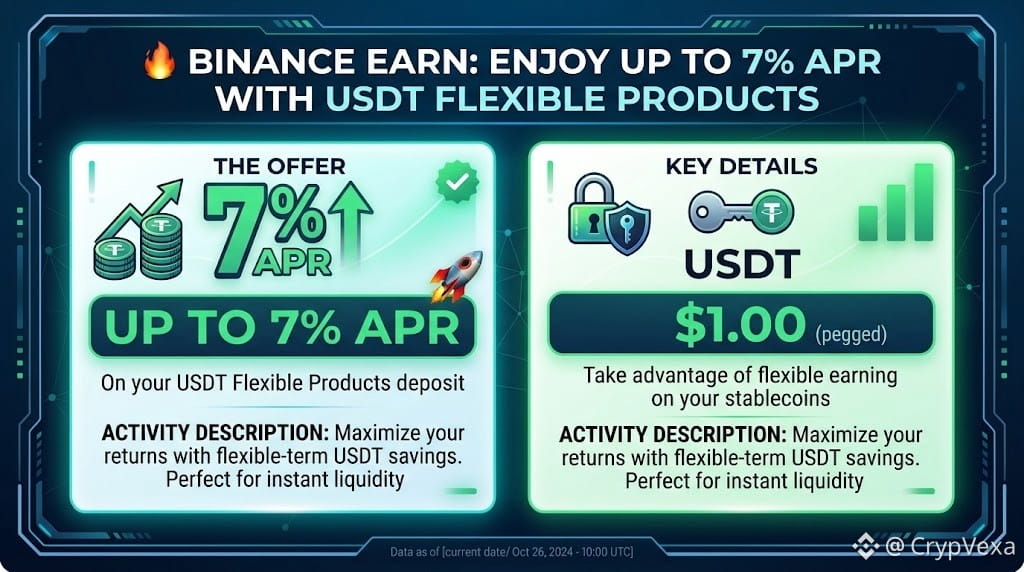
🔥 Binance Earn: Up to 7% APR on USDT! 💰
Binance Earn is offering up to 7% APR through selected USDT Flexible Products.
💵 Asset: USDT
📈 Rate: Up to 7% APR
🔄 Flexible product structure
⚠️ APR, eligibility, and availability may vary. Check the official terms before participating.
#Binance #BinanceEarn #USDT #Crypto
Binance Earn is offering up to 7% APR through selected USDT Flexible Products.
💵 Asset: USDT
📈 Rate: Up to 7% APR
🔄 Flexible product structure
⚠️ APR, eligibility, and availability may vary. Check the official terms before participating.
#Binance #BinanceEarn #USDT #Crypto
1
17
Holding $BTC 10.5 USDT
Binance Earn
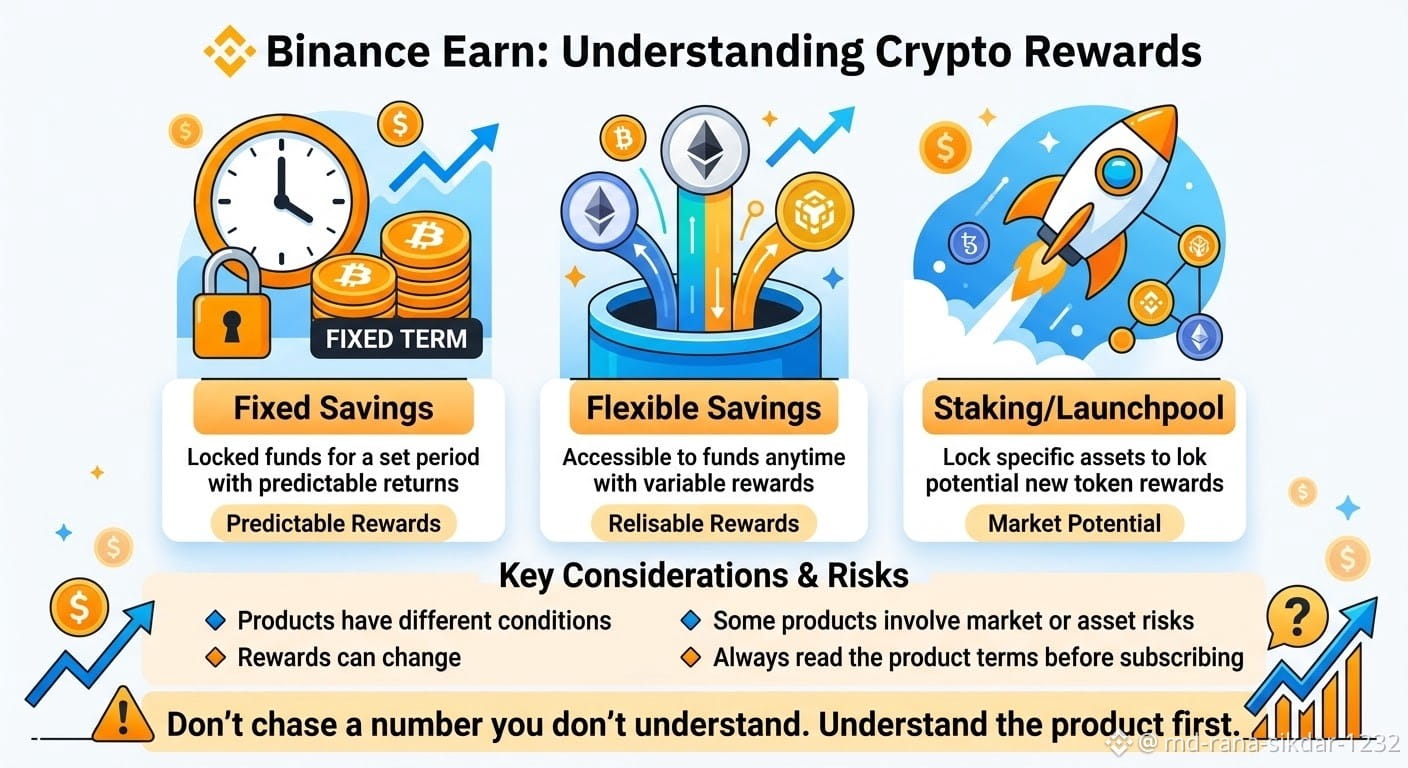
Want to understand Binance Earn? 💰
Binance Earn provides different products that may allow users to earn rewards on eligible crypto assets.
But remember:
🔹 Products have different conditions
🔹 Rewards can change
🔹 Some products involve market or asset risks
🔹 Always read the product terms before subscribing
Don't chase a number you don't understand.
Understand the product first.
#Binance #BinanceEarn #crypto $BTC $BNB $ETH
81
·
--
Article
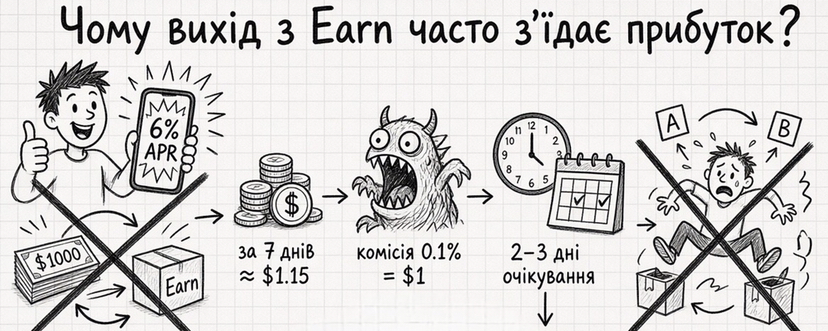
Hidden fees?Why does leaving Earn often eat up your profit?
With Simple Earn, at first everyone looks at the annual APR. People sign up for the product, and only then start to look into the details—how much it costs to withdraw money back, or how many days of waiting to expect. This is where, without really understanding, you can run into problems and disappointment.
Hidden fees?
Why does leaving Earn often eat up your profit?
With Simple Earn, at first everyone looks at the annual APR. People sign up for the product, and only then start to look into the details—how much it costs to withdraw money back, or how many days of waiting to expect. This is where, without really understanding, you can run into problems and disappointment.
With Simple Earn, at first everyone looks at the annual APR. People sign up for the product, and only then start to look into the details—how much it costs to withdraw money back, or how many days of waiting to expect. This is where, without really understanding, you can run into problems and disappointment.
5
1.1k
🚀🚀🚀 Binance Earn Focus 🚀🚀🚀
Yield is not risk-free. Before using Binance Earn, review product terms, redemption timing, rate changes and whether your portfolio can tolerate reduced liquidity.
$BTC $ETH $BNB
#BinanceEarn #PassiveIncome #CryptoEducation #BTC #ETH
🚀🚀🚀 Binance Earn Focus 🚀🚀🚀
Yield is not risk-free. Before using Binance Earn, review product terms, redemption timing, rate changes and whether your portfolio can tolerate reduced liquidity.
$BTC $ETH $BNB
#BinanceEarn #PassiveIncome #CryptoEducation #BTC #ETH
Yield is not risk-free. Before using Binance Earn, review product terms, redemption timing, rate changes and whether your portfolio can tolerate reduced liquidity.
$BTC $ETH $BNB
#BinanceEarn #PassiveIncome #CryptoEducation #BTC #ETH
46
🚨 BINANCE REWARD ALERT: Unlock Your $500 Earn Trial Funds & Fee Rebates! 🚨
Binance is offering an exciting opportunity for active traders! By trading bStock today, you can accumulate reward points toward unlocking $500 in Earn Trial Funds and Trading Fee Rebate Vouchers! 💸📈
Here is how to maximize this offer effectively:
1️⃣ Earn Extra Yield: Trial funds allow you to test Binance Earn features and earn real yield without staking your own long-term capital.
2️⃣ Reduce Trading Costs: Trading fee rebate vouchers directly lower your transaction fees, giving you better net returns on every position.
3️⃣ Smart Execution: Always stick to your strategy and risk management. Never over-trade just to chase points—use the campaign to complement your regular trades!
Are you participating in the bStock challenge today? Share your thoughts below! 👇
#BinanceSquare #CryptoRewards #BinanceEarn #tradingStrategy $BTC $ETH $BNB
89
·
--
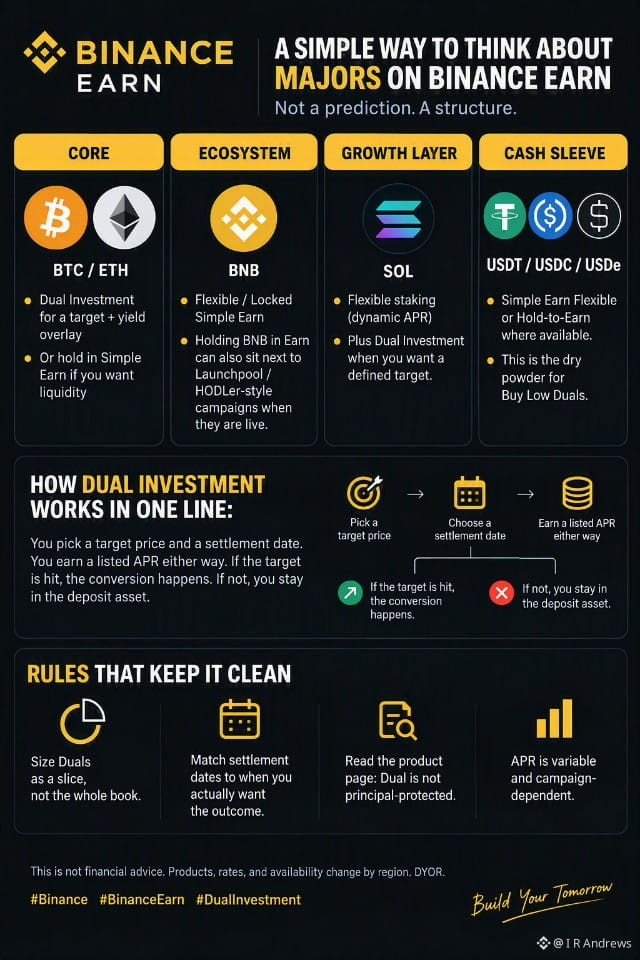
A simple way to think about majors on Binance Earn.
Not a prediction. A structure.
Core
BTC / ETH — Dual Investment for a target + yield overlay, or hold in Simple Earn if you want liquidity.
Ecosystem
BNB — Flexible / Locked Simple Earn. Holding BNB in Earn can also sit next to Launchpool / HODLer-style campaigns when they are live.
Growth layer
SOL — Flexible staking (dynamic APR) plus Dual Investment when you want a defined target.
Cash sleeve
USDT / USDC / USDe — Simple Earn Flexible or Hold-to-Earn where available. This is the dry powder for Buy Low Duals.
How Dual Investment works in one line:
You pick a target price and a settlement date. You earn a listed APR either way. If the target is hit, the conversion happens. If not, you stay in the deposit asset.
Rules that keep it clean
• Size Duals as a slice, not the whole book
• Match settlement dates to when you actually want the outcome
• Read the product page: Dual is not principal-protected
• APR is variable and campaign-dependent
This is not financial advice. Products, rates, and availability change by region. DYOR.
#Binance #BinanceEarn #DualInvestment
45
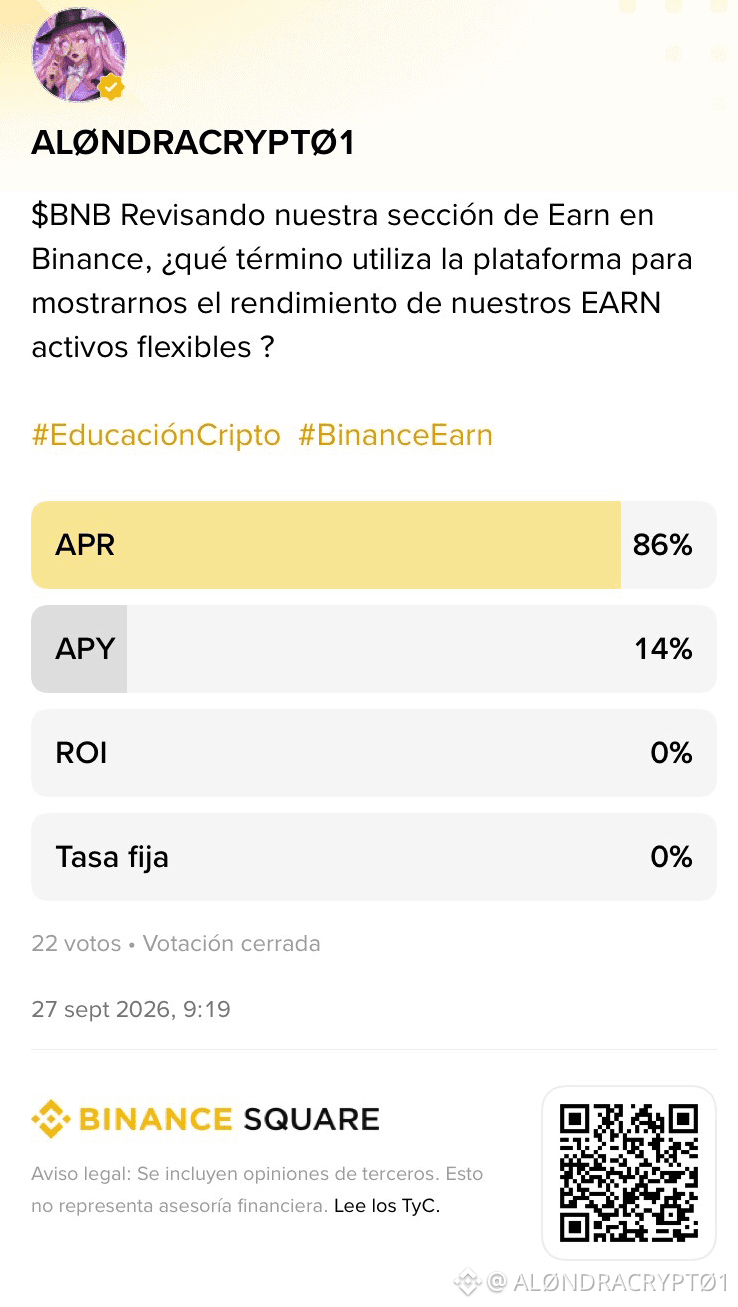
$BNB Thank you to everyone who voted in our Binance Earn survey! 86% got it right by indicating that the platform uses APR for flexible assets.
Let’s take the opportunity to clarify what each term means and avoid confusion:
- APR (Annual Percentage Rate): This is simple interest. It calculates your gains only based on your capital or initial investment, without automatically adding the interest generated to the principal balance in the rate calculation. This is the one that predominates in the Earn interface.
- APY (Annual Percentage Yield): Involves compound interest, where earnings are reinvested periodically to generate interest on the interest that has already accumulated.
- ROI (Return on Investment): Measures the profit or loss obtained relative to the initial investment made, generally expressed as a percentage.
- Fixed rate: A pre-set percentage return that does not change regardless of market fluctuations during the agreed period.
Knowledge is our best tool in trading! 💛
#EducaciónCripto #BinanceEarn
{future}(BNBUSDT)
$BNB Thank you to everyone who voted in our Binance Earn survey! 86% got it right by indicating that the platform uses APR for flexible assets.
Let’s take the opportunity to clarify what each term means and avoid confusion:
- APR (Annual Percentage Rate): This is simple interest. It calculates your gains only based on your capital or initial investment, without automatically adding the interest generated to the principal balance in the rate calculation. This is the one that predominates in the Earn interface.
- APY (Annual Percentage Yield): Involves compound interest, where earnings are reinvested periodically to generate interest on the interest that has already accumulated.
- ROI (Return on Investment): Measures the profit or loss obtained relative to the initial investment made, generally expressed as a percentage.
- Fixed rate: A pre-set percentage return that does not change regardless of market fluctuations during the agreed period.
Knowledge is our best tool in trading! 💛
#EducaciónCripto #BinanceEarn
ALØNDRACRYPTØ1
·
--
$BNB Reviewing our Earn section on Binance, what term does the platform use to show the performance of our flexible EARN assets?
#EducaciónCripto #BinanceEarn
#EducaciónCripto #BinanceEarn
Lance_52:
Excelente Aløndra, ese detalle marca una gran diferencia. 🤓
7
5
909

Bought a coin for the sake of a high APR. The coin dropped. Now you have more coins, but less money 🫠
Here’s why on Binance Earn it’s worth starting with choosing the asset, and only then looking at the percentages.
Before you invest, ask yourself three questions:
▪️ Would I hold this asset even without rewards?
▪️ When might I need this money?
▪️ Do I understand the terms of getting it back?
Earn makes it possible to receive rewards, but it doesn’t protect you from the price falling. The terms depend on the chosen product.
If the only reason to buy is a pretty APR, it’s worth reassessing the asset itself.
And do you choose the coin first, or do you look at the percentage first? 👇
#BinanceEarn #CryptoEducation
1
85
·
--
Article
Binance EarnWhat is Binance Earn?
Binance Earn is the investment hub on the Binance platform. It allows you to generate passive income from your digital assets without needing to trade.
Instead of leaving your digital coins idle in the wallet, you can deposit them into one of the Earn products and receive daily returns.
*Its most prominent products:*
*1. Flexible Savings (Simple Earn - Flexible):*
You deposit your assets and withdraw them at any time, with earnings calculated daily. Suitable for beginners.
Binance Earn
What is Binance Earn?
Binance Earn is the investment hub on the Binance platform. It allows you to generate passive income from your digital assets without needing to trade.
Instead of leaving your digital coins idle in the wallet, you can deposit them into one of the Earn products and receive daily returns.
*Its most prominent products:*
*1. Flexible Savings (Simple Earn - Flexible):*
You deposit your assets and withdraw them at any time, with earnings calculated daily. Suitable for beginners.
1
179
·
--
See translation
Спіймав шкідливий код у терміналі: чому хакери пішли з нулемСигнал мережевого монітора на другому екрані змусив мене буквально заціпеніти в кріслі: невідомий процес щойно відправив підозрілий вихідний POST-запит на зашифрований зовнішній сервер.
Я працюю з дому на себе: досліджую нові Web3-мережі, тестую мости, налагоджую ноди та ганяю транзакції через тестові протоколи. Щоб автоматизувати рутину — збір даних із блокчейн-експлорерів або перевірку відповідей RPC-нод, — ти постійно працюєш із відкритим кодом. Десятки сторонніх репозиторіїв на GitHub, пакети розширень, допоміжні бібліотеки.
Того вечора я поспішав налаштувати скрипт під запуск нової тестової мережі. Щоб заощадити дві години часу, підтягнув опенсорсний модуль для парсингу даних від стороннього розробника.
Це була класична supply-chain атака, якої бояться всі розробники у світі.
У безобідний з вигляду модуль було вшито шкідливий скрипт. Він непомітно розпакувався у фоні та спробував витягнути з системи все, до чого міг дотягнутися: дампи пам'яті браузера, конфігураційні файли .env та приватні ключі гарячих гаманців, збережених у системі.
Кров застигла в жилах. Будь-хто, хто працює з кодом у крипті, знає цей панічний спазм у шлунку: тисячна частка секунди — і ти розумієш, що твою робочу станцію щойно зламали.
Але вже за хвилину замість паніки прийшло дивовижне відчуття контролю.
Хакери отримали рівно нічого: кілька порожніх тестових адрес із копійчаними залишками на оплату тестового газу. Мої справжні заощадження, накопичені винагороди за минулі проєкти та фінансова подушка безпеки навіть близько не перебували на робочій машині.
Вони надійно спали за броньованими дверима Binance Earn.
Цей випадок став моїм головним технічним правилом: машина для досліджень має вважатися потенційно скомпрометованою щомиті, а капітал повинен жити в ізольованому контурі.
Розділ Earn став для мене абсолютним фінансовим фаєрволом:
Повна ізоляція від шкідливого коду: скільки б сирих бібліотек чи тестів я не запускав на локальній машині, жоден інфостілер, троян чи зловмисний смартконтракт фізично не має доступу до депозиту.
Капітал працює в автономному режимі: замість того щоб ризикувати на гарячих ончейн-гаманцях, заощадження щодня генерують стабільний дохід у Simple Earn, покриваючи витрати на підписки, сервери та інфраструктуру.
Гнучкість і дозований контроль: коли мені потрібні кошти на конкретні тести чи оплату комісій, я перевожу рівно необхідну дрібну суму на робочий гаманець в один клік, залишаючи левову частку капіталу в абсолютній безпеці.
Справжня кібергігієна у Web3 — це не ілюзія того, що ти ніколи не припустишся помилки. Це побудова системи, в якій навіть фатальна помилка в коді не здатна забрати твій капітал.
Поки мої термінали перевіряють чужий сирий софт на міцність, мої фінанси тихо приносять новий прибуток у захищеній гавані.
#BinanceEarn #Web3Безпека #КриптоДослідження #ПасивнийДохід #ФінансоваДисципліна
Спіймав шкідливий код у терміналі: чому хакери пішли з нулем
Сигнал мережевого монітора на другому екрані змусив мене буквально заціпеніти в кріслі: невідомий процес щойно відправив підозрілий вихідний POST-запит на зашифрований зовнішній сервер.
Я працюю з дому на себе: досліджую нові Web3-мережі, тестую мости, налагоджую ноди та ганяю транзакції через тестові протоколи. Щоб автоматизувати рутину — збір даних із блокчейн-експлорерів або перевірку відповідей RPC-нод, — ти постійно працюєш із відкритим кодом. Десятки сторонніх репозиторіїв на GitHub, пакети розширень, допоміжні бібліотеки.
Того вечора я поспішав налаштувати скрипт під запуск нової тестової мережі. Щоб заощадити дві години часу, підтягнув опенсорсний модуль для парсингу даних від стороннього розробника.
Це була класична supply-chain атака, якої бояться всі розробники у світі.
У безобідний з вигляду модуль було вшито шкідливий скрипт. Він непомітно розпакувався у фоні та спробував витягнути з системи все, до чого міг дотягнутися: дампи пам'яті браузера, конфігураційні файли .env та приватні ключі гарячих гаманців, збережених у системі.
Кров застигла в жилах. Будь-хто, хто працює з кодом у крипті, знає цей панічний спазм у шлунку: тисячна частка секунди — і ти розумієш, що твою робочу станцію щойно зламали.
Але вже за хвилину замість паніки прийшло дивовижне відчуття контролю.
Хакери отримали рівно нічого: кілька порожніх тестових адрес із копійчаними залишками на оплату тестового газу. Мої справжні заощадження, накопичені винагороди за минулі проєкти та фінансова подушка безпеки навіть близько не перебували на робочій машині.
Вони надійно спали за броньованими дверима Binance Earn.
Цей випадок став моїм головним технічним правилом: машина для досліджень має вважатися потенційно скомпрометованою щомиті, а капітал повинен жити в ізольованому контурі.
Розділ Earn став для мене абсолютним фінансовим фаєрволом:
Повна ізоляція від шкідливого коду: скільки б сирих бібліотек чи тестів я не запускав на локальній машині, жоден інфостілер, троян чи зловмисний смартконтракт фізично не має доступу до депозиту.
Капітал працює в автономному режимі: замість того щоб ризикувати на гарячих ончейн-гаманцях, заощадження щодня генерують стабільний дохід у Simple Earn, покриваючи витрати на підписки, сервери та інфраструктуру.
Гнучкість і дозований контроль: коли мені потрібні кошти на конкретні тести чи оплату комісій, я перевожу рівно необхідну дрібну суму на робочий гаманець в один клік, залишаючи левову частку капіталу в абсолютній безпеці.
Справжня кібергігієна у Web3 — це не ілюзія того, що ти ніколи не припустишся помилки. Це побудова системи, в якій навіть фатальна помилка в коді не здатна забрати твій капітал.
Поки мої термінали перевіряють чужий сирий софт на міцність, мої фінанси тихо приносять новий прибуток у захищеній гавані.
#BinanceEarn #Web3Безпека #КриптоДослідження #ПасивнийДохід #ФінансоваДисципліна
8
·
--
Article
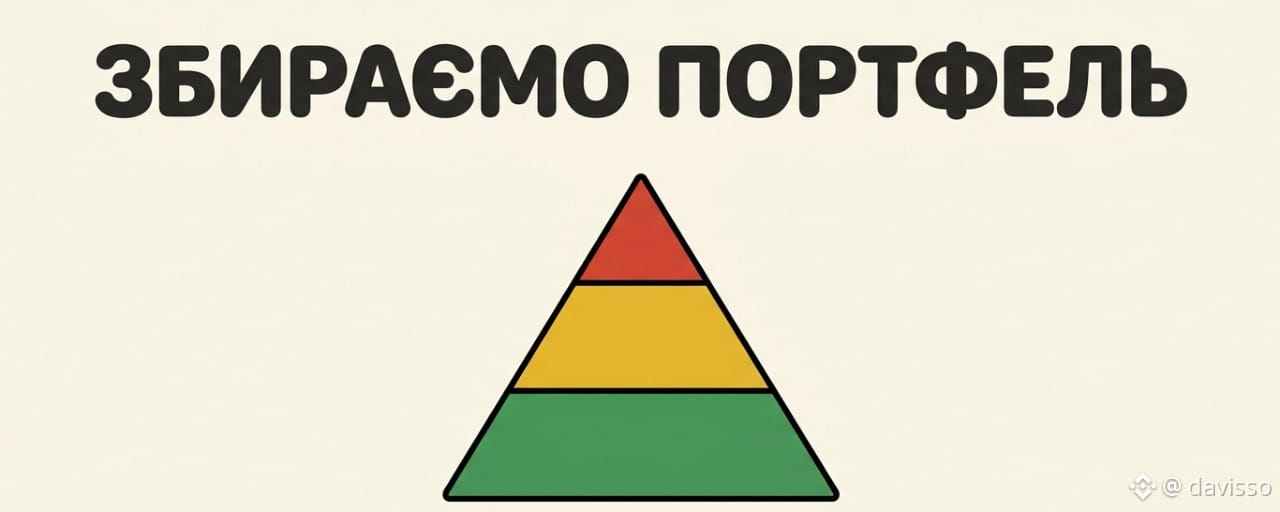
How a Beginner Can Build a Crypto Portfolio | Where Each Product FitsMost beginners think that investing means «guessing one coin that will take off». In reality, those who have been in the market for a long time think quite differently: not about a single bet, but about the structure. Not “what to buy,” but “how to assemble it so you can sleep well and still have a chance to grow.”
The easiest way to imagine it is as a pyramid: at the bottom—a wide, calm foundation, and at the top—a small risky edge. And the main rule: the higher the risk, the smaller its share.
How a Beginner Can Build a Crypto Portfolio | Where Each Product Fits
Most beginners think that investing means «guessing one coin that will take off». In reality, those who have been in the market for a long time think quite differently: not about a single bet, but about the structure. Not “what to buy,” but “how to assemble it so you can sleep well and still have a chance to grow.”
The easiest way to imagine it is as a pyramid: at the bottom—a wide, calm foundation, and at the top—a small risky edge. And the main rule: the higher the risk, the smaller its share.
The easiest way to imagine it is as a pyramid: at the bottom—a wide, calm foundation, and at the top—a small risky edge. And the main rule: the higher the risk, the smaller its share.
crypto nistelroi:
спасибо
2
2
8
3k
·
--
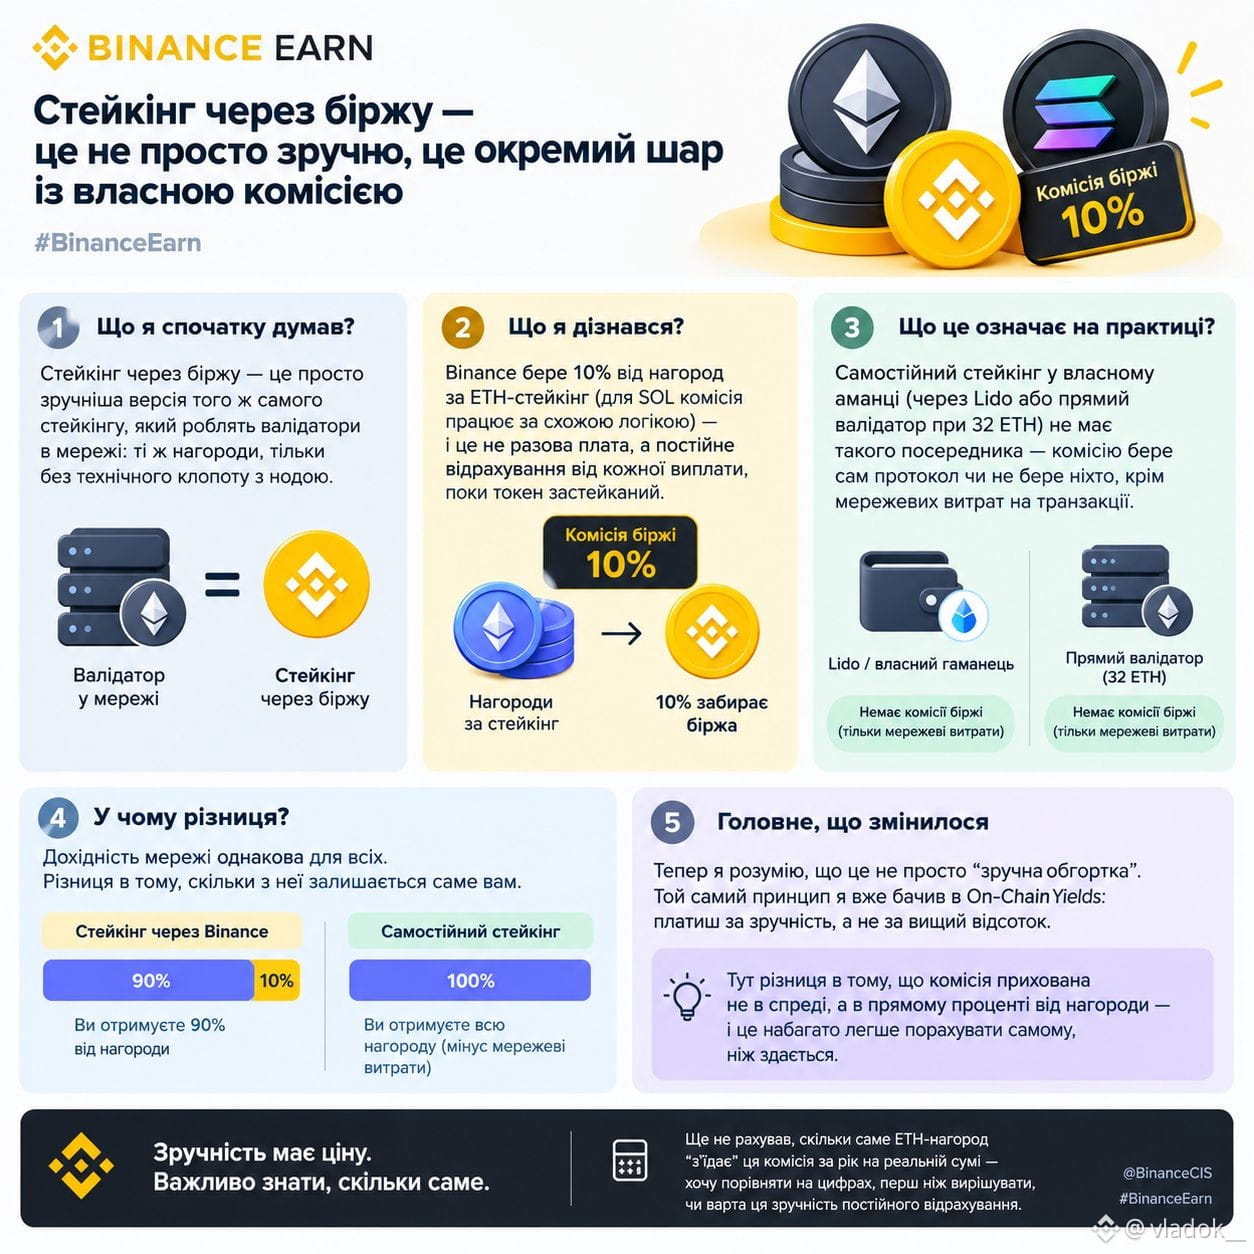
#BinanceEarn , that staking via an exchange is just a more convenient version of the same staking that validators do in the network: the same rewards, only without the technical hassle of running a node.
Binance takes 10% from ETH staking rewards (for SOL, the fee works under a similar logic) — and it’s not a one-time payment, but a continuous deduction from each payout while the token is staked.
This changed how I compare the options. Independent staking in your own wallet (through liquid protocols like Lido, or a direct validator if you have 32 ETH) doesn’t have such an intermediary — the protocol either charges no commission or no one takes a cut, except for network costs for transactions. The difference isn’t in the network’s yield itself; it’s the same for everyone. The difference is how much of it actually remains for you.
I’ve already seen the same principle in On-Chain Yields: you pay for convenience, not a higher percentage. The difference here is that the commission isn’t hidden in the spread, but in a direct percentage of the rewards — and it’s much easier to calculate yourself than it seems.
I haven’t yet figured out exactly how many ETH rewards this commission “eats” per year in real terms — I want to compare with numbers before deciding whether this convenience of an ongoing deduction is worth it.
@BinanceCIS $ETH
{spot}(ETHUSDT)
#BinanceEarn , that staking via an exchange is just a more convenient version of the same staking that validators do in the network: the same rewards, only without the technical hassle of running a node.
Binance takes 10% from ETH staking rewards (for SOL, the fee works under a similar logic) — and it’s not a one-time payment, but a continuous deduction from each payout while the token is staked.
This changed how I compare the options. Independent staking in your own wallet (through liquid protocols like Lido, or a direct validator if you have 32 ETH) doesn’t have such an intermediary — the protocol either charges no commission or no one takes a cut, except for network costs for transactions. The difference isn’t in the network’s yield itself; it’s the same for everyone. The difference is how much of it actually remains for you.
I’ve already seen the same principle in On-Chain Yields: you pay for convenience, not a higher percentage. The difference here is that the commission isn’t hidden in the spread, but in a direct percentage of the rewards — and it’s much easier to calculate yourself than it seems.
I haven’t yet figured out exactly how many ETH rewards this commission “eats” per year in real terms — I want to compare with numbers before deciding whether this convenience of an ongoing deduction is worth it.
@BinanceCIS $ETH
416

What do you prefer to do with your funds when the market moves? 🧐📉
We all like to see our account grow, but the crypto market always has its days of ups and downs. To keep the account active and ensure returns, everyone has their favorite strategy. I want to know what yours is!
Vote in the poll below:
💰 Put them in Binance Earn (Earn daily interest on flexible).
🔄 Do P2P trading (Take advantage of the currency spread).
📉 Buy more (Take advantage when prices drop).
🧘 Stay calm (Hodl and wait patiently).
Vote and leave in the comments why you choose that option! I’m reading them. 👇
#BinanceSquare #BinanceEarn #CriptoComunidad #DebateCripto
23
Case: how Andrii keeps a safety cushion in USDT and earns on it 💼
Andrii is a freelancer who gets paid in USDT. He sets aside 1000 USDT as a safety cushion for unexpected expenses.
Previously, these funds simply sat in a spot wallet. Now Andrii has split them up:
🔓 600 USDT in the flexible Simple Earn. These funds can be withdrawn at any time if they’re urgently needed.
🔒 400 USDT in a fixed 30-day product. This part definitely won’t be needed in the near future, so he earns a higher return.
What this gives:
- The cushion preserves the dollar value because USDT is pegged to the dollar
- Rewards accrue daily
- Most of the funds are available instantly
What Andrii keeps in mind:
- APR changes, so income isn’t guaranteed
- Don’t withdraw the fixed portion early, because the accrued rewards will disappear
- Stablecoins also have risks, so the entire cushion isn’t kept in one place
The name and numbers are conditional; the case is close to real.
#BinanceEarn
159
Log in to explore more content
Join global crypto users on Binance Square
⚡️ Get latest and useful information about crypto.
💬 Trusted by the world’s largest crypto exchange.
👍 Discover real insights from verified creators.
Email / Phone number
Trending Topics
1
#NvidiaApproves$150BBuyback
271 views
13 Discussing
2
#OpenAIDelaysGPT6.1OverSafetyIssues
906 views
70 Discussing
3
#AMDToAcquireWorldLabsFor$8.2B
103 views
18 Discussing
4
#AnthropicIPOProspectusCouldValueItOver$2T
1,478 views
48 Discussing
5
#HackersDrainOver12.4MXRPFromDCENTWallets
10,272 views
291 Discussing
6
#SECSaysDecentralizedTokenBuybacksNotInvestmentContracts
710 views
19 Discussing
7
#UKFCAWinsCourtOrderToRecover851400Pounds
66,183 views
1,181 Discussing
8
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
74,580 views
1,290 Discussing
9
#GoldFallsTo$4144
23,981 views
184 Discussing
10
#QNTFallsOver40%FromMorningHigh
125,349 views
1,657 Discussing