
#securityalert
securityalert
546,774 visualizaciones
1,438 participa(n) en el debate
Populares
Novedades

·
--
Alcista
🚨 ADVERTENCIA: EL ATRACO INVISIBLE ESTÁ OCURRIENDO AHORA MISMO, ¿SERÁS EL SIGUIENTE?
Estás con tu rutina diaria, navegando por sitios web de confianza, quizá consultando las noticias o haciendo alguna operación bancaria. Todo parece normal.
Pero oculto en el código… hay un francotirador digital al acecho. 🎯
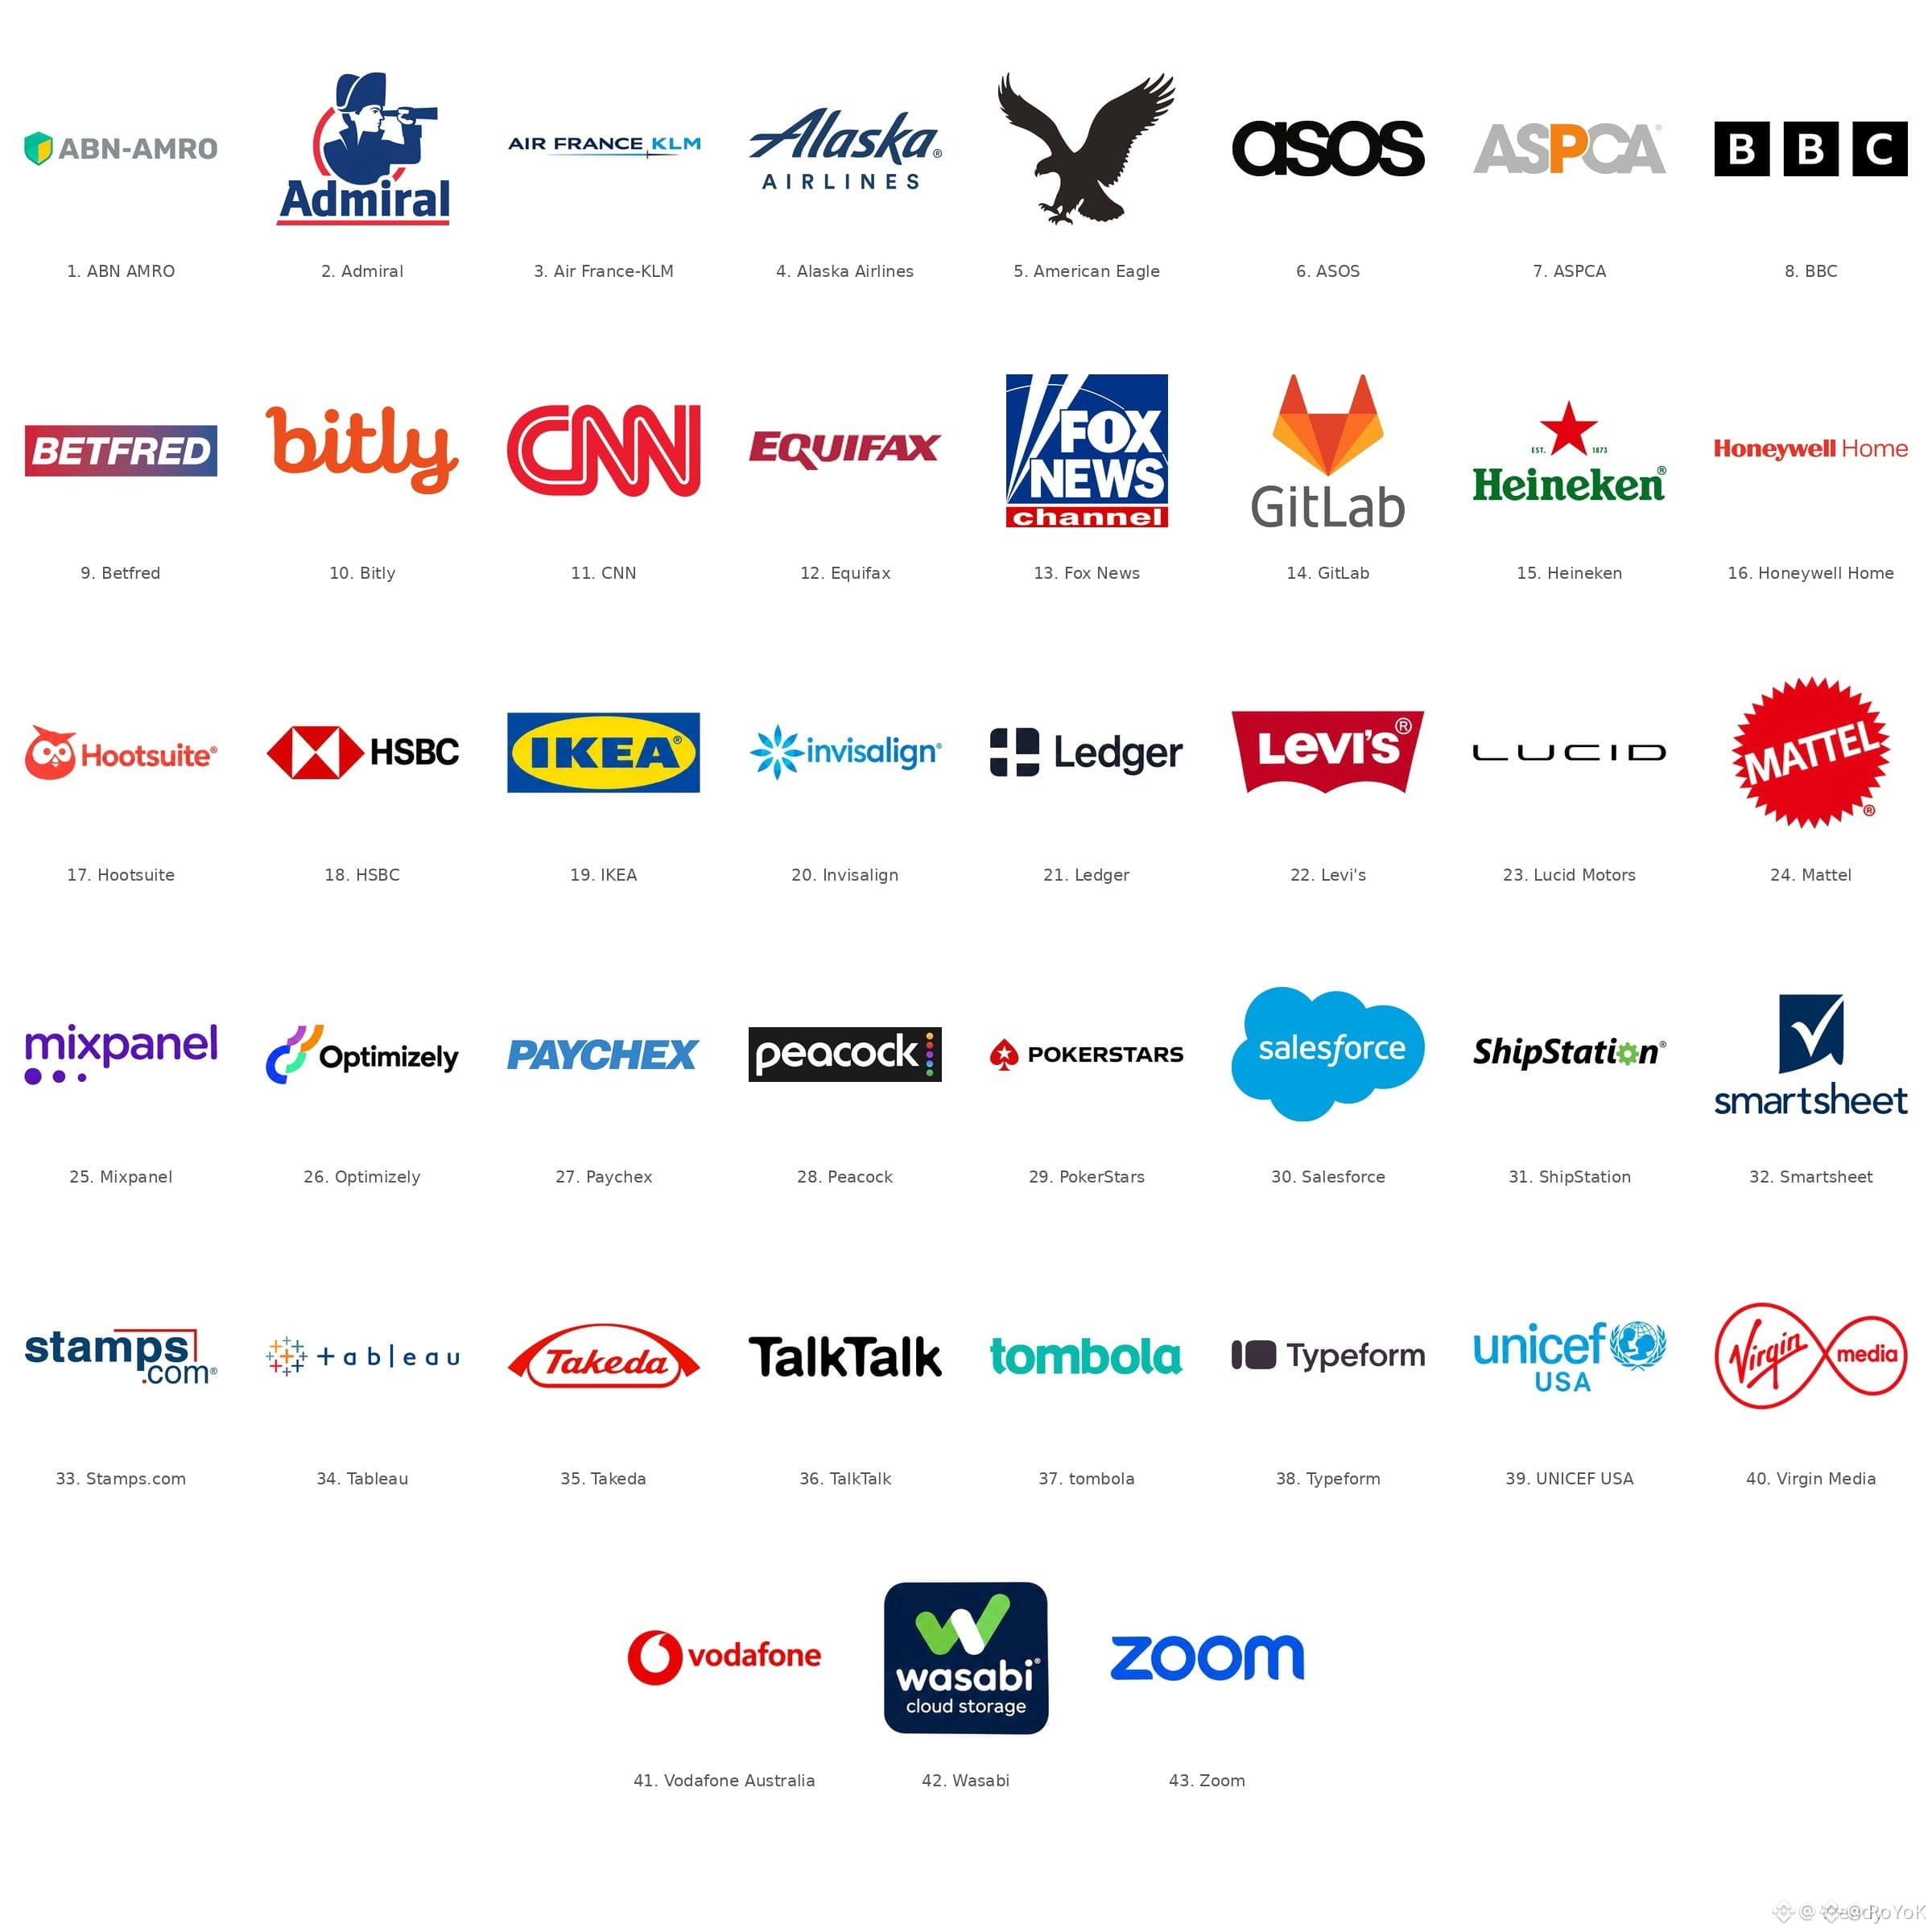
Un ciberataque masivo y sofisticado acaba de convertir la web en un arma y ha atacado las puertas digitales de gigantes absolutos. No hablamos de pequeños foros. Hablamos de Zoom, BBC, HSBC e incluso Ledger, el gigante de las billeteras físicas. 🤯
EL VECTOR DE ATAQUE (CÓMO TE ATRAPAN): 🧠
Según se informa, el código malicioso se distribuyó a través de Optimizely, una popular plataforma para probar sitios web. (Y aquí viene lo increíble: el propio sitio web de Optimizely también fue víctima de la vulnerabilidad).
Esto es exactamente lo que este código malicioso está programado para buscar:
💀 El secuestro del portapapeles: En cuanto copias la dirección de una billetera de criptomonedas para enviar fondos, el malware la sustituye al instante por la dirección del atacante. La pegas, pulsas enviar y tu dinero desaparece en un agujero negro.
💳 El robo de tarjetas: Busca activamente la información de tus tarjetas de pago guardadas.
📱 La vulnerabilidad de los dispositivos: Se dirige a iPhones antiguos mediante vulnerabilidades ocultas.
¿Los daños hasta ahora? Ya han llegado al menos 7.000 dólares en criptomonedas a billeteras controladas por los atacantes.
TU PROTOCOLO DE SUPERVIVENCIA (NO LO IGNORES): 🛡️
Esto es un crudo recordatorio de que en Web3 la confianza debe verificarse.
No confíes ciegamente en tu portapapeles 🤖
No confíes ciegamente en el sitio web que estás visitando.
LA REGLA: SIEMPRE, SIEMPRE, SIEMPRE
vuelve a comprobar y verifica la dirección de destino en tu pantalla antes de pulsar enviar. Mira los primeros y los últimos 4 caracteres. Si algo te parece sospechoso, detente 🛑
Los estafadores son cada vez más astutos. No dejes que te pillen desprevenido. 🛑
👇 ¿Alguna vez has sido víctima de un secuestro del portapapeles? ¿Cuáles son tus principales medidas de seguridad al enviar criptomonedas?
¡Deja tus consejos en los comentarios para que la comunidad esté SAFU! 👇
#CryptoSecurity #SecurityAlert $NVDAB
🚨 ADVERTENCIA: EL ATRACO INVISIBLE ESTÁ OCURRIENDO AHORA MISMO, ¿SERÁS EL SIGUIENTE?
Estás con tu rutina diaria, navegando por sitios web de confianza, quizá consultando las noticias o haciendo alguna operación bancaria. Todo parece normal.
Pero oculto en el código… hay un francotirador digital al acecho. 🎯
Un ciberataque masivo y sofisticado acaba de convertir la web en un arma y ha atacado las puertas digitales de gigantes absolutos. No hablamos de pequeños foros. Hablamos de Zoom, BBC, HSBC e incluso Ledger, el gigante de las billeteras físicas. 🤯
EL VECTOR DE ATAQUE (CÓMO TE ATRAPAN): 🧠
Según se informa, el código malicioso se distribuyó a través de Optimizely, una popular plataforma para probar sitios web. (Y aquí viene lo increíble: el propio sitio web de Optimizely también fue víctima de la vulnerabilidad).
Esto es exactamente lo que este código malicioso está programado para buscar:
💀 El secuestro del portapapeles: En cuanto copias la dirección de una billetera de criptomonedas para enviar fondos, el malware la sustituye al instante por la dirección del atacante. La pegas, pulsas enviar y tu dinero desaparece en un agujero negro.
💳 El robo de tarjetas: Busca activamente la información de tus tarjetas de pago guardadas.
📱 La vulnerabilidad de los dispositivos: Se dirige a iPhones antiguos mediante vulnerabilidades ocultas.
¿Los daños hasta ahora? Ya han llegado al menos 7.000 dólares en criptomonedas a billeteras controladas por los atacantes.
TU PROTOCOLO DE SUPERVIVENCIA (NO LO IGNORES): 🛡️
Esto es un crudo recordatorio de que en Web3 la confianza debe verificarse.
No confíes ciegamente en tu portapapeles 🤖
No confíes ciegamente en el sitio web que estás visitando.
LA REGLA: SIEMPRE, SIEMPRE, SIEMPRE
vuelve a comprobar y verifica la dirección de destino en tu pantalla antes de pulsar enviar. Mira los primeros y los últimos 4 caracteres. Si algo te parece sospechoso, detente 🛑
Los estafadores son cada vez más astutos. No dejes que te pillen desprevenido. 🛑
👇 ¿Alguna vez has sido víctima de un secuestro del portapapeles? ¿Cuáles son tus principales medidas de seguridad al enviar criptomonedas?
¡Deja tus consejos en los comentarios para que la comunidad esté SAFU! 👇
#CryptoSecurity #SecurityAlert $NVDAB
Estás con tu rutina diaria, navegando por sitios web de confianza, quizá consultando las noticias o haciendo alguna operación bancaria. Todo parece normal.
Pero oculto en el código… hay un francotirador digital al acecho. 🎯
Un ciberataque masivo y sofisticado acaba de convertir la web en un arma y ha atacado las puertas digitales de gigantes absolutos. No hablamos de pequeños foros. Hablamos de Zoom, BBC, HSBC e incluso Ledger, el gigante de las billeteras físicas. 🤯
EL VECTOR DE ATAQUE (CÓMO TE ATRAPAN): 🧠
Según se informa, el código malicioso se distribuyó a través de Optimizely, una popular plataforma para probar sitios web. (Y aquí viene lo increíble: el propio sitio web de Optimizely también fue víctima de la vulnerabilidad).
Esto es exactamente lo que este código malicioso está programado para buscar:
💀 El secuestro del portapapeles: En cuanto copias la dirección de una billetera de criptomonedas para enviar fondos, el malware la sustituye al instante por la dirección del atacante. La pegas, pulsas enviar y tu dinero desaparece en un agujero negro.
💳 El robo de tarjetas: Busca activamente la información de tus tarjetas de pago guardadas.
📱 La vulnerabilidad de los dispositivos: Se dirige a iPhones antiguos mediante vulnerabilidades ocultas.
¿Los daños hasta ahora? Ya han llegado al menos 7.000 dólares en criptomonedas a billeteras controladas por los atacantes.
TU PROTOCOLO DE SUPERVIVENCIA (NO LO IGNORES): 🛡️
Esto es un crudo recordatorio de que en Web3 la confianza debe verificarse.
No confíes ciegamente en tu portapapeles 🤖
No confíes ciegamente en el sitio web que estás visitando.
LA REGLA: SIEMPRE, SIEMPRE, SIEMPRE
vuelve a comprobar y verifica la dirección de destino en tu pantalla antes de pulsar enviar. Mira los primeros y los últimos 4 caracteres. Si algo te parece sospechoso, detente 🛑
Los estafadores son cada vez más astutos. No dejes que te pillen desprevenido. 🛑
👇 ¿Alguna vez has sido víctima de un secuestro del portapapeles? ¿Cuáles son tus principales medidas de seguridad al enviar criptomonedas?
¡Deja tus consejos en los comentarios para que la comunidad esté SAFU! 👇
#CryptoSecurity #SecurityAlert $NVDAB
1
339

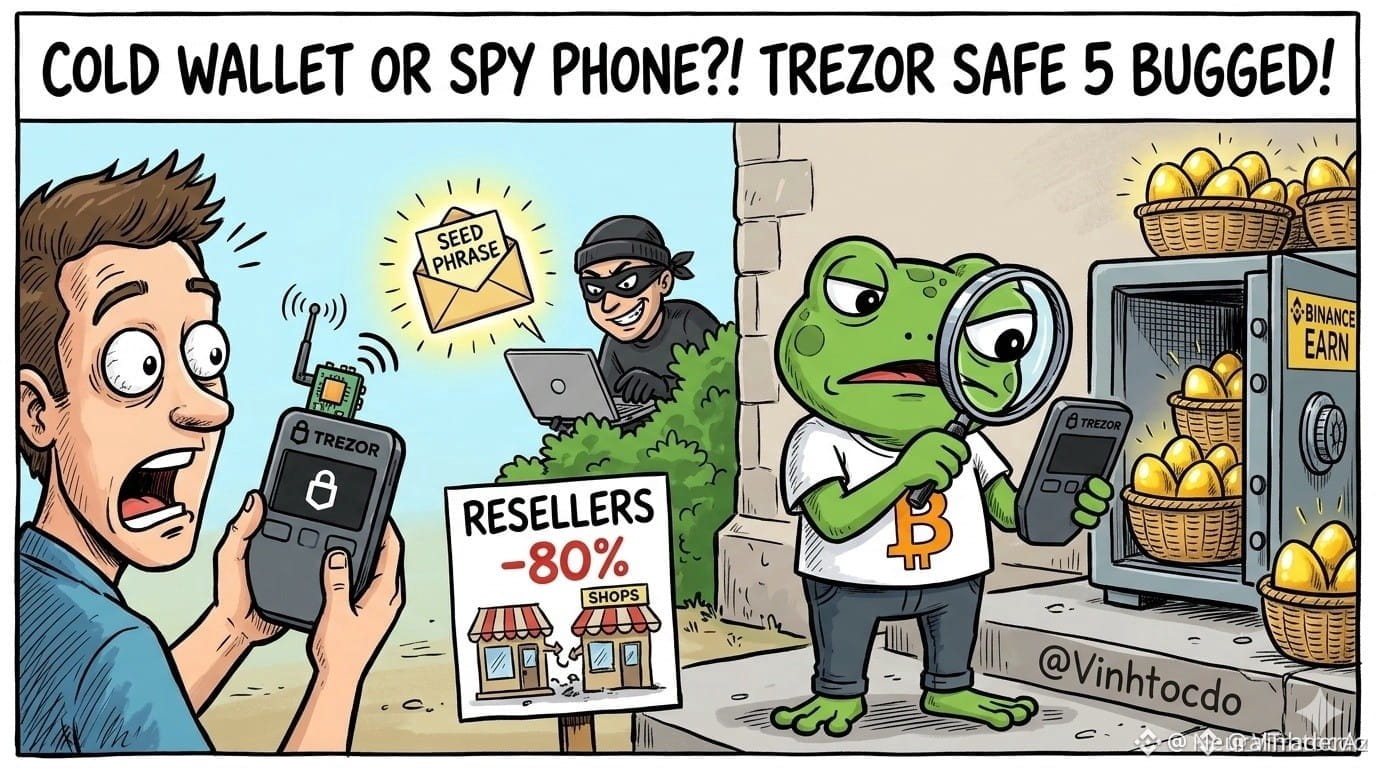
🚨 $BTC $BNB ¡ALERTA: DISPOSITIVOS TREZOR COMPROMETIDOS! 💥
Trezor acaba de confirmar que tres unidades Safe‑5 vendidas a través de un distribuidor externo llevaban un chip oculto que captura pantallas y exfiltra frases de recuperación mediante redes celulares. 🦈📊
La red de implantes se ha reducido aproximadamente en un 80 %, pero los dispositivos restantes siguen suponiendo un riesgo sistémico. Medidas inmediatas: instalar el firmware 2.13.1, generar una nueva frase semilla y transferir los fondos a un almacenamiento en frío de confianza o a una plataforma de intercambio importante. 📌⚡
Saltarse la prueba podría dejar tu cartera expuesta a un drenaje silencioso. 💬 ¿Cuál es tu próximo paso para proteger tus criptomonedas? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #SecurityAlert #CryptoNews
🚀 🛡️
🚨 $BTC $BNB ¡ALERTA: DISPOSITIVOS TREZOR COMPROMETIDOS! 💥
Trezor acaba de confirmar que tres unidades Safe‑5 vendidas a través de un distribuidor externo llevaban un chip oculto que captura pantallas y exfiltra frases de recuperación mediante redes celulares. 🦈📊
La red de implantes se ha reducido aproximadamente en un 80 %, pero los dispositivos restantes siguen suponiendo un riesgo sistémico. Medidas inmediatas: instalar el firmware 2.13.1, generar una nueva frase semilla y transferir los fondos a un almacenamiento en frío de confianza o a una plataforma de intercambio importante. 📌⚡
Saltarse la prueba podría dejar tu cartera expuesta a un drenaje silencioso. 💬 ¿Cuál es tu próximo paso para proteger tus criptomonedas? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #SecurityAlert #CryptoNews
🚀 🛡️
Trezor acaba de confirmar que tres unidades Safe‑5 vendidas a través de un distribuidor externo llevaban un chip oculto que captura pantallas y exfiltra frases de recuperación mediante redes celulares. 🦈📊
La red de implantes se ha reducido aproximadamente en un 80 %, pero los dispositivos restantes siguen suponiendo un riesgo sistémico. Medidas inmediatas: instalar el firmware 2.13.1, generar una nueva frase semilla y transferir los fondos a un almacenamiento en frío de confianza o a una plataforma de intercambio importante. 📌⚡
Saltarse la prueba podría dejar tu cartera expuesta a un drenaje silencioso. 💬 ¿Cuál es tu próximo paso para proteger tus criptomonedas? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #HardwareWallet #SecurityAlert #CryptoNews
🚀 🛡️
2
·
--
Artículo
🚨
¡Cuidado con la prisa! Así te atrapan los estafadores hoy 🎣💸
🚨#Alert🔴 #alerta #SecurityAlert
Muchos creen que en las estafas digitales solo caen los más despistados, pero la realidad es otra: con el avance de la inteligencia artificial, los engaños son tan sofisticados que hasta usuarios y creadores cripto con experiencia han perdido dinero. Como bien resume una reciente guía de seguridad publicada por Binance, el estafador no apunta a tu inteligencia, apunta a tu prisa.
📊 El peligro está en tu pantalla (y en aumento)
Hoy el fraude no toca la puerta de tu cuenta, sino que llega directo a tus redes sociales, mensajes directos o bandeja de entrada. Los datos recientes en América Latina encienden todas las alarmas:
Redes sociales en la mira: Estas plataformas concentran el 86 % de las amenazas de fraude y suplantación de identidad en la región.
Engaños disparados: Los intentos de estafa por ingeniería social crecieron un 155 % en 2025, mientras que los fraudes con herramientas de acceso remoto se multiplicaron por cinco.
Ola de phishing: Los ataques de suplantación subieron en toda la región, alcanzando alzas del 228 % en Venezuela y un aumento del 324 % en intentos de invasión de cuentas en México.
🚩 Las 3 señales de alerta que delatan una trampa
El patrón siempre es el mismo: un mensaje que parece legítimo, un tono de urgencia y una petición aparentemente razonable. Toma nota de estas banderas rojas:
La urgencia es la señal #1: Ya sea un SMS falso avisando que te cortarán la luz o una alerta sobre tus fondos, si te presionan para actuar rápido sin pensar, es una estafa.
Falso soporte y enlaces sorpresa: El soporte oficial nunca te contacta primero ni te responde desde perfiles falsos en los comentarios de creadores de contenido. Además, jamás entres a una página desde un enlace que llegó de la nada.
Permisos trampa y cobros por retirar: Desconfía de sitios que piden conectar tu billetera "solo para verificarla" y ten claro que pedirte dinero para liberar un retiro es fraude garantizado.
🛡️ ¿Cómo cerrarles la puerta de una vez?
Para proteger tu dinero y tus datos, adopta estos hábitos básicos de seguridad: revoca periódicamente los permisos de aplicaciones que ya no usas en tu billetera, revisa los dispositivos conectados a tus cuentas y nunca compartas contraseñas ni códigos de verificación con nadie.
¿Alguna vez intentaron estafarte con alguno de estos métodos? ¡Cuéntame tu experiencia en los comentarios para ayudar a alertar a más personas! 👇💬
https://www.binance.com/blog/all/185983939725109103?ref=CPA_00U38V0AIV&utm_medium=web_share_copy
🚨 ¡Cuidado con la prisa! Así te atrapan los estafadores hoy 🎣💸 🚨
#Alert🔴 #alerta #SecurityAlert
Muchos creen que en las estafas digitales solo caen los más despistados, pero la realidad es otra: con el avance de la inteligencia artificial, los engaños son tan sofisticados que hasta usuarios y creadores cripto con experiencia han perdido dinero. Como bien resume una reciente guía de seguridad publicada por Binance, el estafador no apunta a tu inteligencia, apunta a tu prisa.
📊 El peligro está en tu pantalla (y en aumento)
Hoy el fraude no toca la puerta de tu cuenta, sino que llega directo a tus redes sociales, mensajes directos o bandeja de entrada. Los datos recientes en América Latina encienden todas las alarmas:
Redes sociales en la mira: Estas plataformas concentran el 86 % de las amenazas de fraude y suplantación de identidad en la región.
Engaños disparados: Los intentos de estafa por ingeniería social crecieron un 155 % en 2025, mientras que los fraudes con herramientas de acceso remoto se multiplicaron por cinco.
Ola de phishing: Los ataques de suplantación subieron en toda la región, alcanzando alzas del 228 % en Venezuela y un aumento del 324 % en intentos de invasión de cuentas en México.
🚩 Las 3 señales de alerta que delatan una trampa
El patrón siempre es el mismo: un mensaje que parece legítimo, un tono de urgencia y una petición aparentemente razonable. Toma nota de estas banderas rojas:
La urgencia es la señal #1: Ya sea un SMS falso avisando que te cortarán la luz o una alerta sobre tus fondos, si te presionan para actuar rápido sin pensar, es una estafa.
Falso soporte y enlaces sorpresa: El soporte oficial nunca te contacta primero ni te responde desde perfiles falsos en los comentarios de creadores de contenido. Además, jamás entres a una página desde un enlace que llegó de la nada.
Permisos trampa y cobros por retirar: Desconfía de sitios que piden conectar tu billetera "solo para verificarla" y ten claro que pedirte dinero para liberar un retiro es fraude garantizado.
🛡️ ¿Cómo cerrarles la puerta de una vez?
Para proteger tu dinero y tus datos, adopta estos hábitos básicos de seguridad: revoca periódicamente los permisos de aplicaciones que ya no usas en tu billetera, revisa los dispositivos conectados a tus cuentas y nunca compartas contraseñas ni códigos de verificación con nadie.
¿Alguna vez intentaron estafarte con alguno de estos métodos? ¡Cuéntame tu experiencia en los comentarios para ayudar a alertar a más personas! 👇💬
https://www.binance.com/blog/all/185983939725109103?ref=CPA_00U38V0AIV&utm_medium=web_share_copy
Muchos creen que en las estafas digitales solo caen los más despistados, pero la realidad es otra: con el avance de la inteligencia artificial, los engaños son tan sofisticados que hasta usuarios y creadores cripto con experiencia han perdido dinero. Como bien resume una reciente guía de seguridad publicada por Binance, el estafador no apunta a tu inteligencia, apunta a tu prisa.
📊 El peligro está en tu pantalla (y en aumento)
Hoy el fraude no toca la puerta de tu cuenta, sino que llega directo a tus redes sociales, mensajes directos o bandeja de entrada. Los datos recientes en América Latina encienden todas las alarmas:
Redes sociales en la mira: Estas plataformas concentran el 86 % de las amenazas de fraude y suplantación de identidad en la región.
Engaños disparados: Los intentos de estafa por ingeniería social crecieron un 155 % en 2025, mientras que los fraudes con herramientas de acceso remoto se multiplicaron por cinco.
Ola de phishing: Los ataques de suplantación subieron en toda la región, alcanzando alzas del 228 % en Venezuela y un aumento del 324 % en intentos de invasión de cuentas en México.
🚩 Las 3 señales de alerta que delatan una trampa
El patrón siempre es el mismo: un mensaje que parece legítimo, un tono de urgencia y una petición aparentemente razonable. Toma nota de estas banderas rojas:
La urgencia es la señal #1: Ya sea un SMS falso avisando que te cortarán la luz o una alerta sobre tus fondos, si te presionan para actuar rápido sin pensar, es una estafa.
Falso soporte y enlaces sorpresa: El soporte oficial nunca te contacta primero ni te responde desde perfiles falsos en los comentarios de creadores de contenido. Además, jamás entres a una página desde un enlace que llegó de la nada.
Permisos trampa y cobros por retirar: Desconfía de sitios que piden conectar tu billetera "solo para verificarla" y ten claro que pedirte dinero para liberar un retiro es fraude garantizado.
🛡️ ¿Cómo cerrarles la puerta de una vez?
Para proteger tu dinero y tus datos, adopta estos hábitos básicos de seguridad: revoca periódicamente los permisos de aplicaciones que ya no usas en tu billetera, revisa los dispositivos conectados a tus cuentas y nunca compartas contraseñas ni códigos de verificación con nadie.
¿Alguna vez intentaron estafarte con alguno de estos métodos? ¡Cuéntame tu experiencia en los comentarios para ayudar a alertar a más personas! 👇💬
https://www.binance.com/blog/all/185983939725109103?ref=CPA_00U38V0AIV&utm_medium=web_share_copy
5
305
·
--
Incidente de seguridad y recuperación:
Binance ha repuesto el 98 % de los activos afectados por el incidente de seguridad de finales de octubre, y se han congelado o interceptado aproximadamente 2,85 mil millones de dólares en fondos robados gracias a la colaboración con las fuerzas del orden y emisores de tokens como Tether y Circle.
#SecurityAlert #Binance #Recovery_Boss
Incidente de seguridad y recuperación:
Binance ha repuesto el 98 % de los activos afectados por el incidente de seguridad de finales de octubre, y se han congelado o interceptado aproximadamente 2,85 mil millones de dólares en fondos robados gracias a la colaboración con las fuerzas del orden y emisores de tokens como Tether y Circle.
#SecurityAlert #Binance #Recovery_Boss
Binance ha repuesto el 98 % de los activos afectados por el incidente de seguridad de finales de octubre, y se han congelado o interceptado aproximadamente 2,85 mil millones de dólares en fondos robados gracias a la colaboración con las fuerzas del orden y emisores de tokens como Tether y Circle.
#SecurityAlert #Binance #Recovery_Boss
113

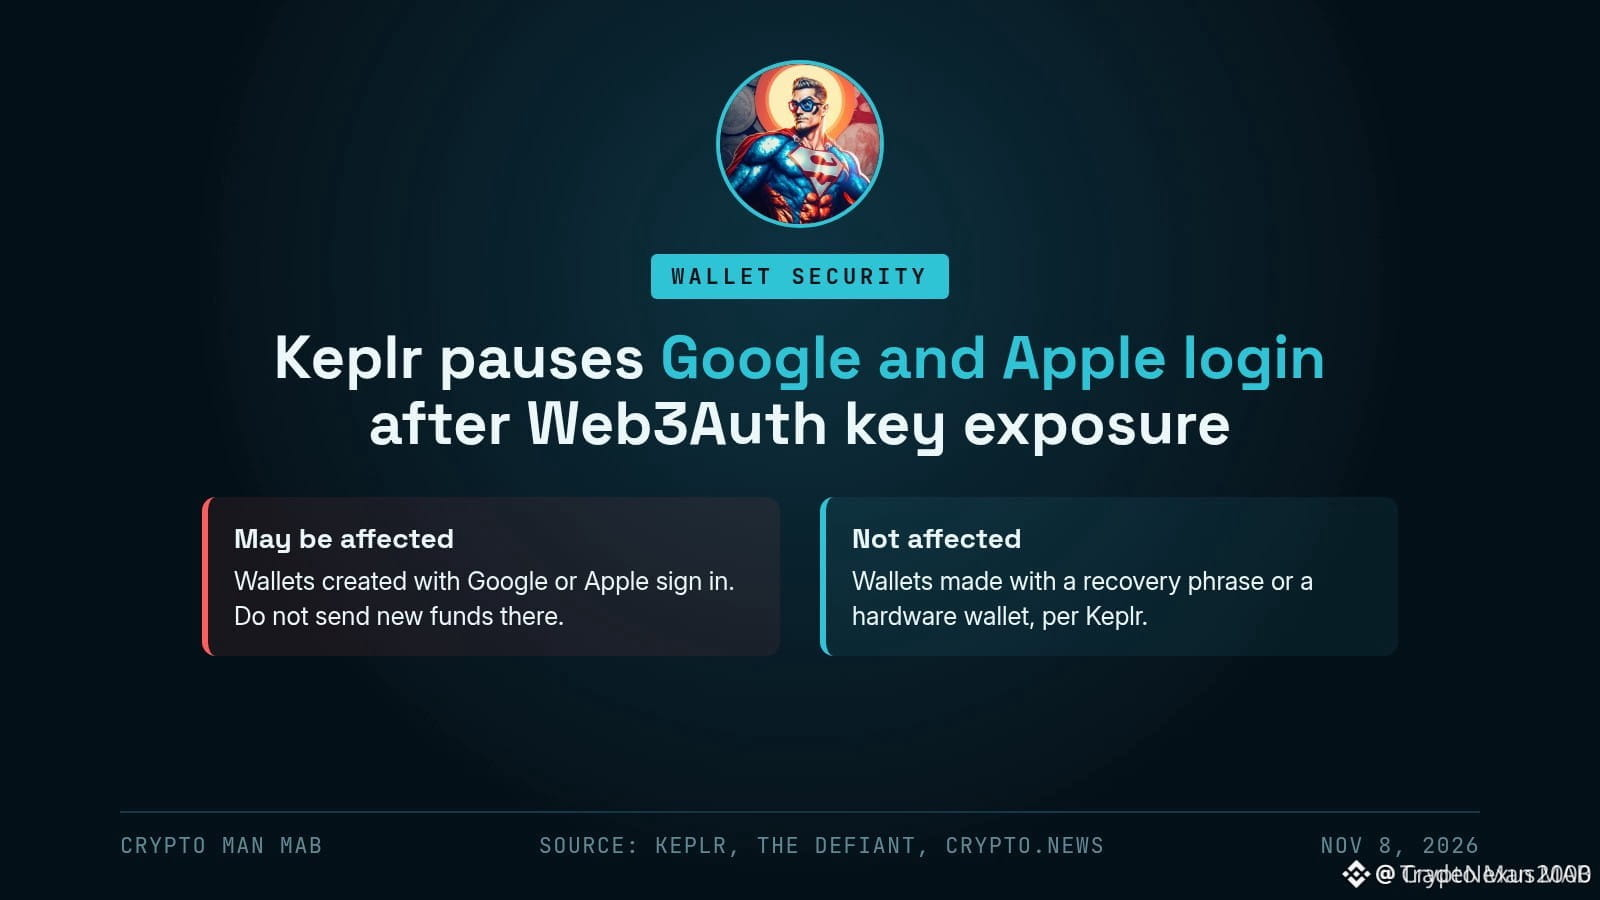
⚠️ $ATOM ¡UNA BRECHA EN EL INICIO DE SESIÓN SOCIAL EXPONE A MILLONES DE PERSONAS: ¡ACTÚA YA! 🛑
La vulnerabilidad de inicio de sesión social de Web3Auth permitió que se filtraran las claves privadas asociadas a los inicios de sesión de Google y Apple, lo que llevó a Keplr a congelar esos puntos de acceso. Bitquery detectó que se sustrajeron aproximadamente 6 M$ de unas 44 mil billeteras de Cosmos Hub, y que algunos fondos en staking fueron $ATOM retirados sin el período habitual de desbloqueo. 📊
Si inicias sesión con Google o Apple, considera que tu cuenta está comprometida: transfiere cualquier saldo líquido a una billetera con frase semilla o de hardware y evita hacer nuevos depósitos. Ignora los mensajes directos no solicitados que prometan «recuperar» tus fondos; solo son legítimos los canales oficiales de Keplr o Web3Auth. 🦈💡
💬 ¿Ya protegiste tus $ATOM fondos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ATOM #SecurityAlert #CryptoSafety #Web3Auth
🚀 🛡️
⚠️ $ATOM ¡UNA BRECHA EN EL INICIO DE SESIÓN SOCIAL EXPONE A MILLONES DE PERSONAS: ¡ACTÚA YA! 🛑
La vulnerabilidad de inicio de sesión social de Web3Auth permitió que se filtraran las claves privadas asociadas a los inicios de sesión de Google y Apple, lo que llevó a Keplr a congelar esos puntos de acceso. Bitquery detectó que se sustrajeron aproximadamente 6 M$ de unas 44 mil billeteras de Cosmos Hub, y que algunos fondos en staking fueron $ATOM retirados sin el período habitual de desbloqueo. 📊
Si inicias sesión con Google o Apple, considera que tu cuenta está comprometida: transfiere cualquier saldo líquido a una billetera con frase semilla o de hardware y evita hacer nuevos depósitos. Ignora los mensajes directos no solicitados que prometan «recuperar» tus fondos; solo son legítimos los canales oficiales de Keplr o Web3Auth. 🦈💡
💬 ¿Ya protegiste tus $ATOM fondos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ATOM #SecurityAlert #CryptoSafety #Web3Auth
🚀 🛡️
La vulnerabilidad de inicio de sesión social de Web3Auth permitió que se filtraran las claves privadas asociadas a los inicios de sesión de Google y Apple, lo que llevó a Keplr a congelar esos puntos de acceso. Bitquery detectó que se sustrajeron aproximadamente 6 M$ de unas 44 mil billeteras de Cosmos Hub, y que algunos fondos en staking fueron $ATOM retirados sin el período habitual de desbloqueo. 📊
Si inicias sesión con Google o Apple, considera que tu cuenta está comprometida: transfiere cualquier saldo líquido a una billetera con frase semilla o de hardware y evita hacer nuevos depósitos. Ignora los mensajes directos no solicitados que prometan «recuperar» tus fondos; solo son legítimos los canales oficiales de Keplr o Web3Auth. 🦈💡
💬 ¿Ya protegiste tus $ATOM fondos? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tu riesgo. 🛡️
🏷️ #ATOM #SecurityAlert #CryptoSafety #Web3Auth
🚀 🛡️
71
·
--
#KeplrAdvisesSocialLoginUsersToTransferAssets
Si usas la cartera Keplr y creaste tu cuenta con opciones como «Iniciar sesión con Google» o «Iniciar sesión con Apple», este aviso es urgente.
Recientemente, las alertas de seguridad y los informes de movimientos no autorizados encendieron las alarmas para las cuentas creadas mediante inicio de sesión social. El ecosistema Keplr recomendó expresamente a estos usuarios que dejen de hacer depósitos y transfieran sus activos líquidos a carteras nativas y seguras, es decir, aquellas generadas con las tradicionales 12/24 palabras (frase semilla) o integradas con una cartera física (hardware wallet).
La comodidad de la Web3 suele seducirnos, pero recuerda: en el mercado cripto, la autocustodia real exige plena responsabilidad. El inicio de sesión social facilita el acceso en el día a día, pero añade capas externas de riesgo que escapan al control directo de la blockchain.
¿Qué hacer ahora?
No hagas nuevos depósitos en la cuenta creada mediante una red social.
Crea una cartera nueva usando una frase semilla tradicional o conecta tu cartera física.
Transfiere tus fondos líquidos cuanto antes.
Desconfía de los enlaces de «recuperación»: sigue únicamente los comunicados oficiales de Keplr.
Las criptomonedas son soberanía. ¡Protege tu patrimonio hoy mismo!
$BMT $ERA $RSR
#CryptoSecurity
#Web3
#SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
Si usas la cartera Keplr y creaste tu cuenta con opciones como «Iniciar sesión con Google» o «Iniciar sesión con Apple», este aviso es urgente.
Recientemente, las alertas de seguridad y los informes de movimientos no autorizados encendieron las alarmas para las cuentas creadas mediante inicio de sesión social. El ecosistema Keplr recomendó expresamente a estos usuarios que dejen de hacer depósitos y transfieran sus activos líquidos a carteras nativas y seguras, es decir, aquellas generadas con las tradicionales 12/24 palabras (frase semilla) o integradas con una cartera física (hardware wallet).
La comodidad de la Web3 suele seducirnos, pero recuerda: en el mercado cripto, la autocustodia real exige plena responsabilidad. El inicio de sesión social facilita el acceso en el día a día, pero añade capas externas de riesgo que escapan al control directo de la blockchain.
¿Qué hacer ahora?
No hagas nuevos depósitos en la cuenta creada mediante una red social.
Crea una cartera nueva usando una frase semilla tradicional o conecta tu cartera física.
Transfiere tus fondos líquidos cuanto antes.
Desconfía de los enlaces de «recuperación»: sigue únicamente los comunicados oficiales de Keplr.
Las criptomonedas son soberanía. ¡Protege tu patrimonio hoy mismo!
$BMT $ERA $RSR
#CryptoSecurity
#Web3
#SecurityAlert
Si usas la cartera Keplr y creaste tu cuenta con opciones como «Iniciar sesión con Google» o «Iniciar sesión con Apple», este aviso es urgente.
Recientemente, las alertas de seguridad y los informes de movimientos no autorizados encendieron las alarmas para las cuentas creadas mediante inicio de sesión social. El ecosistema Keplr recomendó expresamente a estos usuarios que dejen de hacer depósitos y transfieran sus activos líquidos a carteras nativas y seguras, es decir, aquellas generadas con las tradicionales 12/24 palabras (frase semilla) o integradas con una cartera física (hardware wallet).
La comodidad de la Web3 suele seducirnos, pero recuerda: en el mercado cripto, la autocustodia real exige plena responsabilidad. El inicio de sesión social facilita el acceso en el día a día, pero añade capas externas de riesgo que escapan al control directo de la blockchain.
¿Qué hacer ahora?
No hagas nuevos depósitos en la cuenta creada mediante una red social.
Crea una cartera nueva usando una frase semilla tradicional o conecta tu cartera física.
Transfiere tus fondos líquidos cuanto antes.
Desconfía de los enlaces de «recuperación»: sigue únicamente los comunicados oficiales de Keplr.
Las criptomonedas son soberanía. ¡Protege tu patrimonio hoy mismo!
$BMT $ERA $RSR
#CryptoSecurity
#Web3
#SecurityAlert
1
840
·
--
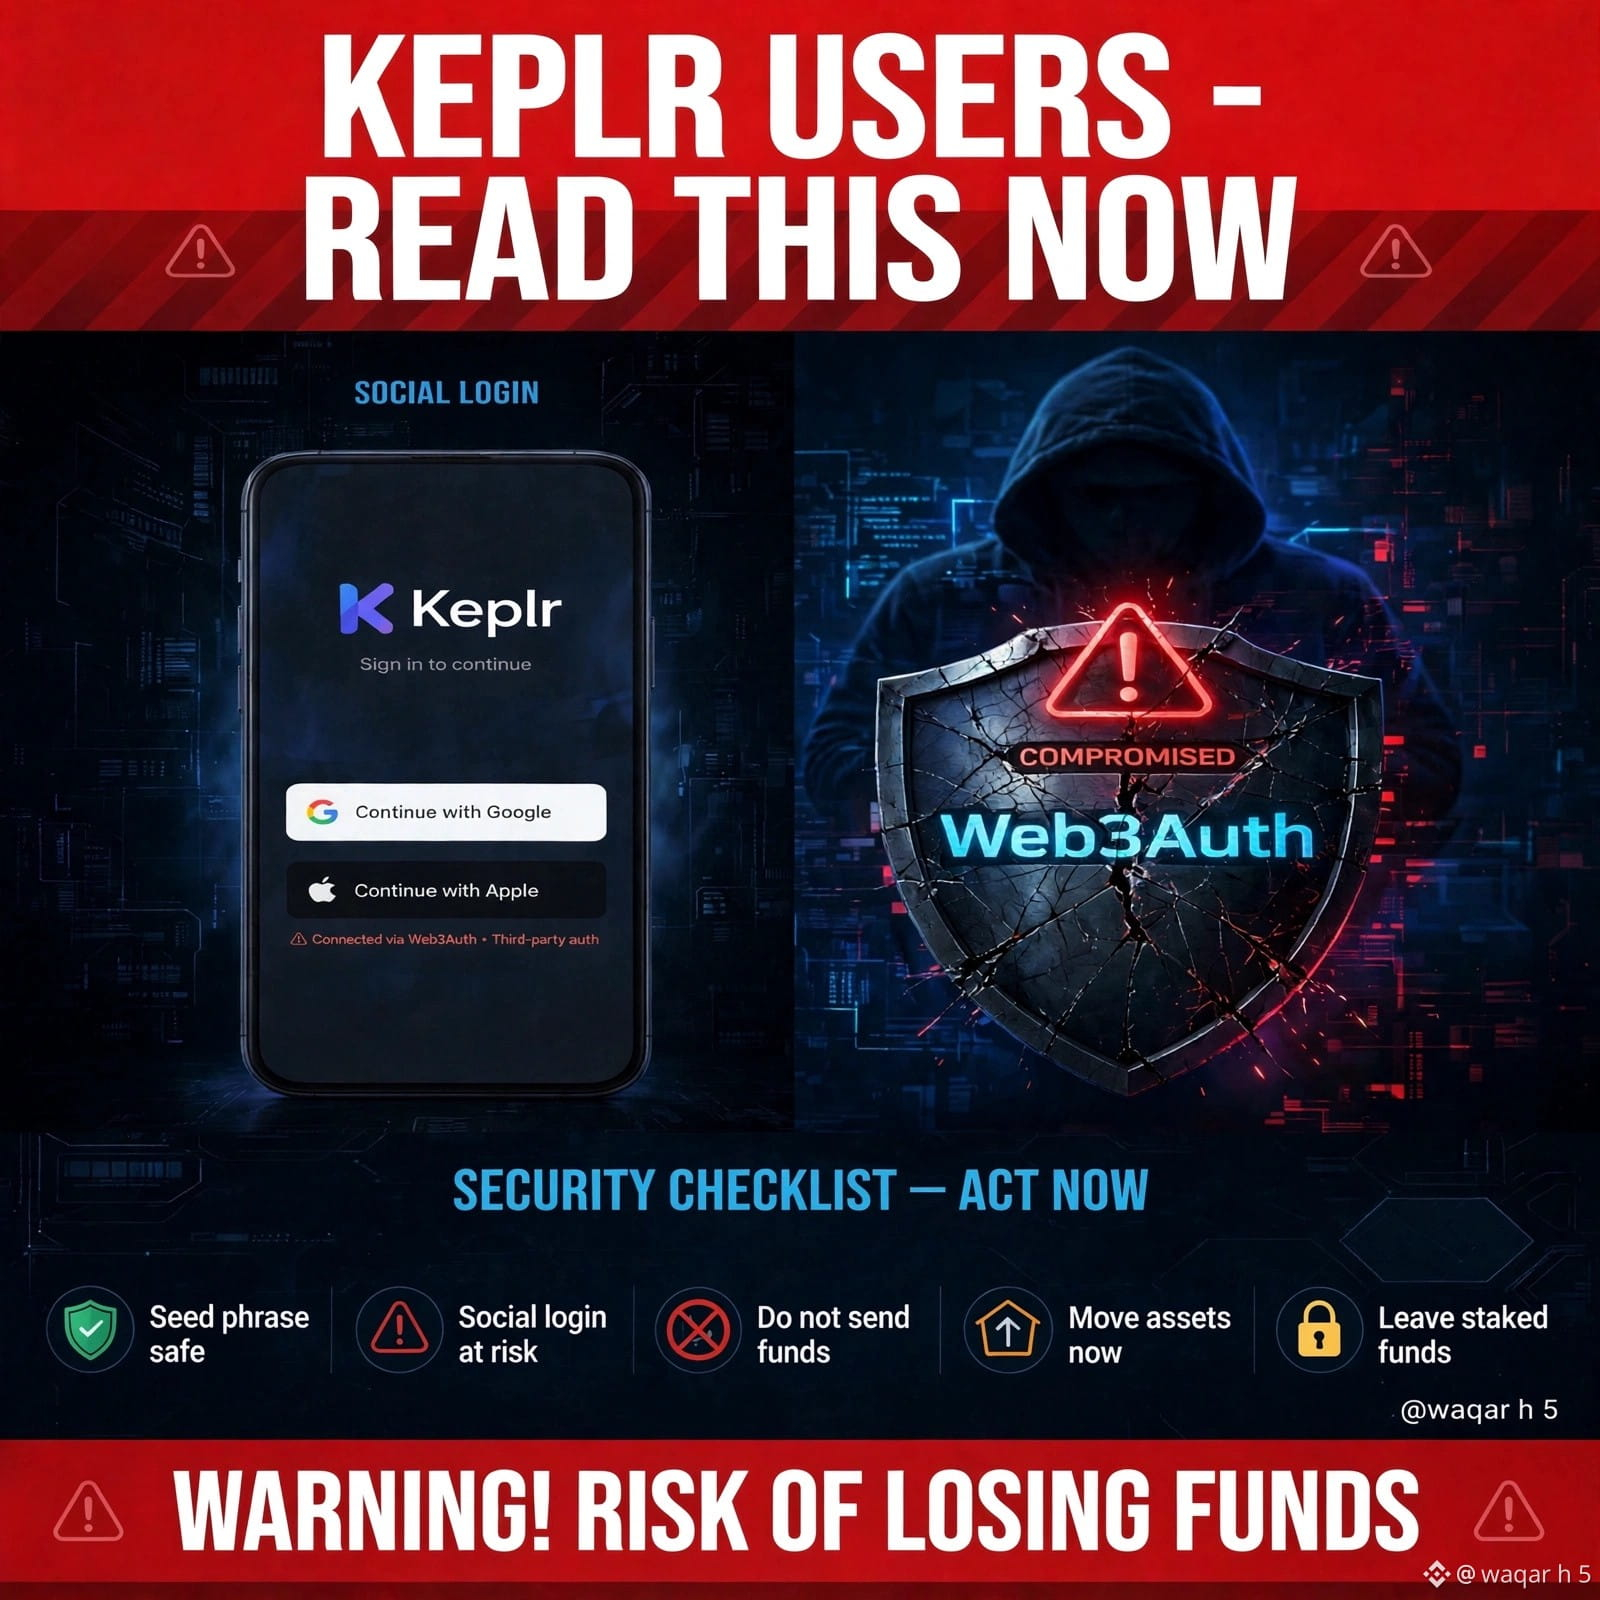
🚨 URGENTE: ¡Alerta de seguridad de Keplr! 🚨
Si iniciaste sesión en Keplr con Google / Apple — ¡LEE ESTO!
Una vulnerabilidad de Web3Auth filtró claves privadas de algunos usuarios que iniciaron sesión con redes sociales. ¡Tus fondos podrían estar en riesgo!
✅ HAZ ESTO AHORA:
1. DEJA de enviar fondos a la billetera antigua
2. TRANSFIERE tus activos a una billetera nueva con frase semilla
3. USA una billetera de hardware para los fondos importantes
No esperes: ¡protege tus fondos primero!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 URGENTE: ¡Alerta de seguridad de Keplr! 🚨
Si iniciaste sesión en Keplr con Google / Apple — ¡LEE ESTO!
Una vulnerabilidad de Web3Auth filtró claves privadas de algunos usuarios que iniciaron sesión con redes sociales. ¡Tus fondos podrían estar en riesgo!
✅ HAZ ESTO AHORA:
1. DEJA de enviar fondos a la billetera antigua
2. TRANSFIERE tus activos a una billetera nueva con frase semilla
3. USA una billetera de hardware para los fondos importantes
No esperes: ¡protege tus fondos primero!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
Si iniciaste sesión en Keplr con Google / Apple — ¡LEE ESTO!
Una vulnerabilidad de Web3Auth filtró claves privadas de algunos usuarios que iniciaron sesión con redes sociales. ¡Tus fondos podrían estar en riesgo!
✅ HAZ ESTO AHORA:
1. DEJA de enviar fondos a la billetera antigua
2. TRANSFIERE tus activos a una billetera nueva con frase semilla
3. USA una billetera de hardware para los fondos importantes
No esperes: ¡protege tus fondos primero!
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
1
6
390
·
--
Artículo
🚨 ALERTA URGENTE DE SEGURIDAD CRIPTO — BTCPay Server (Se robaron aproximadamente 1,62 millones de dólares de billeteras calientesBTCPay Server, el procesador de pagos con Bitcoin de código abierto y autohospedado, confirmó que unos atacantes robaron criptomonedas de billeteras calientes que ejecutaban versiones obsoletas de su software. La empresa de análisis de cadenas de bloques Bitquery rastreó alrededor de 1,62 millones de dólares en fondos robados —18,38 BTC y 3.405 LTC— en 682 barridos distintos, la mayoría de ellos el 1 de noviembre de 2026.
Según el informe oficial del incidente de BTCPay Server, los ataques tuvieron como objetivo servidores que ejecutaban la versión 2.4.1 o una anterior. Los atacantes aprovecharon una vulnerabilidad que ya se había corregido en la versión 2.4.2, publicada el 7 de agosto de 2026, mediante un método distinto del documentado en el aviso de agosto. Los primeros informes sobre los robos comenzaron a aparecer alrededor del 1 de noviembre, y ese mismo día BTCPay Server advirtió a los operadores en X que apagaran sus servidores mientras investigaba.
🚨 ALERTA URGENTE DE SEGURIDAD CRIPTO — BTCPay Server (Se robaron aproximadamente 1,62 millones de dólares de billeteras calientes
BTCPay Server, el procesador de pagos con Bitcoin de código abierto y autohospedado, confirmó que unos atacantes robaron criptomonedas de billeteras calientes que ejecutaban versiones obsoletas de su software. La empresa de análisis de cadenas de bloques Bitquery rastreó alrededor de 1,62 millones de dólares en fondos robados —18,38 BTC y 3.405 LTC— en 682 barridos distintos, la mayoría de ellos el 1 de noviembre de 2026.
Según el informe oficial del incidente de BTCPay Server, los ataques tuvieron como objetivo servidores que ejecutaban la versión 2.4.1 o una anterior. Los atacantes aprovecharon una vulnerabilidad que ya se había corregido en la versión 2.4.2, publicada el 7 de agosto de 2026, mediante un método distinto del documentado en el aviso de agosto. Los primeros informes sobre los robos comenzaron a aparecer alrededor del 1 de noviembre, y ese mismo día BTCPay Server advirtió a los operadores en X que apagaran sus servidores mientras investigaba.
Según el informe oficial del incidente de BTCPay Server, los ataques tuvieron como objetivo servidores que ejecutaban la versión 2.4.1 o una anterior. Los atacantes aprovecharon una vulnerabilidad que ya se había corregido en la versión 2.4.2, publicada el 7 de agosto de 2026, mediante un método distinto del documentado en el aviso de agosto. Los primeros informes sobre los robos comenzaron a aparecer alrededor del 1 de noviembre, y ese mismo día BTCPay Server advirtió a los operadores en X que apagaran sus servidores mientras investigaba.
1
172
·
--
Artículo
Keplr suspende los inicios de sesión con Google y Apple tras transacciones no autorizadas vinculadas a un incidente de Web3AuthKeplr, una billetera muy utilizada en el ecosistema Cosmos, ha suspendido temporalmente los inicios de sesión con Google y Apple tras recibir informes de transacciones no autorizadas en algunas billeteras de usuarios. El 7 de noviembre, la billetera informó que las cuentas afectadas se habían creado mediante el inicio de sesión social y que está investigando el problema junto con Web3Auth, el proveedor de autenticación que ofrece esta función.
Web3Auth reveló a última hora del 6 de noviembre un problema de seguridad que afectaba a algunas plataformas de terceros y suspendió temporalmente sus servicios de billetera integrada como medida de precaución. La empresa afirmó que su investigación preliminar no encontró indicios de que los usuarios de MetaMask se hubieran visto afectados. La evaluación inicial de Keplr también determinó que las cuentas creadas con una frase de recuperación o una billetera de hardware no se habían visto afectadas.
Keplr suspende los inicios de sesión con Google y Apple tras transacciones no autorizadas vinculadas a un incidente de Web3Auth
Keplr, una billetera muy utilizada en el ecosistema Cosmos, ha suspendido temporalmente los inicios de sesión con Google y Apple tras recibir informes de transacciones no autorizadas en algunas billeteras de usuarios. El 7 de noviembre, la billetera informó que las cuentas afectadas se habían creado mediante el inicio de sesión social y que está investigando el problema junto con Web3Auth, el proveedor de autenticación que ofrece esta función.
Web3Auth reveló a última hora del 6 de noviembre un problema de seguridad que afectaba a algunas plataformas de terceros y suspendió temporalmente sus servicios de billetera integrada como medida de precaución. La empresa afirmó que su investigación preliminar no encontró indicios de que los usuarios de MetaMask se hubieran visto afectados. La evaluación inicial de Keplr también determinó que las cuentas creadas con una frase de recuperación o una billetera de hardware no se habían visto afectadas.
Web3Auth reveló a última hora del 6 de noviembre un problema de seguridad que afectaba a algunas plataformas de terceros y suspendió temporalmente sus servicios de billetera integrada como medida de precaución. La empresa afirmó que su investigación preliminar no encontró indicios de que los usuarios de MetaMask se hubieran visto afectados. La evaluación inicial de Keplr también determinó que las cuentas creadas con una frase de recuperación o una billetera de hardware no se habían visto afectadas.
1
158
·
--
Holdeando $USDT 0.2 USDT
🛡️ ACTUALIZACIÓN DE SEGURIDAD Y FONDOS EN BINANCE 📌
Binance emitió su reporte más reciente de recuperación (Update #8), reforzando su compromiso con la seguridad de la comunidad:
✅ Reposición de Fondos: Se ha completado la reposición de más del 98% de los activos afectados tras el incidente técnico de finales de octubre utilizando capital propio.
✅ Prueba de Reservas (PoR): Se generaron nuevas pruebas de conocimiento cero (ZK Proofs) verificables directamente por los usuarios.
✅ Retiros: Continúa la reapertura progresiva de retiros para más criptoactivos en la plataforma.
La transparencia y la protección al usuario (SAFU) siguen siendo la prioridad máxima del ecosistema.
#SecurityAlert #BinanceSquareTalks #Write2Earn!
$USDT
🛡️ ACTUALIZACIÓN DE SEGURIDAD Y FONDOS EN BINANCE 📌
Binance emitió su reporte más reciente de recuperación (Update #8), reforzando su compromiso con la seguridad de la comunidad:
✅ Reposición de Fondos: Se ha completado la reposición de más del 98% de los activos afectados tras el incidente técnico de finales de octubre utilizando capital propio.
✅ Prueba de Reservas (PoR): Se generaron nuevas pruebas de conocimiento cero (ZK Proofs) verificables directamente por los usuarios.
✅ Retiros: Continúa la reapertura progresiva de retiros para más criptoactivos en la plataforma.
La transparencia y la protección al usuario (SAFU) siguen siendo la prioridad máxima del ecosistema.
#SecurityAlert #BinanceSquareTalks #Write2Earn!
$USDT
Binance emitió su reporte más reciente de recuperación (Update #8), reforzando su compromiso con la seguridad de la comunidad:
✅ Reposición de Fondos: Se ha completado la reposición de más del 98% de los activos afectados tras el incidente técnico de finales de octubre utilizando capital propio.
✅ Prueba de Reservas (PoR): Se generaron nuevas pruebas de conocimiento cero (ZK Proofs) verificables directamente por los usuarios.
✅ Retiros: Continúa la reapertura progresiva de retiros para más criptoactivos en la plataforma.
La transparencia y la protección al usuario (SAFU) siguen siendo la prioridad máxima del ecosistema.
#SecurityAlert #BinanceSquareTalks #Write2Earn!
$USDT
1
289

🚨 $BNB BLOQUEA 57 INTENTOS DE INCIDENTES DE SEGURIDAD: ¡DESATAN UNA OPERACIÓN DE SEGURIDAD! 🛡️
Una alerta de medianoche iluminó el panel: 57 intentos de intrusión neutralizados en un abrir y cerrar de ojos. El escudo de la red 🛡️ entró en acción, atravesando el ruido como la aleta de un tiburón 🦈 que corta la superficie.
Una guerra silenciosa de ese tipo nos dice que quienes saben 📊 ya están acumulando BNB en una bóveda fría, evitando el campo de batalla. Si todavía dejas tus fondos en un exchange activo, les estás ofreciendo un festín gratis a los lobos. 💬 ¿Mantienes tus BNB en la cadena o los guardas bajo llave para tener más tranquilidad?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BNB #SecurityAlert #SmartMoney #Crypto
🚀 🦈
🚨 $BNB BLOQUEA 57 INTENTOS DE INCIDENTES DE SEGURIDAD: ¡DESATAN UNA OPERACIÓN DE SEGURIDAD! 🛡️
Una alerta de medianoche iluminó el panel: 57 intentos de intrusión neutralizados en un abrir y cerrar de ojos. El escudo de la red 🛡️ entró en acción, atravesando el ruido como la aleta de un tiburón 🦈 que corta la superficie.
Una guerra silenciosa de ese tipo nos dice que quienes saben 📊 ya están acumulando BNB en una bóveda fría, evitando el campo de batalla. Si todavía dejas tus fondos en un exchange activo, les estás ofreciendo un festín gratis a los lobos. 💬 ¿Mantienes tus BNB en la cadena o los guardas bajo llave para tener más tranquilidad?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BNB #SecurityAlert #SmartMoney #Crypto
🚀 🦈
Una alerta de medianoche iluminó el panel: 57 intentos de intrusión neutralizados en un abrir y cerrar de ojos. El escudo de la red 🛡️ entró en acción, atravesando el ruido como la aleta de un tiburón 🦈 que corta la superficie.
Una guerra silenciosa de ese tipo nos dice que quienes saben 📊 ya están acumulando BNB en una bóveda fría, evitando el campo de batalla. Si todavía dejas tus fondos en un exchange activo, les estás ofreciendo un festín gratis a los lobos. 💬 ¿Mantienes tus BNB en la cadena o los guardas bajo llave para tener más tranquilidad?
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BNB #SecurityAlert #SmartMoney #Crypto
🚀 🦈
12

·
--
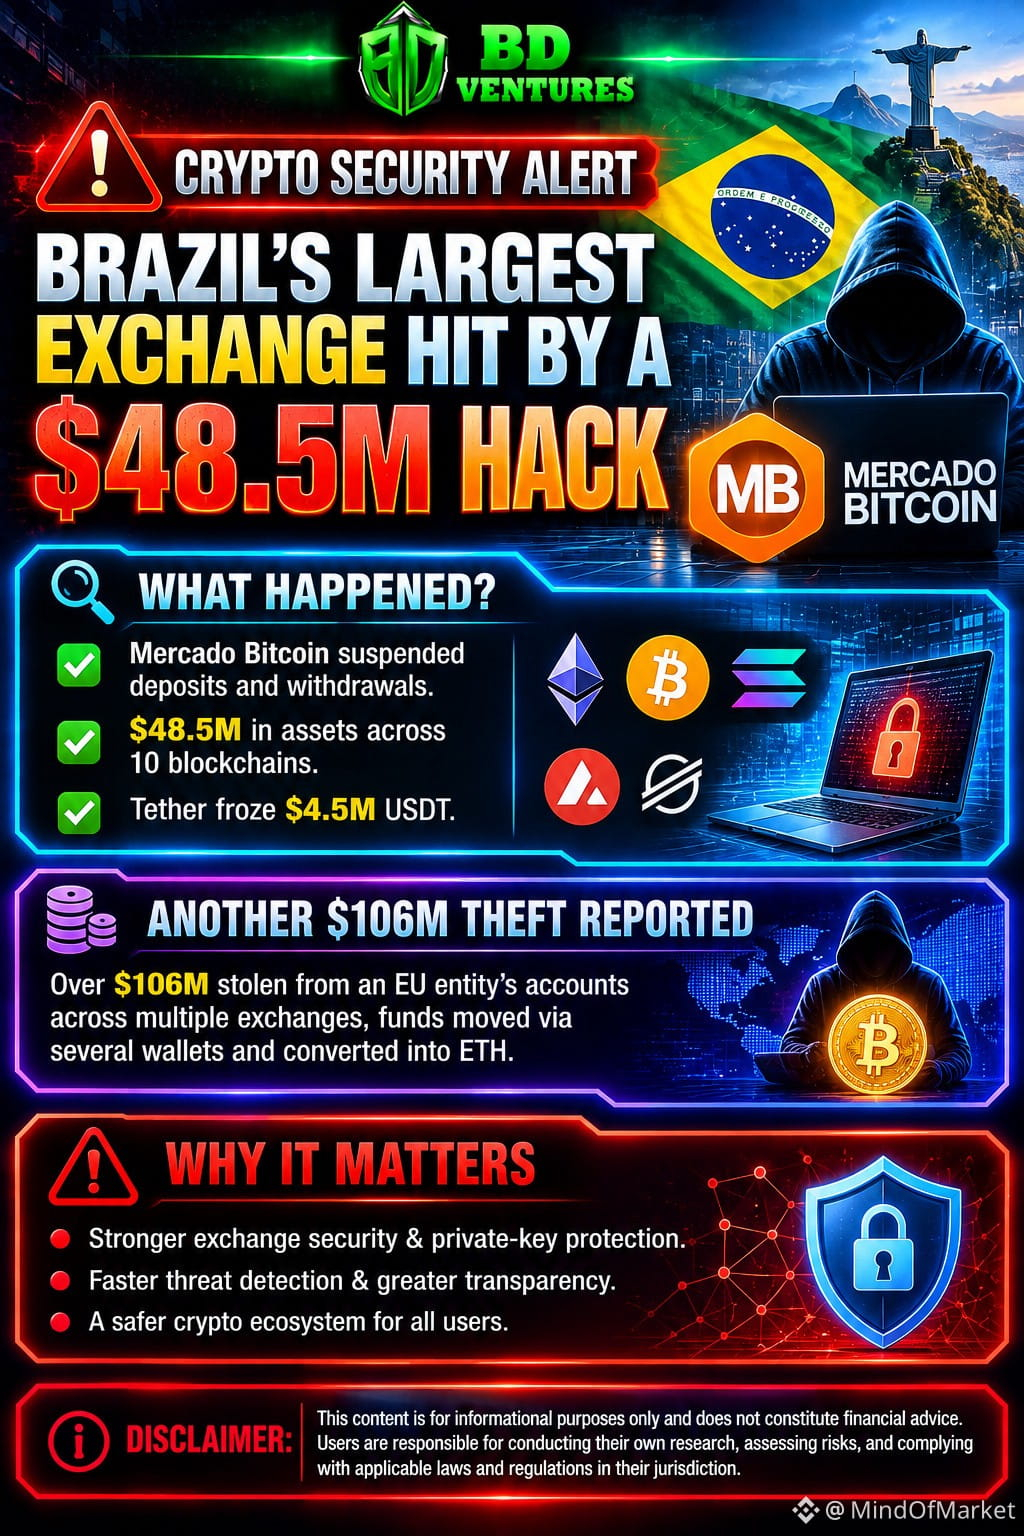
🚨 $BTC ALERTA: UN IMPORTANTE INCIDENTE DE SEGURIDAD EN UN EXCHANGE BRASILEÑO SACUDE EL ECOSISTEMA 💥
📊 El principal exchange de Brasil sufrió un robo de 48,5 M$, que abarcó diez cadenas de bloques, desde Bitcoin hasta Solana. 🔍 El análisis forense en cadena revela acceso a una billetera caliente y una rápida dispersión de fondos, una clásica extracción de liquidez que los observadores del dinero inteligente consideran una señal de alerta sobre el riesgo de la centralización. 🦈
Las repercusiones van más allá de los mercados locales: otro robo de 106 M$ vinculado a cuentas de la UE pone de relieve la vulnerabilidad de los ecosistemas de billeteras calientes y lleva a los actores institucionales a reducir su exposición y reevaluar sus estrategias de custodia. 💡
💬 ¿Estás reduciendo tu posición en plataformas centralizadas o pasándote a la autocustodia? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #ExchangeHack #CryptoRisk
🔥 🦈
🚨 $BTC ALERTA: UN IMPORTANTE INCIDENTE DE SEGURIDAD EN UN EXCHANGE BRASILEÑO SACUDE EL ECOSISTEMA 💥
📊 El principal exchange de Brasil sufrió un robo de 48,5 M$, que abarcó diez cadenas de bloques, desde Bitcoin hasta Solana. 🔍 El análisis forense en cadena revela acceso a una billetera caliente y una rápida dispersión de fondos, una clásica extracción de liquidez que los observadores del dinero inteligente consideran una señal de alerta sobre el riesgo de la centralización. 🦈
Las repercusiones van más allá de los mercados locales: otro robo de 106 M$ vinculado a cuentas de la UE pone de relieve la vulnerabilidad de los ecosistemas de billeteras calientes y lleva a los actores institucionales a reducir su exposición y reevaluar sus estrategias de custodia. 💡
💬 ¿Estás reduciendo tu posición en plataformas centralizadas o pasándote a la autocustodia? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #ExchangeHack #CryptoRisk
🔥 🦈
📊 El principal exchange de Brasil sufrió un robo de 48,5 M$, que abarcó diez cadenas de bloques, desde Bitcoin hasta Solana. 🔍 El análisis forense en cadena revela acceso a una billetera caliente y una rápida dispersión de fondos, una clásica extracción de liquidez que los observadores del dinero inteligente consideran una señal de alerta sobre el riesgo de la centralización. 🦈
Las repercusiones van más allá de los mercados locales: otro robo de 106 M$ vinculado a cuentas de la UE pone de relieve la vulnerabilidad de los ecosistemas de billeteras calientes y lleva a los actores institucionales a reducir su exposición y reevaluar sus estrategias de custodia. 💡
💬 ¿Estás reduciendo tu posición en plataformas centralizadas o pasándote a la autocustodia? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #ExchangeHack #CryptoRisk
🔥 🦈
4

🚨 $BTC UNA BRECHA DE SEGURIDAD SACUDE EL PRINCIPAL EXCHANGE DE BRASIL 🔴
📊 La suspensión repentina de los depósitos y retiros en el principal exchange de Brasil ha causado conmoción en el flujo de órdenes. Hypernative detectó más de 40 M$ en movimientos sospechosos a través de diez cadenas, lo que apunta a una operación coordinada de grandes inversores.
🦈 Los pools de liquidez sienten la presión; los vendedores podrían estar apresurándose a deshacerse de sus activos, mientras los compradores observan una posible oportunidad para comprar durante la caída. Sigue de cerca la evolución del precio de $BTC mientras el mercado asimila las consecuencias. ⚡
💬 ¿Cómo te estás posicionando ante este incidente de seguridad que afecta a $BTC ? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #Brazil
🔥 💎
🚨 $BTC UNA BRECHA DE SEGURIDAD SACUDE EL PRINCIPAL EXCHANGE DE BRASIL 🔴
📊 La suspensión repentina de los depósitos y retiros en el principal exchange de Brasil ha causado conmoción en el flujo de órdenes. Hypernative detectó más de 40 M$ en movimientos sospechosos a través de diez cadenas, lo que apunta a una operación coordinada de grandes inversores.
🦈 Los pools de liquidez sienten la presión; los vendedores podrían estar apresurándose a deshacerse de sus activos, mientras los compradores observan una posible oportunidad para comprar durante la caída. Sigue de cerca la evolución del precio de $BTC mientras el mercado asimila las consecuencias. ⚡
💬 ¿Cómo te estás posicionando ante este incidente de seguridad que afecta a $BTC ? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #Brazil
🔥 💎
📊 La suspensión repentina de los depósitos y retiros en el principal exchange de Brasil ha causado conmoción en el flujo de órdenes. Hypernative detectó más de 40 M$ en movimientos sospechosos a través de diez cadenas, lo que apunta a una operación coordinada de grandes inversores.
🦈 Los pools de liquidez sienten la presión; los vendedores podrían estar apresurándose a deshacerse de sus activos, mientras los compradores observan una posible oportunidad para comprar durante la caída. Sigue de cerca la evolución del precio de $BTC mientras el mercado asimila las consecuencias. ⚡
💬 ¿Cómo te estás posicionando ante este incidente de seguridad que afecta a $BTC ? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #BTC #SecurityAlert #Crypto #Brazil
🔥 💎
6
·
--
**¡IMPACTANTE! ¿TU BILLETERA DE BITCOIN ESTÁ EN PELIGRO? ¡BTCPAY EMITE UNA ALERTA DE EMERGENCIA!**
La comunidad cripto no puede pasar por alto esta noticia de última hora, que podría afectar directamente los activos de quienes utilizan herramientas de pago de Bitcoin autogestionadas.
Aquí tienes un resumen rápido de los puntos clave que debes conocer:
* **BTCPay Server**, un proyecto de código abierto que ofrece una popular herramienta de pago con Bitcoin, acaba de emitir una **alerta de emergencia** para sus usuarios.
* El proyecto está instando a la comunidad de usuarios a **APAGAR SUS SERVIDORES INMEDIATAMENTE** tras recibir numerosos informes sobre **billeteras de Bitcoin vaciadas** en circunstancias sospechosas.
* El proyecto está investigando el caso, pero su fundador ha señalado que los informes iniciales parecen centrarse en versiones de BTCPay Server anteriores a la 2.4.2. Por el momento, no hay cifras oficiales sobre las pérdidas ni anuncios de un parche específico.
---
**Mi opinión personal:**
Este incidente es un costoso y aleccionador recordatorio de la importancia de la **seguridad absoluta** en el espacio cripto, especialmente cuando utilizamos herramientas de código abierto o gestionamos nuestros propios activos. Aunque esta noticia no afecta directamente al precio de $BTC de inmediato, podría generar una ola pasajera de preocupación por las soluciones de pago con Bitcoin y los métodos de autogestión de billeteras.
**La lección es:** Prioriza siempre actualizar tu software a la versión más reciente, verifica cuidadosamente el origen de cualquier software y nunca descuides la seguridad. Para quienes utilizan BTCPay Server, actuar con rapidez es fundamental. ¡El mercado siempre dará prioridad a la transparencia y a las soluciones más seguras!
---
¿Qué opinan de este grave incidente de seguridad? ¿Será una advertencia lo bastante contundente para toda la comunidad que autogestiona sus activos? ¡Dejen sus comentarios y compartan su opinión abajo!
Y no olviden pulsar **Seguirme** en Binance Square para estar al día con análisis en profundidad y las noticias más recientes del mercado cripto.
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
**¡IMPACTANTE! ¿TU BILLETERA DE BITCOIN ESTÁ EN PELIGRO? ¡BTCPAY EMITE UNA ALERTA DE EMERGENCIA!**
La comunidad cripto no puede pasar por alto esta noticia de última hora, que podría afectar directamente los activos de quienes utilizan herramientas de pago de Bitcoin autogestionadas.
Aquí tienes un resumen rápido de los puntos clave que debes conocer:
* **BTCPay Server**, un proyecto de código abierto que ofrece una popular herramienta de pago con Bitcoin, acaba de emitir una **alerta de emergencia** para sus usuarios.
* El proyecto está instando a la comunidad de usuarios a **APAGAR SUS SERVIDORES INMEDIATAMENTE** tras recibir numerosos informes sobre **billeteras de Bitcoin vaciadas** en circunstancias sospechosas.
* El proyecto está investigando el caso, pero su fundador ha señalado que los informes iniciales parecen centrarse en versiones de BTCPay Server anteriores a la 2.4.2. Por el momento, no hay cifras oficiales sobre las pérdidas ni anuncios de un parche específico.
---
**Mi opinión personal:**
Este incidente es un costoso y aleccionador recordatorio de la importancia de la **seguridad absoluta** en el espacio cripto, especialmente cuando utilizamos herramientas de código abierto o gestionamos nuestros propios activos. Aunque esta noticia no afecta directamente al precio de $BTC de inmediato, podría generar una ola pasajera de preocupación por las soluciones de pago con Bitcoin y los métodos de autogestión de billeteras.
**La lección es:** Prioriza siempre actualizar tu software a la versión más reciente, verifica cuidadosamente el origen de cualquier software y nunca descuides la seguridad. Para quienes utilizan BTCPay Server, actuar con rapidez es fundamental. ¡El mercado siempre dará prioridad a la transparencia y a las soluciones más seguras!
---
¿Qué opinan de este grave incidente de seguridad? ¿Será una advertencia lo bastante contundente para toda la comunidad que autogestiona sus activos? ¡Dejen sus comentarios y compartan su opinión abajo!
Y no olviden pulsar **Seguirme** en Binance Square para estar al día con análisis en profundidad y las noticias más recientes del mercado cripto.
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
La comunidad cripto no puede pasar por alto esta noticia de última hora, que podría afectar directamente los activos de quienes utilizan herramientas de pago de Bitcoin autogestionadas.
Aquí tienes un resumen rápido de los puntos clave que debes conocer:
* **BTCPay Server**, un proyecto de código abierto que ofrece una popular herramienta de pago con Bitcoin, acaba de emitir una **alerta de emergencia** para sus usuarios.
* El proyecto está instando a la comunidad de usuarios a **APAGAR SUS SERVIDORES INMEDIATAMENTE** tras recibir numerosos informes sobre **billeteras de Bitcoin vaciadas** en circunstancias sospechosas.
* El proyecto está investigando el caso, pero su fundador ha señalado que los informes iniciales parecen centrarse en versiones de BTCPay Server anteriores a la 2.4.2. Por el momento, no hay cifras oficiales sobre las pérdidas ni anuncios de un parche específico.
---
**Mi opinión personal:**
Este incidente es un costoso y aleccionador recordatorio de la importancia de la **seguridad absoluta** en el espacio cripto, especialmente cuando utilizamos herramientas de código abierto o gestionamos nuestros propios activos. Aunque esta noticia no afecta directamente al precio de $BTC de inmediato, podría generar una ola pasajera de preocupación por las soluciones de pago con Bitcoin y los métodos de autogestión de billeteras.
**La lección es:** Prioriza siempre actualizar tu software a la versión más reciente, verifica cuidadosamente el origen de cualquier software y nunca descuides la seguridad. Para quienes utilizan BTCPay Server, actuar con rapidez es fundamental. ¡El mercado siempre dará prioridad a la transparencia y a las soluciones más seguras!
---
¿Qué opinan de este grave incidente de seguridad? ¿Será una advertencia lo bastante contundente para toda la comunidad que autogestiona sus activos? ¡Dejen sus comentarios y compartan su opinión abajo!
Y no olviden pulsar **Seguirme** en Binance Square para estar al día con análisis en profundidad y las noticias más recientes del mercado cripto.
\#CryptoNews #TrendingNews $BTC #BTCPay #SecurityAlert
37
🚨 $SOPH RECLAMACIÓN DE dAPP MALICIOSA DEJA AL DESCUBIERTO A MILES – ALERTA 🚨
🦈 El dinero inteligente en Solana está dando marcha atrás después de que la tienda de dApps colara una aplicación fraudulenta de reclamación de SKR, que robó frases semilla en menos de una hora. La brecha se originó en un portal de desarrolladores comprometido, lo que permitió que el código malicioso superara la revisión inicial. 📊 Los pools de liquidez de $SOPH , $KORUB y $ESPORTS sintieron el impacto mientras los usuarios se apresuraban a auditar sus carteras, lo que provocó un cambio hacia una actitud más cautelosa. El volumen de la red se disparó debido a las transferencias preventivas, mientras que la cotización se estabilizó, lo que sugiere una fase de aversión al riesgo a corto plazo. 💬 ¿Cómo estás reforzando la seguridad de tu cartera tras este episodio? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOPH #SecurityAlert #SolanaRisk #Crypto
🔥 💎
🚨 $SOPH RECLAMACIÓN DE dAPP MALICIOSA DEJA AL DESCUBIERTO A MILES – ALERTA 🚨
🦈 El dinero inteligente en Solana está dando marcha atrás después de que la tienda de dApps colara una aplicación fraudulenta de reclamación de SKR, que robó frases semilla en menos de una hora. La brecha se originó en un portal de desarrolladores comprometido, lo que permitió que el código malicioso superara la revisión inicial. 📊 Los pools de liquidez de $SOPH , $KORUB y $ESPORTS sintieron el impacto mientras los usuarios se apresuraban a auditar sus carteras, lo que provocó un cambio hacia una actitud más cautelosa. El volumen de la red se disparó debido a las transferencias preventivas, mientras que la cotización se estabilizó, lo que sugiere una fase de aversión al riesgo a corto plazo. 💬 ¿Cómo estás reforzando la seguridad de tu cartera tras este episodio? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOPH #SecurityAlert #SolanaRisk #Crypto
🔥 💎
🦈 El dinero inteligente en Solana está dando marcha atrás después de que la tienda de dApps colara una aplicación fraudulenta de reclamación de SKR, que robó frases semilla en menos de una hora. La brecha se originó en un portal de desarrolladores comprometido, lo que permitió que el código malicioso superara la revisión inicial. 📊 Los pools de liquidez de $SOPH , $KORUB y $ESPORTS sintieron el impacto mientras los usuarios se apresuraban a auditar sus carteras, lo que provocó un cambio hacia una actitud más cautelosa. El volumen de la red se disparó debido a las transferencias preventivas, mientras que la cotización se estabilizó, lo que sugiere una fase de aversión al riesgo a corto plazo. 💬 ¿Cómo estás reforzando la seguridad de tu cartera tras este episodio? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOPH #SecurityAlert #SolanaRisk #Crypto
🔥 💎
8

·
--
🚨 $SOPH ¡ALERTA: ¡LA APP FALSA DE RECLAMO DE SKR EXPUSO A MILES DE PERSONAS EN SOLANA! 📈
📊 Una dApp fraudulenta llamada “SKR Claim” se coló durante una hora en la tienda de Solana, robando frases semilla y vaciando billeteras. La brecha se debió a que el portal de desarrolladores fue comprometido, lo que permitió que la app falsa se subiera antes de que el equipo lo detectara. 🛠️ Ya se han implementado parches, pero el recordatorio de los daños resuena en todo el ecosistema.
⚡ La conversación en la comunidad se ha vuelto cautelosa: los usuarios se apresuran a auditar sus cuentas y reforzar los permisos. 💡 Este episodio subraya por qué la vigilancia en cadena es innegociable en plataformas que evolucionan rápidamente.
💬 ¿Estás comprobando dos veces la seguridad de tu billetera de Solana ahora mismo? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOPH #SecurityAlert #Solana #Crypto
🔥 💎
🚨 $SOPH ¡ALERTA: ¡LA APP FALSA DE RECLAMO DE SKR EXPUSO A MILES DE PERSONAS EN SOLANA! 📈
📊 Una dApp fraudulenta llamada “SKR Claim” se coló durante una hora en la tienda de Solana, robando frases semilla y vaciando billeteras. La brecha se debió a que el portal de desarrolladores fue comprometido, lo que permitió que la app falsa se subiera antes de que el equipo lo detectara. 🛠️ Ya se han implementado parches, pero el recordatorio de los daños resuena en todo el ecosistema.
⚡ La conversación en la comunidad se ha vuelto cautelosa: los usuarios se apresuran a auditar sus cuentas y reforzar los permisos. 💡 Este episodio subraya por qué la vigilancia en cadena es innegociable en plataformas que evolucionan rápidamente.
💬 ¿Estás comprobando dos veces la seguridad de tu billetera de Solana ahora mismo? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOPH #SecurityAlert #Solana #Crypto
🔥 💎
📊 Una dApp fraudulenta llamada “SKR Claim” se coló durante una hora en la tienda de Solana, robando frases semilla y vaciando billeteras. La brecha se debió a que el portal de desarrolladores fue comprometido, lo que permitió que la app falsa se subiera antes de que el equipo lo detectara. 🛠️ Ya se han implementado parches, pero el recordatorio de los daños resuena en todo el ecosistema.
⚡ La conversación en la comunidad se ha vuelto cautelosa: los usuarios se apresuran a auditar sus cuentas y reforzar los permisos. 💡 Este episodio subraya por qué la vigilancia en cadena es innegociable en plataformas que evolucionan rápidamente.
💬 ¿Estás comprobando dos veces la seguridad de tu billetera de Solana ahora mismo? 👇
⚠️ Esto no es asesoramiento financiero. Gestiona siempre tus riesgos. 🛡️
🏷️ #SOPH #SecurityAlert #Solana #Crypto
🔥 💎
13
·
--
#El mayor robo de criptomonedas de la historia acaba de ocurrir, y los detalles son increíbles. El 29 de octubre, unos hackers sustrajeron aproximadamente 6.300 millones de dólares de las billeteras calientes de Binance. Pero aquí viene lo más descabellado: ni siquiera robaron las claves privadas. Los atacantes lograron comprometer el portátil de un solo ingeniero de DevOps, lo que les dio acceso a un contenedor de servicio desde el que podían enviar solicitudes de retiro no autorizadas.
Empresas como Chainalysis relacionan este robo masivo con un grupo de hackers norcoreano. ¿La buena noticia? Socios como Tether y Circle congelaron rápidamente unos 3.000 millones de dólares en la cadena de bloques.
Binance está tomando medidas contundentes. Anunció que asumirá todo el impacto financiero con sus fondos SAFU y los fondos de la empresa, lo que significa que los fondos de los usuarios están completamente a salvo. Ya ha repuesto el 90 % de los activos robados y está reanudando los retiros por fases.
¿Es esta la señal definitiva para comprarte una billetera de hardware, o todavía guardas todo en exchanges centralizados? 👇
#BinanceSquareFamily #CryptoNewsFlash #BTC #SecurityAlert
#El mayor robo de criptomonedas de la historia acaba de ocurrir, y los detalles son increíbles. El 29 de octubre, unos hackers sustrajeron aproximadamente 6.300 millones de dólares de las billeteras calientes de Binance. Pero aquí viene lo más descabellado: ni siquiera robaron las claves privadas. Los atacantes lograron comprometer el portátil de un solo ingeniero de DevOps, lo que les dio acceso a un contenedor de servicio desde el que podían enviar solicitudes de retiro no autorizadas.
Empresas como Chainalysis relacionan este robo masivo con un grupo de hackers norcoreano. ¿La buena noticia? Socios como Tether y Circle congelaron rápidamente unos 3.000 millones de dólares en la cadena de bloques.
Binance está tomando medidas contundentes. Anunció que asumirá todo el impacto financiero con sus fondos SAFU y los fondos de la empresa, lo que significa que los fondos de los usuarios están completamente a salvo. Ya ha repuesto el 90 % de los activos robados y está reanudando los retiros por fases.
¿Es esta la señal definitiva para comprarte una billetera de hardware, o todavía guardas todo en exchanges centralizados? 👇
#BinanceSquareFamily #CryptoNewsFlash #BTC #SecurityAlert
Empresas como Chainalysis relacionan este robo masivo con un grupo de hackers norcoreano. ¿La buena noticia? Socios como Tether y Circle congelaron rápidamente unos 3.000 millones de dólares en la cadena de bloques.
Binance está tomando medidas contundentes. Anunció que asumirá todo el impacto financiero con sus fondos SAFU y los fondos de la empresa, lo que significa que los fondos de los usuarios están completamente a salvo. Ya ha repuesto el 90 % de los activos robados y está reanudando los retiros por fases.
¿Es esta la señal definitiva para comprarte una billetera de hardware, o todavía guardas todo en exchanges centralizados? 👇
#BinanceSquareFamily #CryptoNewsFlash #BTC #SecurityAlert
179
·
--
🚨 ÚLTIMA HORA: La Embajada de EE. UU. advierte de una amenaza de ataque con múltiples víctimas en Moscú HOY
La Embajada de EE. UU. en Moscú ha emitido una alerta de seguridad ante una amenaza creíble de un suceso con múltiples víctimas HOY, 31 de octubre, en el Museo-Reserva Tsaritsyno, calle Dolskaya, 1, Moscú.
La Embajada afirma que está coordinando las medidas de respuesta con las autoridades rusas.
El FSB de Rusia dijo que recibió información de EE. UU. sobre los preparativos del ataque y que está tomando medidas.
⚠️ Se recomienda a los ciudadanos estadounidenses EVITAR hoy la zona de Tsaritsyno, evitar las aglomeraciones y mantenerse alerta.
Fuente: Alerta de seguridad de la Embajada de EE. UU. en Moscú, 31 de octubre de 2026 dadd
#russia #MoscowExchangeCryptoTrading #BreakingNewsCrypto #USEmbassy #SecurityAlert $RUNE
{spot}(RUNEUSDT)
🚨 ÚLTIMA HORA: La Embajada de EE. UU. advierte de una amenaza de ataque con múltiples víctimas en Moscú HOY
La Embajada de EE. UU. en Moscú ha emitido una alerta de seguridad ante una amenaza creíble de un suceso con múltiples víctimas HOY, 31 de octubre, en el Museo-Reserva Tsaritsyno, calle Dolskaya, 1, Moscú.
La Embajada afirma que está coordinando las medidas de respuesta con las autoridades rusas.
El FSB de Rusia dijo que recibió información de EE. UU. sobre los preparativos del ataque y que está tomando medidas.
⚠️ Se recomienda a los ciudadanos estadounidenses EVITAR hoy la zona de Tsaritsyno, evitar las aglomeraciones y mantenerse alerta.
Fuente: Alerta de seguridad de la Embajada de EE. UU. en Moscú, 31 de octubre de 2026 dadd
#russia #MoscowExchangeCryptoTrading #BreakingNewsCrypto #USEmbassy #SecurityAlert $RUNE
La Embajada de EE. UU. en Moscú ha emitido una alerta de seguridad ante una amenaza creíble de un suceso con múltiples víctimas HOY, 31 de octubre, en el Museo-Reserva Tsaritsyno, calle Dolskaya, 1, Moscú.
La Embajada afirma que está coordinando las medidas de respuesta con las autoridades rusas.
El FSB de Rusia dijo que recibió información de EE. UU. sobre los preparativos del ataque y que está tomando medidas.
⚠️ Se recomienda a los ciudadanos estadounidenses EVITAR hoy la zona de Tsaritsyno, evitar las aglomeraciones y mantenerse alerta.
Fuente: Alerta de seguridad de la Embajada de EE. UU. en Moscú, 31 de octubre de 2026 dadd
#russia #MoscowExchangeCryptoTrading #BreakingNewsCrypto #USEmbassy #SecurityAlert $RUNE
20
1
18
12.3k
🚨 ÚLTIMA HORA: ¡BRECHA DE SEGURIDAD EN BINANCE AL DESCUBIERTO! 🕵️♂️
"Actualización oficial sobre el reciente incidente de seguridad: Binance confirmó que el punto de entrada probablemente fue un portátil comprometido $BTC que pertenecía a un ingeniero de DevOps. La brecha permitió al atacante acceder a un contenedor de servicio aislado e iniciar retiros no autorizados.
Puntos clave:
• ❌ No se filtraron claves privadas: Binance $BNB confirmó que no hay absolutamente ninguna prueba de que se hayan comprometido claves privadas de billeteras.
• 💰 Magnitud masiva: El impacto total estimado asciende a la cifra histórica de 6.3 mil millones de dólares.
• 🛡️ Los fondos están a salvo: Los socios de blockchain ya ayudaron a congelar alrededor de 3 mil millones en la cadena, y Binance cubrirá todas las pérdidas restantes de los usuarios mediante el fondo $SAFE y las reservas corporativas.
Los depósitos y retiros siguen suspendidos temporalmente mientras se realizan controles de seguridad. Deja tu opinión abajo: ¿cómo afecta esto a tus perspectivas del mercado? 👇
#Binance #CryptoNewss #SecurityAlert #CryptoCommunity #FedWatch "
{future}(BTCUSDT)
🚨 ÚLTIMA HORA: ¡BRECHA DE SEGURIDAD EN BINANCE AL DESCUBIERTO! 🕵️♂️
"Actualización oficial sobre el reciente incidente de seguridad: Binance confirmó que el punto de entrada probablemente fue un portátil comprometido $BTC que pertenecía a un ingeniero de DevOps. La brecha permitió al atacante acceder a un contenedor de servicio aislado e iniciar retiros no autorizados.
Puntos clave:
• ❌ No se filtraron claves privadas: Binance $BNB confirmó que no hay absolutamente ninguna prueba de que se hayan comprometido claves privadas de billeteras.
• 💰 Magnitud masiva: El impacto total estimado asciende a la cifra histórica de 6.3 mil millones de dólares.
• 🛡️ Los fondos están a salvo: Los socios de blockchain ya ayudaron a congelar alrededor de 3 mil millones en la cadena, y Binance cubrirá todas las pérdidas restantes de los usuarios mediante el fondo $SAFE y las reservas corporativas.
Los depósitos y retiros siguen suspendidos temporalmente mientras se realizan controles de seguridad. Deja tu opinión abajo: ¿cómo afecta esto a tus perspectivas del mercado? 👇
#Binance #CryptoNewss #SecurityAlert #CryptoCommunity #FedWatch "
"Actualización oficial sobre el reciente incidente de seguridad: Binance confirmó que el punto de entrada probablemente fue un portátil comprometido $BTC que pertenecía a un ingeniero de DevOps. La brecha permitió al atacante acceder a un contenedor de servicio aislado e iniciar retiros no autorizados.
Puntos clave:
• ❌ No se filtraron claves privadas: Binance $BNB confirmó que no hay absolutamente ninguna prueba de que se hayan comprometido claves privadas de billeteras.
• 💰 Magnitud masiva: El impacto total estimado asciende a la cifra histórica de 6.3 mil millones de dólares.
• 🛡️ Los fondos están a salvo: Los socios de blockchain ya ayudaron a congelar alrededor de 3 mil millones en la cadena, y Binance cubrirá todas las pérdidas restantes de los usuarios mediante el fondo $SAFE y las reservas corporativas.
Los depósitos y retiros siguen suspendidos temporalmente mientras se realizan controles de seguridad. Deja tu opinión abajo: ¿cómo afecta esto a tus perspectivas del mercado? 👇
#Binance #CryptoNewss #SecurityAlert #CryptoCommunity #FedWatch "
27
🚨 Urgente | ¡Una brecha de seguridad sacude el mundo de las criptomonedas!
Binance encabeza los titulares tras conocerse informes sobre un incidente de seguridad a gran escala que ha generado preocupación en el mercado cripto. 🔴
⚠️ Detalles principales:
El impacto financiero estimado asciende a 6.300 millones de dólares.
Se congelaron cerca de 3.000 millones de dólares en colaboración con socios de la cadena de bloques.
Binance confirma que no hay pruebas de que se hayan filtrado las claves privadas de las billeteras.
Se confirma que los fondos de los usuarios están protegidos mediante el fondo SAFU y los recursos de la empresa.
🔐 Mensaje para los usuarios: no hagan clic en enlaces sospechosos ni compartan sus contraseñas o códigos de verificación.
📢 Sigan los comunicados y las actualizaciones a través de los canales oficiales de Binance.
#Binance #Crypto #UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax Bitcoin #CryptoNews #Blockchain #SecurityAlert #Hackeo_de_Binance #Criptomonedas #Cripto
🚨 Urgente | ¡Una brecha de seguridad sacude el mundo de las criptomonedas!
Binance encabeza los titulares tras conocerse informes sobre un incidente de seguridad a gran escala que ha generado preocupación en el mercado cripto. 🔴
⚠️ Detalles principales:
El impacto financiero estimado asciende a 6.300 millones de dólares.
Se congelaron cerca de 3.000 millones de dólares en colaboración con socios de la cadena de bloques.
Binance confirma que no hay pruebas de que se hayan filtrado las claves privadas de las billeteras.
Se confirma que los fondos de los usuarios están protegidos mediante el fondo SAFU y los recursos de la empresa.
🔐 Mensaje para los usuarios: no hagan clic en enlaces sospechosos ni compartan sus contraseñas o códigos de verificación.
📢 Sigan los comunicados y las actualizaciones a través de los canales oficiales de Binance.
#Binance #Crypto #UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax Bitcoin #CryptoNews #Blockchain #SecurityAlert #Hackeo_de_Binance #Criptomonedas #Cripto
Binance encabeza los titulares tras conocerse informes sobre un incidente de seguridad a gran escala que ha generado preocupación en el mercado cripto. 🔴
⚠️ Detalles principales:
El impacto financiero estimado asciende a 6.300 millones de dólares.
Se congelaron cerca de 3.000 millones de dólares en colaboración con socios de la cadena de bloques.
Binance confirma que no hay pruebas de que se hayan filtrado las claves privadas de las billeteras.
Se confirma que los fondos de los usuarios están protegidos mediante el fondo SAFU y los recursos de la empresa.
🔐 Mensaje para los usuarios: no hagan clic en enlaces sospechosos ni compartan sus contraseñas o códigos de verificación.
📢 Sigan los comunicados y las actualizaciones a través de los canales oficiales de Binance.
#Binance #Crypto #UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax Bitcoin #CryptoNews #Blockchain #SecurityAlert #Hackeo_de_Binance #Criptomonedas #Cripto

35
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#IsAnthropic’s$1.5TMarketCapJustified?
43,177 visualizaciones
217 participa(n) en el debate
2
#BTCBelow$62KAmidHikeFearsAndShiftToAnthropic
5,500 visualizaciones
50 participa(n) en el debate
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
190,653 visualizaciones
1,592 participa(n) en el debate
4
#CanGTA6'sLaunchLiftTTWOShares?
152,294 visualizaciones
1,146 participa(n) en el debate
5
#LedgerProbesTamperedWalletsInBerlinAndDubai
11,239 visualizaciones
166 participa(n) en el debate
6
#13FInstitutionsBitcoinSpotETPHoldingsHitRecord
22,980 visualizaciones
232 participa(n) en el debate
7
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
360,005 visualizaciones
2,450 participa(n) en el debate
8
#StrategySTRCPreferredSlips3.65%Below$100Par
12,336 visualizaciones
96 participa(n) en el debate
9
#MASToUpgradeSGDTestnetToSGDigitalLedger
46,266 visualizaciones
432 participa(n) en el debate
10
#Solana2027RoadmapTargetsDoubleComputeCapacity
29,363 visualizaciones
251 participa(n) en el debate