
#binanceincidentreport
binanceincidentreport
Populares
Novedades


·
--
Artículo
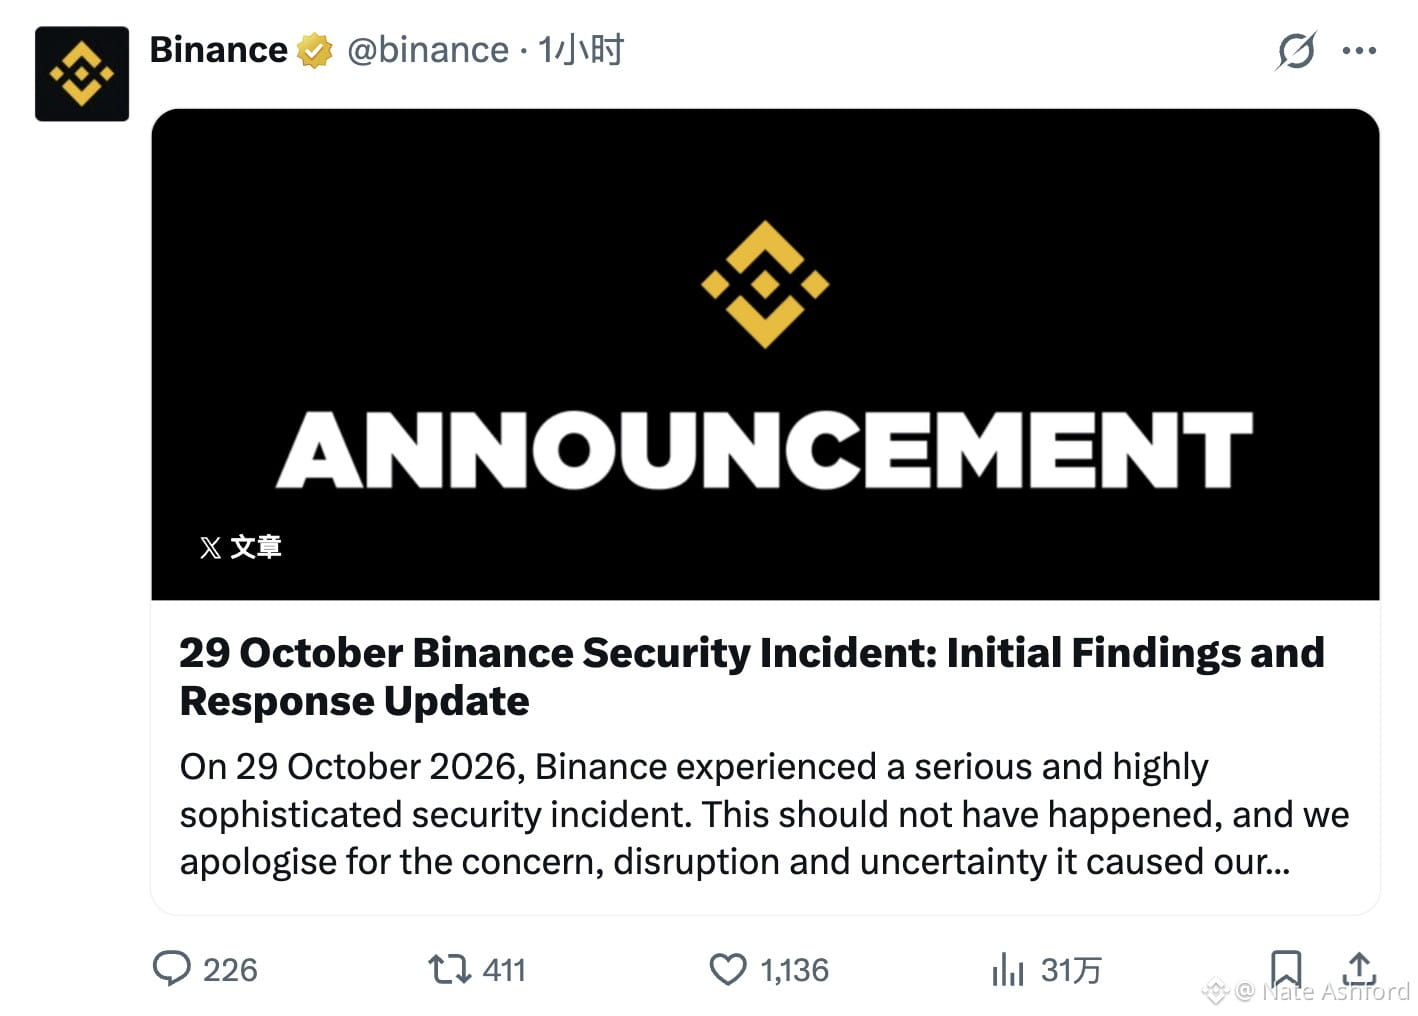
Incidente de seguridad de Binance del 29 de octubre de 2026: conclusiones iniciales y actualización de la respuestaEl 29 de octubre de 2026, Binance sufrió un incidente de seguridad grave y muy sofisticado. Esto no debería haber ocurrido y pedimos disculpas por la preocupación, las interrupciones y la incertidumbre que causó a nuestros usuarios, socios y al sector en general.Nuestra primera responsabilidad es proteger a los usuarios. Binance asumirá el impacto financiero de los fondos robados, no nuestros usuarios. Ya hemos reservado más del 100 % de los fondos necesarios para cubrir la pérdida. Al 31 de octubre de 2026, se había repuesto el 98 % de los activos en tokens afectados, que pueden verificarse en nuestra página de Prueba de Reservas. Estamos en proceso de comprar los activos pendientes, que son menos líquidos.
Incidente de seguridad de Binance del 29 de octubre de 2026: conclusiones iniciales y actualización de la respuesta
El 29 de octubre de 2026, Binance sufrió un incidente de seguridad grave y muy sofisticado. Esto no debería haber ocurrido y pedimos disculpas por la preocupación, las interrupciones y la incertidumbre que causó a nuestros usuarios, socios y al sector en general.Nuestra primera responsabilidad es proteger a los usuarios. Binance asumirá el impacto financiero de los fondos robados, no nuestros usuarios. Ya hemos reservado más del 100 % de los fondos necesarios para cubrir la pérdida. Al 31 de octubre de 2026, se había repuesto el 98 % de los activos en tokens afectados, que pueden verificarse en nuestra página de Prueba de Reservas. Estamos en proceso de comprar los activos pendientes, que son menos líquidos.
SubCrypto:
Isso é Inacreditável, eu não acredito que uma corretora como a #Binance esteja passando por isso!🤔🤔
78
55
402
1.3M

·
--
Artículo
Corea del Norte rechaza "absurda" acusación del FBI por robo a BinanceLa hermana del mandatario norcoreano Kim Jong-un salió al paso a las denuncias de EE.UU. sobre el desfalco de más de 6.300 millones de dólares en criptomonedas.
Corea del Norte rechazó por "absurda" el martes (03.11.2026) la acusación del FBI sobre su implicación en el histórico robo a Binance, la mayor plataforma de intercambio de criptomonedas del mundo, e insinuó que el propio gobierno de Donald Trump podría beneficiarse de la recuperación de los activos sustraídos.
"La afirmación estadounidense es una retórica absurda y no tiene nada de nuevo", afirmó Kim Yo-jong, la influyente hermana del líder norcoreano, Kim Jong-un, en un comunicado difundido por la agencia estatal KCNA.
El FBI atribuyó el sábado al grupo norcoreano TraderTraitor el ciberataque contra Binance, en el que fueron sustraídos unos 6.300 millones de dólares en criptomonedas, el mayor robo de este tipo en la historia.
Kim acusó a Washington de vincular sistemáticamente a Pyongyang con grandes delitos informáticos internacionales, y recordó que también lo responsabilizó del ataque a la plataforma de intercambio de criptomonedas Bybit en febrero de 2025, cuando fueron robados unos 1.500 millones de dólares.
La hermana del líder norcoreano recordó que la administración Trump anunció en 2025 la creación de una reserva estratégica con criptomonedas confiscadas, y sostuvo que examinar quién se beneficiaría de los activos recuperados podría ofrecer pistas sobre los responsables del ciberataque.
Estados Unidos, Corea del Sur y Japón consideran que los ciberrobos permiten al régimen norcoreano eludir las sanciones internacionales y financiar sus programas armamentísticos, una valoración compartida por expertos como Daniel Pinkston, profesor de la Universidad Troy, y Lee Ho-ryung, investigadora del Instituto Surcoreano de Análisis de Defensa (KIDA).
Binance anunció recientemente que había reservado más de 6.340 millones de dólares para cubrir las pérdidas mediante recursos propios y fondos de protección, y aseguró el domingo haber repuesto ya el 95 % de los activos sustraídos. Todavía se desconoce la pérdida definitiva, después de que la firma asegurara haber congelado unos 3.000 millones de dólares de los fondos sustraídos.$NVDAB
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Corea del Norte rechaza "absurda" acusación del FBI por robo a Binance
La hermana del mandatario norcoreano Kim Jong-un salió al paso a las denuncias de EE.UU. sobre el desfalco de más de 6.300 millones de dólares en criptomonedas.
Corea del Norte rechazó por "absurda" el martes (03.11.2026) la acusación del FBI sobre su implicación en el histórico robo a Binance, la mayor plataforma de intercambio de criptomonedas del mundo, e insinuó que el propio gobierno de Donald Trump podría beneficiarse de la recuperación de los activos sustraídos.
"La afirmación estadounidense es una retórica absurda y no tiene nada de nuevo", afirmó Kim Yo-jong, la influyente hermana del líder norcoreano, Kim Jong-un, en un comunicado difundido por la agencia estatal KCNA.
El FBI atribuyó el sábado al grupo norcoreano TraderTraitor el ciberataque contra Binance, en el que fueron sustraídos unos 6.300 millones de dólares en criptomonedas, el mayor robo de este tipo en la historia.
Kim acusó a Washington de vincular sistemáticamente a Pyongyang con grandes delitos informáticos internacionales, y recordó que también lo responsabilizó del ataque a la plataforma de intercambio de criptomonedas Bybit en febrero de 2025, cuando fueron robados unos 1.500 millones de dólares.
La hermana del líder norcoreano recordó que la administración Trump anunció en 2025 la creación de una reserva estratégica con criptomonedas confiscadas, y sostuvo que examinar quién se beneficiaría de los activos recuperados podría ofrecer pistas sobre los responsables del ciberataque.
Estados Unidos, Corea del Sur y Japón consideran que los ciberrobos permiten al régimen norcoreano eludir las sanciones internacionales y financiar sus programas armamentísticos, una valoración compartida por expertos como Daniel Pinkston, profesor de la Universidad Troy, y Lee Ho-ryung, investigadora del Instituto Surcoreano de Análisis de Defensa (KIDA).
Binance anunció recientemente que había reservado más de 6.340 millones de dólares para cubrir las pérdidas mediante recursos propios y fondos de protección, y aseguró el domingo haber repuesto ya el 95 % de los activos sustraídos. Todavía se desconoce la pérdida definitiva, después de que la firma asegurara haber congelado unos 3.000 millones de dólares de los fondos sustraídos.$NVDAB
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Corea del Norte rechazó por "absurda" el martes (03.11.2026) la acusación del FBI sobre su implicación en el histórico robo a Binance, la mayor plataforma de intercambio de criptomonedas del mundo, e insinuó que el propio gobierno de Donald Trump podría beneficiarse de la recuperación de los activos sustraídos.
"La afirmación estadounidense es una retórica absurda y no tiene nada de nuevo", afirmó Kim Yo-jong, la influyente hermana del líder norcoreano, Kim Jong-un, en un comunicado difundido por la agencia estatal KCNA.
El FBI atribuyó el sábado al grupo norcoreano TraderTraitor el ciberataque contra Binance, en el que fueron sustraídos unos 6.300 millones de dólares en criptomonedas, el mayor robo de este tipo en la historia.
Kim acusó a Washington de vincular sistemáticamente a Pyongyang con grandes delitos informáticos internacionales, y recordó que también lo responsabilizó del ataque a la plataforma de intercambio de criptomonedas Bybit en febrero de 2025, cuando fueron robados unos 1.500 millones de dólares.
La hermana del líder norcoreano recordó que la administración Trump anunció en 2025 la creación de una reserva estratégica con criptomonedas confiscadas, y sostuvo que examinar quién se beneficiaría de los activos recuperados podría ofrecer pistas sobre los responsables del ciberataque.
Estados Unidos, Corea del Sur y Japón consideran que los ciberrobos permiten al régimen norcoreano eludir las sanciones internacionales y financiar sus programas armamentísticos, una valoración compartida por expertos como Daniel Pinkston, profesor de la Universidad Troy, y Lee Ho-ryung, investigadora del Instituto Surcoreano de Análisis de Defensa (KIDA).
Binance anunció recientemente que había reservado más de 6.340 millones de dólares para cubrir las pérdidas mediante recursos propios y fondos de protección, y aseguró el domingo haber repuesto ya el 95 % de los activos sustraídos. Todavía se desconoce la pérdida definitiva, después de que la firma asegurara haber congelado unos 3.000 millones de dólares de los fondos sustraídos.$NVDAB
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Cryptobit-User-5cd5e:
🤔 Está muy raro todo esto .🐋
2
3
3.2k
·
--
#BinanceIncidentReport BinanceIncidentReport A Hack de más de 6.000 millones de dólares que empezó con una falsa entrevista de trabajo🚨😢Binance acaba de publicar su informe inicial sobre cómo los hackers norcoreanos lograron hacerlo, y es una locura.
Un ingeniero de Binance tenía su currículum publicado en un sitio de empleo. Alguien que se hizo pasar por director de proyectos se puso en contacto con él para ofrecerle un puesto.
Primera ronda: una videollamada con «Recursos Humanos». Una cara real, en cámara. Incluso le envió sus redes sociales, llenas de fotos y videos cotidianos. Parecía una persona totalmente normal.
La segunda ronda pasó a una aplicación de chat común con el «director ejecutivo» de la empresa. Solo que la empresa no existía. Casi al final, le pidieron que descargara una prueba de programación.
Esa prueba se ejecutó discretamente durante la instalación, reemplazó pyenv (una herramienta de desarrollo normal) por una versión troyanizada, se conectó al servidor de los hackers y luego borró sus rastros. Era un malware de día cero, así que las herramientas de seguridad disponibles en ese momento todavía no podían detectarlo.
Desde esa única computadora portátil, los hackers usaron una herramienta interna de IA como trampolín y fueron abriéndose paso hasta el sistema de firma de billeteras. Luego usaron EIP-7702 para darle a su propio contrato control parcial sobre una billetera caliente, directamente en la cadena.
Por suerte, Binance reaccionó rápido. Se suspendieron los retiros, los socios ayudaron a congelar los fondos y se han congelado o interceptado unos 2.850 millones de dólares.
Corea del Norte no está atacando solo a un exchange. Está atacando a toda la industria. Que Binance publique todos los detalles les da a todos la oportunidad de anticiparse
#BinanceIncidentReport BinanceIncidentReport A Hack de más de 6.000 millones de dólares que empezó con una falsa entrevista de trabajo🚨😢Binance acaba de publicar su informe inicial sobre cómo los hackers norcoreanos lograron hacerlo, y es una locura.
Un ingeniero de Binance tenía su currículum publicado en un sitio de empleo. Alguien que se hizo pasar por director de proyectos se puso en contacto con él para ofrecerle un puesto.
Primera ronda: una videollamada con «Recursos Humanos». Una cara real, en cámara. Incluso le envió sus redes sociales, llenas de fotos y videos cotidianos. Parecía una persona totalmente normal.
La segunda ronda pasó a una aplicación de chat común con el «director ejecutivo» de la empresa. Solo que la empresa no existía. Casi al final, le pidieron que descargara una prueba de programación.
Esa prueba se ejecutó discretamente durante la instalación, reemplazó pyenv (una herramienta de desarrollo normal) por una versión troyanizada, se conectó al servidor de los hackers y luego borró sus rastros. Era un malware de día cero, así que las herramientas de seguridad disponibles en ese momento todavía no podían detectarlo.
Desde esa única computadora portátil, los hackers usaron una herramienta interna de IA como trampolín y fueron abriéndose paso hasta el sistema de firma de billeteras. Luego usaron EIP-7702 para darle a su propio contrato control parcial sobre una billetera caliente, directamente en la cadena.
Por suerte, Binance reaccionó rápido. Se suspendieron los retiros, los socios ayudaron a congelar los fondos y se han congelado o interceptado unos 2.850 millones de dólares.
Corea del Norte no está atacando solo a un exchange. Está atacando a toda la industria. Que Binance publique todos los detalles les da a todos la oportunidad de anticiparse
Un ingeniero de Binance tenía su currículum publicado en un sitio de empleo. Alguien que se hizo pasar por director de proyectos se puso en contacto con él para ofrecerle un puesto.
Primera ronda: una videollamada con «Recursos Humanos». Una cara real, en cámara. Incluso le envió sus redes sociales, llenas de fotos y videos cotidianos. Parecía una persona totalmente normal.
La segunda ronda pasó a una aplicación de chat común con el «director ejecutivo» de la empresa. Solo que la empresa no existía. Casi al final, le pidieron que descargara una prueba de programación.
Esa prueba se ejecutó discretamente durante la instalación, reemplazó pyenv (una herramienta de desarrollo normal) por una versión troyanizada, se conectó al servidor de los hackers y luego borró sus rastros. Era un malware de día cero, así que las herramientas de seguridad disponibles en ese momento todavía no podían detectarlo.
Desde esa única computadora portátil, los hackers usaron una herramienta interna de IA como trampolín y fueron abriéndose paso hasta el sistema de firma de billeteras. Luego usaron EIP-7702 para darle a su propio contrato control parcial sobre una billetera caliente, directamente en la cadena.
Por suerte, Binance reaccionó rápido. Se suspendieron los retiros, los socios ayudaron a congelar los fondos y se han congelado o interceptado unos 2.850 millones de dólares.
Corea del Norte no está atacando solo a un exchange. Está atacando a toda la industria. Que Binance publique todos los detalles les da a todos la oportunidad de anticiparse
1
231

Holdeando $BNB 165.1 USDT
🟢⚠️ATENCIÓN⚠️
BINANCE REVELÓ CÓMO SUFRIÓ EL HACKEO QUE TERMINÓ EN EL ROBO MÁS GRANDE DE LA HISTORIA
¿Cómo lo hicieron los hackers y qué aprendemos de todo esto⁉️
🚨 En junio, un ingeniero de Binance buscó en Google una herramienta de IA para programar. Hizo clic en un anuncio y se descargó una versión falsa.
▪️ Binance lo detectó a tiempo y le cambió la computadora. Pero los hackers ya habían averiguado algo clave: quién trabajaba con las billeteras de Binance.
▪️ En septiembre fueron por otro ingeniero de ese equipo.
▪️ Un falso reclutador lo contactó en una plataforma de empleo real y le hizo entrevistas por video y por chat para "contratarlo".
👉 Al final le pidió resolver una "prueba técnica": un archivo para descargar y abrir en su computadora del trabajo. Adentro había un virus nuevo que ningún antivirus conocía.
🚨 Con esa computadora infectada, los hackers se metieron en una herramienta interna de Binance. Desde ahí llegaron a dos ingenieros más y les robaron un permiso para operar el sistema de las billeteras.
🧨 El 29 de octubre usaron ese permiso: en unos 20 minutos se llevaron $6.340 millones.
🎯 ¿Quién está detrás?
▪️ El FBI confirmó que fue TraderTraitor, una unidad de hackers de Corea del Norte.
▪️ Es el mismo grupo que le robó $1.500 millones a Bybit en 2025.
▪️ Las ofertas de trabajo falsas son su método favorito.
📍 Binance ya repuso el 98% de los fondos con dinero propio, así que los usuarios no pierden.
📍 Pero la lección es para todos: si les pasó a los ingenieros del exchange más grande del mundo, le puede pasar a cualquiera.
📍 Nunca descargues archivos de desconocidos, por más buena que sea la oferta...
¿Vos hubieras sospechado de esa entrevista⁉️
#Binance #BinanceIncidentReport #BinanceHourlyDepositsExceedWithdrawals #BinanceReopensWithdrawalsForMoreAssets #Binancehacked $BTC $BNB
🟢⚠️ATENCIÓN⚠️
BINANCE REVELÓ CÓMO SUFRIÓ EL HACKEO QUE TERMINÓ EN EL ROBO MÁS GRANDE DE LA HISTORIA
¿Cómo lo hicieron los hackers y qué aprendemos de todo esto⁉️
🚨 En junio, un ingeniero de Binance buscó en Google una herramienta de IA para programar. Hizo clic en un anuncio y se descargó una versión falsa.
▪️ Binance lo detectó a tiempo y le cambió la computadora. Pero los hackers ya habían averiguado algo clave: quién trabajaba con las billeteras de Binance.
▪️ En septiembre fueron por otro ingeniero de ese equipo.
▪️ Un falso reclutador lo contactó en una plataforma de empleo real y le hizo entrevistas por video y por chat para "contratarlo".
👉 Al final le pidió resolver una "prueba técnica": un archivo para descargar y abrir en su computadora del trabajo. Adentro había un virus nuevo que ningún antivirus conocía.
🚨 Con esa computadora infectada, los hackers se metieron en una herramienta interna de Binance. Desde ahí llegaron a dos ingenieros más y les robaron un permiso para operar el sistema de las billeteras.
🧨 El 29 de octubre usaron ese permiso: en unos 20 minutos se llevaron $6.340 millones.
🎯 ¿Quién está detrás?
▪️ El FBI confirmó que fue TraderTraitor, una unidad de hackers de Corea del Norte.
▪️ Es el mismo grupo que le robó $1.500 millones a Bybit en 2025.
▪️ Las ofertas de trabajo falsas son su método favorito.
📍 Binance ya repuso el 98% de los fondos con dinero propio, así que los usuarios no pierden.
📍 Pero la lección es para todos: si les pasó a los ingenieros del exchange más grande del mundo, le puede pasar a cualquiera.
📍 Nunca descargues archivos de desconocidos, por más buena que sea la oferta...
¿Vos hubieras sospechado de esa entrevista⁉️
#Binance #BinanceIncidentReport #BinanceHourlyDepositsExceedWithdrawals #BinanceReopensWithdrawalsForMoreAssets #Binancehacked $BTC $BNB
BINANCE REVELÓ CÓMO SUFRIÓ EL HACKEO QUE TERMINÓ EN EL ROBO MÁS GRANDE DE LA HISTORIA
¿Cómo lo hicieron los hackers y qué aprendemos de todo esto⁉️
🚨 En junio, un ingeniero de Binance buscó en Google una herramienta de IA para programar. Hizo clic en un anuncio y se descargó una versión falsa.
▪️ Binance lo detectó a tiempo y le cambió la computadora. Pero los hackers ya habían averiguado algo clave: quién trabajaba con las billeteras de Binance.
▪️ En septiembre fueron por otro ingeniero de ese equipo.
▪️ Un falso reclutador lo contactó en una plataforma de empleo real y le hizo entrevistas por video y por chat para "contratarlo".
👉 Al final le pidió resolver una "prueba técnica": un archivo para descargar y abrir en su computadora del trabajo. Adentro había un virus nuevo que ningún antivirus conocía.
🚨 Con esa computadora infectada, los hackers se metieron en una herramienta interna de Binance. Desde ahí llegaron a dos ingenieros más y les robaron un permiso para operar el sistema de las billeteras.
🧨 El 29 de octubre usaron ese permiso: en unos 20 minutos se llevaron $6.340 millones.
🎯 ¿Quién está detrás?
▪️ El FBI confirmó que fue TraderTraitor, una unidad de hackers de Corea del Norte.
▪️ Es el mismo grupo que le robó $1.500 millones a Bybit en 2025.
▪️ Las ofertas de trabajo falsas son su método favorito.
📍 Binance ya repuso el 98% de los fondos con dinero propio, así que los usuarios no pierden.
📍 Pero la lección es para todos: si les pasó a los ingenieros del exchange más grande del mundo, le puede pasar a cualquiera.
📍 Nunca descargues archivos de desconocidos, por más buena que sea la oferta...
¿Vos hubieras sospechado de esa entrevista⁉️
#Binance #BinanceIncidentReport #BinanceHourlyDepositsExceedWithdrawals #BinanceReopensWithdrawalsForMoreAssets #Binancehacked $BTC $BNB
65
Binance sufre un ataque de 6.340 millones de dólares que se atribuye a entrevistas de trabajo falsas y al uso de herramientas de inteligencia artificial
Un ataque vinculado a Corea del Norte contra Binance resultó en una pérdida de 6.340 millones de dólares el 29 de octubre de 2026, y el informe inicial del exchange reveló que la violación comenzó meses antes a través de ingeniería social.
El compromiso comenzó en septiembre cuando los atacantes utilizaron entrevistas de trabajo falsas para implantar malware en los dispositivos de los empleados. Luego explotaron una herramienta de inteligencia artificial interna para llegar a los ingenieros de monederos y, en última instancia, accedieron a la infraestructura de firma de hot-wallet de Binance. El ataque aprovechó el mecanismo EIP-7702 de Ethereum, permitiendo permisos persistentes en la cadena que significaron que suspender los retiros por sí solo no era suficiente para detener las autorizaciones maliciosas ya en curso.
El incidente pone de manifiesto un patrón de ataques cada vez más sofisticado, en el que actores de amenazas sofisticadas (en este caso vinculados a Corea del Norte) combinan la ingeniería social con explotaciones técnicas dirigidas a herramientas internas en lugar de sistemas externos directamente.
#BinanceIncidentReport #Binancehacked #CoreaDelNorte #ETH #HotWalletAlert $BNB $BTC
Binance sufre un ataque de 6.340 millones de dólares que se atribuye a entrevistas de trabajo falsas y al uso de herramientas de inteligencia artificial
Un ataque vinculado a Corea del Norte contra Binance resultó en una pérdida de 6.340 millones de dólares el 29 de octubre de 2026, y el informe inicial del exchange reveló que la violación comenzó meses antes a través de ingeniería social.
El compromiso comenzó en septiembre cuando los atacantes utilizaron entrevistas de trabajo falsas para implantar malware en los dispositivos de los empleados. Luego explotaron una herramienta de inteligencia artificial interna para llegar a los ingenieros de monederos y, en última instancia, accedieron a la infraestructura de firma de hot-wallet de Binance. El ataque aprovechó el mecanismo EIP-7702 de Ethereum, permitiendo permisos persistentes en la cadena que significaron que suspender los retiros por sí solo no era suficiente para detener las autorizaciones maliciosas ya en curso.
El incidente pone de manifiesto un patrón de ataques cada vez más sofisticado, en el que actores de amenazas sofisticadas (en este caso vinculados a Corea del Norte) combinan la ingeniería social con explotaciones técnicas dirigidas a herramientas internas en lugar de sistemas externos directamente.
#BinanceIncidentReport #Binancehacked #CoreaDelNorte #ETH #HotWalletAlert $BNB $BTC
Un ataque vinculado a Corea del Norte contra Binance resultó en una pérdida de 6.340 millones de dólares el 29 de octubre de 2026, y el informe inicial del exchange reveló que la violación comenzó meses antes a través de ingeniería social.
El compromiso comenzó en septiembre cuando los atacantes utilizaron entrevistas de trabajo falsas para implantar malware en los dispositivos de los empleados. Luego explotaron una herramienta de inteligencia artificial interna para llegar a los ingenieros de monederos y, en última instancia, accedieron a la infraestructura de firma de hot-wallet de Binance. El ataque aprovechó el mecanismo EIP-7702 de Ethereum, permitiendo permisos persistentes en la cadena que significaron que suspender los retiros por sí solo no era suficiente para detener las autorizaciones maliciosas ya en curso.
El incidente pone de manifiesto un patrón de ataques cada vez más sofisticado, en el que actores de amenazas sofisticadas (en este caso vinculados a Corea del Norte) combinan la ingeniería social con explotaciones técnicas dirigidas a herramientas internas en lugar de sistemas externos directamente.
#BinanceIncidentReport #Binancehacked #CoreaDelNorte #ETH #HotWalletAlert $BNB $BTC
127
·
--
Alcista
#binanceincidentreport
🔍 Binance Incident Report: ¿Se está fortaleciendo la seguridad del ecosistema?
Cada incidente en el sector cripto pone a prueba la confianza de los usuarios, pero también impulsa mejoras en seguridad y transparencia. En el caso de Binance, la rapidez en la detección, investigación y comunicación de incidentes es clave para proteger los fondos y mantener la credibilidad del mercado.
💡 Lo más importante no es que ocurran intentos de ataque, sino cómo responde una plataforma ante ellos: ✅ Monitoreo en tiempo real
✅ Gestión de riesgos avanzada
✅ Fondos de protección como SAFU
✅ Comunicación transparente con los usuarios
Personalmente, creo que estos reportes sirven como recordatorio de que la seguridad en criptomonedas es una responsabilidad compartida entre exchanges y usuarios. La adopción de 2FA, listas blancas de retiros y una correcta gestión de claves sigue siendo fundamental.
¿Creen que los incidentes reportados fortalecen la confianza al demostrar capacidad de respuesta, o generan más preocupación sobre la seguridad de los exchanges centralizados?
#Binance #BinanceSquare #CryptoSecurity #Blockchain #SAFU #Bitcoin #CryptoNews #BinanceIncidentReport #Web3 #Cryptocurrency 🚀$BTC
{spot}(BTCUSDT)
#binanceincidentreport
🔍 Binance Incident Report: ¿Se está fortaleciendo la seguridad del ecosistema?
Cada incidente en el sector cripto pone a prueba la confianza de los usuarios, pero también impulsa mejoras en seguridad y transparencia. En el caso de Binance, la rapidez en la detección, investigación y comunicación de incidentes es clave para proteger los fondos y mantener la credibilidad del mercado.
💡 Lo más importante no es que ocurran intentos de ataque, sino cómo responde una plataforma ante ellos: ✅ Monitoreo en tiempo real
✅ Gestión de riesgos avanzada
✅ Fondos de protección como SAFU
✅ Comunicación transparente con los usuarios
Personalmente, creo que estos reportes sirven como recordatorio de que la seguridad en criptomonedas es una responsabilidad compartida entre exchanges y usuarios. La adopción de 2FA, listas blancas de retiros y una correcta gestión de claves sigue siendo fundamental.
¿Creen que los incidentes reportados fortalecen la confianza al demostrar capacidad de respuesta, o generan más preocupación sobre la seguridad de los exchanges centralizados?
#Binance #BinanceSquare #CryptoSecurity #Blockchain #SAFU #Bitcoin #CryptoNews #BinanceIncidentReport #Web3 #Cryptocurrency 🚀$BTC
🔍 Binance Incident Report: ¿Se está fortaleciendo la seguridad del ecosistema?
Cada incidente en el sector cripto pone a prueba la confianza de los usuarios, pero también impulsa mejoras en seguridad y transparencia. En el caso de Binance, la rapidez en la detección, investigación y comunicación de incidentes es clave para proteger los fondos y mantener la credibilidad del mercado.
💡 Lo más importante no es que ocurran intentos de ataque, sino cómo responde una plataforma ante ellos: ✅ Monitoreo en tiempo real
✅ Gestión de riesgos avanzada
✅ Fondos de protección como SAFU
✅ Comunicación transparente con los usuarios
Personalmente, creo que estos reportes sirven como recordatorio de que la seguridad en criptomonedas es una responsabilidad compartida entre exchanges y usuarios. La adopción de 2FA, listas blancas de retiros y una correcta gestión de claves sigue siendo fundamental.
¿Creen que los incidentes reportados fortalecen la confianza al demostrar capacidad de respuesta, o generan más preocupación sobre la seguridad de los exchanges centralizados?
#Binance #BinanceSquare #CryptoSecurity #Blockchain #SAFU #Bitcoin #CryptoNews #BinanceIncidentReport #Web3 #Cryptocurrency 🚀$BTC
141
·
--
Alcista
#binanceincidentreport 🚨 Binance Incident Report: Transparencia y seguridad en acción
Los reportes de incidentes son una parte esencial de cualquier plataforma que opera a gran escala. En el caso de Binance, cada informe representa una oportunidad para reforzar la seguridad, mejorar los sistemas de monitoreo y mantener informada a la comunidad.
🔒 Aspectos clave que los usuarios deben valorar: ✅ Respuesta rápida ante incidentes
✅ Protección de fondos y gestión de riesgos
✅ Actualizaciones transparentes para la comunidad
✅ Mejora continua de los protocolos de seguridad
El crecimiento de las criptomonedas también atrae amenazas cada vez más sofisticadas. Por ello, tanto los exchanges como los usuarios deben adoptar buenas prácticas, como la autenticación de dos factores (2FA), códigos anti-phishing y la verificación constante de actividades sospechosas.
📊 La confianza en el ecosistema no depende de evitar todos los incidentes, sino de la capacidad para detectarlos, mitigarlos y aprender de ellos.
💬 ¿Consideras que los informes de incidentes fortalecen la credibilidad de Binance al mostrar transparencia, o crees que generan más preocupación entre los inversores?
#Binance #BinanceIncidentReport #CryptoSecurity #Bitcoin #Blockchain #Web3 #BinanceSquare #Cryptocurrency #SAFU #CryptoCommunity 🚀🔐📈 $BTC
{spot}(BTCUSDT)
#binanceincidentreport 🚨 Binance Incident Report: Transparencia y seguridad en acción
Los reportes de incidentes son una parte esencial de cualquier plataforma que opera a gran escala. En el caso de Binance, cada informe representa una oportunidad para reforzar la seguridad, mejorar los sistemas de monitoreo y mantener informada a la comunidad.
🔒 Aspectos clave que los usuarios deben valorar: ✅ Respuesta rápida ante incidentes
✅ Protección de fondos y gestión de riesgos
✅ Actualizaciones transparentes para la comunidad
✅ Mejora continua de los protocolos de seguridad
El crecimiento de las criptomonedas también atrae amenazas cada vez más sofisticadas. Por ello, tanto los exchanges como los usuarios deben adoptar buenas prácticas, como la autenticación de dos factores (2FA), códigos anti-phishing y la verificación constante de actividades sospechosas.
📊 La confianza en el ecosistema no depende de evitar todos los incidentes, sino de la capacidad para detectarlos, mitigarlos y aprender de ellos.
💬 ¿Consideras que los informes de incidentes fortalecen la credibilidad de Binance al mostrar transparencia, o crees que generan más preocupación entre los inversores?
#Binance #BinanceIncidentReport #CryptoSecurity #Bitcoin #Blockchain #Web3 #BinanceSquare #Cryptocurrency #SAFU #CryptoCommunity 🚀🔐📈 $BTC
Los reportes de incidentes son una parte esencial de cualquier plataforma que opera a gran escala. En el caso de Binance, cada informe representa una oportunidad para reforzar la seguridad, mejorar los sistemas de monitoreo y mantener informada a la comunidad.
🔒 Aspectos clave que los usuarios deben valorar: ✅ Respuesta rápida ante incidentes
✅ Protección de fondos y gestión de riesgos
✅ Actualizaciones transparentes para la comunidad
✅ Mejora continua de los protocolos de seguridad
El crecimiento de las criptomonedas también atrae amenazas cada vez más sofisticadas. Por ello, tanto los exchanges como los usuarios deben adoptar buenas prácticas, como la autenticación de dos factores (2FA), códigos anti-phishing y la verificación constante de actividades sospechosas.
📊 La confianza en el ecosistema no depende de evitar todos los incidentes, sino de la capacidad para detectarlos, mitigarlos y aprender de ellos.
💬 ¿Consideras que los informes de incidentes fortalecen la credibilidad de Binance al mostrar transparencia, o crees que generan más preocupación entre los inversores?
#Binance #BinanceIncidentReport #CryptoSecurity #Bitcoin #Blockchain #Web3 #BinanceSquare #Cryptocurrency #SAFU #CryptoCommunity 🚀🔐📈 $BTC
245
·
--
Artículo
Comunicado oficial de Binance: detalles de la compleja vulnerabilidad técnica y medidas para proteger los activos restantes 🔍Los equipos de ingeniería y seguridad detallaron el proceso de intrusión y la investigación forense digital en curso: [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
Múltiples puntos de intrusión: aunque los datos preliminares indicaban que se había atacado el ordenador portátil de un ingeniero de operaciones (DevOps), las investigaciones posteriores en profundidad revelaron la existencia de puntos de acceso y protocolos de software adicionales y complejos que los atacantes utilizaron para procesar transacciones no autorizadas. [[1](https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751)]
Comunicado oficial de Binance: detalles de la compleja vulnerabilidad técnica y medidas para proteger los activos restantes 🔍
Los equipos de ingeniería y seguridad detallaron el proceso de intrusión y la investigación forense digital en curso: [1]
Múltiples puntos de intrusión: aunque los datos preliminares indicaban que se había atacado el ordenador portátil de un ingeniero de operaciones (DevOps), las investigaciones posteriores en profundidad revelaron la existencia de puntos de acceso y protocolos de software adicionales y complejos que los atacantes utilizaron para procesar transacciones no autorizadas. [1]
Múltiples puntos de intrusión: aunque los datos preliminares indicaban que se había atacado el ordenador portátil de un ingeniero de operaciones (DevOps), las investigaciones posteriores en profundidad revelaron la existencia de puntos de acceso y protocolos de software adicionales y complejos que los atacantes utilizaron para procesar transacciones no autorizadas. [1]
Abu Fahadأ:
💛
1
3
2.5k

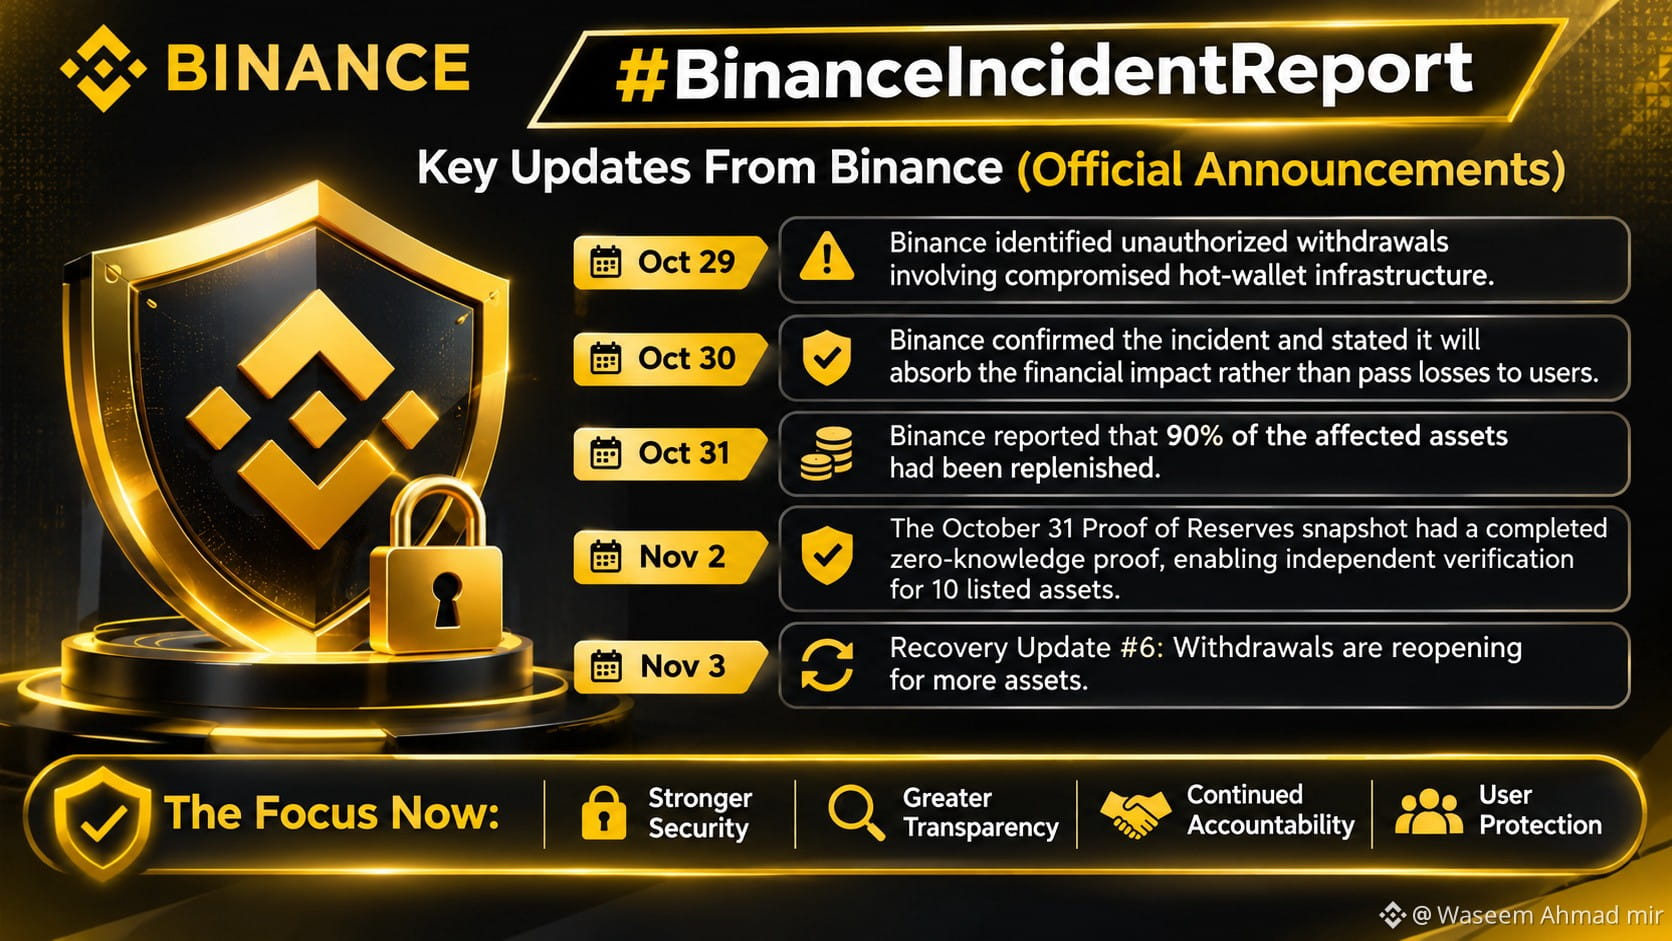
Un momento difícil para Binance. Una lección fundamental para toda la industria cripto.
El reciente incidente de seguridad que involucró aproximadamente 6.300 millones de dólares en activos tokenizados nos recuerda que la seguridad, la transparencia y la rendición de cuentas deben seguir siendo prioritarias en todos los exchanges de criptomonedas.
Pero lo importante es lo que sucede a continuación.
Binance ha publicado varias actualizaciones sobre la recuperación, y su anuncio más reciente, del 3 de noviembre, confirma que se están reanudando los retiros de más activos.
Estos son algunos acontecimientos importantes de las actualizaciones oficiales de Binance:
- 29 de octubre: Binance detectó retiros no autorizados relacionados con una infraestructura de monederos calientes comprometida.
- 30 de octubre: Binance confirmó el incidente y declaró que asumiría el impacto financiero en lugar de trasladar las pérdidas a los usuarios.
- 31 de octubre: Binance informó que se había repuesto el 90 % de los activos afectados.
- 2 de noviembre: Binance confirmó que la instantánea de la Prueba de Reservas del 31 de octubre incluía una prueba de conocimiento cero completa, lo que permitía verificar de forma independiente diez activos incluidos en la lista.
- 3 de noviembre: Binance publicó la Actualización de recuperación n.º 6, anunciando que se estaban reanudando los retiros de más activos.
Mi opinión personal:
En el mundo cripto, la confianza nunca debería depender únicamente de la reputación de una empresa. Debe estar respaldada por información verificable, comunicación transparente, sólidas medidas de seguridad y rendición de cuentas.
Creo que este incidente debería animar a todos los exchanges a revisar su infraestructura de seguridad y mejorar sus estándares de transparencia.
Lo más importante ahora es seguir avanzando, mantener una comunicación clara y ofrecer una explicación técnica exhaustiva de lo ocurrido y de cómo se pueden prevenir incidentes similares.
La industria cripto se fortalece cuando la seguridad se considera una responsabilidad, no una opción.
¿Cuál es la principal lección que te deja este incidente?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
Un momento difícil para Binance. Una lección fundamental para toda la industria cripto.
El reciente incidente de seguridad que involucró aproximadamente 6.300 millones de dólares en activos tokenizados nos recuerda que la seguridad, la transparencia y la rendición de cuentas deben seguir siendo prioritarias en todos los exchanges de criptomonedas.
Pero lo importante es lo que sucede a continuación.
Binance ha publicado varias actualizaciones sobre la recuperación, y su anuncio más reciente, del 3 de noviembre, confirma que se están reanudando los retiros de más activos.
Estos son algunos acontecimientos importantes de las actualizaciones oficiales de Binance:
- 29 de octubre: Binance detectó retiros no autorizados relacionados con una infraestructura de monederos calientes comprometida.
- 30 de octubre: Binance confirmó el incidente y declaró que asumiría el impacto financiero en lugar de trasladar las pérdidas a los usuarios.
- 31 de octubre: Binance informó que se había repuesto el 90 % de los activos afectados.
- 2 de noviembre: Binance confirmó que la instantánea de la Prueba de Reservas del 31 de octubre incluía una prueba de conocimiento cero completa, lo que permitía verificar de forma independiente diez activos incluidos en la lista.
- 3 de noviembre: Binance publicó la Actualización de recuperación n.º 6, anunciando que se estaban reanudando los retiros de más activos.
Mi opinión personal:
En el mundo cripto, la confianza nunca debería depender únicamente de la reputación de una empresa. Debe estar respaldada por información verificable, comunicación transparente, sólidas medidas de seguridad y rendición de cuentas.
Creo que este incidente debería animar a todos los exchanges a revisar su infraestructura de seguridad y mejorar sus estándares de transparencia.
Lo más importante ahora es seguir avanzando, mantener una comunicación clara y ofrecer una explicación técnica exhaustiva de lo ocurrido y de cómo se pueden prevenir incidentes similares.
La industria cripto se fortalece cuando la seguridad se considera una responsabilidad, no una opción.
¿Cuál es la principal lección que te deja este incidente?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
El reciente incidente de seguridad que involucró aproximadamente 6.300 millones de dólares en activos tokenizados nos recuerda que la seguridad, la transparencia y la rendición de cuentas deben seguir siendo prioritarias en todos los exchanges de criptomonedas.
Pero lo importante es lo que sucede a continuación.
Binance ha publicado varias actualizaciones sobre la recuperación, y su anuncio más reciente, del 3 de noviembre, confirma que se están reanudando los retiros de más activos.
Estos son algunos acontecimientos importantes de las actualizaciones oficiales de Binance:
- 29 de octubre: Binance detectó retiros no autorizados relacionados con una infraestructura de monederos calientes comprometida.
- 30 de octubre: Binance confirmó el incidente y declaró que asumiría el impacto financiero en lugar de trasladar las pérdidas a los usuarios.
- 31 de octubre: Binance informó que se había repuesto el 90 % de los activos afectados.
- 2 de noviembre: Binance confirmó que la instantánea de la Prueba de Reservas del 31 de octubre incluía una prueba de conocimiento cero completa, lo que permitía verificar de forma independiente diez activos incluidos en la lista.
- 3 de noviembre: Binance publicó la Actualización de recuperación n.º 6, anunciando que se estaban reanudando los retiros de más activos.
Mi opinión personal:
En el mundo cripto, la confianza nunca debería depender únicamente de la reputación de una empresa. Debe estar respaldada por información verificable, comunicación transparente, sólidas medidas de seguridad y rendición de cuentas.
Creo que este incidente debería animar a todos los exchanges a revisar su infraestructura de seguridad y mejorar sus estándares de transparencia.
Lo más importante ahora es seguir avanzando, mantener una comunicación clara y ofrecer una explicación técnica exhaustiva de lo ocurrido y de cómo se pueden prevenir incidentes similares.
La industria cripto se fortalece cuando la seguridad se considera una responsabilidad, no una opción.
¿Cuál es la principal lección que te deja este incidente?
#BinanceIncidentReport #CryptoSecurity #ProofOfReserves
2
1.3k
·
--
Alcista
$ETH 165 USDT en largo
⚡️ACTUALIZACIÓN: El hackeo de Binance por valor de 6.300 millones de dólares comenzó con una entrevista de trabajo FALSA.
Un ingeniero descargó en su computadora de trabajo una tarea de programación que contenía malware, después de que los atacantes se hicieran pasar por reclutadores, según CoinDesk.
- Más tarde, los atacantes usaron una herramienta interna de IA para acceder a las computadoras de dos ingenieros de billeteras.
- Las credenciales robadas les permitieron ejecutar un script malicioso el 29 de octubre.
- Aprovecharon la función EIP-7702 de $ETH Ethereum para tomar el control de una billetera caliente. La contención tardó unas cuatro horas.
Binance afirma que se han congelado 2.850 millones de dólares y que se ha repuesto el 98 % de los tokens afectados con fondos de la empresa. Los usuarios no asumirán las pérdidas.
El FBI atribuyó el ataque a Corea del Norte.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
⚡️ACTUALIZACIÓN: El hackeo de Binance por valor de 6.300 millones de dólares comenzó con una entrevista de trabajo FALSA.
Un ingeniero descargó en su computadora de trabajo una tarea de programación que contenía malware, después de que los atacantes se hicieran pasar por reclutadores, según CoinDesk.
- Más tarde, los atacantes usaron una herramienta interna de IA para acceder a las computadoras de dos ingenieros de billeteras.
- Las credenciales robadas les permitieron ejecutar un script malicioso el 29 de octubre.
- Aprovecharon la función EIP-7702 de $ETH Ethereum para tomar el control de una billetera caliente. La contención tardó unas cuatro horas.
Binance afirma que se han congelado 2.850 millones de dólares y que se ha repuesto el 98 % de los tokens afectados con fondos de la empresa. Los usuarios no asumirán las pérdidas.
El FBI atribuyó el ataque a Corea del Norte.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
Un ingeniero descargó en su computadora de trabajo una tarea de programación que contenía malware, después de que los atacantes se hicieran pasar por reclutadores, según CoinDesk.
- Más tarde, los atacantes usaron una herramienta interna de IA para acceder a las computadoras de dos ingenieros de billeteras.
- Las credenciales robadas les permitieron ejecutar un script malicioso el 29 de octubre.
- Aprovecharon la función EIP-7702 de $ETH Ethereum para tomar el control de una billetera caliente. La contención tardó unas cuatro horas.
Binance afirma que se han congelado 2.850 millones de dólares y que se ha repuesto el 98 % de los tokens afectados con fondos de la empresa. Los usuarios no asumirán las pérdidas.
El FBI atribuyó el ataque a Corea del Norte.
#BinanceIncidentReport
#BinanceReopensWithdrawalsForMoreAssets
#USMidtermElections
Cryptobit-User-5cd5e:
hummm🤔
11
38
64.3k
·
--
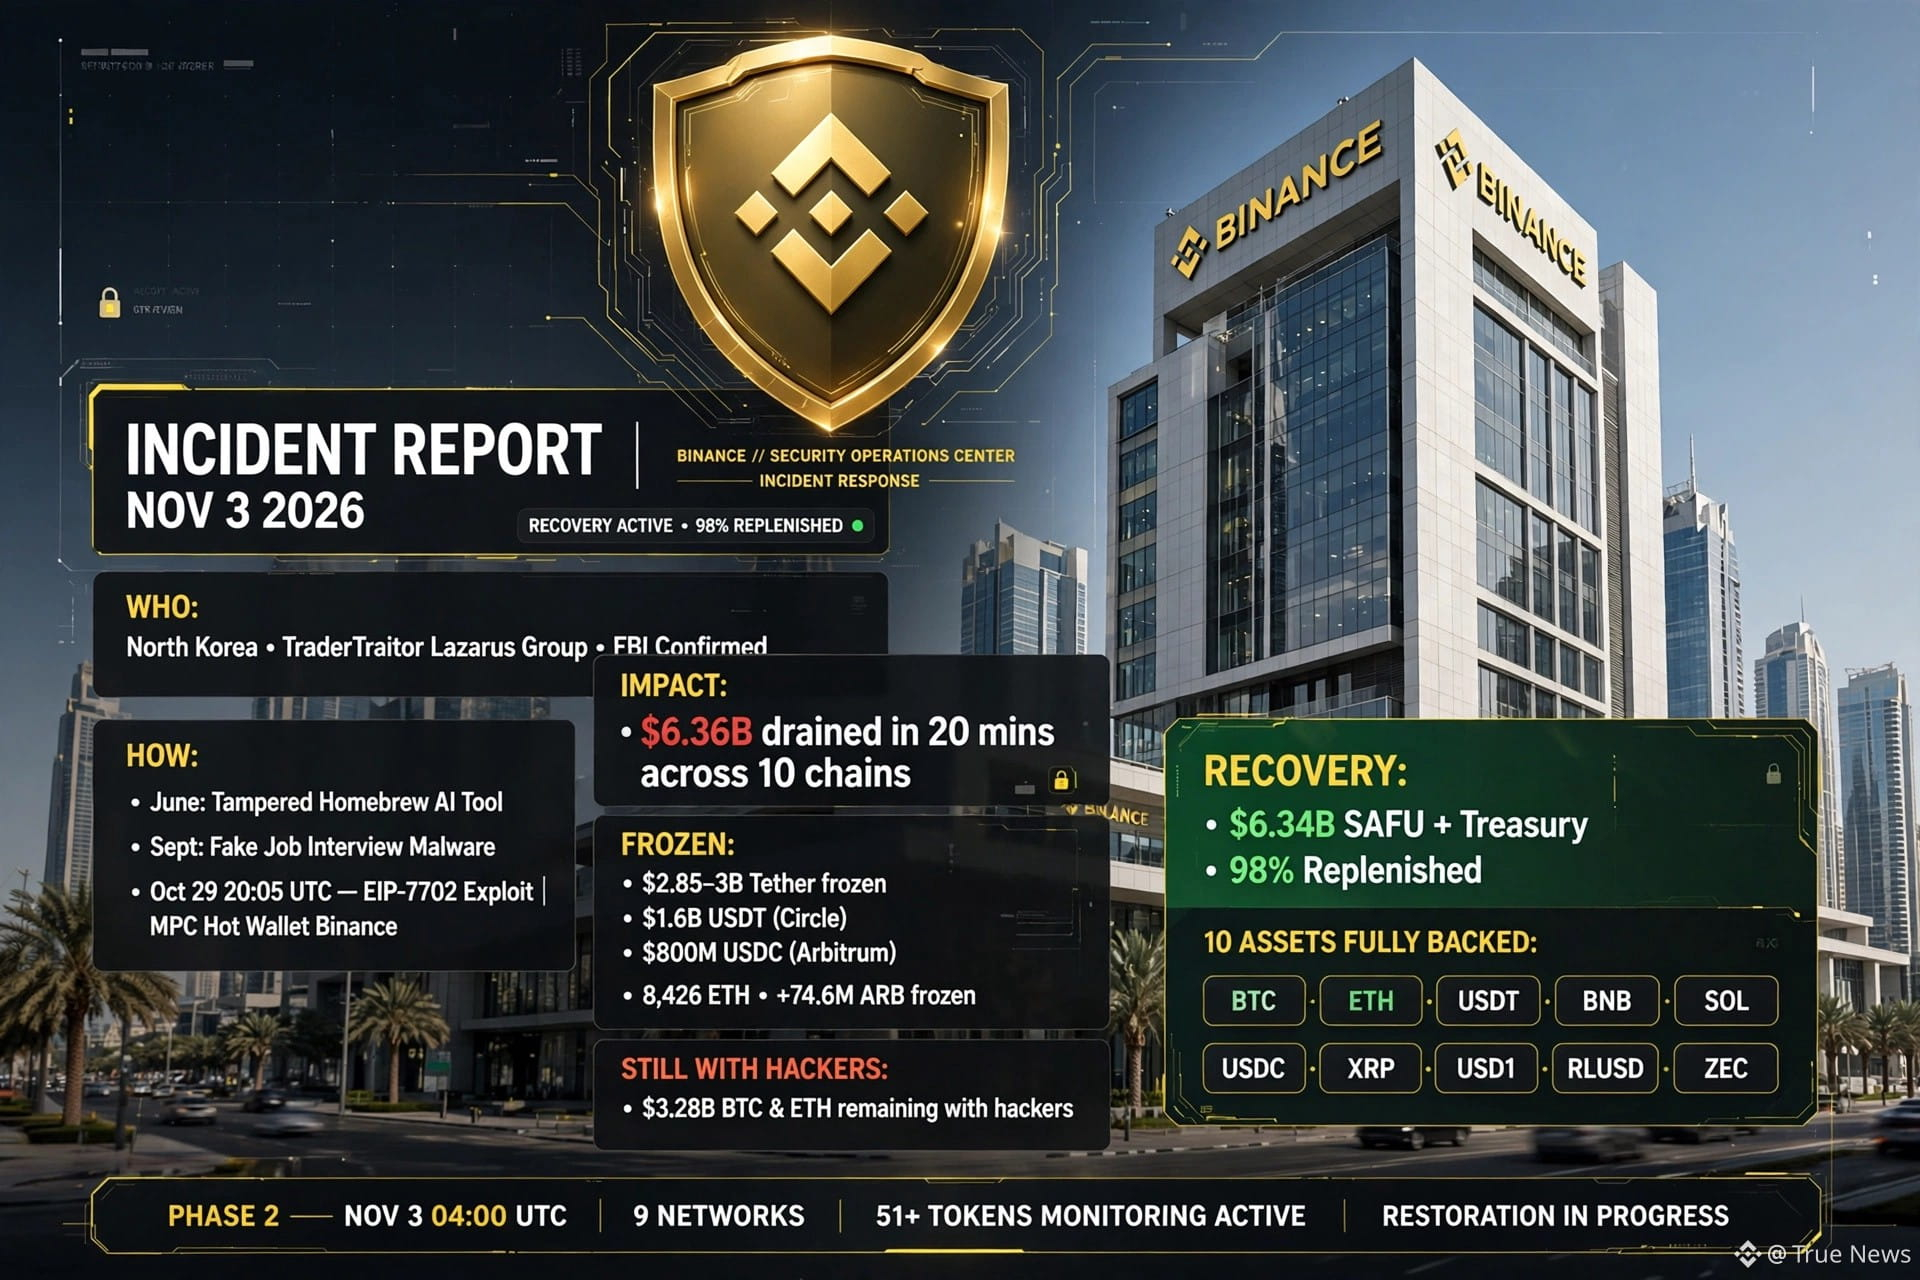
#binanceincidentreport OFICIAL 3 de nov de 2026 — el hackeo de 6,36 mil millones de dólares fue una campaña de 5 meses de un Estado-nación, no un fallo rápido.
QUIÉN: TraderTraitor, del Grupo Lazarus de Corea del Norte; el FBI confirmó la atribución con alto grado de confianza, al igual que TRM Labs y Chainalysis.
CÓMO: En junio, un ingeniero de DevOps de Wallet instaló una herramienta de programación con IA de Homebrew manipulada: la primera intrusión silenciosa. En septiembre, el mismo ingeniero fue atraído mediante una plataforma legítima de empleo a una entrevista falsa para el puesto de director de proyectos; el malware tomó el control total del dispositivo.
El 20 de octubre, los atacantes usaron la máquina comprometida junto con una herramienta interna de IA para avanzar hasta 2 ingenieros de billeteras y robar el permiso para desplegar contenedores.
El 29 de octubre a las 20:05 UTC, desplegaron un contenedor malicioso que aprovechó EIP-7702 para obtener control de ejecución sobre la billetera caliente MPC de Binance 14. Ninguna clave individual podía revocarlo. Se drenaron 6,36 mil millones de dólares en 20 minutos a través de 10 cadenas. La contención se logró el 30 de octubre a las 00:10 UTC.
IMPACTO Y FONDOS CONGELADOS: Tether congeló 1,6 mil millones de dólares en $USDT, Circle 800 millones de dólares en USDC y el Consejo de Arbitrum 8.426 ETH + 74,6 millones de ARB. En total, se congelaron entre 2.850 y 3.000 millones de dólares. Los hackers aún tienen 3.280 millones, en su mayoría en BTC y ETH.
ÉXITO DE LA RECUPERACIÓN: Los 6.340 millones de dólares de $SAFU + la tesorería ya se han reabastecido en un 98 %. Los 10 activos están totalmente respaldados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. La fase 2 comienza el 3 de noviembre a las 04:00 UTC: 9 redes, más de 51 tokens. Se bloquearon 57 ataques de Corea del Norte en 2026. Los usuarios no sufrieron ninguna pérdida. BNB, BTC y ETH muestran la recuperación más sólida.
#binanceincidentreport eguridad #SAFU #TraderTraitor
#binanceincidentreport OFICIAL 3 de nov de 2026 — el hackeo de 6,36 mil millones de dólares fue una campaña de 5 meses de un Estado-nación, no un fallo rápido.
QUIÉN: TraderTraitor, del Grupo Lazarus de Corea del Norte; el FBI confirmó la atribución con alto grado de confianza, al igual que TRM Labs y Chainalysis.
CÓMO: En junio, un ingeniero de DevOps de Wallet instaló una herramienta de programación con IA de Homebrew manipulada: la primera intrusión silenciosa. En septiembre, el mismo ingeniero fue atraído mediante una plataforma legítima de empleo a una entrevista falsa para el puesto de director de proyectos; el malware tomó el control total del dispositivo.
El 20 de octubre, los atacantes usaron la máquina comprometida junto con una herramienta interna de IA para avanzar hasta 2 ingenieros de billeteras y robar el permiso para desplegar contenedores.
El 29 de octubre a las 20:05 UTC, desplegaron un contenedor malicioso que aprovechó EIP-7702 para obtener control de ejecución sobre la billetera caliente MPC de Binance 14. Ninguna clave individual podía revocarlo. Se drenaron 6,36 mil millones de dólares en 20 minutos a través de 10 cadenas. La contención se logró el 30 de octubre a las 00:10 UTC.
IMPACTO Y FONDOS CONGELADOS: Tether congeló 1,6 mil millones de dólares en $USDT, Circle 800 millones de dólares en USDC y el Consejo de Arbitrum 8.426 ETH + 74,6 millones de ARB. En total, se congelaron entre 2.850 y 3.000 millones de dólares. Los hackers aún tienen 3.280 millones, en su mayoría en BTC y ETH.
ÉXITO DE LA RECUPERACIÓN: Los 6.340 millones de dólares de $SAFU + la tesorería ya se han reabastecido en un 98 %. Los 10 activos están totalmente respaldados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. La fase 2 comienza el 3 de noviembre a las 04:00 UTC: 9 redes, más de 51 tokens. Se bloquearon 57 ataques de Corea del Norte en 2026. Los usuarios no sufrieron ninguna pérdida. BNB, BTC y ETH muestran la recuperación más sólida.
#binanceincidentreport eguridad #SAFU #TraderTraitor
QUIÉN: TraderTraitor, del Grupo Lazarus de Corea del Norte; el FBI confirmó la atribución con alto grado de confianza, al igual que TRM Labs y Chainalysis.
CÓMO: En junio, un ingeniero de DevOps de Wallet instaló una herramienta de programación con IA de Homebrew manipulada: la primera intrusión silenciosa. En septiembre, el mismo ingeniero fue atraído mediante una plataforma legítima de empleo a una entrevista falsa para el puesto de director de proyectos; el malware tomó el control total del dispositivo.
El 20 de octubre, los atacantes usaron la máquina comprometida junto con una herramienta interna de IA para avanzar hasta 2 ingenieros de billeteras y robar el permiso para desplegar contenedores.
El 29 de octubre a las 20:05 UTC, desplegaron un contenedor malicioso que aprovechó EIP-7702 para obtener control de ejecución sobre la billetera caliente MPC de Binance 14. Ninguna clave individual podía revocarlo. Se drenaron 6,36 mil millones de dólares en 20 minutos a través de 10 cadenas. La contención se logró el 30 de octubre a las 00:10 UTC.
IMPACTO Y FONDOS CONGELADOS: Tether congeló 1,6 mil millones de dólares en $USDT, Circle 800 millones de dólares en USDC y el Consejo de Arbitrum 8.426 ETH + 74,6 millones de ARB. En total, se congelaron entre 2.850 y 3.000 millones de dólares. Los hackers aún tienen 3.280 millones, en su mayoría en BTC y ETH.
ÉXITO DE LA RECUPERACIÓN: Los 6.340 millones de dólares de $SAFU + la tesorería ya se han reabastecido en un 98 %. Los 10 activos están totalmente respaldados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. La fase 2 comienza el 3 de noviembre a las 04:00 UTC: 9 redes, más de 51 tokens. Se bloquearon 57 ataques de Corea del Norte en 2026. Los usuarios no sufrieron ninguna pérdida. BNB, BTC y ETH muestran la recuperación más sólida.
#binanceincidentreport eguridad #SAFU #TraderTraitor
8
11.5k

Entender el reciente incidente de seguridad de Binance: lo que debes saberEl 29 de octubre de 2026, la industria de las criptomonedas fue testigo de uno de los incidentes de seguridad más importantes hasta la fecha. Binance sufrió una grave brecha de seguridad que implicó retiros no autorizados de su infraestructura de billeteras calientes, con activos afectados por un valor total estimado de aproximadamente 6.340 millones de dólares.
Si eres inversor o usuario de la plataforma, aquí tienes un resumen claro de cómo se desarrolló el incidente, las medidas inmediatas que se tomaron y lo que significa para tus fondos.
Cómo ocurrió la brecha
Tras una investigación inicial, Binance reveló que la brecha fue una campaña sofisticada y de varias etapas. Los atacantes utilizaron tácticas de ingeniería social —incluida una falsa entrevista de trabajo— para dirigirse a un ingeniero de DevOps. Al comprometer el dispositivo del ingeniero y explotar una herramienta interna de IA, los actores maliciosos pudieron acceder a un contenedor de servicio y autorizar transacciones de retiro no autorizadas en varias redes de cadena de bloques.
Entender el reciente incidente de seguridad de Binance: lo que debes saber
El 29 de octubre de 2026, la industria de las criptomonedas fue testigo de uno de los incidentes de seguridad más importantes hasta la fecha. Binance sufrió una grave brecha de seguridad que implicó retiros no autorizados de su infraestructura de billeteras calientes, con activos afectados por un valor total estimado de aproximadamente 6.340 millones de dólares.
Si eres inversor o usuario de la plataforma, aquí tienes un resumen claro de cómo se desarrolló el incidente, las medidas inmediatas que se tomaron y lo que significa para tus fondos.
Cómo ocurrió la brecha
Tras una investigación inicial, Binance reveló que la brecha fue una campaña sofisticada y de varias etapas. Los atacantes utilizaron tácticas de ingeniería social —incluida una falsa entrevista de trabajo— para dirigirse a un ingeniero de DevOps. Al comprometer el dispositivo del ingeniero y explotar una herramienta interna de IA, los actores maliciosos pudieron acceder a un contenedor de servicio y autorizar transacciones de retiro no autorizadas en varias redes de cadena de bloques.
Si eres inversor o usuario de la plataforma, aquí tienes un resumen claro de cómo se desarrolló el incidente, las medidas inmediatas que se tomaron y lo que significa para tus fondos.
Cómo ocurrió la brecha
Tras una investigación inicial, Binance reveló que la brecha fue una campaña sofisticada y de varias etapas. Los atacantes utilizaron tácticas de ingeniería social —incluida una falsa entrevista de trabajo— para dirigirse a un ingeniero de DevOps. Al comprometer el dispositivo del ingeniero y explotar una herramienta interna de IA, los actores maliciosos pudieron acceder a un contenedor de servicio y autorizar transacciones de retiro no autorizadas en varias redes de cadena de bloques.
WonderBTC:
Tudo começa com engenharia social, do mesmo modo como agiram no hack do Banco de Bangladesh e na Bybit.
1
1.4k
·
--
Bajista
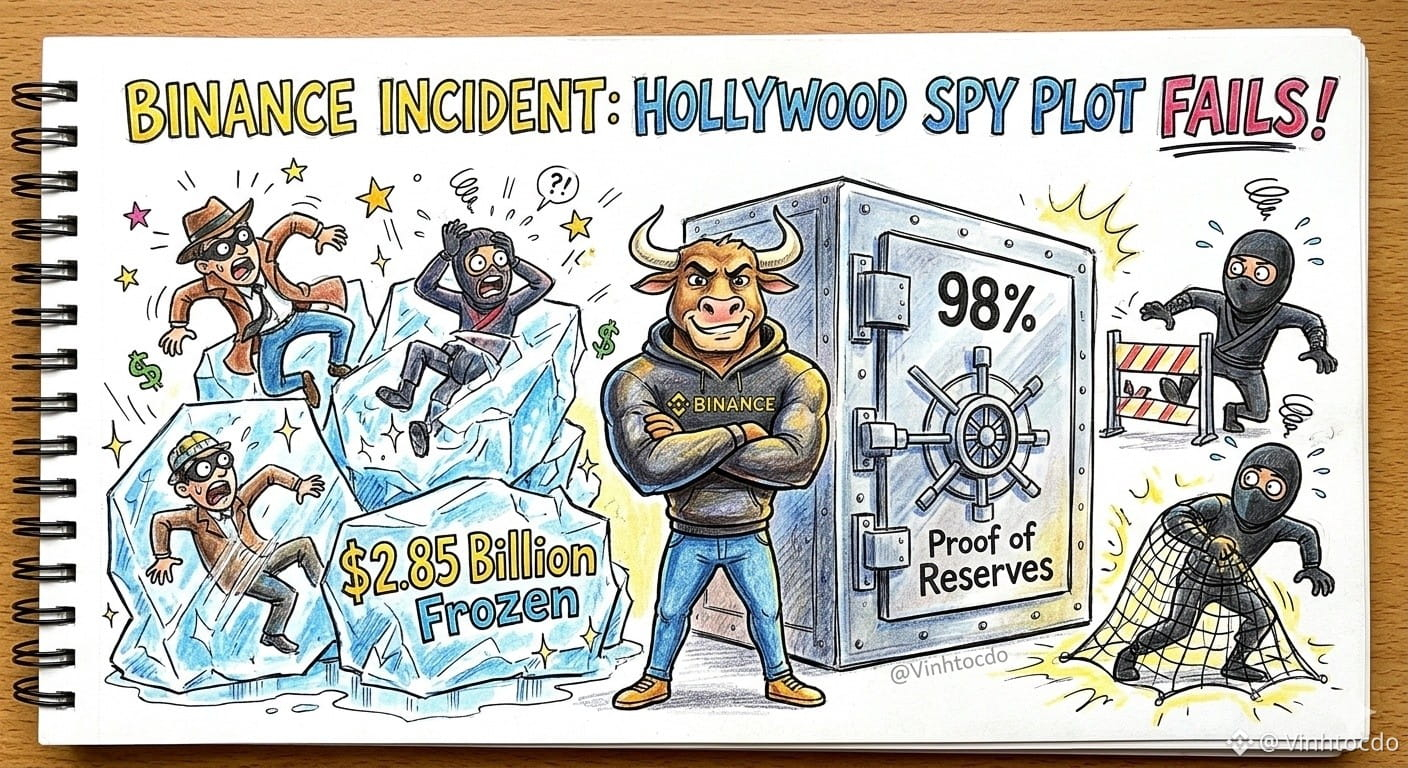
Informe del incidente de Binance: ¡Una trama de «espías» digna de Hollywood! 🎬🕵️♂️
¡Al leer el informe del incidente de Binance del 29/10, uno creería estar viendo una película de acción! Hackers norcoreanos urdieron un plan extremadamente sofisticado: desde falsas entrevistas de trabajo por vídeo y engaños para instalar malware, hasta hackear la IA interna para hacerse con el control de la firma de la billetera caliente. Y, para colmo, aprovecharon la actualización EIP-7702 de Ethereum para seguir drenando 6,34 mil millones de USD, ¡aunque la plataforma ya había cerrado las retiradas!
Pero lo más impresionante fue la respuesta de Binance: congeló de inmediato 2,85 mil millones de USD, cubrió el 100 % de las pérdidas con fondos propios y el 98 % de los activos ya había regresado a la página de Prueba de Reservas. La plataforma asume las pérdidas y los usuarios no pierden ni un centavo. Sin duda, es el gigante de la industria cripto: su poder financiero y su reputación hablan por sí solos.
¿Qué deberían hacer los traders?
La plataforma ya es segura y los activos están totalmente asegurados, así que pueden dormir tranquilos. Sin embargo, la lección que no hay que olvidar es reforzar la seguridad personal y no hacer clic en enlaces sospechosos, para evitar acabar pagando el pato. ¡Sigan operando con confianza en las grandes plataformas!
Esto no es asesoramiento financiero.
Regístrate ahora en Binance para operar de forma segura:
Código de referido: VINHTOCDO
Enlace: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
Haz clic en las operaciones de abajo para apoyarme:
$BNB
{spot}(BNBUSDT)
, $BTC
{spot}(BTCUSDT)
, $XRP
{spot}(XRPUSDT)
#BinanceIncidentReport #BinanceSecurity #CryptoSafety #SAFU #Web3Security #VINHTOCDO
Informe del incidente de Binance: ¡Una trama de «espías» digna de Hollywood! 🎬🕵️♂️
¡Al leer el informe del incidente de Binance del 29/10, uno creería estar viendo una película de acción! Hackers norcoreanos urdieron un plan extremadamente sofisticado: desde falsas entrevistas de trabajo por vídeo y engaños para instalar malware, hasta hackear la IA interna para hacerse con el control de la firma de la billetera caliente. Y, para colmo, aprovecharon la actualización EIP-7702 de Ethereum para seguir drenando 6,34 mil millones de USD, ¡aunque la plataforma ya había cerrado las retiradas!
Pero lo más impresionante fue la respuesta de Binance: congeló de inmediato 2,85 mil millones de USD, cubrió el 100 % de las pérdidas con fondos propios y el 98 % de los activos ya había regresado a la página de Prueba de Reservas. La plataforma asume las pérdidas y los usuarios no pierden ni un centavo. Sin duda, es el gigante de la industria cripto: su poder financiero y su reputación hablan por sí solos.
¿Qué deberían hacer los traders?
La plataforma ya es segura y los activos están totalmente asegurados, así que pueden dormir tranquilos. Sin embargo, la lección que no hay que olvidar es reforzar la seguridad personal y no hacer clic en enlaces sospechosos, para evitar acabar pagando el pato. ¡Sigan operando con confianza en las grandes plataformas!
Esto no es asesoramiento financiero.
Regístrate ahora en Binance para operar de forma segura:
Código de referido: VINHTOCDO
Enlace: https://www.binance.com/register?ref=VINHTOCDO
Haz clic en las operaciones de abajo para apoyarme:
$BNB
, $BTC
, $XRP
#BinanceIncidentReport #BinanceSecurity #CryptoSafety #SAFU #Web3Security #VINHTOCDO
¡Al leer el informe del incidente de Binance del 29/10, uno creería estar viendo una película de acción! Hackers norcoreanos urdieron un plan extremadamente sofisticado: desde falsas entrevistas de trabajo por vídeo y engaños para instalar malware, hasta hackear la IA interna para hacerse con el control de la firma de la billetera caliente. Y, para colmo, aprovecharon la actualización EIP-7702 de Ethereum para seguir drenando 6,34 mil millones de USD, ¡aunque la plataforma ya había cerrado las retiradas!
Pero lo más impresionante fue la respuesta de Binance: congeló de inmediato 2,85 mil millones de USD, cubrió el 100 % de las pérdidas con fondos propios y el 98 % de los activos ya había regresado a la página de Prueba de Reservas. La plataforma asume las pérdidas y los usuarios no pierden ni un centavo. Sin duda, es el gigante de la industria cripto: su poder financiero y su reputación hablan por sí solos.
¿Qué deberían hacer los traders?
La plataforma ya es segura y los activos están totalmente asegurados, así que pueden dormir tranquilos. Sin embargo, la lección que no hay que olvidar es reforzar la seguridad personal y no hacer clic en enlaces sospechosos, para evitar acabar pagando el pato. ¡Sigan operando con confianza en las grandes plataformas!
Esto no es asesoramiento financiero.
Regístrate ahora en Binance para operar de forma segura:
Código de referido: VINHTOCDO
Enlace: https://www.binance.com/register?ref=VINHTOCDO
Haz clic en las operaciones de abajo para apoyarme:
$BNB
, $BTC
, $XRP
#BinanceIncidentReport #BinanceSecurity #CryptoSafety #SAFU #Web3Security #VINHTOCDO
1
1.5k
·
--
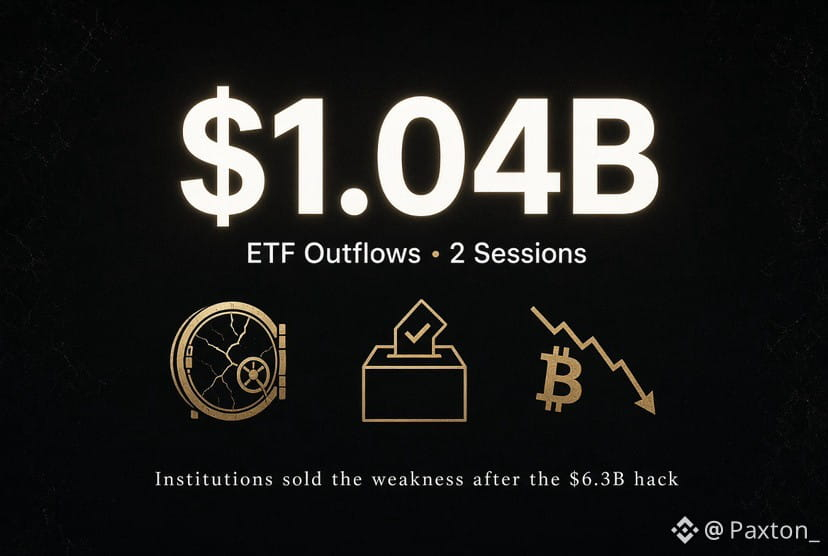
Los ETF de Bitcoin registraron salidas de 1.040 millones de dólares en dos días.
El viernes fue el día más fuerte, con 643 millones de dólares, la mayor salida diaria desde junio. El lunes se sumaron otros 399 millones. IBIT lideró ambos días.
No se trata de un gran cambio estructural. Simplemente, las instituciones pulsaron el botón de vender tras el hackeo de Binance.
Desaparecieron 6.300 millones de dólares en minutos, la mayor cantidad de la historia, en un ataque vinculado a Corea del Norte. En la primera sesión completa de operaciones tras el incidente, la gente quiso salir.
Binance está cubriendo las pérdidas y los retiros se han reanudado, pero el daño a la confianza ya estaba hecho.
Las elecciones de mitad de mandato de hoy no ayudan. La incertidumbre política sigue pesando sobre todo y $BTC ya estaba débil, cerca de los 77.000 dólares.
La clásica reducción del riesgo ante malas noticias ya conocidas.
#BinanceIncidentReport #BTC走势分析
Los ETF de Bitcoin registraron salidas de 1.040 millones de dólares en dos días.
El viernes fue el día más fuerte, con 643 millones de dólares, la mayor salida diaria desde junio. El lunes se sumaron otros 399 millones. IBIT lideró ambos días.
No se trata de un gran cambio estructural. Simplemente, las instituciones pulsaron el botón de vender tras el hackeo de Binance.
Desaparecieron 6.300 millones de dólares en minutos, la mayor cantidad de la historia, en un ataque vinculado a Corea del Norte. En la primera sesión completa de operaciones tras el incidente, la gente quiso salir.
Binance está cubriendo las pérdidas y los retiros se han reanudado, pero el daño a la confianza ya estaba hecho.
Las elecciones de mitad de mandato de hoy no ayudan. La incertidumbre política sigue pesando sobre todo y $BTC ya estaba débil, cerca de los 77.000 dólares.
La clásica reducción del riesgo ante malas noticias ya conocidas.
#BinanceIncidentReport #BTC走势分析
El viernes fue el día más fuerte, con 643 millones de dólares, la mayor salida diaria desde junio. El lunes se sumaron otros 399 millones. IBIT lideró ambos días.
No se trata de un gran cambio estructural. Simplemente, las instituciones pulsaron el botón de vender tras el hackeo de Binance.
Desaparecieron 6.300 millones de dólares en minutos, la mayor cantidad de la historia, en un ataque vinculado a Corea del Norte. En la primera sesión completa de operaciones tras el incidente, la gente quiso salir.
Binance está cubriendo las pérdidas y los retiros se han reanudado, pero el daño a la confianza ya estaba hecho.
Las elecciones de mitad de mandato de hoy no ayudan. La incertidumbre política sigue pesando sobre todo y $BTC ya estaba débil, cerca de los 77.000 dólares.
La clásica reducción del riesgo ante malas noticias ya conocidas.
#BinanceIncidentReport #BTC走势分析
BTC+0,22 %
IBITETF-0,92 %
MIST MUSFIKA AKTAR:
good
3
10
4.2k

·
--
#binanceincidentreport
Binance ha publicado su informe inicial sobre el incidente tras la grave brecha de seguridad de octubre. La plataforma de intercambio de criptomonedas confirmó que los piratas informáticos utilizaron técnicas avanzadas de ingeniería social y un portátil comprometido de un ingeniero para acceder a las billeteras calientes y robar alrededor de 6.300 millones de dólares. Binance afirmó que los fondos de los usuarios siguen estando totalmente protegidos, ya que la empresa cubrirá todas las pérdidas con sus propios fondos. Los retiros se están reabriendo gradualmente para los usuarios tras las comprobaciones de seguridad, y las autoridades señalan que detrás del ataque hay actores patrocinados por un Estado.
$BTC $ETH $XRP
{future}(XRPUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#binanceincidentreport
Binance ha publicado su informe inicial sobre el incidente tras la grave brecha de seguridad de octubre. La plataforma de intercambio de criptomonedas confirmó que los piratas informáticos utilizaron técnicas avanzadas de ingeniería social y un portátil comprometido de un ingeniero para acceder a las billeteras calientes y robar alrededor de 6.300 millones de dólares. Binance afirmó que los fondos de los usuarios siguen estando totalmente protegidos, ya que la empresa cubrirá todas las pérdidas con sus propios fondos. Los retiros se están reabriendo gradualmente para los usuarios tras las comprobaciones de seguridad, y las autoridades señalan que detrás del ataque hay actores patrocinados por un Estado.
$BTC $ETH $XRP
Binance ha publicado su informe inicial sobre el incidente tras la grave brecha de seguridad de octubre. La plataforma de intercambio de criptomonedas confirmó que los piratas informáticos utilizaron técnicas avanzadas de ingeniería social y un portátil comprometido de un ingeniero para acceder a las billeteras calientes y robar alrededor de 6.300 millones de dólares. Binance afirmó que los fondos de los usuarios siguen estando totalmente protegidos, ya que la empresa cubrirá todas las pérdidas con sus propios fondos. Los retiros se están reabriendo gradualmente para los usuarios tras las comprobaciones de seguridad, y las autoridades señalan que detrás del ataque hay actores patrocinados por un Estado.
$BTC $ETH $XRP
RaicesGI:
si Usa.
1
4
6.7k
·
--
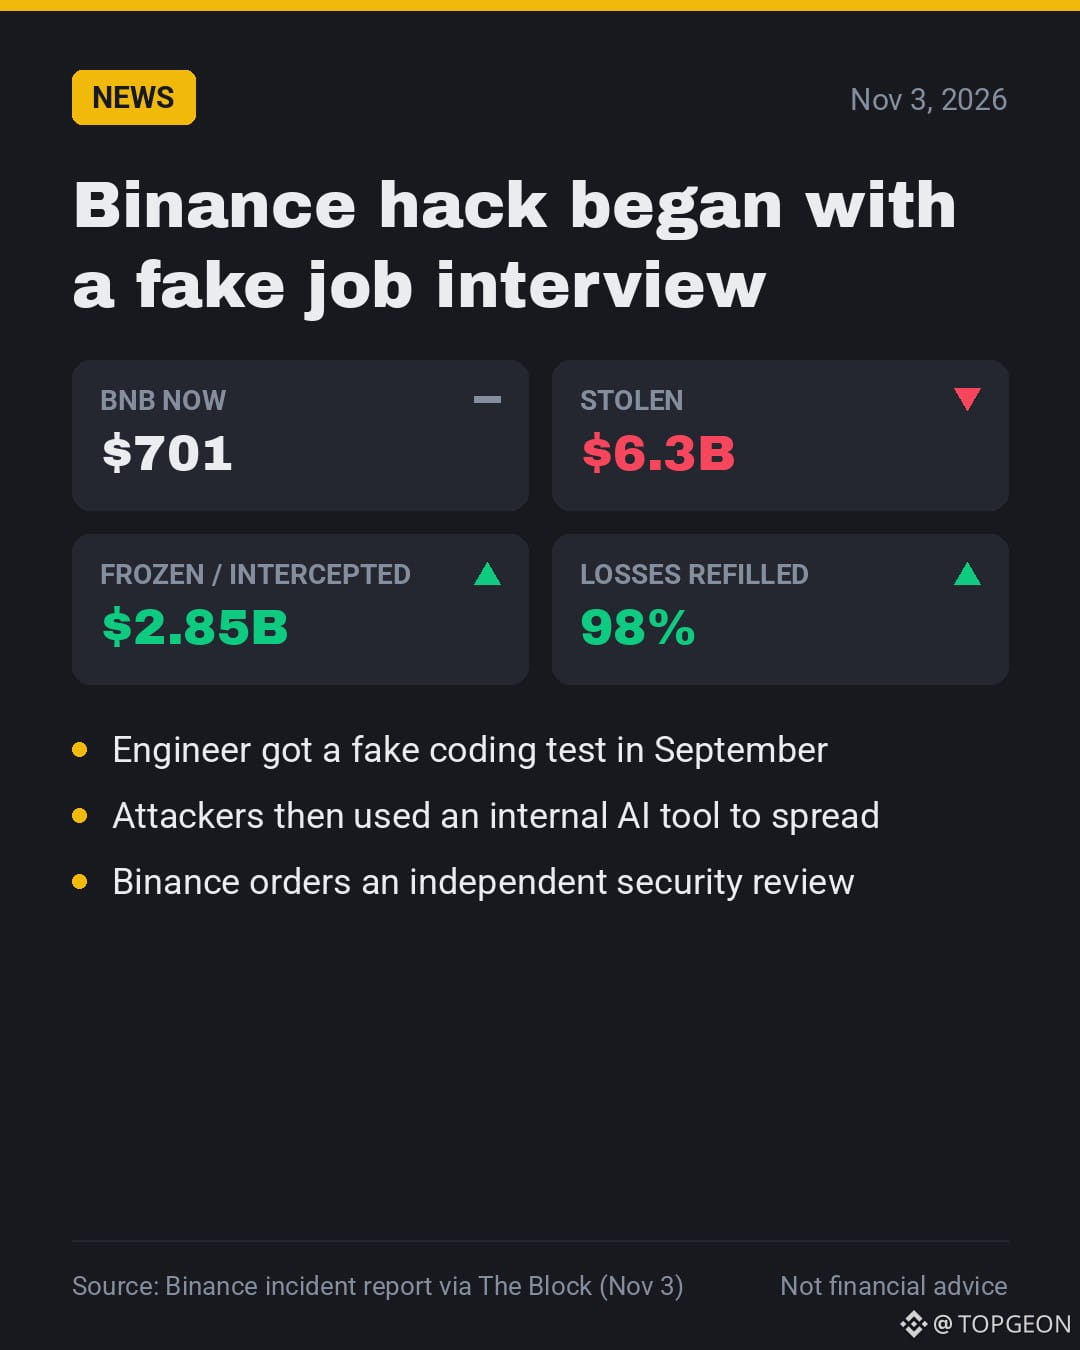
🕵️ El hackeo de 6,3 mil millones de dólares $BNB comenzó con una falsa entrevista de trabajo.
📰 Según el nuevo informe de Binance, un ingeniero abrió una «prueba de programación» que ocultaba malware.
🤔 Por qué importa: los hackers no necesitaron ni una sola clave privada.
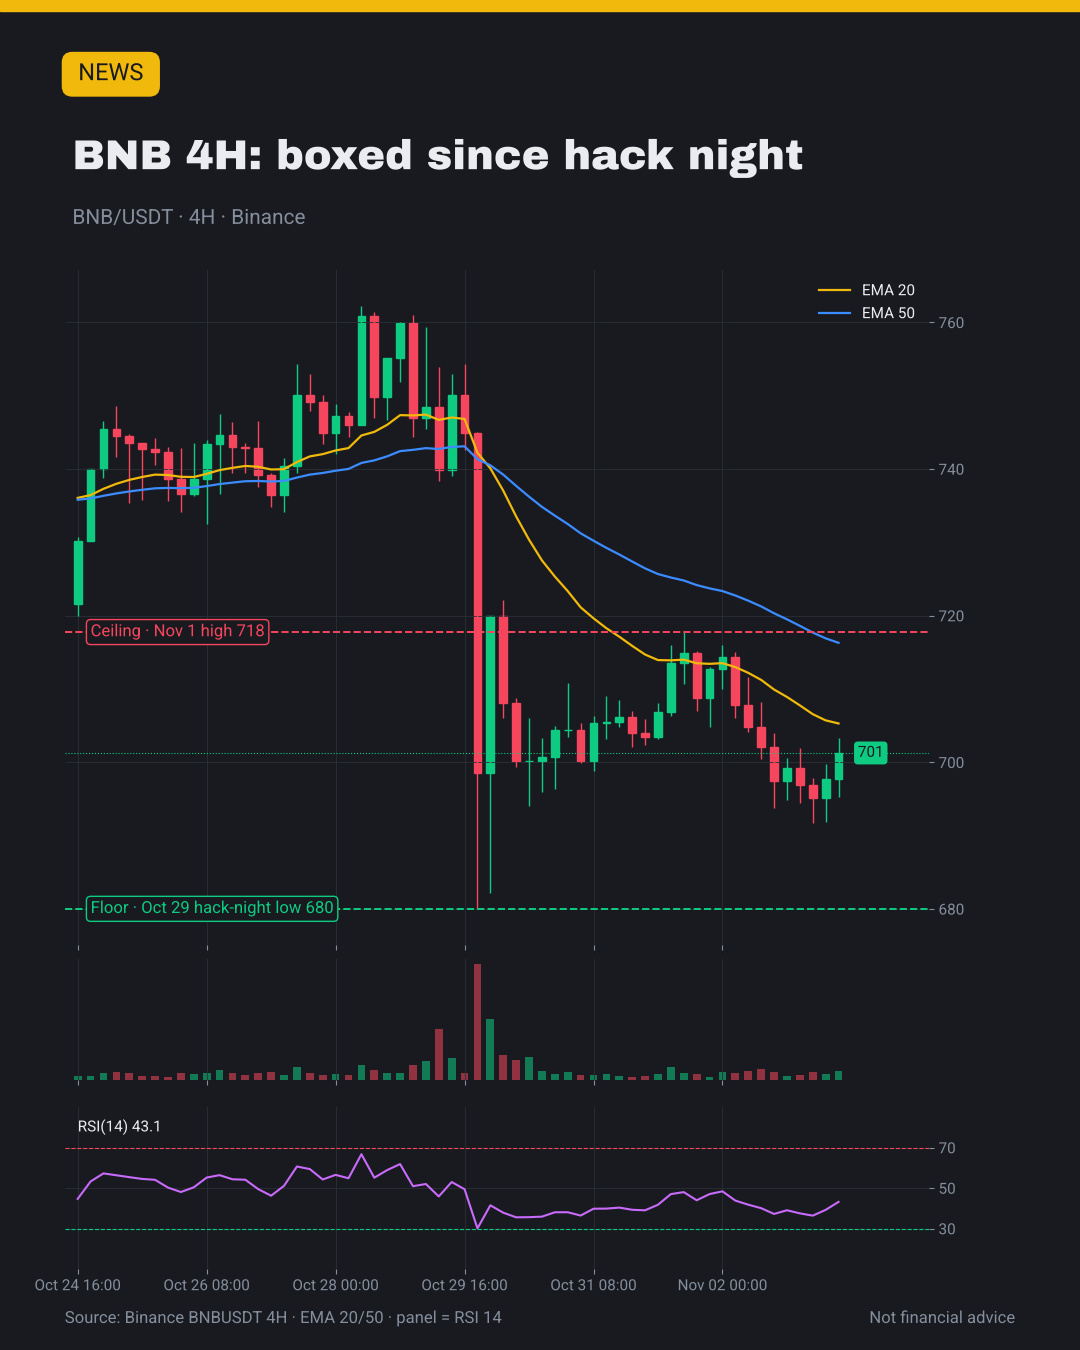
👀 BNB ronda los 700 dólares y sigue estancado desde la noche del hackeo.
🎯 Mi opinión: un informe completo tranquiliza más que cualquier repunte.
💬 ¿Habrías detectado la falsa entrevista? 👇
#BinanceIncidentReport #BNB
🕵️ El hackeo de 6,3 mil millones de dólares $BNB comenzó con una falsa entrevista de trabajo.
📰 Según el nuevo informe de Binance, un ingeniero abrió una «prueba de programación» que ocultaba malware.
🤔 Por qué importa: los hackers no necesitaron ni una sola clave privada.
👀 BNB ronda los 700 dólares y sigue estancado desde la noche del hackeo.
🎯 Mi opinión: un informe completo tranquiliza más que cualquier repunte.
💬 ¿Habrías detectado la falsa entrevista? 👇
#BinanceIncidentReport #BNB
📰 Según el nuevo informe de Binance, un ingeniero abrió una «prueba de programación» que ocultaba malware.
🤔 Por qué importa: los hackers no necesitaron ni una sola clave privada.
👀 BNB ronda los 700 dólares y sigue estancado desde la noche del hackeo.
🎯 Mi opinión: un informe completo tranquiliza más que cualquier repunte.
💬 ¿Habrías detectado la falsa entrevista? 👇
#BinanceIncidentReport #BNB
712
·
--
#BinanceIncidentReport A Hack de más de 6.000 millones de dólares que empezó con una falsa entrevista de trabajo🚨😢Binance acaba de publicar su informe inicial sobre cómo los hackers norcoreanos lograron hacerlo, y es una locura.
Un ingeniero de Binance tenía su currículum publicado en un sitio de empleo. Alguien que se hizo pasar por director de proyectos se puso en contacto con él para ofrecerle un puesto.
Primera ronda: una videollamada con «Recursos Humanos». Una cara real, en cámara. Incluso le envió sus redes sociales, llenas de fotos y videos cotidianos. Parecía una persona totalmente normal.
La segunda ronda pasó a una aplicación de chat común con el «director ejecutivo» de la empresa. Solo que la empresa no existía. Casi al final, le pidieron que descargara una prueba de programación.
Esa prueba se ejecutó discretamente durante la instalación, reemplazó pyenv (una herramienta de desarrollo normal) por una versión troyanizada, se conectó al servidor de los hackers y luego borró sus rastros. Era un malware de día cero, así que las herramientas de seguridad disponibles en ese momento todavía no podían detectarlo.
Desde esa única computadora portátil, los hackers usaron una herramienta interna de IA como trampolín y fueron abriéndose paso hasta el sistema de firma de billeteras. Luego usaron EIP-7702 para darle a su propio contrato control parcial sobre una billetera caliente, directamente en la cadena.
Por suerte, Binance reaccionó rápido. Se suspendieron los retiros, los socios ayudaron a congelar los fondos y se han congelado o interceptado unos 2.850 millones de dólares.
Corea del Norte no está atacando solo a un exchange. Está atacando a toda la industria. Que Binance publique todos los detalles les da a todos la oportunidad de anticiparse #Binance #Hack
#BinanceIncidentReport A Hack de más de 6.000 millones de dólares que empezó con una falsa entrevista de trabajo🚨😢Binance acaba de publicar su informe inicial sobre cómo los hackers norcoreanos lograron hacerlo, y es una locura.
Un ingeniero de Binance tenía su currículum publicado en un sitio de empleo. Alguien que se hizo pasar por director de proyectos se puso en contacto con él para ofrecerle un puesto.
Primera ronda: una videollamada con «Recursos Humanos». Una cara real, en cámara. Incluso le envió sus redes sociales, llenas de fotos y videos cotidianos. Parecía una persona totalmente normal.
La segunda ronda pasó a una aplicación de chat común con el «director ejecutivo» de la empresa. Solo que la empresa no existía. Casi al final, le pidieron que descargara una prueba de programación.
Esa prueba se ejecutó discretamente durante la instalación, reemplazó pyenv (una herramienta de desarrollo normal) por una versión troyanizada, se conectó al servidor de los hackers y luego borró sus rastros. Era un malware de día cero, así que las herramientas de seguridad disponibles en ese momento todavía no podían detectarlo.
Desde esa única computadora portátil, los hackers usaron una herramienta interna de IA como trampolín y fueron abriéndose paso hasta el sistema de firma de billeteras. Luego usaron EIP-7702 para darle a su propio contrato control parcial sobre una billetera caliente, directamente en la cadena.
Por suerte, Binance reaccionó rápido. Se suspendieron los retiros, los socios ayudaron a congelar los fondos y se han congelado o interceptado unos 2.850 millones de dólares.
Corea del Norte no está atacando solo a un exchange. Está atacando a toda la industria. Que Binance publique todos los detalles les da a todos la oportunidad de anticiparse #Binance #Hack
Un ingeniero de Binance tenía su currículum publicado en un sitio de empleo. Alguien que se hizo pasar por director de proyectos se puso en contacto con él para ofrecerle un puesto.
Primera ronda: una videollamada con «Recursos Humanos». Una cara real, en cámara. Incluso le envió sus redes sociales, llenas de fotos y videos cotidianos. Parecía una persona totalmente normal.
La segunda ronda pasó a una aplicación de chat común con el «director ejecutivo» de la empresa. Solo que la empresa no existía. Casi al final, le pidieron que descargara una prueba de programación.
Esa prueba se ejecutó discretamente durante la instalación, reemplazó pyenv (una herramienta de desarrollo normal) por una versión troyanizada, se conectó al servidor de los hackers y luego borró sus rastros. Era un malware de día cero, así que las herramientas de seguridad disponibles en ese momento todavía no podían detectarlo.
Desde esa única computadora portátil, los hackers usaron una herramienta interna de IA como trampolín y fueron abriéndose paso hasta el sistema de firma de billeteras. Luego usaron EIP-7702 para darle a su propio contrato control parcial sobre una billetera caliente, directamente en la cadena.
Por suerte, Binance reaccionó rápido. Se suspendieron los retiros, los socios ayudaron a congelar los fondos y se han congelado o interceptado unos 2.850 millones de dólares.
Corea del Norte no está atacando solo a un exchange. Está atacando a toda la industria. Que Binance publique todos los detalles les da a todos la oportunidad de anticiparse #Binance #Hack
5
3.3k
·
--
Alcista
#BinanceIncidentReport
⚡Actualización sobre la recuperación tras el hackeo de Binance ⚠️📈
El codirector ejecutivo Richard Teng confirma que se repuso el 98 % de los tokens afectados, valorados en 6,34 mil millones de dólares, tras un sofisticado ataque que duró varios meses; los fondos de los usuarios estuvieron protegidos mediante SAFU; se está completando el 2 % restante con socios OTC; los retiros se han reanudado en gran medida.
$ZEC $IDOL $Q
#BinanceIncidentReport
⚡Actualización sobre la recuperación tras el hackeo de Binance ⚠️📈
El codirector ejecutivo Richard Teng confirma que se repuso el 98 % de los tokens afectados, valorados en 6,34 mil millones de dólares, tras un sofisticado ataque que duró varios meses; los fondos de los usuarios estuvieron protegidos mediante SAFU; se está completando el 2 % restante con socios OTC; los retiros se han reanudado en gran medida.
$ZEC $IDOL $Q
⚡Actualización sobre la recuperación tras el hackeo de Binance ⚠️📈
El codirector ejecutivo Richard Teng confirma que se repuso el 98 % de los tokens afectados, valorados en 6,34 mil millones de dólares, tras un sofisticado ataque que duró varios meses; los fondos de los usuarios estuvieron protegidos mediante SAFU; se está completando el 2 % restante con socios OTC; los retiros se han reanudado en gran medida.
$ZEC $IDOL $Q
3
3k
·
--
#binanceincidentreport
Cómo ocurrió el incidente de Binance (informe oficial)
La investigación de Binance sobre la brecha de seguridad de octubre reveló una sofisticada campaña de varias etapas:
Binance
1️⃣ Intrusión a través de la cadena de suministro y falsas entrevistas de trabajo dirigidas a ingenieros. 2️⃣ Herramientas internas de IA y puntos de conexión comprometidos. 3️⃣ Despliegue no autorizado de contenedores utilizando credenciales robadas.
Binance+ 2
El FBI atribuye el ataque a actores vinculados a Corea del Norte. Las plataformas de intercambio deben reforzar sus defensas de seguridad basadas en IA más que nunca. ¿Qué opinas? 💭
$AGT
{future}(AGTUSDT)
$IDOL
{future}(IDOLUSDT)
$ICNT
{future}(ICNTUSDT)
#binanceincidentreport
Cómo ocurrió el incidente de Binance (informe oficial)
La investigación de Binance sobre la brecha de seguridad de octubre reveló una sofisticada campaña de varias etapas:
Binance
1️⃣ Intrusión a través de la cadena de suministro y falsas entrevistas de trabajo dirigidas a ingenieros. 2️⃣ Herramientas internas de IA y puntos de conexión comprometidos. 3️⃣ Despliegue no autorizado de contenedores utilizando credenciales robadas.
Binance+ 2
El FBI atribuye el ataque a actores vinculados a Corea del Norte. Las plataformas de intercambio deben reforzar sus defensas de seguridad basadas en IA más que nunca. ¿Qué opinas? 💭
$AGT
$IDOL
$ICNT
Cómo ocurrió el incidente de Binance (informe oficial)
La investigación de Binance sobre la brecha de seguridad de octubre reveló una sofisticada campaña de varias etapas:
Binance
1️⃣ Intrusión a través de la cadena de suministro y falsas entrevistas de trabajo dirigidas a ingenieros. 2️⃣ Herramientas internas de IA y puntos de conexión comprometidos. 3️⃣ Despliegue no autorizado de contenedores utilizando credenciales robadas.
Binance+ 2
El FBI atribuye el ataque a actores vinculados a Corea del Norte. Las plataformas de intercambio deben reforzar sus defensas de seguridad basadas en IA más que nunca. ¿Qué opinas? 💭
$AGT
$IDOL
$ICNT
1
1.7k
·
--
🚨💰 ¡BINANCE, HACKEADA! Cuando los hackers llaman a la puerta, ¡hasta los gigantes cripto tienen que responder! 🔐🤖El mundo cripto recibió otro incómodo recordatorio el 29 de octubre: ¡ni siquiera los actores más importantes son invulnerables! 😳 Binance ha publicado sus hallazgos iniciales y su respuesta tras un enorme incidente de seguridad que dejó al descubierto vulnerabilidades en su infraestructura interna.
🔍 Según la investigación, los atacantes presuntamente aprovecharon la infraestructura de empleados comprometida para acceder a sistemas internos y autorizar transacciones maliciosas. Aún más interesante: los informes sugieren que una falsa entrevista de trabajo contribuyó a comprometer un ordenador antes de que, presuntamente, se explotaran herramientas internas de IA. ¡Menuda entrevista de trabajo infernal! 😂💻
🚨💰 ¡BINANCE, HACKEADA! Cuando los hackers llaman a la puerta, ¡hasta los gigantes cripto tienen que responder! 🔐🤖
El mundo cripto recibió otro incómodo recordatorio el 29 de octubre: ¡ni siquiera los actores más importantes son invulnerables! 😳 Binance ha publicado sus hallazgos iniciales y su respuesta tras un enorme incidente de seguridad que dejó al descubierto vulnerabilidades en su infraestructura interna.
🔍 Según la investigación, los atacantes presuntamente aprovecharon la infraestructura de empleados comprometida para acceder a sistemas internos y autorizar transacciones maliciosas. Aún más interesante: los informes sugieren que una falsa entrevista de trabajo contribuyó a comprometer un ordenador antes de que, presuntamente, se explotaran herramientas internas de IA. ¡Menuda entrevista de trabajo infernal! 😂💻
🔍 Según la investigación, los atacantes presuntamente aprovecharon la infraestructura de empleados comprometida para acceder a sistemas internos y autorizar transacciones maliciosas. Aún más interesante: los informes sugieren que una falsa entrevista de trabajo contribuyó a comprometer un ordenador antes de que, presuntamente, se explotaran herramientas internas de IA. ¡Menuda entrevista de trabajo infernal! 😂💻
466
·
--
Conclusión de entrada: el problema de este robo no estuvo en la puerta de la bóveda, sino en los ordenadores de los empleados. #BinanceIncidentReport
El informe preliminar que Binance publicó anoche desglosa la cadena de acontecimientos: en junio, un ingeniero buscó herramientas de programación con IA e instaló un paquete de Homebrew manipulado; en septiembre, otro ingeniero participó en una falsa entrevista de trabajo y encontró un troyano de día cero oculto en el repositorio de código de la prueba; el 20 de octubre, los hackers usaron una herramienta interna de IA como trampolín y obtuvieron el token de un contenedor del equipo de billeteras; el 29 de octubre, en apenas 4 minutos, primero transfirieron 233 millones de XRP desde 5 billeteras calientes y luego se llevaron también SOL, OP y BTC.
En cifras: unos 6.340 millones de dólares se vieron afectados; se congelaron o interceptaron alrededor de 2.850 millones; al 31 de octubre ya se había repuesto el 98 % de los tokens afectados. Binance asumirá el déficit; los usuarios no tendrán que hacerse cargo. El FBI atribuye el ataque al grupo norcoreano TraderTraitor. Binance afirma que este año ya ha frustrado 57 ataques presuntamente norcoreanos.
En pocas palabras: frustrar 57 ataques demuestra capacidad; que el número 58 tenga éxito deja una lección: la defensa más costosa suele ser el ordenador más común que tiene alguien en sus manos.
Que hayas resistido 57 ataques no significa que el número 58 no vaya a llegar.
$BNB $BTC
Conclusión de entrada: el problema de este robo no estuvo en la puerta de la bóveda, sino en los ordenadores de los empleados. #BinanceIncidentReport
El informe preliminar que Binance publicó anoche desglosa la cadena de acontecimientos: en junio, un ingeniero buscó herramientas de programación con IA e instaló un paquete de Homebrew manipulado; en septiembre, otro ingeniero participó en una falsa entrevista de trabajo y encontró un troyano de día cero oculto en el repositorio de código de la prueba; el 20 de octubre, los hackers usaron una herramienta interna de IA como trampolín y obtuvieron el token de un contenedor del equipo de billeteras; el 29 de octubre, en apenas 4 minutos, primero transfirieron 233 millones de XRP desde 5 billeteras calientes y luego se llevaron también SOL, OP y BTC.
En cifras: unos 6.340 millones de dólares se vieron afectados; se congelaron o interceptaron alrededor de 2.850 millones; al 31 de octubre ya se había repuesto el 98 % de los tokens afectados. Binance asumirá el déficit; los usuarios no tendrán que hacerse cargo. El FBI atribuye el ataque al grupo norcoreano TraderTraitor. Binance afirma que este año ya ha frustrado 57 ataques presuntamente norcoreanos.
En pocas palabras: frustrar 57 ataques demuestra capacidad; que el número 58 tenga éxito deja una lección: la defensa más costosa suele ser el ordenador más común que tiene alguien en sus manos.
Que hayas resistido 57 ataques no significa que el número 58 no vaya a llegar.
$BNB $BTC
El informe preliminar que Binance publicó anoche desglosa la cadena de acontecimientos: en junio, un ingeniero buscó herramientas de programación con IA e instaló un paquete de Homebrew manipulado; en septiembre, otro ingeniero participó en una falsa entrevista de trabajo y encontró un troyano de día cero oculto en el repositorio de código de la prueba; el 20 de octubre, los hackers usaron una herramienta interna de IA como trampolín y obtuvieron el token de un contenedor del equipo de billeteras; el 29 de octubre, en apenas 4 minutos, primero transfirieron 233 millones de XRP desde 5 billeteras calientes y luego se llevaron también SOL, OP y BTC.
En cifras: unos 6.340 millones de dólares se vieron afectados; se congelaron o interceptaron alrededor de 2.850 millones; al 31 de octubre ya se había repuesto el 98 % de los tokens afectados. Binance asumirá el déficit; los usuarios no tendrán que hacerse cargo. El FBI atribuye el ataque al grupo norcoreano TraderTraitor. Binance afirma que este año ya ha frustrado 57 ataques presuntamente norcoreanos.
En pocas palabras: frustrar 57 ataques demuestra capacidad; que el número 58 tenga éxito deja una lección: la defensa más costosa suele ser el ordenador más común que tiene alguien en sus manos.
Que hayas resistido 57 ataques no significa que el número 58 no vaya a llegar.
$BNB $BTC
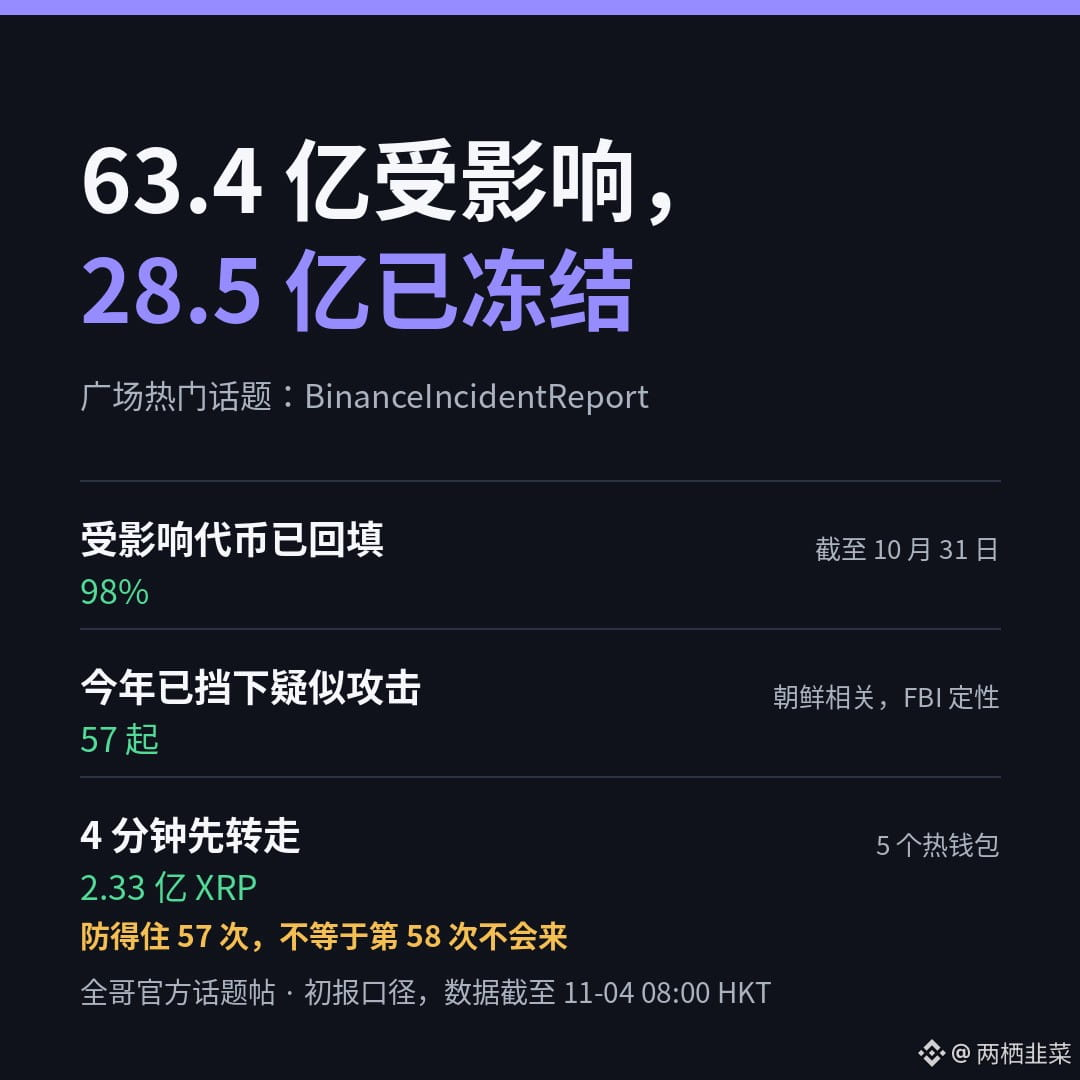
270
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinanceIncidentReport
82,768 visualizaciones
768 participa(n) en el debate
2
#BinanceReopensWithdrawalsForMoreAssets
214,293 visualizaciones
1,914 participa(n) en el debate
3
#BinanceHourlyDepositsExceedWithdrawals
97,284 visualizaciones
908 participa(n) en el debate
4
#USMidtermElections
976,907 visualizaciones
4,790 participa(n) en el debate
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
5,685 visualizaciones
65 participa(n) en el debate
6
#USOctoberNFP-AreRateCutsStillPossible
183,264 visualizaciones
1,375 participa(n) en el debate
7
#AppleReportsMixedResults
84,093 visualizaciones
1,019 participa(n) en el debate
8
#PalantirSlides3PercentOn$2BRevenue
7,459 visualizaciones
50 participa(n) en el debate
9
#FrenchAssemblyRejectsTwoCryptoExitTaxProposals
18,246 visualizaciones
212 participa(n) en el debate
10
#Nasdaq100EntersCorrection
20,766 visualizaciones
216 participa(n) en el debate