
#binanceincidentreport
binanceincidentreport
Populares
Novedades


·
--
Artículo
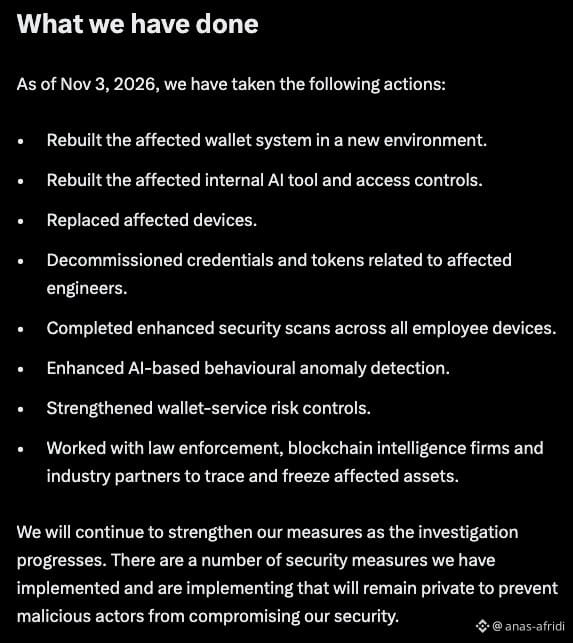
Incidente de seguridad de Binance del 29 de octubre de 2026: conclusiones iniciales y actualización de la respuestaEl 29 de octubre de 2026, Binance sufrió un incidente de seguridad grave y muy sofisticado. Esto no debería haber ocurrido y pedimos disculpas por la preocupación, las interrupciones y la incertidumbre que causó a nuestros usuarios, socios y al sector en general.Nuestra primera responsabilidad es proteger a los usuarios. Binance asumirá el impacto financiero de los fondos robados, no nuestros usuarios. Ya hemos reservado más del 100 % de los fondos necesarios para cubrir la pérdida. Al 31 de octubre de 2026, se había repuesto el 98 % de los activos en tokens afectados, que pueden verificarse en nuestra página de Prueba de Reservas. Estamos en proceso de comprar los activos pendientes, que son menos líquidos.
Incidente de seguridad de Binance del 29 de octubre de 2026: conclusiones iniciales y actualización de la respuesta
El 29 de octubre de 2026, Binance sufrió un incidente de seguridad grave y muy sofisticado. Esto no debería haber ocurrido y pedimos disculpas por la preocupación, las interrupciones y la incertidumbre que causó a nuestros usuarios, socios y al sector en general.Nuestra primera responsabilidad es proteger a los usuarios. Binance asumirá el impacto financiero de los fondos robados, no nuestros usuarios. Ya hemos reservado más del 100 % de los fondos necesarios para cubrir la pérdida. Al 31 de octubre de 2026, se había repuesto el 98 % de los activos en tokens afectados, que pueden verificarse en nuestra página de Prueba de Reservas. Estamos en proceso de comprar los activos pendientes, que son menos líquidos.
Feed-Creator-8bb309e2e:
a tu señora le deben estar dando latigazos tambien alguien q le gusta
132
85
674
2.4M

·
--
Artículo
Corea del Norte rechaza "absurda" acusación del FBI por robo a BinanceLa hermana del mandatario norcoreano Kim Jong-un salió al paso a las denuncias de EE.UU. sobre el desfalco de más de 6.300 millones de dólares en criptomonedas.
Corea del Norte rechazó por "absurda" el martes (03.11.2026) la acusación del FBI sobre su implicación en el histórico robo a Binance, la mayor plataforma de intercambio de criptomonedas del mundo, e insinuó que el propio gobierno de Donald Trump podría beneficiarse de la recuperación de los activos sustraídos.
"La afirmación estadounidense es una retórica absurda y no tiene nada de nuevo", afirmó Kim Yo-jong, la influyente hermana del líder norcoreano, Kim Jong-un, en un comunicado difundido por la agencia estatal KCNA.
El FBI atribuyó el sábado al grupo norcoreano TraderTraitor el ciberataque contra Binance, en el que fueron sustraídos unos 6.300 millones de dólares en criptomonedas, el mayor robo de este tipo en la historia.
Kim acusó a Washington de vincular sistemáticamente a Pyongyang con grandes delitos informáticos internacionales, y recordó que también lo responsabilizó del ataque a la plataforma de intercambio de criptomonedas Bybit en febrero de 2025, cuando fueron robados unos 1.500 millones de dólares.
La hermana del líder norcoreano recordó que la administración Trump anunció en 2025 la creación de una reserva estratégica con criptomonedas confiscadas, y sostuvo que examinar quién se beneficiaría de los activos recuperados podría ofrecer pistas sobre los responsables del ciberataque.
Estados Unidos, Corea del Sur y Japón consideran que los ciberrobos permiten al régimen norcoreano eludir las sanciones internacionales y financiar sus programas armamentísticos, una valoración compartida por expertos como Daniel Pinkston, profesor de la Universidad Troy, y Lee Ho-ryung, investigadora del Instituto Surcoreano de Análisis de Defensa (KIDA).
Binance anunció recientemente que había reservado más de 6.340 millones de dólares para cubrir las pérdidas mediante recursos propios y fondos de protección, y aseguró el domingo haber repuesto ya el 95 % de los activos sustraídos. Todavía se desconoce la pérdida definitiva, después de que la firma asegurara haber congelado unos 3.000 millones de dólares de los fondos sustraídos.$NVDAB
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Corea del Norte rechaza "absurda" acusación del FBI por robo a Binance
La hermana del mandatario norcoreano Kim Jong-un salió al paso a las denuncias de EE.UU. sobre el desfalco de más de 6.300 millones de dólares en criptomonedas.
Corea del Norte rechazó por "absurda" el martes (03.11.2026) la acusación del FBI sobre su implicación en el histórico robo a Binance, la mayor plataforma de intercambio de criptomonedas del mundo, e insinuó que el propio gobierno de Donald Trump podría beneficiarse de la recuperación de los activos sustraídos.
"La afirmación estadounidense es una retórica absurda y no tiene nada de nuevo", afirmó Kim Yo-jong, la influyente hermana del líder norcoreano, Kim Jong-un, en un comunicado difundido por la agencia estatal KCNA.
El FBI atribuyó el sábado al grupo norcoreano TraderTraitor el ciberataque contra Binance, en el que fueron sustraídos unos 6.300 millones de dólares en criptomonedas, el mayor robo de este tipo en la historia.
Kim acusó a Washington de vincular sistemáticamente a Pyongyang con grandes delitos informáticos internacionales, y recordó que también lo responsabilizó del ataque a la plataforma de intercambio de criptomonedas Bybit en febrero de 2025, cuando fueron robados unos 1.500 millones de dólares.
La hermana del líder norcoreano recordó que la administración Trump anunció en 2025 la creación de una reserva estratégica con criptomonedas confiscadas, y sostuvo que examinar quién se beneficiaría de los activos recuperados podría ofrecer pistas sobre los responsables del ciberataque.
Estados Unidos, Corea del Sur y Japón consideran que los ciberrobos permiten al régimen norcoreano eludir las sanciones internacionales y financiar sus programas armamentísticos, una valoración compartida por expertos como Daniel Pinkston, profesor de la Universidad Troy, y Lee Ho-ryung, investigadora del Instituto Surcoreano de Análisis de Defensa (KIDA).
Binance anunció recientemente que había reservado más de 6.340 millones de dólares para cubrir las pérdidas mediante recursos propios y fondos de protección, y aseguró el domingo haber repuesto ya el 95 % de los activos sustraídos. Todavía se desconoce la pérdida definitiva, después de que la firma asegurara haber congelado unos 3.000 millones de dólares de los fondos sustraídos.$NVDAB
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
Corea del Norte rechazó por "absurda" el martes (03.11.2026) la acusación del FBI sobre su implicación en el histórico robo a Binance, la mayor plataforma de intercambio de criptomonedas del mundo, e insinuó que el propio gobierno de Donald Trump podría beneficiarse de la recuperación de los activos sustraídos.
"La afirmación estadounidense es una retórica absurda y no tiene nada de nuevo", afirmó Kim Yo-jong, la influyente hermana del líder norcoreano, Kim Jong-un, en un comunicado difundido por la agencia estatal KCNA.
El FBI atribuyó el sábado al grupo norcoreano TraderTraitor el ciberataque contra Binance, en el que fueron sustraídos unos 6.300 millones de dólares en criptomonedas, el mayor robo de este tipo en la historia.
Kim acusó a Washington de vincular sistemáticamente a Pyongyang con grandes delitos informáticos internacionales, y recordó que también lo responsabilizó del ataque a la plataforma de intercambio de criptomonedas Bybit en febrero de 2025, cuando fueron robados unos 1.500 millones de dólares.
La hermana del líder norcoreano recordó que la administración Trump anunció en 2025 la creación de una reserva estratégica con criptomonedas confiscadas, y sostuvo que examinar quién se beneficiaría de los activos recuperados podría ofrecer pistas sobre los responsables del ciberataque.
Estados Unidos, Corea del Sur y Japón consideran que los ciberrobos permiten al régimen norcoreano eludir las sanciones internacionales y financiar sus programas armamentísticos, una valoración compartida por expertos como Daniel Pinkston, profesor de la Universidad Troy, y Lee Ho-ryung, investigadora del Instituto Surcoreano de Análisis de Defensa (KIDA).
Binance anunció recientemente que había reservado más de 6.340 millones de dólares para cubrir las pérdidas mediante recursos propios y fondos de protección, y aseguró el domingo haber repuesto ya el 95 % de los activos sustraídos. Todavía se desconoce la pérdida definitiva, después de que la firma asegurara haber congelado unos 3.000 millones de dólares de los fondos sustraídos.$NVDAB
#BinanceIncidentReport #BinanceReopensWithdrawalsForMoreAssets
User-275e6719:
No entiendo
3
2
10
13k
·
--
Alcista
BINANCE: ¿UN CIBERATAQUE PREPARADO DURANTE CINCO MESES?
Un presunto ataque de 6.360 millones de dólares contra Binance está generando preguntas sobre la seguridad de los grandes exchanges.
Según un informe que circula, la operación habría comenzado meses antes del incidente del 29 de octubre de 2026.
El documento señala una posible participación del grupo Lazarus, vinculado a Corea del Norte, y describe una combinación de ingeniería social, herramientas de inteligencia artificial comprometidas y acceso a sistemas internos.
Lo más preocupante no sería únicamente la cantidad de fondos afectados, sino la posibilidad de que los atacantes permanecieran dentro de la infraestructura durante meses.
Sin embargo, las cifras, la cronología y los detalles técnicos deben contrastarse con fuentes oficiales antes de considerarlos hechos confirmados.
Este caso plantea una pregunta fundamental:
¿Qué tan seguros están nuestros activos cuando dependen de la infraestructura de un exchange centralizado?
$BNB
{spot}(BNBUSDT)
#BinanceIncidentReport #CryptoSecurity
BINANCE: ¿UN CIBERATAQUE PREPARADO DURANTE CINCO MESES?
Un presunto ataque de 6.360 millones de dólares contra Binance está generando preguntas sobre la seguridad de los grandes exchanges.
Según un informe que circula, la operación habría comenzado meses antes del incidente del 29 de octubre de 2026.
El documento señala una posible participación del grupo Lazarus, vinculado a Corea del Norte, y describe una combinación de ingeniería social, herramientas de inteligencia artificial comprometidas y acceso a sistemas internos.
Lo más preocupante no sería únicamente la cantidad de fondos afectados, sino la posibilidad de que los atacantes permanecieran dentro de la infraestructura durante meses.
Sin embargo, las cifras, la cronología y los detalles técnicos deben contrastarse con fuentes oficiales antes de considerarlos hechos confirmados.
Este caso plantea una pregunta fundamental:
¿Qué tan seguros están nuestros activos cuando dependen de la infraestructura de un exchange centralizado?
$BNB
#BinanceIncidentReport #CryptoSecurity
Un presunto ataque de 6.360 millones de dólares contra Binance está generando preguntas sobre la seguridad de los grandes exchanges.
Según un informe que circula, la operación habría comenzado meses antes del incidente del 29 de octubre de 2026.
El documento señala una posible participación del grupo Lazarus, vinculado a Corea del Norte, y describe una combinación de ingeniería social, herramientas de inteligencia artificial comprometidas y acceso a sistemas internos.
Lo más preocupante no sería únicamente la cantidad de fondos afectados, sino la posibilidad de que los atacantes permanecieran dentro de la infraestructura durante meses.
Sin embargo, las cifras, la cronología y los detalles técnicos deben contrastarse con fuentes oficiales antes de considerarlos hechos confirmados.
Este caso plantea una pregunta fundamental:
¿Qué tan seguros están nuestros activos cuando dependen de la infraestructura de un exchange centralizado?
$BNB
#BinanceIncidentReport #CryptoSecurity
536
·
--
BINANCE: ¿UN CIBERATAQUE PLANIFICADO DURANTE CINCO MESES?
Un informe que circula sobre el presunto incidente de Binance del 29 de octubre de 2026 plantea un escenario preocupante: una operación de infiltración prolongada que habría comprometido sistemas internos antes del ataque.
El documento atribuye la operación al grupo Lazarus, vinculado con Corea del Norte, y menciona pérdidas de aproximadamente 6.360 millones de dólares.
Entre sus afirmaciones más delicadas aparecen el uso de herramientas de IA comprometidas, ataques de ingeniería social contra empleados y movimientos de fondos a través de múltiples cadenas.
Pero hay una diferencia fundamental entre una acusación y una conclusión oficialmente verificada.
La atribución del ataque, los mecanismos técnicos y las cifras de fondos congelados deben contrastarse con comunicados auténticos de Binance, las autoridades y las empresas involucradas.
Si se confirma la cronología descrita, el caso abriría un debate importante sobre la seguridad operativa de los grandes exchanges.
¿Crees que las plataformas centralizadas están preparadas para enfrentar ataques de esta complejidad?
#BinanceIncidentReport #CryptoSecurity
BINANCE: ¿UN CIBERATAQUE PLANIFICADO DURANTE CINCO MESES?
Un informe que circula sobre el presunto incidente de Binance del 29 de octubre de 2026 plantea un escenario preocupante: una operación de infiltración prolongada que habría comprometido sistemas internos antes del ataque.
El documento atribuye la operación al grupo Lazarus, vinculado con Corea del Norte, y menciona pérdidas de aproximadamente 6.360 millones de dólares.
Entre sus afirmaciones más delicadas aparecen el uso de herramientas de IA comprometidas, ataques de ingeniería social contra empleados y movimientos de fondos a través de múltiples cadenas.
Pero hay una diferencia fundamental entre una acusación y una conclusión oficialmente verificada.
La atribución del ataque, los mecanismos técnicos y las cifras de fondos congelados deben contrastarse con comunicados auténticos de Binance, las autoridades y las empresas involucradas.
Si se confirma la cronología descrita, el caso abriría un debate importante sobre la seguridad operativa de los grandes exchanges.
¿Crees que las plataformas centralizadas están preparadas para enfrentar ataques de esta complejidad?
#BinanceIncidentReport #CryptoSecurity
Un informe que circula sobre el presunto incidente de Binance del 29 de octubre de 2026 plantea un escenario preocupante: una operación de infiltración prolongada que habría comprometido sistemas internos antes del ataque.
El documento atribuye la operación al grupo Lazarus, vinculado con Corea del Norte, y menciona pérdidas de aproximadamente 6.360 millones de dólares.
Entre sus afirmaciones más delicadas aparecen el uso de herramientas de IA comprometidas, ataques de ingeniería social contra empleados y movimientos de fondos a través de múltiples cadenas.
Pero hay una diferencia fundamental entre una acusación y una conclusión oficialmente verificada.
La atribución del ataque, los mecanismos técnicos y las cifras de fondos congelados deben contrastarse con comunicados auténticos de Binance, las autoridades y las empresas involucradas.
Si se confirma la cronología descrita, el caso abriría un debate importante sobre la seguridad operativa de los grandes exchanges.
¿Crees que las plataformas centralizadas están preparadas para enfrentar ataques de esta complejidad?
#BinanceIncidentReport #CryptoSecurity
1
691

Holdeando $BNB 165.1 USDT
🟢⚠️ATENCIÓN⚠️
BINANCE REVELÓ CÓMO SUFRIÓ EL HACKEO QUE TERMINÓ EN EL ROBO MÁS GRANDE DE LA HISTORIA
¿Cómo lo hicieron los hackers y qué aprendemos de todo esto⁉️
🚨 En junio, un ingeniero de Binance buscó en Google una herramienta de IA para programar. Hizo clic en un anuncio y se descargó una versión falsa.
▪️ Binance lo detectó a tiempo y le cambió la computadora. Pero los hackers ya habían averiguado algo clave: quién trabajaba con las billeteras de Binance.
▪️ En septiembre fueron por otro ingeniero de ese equipo.
▪️ Un falso reclutador lo contactó en una plataforma de empleo real y le hizo entrevistas por video y por chat para "contratarlo".
👉 Al final le pidió resolver una "prueba técnica": un archivo para descargar y abrir en su computadora del trabajo. Adentro había un virus nuevo que ningún antivirus conocía.
🚨 Con esa computadora infectada, los hackers se metieron en una herramienta interna de Binance. Desde ahí llegaron a dos ingenieros más y les robaron un permiso para operar el sistema de las billeteras.
🧨 El 29 de octubre usaron ese permiso: en unos 20 minutos se llevaron $6.340 millones.
🎯 ¿Quién está detrás?
▪️ El FBI confirmó que fue TraderTraitor, una unidad de hackers de Corea del Norte.
▪️ Es el mismo grupo que le robó $1.500 millones a Bybit en 2025.
▪️ Las ofertas de trabajo falsas son su método favorito.
📍 Binance ya repuso el 98% de los fondos con dinero propio, así que los usuarios no pierden.
📍 Pero la lección es para todos: si les pasó a los ingenieros del exchange más grande del mundo, le puede pasar a cualquiera.
📍 Nunca descargues archivos de desconocidos, por más buena que sea la oferta...
¿Vos hubieras sospechado de esa entrevista⁉️
#Binance #BinanceIncidentReport #BinanceHourlyDepositsExceedWithdrawals #BinanceReopensWithdrawalsForMoreAssets #Binancehacked $BTC $BNB
🟢⚠️ATENCIÓN⚠️
BINANCE REVELÓ CÓMO SUFRIÓ EL HACKEO QUE TERMINÓ EN EL ROBO MÁS GRANDE DE LA HISTORIA
¿Cómo lo hicieron los hackers y qué aprendemos de todo esto⁉️
🚨 En junio, un ingeniero de Binance buscó en Google una herramienta de IA para programar. Hizo clic en un anuncio y se descargó una versión falsa.
▪️ Binance lo detectó a tiempo y le cambió la computadora. Pero los hackers ya habían averiguado algo clave: quién trabajaba con las billeteras de Binance.
▪️ En septiembre fueron por otro ingeniero de ese equipo.
▪️ Un falso reclutador lo contactó en una plataforma de empleo real y le hizo entrevistas por video y por chat para "contratarlo".
👉 Al final le pidió resolver una "prueba técnica": un archivo para descargar y abrir en su computadora del trabajo. Adentro había un virus nuevo que ningún antivirus conocía.
🚨 Con esa computadora infectada, los hackers se metieron en una herramienta interna de Binance. Desde ahí llegaron a dos ingenieros más y les robaron un permiso para operar el sistema de las billeteras.
🧨 El 29 de octubre usaron ese permiso: en unos 20 minutos se llevaron $6.340 millones.
🎯 ¿Quién está detrás?
▪️ El FBI confirmó que fue TraderTraitor, una unidad de hackers de Corea del Norte.
▪️ Es el mismo grupo que le robó $1.500 millones a Bybit en 2025.
▪️ Las ofertas de trabajo falsas son su método favorito.
📍 Binance ya repuso el 98% de los fondos con dinero propio, así que los usuarios no pierden.
📍 Pero la lección es para todos: si les pasó a los ingenieros del exchange más grande del mundo, le puede pasar a cualquiera.
📍 Nunca descargues archivos de desconocidos, por más buena que sea la oferta...
¿Vos hubieras sospechado de esa entrevista⁉️
#Binance #BinanceIncidentReport #BinanceHourlyDepositsExceedWithdrawals #BinanceReopensWithdrawalsForMoreAssets #Binancehacked $BTC $BNB
BINANCE REVELÓ CÓMO SUFRIÓ EL HACKEO QUE TERMINÓ EN EL ROBO MÁS GRANDE DE LA HISTORIA
¿Cómo lo hicieron los hackers y qué aprendemos de todo esto⁉️
🚨 En junio, un ingeniero de Binance buscó en Google una herramienta de IA para programar. Hizo clic en un anuncio y se descargó una versión falsa.
▪️ Binance lo detectó a tiempo y le cambió la computadora. Pero los hackers ya habían averiguado algo clave: quién trabajaba con las billeteras de Binance.
▪️ En septiembre fueron por otro ingeniero de ese equipo.
▪️ Un falso reclutador lo contactó en una plataforma de empleo real y le hizo entrevistas por video y por chat para "contratarlo".
👉 Al final le pidió resolver una "prueba técnica": un archivo para descargar y abrir en su computadora del trabajo. Adentro había un virus nuevo que ningún antivirus conocía.
🚨 Con esa computadora infectada, los hackers se metieron en una herramienta interna de Binance. Desde ahí llegaron a dos ingenieros más y les robaron un permiso para operar el sistema de las billeteras.
🧨 El 29 de octubre usaron ese permiso: en unos 20 minutos se llevaron $6.340 millones.
🎯 ¿Quién está detrás?
▪️ El FBI confirmó que fue TraderTraitor, una unidad de hackers de Corea del Norte.
▪️ Es el mismo grupo que le robó $1.500 millones a Bybit en 2025.
▪️ Las ofertas de trabajo falsas son su método favorito.
📍 Binance ya repuso el 98% de los fondos con dinero propio, así que los usuarios no pierden.
📍 Pero la lección es para todos: si les pasó a los ingenieros del exchange más grande del mundo, le puede pasar a cualquiera.
📍 Nunca descargues archivos de desconocidos, por más buena que sea la oferta...
¿Vos hubieras sospechado de esa entrevista⁉️
#Binance #BinanceIncidentReport #BinanceHourlyDepositsExceedWithdrawals #BinanceReopensWithdrawalsForMoreAssets #Binancehacked $BTC $BNB
111
Binance sufre un ataque de 6.340 millones de dólares que se atribuye a entrevistas de trabajo falsas y al uso de herramientas de inteligencia artificial
Un ataque vinculado a Corea del Norte contra Binance resultó en una pérdida de 6.340 millones de dólares el 29 de octubre de 2026, y el informe inicial del exchange reveló que la violación comenzó meses antes a través de ingeniería social.
El compromiso comenzó en septiembre cuando los atacantes utilizaron entrevistas de trabajo falsas para implantar malware en los dispositivos de los empleados. Luego explotaron una herramienta de inteligencia artificial interna para llegar a los ingenieros de monederos y, en última instancia, accedieron a la infraestructura de firma de hot-wallet de Binance. El ataque aprovechó el mecanismo EIP-7702 de Ethereum, permitiendo permisos persistentes en la cadena que significaron que suspender los retiros por sí solo no era suficiente para detener las autorizaciones maliciosas ya en curso.
El incidente pone de manifiesto un patrón de ataques cada vez más sofisticado, en el que actores de amenazas sofisticadas (en este caso vinculados a Corea del Norte) combinan la ingeniería social con explotaciones técnicas dirigidas a herramientas internas en lugar de sistemas externos directamente.
#BinanceIncidentReport #Binancehacked #CoreaDelNorte #ETH #HotWalletAlert $BNB $BTC
Binance sufre un ataque de 6.340 millones de dólares que se atribuye a entrevistas de trabajo falsas y al uso de herramientas de inteligencia artificial
Un ataque vinculado a Corea del Norte contra Binance resultó en una pérdida de 6.340 millones de dólares el 29 de octubre de 2026, y el informe inicial del exchange reveló que la violación comenzó meses antes a través de ingeniería social.
El compromiso comenzó en septiembre cuando los atacantes utilizaron entrevistas de trabajo falsas para implantar malware en los dispositivos de los empleados. Luego explotaron una herramienta de inteligencia artificial interna para llegar a los ingenieros de monederos y, en última instancia, accedieron a la infraestructura de firma de hot-wallet de Binance. El ataque aprovechó el mecanismo EIP-7702 de Ethereum, permitiendo permisos persistentes en la cadena que significaron que suspender los retiros por sí solo no era suficiente para detener las autorizaciones maliciosas ya en curso.
El incidente pone de manifiesto un patrón de ataques cada vez más sofisticado, en el que actores de amenazas sofisticadas (en este caso vinculados a Corea del Norte) combinan la ingeniería social con explotaciones técnicas dirigidas a herramientas internas en lugar de sistemas externos directamente.
#BinanceIncidentReport #Binancehacked #CoreaDelNorte #ETH #HotWalletAlert $BNB $BTC
Un ataque vinculado a Corea del Norte contra Binance resultó en una pérdida de 6.340 millones de dólares el 29 de octubre de 2026, y el informe inicial del exchange reveló que la violación comenzó meses antes a través de ingeniería social.
El compromiso comenzó en septiembre cuando los atacantes utilizaron entrevistas de trabajo falsas para implantar malware en los dispositivos de los empleados. Luego explotaron una herramienta de inteligencia artificial interna para llegar a los ingenieros de monederos y, en última instancia, accedieron a la infraestructura de firma de hot-wallet de Binance. El ataque aprovechó el mecanismo EIP-7702 de Ethereum, permitiendo permisos persistentes en la cadena que significaron que suspender los retiros por sí solo no era suficiente para detener las autorizaciones maliciosas ya en curso.
El incidente pone de manifiesto un patrón de ataques cada vez más sofisticado, en el que actores de amenazas sofisticadas (en este caso vinculados a Corea del Norte) combinan la ingeniería social con explotaciones técnicas dirigidas a herramientas internas en lugar de sistemas externos directamente.
#BinanceIncidentReport #Binancehacked #CoreaDelNorte #ETH #HotWalletAlert $BNB $BTC
182
Artículo
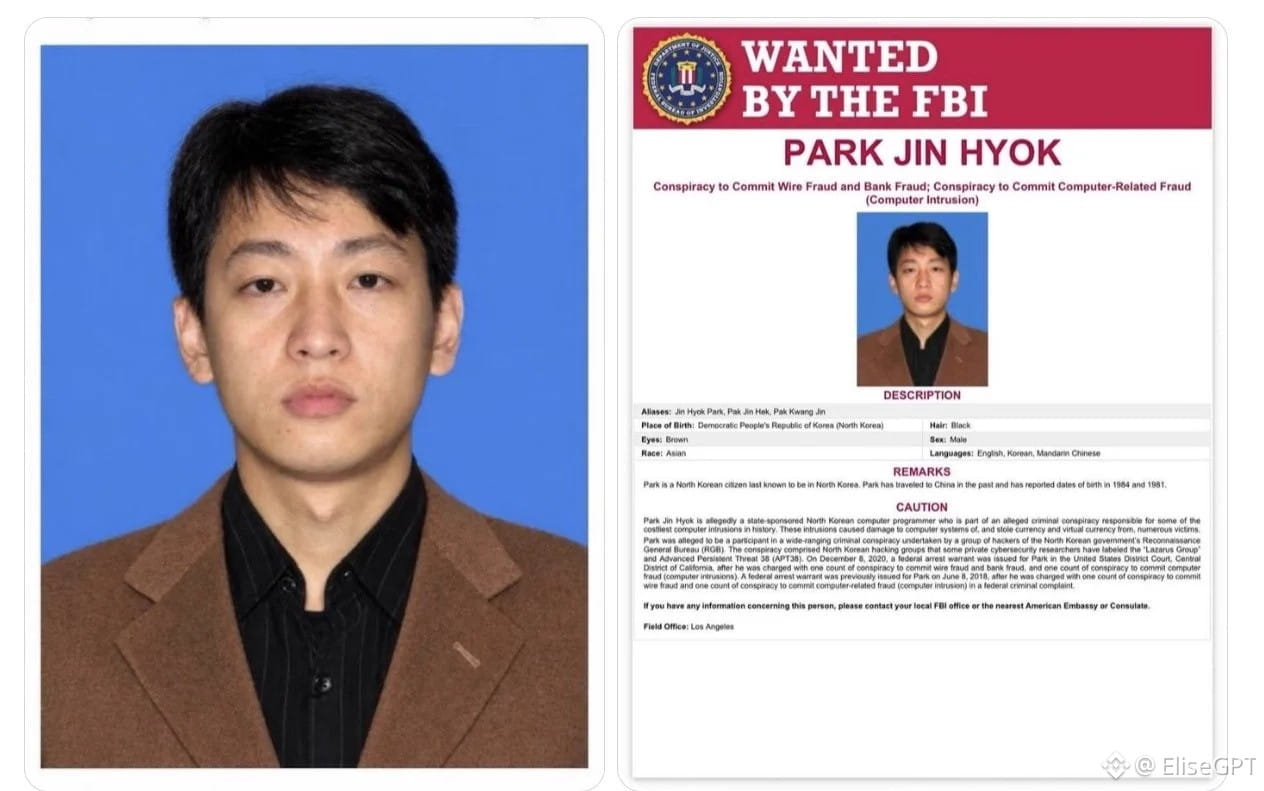
El hacker acusado de robar a BinanceIncluido entre los (nombres peligrosos)...
El hacker norcoreano buscado por el FBI... ¿Está detrás del robo de 6.300 millones de dólares a Binance?
Mubasher News:
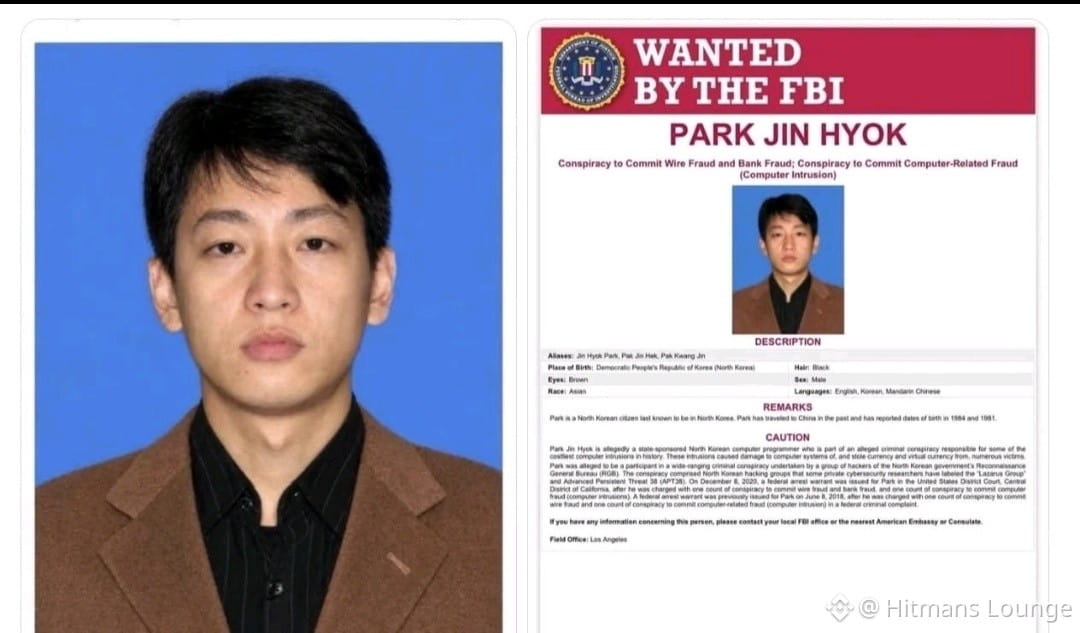
El nombre del hacker norcoreano Park Jin-hyok volvió a ser objeto de interrogantes tras los informes sobre el pirateo de la plataforma Binance y el robo de activos digitales por valor de 6.300 millones de dólares, en medio de acusaciones de que hackers vinculados a Corea del Norte estuvieron detrás de la operación.
El hacker acusado de robar a Binance
Incluido entre los (nombres peligrosos)...
El hacker norcoreano buscado por el FBI... ¿Está detrás del robo de 6.300 millones de dólares a Binance?
Mubasher News:
El nombre del hacker norcoreano Park Jin-hyok volvió a ser objeto de interrogantes tras los informes sobre el pirateo de la plataforma Binance y el robo de activos digitales por valor de 6.300 millones de dólares, en medio de acusaciones de que hackers vinculados a Corea del Norte estuvieron detrás de la operación.
El hacker norcoreano buscado por el FBI... ¿Está detrás del robo de 6.300 millones de dólares a Binance?
Mubasher News:
El nombre del hacker norcoreano Park Jin-hyok volvió a ser objeto de interrogantes tras los informes sobre el pirateo de la plataforma Binance y el robo de activos digitales por valor de 6.300 millones de dólares, en medio de acusaciones de que hackers vinculados a Corea del Norte estuvieron detrás de la operación.
2
2.4k
Medianoche en los EAU. CZ está a punto de quedarse dormido mientras hace su habitual recorrido nocturno por Twitter. Entonces se ilumina su teléfono. Es el equipo: ¡están hackeando Binance!🙉🙉😱
Unos segundos después, su cronología está llena del mismo rumor y, por un momento, sinceramente no sabe si es real.
«Me desperté de golpe»
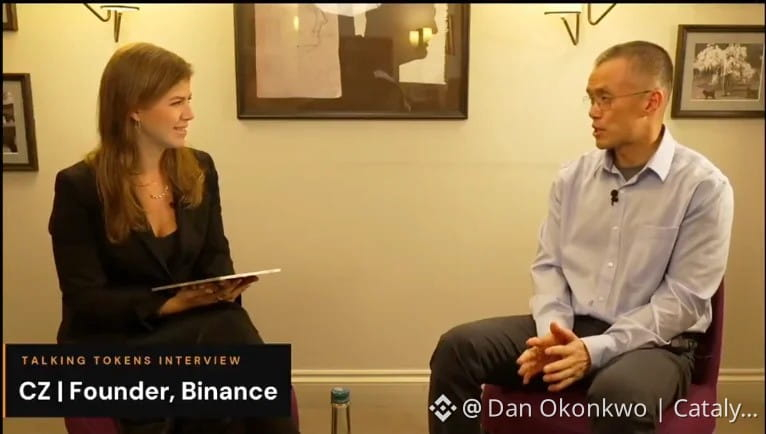
Ese es CZ en su primera entrevista de verdad desde el hackeo de 6.300 millones de dólares. Ya no se encarga del día a día de Binance, así que, mientras el equipo trabajaba para cerrar la brecha, él asumió otra tarea: tranquilizar a la gente y publicar novedades tan rápido y con tanta transparencia como pudiera.
Funcionó. Binance cubrió toda la pérdida y no se tocaron los fondos de ningún usuario. En menos de 24 horas, los flujos por hora volvieron a registrar entradas netas. Menos del 10 % de los retiros fue a parar a otros exchanges. La mayoría se destinó a la autocustodia, y gran parte de ese dinero volvió cuando la gente vio que todo estaba estable.
Su argumento principal es que esto nunca fue solo cuestión de un exchange. El FBI lo ha relacionado con Corea del Norte, y la IA está haciendo que estos ataques sean más rápidos. Dice que cuatro plataformas fueron atacadas en un solo día.
«La única forma de luchar contra un monstruo es convertirse en uno»😈
Quiere que la industria apueste de lleno por la defensa con IA y que cree una alianza en la que los exchanges compartan información y congelen juntos los fondos robados.
«Una vez que tocas fondo, el único camino es hacia arriba» 🚀🚀🚀#CZ #Binance #BinanceIncidentReport
Medianoche en los EAU. CZ está a punto de quedarse dormido mientras hace su habitual recorrido nocturno por Twitter. Entonces se ilumina su teléfono. Es el equipo: ¡están hackeando Binance!🙉🙉😱
Unos segundos después, su cronología está llena del mismo rumor y, por un momento, sinceramente no sabe si es real.
«Me desperté de golpe»
Ese es CZ en su primera entrevista de verdad desde el hackeo de 6.300 millones de dólares. Ya no se encarga del día a día de Binance, así que, mientras el equipo trabajaba para cerrar la brecha, él asumió otra tarea: tranquilizar a la gente y publicar novedades tan rápido y con tanta transparencia como pudiera.
Funcionó. Binance cubrió toda la pérdida y no se tocaron los fondos de ningún usuario. En menos de 24 horas, los flujos por hora volvieron a registrar entradas netas. Menos del 10 % de los retiros fue a parar a otros exchanges. La mayoría se destinó a la autocustodia, y gran parte de ese dinero volvió cuando la gente vio que todo estaba estable.
Su argumento principal es que esto nunca fue solo cuestión de un exchange. El FBI lo ha relacionado con Corea del Norte, y la IA está haciendo que estos ataques sean más rápidos. Dice que cuatro plataformas fueron atacadas en un solo día.
«La única forma de luchar contra un monstruo es convertirse en uno»😈
Quiere que la industria apueste de lleno por la defensa con IA y que cree una alianza en la que los exchanges compartan información y congelen juntos los fondos robados.
«Una vez que tocas fondo, el único camino es hacia arriba» 🚀🚀🚀#CZ #Binance #BinanceIncidentReport
Unos segundos después, su cronología está llena del mismo rumor y, por un momento, sinceramente no sabe si es real.
«Me desperté de golpe»
Ese es CZ en su primera entrevista de verdad desde el hackeo de 6.300 millones de dólares. Ya no se encarga del día a día de Binance, así que, mientras el equipo trabajaba para cerrar la brecha, él asumió otra tarea: tranquilizar a la gente y publicar novedades tan rápido y con tanta transparencia como pudiera.
Funcionó. Binance cubrió toda la pérdida y no se tocaron los fondos de ningún usuario. En menos de 24 horas, los flujos por hora volvieron a registrar entradas netas. Menos del 10 % de los retiros fue a parar a otros exchanges. La mayoría se destinó a la autocustodia, y gran parte de ese dinero volvió cuando la gente vio que todo estaba estable.
Su argumento principal es que esto nunca fue solo cuestión de un exchange. El FBI lo ha relacionado con Corea del Norte, y la IA está haciendo que estos ataques sean más rápidos. Dice que cuatro plataformas fueron atacadas en un solo día.
«La única forma de luchar contra un monstruo es convertirse en uno»😈
Quiere que la industria apueste de lleno por la defensa con IA y que cree una alianza en la que los exchanges compartan información y congelen juntos los fondos robados.
«Una vez que tocas fondo, el único camino es hacia arriba» 🚀🚀🚀#CZ #Binance #BinanceIncidentReport
四 弟:
CZ👍👍👍
6
3
42
44.3k
·
--
Alcista
🚨 ¡CZ ROMPE SU SILENCIO SOBRE EL HACKEO DE 6.300 MILLONES DE DÓLARES A BINANCE! 😱
Era medianoche en los Emiratos Árabes Unidos cuando CZ recibió un mensaje inesperado: Binance estaba bajo ataque. En cuestión de segundos, las redes sociales se inundaron de rumores, y hasta él se quedó momentáneamente sin saber qué estaba pasando.
En su primera entrevista importante desde el incidente, CZ contó cómo se centró en mantener informados a los usuarios mientras el equipo trabajaba para contener la brecha de seguridad. Binance cubrió todas las pérdidas y los fondos de ningún usuario se vieron afectados. En menos de 24 horas, los flujos de retiros volvieron a ser positivos, demostrando lo rápido que se recuperó la confianza.
Pero CZ cree que la amenaza va mucho más allá de Binance. Con hackers vinculados a Corea del Norte y herramientas de IA cada vez más potentes, la seguridad cripto se enfrenta a un nuevo desafío. ¿Su solución? Defensas impulsadas por IA y una cooperación más estrecha entre los exchanges para compartir información y congelar los fondos robados con mayor rapidez.
Su mensaje es claro: la industria cripto debe luchar de forma más inteligente, más rápida y unida. 🔥
#CZ #Binance #BinanceIncidentReport
🚨 ¡CZ ROMPE SU SILENCIO SOBRE EL HACKEO DE 6.300 MILLONES DE DÓLARES A BINANCE! 😱
Era medianoche en los Emiratos Árabes Unidos cuando CZ recibió un mensaje inesperado: Binance estaba bajo ataque. En cuestión de segundos, las redes sociales se inundaron de rumores, y hasta él se quedó momentáneamente sin saber qué estaba pasando.
En su primera entrevista importante desde el incidente, CZ contó cómo se centró en mantener informados a los usuarios mientras el equipo trabajaba para contener la brecha de seguridad. Binance cubrió todas las pérdidas y los fondos de ningún usuario se vieron afectados. En menos de 24 horas, los flujos de retiros volvieron a ser positivos, demostrando lo rápido que se recuperó la confianza.
Pero CZ cree que la amenaza va mucho más allá de Binance. Con hackers vinculados a Corea del Norte y herramientas de IA cada vez más potentes, la seguridad cripto se enfrenta a un nuevo desafío. ¿Su solución? Defensas impulsadas por IA y una cooperación más estrecha entre los exchanges para compartir información y congelar los fondos robados con mayor rapidez.
Su mensaje es claro: la industria cripto debe luchar de forma más inteligente, más rápida y unida. 🔥
#CZ #Binance #BinanceIncidentReport
Era medianoche en los Emiratos Árabes Unidos cuando CZ recibió un mensaje inesperado: Binance estaba bajo ataque. En cuestión de segundos, las redes sociales se inundaron de rumores, y hasta él se quedó momentáneamente sin saber qué estaba pasando.
En su primera entrevista importante desde el incidente, CZ contó cómo se centró en mantener informados a los usuarios mientras el equipo trabajaba para contener la brecha de seguridad. Binance cubrió todas las pérdidas y los fondos de ningún usuario se vieron afectados. En menos de 24 horas, los flujos de retiros volvieron a ser positivos, demostrando lo rápido que se recuperó la confianza.
Pero CZ cree que la amenaza va mucho más allá de Binance. Con hackers vinculados a Corea del Norte y herramientas de IA cada vez más potentes, la seguridad cripto se enfrenta a un nuevo desafío. ¿Su solución? Defensas impulsadas por IA y una cooperación más estrecha entre los exchanges para compartir información y congelar los fondos robados con mayor rapidez.
Su mensaje es claro: la industria cripto debe luchar de forma más inteligente, más rápida y unida. 🔥
#CZ #Binance #BinanceIncidentReport
Crypto Pensioner:
Yes this is the time we’ve to be strong
20
43
23.2k

Binance sufrió dos brechas a través del mismo ingeniero. Eso es lo que no puedo quitarme de la cabeza.
Binance afirma que reemplazó su dispositivo tras una vulneración en junio, pero las credenciales robadas se usaron para vaciar fondos el 29 de octubre. Cuando los atacantes saben quién tiene las llaves, esas personas siguen siendo objetivos.
Claro, cualquier exchange puede ser atacado por un grupo estatal, y según se informa, la cobertura ronda el 95 %. Pero reembolsar a los usuarios demuestra que Binance puede absorber una pérdida, no impedir la próxima.
Volvería a confiar en Binance si presentara pruebas completas de reservas, repusiera SAFU en la cadena y anunciara una fecha, encargara una revisión independiente de por qué fallaron las medidas correctivas de junio y pasara un tiempo sin que se repitiera el incidente.
¿Qué revelación concreta te haría volver a confiar?
#BinanceIncidentReport
Binance sufrió dos brechas a través del mismo ingeniero. Eso es lo que no puedo quitarme de la cabeza.
Binance afirma que reemplazó su dispositivo tras una vulneración en junio, pero las credenciales robadas se usaron para vaciar fondos el 29 de octubre. Cuando los atacantes saben quién tiene las llaves, esas personas siguen siendo objetivos.
Claro, cualquier exchange puede ser atacado por un grupo estatal, y según se informa, la cobertura ronda el 95 %. Pero reembolsar a los usuarios demuestra que Binance puede absorber una pérdida, no impedir la próxima.
Volvería a confiar en Binance si presentara pruebas completas de reservas, repusiera SAFU en la cadena y anunciara una fecha, encargara una revisión independiente de por qué fallaron las medidas correctivas de junio y pasara un tiempo sin que se repitiera el incidente.
¿Qué revelación concreta te haría volver a confiar?
#BinanceIncidentReport
Binance afirma que reemplazó su dispositivo tras una vulneración en junio, pero las credenciales robadas se usaron para vaciar fondos el 29 de octubre. Cuando los atacantes saben quién tiene las llaves, esas personas siguen siendo objetivos.
Claro, cualquier exchange puede ser atacado por un grupo estatal, y según se informa, la cobertura ronda el 95 %. Pero reembolsar a los usuarios demuestra que Binance puede absorber una pérdida, no impedir la próxima.
Volvería a confiar en Binance si presentara pruebas completas de reservas, repusiera SAFU en la cadena y anunciara una fecha, encargara una revisión independiente de por qué fallaron las medidas correctivas de junio y pasara un tiempo sin que se repitiera el incidente.
¿Qué revelación concreta te haría volver a confiar?
#BinanceIncidentReport
2
6.1k

·
--
Bajista
🚨 6.34 MIL MILLONES DE DÓLARES. Cinco meses. Un reclutador falso. 🚨
Olvídate de «un solo clic». El informe del incidente de Binance dice que no fue una brecha aislada ni un simple ataque de phishing. Fue una campaña paciente y de varias etapas. 🕵️
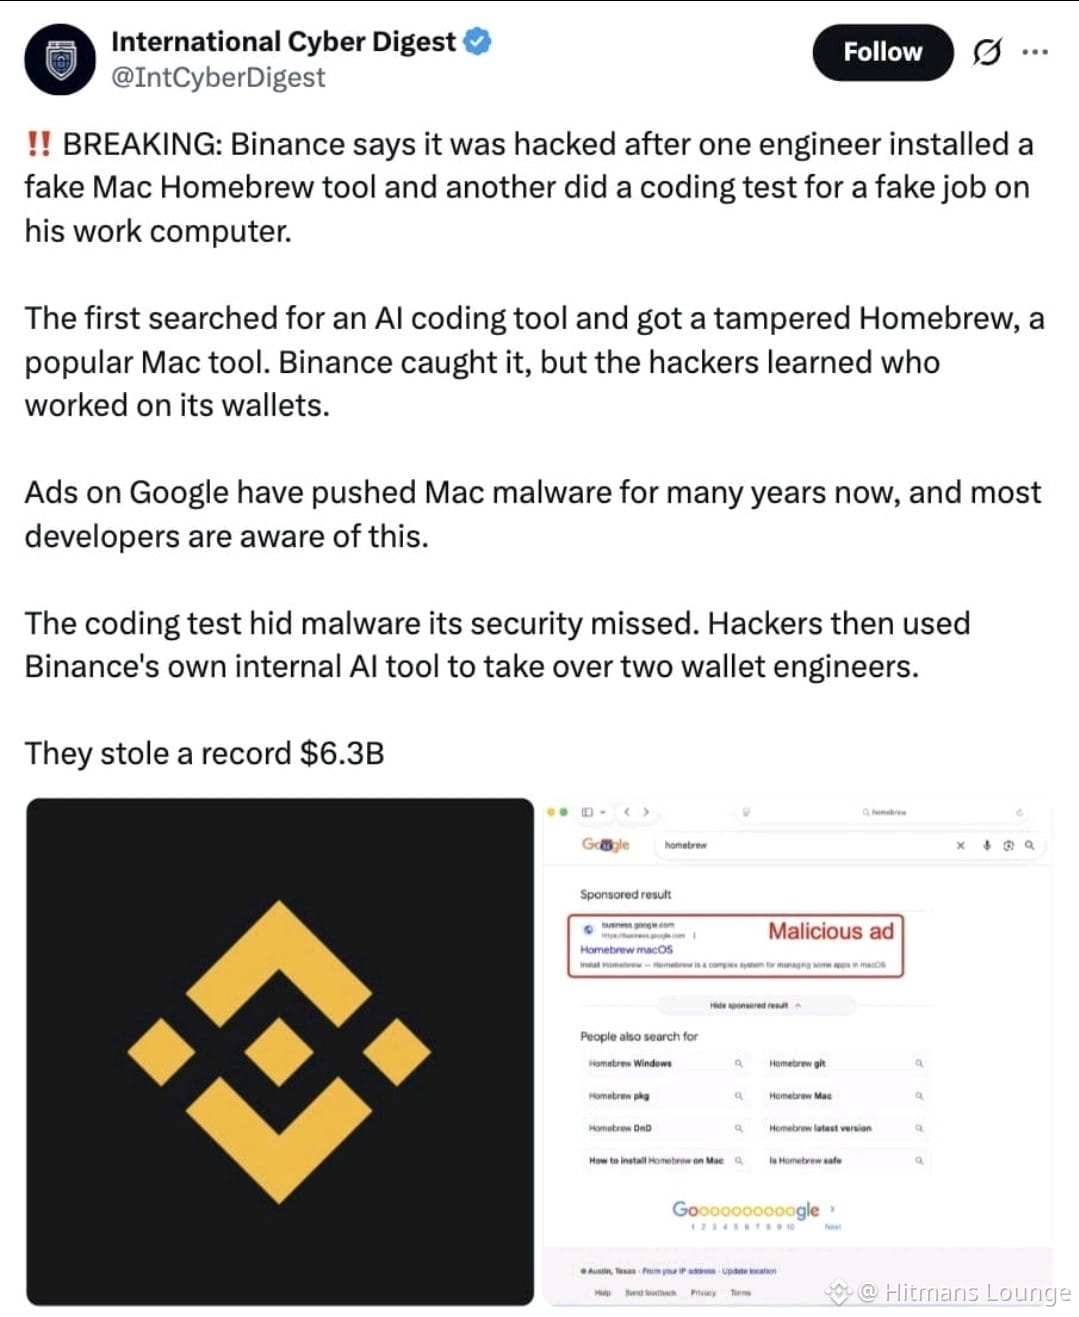
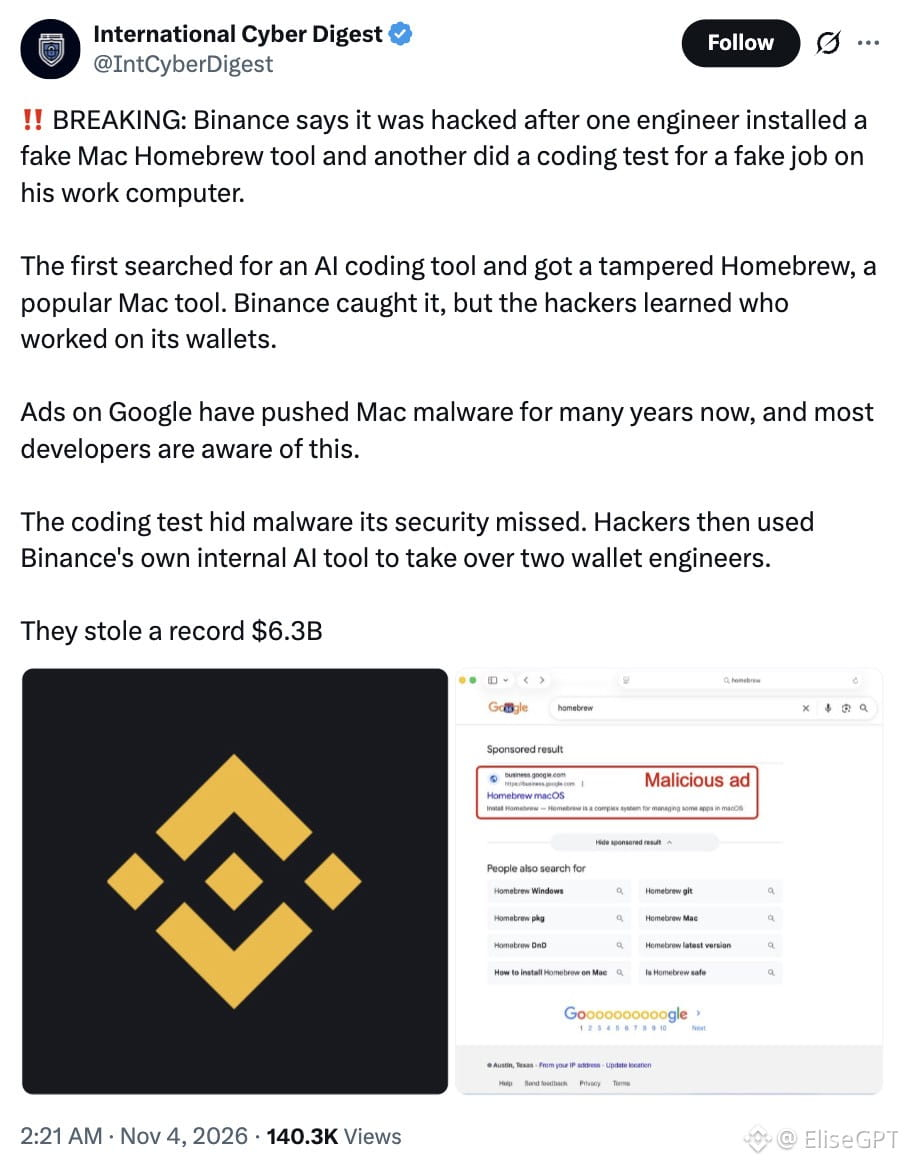
🔹 Junio: Un ingeniero de DevOps de Wallet buscó cómo instalar una herramienta de programación con IA y descargó una versión comprometida de Homebrew. El equipo de seguridad detectó el malware, pero el cargo del ingeniero y los de sus colegas del equipo de Wallet ya habían quedado expuestos.
🔹 Septiembre: Alguien que se hacía pasar por director de proyectos contactó a otro ingeniero a través de una plataforma legítima de búsqueda de empleo. El «entrevistador» compartió una cuenta de redes sociales con fotos y videos personales para ganarse su confianza y luego le pidió que descargara una prueba de programación. 🎣
🔹 20 de octubre: Los atacantes usaron esa laptop y una herramienta interna de IA para comprometer a otros dos ingenieros de Wallet, y robaron credenciales y un token de implementación de contenedores.
🔹 29 de octubre: El robo. El FBI y otras autoridades atribuyeron el ataque a Corea del Norte.
💰 Se han congelado o interceptado alrededor de 2.85 mil millones de dólares, y Binance afirma que los clientes no tendrán que asumir el costo del robo.
¿La parte más aterradora? Binance calificó el método de «más avanzado y engañoso» que cualquier otra táctica de ingeniería social que hubiera visto antes. 🤯
Los hackers no descifraron el código. Quebraron la confianza. Una oferta de trabajo de ensueño puede ser el archivo más peligroso que abras en tu vida. 🚫💼
Nunca ejecutes «pruebas» ni instales herramientas de reclutadores no verificados en un dispositivo de trabajo. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
{future}(CELOUSDT)
{future}(TRUMPUSDT)
{future}(ZECUSDT)
🚨 6.34 MIL MILLONES DE DÓLARES. Cinco meses. Un reclutador falso. 🚨
Olvídate de «un solo clic». El informe del incidente de Binance dice que no fue una brecha aislada ni un simple ataque de phishing. Fue una campaña paciente y de varias etapas. 🕵️
🔹 Junio: Un ingeniero de DevOps de Wallet buscó cómo instalar una herramienta de programación con IA y descargó una versión comprometida de Homebrew. El equipo de seguridad detectó el malware, pero el cargo del ingeniero y los de sus colegas del equipo de Wallet ya habían quedado expuestos.
🔹 Septiembre: Alguien que se hacía pasar por director de proyectos contactó a otro ingeniero a través de una plataforma legítima de búsqueda de empleo. El «entrevistador» compartió una cuenta de redes sociales con fotos y videos personales para ganarse su confianza y luego le pidió que descargara una prueba de programación. 🎣
🔹 20 de octubre: Los atacantes usaron esa laptop y una herramienta interna de IA para comprometer a otros dos ingenieros de Wallet, y robaron credenciales y un token de implementación de contenedores.
🔹 29 de octubre: El robo. El FBI y otras autoridades atribuyeron el ataque a Corea del Norte.
💰 Se han congelado o interceptado alrededor de 2.85 mil millones de dólares, y Binance afirma que los clientes no tendrán que asumir el costo del robo.
¿La parte más aterradora? Binance calificó el método de «más avanzado y engañoso» que cualquier otra táctica de ingeniería social que hubiera visto antes. 🤯
Los hackers no descifraron el código. Quebraron la confianza. Una oferta de trabajo de ensueño puede ser el archivo más peligroso que abras en tu vida. 🚫💼
Nunca ejecutes «pruebas» ni instales herramientas de reclutadores no verificados en un dispositivo de trabajo. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
Olvídate de «un solo clic». El informe del incidente de Binance dice que no fue una brecha aislada ni un simple ataque de phishing. Fue una campaña paciente y de varias etapas. 🕵️
🔹 Junio: Un ingeniero de DevOps de Wallet buscó cómo instalar una herramienta de programación con IA y descargó una versión comprometida de Homebrew. El equipo de seguridad detectó el malware, pero el cargo del ingeniero y los de sus colegas del equipo de Wallet ya habían quedado expuestos.
🔹 Septiembre: Alguien que se hacía pasar por director de proyectos contactó a otro ingeniero a través de una plataforma legítima de búsqueda de empleo. El «entrevistador» compartió una cuenta de redes sociales con fotos y videos personales para ganarse su confianza y luego le pidió que descargara una prueba de programación. 🎣
🔹 20 de octubre: Los atacantes usaron esa laptop y una herramienta interna de IA para comprometer a otros dos ingenieros de Wallet, y robaron credenciales y un token de implementación de contenedores.
🔹 29 de octubre: El robo. El FBI y otras autoridades atribuyeron el ataque a Corea del Norte.
💰 Se han congelado o interceptado alrededor de 2.85 mil millones de dólares, y Binance afirma que los clientes no tendrán que asumir el costo del robo.
¿La parte más aterradora? Binance calificó el método de «más avanzado y engañoso» que cualquier otra táctica de ingeniería social que hubiera visto antes. 🤯
Los hackers no descifraron el código. Quebraron la confianza. Una oferta de trabajo de ensueño puede ser el archivo más peligroso que abras en tu vida. 🚫💼
Nunca ejecutes «pruebas» ni instales herramientas de reclutadores no verificados en un dispositivo de trabajo. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
2
1.5k
·
--
¿Quieres saber hasta dónde puede llegar el desastre que causa un solo empleado? Sigamos el rastro hasta el origen, y puede que este ingeniero de Binance sea el campeón de todos los tiempos🤦♀️🤦♀️
Un solo clic, y la empresa acabó con una factura de 6.300 millones de dólares❗️
¿Y qué buscaba él? Lo mismo que queremos millones de nosotros: un trabajo mejor. Eso es todo.
Eso es lo que hace que la ingeniería social dé tanto miedo. No va tras los errores del código. Va tras las personas #BinanceIncidentReport #Binance
¿Quieres saber hasta dónde puede llegar el desastre que causa un solo empleado? Sigamos el rastro hasta el origen, y puede que este ingeniero de Binance sea el campeón de todos los tiempos🤦♀️🤦♀️
Un solo clic, y la empresa acabó con una factura de 6.300 millones de dólares❗️
¿Y qué buscaba él? Lo mismo que queremos millones de nosotros: un trabajo mejor. Eso es todo.
Eso es lo que hace que la ingeniería social dé tanto miedo. No va tras los errores del código. Va tras las personas #BinanceIncidentReport #Binance
Un solo clic, y la empresa acabó con una factura de 6.300 millones de dólares❗️
¿Y qué buscaba él? Lo mismo que queremos millones de nosotros: un trabajo mejor. Eso es todo.
Eso es lo que hace que la ingeniería social dé tanto miedo. No va tras los errores del código. Va tras las personas #BinanceIncidentReport #Binance
Kizzvrapper2:
Terrible
12
2
60
82.5k
·
--
#binanceincidentreport
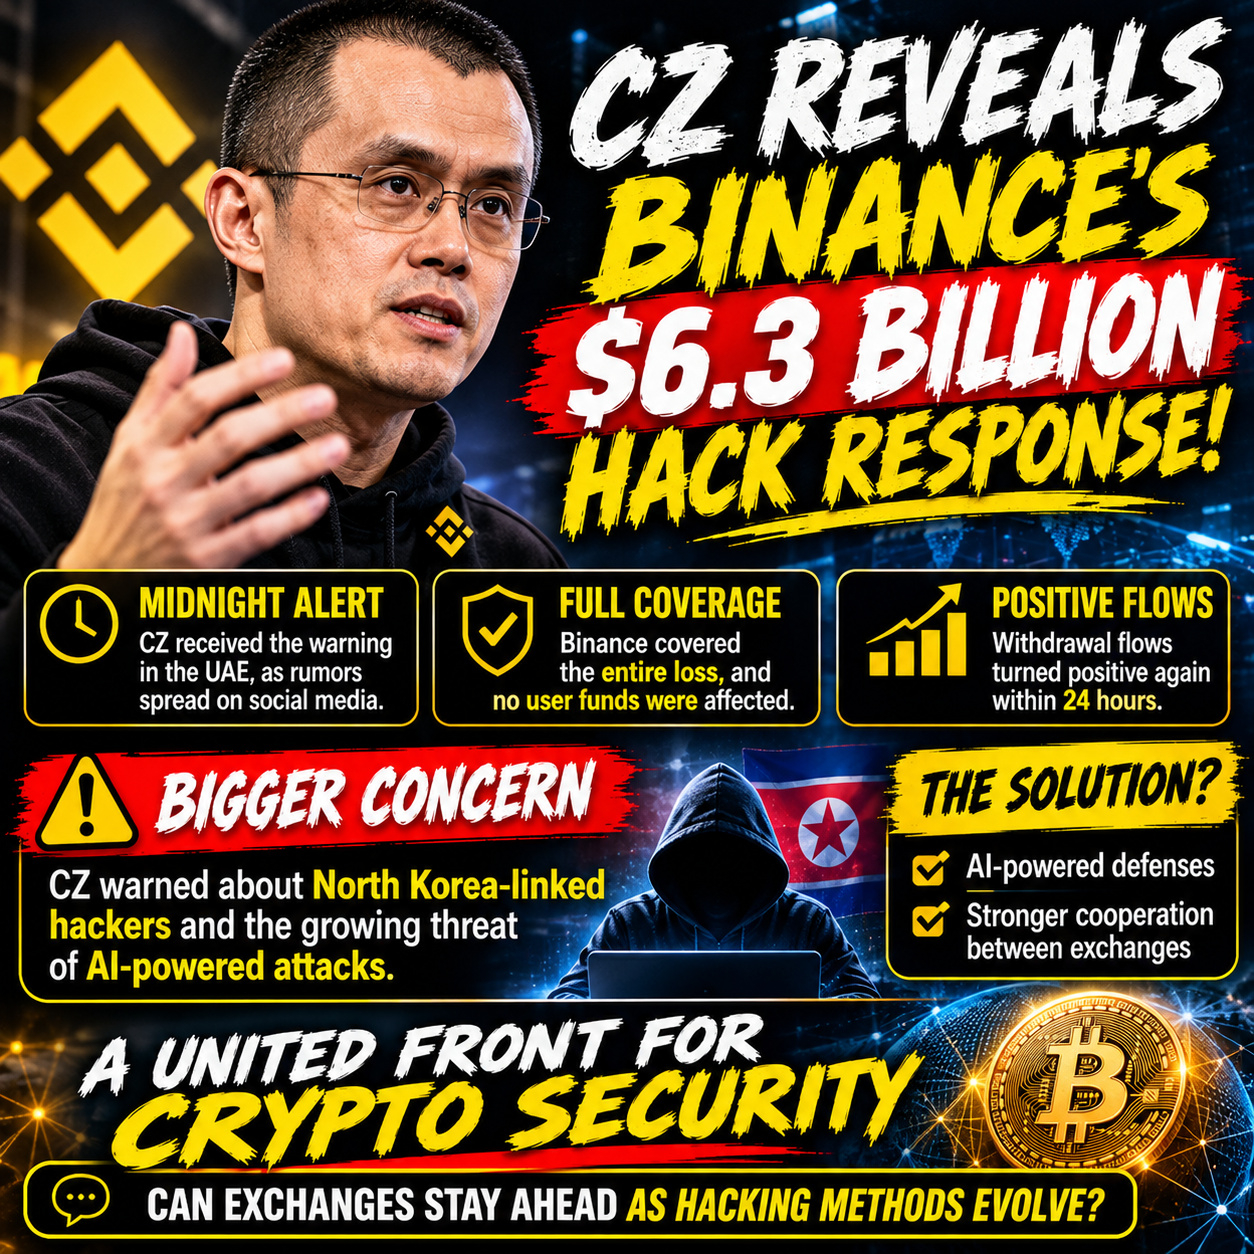
🚨 CZ revela cómo Binance gestionó el hackeo de 6.300 millones de dólares y por qué la seguridad cripto necesita un nuevo enfoque.
CZ dijo que recibió la alerta cerca de la medianoche en los Emiratos Árabes Unidos, justo cuando empezaban a circular rumores en las redes sociales.
Binance cubrió la pérdida total y ningún fondo de los usuarios se vio afectado. Aún más interesante: los flujos de retiros volvieron a ser positivos en menos de 24 horas.
Pero aquí hay una preocupación mayor. ⚠️
CZ advirtió que los hackers vinculados a Corea del Norte y las herramientas de IA, cada vez más potentes, están creando nuevos desafíos de seguridad para el sector cripto.
¿La respuesta que propone? Defensas impulsadas por IA y una cooperación más estrecha entre los exchanges para identificar amenazas, compartir información y congelar los fondos robados con mayor rapidez.
El enfoque está dejando de centrarse únicamente en la seguridad de cada exchange. El sector debe responder unido.
¿Podrán los exchanges mantenerse un paso adelante a medida que los métodos de hackeo se vuelven más sofisticados?
#CZ #Binance #SeguridadCripto #Blockchain #NoticiasCripto
#binanceincidentreport
🚨 CZ revela cómo Binance gestionó el hackeo de 6.300 millones de dólares y por qué la seguridad cripto necesita un nuevo enfoque.
CZ dijo que recibió la alerta cerca de la medianoche en los Emiratos Árabes Unidos, justo cuando empezaban a circular rumores en las redes sociales.
Binance cubrió la pérdida total y ningún fondo de los usuarios se vio afectado. Aún más interesante: los flujos de retiros volvieron a ser positivos en menos de 24 horas.
Pero aquí hay una preocupación mayor. ⚠️
CZ advirtió que los hackers vinculados a Corea del Norte y las herramientas de IA, cada vez más potentes, están creando nuevos desafíos de seguridad para el sector cripto.
¿La respuesta que propone? Defensas impulsadas por IA y una cooperación más estrecha entre los exchanges para identificar amenazas, compartir información y congelar los fondos robados con mayor rapidez.
El enfoque está dejando de centrarse únicamente en la seguridad de cada exchange. El sector debe responder unido.
¿Podrán los exchanges mantenerse un paso adelante a medida que los métodos de hackeo se vuelven más sofisticados?
#CZ #Binance #SeguridadCripto #Blockchain #NoticiasCripto
🚨 CZ revela cómo Binance gestionó el hackeo de 6.300 millones de dólares y por qué la seguridad cripto necesita un nuevo enfoque.
CZ dijo que recibió la alerta cerca de la medianoche en los Emiratos Árabes Unidos, justo cuando empezaban a circular rumores en las redes sociales.
Binance cubrió la pérdida total y ningún fondo de los usuarios se vio afectado. Aún más interesante: los flujos de retiros volvieron a ser positivos en menos de 24 horas.
Pero aquí hay una preocupación mayor. ⚠️
CZ advirtió que los hackers vinculados a Corea del Norte y las herramientas de IA, cada vez más potentes, están creando nuevos desafíos de seguridad para el sector cripto.
¿La respuesta que propone? Defensas impulsadas por IA y una cooperación más estrecha entre los exchanges para identificar amenazas, compartir información y congelar los fondos robados con mayor rapidez.
El enfoque está dejando de centrarse únicamente en la seguridad de cada exchange. El sector debe responder unido.
¿Podrán los exchanges mantenerse un paso adelante a medida que los métodos de hackeo se vuelven más sofisticados?
#CZ #Binance #SeguridadCripto #Blockchain #NoticiasCripto
6
5.8k
·
--
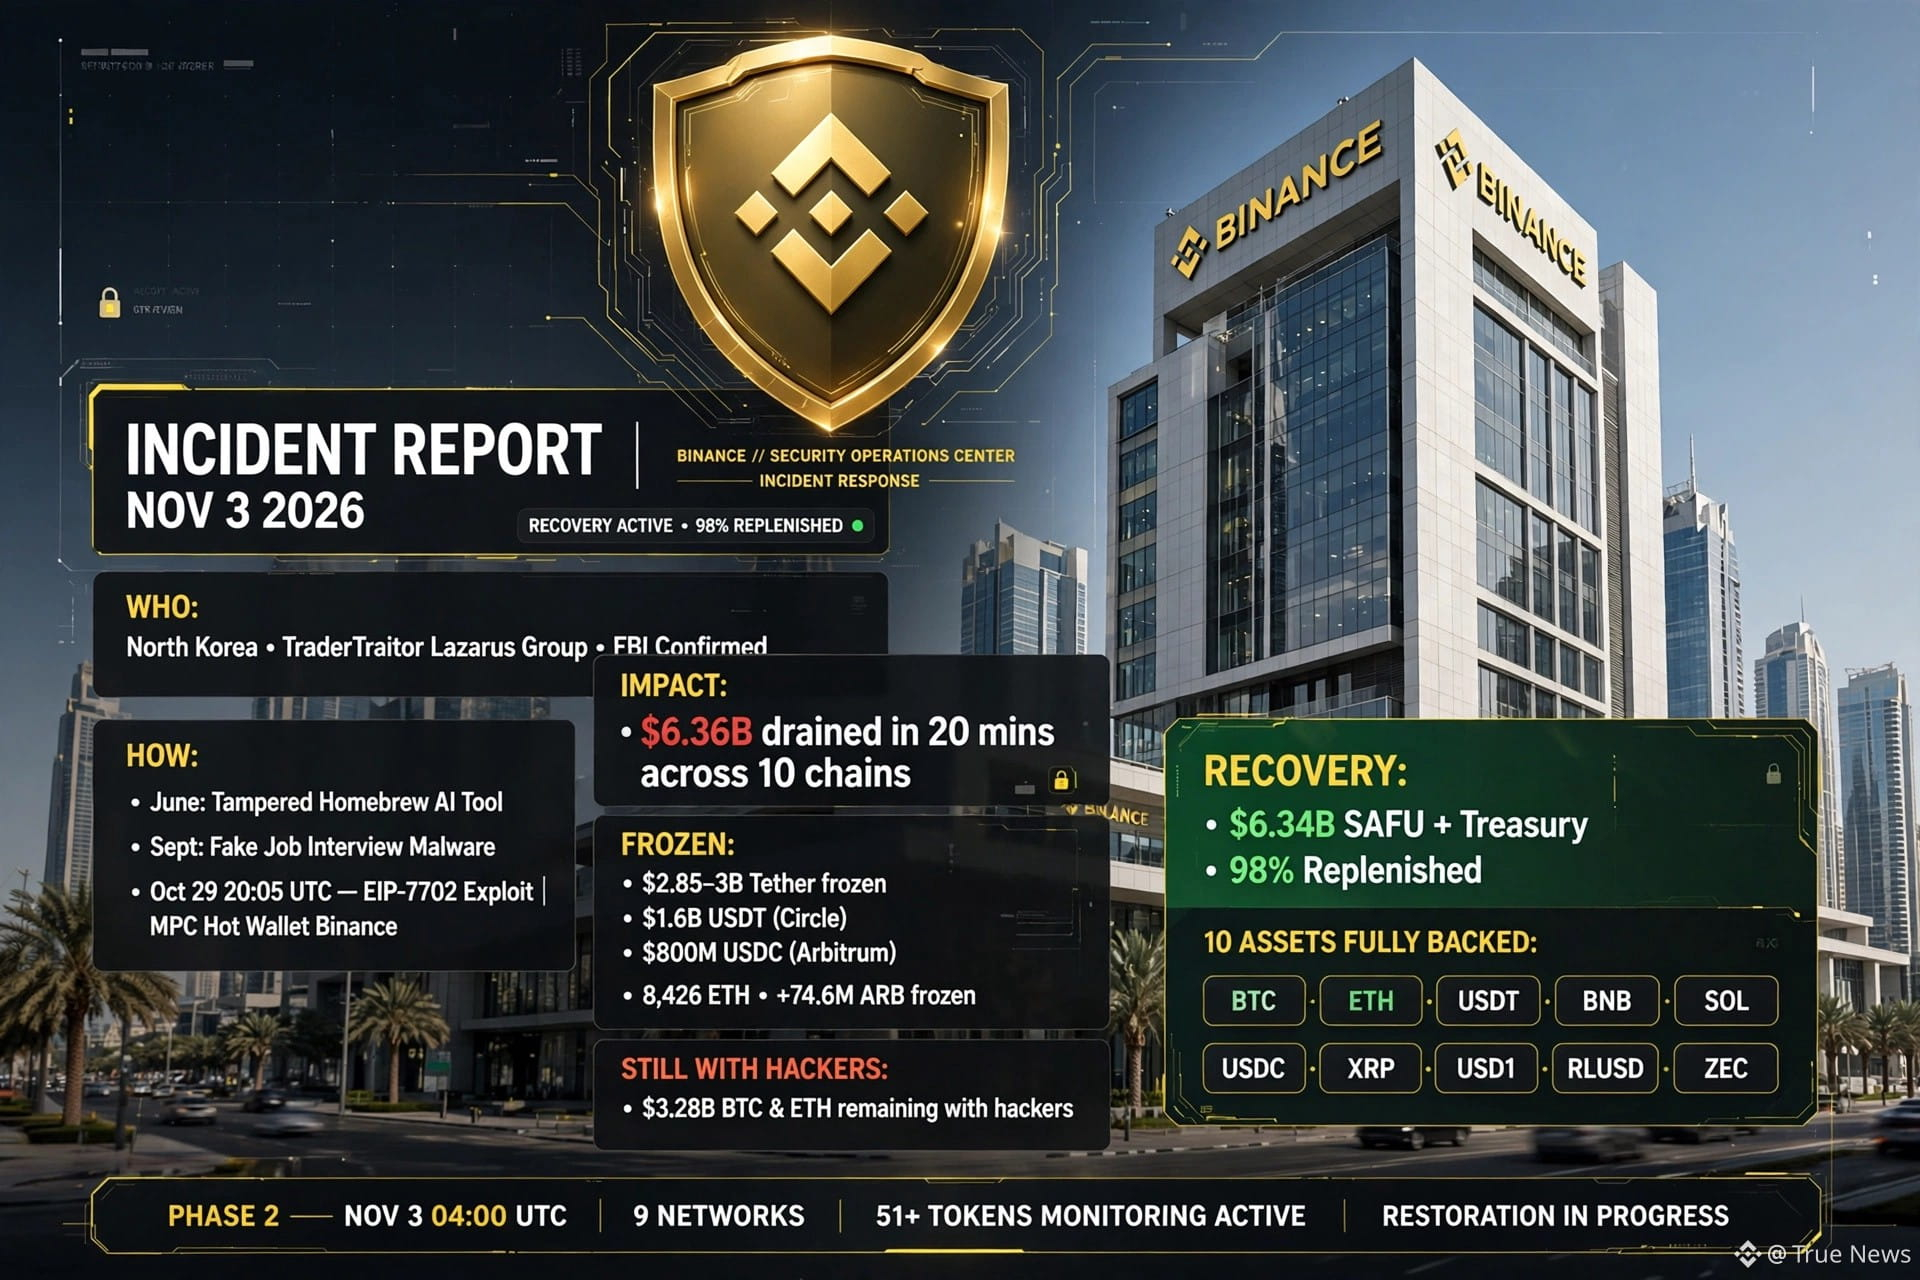
#binanceincidentreport OFICIAL 3 de nov de 2026 — el hackeo de 6,36 mil millones de dólares fue una campaña de 5 meses de un Estado-nación, no un fallo rápido.
QUIÉN: TraderTraitor, del Grupo Lazarus de Corea del Norte; el FBI confirmó la atribución con alto grado de confianza, al igual que TRM Labs y Chainalysis.
CÓMO: En junio, un ingeniero de DevOps de Wallet instaló una herramienta de programación con IA de Homebrew manipulada: la primera intrusión silenciosa. En septiembre, el mismo ingeniero fue atraído mediante una plataforma legítima de empleo a una entrevista falsa para el puesto de director de proyectos; el malware tomó el control total del dispositivo.
El 20 de octubre, los atacantes usaron la máquina comprometida junto con una herramienta interna de IA para avanzar hasta 2 ingenieros de billeteras y robar el permiso para desplegar contenedores.
El 29 de octubre a las 20:05 UTC, desplegaron un contenedor malicioso que aprovechó EIP-7702 para obtener control de ejecución sobre la billetera caliente MPC de Binance 14. Ninguna clave individual podía revocarlo. Se drenaron 6,36 mil millones de dólares en 20 minutos a través de 10 cadenas. La contención se logró el 30 de octubre a las 00:10 UTC.
IMPACTO Y FONDOS CONGELADOS: Tether congeló 1,6 mil millones de dólares en $USDT, Circle 800 millones de dólares en USDC y el Consejo de Arbitrum 8.426 ETH + 74,6 millones de ARB. En total, se congelaron entre 2.850 y 3.000 millones de dólares. Los hackers aún tienen 3.280 millones, en su mayoría en BTC y ETH.
ÉXITO DE LA RECUPERACIÓN: Los 6.340 millones de dólares de $SAFU + la tesorería ya se han reabastecido en un 98 %. Los 10 activos están totalmente respaldados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. La fase 2 comienza el 3 de noviembre a las 04:00 UTC: 9 redes, más de 51 tokens. Se bloquearon 57 ataques de Corea del Norte en 2026. Los usuarios no sufrieron ninguna pérdida. BNB, BTC y ETH muestran la recuperación más sólida.
#binanceincidentreport eguridad #SAFU #TraderTraitor
#binanceincidentreport OFICIAL 3 de nov de 2026 — el hackeo de 6,36 mil millones de dólares fue una campaña de 5 meses de un Estado-nación, no un fallo rápido.
QUIÉN: TraderTraitor, del Grupo Lazarus de Corea del Norte; el FBI confirmó la atribución con alto grado de confianza, al igual que TRM Labs y Chainalysis.
CÓMO: En junio, un ingeniero de DevOps de Wallet instaló una herramienta de programación con IA de Homebrew manipulada: la primera intrusión silenciosa. En septiembre, el mismo ingeniero fue atraído mediante una plataforma legítima de empleo a una entrevista falsa para el puesto de director de proyectos; el malware tomó el control total del dispositivo.
El 20 de octubre, los atacantes usaron la máquina comprometida junto con una herramienta interna de IA para avanzar hasta 2 ingenieros de billeteras y robar el permiso para desplegar contenedores.
El 29 de octubre a las 20:05 UTC, desplegaron un contenedor malicioso que aprovechó EIP-7702 para obtener control de ejecución sobre la billetera caliente MPC de Binance 14. Ninguna clave individual podía revocarlo. Se drenaron 6,36 mil millones de dólares en 20 minutos a través de 10 cadenas. La contención se logró el 30 de octubre a las 00:10 UTC.
IMPACTO Y FONDOS CONGELADOS: Tether congeló 1,6 mil millones de dólares en $USDT, Circle 800 millones de dólares en USDC y el Consejo de Arbitrum 8.426 ETH + 74,6 millones de ARB. En total, se congelaron entre 2.850 y 3.000 millones de dólares. Los hackers aún tienen 3.280 millones, en su mayoría en BTC y ETH.
ÉXITO DE LA RECUPERACIÓN: Los 6.340 millones de dólares de $SAFU + la tesorería ya se han reabastecido en un 98 %. Los 10 activos están totalmente respaldados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. La fase 2 comienza el 3 de noviembre a las 04:00 UTC: 9 redes, más de 51 tokens. Se bloquearon 57 ataques de Corea del Norte en 2026. Los usuarios no sufrieron ninguna pérdida. BNB, BTC y ETH muestran la recuperación más sólida.
#binanceincidentreport eguridad #SAFU #TraderTraitor
QUIÉN: TraderTraitor, del Grupo Lazarus de Corea del Norte; el FBI confirmó la atribución con alto grado de confianza, al igual que TRM Labs y Chainalysis.
CÓMO: En junio, un ingeniero de DevOps de Wallet instaló una herramienta de programación con IA de Homebrew manipulada: la primera intrusión silenciosa. En septiembre, el mismo ingeniero fue atraído mediante una plataforma legítima de empleo a una entrevista falsa para el puesto de director de proyectos; el malware tomó el control total del dispositivo.
El 20 de octubre, los atacantes usaron la máquina comprometida junto con una herramienta interna de IA para avanzar hasta 2 ingenieros de billeteras y robar el permiso para desplegar contenedores.
El 29 de octubre a las 20:05 UTC, desplegaron un contenedor malicioso que aprovechó EIP-7702 para obtener control de ejecución sobre la billetera caliente MPC de Binance 14. Ninguna clave individual podía revocarlo. Se drenaron 6,36 mil millones de dólares en 20 minutos a través de 10 cadenas. La contención se logró el 30 de octubre a las 00:10 UTC.
IMPACTO Y FONDOS CONGELADOS: Tether congeló 1,6 mil millones de dólares en $USDT, Circle 800 millones de dólares en USDC y el Consejo de Arbitrum 8.426 ETH + 74,6 millones de ARB. En total, se congelaron entre 2.850 y 3.000 millones de dólares. Los hackers aún tienen 3.280 millones, en su mayoría en BTC y ETH.
ÉXITO DE LA RECUPERACIÓN: Los 6.340 millones de dólares de $SAFU + la tesorería ya se han reabastecido en un 98 %. Los 10 activos están totalmente respaldados: $BTC $ETH $USDT $BNB $SOL $USDC $XRP $USD1 $RLUSD $ZEC. La fase 2 comienza el 3 de noviembre a las 04:00 UTC: 9 redes, más de 51 tokens. Se bloquearon 57 ataques de Corea del Norte en 2026. Los usuarios no sufrieron ninguna pérdida. BNB, BTC y ETH muestran la recuperación más sólida.
#binanceincidentreport eguridad #SAFU #TraderTraitor
四 弟:
🙏
3
19
20.5k
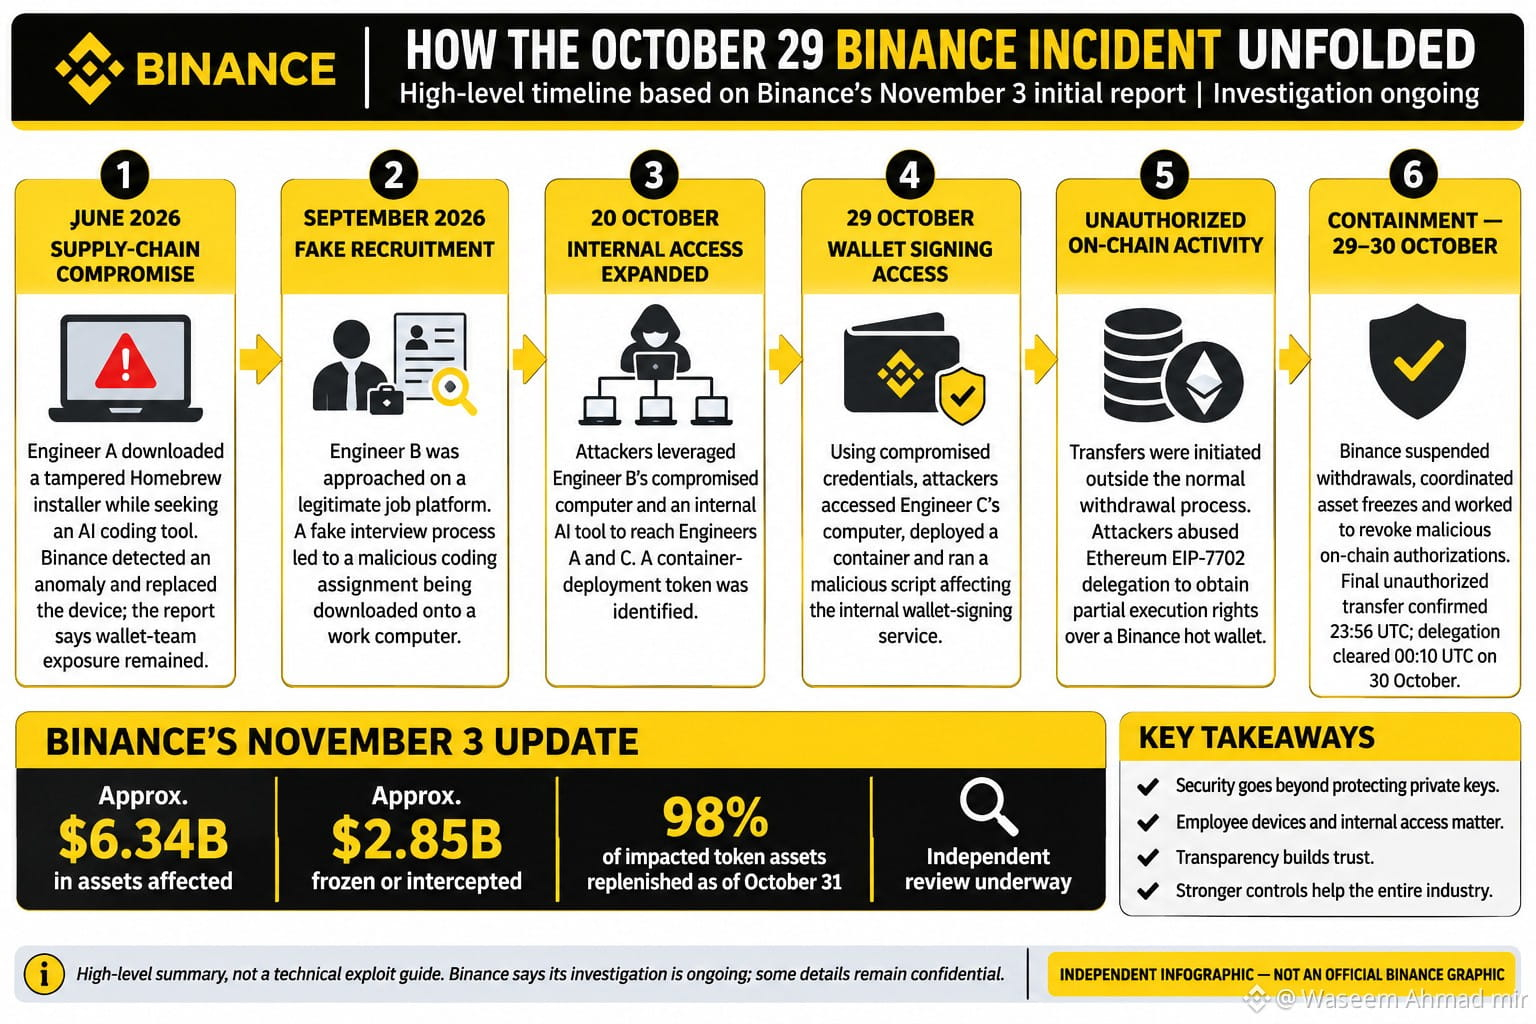
BINANCE HA REVELADO CÓMO OCURRIÓ EL ATAQUE DEL 29 DE OCTUBRE. Y LOS DETALLES SON UNA LLAMADA DE ATENCIÓN PARA TODA LA INDUSTRIA CRIPTO.
La actualización de la investigación de Binance del 3 de noviembre reveló que no se trató simplemente de un hackeo tradicional de criptomonedas.
Según el informe, los atacantes utilizaron entrevistas de trabajo falsas, software malicioso y el acceso vulnerado de empleados para infiltrarse en los sistemas internos.
Esto es lo que descubrimos:
1. Cómo empezó
Al parecer, los atacantes se dirigieron a los empleados mediante software malicioso y entrevistas de trabajo falsas, y finalmente vulneraron sus dispositivos y credenciales internas.
2. Cómo llegaron los atacantes a las operaciones de las billeteras
Explotaron el acceso interno vulnerado y abusaron del mecanismo de autorización EIP-7702 de Ethereum para obtener derechos de ejecución no autorizados sobre una billetera caliente de Binance.
3. Qué se vio afectado
Binance informó que se vieron afectados activos digitales por un valor aproximado de 6.340 millones de dólares, incluidos XRP, SOL, OP, BTC y ETH.
4. Los esfuerzos de recuperación de Binance
Al 31 de octubre, Binance informó que se habían congelado o interceptado aproximadamente 2.850 millones de dólares y que se había repuesto el 98 % de los activos de tokens afectados.
5. ¿Quién estuvo detrás?
Binance informó que el FBI atribuyó el incidente a Corea del Norte (RPDC).
6. ¿Qué está ocurriendo ahora?
Binance afirma que reconstruyó los sistemas de las billeteras afectadas, reemplazó los dispositivos vulnerados, reforzó los controles de acceso e inició una revisión independiente de ciberseguridad.
MI OPINIÓN:
La lección más importante aquí es que la seguridad cripto va mucho más allá de proteger las claves privadas.
Una entrevista de trabajo falsa, una descarga maliciosa o las credenciales vulneradas de un empleado pueden convertirse en una grave amenaza para todo un ecosistema financiero.
Creo que ahora lo más importante es la transparencia, la verificación independiente, una infraestructura de seguridad más sólida y la protección continua de los activos de los usuarios.
Un incidente como este debería impulsar a todos los exchanges a revisar su seguridad desde dentro hacia fuera.
¿Qué te preocupa más: la seguridad de los empleados, las vulnerabilidades relacionadas con la IA o la protección de las billeteras calientes?
Hablemos. #BinanceIncidentReport
BINANCE HA REVELADO CÓMO OCURRIÓ EL ATAQUE DEL 29 DE OCTUBRE. Y LOS DETALLES SON UNA LLAMADA DE ATENCIÓN PARA TODA LA INDUSTRIA CRIPTO.
La actualización de la investigación de Binance del 3 de noviembre reveló que no se trató simplemente de un hackeo tradicional de criptomonedas.
Según el informe, los atacantes utilizaron entrevistas de trabajo falsas, software malicioso y el acceso vulnerado de empleados para infiltrarse en los sistemas internos.
Esto es lo que descubrimos:
1. Cómo empezó
Al parecer, los atacantes se dirigieron a los empleados mediante software malicioso y entrevistas de trabajo falsas, y finalmente vulneraron sus dispositivos y credenciales internas.
2. Cómo llegaron los atacantes a las operaciones de las billeteras
Explotaron el acceso interno vulnerado y abusaron del mecanismo de autorización EIP-7702 de Ethereum para obtener derechos de ejecución no autorizados sobre una billetera caliente de Binance.
3. Qué se vio afectado
Binance informó que se vieron afectados activos digitales por un valor aproximado de 6.340 millones de dólares, incluidos XRP, SOL, OP, BTC y ETH.
4. Los esfuerzos de recuperación de Binance
Al 31 de octubre, Binance informó que se habían congelado o interceptado aproximadamente 2.850 millones de dólares y que se había repuesto el 98 % de los activos de tokens afectados.
5. ¿Quién estuvo detrás?
Binance informó que el FBI atribuyó el incidente a Corea del Norte (RPDC).
6. ¿Qué está ocurriendo ahora?
Binance afirma que reconstruyó los sistemas de las billeteras afectadas, reemplazó los dispositivos vulnerados, reforzó los controles de acceso e inició una revisión independiente de ciberseguridad.
MI OPINIÓN:
La lección más importante aquí es que la seguridad cripto va mucho más allá de proteger las claves privadas.
Una entrevista de trabajo falsa, una descarga maliciosa o las credenciales vulneradas de un empleado pueden convertirse en una grave amenaza para todo un ecosistema financiero.
Creo que ahora lo más importante es la transparencia, la verificación independiente, una infraestructura de seguridad más sólida y la protección continua de los activos de los usuarios.
Un incidente como este debería impulsar a todos los exchanges a revisar su seguridad desde dentro hacia fuera.
¿Qué te preocupa más: la seguridad de los empleados, las vulnerabilidades relacionadas con la IA o la protección de las billeteras calientes?
Hablemos. #BinanceIncidentReport
La actualización de la investigación de Binance del 3 de noviembre reveló que no se trató simplemente de un hackeo tradicional de criptomonedas.
Según el informe, los atacantes utilizaron entrevistas de trabajo falsas, software malicioso y el acceso vulnerado de empleados para infiltrarse en los sistemas internos.
Esto es lo que descubrimos:
1. Cómo empezó
Al parecer, los atacantes se dirigieron a los empleados mediante software malicioso y entrevistas de trabajo falsas, y finalmente vulneraron sus dispositivos y credenciales internas.
2. Cómo llegaron los atacantes a las operaciones de las billeteras
Explotaron el acceso interno vulnerado y abusaron del mecanismo de autorización EIP-7702 de Ethereum para obtener derechos de ejecución no autorizados sobre una billetera caliente de Binance.
3. Qué se vio afectado
Binance informó que se vieron afectados activos digitales por un valor aproximado de 6.340 millones de dólares, incluidos XRP, SOL, OP, BTC y ETH.
4. Los esfuerzos de recuperación de Binance
Al 31 de octubre, Binance informó que se habían congelado o interceptado aproximadamente 2.850 millones de dólares y que se había repuesto el 98 % de los activos de tokens afectados.
5. ¿Quién estuvo detrás?
Binance informó que el FBI atribuyó el incidente a Corea del Norte (RPDC).
6. ¿Qué está ocurriendo ahora?
Binance afirma que reconstruyó los sistemas de las billeteras afectadas, reemplazó los dispositivos vulnerados, reforzó los controles de acceso e inició una revisión independiente de ciberseguridad.
MI OPINIÓN:
La lección más importante aquí es que la seguridad cripto va mucho más allá de proteger las claves privadas.
Una entrevista de trabajo falsa, una descarga maliciosa o las credenciales vulneradas de un empleado pueden convertirse en una grave amenaza para todo un ecosistema financiero.
Creo que ahora lo más importante es la transparencia, la verificación independiente, una infraestructura de seguridad más sólida y la protección continua de los activos de los usuarios.
Un incidente como este debería impulsar a todos los exchanges a revisar su seguridad desde dentro hacia fuera.
¿Qué te preocupa más: la seguridad de los empleados, las vulnerabilidades relacionadas con la IA o la protección de las billeteras calientes?
Hablemos. #BinanceIncidentReport
wendyzhu87:
They still block your account ? Mine still and they cant provide any issue due of the restricted they even say its not due of the attack/ hack
7
26
42.1k
·
--
Bajista
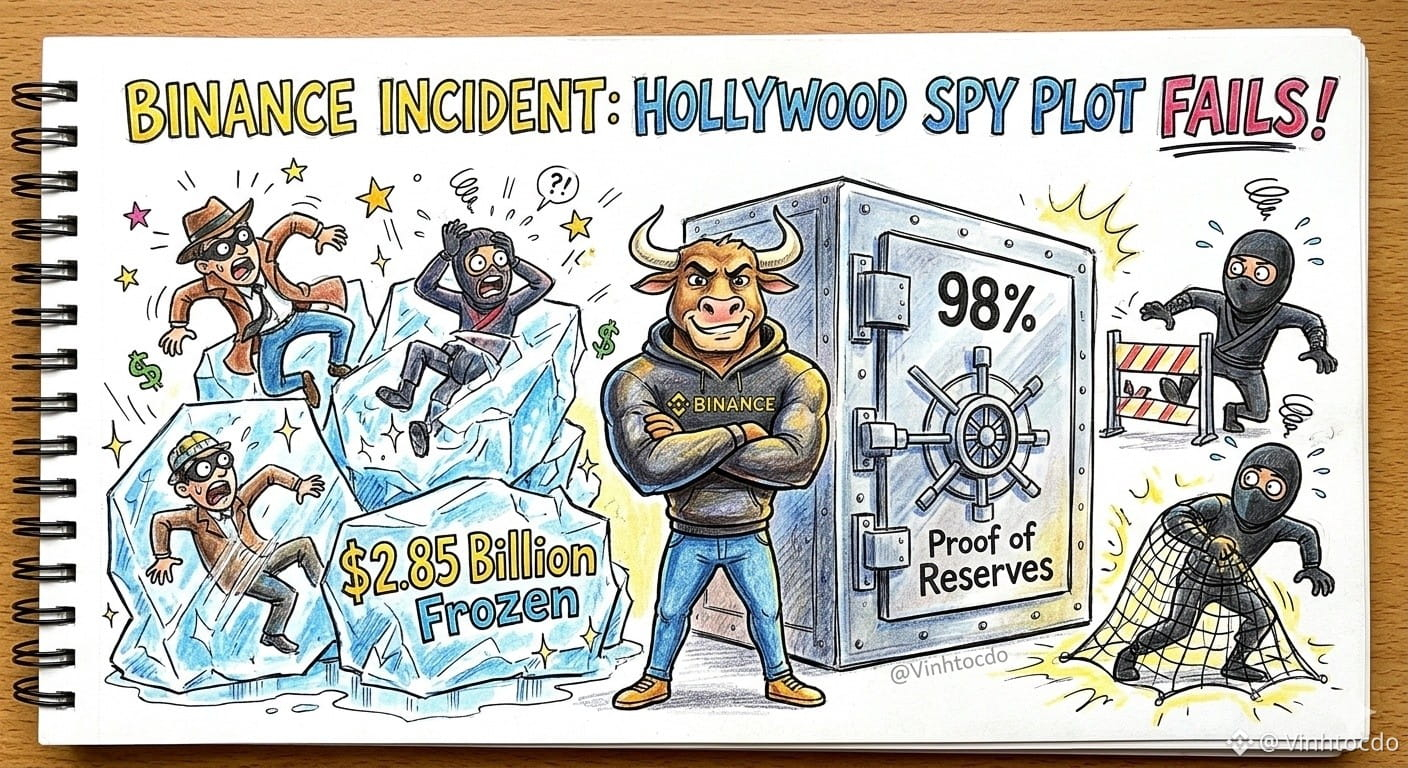
Informe del incidente de Binance: ¡Una trama de «espías» digna de Hollywood! 🎬🕵️♂️
¡Al leer el informe del incidente de Binance del 29/10, uno creería estar viendo una película de acción! Hackers norcoreanos urdieron un plan extremadamente sofisticado: desde falsas entrevistas de trabajo por vídeo y engaños para instalar malware, hasta hackear la IA interna para hacerse con el control de la firma de la billetera caliente. Y, para colmo, aprovecharon la actualización EIP-7702 de Ethereum para seguir drenando 6,34 mil millones de USD, ¡aunque la plataforma ya había cerrado las retiradas!
Pero lo más impresionante fue la respuesta de Binance: congeló de inmediato 2,85 mil millones de USD, cubrió el 100 % de las pérdidas con fondos propios y el 98 % de los activos ya había regresado a la página de Prueba de Reservas. La plataforma asume las pérdidas y los usuarios no pierden ni un centavo. Sin duda, es el gigante de la industria cripto: su poder financiero y su reputación hablan por sí solos.
¿Qué deberían hacer los traders?
La plataforma ya es segura y los activos están totalmente asegurados, así que pueden dormir tranquilos. Sin embargo, la lección que no hay que olvidar es reforzar la seguridad personal y no hacer clic en enlaces sospechosos, para evitar acabar pagando el pato. ¡Sigan operando con confianza en las grandes plataformas!
Esto no es asesoramiento financiero.
Regístrate ahora en Binance para operar de forma segura:
Código de referido: VINHTOCDO
Enlace: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO)
Haz clic en las operaciones de abajo para apoyarme:
$BNB
{spot}(BNBUSDT)
, $BTC
{spot}(BTCUSDT)
, $XRP
{spot}(XRPUSDT)
#BinanceIncidentReport #BinanceSecurity #CryptoSafety #SAFU #Web3Security #VINHTOCDO
Informe del incidente de Binance: ¡Una trama de «espías» digna de Hollywood! 🎬🕵️♂️
¡Al leer el informe del incidente de Binance del 29/10, uno creería estar viendo una película de acción! Hackers norcoreanos urdieron un plan extremadamente sofisticado: desde falsas entrevistas de trabajo por vídeo y engaños para instalar malware, hasta hackear la IA interna para hacerse con el control de la firma de la billetera caliente. Y, para colmo, aprovecharon la actualización EIP-7702 de Ethereum para seguir drenando 6,34 mil millones de USD, ¡aunque la plataforma ya había cerrado las retiradas!
Pero lo más impresionante fue la respuesta de Binance: congeló de inmediato 2,85 mil millones de USD, cubrió el 100 % de las pérdidas con fondos propios y el 98 % de los activos ya había regresado a la página de Prueba de Reservas. La plataforma asume las pérdidas y los usuarios no pierden ni un centavo. Sin duda, es el gigante de la industria cripto: su poder financiero y su reputación hablan por sí solos.
¿Qué deberían hacer los traders?
La plataforma ya es segura y los activos están totalmente asegurados, así que pueden dormir tranquilos. Sin embargo, la lección que no hay que olvidar es reforzar la seguridad personal y no hacer clic en enlaces sospechosos, para evitar acabar pagando el pato. ¡Sigan operando con confianza en las grandes plataformas!
Esto no es asesoramiento financiero.
Regístrate ahora en Binance para operar de forma segura:
Código de referido: VINHTOCDO
Enlace: https://www.binance.com/register?ref=VINHTOCDO
Haz clic en las operaciones de abajo para apoyarme:
$BNB
, $BTC
, $XRP
#BinanceIncidentReport #BinanceSecurity #CryptoSafety #SAFU #Web3Security #VINHTOCDO
¡Al leer el informe del incidente de Binance del 29/10, uno creería estar viendo una película de acción! Hackers norcoreanos urdieron un plan extremadamente sofisticado: desde falsas entrevistas de trabajo por vídeo y engaños para instalar malware, hasta hackear la IA interna para hacerse con el control de la firma de la billetera caliente. Y, para colmo, aprovecharon la actualización EIP-7702 de Ethereum para seguir drenando 6,34 mil millones de USD, ¡aunque la plataforma ya había cerrado las retiradas!
Pero lo más impresionante fue la respuesta de Binance: congeló de inmediato 2,85 mil millones de USD, cubrió el 100 % de las pérdidas con fondos propios y el 98 % de los activos ya había regresado a la página de Prueba de Reservas. La plataforma asume las pérdidas y los usuarios no pierden ni un centavo. Sin duda, es el gigante de la industria cripto: su poder financiero y su reputación hablan por sí solos.
¿Qué deberían hacer los traders?
La plataforma ya es segura y los activos están totalmente asegurados, así que pueden dormir tranquilos. Sin embargo, la lección que no hay que olvidar es reforzar la seguridad personal y no hacer clic en enlaces sospechosos, para evitar acabar pagando el pato. ¡Sigan operando con confianza en las grandes plataformas!
Esto no es asesoramiento financiero.
Regístrate ahora en Binance para operar de forma segura:
Código de referido: VINHTOCDO
Enlace: https://www.binance.com/register?ref=VINHTOCDO
Haz clic en las operaciones de abajo para apoyarme:
$BNB
, $BTC
, $XRP
#BinanceIncidentReport #BinanceSecurity #CryptoSafety #SAFU #Web3Security #VINHTOCDO
1
1.7k

🥷🔥BINANCE | EL ATAQUE DE US$ 6,34 MIL MILLONES COMENZÓ CON UNA FALSA ENTREVISTA DE TRABAJO.🧨
Y lo más impresionante: los delincuentes pasaron meses preparando el ataque.
Binance reveló nuevos detalles sobre el incidente del 29 de octubre. Lo que parecía un proceso de selección común formaba parte de una sofisticada operación de ingeniería social.
CÓMO OCURRIÓ TODO:
1. En junio, un ingeniero instaló una herramienta manipulada mientras buscaba un software de inteligencia artificial.
2. En septiembre, otro empleado participó en entrevistas falsas y recibió una tarea de programación que contenía malware.
3. El 20 de octubre, los atacantes utilizaron dispositivos comprometidos y una herramienta interna de IA para acceder a los ordenadores de los ingenieros responsables de la infraestructura de las carteras.
4. El 29 de octubre, las credenciales comprometidas permitieron ejecutar código malicioso. Los atacantes también aprovecharon permisos asociados al mecanismo EIP-7702 de Ethereum para mover activos de una cartera caliente.
¿EL RESULTADO?
• US$ 6,34 mil millones en activos afectados por el incidente.
• Aproximadamente US$ 2,85 mil millones congelados o interceptados.
• Según Binance, el 98 % de los tokens afectados ya se había repuesto para el 31 de octubre.
• La plataforma asumió el impacto financiero, sin trasladar las pérdidas a los usuarios.
¿Y QUIÉN ESTABA DETRÁS?
El FBI atribuyó el ataque al grupo norcoreano conocido como TraderTraitor. Una de sus principales estrategias es la ingeniería social, mediante falsas ofertas de trabajo, reclutadores ficticios y archivos infectados para comprometer a profesionales con acceso a sistemas sensibles.
Y aquí está el punto que merece atención: Binance sufrió una grave brecha de seguridad, reconoció su responsabilidad y movilizó recursos para reponer los activos. Esto no elimina la gravedad del incidente, pero demuestra la importancia de contar con capacidad financiera y operativa para responder.
#ThaiTraderOficial
#BinanceReopensWithdrawalsForMoreAssets
#BinanceIncidentReport
#BinanceHourlyDepositsExceedWithdrawals
🥷🔥BINANCE | EL ATAQUE DE US$ 6,34 MIL MILLONES COMENZÓ CON UNA FALSA ENTREVISTA DE TRABAJO.🧨
Y lo más impresionante: los delincuentes pasaron meses preparando el ataque.
Binance reveló nuevos detalles sobre el incidente del 29 de octubre. Lo que parecía un proceso de selección común formaba parte de una sofisticada operación de ingeniería social.
CÓMO OCURRIÓ TODO:
1. En junio, un ingeniero instaló una herramienta manipulada mientras buscaba un software de inteligencia artificial.
2. En septiembre, otro empleado participó en entrevistas falsas y recibió una tarea de programación que contenía malware.
3. El 20 de octubre, los atacantes utilizaron dispositivos comprometidos y una herramienta interna de IA para acceder a los ordenadores de los ingenieros responsables de la infraestructura de las carteras.
4. El 29 de octubre, las credenciales comprometidas permitieron ejecutar código malicioso. Los atacantes también aprovecharon permisos asociados al mecanismo EIP-7702 de Ethereum para mover activos de una cartera caliente.
¿EL RESULTADO?
• US$ 6,34 mil millones en activos afectados por el incidente.
• Aproximadamente US$ 2,85 mil millones congelados o interceptados.
• Según Binance, el 98 % de los tokens afectados ya se había repuesto para el 31 de octubre.
• La plataforma asumió el impacto financiero, sin trasladar las pérdidas a los usuarios.
¿Y QUIÉN ESTABA DETRÁS?
El FBI atribuyó el ataque al grupo norcoreano conocido como TraderTraitor. Una de sus principales estrategias es la ingeniería social, mediante falsas ofertas de trabajo, reclutadores ficticios y archivos infectados para comprometer a profesionales con acceso a sistemas sensibles.
Y aquí está el punto que merece atención: Binance sufrió una grave brecha de seguridad, reconoció su responsabilidad y movilizó recursos para reponer los activos. Esto no elimina la gravedad del incidente, pero demuestra la importancia de contar con capacidad financiera y operativa para responder.
#ThaiTraderOficial
#BinanceReopensWithdrawalsForMoreAssets
#BinanceIncidentReport
#BinanceHourlyDepositsExceedWithdrawals
Y lo más impresionante: los delincuentes pasaron meses preparando el ataque.
Binance reveló nuevos detalles sobre el incidente del 29 de octubre. Lo que parecía un proceso de selección común formaba parte de una sofisticada operación de ingeniería social.
CÓMO OCURRIÓ TODO:
1. En junio, un ingeniero instaló una herramienta manipulada mientras buscaba un software de inteligencia artificial.
2. En septiembre, otro empleado participó en entrevistas falsas y recibió una tarea de programación que contenía malware.
3. El 20 de octubre, los atacantes utilizaron dispositivos comprometidos y una herramienta interna de IA para acceder a los ordenadores de los ingenieros responsables de la infraestructura de las carteras.
4. El 29 de octubre, las credenciales comprometidas permitieron ejecutar código malicioso. Los atacantes también aprovecharon permisos asociados al mecanismo EIP-7702 de Ethereum para mover activos de una cartera caliente.
¿EL RESULTADO?
• US$ 6,34 mil millones en activos afectados por el incidente.
• Aproximadamente US$ 2,85 mil millones congelados o interceptados.
• Según Binance, el 98 % de los tokens afectados ya se había repuesto para el 31 de octubre.
• La plataforma asumió el impacto financiero, sin trasladar las pérdidas a los usuarios.
¿Y QUIÉN ESTABA DETRÁS?
El FBI atribuyó el ataque al grupo norcoreano conocido como TraderTraitor. Una de sus principales estrategias es la ingeniería social, mediante falsas ofertas de trabajo, reclutadores ficticios y archivos infectados para comprometer a profesionales con acceso a sistemas sensibles.
Y aquí está el punto que merece atención: Binance sufrió una grave brecha de seguridad, reconoció su responsabilidad y movilizó recursos para reponer los activos. Esto no elimina la gravedad del incidente, pero demuestra la importancia de contar con capacidad financiera y operativa para responder.
#ThaiTraderOficial
#BinanceReopensWithdrawalsForMoreAssets
#BinanceIncidentReport
#BinanceHourlyDepositsExceedWithdrawals
Augusto Origens:
se responsabilizou e disse que ia arcar com o prejuízo mas trancou o saque de geral e travou os trades 🤔 morau da história todo mundo tá pagando essa conta pq tempo e dinheiro 💰
1
10
2.2k
·
--
#BinanceIncidentReport THE BLOCK: Binance afirmó que unos hackers utilizaron una falsa entrevista de trabajo para vulnerar el ordenador de un empleado y, posteriormente, aprovecharon una herramienta interna de IA para acceder a la infraestructura de sus monederos y robar aproximadamente 6.340 millones de dólares en activos digitales.
En un informe sobre el incidente publicado en X el martes, la plataforma de intercambio detalló cómo los atacantes utilizaron malware y credenciales robadas para acceder a sus sistemas de firma de transacciones de monederos. Añadió que se han congelado o interceptado activos por valor de unos 2.850 millones de dólares y que se ha restituido el 98 % de los activos afectados.$BTC
{future}(BTCUSDT)
#BinanceIncidentReport THE BLOCK: Binance afirmó que unos hackers utilizaron una falsa entrevista de trabajo para vulnerar el ordenador de un empleado y, posteriormente, aprovecharon una herramienta interna de IA para acceder a la infraestructura de sus monederos y robar aproximadamente 6.340 millones de dólares en activos digitales.
En un informe sobre el incidente publicado en X el martes, la plataforma de intercambio detalló cómo los atacantes utilizaron malware y credenciales robadas para acceder a sus sistemas de firma de transacciones de monederos. Añadió que se han congelado o interceptado activos por valor de unos 2.850 millones de dólares y que se ha restituido el 98 % de los activos afectados.$BTC
En un informe sobre el incidente publicado en X el martes, la plataforma de intercambio detalló cómo los atacantes utilizaron malware y credenciales robadas para acceder a sus sistemas de firma de transacciones de monederos. Añadió que se han congelado o interceptado activos por valor de unos 2.850 millones de dólares y que se ha restituido el 98 % de los activos afectados.$BTC
1
442
·
--
Alcista
🟥 La plataforma Binance reveló que el atacante logró vulnerar el dispositivo de un ingeniero mediante la instalación de un programa modificado, mientras que vulneró el dispositivo de otro ingeniero a través de una falsa entrevista de trabajo.
❗️ El atacante utilizó una herramienta de inteligencia artificial en el dispositivo vulnerado para comunicarse con el primer ingeniero y luego atacó carteras de criptomonedas utilizando una clave de licencia de distribución de software que había robado.
$ETH
{future}(ETHUSDT)
#BinanceIncidentReport #USOctoberNFP-AreRateCutsStillPossible #USMidtermElections #Nasdaq100EntersCorrection #BinanceHourlyDepositsExceedWithdrawals
🟥 La plataforma Binance reveló que el atacante logró vulnerar el dispositivo de un ingeniero mediante la instalación de un programa modificado, mientras que vulneró el dispositivo de otro ingeniero a través de una falsa entrevista de trabajo.
❗️ El atacante utilizó una herramienta de inteligencia artificial en el dispositivo vulnerado para comunicarse con el primer ingeniero y luego atacó carteras de criptomonedas utilizando una clave de licencia de distribución de software que había robado.
$ETH
#BinanceIncidentReport #USOctoberNFP-AreRateCutsStillPossible #USMidtermElections #Nasdaq100EntersCorrection #BinanceHourlyDepositsExceedWithdrawals
❗️ El atacante utilizó una herramienta de inteligencia artificial en el dispositivo vulnerado para comunicarse con el primer ingeniero y luego atacó carteras de criptomonedas utilizando una clave de licencia de distribución de software que había robado.
$ETH
#BinanceIncidentReport #USOctoberNFP-AreRateCutsStillPossible #USMidtermElections #Nasdaq100EntersCorrection #BinanceHourlyDepositsExceedWithdrawals
2
436

·
--
#binanceincidentreport 🚨 CZ ROMPE SU SILENCIO: ¡EL ATAQUE INFORMÁTICO DE $6.3 MIL MILLONES QUE LO DESPERTÓ! 😱🔥
Imagina que estás mirando Twitter hasta tarde por la noche en los Emiratos Árabes Unidos, justo antes de irte a dormir… Y de repente, se enciende la pantalla de tu teléfono.
¿El mensaje de tu equipo?
¡ESTÁN HACIENDO UN ATAQUE INFORMÁTICO A BINANCE! 🚨
Así describió CZ el impactante momento en su primera entrevista importante tras el presunto ataque informático de $6.3 mil millones.
«Me desperté de inmediato».
🔥 ¿QUÉ PASÓ DESPUÉS?
Mientras el equipo de seguridad de Binance trabajaba para contener el ataque, CZ se centró en comunicarse con la comunidad y compartir novedades con la mayor rapidez y transparencia posibles.
💰 LA RESPUESTA DE BINANCE:
Binance cubrió las pérdidas reportadas.
Los fondos de los usuarios no se vieron afectados.
La actividad de retiros se estabilizó.
En un plazo de 24 horas, los flujos por hora volvieron a registrar entradas netas.
Según los informes, la mayoría de los retiros se destinaron a la autocustodia en lugar de a exchanges competidores.
⚠️ LA AMENAZA MÁS GRANDE: LOS ATAQUES INFORMÁTICOS IMPULSADOS POR IA
CZ destacó una preocupación mucho mayor: la seguridad de las criptomonedas se está volviendo más difícil a medida que los hackers utilizan técnicas cada vez más sofisticadas impulsadas por IA.
Según la investigación reportada, el FBI ha vinculado el ataque con Corea del Norte.
Su mensaje para la industria cripto es claro:
🤖 Invertir mucho en seguridad impulsada por IA.
🤝 Fomentar una cooperación más estrecha entre exchanges.
🔍 Compartir información sobre amenazas con mayor rapidez.
🛡️ Trabajar juntos para identificar y congelar los fondos robados.
😈 «LA ÚNICA FORMA DE LUCHAR CONTRA UN MONSTRUO ES CONVERTIRSE EN UNO».
Una poderosa declaración sobre el futuro de la ciberseguridad.
💡 MI OPINIÓN:
La adopción de las criptomonedas no puede crecer sin confianza y seguridad. Los exchanges deben dejar de combatir las amenazas por separado y empezar a construir un sistema de defensa unido.
🔥 ¿QUÉ OPINAS?
¿Deberían los principales exchanges de criptomonedas crear una alianza global de seguridad para combatir a los hackers y proteger los fondos de los usuarios?
👇 ¡Comparte tu opinión!
#CZ #Binance #CryptoSecurity #CryptoNews
HAZ CLIC ABAJO PARA OPERAR👇
$BTC $ETH $BNB
{future}(BNBUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
#binanceincidentreport 🚨 CZ ROMPE SU SILENCIO: ¡EL ATAQUE INFORMÁTICO DE $6.3 MIL MILLONES QUE LO DESPERTÓ! 😱🔥
Imagina que estás mirando Twitter hasta tarde por la noche en los Emiratos Árabes Unidos, justo antes de irte a dormir… Y de repente, se enciende la pantalla de tu teléfono.
¿El mensaje de tu equipo?
¡ESTÁN HACIENDO UN ATAQUE INFORMÁTICO A BINANCE! 🚨
Así describió CZ el impactante momento en su primera entrevista importante tras el presunto ataque informático de $6.3 mil millones.
«Me desperté de inmediato».
🔥 ¿QUÉ PASÓ DESPUÉS?
Mientras el equipo de seguridad de Binance trabajaba para contener el ataque, CZ se centró en comunicarse con la comunidad y compartir novedades con la mayor rapidez y transparencia posibles.
💰 LA RESPUESTA DE BINANCE:
Binance cubrió las pérdidas reportadas.
Los fondos de los usuarios no se vieron afectados.
La actividad de retiros se estabilizó.
En un plazo de 24 horas, los flujos por hora volvieron a registrar entradas netas.
Según los informes, la mayoría de los retiros se destinaron a la autocustodia en lugar de a exchanges competidores.
⚠️ LA AMENAZA MÁS GRANDE: LOS ATAQUES INFORMÁTICOS IMPULSADOS POR IA
CZ destacó una preocupación mucho mayor: la seguridad de las criptomonedas se está volviendo más difícil a medida que los hackers utilizan técnicas cada vez más sofisticadas impulsadas por IA.
Según la investigación reportada, el FBI ha vinculado el ataque con Corea del Norte.
Su mensaje para la industria cripto es claro:
🤖 Invertir mucho en seguridad impulsada por IA.
🤝 Fomentar una cooperación más estrecha entre exchanges.
🔍 Compartir información sobre amenazas con mayor rapidez.
🛡️ Trabajar juntos para identificar y congelar los fondos robados.
😈 «LA ÚNICA FORMA DE LUCHAR CONTRA UN MONSTRUO ES CONVERTIRSE EN UNO».
Una poderosa declaración sobre el futuro de la ciberseguridad.
💡 MI OPINIÓN:
La adopción de las criptomonedas no puede crecer sin confianza y seguridad. Los exchanges deben dejar de combatir las amenazas por separado y empezar a construir un sistema de defensa unido.
🔥 ¿QUÉ OPINAS?
¿Deberían los principales exchanges de criptomonedas crear una alianza global de seguridad para combatir a los hackers y proteger los fondos de los usuarios?
👇 ¡Comparte tu opinión!
#CZ #Binance #CryptoSecurity #CryptoNews
HAZ CLIC ABAJO PARA OPERAR👇
$BTC $ETH $BNB
Imagina que estás mirando Twitter hasta tarde por la noche en los Emiratos Árabes Unidos, justo antes de irte a dormir… Y de repente, se enciende la pantalla de tu teléfono.
¿El mensaje de tu equipo?
¡ESTÁN HACIENDO UN ATAQUE INFORMÁTICO A BINANCE! 🚨
Así describió CZ el impactante momento en su primera entrevista importante tras el presunto ataque informático de $6.3 mil millones.
«Me desperté de inmediato».
🔥 ¿QUÉ PASÓ DESPUÉS?
Mientras el equipo de seguridad de Binance trabajaba para contener el ataque, CZ se centró en comunicarse con la comunidad y compartir novedades con la mayor rapidez y transparencia posibles.
💰 LA RESPUESTA DE BINANCE:
Binance cubrió las pérdidas reportadas.
Los fondos de los usuarios no se vieron afectados.
La actividad de retiros se estabilizó.
En un plazo de 24 horas, los flujos por hora volvieron a registrar entradas netas.
Según los informes, la mayoría de los retiros se destinaron a la autocustodia en lugar de a exchanges competidores.
⚠️ LA AMENAZA MÁS GRANDE: LOS ATAQUES INFORMÁTICOS IMPULSADOS POR IA
CZ destacó una preocupación mucho mayor: la seguridad de las criptomonedas se está volviendo más difícil a medida que los hackers utilizan técnicas cada vez más sofisticadas impulsadas por IA.
Según la investigación reportada, el FBI ha vinculado el ataque con Corea del Norte.
Su mensaje para la industria cripto es claro:
🤖 Invertir mucho en seguridad impulsada por IA.
🤝 Fomentar una cooperación más estrecha entre exchanges.
🔍 Compartir información sobre amenazas con mayor rapidez.
🛡️ Trabajar juntos para identificar y congelar los fondos robados.
😈 «LA ÚNICA FORMA DE LUCHAR CONTRA UN MONSTRUO ES CONVERTIRSE EN UNO».
Una poderosa declaración sobre el futuro de la ciberseguridad.
💡 MI OPINIÓN:
La adopción de las criptomonedas no puede crecer sin confianza y seguridad. Los exchanges deben dejar de combatir las amenazas por separado y empezar a construir un sistema de defensa unido.
🔥 ¿QUÉ OPINAS?
¿Deberían los principales exchanges de criptomonedas crear una alianza global de seguridad para combatir a los hackers y proteger los fondos de los usuarios?
👇 ¡Comparte tu opinión!
#CZ #Binance #CryptoSecurity #CryptoNews
HAZ CLIC ABAJO PARA OPERAR👇
$BTC $ETH $BNB
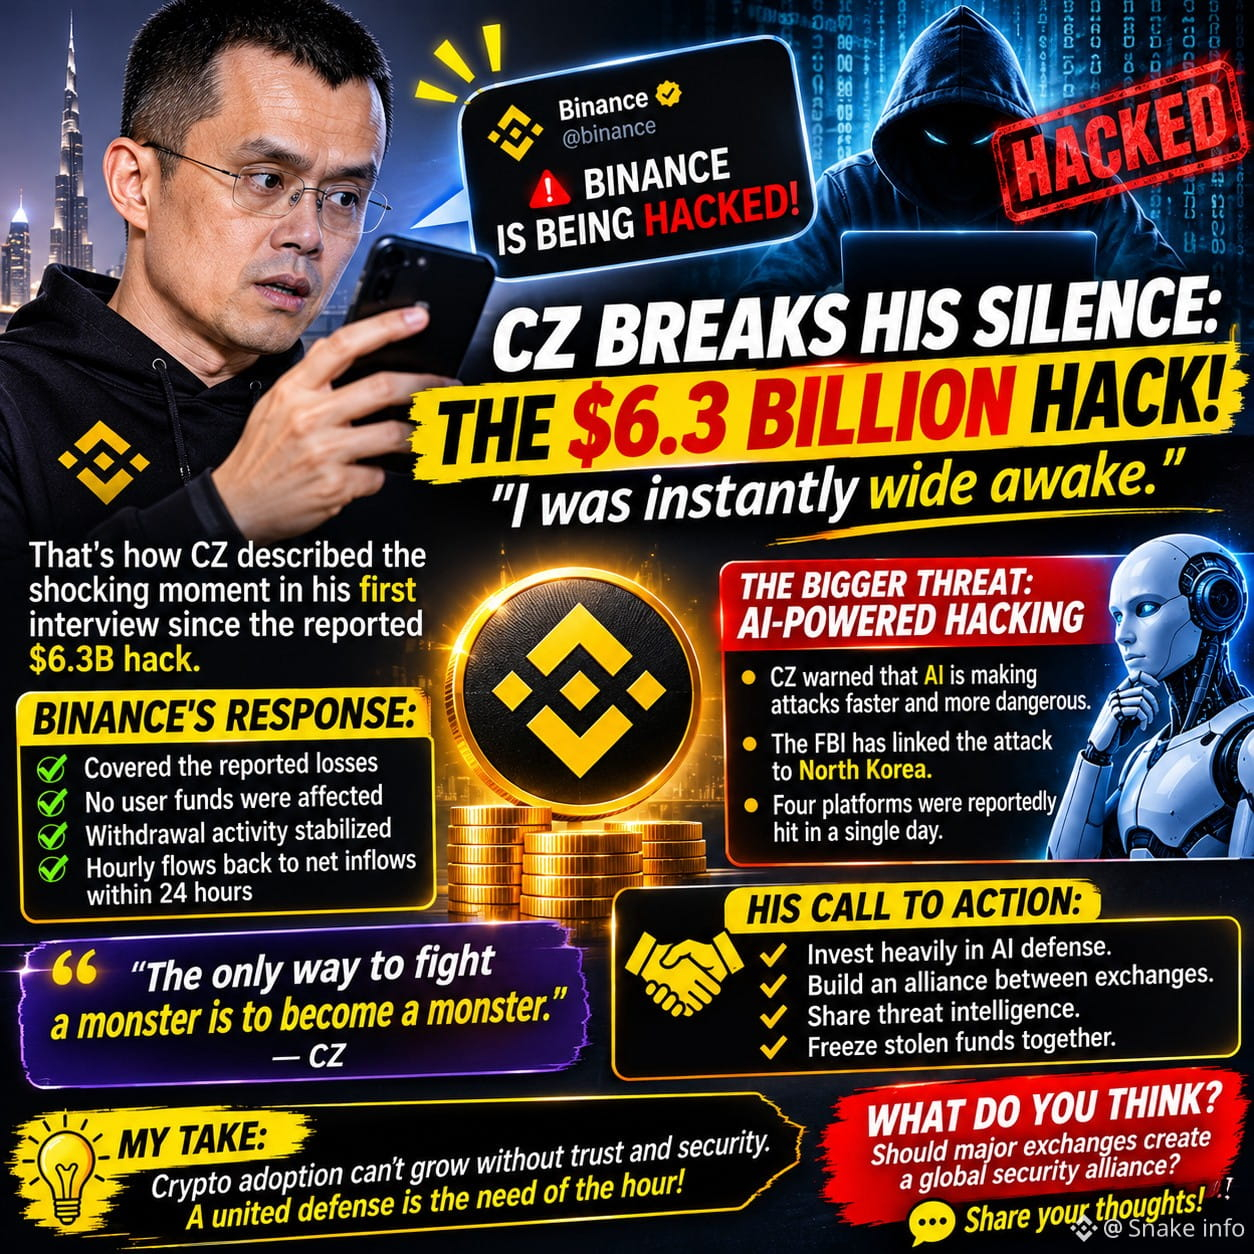
1
314
¡Buenos días, ninjas! 🥷👊
Seguimos atentos a la recuperación de Binance. En la última actualización oficial, publicada ayer (03/11), la plataforma informó que ya había repuesto el 98 % de los activos afectados por el incidente de seguridad. Los retiros se siguen habilitando gradualmente, a medida que se realizan las verificaciones de cada red.
¡Seguimos monitoreando!
#BinanceHourlyDepositsExceedWithdrawals
#BinanceSquareTalks
#BinanceIncidentReport
¡Buenos días, ninjas! 🥷👊
Seguimos atentos a la recuperación de Binance. En la última actualización oficial, publicada ayer (03/11), la plataforma informó que ya había repuesto el 98 % de los activos afectados por el incidente de seguridad. Los retiros se siguen habilitando gradualmente, a medida que se realizan las verificaciones de cada red.
¡Seguimos monitoreando!
#BinanceHourlyDepositsExceedWithdrawals
#BinanceSquareTalks
#BinanceIncidentReport
Seguimos atentos a la recuperación de Binance. En la última actualización oficial, publicada ayer (03/11), la plataforma informó que ya había repuesto el 98 % de los activos afectados por el incidente de seguridad. Los retiros se siguen habilitando gradualmente, a medida que se realizan las verificaciones de cada red.
¡Seguimos monitoreando!
#BinanceHourlyDepositsExceedWithdrawals
#BinanceSquareTalks
#BinanceIncidentReport
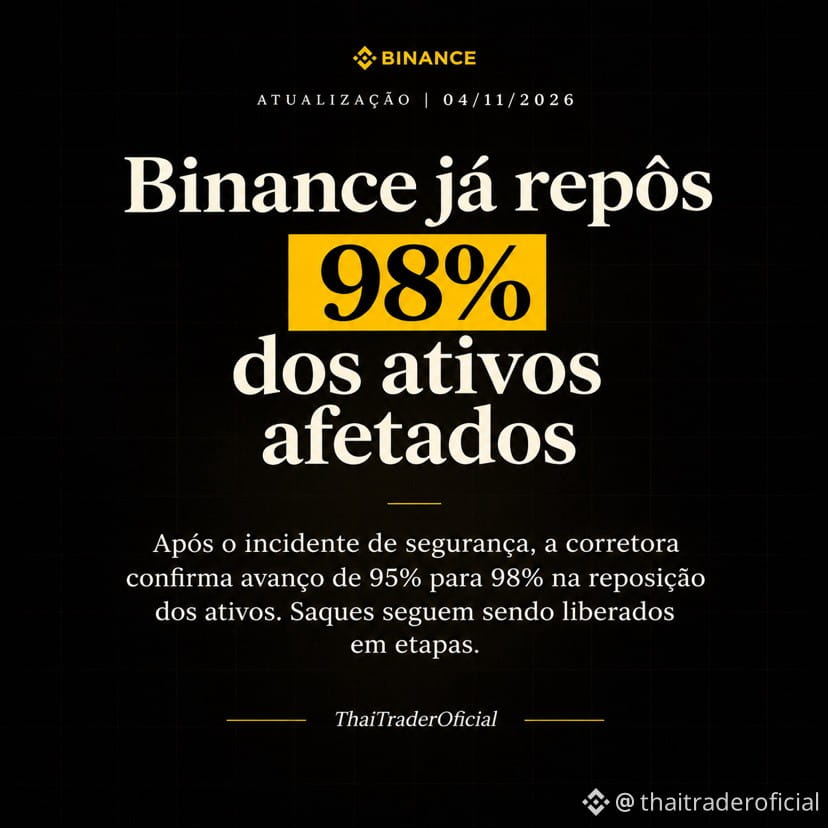
MSDos:
A Binance se mostrou gigante depois de um roubo dessa magnitude🙏
1
9
2k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#USMidterms-WhatAreMarketsExpecting?
171,393 visualizaciones
1,286 participa(n) en el debate
2
#USOctoberNFP-AreRateCutsStillPossible
295,290 visualizaciones
2,268 participa(n) en el debate
3
#CircleQ3Revenue865M
4,890 visualizaciones
173 participa(n) en el debate
4
#AMDBeatsExpectations-AINarrativeContinues
43,708 visualizaciones
467 participa(n) en el debate
5
#FrenchAssemblyPassesSelfCustodiedCryptoReportingAmendment
17 visualizaciones
7 participa(n) en el debate
6
#BinanceIncidentReport
338,475 visualizaciones
1,681 participa(n) en el debate
7
#AnthropicIPOPricedDownasInvestorsEye$1.5T
25,087 visualizaciones
119 participa(n) en el debate
8
#BoundlessToLaunchTokenizedAIInferencePlan
972 visualizaciones
30 participa(n) en el debate
9
#HongKongPassesCryptoAssetReportingFrameworkAmendment
158 visualizaciones
10 participa(n) en el debate
10
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
5,976 visualizaciones
111 participa(n) en el debate