

#staysafu
staysafu
5.2M visualizaciones
28,415 participa(n) en el debate
Tell us about your experience with crypto scams. What did you learn from it, and how do you prevent or avoid scams now?
Populares
Novedades


Presentando el quinto tema de nuestra Profundización en la Gestión de Riesgos – #StaySAFU
El espacio cripto está lleno de estafas que pueden poner en peligro tus inversiones, como estafas de phishing, rug pulls, esquemas de pump and dump, ICOs falsas y más. Entender cómo detectar y evitar posibles estafas es esencial para proteger tus activos.
👉 Tu publicación puede incluir:
• Comparte tus experiencias personales con estafas, cómo lo manejaste y las lecciones clave que aprendiste.
• ¿Cuáles son las señales de alerta o signos de advertencia que buscas?
• Comparte cualquier herramienta o recurso que uses para verificar información y evitar estafas.
Ej. de una publicación - “Una vez recibí un correo electrónico ofreciendo un alto retorno garantizado en un token cripto menos conocido, lo que despertó mis sospechas. Después de investigar, descubrí que no estaba listado en ningún intercambio de renombre y no tenía respaldo creíble. Días después, el proyecto fue expuesto como un rug pull. ¡Siempre verifica la información verificable y confía en tus instintos! #StaySAFU "
📢 Crea una publicación con #StaySAFU y comparte tus ideas para ganar puntos en Binance! (Presiona el “+” en la página principal de la App y haz clic en el Centro de Tareas)
Detalles completos de la campaña [here](https://www.binance.com/en/square/post/22460231593642).
Presentando el quinto tema de nuestra Profundización en la Gestión de Riesgos – #StaySAFU
El espacio cripto está lleno de estafas que pueden poner en peligro tus inversiones, como estafas de phishing, rug pulls, esquemas de pump and dump, ICOs falsas y más. Entender cómo detectar y evitar posibles estafas es esencial para proteger tus activos.
👉 Tu publicación puede incluir:
• Comparte tus experiencias personales con estafas, cómo lo manejaste y las lecciones clave que aprendiste.
• ¿Cuáles son las señales de alerta o signos de advertencia que buscas?
• Comparte cualquier herramienta o recurso que uses para verificar información y evitar estafas.
Ej. de una publicación - “Una vez recibí un correo electrónico ofreciendo un alto retorno garantizado en un token cripto menos conocido, lo que despertó mis sospechas. Después de investigar, descubrí que no estaba listado en ningún intercambio de renombre y no tenía respaldo creíble. Días después, el proyecto fue expuesto como un rug pull. ¡Siempre verifica la información verificable y confía en tus instintos! #StaySAFU "
📢 Crea una publicación con #StaySAFU y comparte tus ideas para ganar puntos en Binance! (Presiona el “+” en la página principal de la App y haz clic en el Centro de Tareas)
Detalles completos de la campaña here.
49
53
203
65.5k
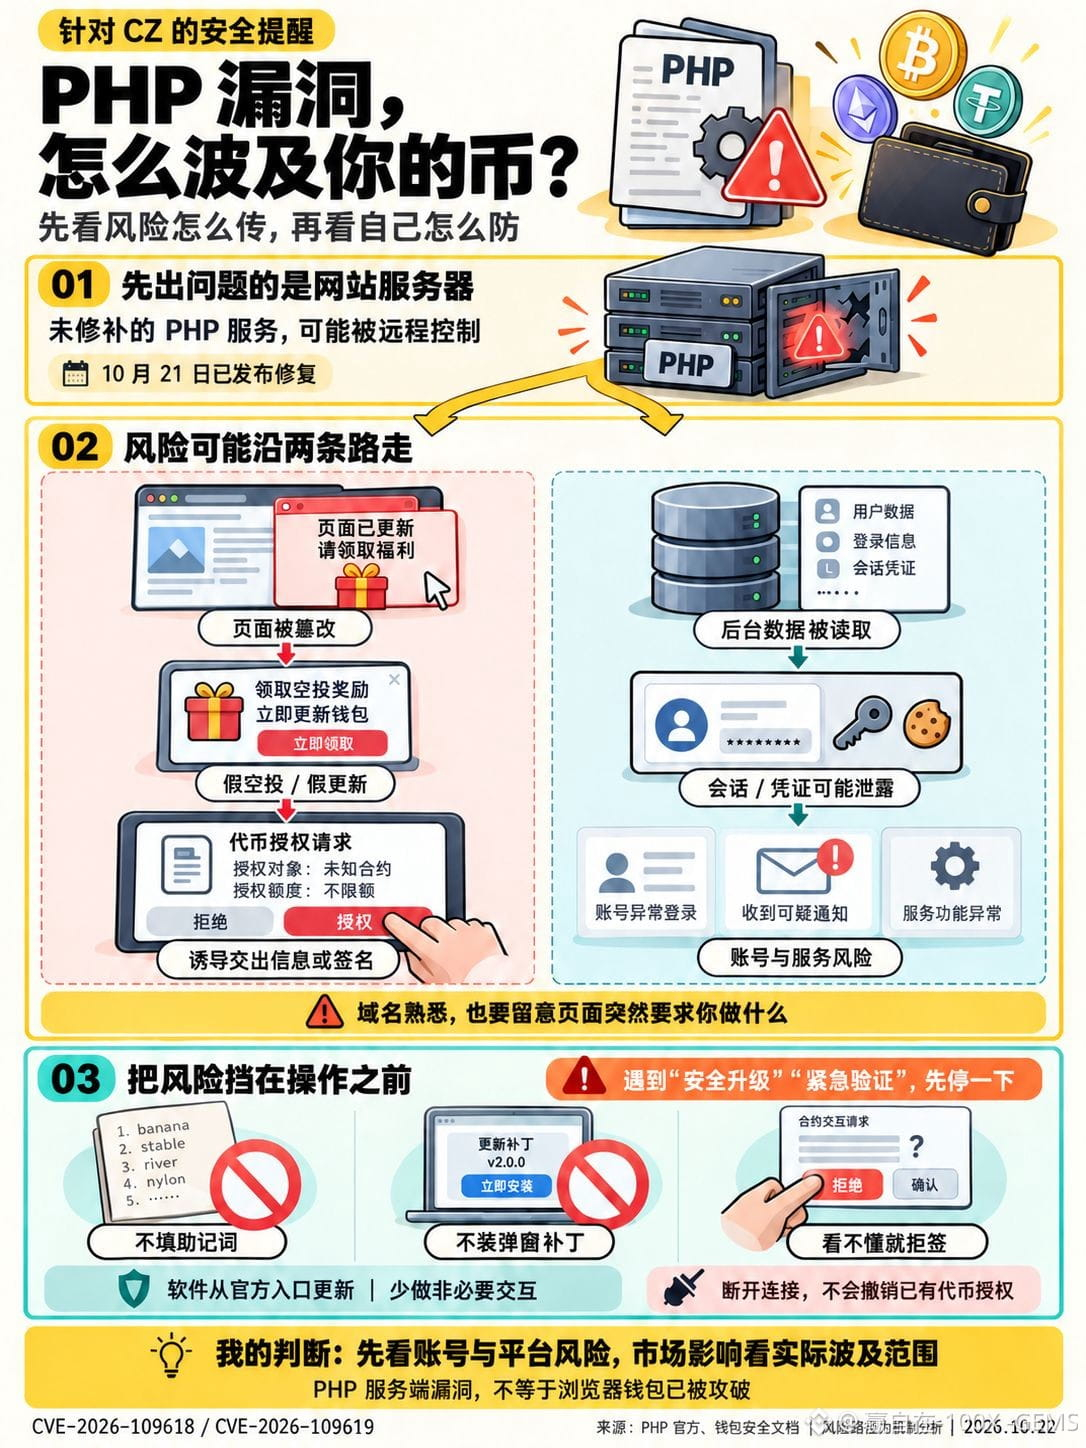
CZ recomienda navegar por sitios web con precaución: ¿de qué deben protegerse los usuarios del mundo cripto?
Lo que más me preocupa es que algo salga mal en un sitio web que conoces y que sigas haciendo clic en «Confirmar» como de costumbre.
El 21 de octubre, PHP publicó parches para corregir dos vulnerabilidades críticas: CVE-2026-109618 y CVE-2026-109619. Los atacantes podrían ejecutar código en servidores de sitios web sin parchear, sin necesidad de iniciar sesión.
En el mundo cripto, una posible cadena de riesgo que conviene tener en cuenta es la siguiente: hackean un sitio web, modifican sus páginas y luego aparecen falsos avisos de airdrop, actualización de la cartera o verificación para inducirte a revelar los datos de tu cuenta o tu frase semilla, o a conceder permisos peligrosos. Otro riesgo está en los sistemas internos: podrían quedar expuestos datos a los que tiene acceso el servidor, como sesiones y credenciales, lo que afectaría a las cuentas y los servicios de la plataforma.
Este es un análisis de cómo podría propagarse el riesgo; no significa que algún exchange en particular haya sido afectado, ni que visitar una página web vaya a hacerte perder tus monedas. A mi juicio, el impacto en el mercado dependerá de si posteriormente se informa de que alguna plataforma concreta ha sufrido daños, ha suspendido sus servicios o ha perdido fondos. La noticia de la vulnerabilidad, por sí sola, no permite predecir qué pasará con los precios.
Durante estos días, sigue algunas reglas:
① Evita las interacciones innecesarias. No reclames airdrops desde mensajes privados, anuncios ni enlaces desconocidos.
② Si una página web te apremia de repente para que hagas una «actualización de seguridad» o «verifiques tu cartera», detente. No introduzcas tu frase semilla en una página web ni descargues parches desde ventanas emergentes. Actualiza el navegador y la cartera desde sus canales oficiales.
③ Antes de firmar, revisa bien la operación, el destinatario de la autorización y el importe. Si no lo entiendes, cancela. Aunque uses una cartera física, comprueba la pantalla del dispositivo.
④ Si has concedido permisos sospechosos, revísalos desde el canal oficial de tu cartera. Desconectar el sitio web no revoca automáticamente las autorizaciones de tokens existentes.
Quienes operan sitios web también deben completar la actualización de seguridad de PHP y comprobar si ha habido intrusiones. No basta con actualizar unos cuantos plugins de WordPress y dar el asunto por resuelto.
Que reconozcas un dominio solo significa que ya lo has visitado. Lo que más debes vigilar esta vez es qué te pide que introduzcas, descargues o firmes hoy.
#Web3安全 #PHP #StaySAFU
76

·
--
Bajista
¿Quién está revisando la billetera de quién? 😂 Historia divertida
Un estafador me envió un mensaje privado por Telegram:
ESTAFADOR: «¡Urgente! Tu cuenta de Binance ha sido comprometida debido a un volumen de operaciones sospechoso. ¡Envía tu clave API y tu frase semilla al soporte de Binance de inmediato para evitar que congelen tu cuenta permanentemente!»
YO: «¿Ah, sí? Vaya, ese sí que es un problema grave. Por cierto, ¿desde qué modo rastreaste ese volumen? Porque soy CZ y estoy literalmente sentado frente a la pantalla ahora mismo. ¿Quieres que revise el saldo de tu cuenta ya que estoy?»
ESTAFADOR: «Lo siento mucho, señor. Fue un reto que me puso mi amigo villano».
¡Adivinen qué pasó después!
El estafador no solo borró el mensaje, sino que también eliminó toda su cuenta de Telegram, se salió de algunos grupos y desapareció.
Moraleja: la próxima vez que un «soporte de Binance» FALSO te escriba por privado para pedirte tus claves secretas o códigos, solo dile: «Espera, amigo, déjame preguntarle a RICHARD TENG si este es el protocolo».
Cuídense
#PumpkinFrenzy #STAYSAFU @Binance_South_Asia @Binance_Square_Official @CZ @richardteng
¿Quién está revisando la billetera de quién? 😂 Historia divertida
Un estafador me envió un mensaje privado por Telegram:
ESTAFADOR: «¡Urgente! Tu cuenta de Binance ha sido comprometida debido a un volumen de operaciones sospechoso. ¡Envía tu clave API y tu frase semilla al soporte de Binance de inmediato para evitar que congelen tu cuenta permanentemente!»
YO: «¿Ah, sí? Vaya, ese sí que es un problema grave. Por cierto, ¿desde qué modo rastreaste ese volumen? Porque soy CZ y estoy literalmente sentado frente a la pantalla ahora mismo. ¿Quieres que revise el saldo de tu cuenta ya que estoy?»
ESTAFADOR: «Lo siento mucho, señor. Fue un reto que me puso mi amigo villano».
¡Adivinen qué pasó después!
El estafador no solo borró el mensaje, sino que también eliminó toda su cuenta de Telegram, se salió de algunos grupos y desapareció.
Moraleja: la próxima vez que un «soporte de Binance» FALSO te escriba por privado para pedirte tus claves secretas o códigos, solo dile: «Espera, amigo, déjame preguntarle a RICHARD TENG si este es el protocolo».
Cuídense
#PumpkinFrenzy #STAYSAFU @Binance South Asia @Binance Square Official @CZ @Richard Teng
104
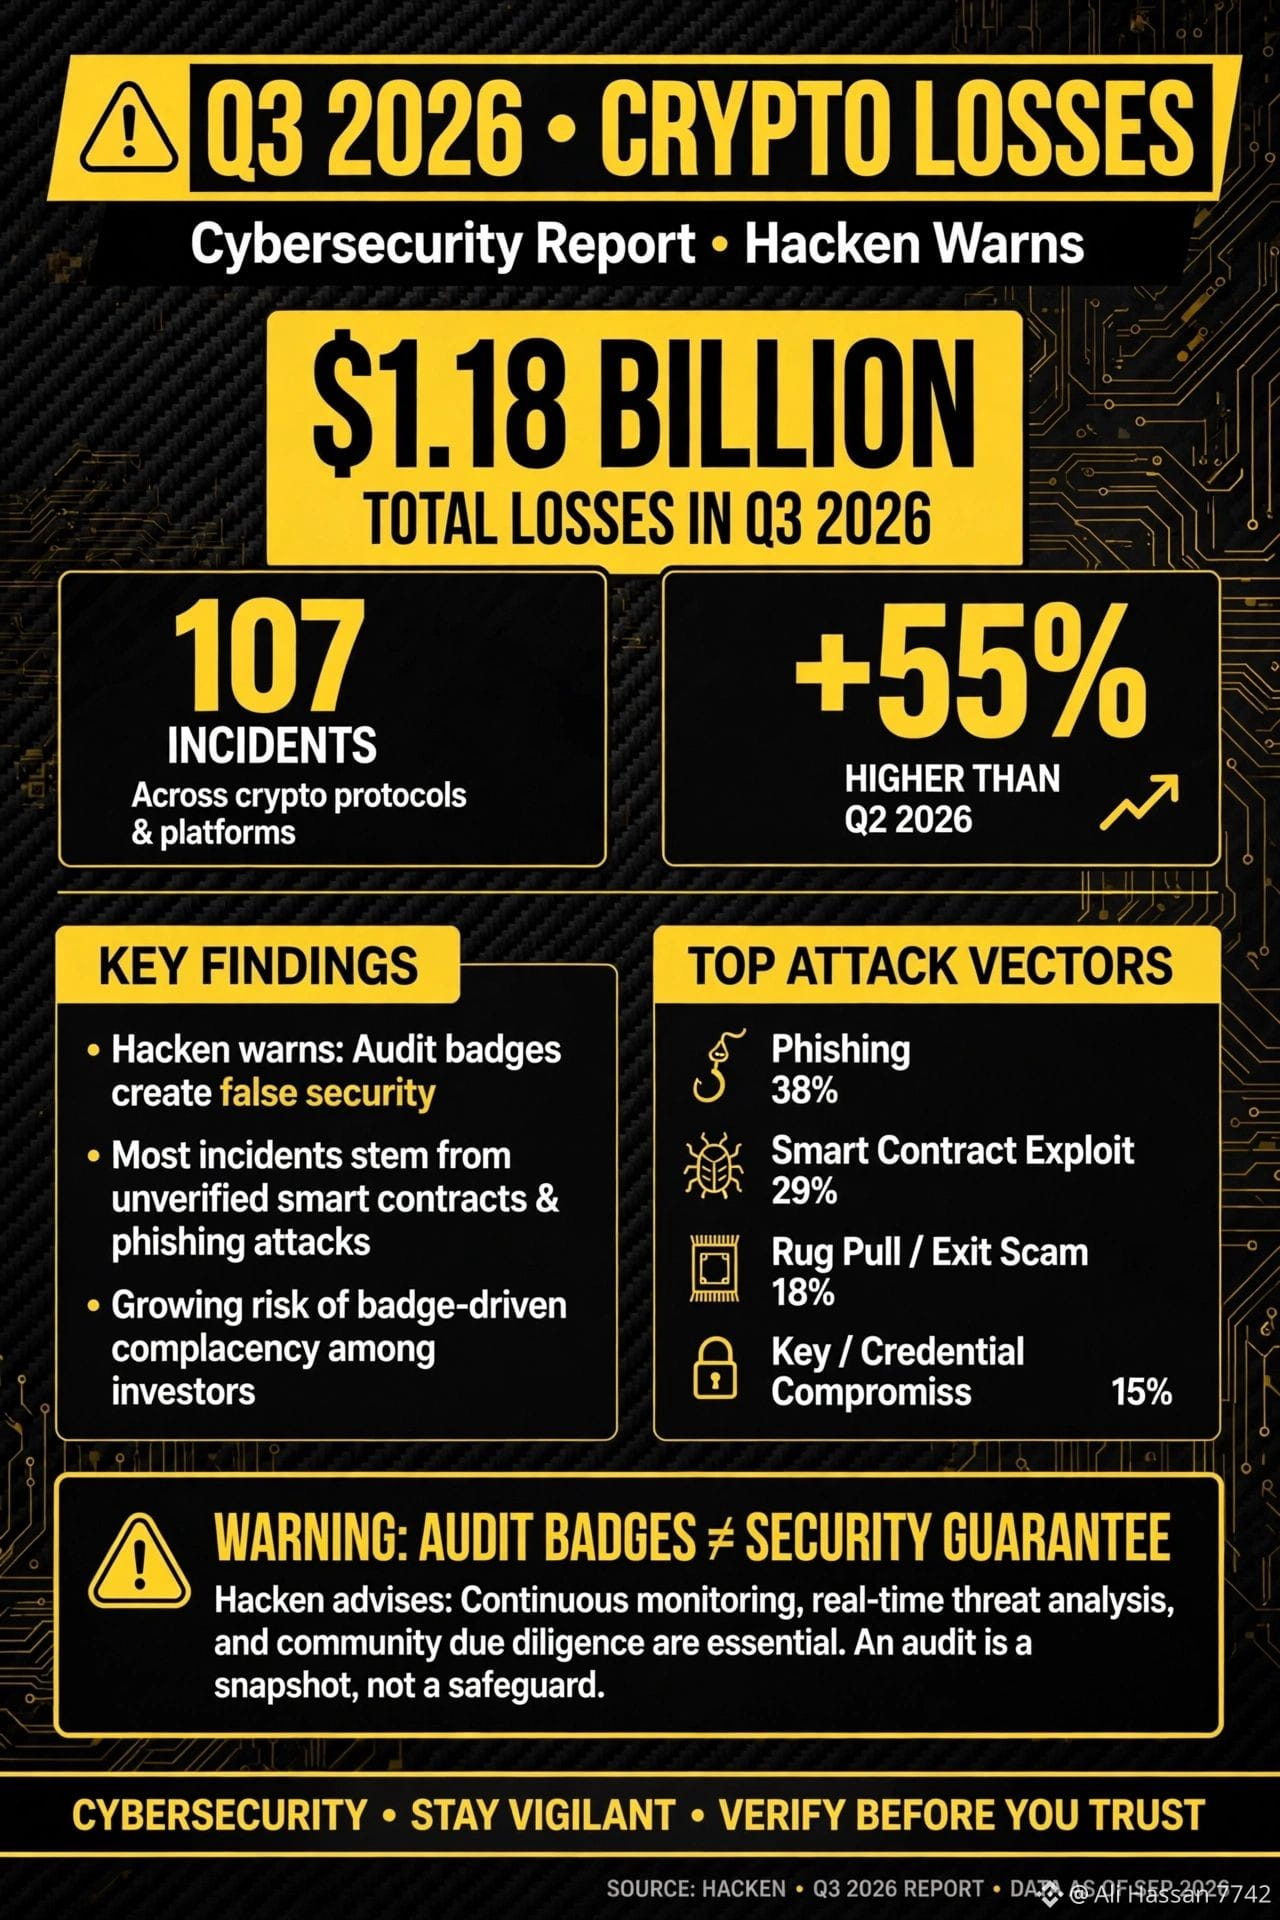
*Texto para copiar y pegar:*
Hacken advierte: ¡Una insignia de auditoría ≠ 100 % seguro! ⚠️
¡En el tercer trimestre de 2026, las pérdidas en criptomonedas alcanzaron los 1,18 MIL MILLONES de dólares en 107 incidentes!
Un 55 % más que en el segundo trimestre 😱
La mayoría de las pérdidas se debieron a herramientas comprometidas y a la falta de instalación de parches de seguridad antiguos.
¡No confíes ciegamente en una insignia de auditoría!
#CryptoSecurity #Hack #Hacken #StaySAFU
2
45
·
--
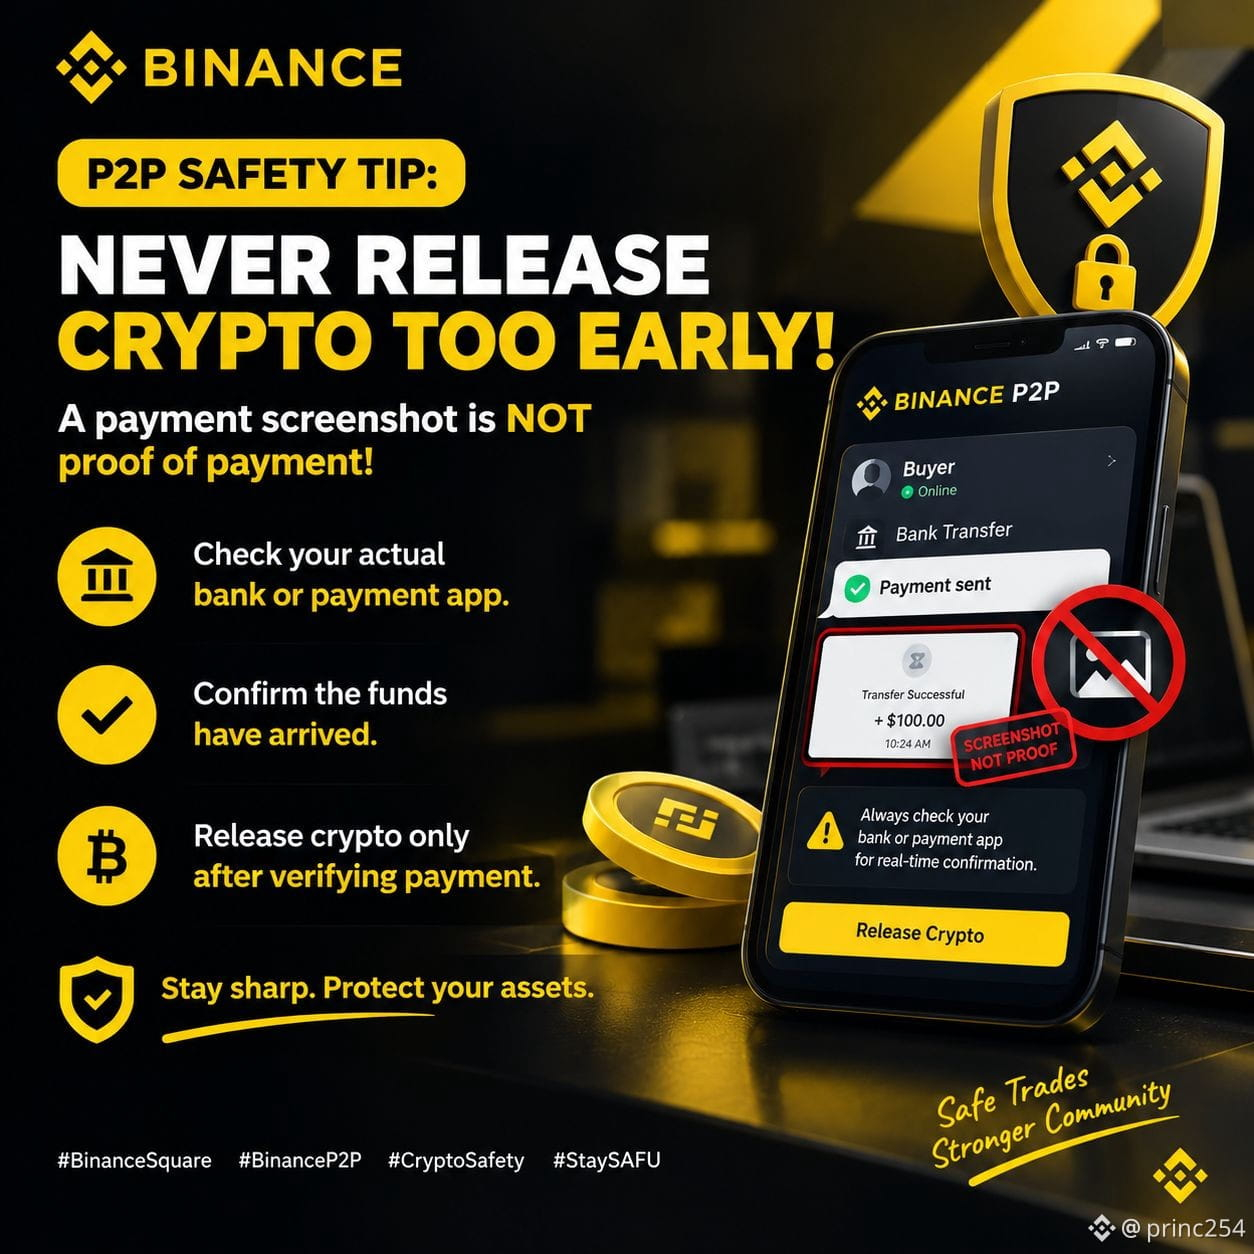
🚨 **CONSEJO DE SEGURIDAD P2P: ¡NUNCA LIBERES CRIPTOMONEDAS DEMASIADO PRONTO!** 🛡️
¡Una captura de pantalla del pago NO es un comprobante de pago! ⚠️
✅ Revisa tu cuenta bancaria o aplicación de pago.
✅ Confirma que los fondos hayan llegado.
✅ Libera las criptomonedas solo después de verificar el pago.
Mantente alerta. Protege tus activos. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
3
56
·
--
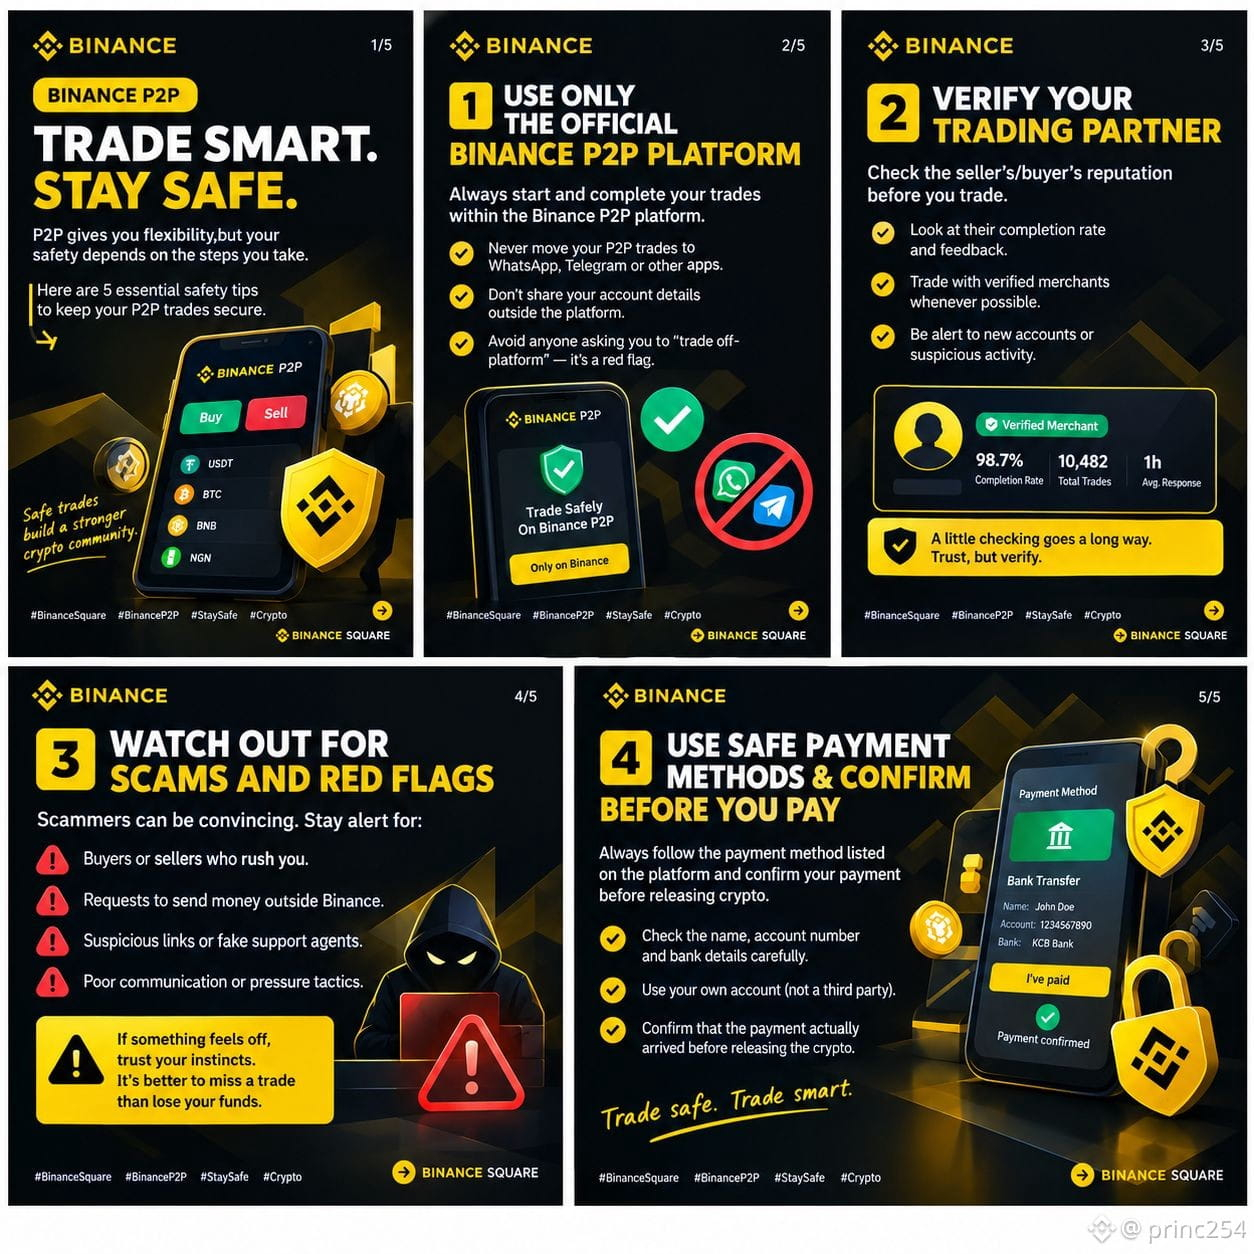
🛡️ **¡Opera con inteligencia. Mantente seguro!**
Tu seguridad es lo primero al operar en Binance P2P.
✅ Opera solo en Binance
✅ Verifica los pagos antes de liberar las criptomonedas
✅ Nunca confíes en capturas de pantalla como comprobante
✅ Evita las operaciones fuera de la plataforma
✅ Reporta cualquier actividad sospechosa
Mantente alerta, protege tus fondos y opera con confianza. 💛
#BinanceSquare
#StaySAFU
3
77
·
--
El tema de hoy es estar siempre un paso adelante
En el mundo cripto, la seguridad no consiste en reaccionar después de que pase algo, sino en estar ALERTA antes de que suceda
Mantente ALERTA, no ansioso. Activa la autenticación de dos factores (2FA), el código antiphishing y la lista blanca de retiros ANTES de necesitarlos
Verifica y luego confía. Comprueba siempre el dominio oficial, el correo electrónico y la dirección del contrato. Los estafadores lo copian todo, excepto los detalles
Pequeñas comprobaciones equivalen a una gran seguridad. Revisar un enlace durante 10 segundos puede salvar el 100 % de tu cartera.
Tanto si guardas 👉$BTC a largo plazo como si operas a diario con 👉$ETH y altcoins, la seguridad proactiva protege todas tus monedas por igual
Tus monedas son tan seguras como tus hábitos, no solo como la cadena en la que están
La seguridad proactiva es el seguro más barato en Web3
¿Cuál es tu hábito de seguridad número uno?❓ Compartámoslo y ayudemos a la comunidad a mantenerse segura
{spot}(ETHUSDT)
#BinanceWOTD #CryptoSecurity #STAYSAFU #WOTD
El tema de hoy es estar siempre un paso adelante
En el mundo cripto, la seguridad no consiste en reaccionar después de que pase algo, sino en estar ALERTA antes de que suceda
Mantente ALERTA, no ansioso. Activa la autenticación de dos factores (2FA), el código antiphishing y la lista blanca de retiros ANTES de necesitarlos
Verifica y luego confía. Comprueba siempre el dominio oficial, el correo electrónico y la dirección del contrato. Los estafadores lo copian todo, excepto los detalles
Pequeñas comprobaciones equivalen a una gran seguridad. Revisar un enlace durante 10 segundos puede salvar el 100 % de tu cartera.
Tanto si guardas 👉$BTC a largo plazo como si operas a diario con 👉$ETH y altcoins, la seguridad proactiva protege todas tus monedas por igual
Tus monedas son tan seguras como tus hábitos, no solo como la cadena en la que están
La seguridad proactiva es el seguro más barato en Web3
¿Cuál es tu hábito de seguridad número uno?❓ Compartámoslo y ayudemos a la comunidad a mantenerse segura
#BinanceWOTD #CryptoSecurity #STAYSAFU #WOTD
130
·
--
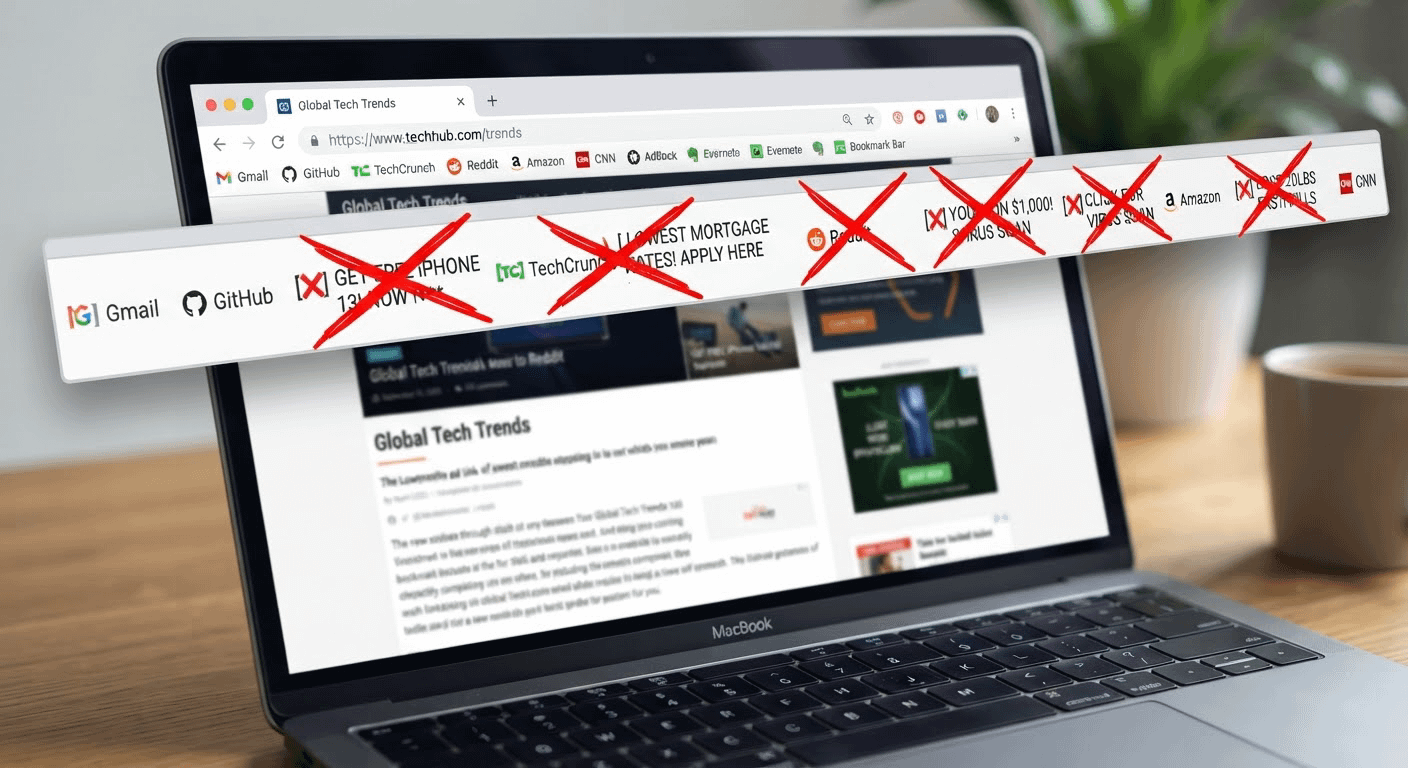
Marca sitios oficiales. No los busques en Google. 🔖 Los resultados de búsqueda pueden ser secuestrados por anuncios. Los estafadores compran las primeras posiciones para carteras y exchanges populares. Guarda la URL real una vez, úsala para siempre.
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
Marca sitios oficiales. No los busques en Google. 🔖 Los resultados de búsqueda pueden ser secuestrados por anuncios. Los estafadores compran las primeras posiciones para carteras y exchanges populares. Guarda la URL real una vez, úsala para siempre.
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
1
2.6k
·
--
La seguridad no es una función que agregas más tarde. Es la base sobre la que construyes. 🛡️
Antes de tocar cualquier token, pregúntate: ¿El contrato está auditado? ¿La liquidez está bloqueada? ¿El equipo está verificado?
Si alguna respuesta es no, aléjate. Tu dinero merece algo mejor que la esperanza. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
Antes de tocar cualquier token, pregúntate: ¿El contrato está auditado? ¿La liquidez está bloqueada? ¿El equipo está verificado?
Si alguna respuesta es no, aléjate. Tu dinero merece algo mejor que la esperanza. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
2
1.1k
·
--
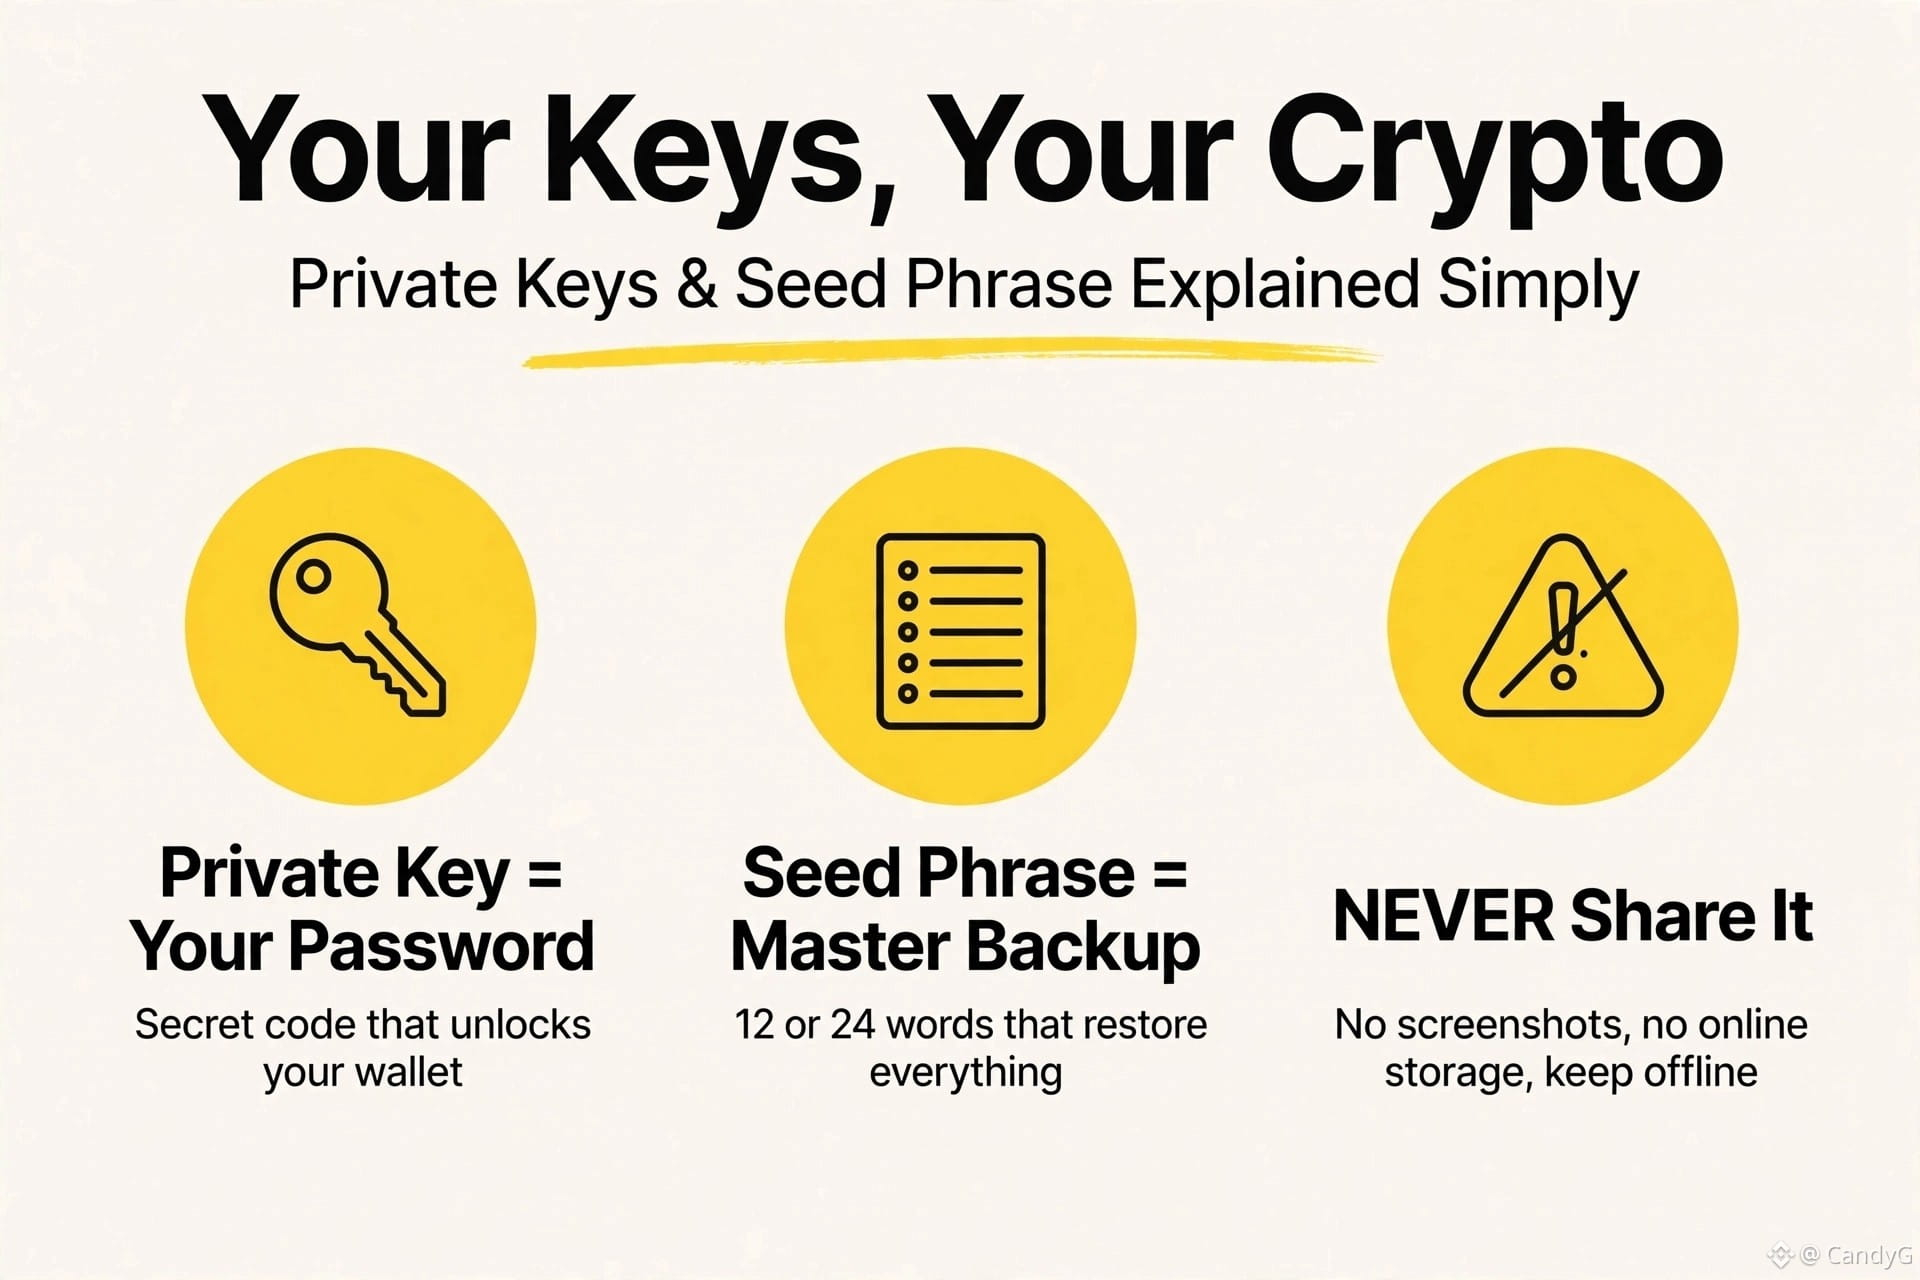
> Tus Claves, Tu Cripto 🔑
>
> Clave Privada = Tu Contraseña — un código secreto que desbloquea tu wallet
> Frase Semilla = Copia de Seguridad Maestra — 12 o 24 palabras que restauran todo
> Regla: NUNCA la compartas. Sin capturas de pantalla, sin almacenamiento en línea, mantenla sin conexión.
> Esto protege tu $BTC , $BNB etc
#LearnCrypto #BinanceAcademy #StaySAFU
2
259
·
--
👀 Si alguien necesita tu seed phrase para "ayudarte", no te está ayudando: te está vaciando la wallet. 😩
#STAYSAFU
👀 Si alguien necesita tu seed phrase para "ayudarte", no te está ayudando: te está vaciando la wallet. 😩
#STAYSAFU
#STAYSAFU

T48🤝🐯🧡
De TIGRE_48
37
19
752
·
--
Con verificación
$ETH ALERTA DE ESTAFAS🚨: $24.23 MILLONES EN STETH & RETH DRENADOS VÍA PHISHING DE PERMISO
Un usuario experimentado de DeFi cayó víctima de uno de los mayores robos de phishing en cadena en la historia de Web3, perdiendo $24.23 millones en criptomonedas sin haber expuesto nunca una contraseña, clave privada o frase semilla.
El ataque explotó la función de Permiso ERC-20, un mecanismo que ahorra gas que permite transferencias de tokens basadas únicamente en una firma fuera de la cadena. La víctima conectó su billetera a un sitio que clonó un protocolo descentralizado legítimo, donde una solicitud de firma de Permiso maliciosa se disfrazó como una interacción rutinaria.
En el momento en que la víctima firmó, el atacante obtuvo plena autorización para mover los fondos. En cuestión de segundos, 9,579 stETH y 4,851 rETH fueron drenados directamente a las billeteras del hacker, todo sin que la víctima enviara manualmente una sola transacción.
El incidente fue señalado en vivo por la firma de seguridad Scam Sniffer y es verificable de manera permanente en la blockchain de Ethereum, demostrando que las firmas de billetera pueden ser tan devastadoras como una frase semilla filtrada.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
6
294

¿Demasiado bueno para ser verdad? Probablemente lo sea.
Sin depósito en garantía = Sin protección. Usa siempre el depósito en garantía de Binance P2P.
#STAYSAFU
$BTC
{future}(BTCUSDT)
¿Demasiado bueno para ser verdad? Probablemente lo sea.
Sin depósito en garantía = Sin protección. Usa siempre el depósito en garantía de Binance P2P.
#STAYSAFU
$BTC
Sin depósito en garantía = Sin protección. Usa siempre el depósito en garantía de Binance P2P.
#STAYSAFU
$BTC
2
359
·
--
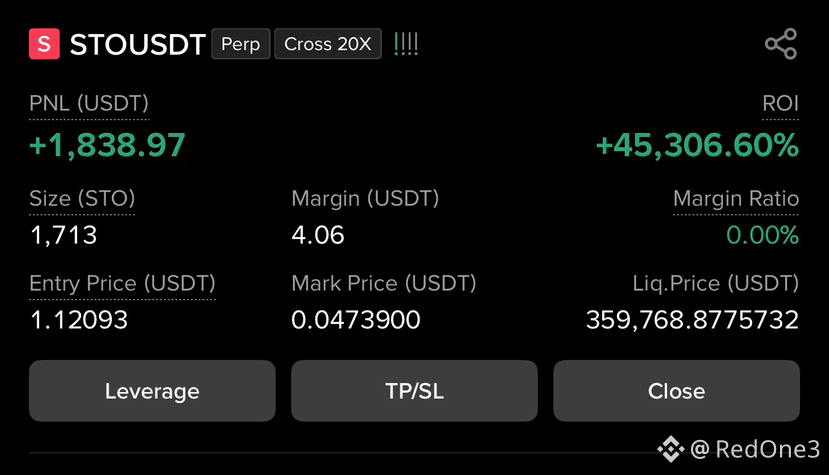
⚠️ Captura de pantalla real..Real posición..Pero…🚨
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
it’s The Demo account!
Cuando veas un ROI tan exagerado como **+45,306%**, tu primera reacción podría ser pensar que es la estrategia de trading definitiva.
Esta captura es 100% auténtica y sin editar, pero viene directamente de mi Cuenta Demo.
Aquí tienes una verificación rápida de la realidad sobre cómo estos entornos simulados pueden distorsionar las métricas y engañar fácilmente a la gente:
🚨 El margen: toda la posición está respaldada por solo $4.06.
🚨 Precio de liquidación: muestra un número imposible (más de $359,768), que solo ocurre debido a la liquidez simulada y a la mecánica de precios en entornos demo.
La idea es que cualquiera puede tomar una captura de pantalla totalmente limpia y genuina de una operación demo con alto apalancamiento para mostrar cifras verdes enormes, sin que exista ningún riesgo real.
No dejes que un porcentaje verde parpadeante te ciegue. Siempre mira el panorama completo 👉🏻 el margen, el tamaño de la posición y el precio de liquidación 👉🏻 incluso si la captura en sí es real.
Protege tu capital, porque el mercado en vivo no se toma a la ligera.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
it’s The Demo account!
Cuando veas un ROI tan exagerado como **+45,306%**, tu primera reacción podría ser pensar que es la estrategia de trading definitiva.
Esta captura es 100% auténtica y sin editar, pero viene directamente de mi Cuenta Demo.
Aquí tienes una verificación rápida de la realidad sobre cómo estos entornos simulados pueden distorsionar las métricas y engañar fácilmente a la gente:
🚨 El margen: toda la posición está respaldada por solo $4.06.
🚨 Precio de liquidación: muestra un número imposible (más de $359,768), que solo ocurre debido a la liquidez simulada y a la mecánica de precios en entornos demo.
La idea es que cualquiera puede tomar una captura de pantalla totalmente limpia y genuina de una operación demo con alto apalancamiento para mostrar cifras verdes enormes, sin que exista ningún riesgo real.
No dejes que un porcentaje verde parpadeante te ciegue. Siempre mira el panorama completo 👉🏻 el margen, el tamaño de la posición y el precio de liquidación 👉🏻 incluso si la captura en sí es real.
Protege tu capital, porque el mercado en vivo no se toma a la ligera.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
817
·
--
Alcista
$G, $CELR & $BNB el dinero inteligente se está alimentando de los longs codiciosos en G — el liquidity sweep ya castigó a los compradores tardíos, y los traders disciplinados están reduciendo el riesgo antes del próximo intento de recuperar.
CELR está mostrando un agotamiento correlacionado, con el volumen desvaneciéndose en zonas de resistencia donde el retail a menudo queda atrapado.
BNB se mantiene defensivo, sosteniendo la estructura pero vulnerable si los flujos más amplios se revierten, así que la paciencia y el apalancamiento bajo son clave.
Protege tu cartera 🛡️, reduce el tamaño y evita las operaciones por venganza — la disciplina supera al FOMO cada vez.
Mantente SAFU, deja que la rotación marque tu sesgo y mantén una ejecución limpia.
#G #CELR #BNB #CryptoRotation #STAYSAFU
327
⚠️ AVISO: Nuevo malware está escaneando fotos del teléfono para obtener frases semilla
Se encontró una nueva variante llamada SparkKitty escondida en aplicaciones de App Store y Google Play, que escanea capturas guardadas para buscar frases semilla de criptomonedas e información de la wallet. Kaspersky encontró que el ladrón basado en OCR extraía las frases semilla y otros datos sensibles directamente de capturas guardadas en las galerías del dispositivo.
Solución simple: nunca hagas capturas de tu frase semilla. Escríbela físicamente, guárdala sin conexión y revisa tu galería en busca de capturas antiguas que quizá hayas olvidado.
Etiqueta a alguien que necesite verlo 👇
#CryptoSecurity #SeedPhraseAlert #STAYSAFU #Binance
92
·
--
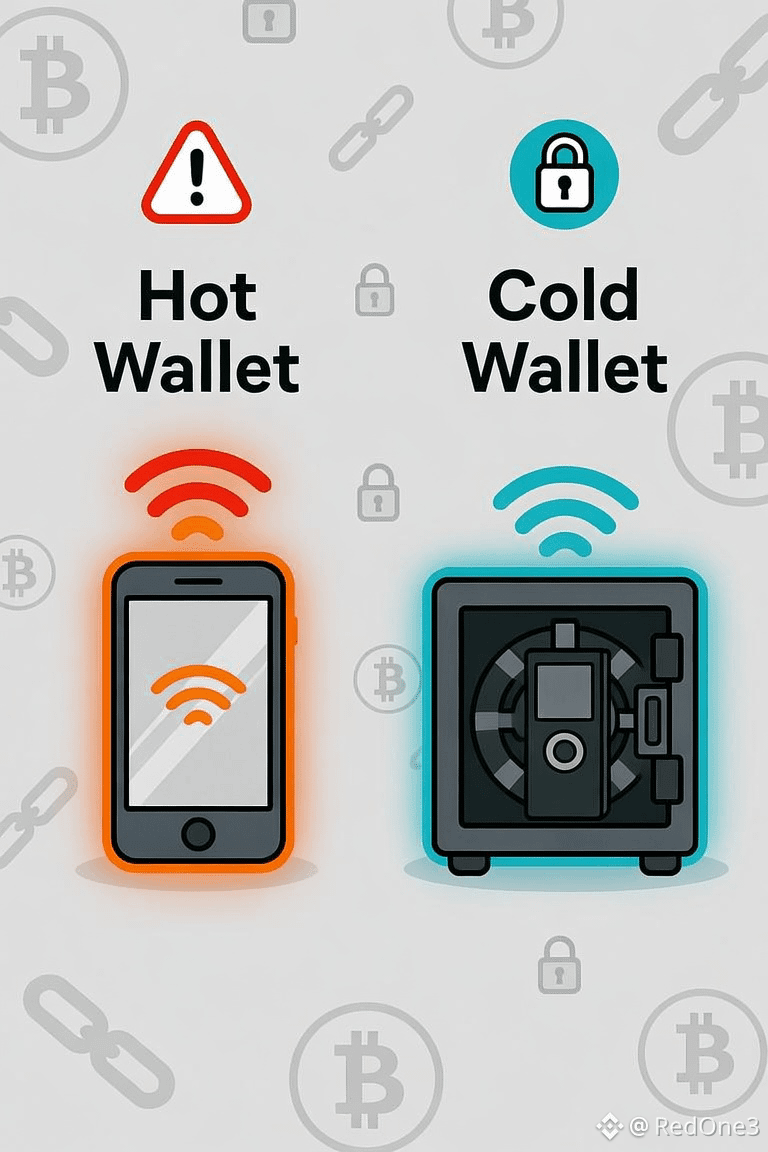
🔐 Deja de desplazarte un momento… ¡protege tu dinero primero! 🚀
Mucha gente en cripto se centra en “qué comprar” y olvida la pregunta más importante: “¿cómo protejo lo que ya tengo?” 💡
📌 Billetera Caliente (Hot Wallet):
Conectada a internet (apps, exchanges) ⚡
✅ Rápida y fácil para el uso diario
⚠️ Más expuesta a hackeos
📌 Billetera Fría (Cold Wallet):
Almacenamiento sin conexión (hardware o billeteras de papel) 🧊
✅ Muy alta seguridad para mantener a largo plazo
⚠️ Menos flexible para operar rápido
🎯 La regla de oro:
“No tus llaves, no tus monedas” 🔑
Si no guardas tus claves privadas tú mismo… ¡no posees realmente las monedas!
#StaySAFU #DYOR
339
·
--
La #1 razón por la que la gente pierde su cripto (¡No son los hackers!)
El problema
La mayoría de las pérdidas en cripto no provienen de que las bolsas sean hackeadas o de que se exploten contratos inteligentes. Vienen de algo mucho más común: errores de seguridad del lado del usuario.
Frases semilla guardadas como capturas de pantalla o entradas de la app de notas (sincronizadas con la nube, expuestas a cualquier malware) Aprobar sin pensar permisos de tokens en dApps desconocidas, dando a los contratos acceso de gasto ilimitado a una wallet Caer en sitios de phishing que se ven píxel-perfectamente idénticos a las plataformas reales Reutilizar la misma contraseña entre cuentas de intercambio, correo electrónico y relacionadas con la wallet Confiar en 2FA basada en SMS, que es vulnerable a ataques de intercambio de SIM
Un solo clic en el enlace incorrecto, o una aprobación descuidada, puede vaciar una wallet en segundos — sin “hack” requerido, solo un error.
La solución
La seguridad en cripto no se trata de una gran solución — se trata de hábitos consistentes:
Usa una wallet de hardware para cualquier cosa que no sea montos pequeños de trading activo. Mantén las claves privadas fuera de línea, punto. Escribe tu frase semilla en papel (o metal) y guárdala físicamente. Nunca la escribas en un sitio web, una app ni una nota en la nube. Audita y revoca las aprobaciones de tokens con regularidad usando herramientas como Revoke.cash o el verificador de aprobaciones de tokens de Etherscan — la mayoría de las wallets tienen aprobaciones antiguas e ilimitadas de apps que ya no usas. Cambia a una app autenticadora (o una llave de seguridad de hardware) en lugar de SMS para la 2FA. Guarda en favoritos las URL oficiales y nunca hagas clic en enlaces de wallet-connect desde DMs, anuncios o mensajes no solicitados. Usa una wallet “quemable” separada con fondos mínimos cuando pruebes dApps nuevas o no auditadas.
Nada de esto requiere experiencia técnica profunda — solo disciplina. En cripto, tú eres tu propio banco, lo que significa que también eres tu propio equipo de seguridad.
#Binance #cryptouniverseofficial #Web3S #blockchain #StaySAFU
103
·
--
🔐 Un solo paso de seguridad podría salvar tu cripto
Imagina despertarte un día y descubrir que tu cripto ya no está.
- Sin hack.
- Sin fallos de blockchain.
Solo alguien que obtuvo acceso a tu cuenta.
Por eso, la Autenticación de Dos Factores (2FA) es una de las funciones de seguridad más importantes que cada inversor en criptomonedas debería activar.
Esto es por qué importa:
🛡️ 1. Añade una segunda capa de protección
Incluso si alguien descubre tu contraseña, todavía necesita tu segundo código de verificación para acceder a tu cuenta.
📱 2. Protege contra contraseñas robadas
Las contraseñas pueden filtrarse a través de sitios web de phishing, malware o credenciales reutilizadas de otras plataformas. La 2FA ayuda a reducir el riesgo de acceso no autorizado.
⚠️ 3. Las transacciones de cripto son irreversibles
A diferencia de la banca tradicional, en general las transacciones en blockchain no se pueden revertir una vez confirmadas. Prevenir el acceso no autorizado es mucho más fácil que intentar recuperar fondos perdidos.
🔒 4. Ayuda a asegurar acciones importantes de la cuenta
Muchas casas de cambio requieren 2FA antes de realizar retiros, cambiar configuraciones de seguridad o acceder a funciones sensibles de la cuenta, añadiendo otra capa de defensa.
💡 5. La buena seguridad es un hábito, no una opción
Activar 2FA solo toma unos minutos, pero puede proteger años de inversión y trabajo.
No esperes hasta después de un incidente de seguridad para fortalecer tu cuenta.
En cripto, la prevención siempre es mejor que la recuperación.
💬 ¡Hablemos!
Además de activar 2FA, ¿cuál es el hábito de seguridad más importante de cripto que sigues? Comparte tu mejor consejo abajo: podrías ayudar a proteger a otro inversor.
#CryptoSecurity #2FA #STAYSAFU #Write2Earn
📊 ENCUESTA
¿Has activado la Autenticación de Dos Factores (2FA) en tus cuentas de cripto?
Yes, on every account ✅
0%
Yes, but only on some accounts
0%
Not yet, but I will today
0%
What's 2FA?
0%
0 Votos • Votación cerrada
1
148
·
--
🚨 ALERTA DE ESTFA: Cómo los tokens falsos de "$TSLA" usan "Dev Remove Liquidity" para drenar billeteras¿Recibiste recientemente miles de tokens gratis como $TSLA en tu billetera Web3 de la nada? Antes de intentar venderlos para obtener una ganancia rápida, ¡DETENTE! Es un Ataque de Polvo (Dusting) y una trampa de tipo Honeypot.
Así funciona el fraude, qué significan las señales y cómo protegerte.
1. La trampa: Valor falso y Airdrops gratis
Los estafadores envían millones de tokens sin valor a direcciones Web3 activas. Luego realizan microcompras en exchanges descentralizados (DEXs) para disparar artificialmente el gráfico.
Tu billetera calcula:
🚨 ALERTA DE ESTFA: Cómo los tokens falsos de "$TSLA" usan "Dev Remove Liquidity" para drenar billeteras
¿Recibiste recientemente miles de tokens gratis como $TSLA en tu billetera Web3 de la nada? Antes de intentar venderlos para obtener una ganancia rápida, ¡DETENTE! Es un Ataque de Polvo (Dusting) y una trampa de tipo Honeypot.
Así funciona el fraude, qué significan las señales y cómo protegerte.
1. La trampa: Valor falso y Airdrops gratis
Los estafadores envían millones de tokens sin valor a direcciones Web3 activas. Luego realizan microcompras en exchanges descentralizados (DEXs) para disparar artificialmente el gráfico.
Tu billetera calcula:
141
·
--
$EPIC, $TRX y $BNB traders necesitan frenar antes de perseguir setups imprudentes. Los creadores de mercado están cebando a largos codiciosos en $EPIC con barridos de liquidez que castigan a cualquiera que se sobredimensione. 🛡️⚠️
EPIC muestra compresión cerca de una zona de recuperación: la paciencia y la disciplina importan más que intentar capturar cada vela. 📉
TRX está sosteniendo los mínimos del rango, pero cualquier apalancamiento agresivo aquí corre el riesgo de invalidación instantánea. Mantente ligero, mantente flexible. 🚨
La rotación de BNB es constante pero engañosa; el dinero inteligente se está aprovechando de entradas por FOMO. El sesgo al contado es más seguro hasta que la estructura confirme. 📈
Protege tu cartera, reduce el tamaño y evita las operaciones por revancha. 🧠
#EPIC #TRX #BNB #CryptoRotation#STAYSAFU
96
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinancePick
3.1M visualizaciones
152,868 participa(n) en el debate
2
#EarningsSeason
5.3M visualizaciones
26,007 participa(n) en el debate
3
#AnthropicTTMRevenueGrewAbout1200%
29,072 visualizaciones
424 participa(n) en el debate
4
#AnthropicS1ExpectedToday
25,714 visualizaciones
351 participa(n) en el debate
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
30,183 visualizaciones
473 participa(n) en el debate
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
39,779 visualizaciones
544 participa(n) en el debate
7
#StrategyMSTRSurpassesNasdaqInMarketCap
30,172 visualizaciones
387 participa(n) en el debate
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,320 visualizaciones
36 participa(n) en el debate
9
#ElectrumWalletBugLetRogueServersStealFunds
30,934 visualizaciones
464 participa(n) en el debate
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
46,326 visualizaciones
582 participa(n) en el debate