

#mpc
mpc
18,362 visualizaciones
159 participa(n) en el debate
Populares
Novedades

·
--
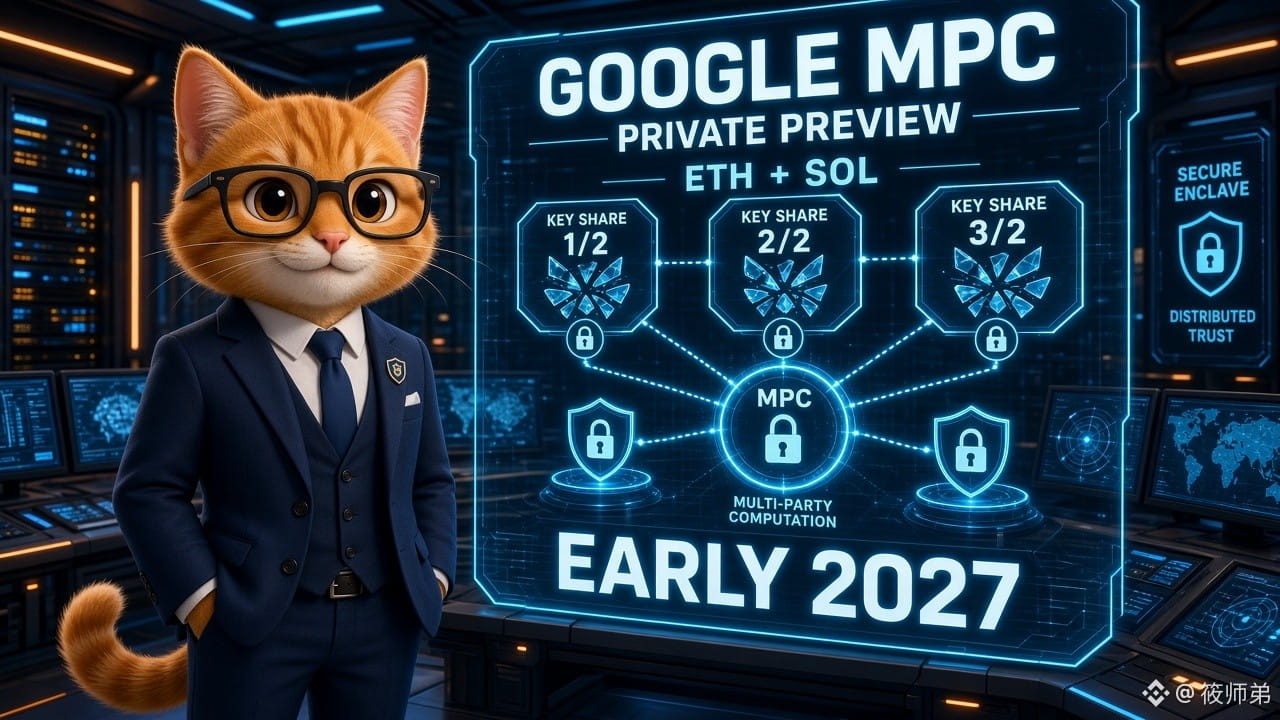
Me apareció Google Cloud: en un seminario sobre activos digitales en Nueva York presentaron su servicio de firma de claves bajo custodia mediante computación multipartita (MPC), dirigido específicamente a bancos e instituciones. Divide las claves privadas criptográficas en varias partes y las almacena en entornos distintos.
Lo importante: los bancos pueden guardar una parte en hardware local, otra en Google Cloud y una tercera en otra nube; ninguna de las partes tiene por sí sola la clave privada completa. Antes de firmar, también interviene un motor de políticas (límites, direcciones en listas blancas, aprobación de varias personas, etc.). Actualmente está en vista previa privada y su lanzamiento comercial está previsto para principios de 2027; varias grandes instituciones financieras ya lo están probando. Alphabet también utiliza este sistema para proteger sus activos digitales en Ethereum y Solana. ECDSA (BTC/ETH) está disponible; la documentación indica que Ed25519/Solana llegará próximamente y que se prevé incluirlo en el lanzamiento comercial.
Las grandes tecnológicas ya venden la custodia de claves institucionales como infraestructura esencial; frente a «una sola entidad custodia la clave privada completa», la percepción del riesgo es claramente distinta.
#托管 #MPC #GoogleCloud #instituciones
GOOGUS-0,86 %
·
--
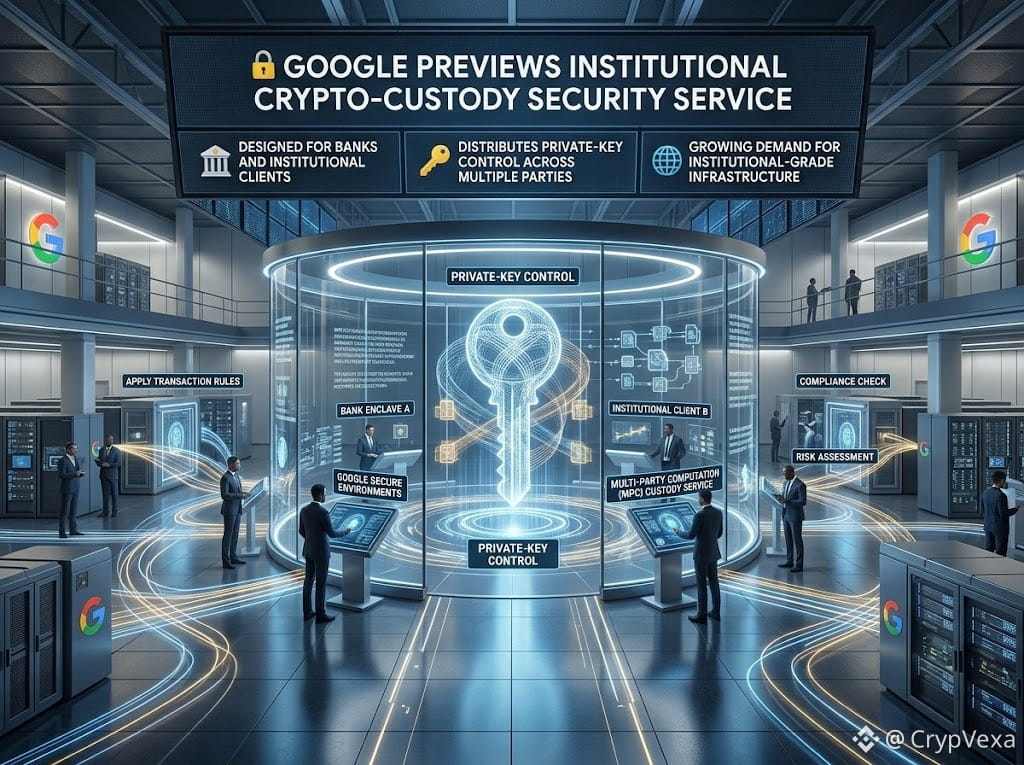
🔐 Google presenta un servicio de seguridad de custodia de criptomonedas para instituciones
🏦 Google se dispone a presentar un servicio de custodia basado en computación multipartita (MPC), diseñado para bancos y clientes institucionales.
🔑 El modelo distribuye el control de las claves privadas entre varias partes y aplica reglas de transacción en distintos entornos.
🌐 Esta iniciativa pone de relieve la creciente demanda de infraestructura de seguridad y custodia de criptomonedas de nivel institucional.
👀 ¿Podría la entrada de Google reforzar la confianza institucional en la custodia de criptomonedas?
#Google #CryptoCustody #MPC #CryptoNews
GOOGUS-0,86 %
GOOGLB+0,14 %
2
282

🔐 Google va a gestionar claves privadas para instituciones: ¿reescribirán los grandes actores la custodia cripto?
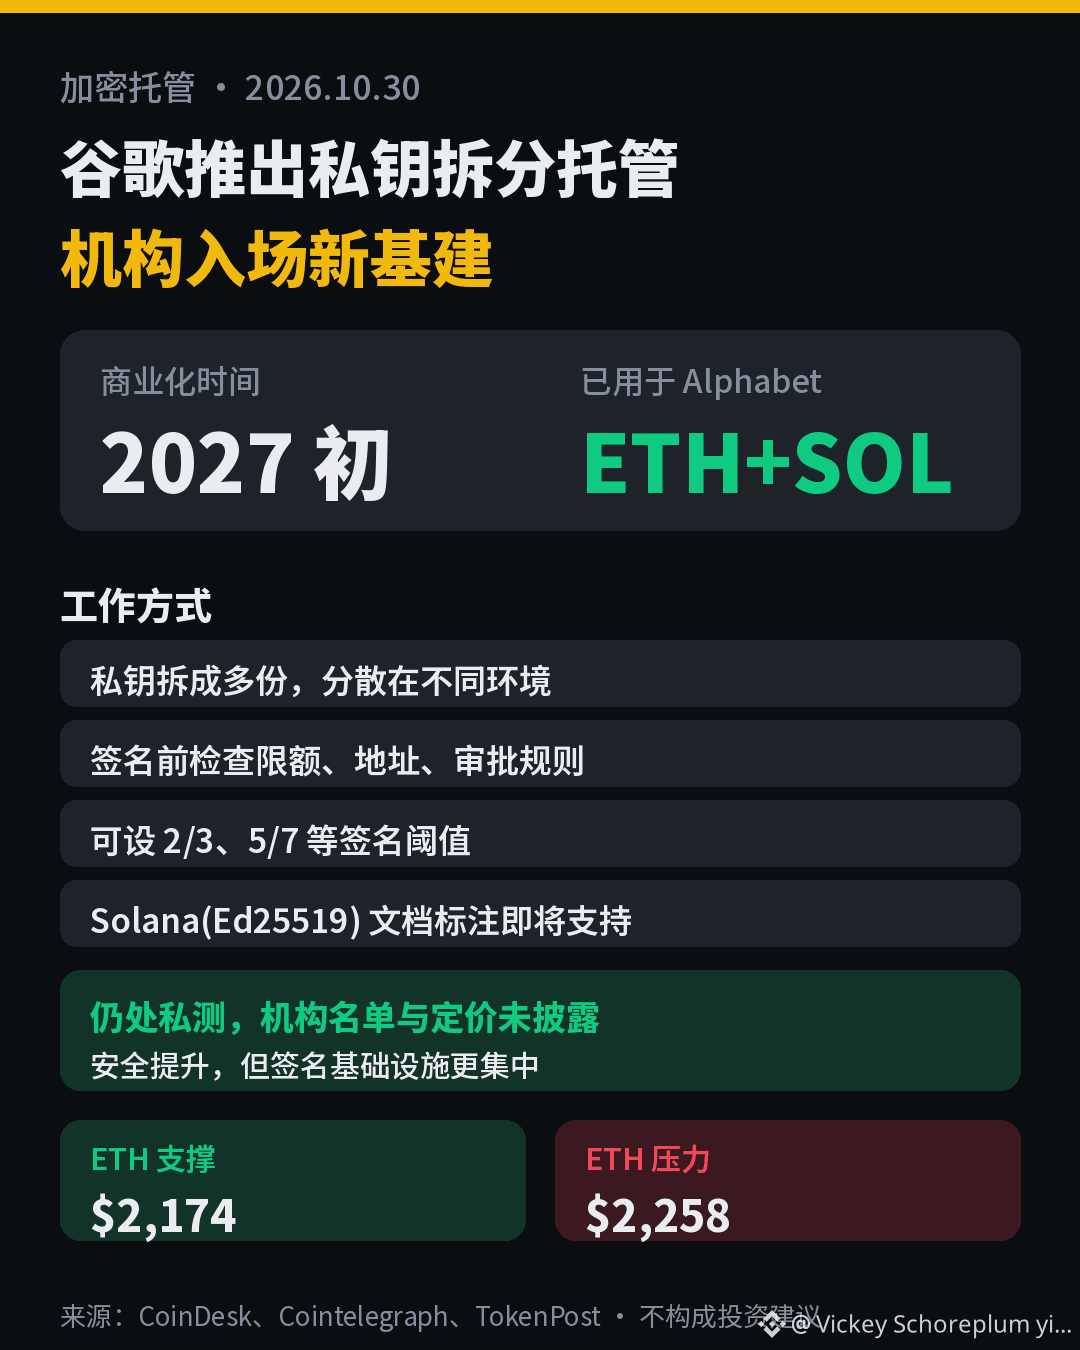
Según informaron medios como CoinDesk el 28 de octubre, el servicio de custodia segura Multi-Party Compute (MPC) de Google Cloud ha entrado en fase de pruebas privadas. Varias grandes instituciones financieras y socios de diseño lo están probando, y está previsto comercializarlo a principios de 2027. Su empresa matriz, Alphabet, también lo utiliza para proteger sus activos digitales en Ethereum y Solana.
📊 Puntos clave
• Funcionamiento: las claves de firma se dividen en varias partes, distribuidas entre Google Cloud, el hardware propio de las instituciones y otros entornos en la nube; nadie puede obtener la clave privada completa.
• Gestión de riesgos: antes de firmar, se comprueban los límites de transferencia, las listas de direcciones de destino autorizadas y las aprobaciones de varios departamentos. Se pueden configurar umbrales como 2/3 o 5/7.
• Compatibilidad con cadenas: primero llegará ECDSA (Bitcoin, Ethereum y cadenas EVM). La documentación indica que Ed25519, necesario para Solana, «estará disponible próximamente».
• Datos no revelados: las instituciones que participan en las pruebas, los activos y cantidades que posee Alphabet, los precios y la fecha concreta de lanzamiento.
📈 Impacto en el mercado
Es una noticia favorable para la custodia institucional, pero a corto plazo no equivale a presión compradora. Actualmente, ETH cotiza alrededor de 2191 USDT, con una caída aproximada del 5,4 % en 24 horas. El mínimo de hoy ronda los 2174 y el de ayer, los 2233. Si rebota, la primera resistencia está cerca de 2258; si cae por debajo de 2174, habrá que estar atentos a nuevas caídas.
💬 Punto de debate: la seguridad mejora, pero si se confía la infraestructura de firma más crítica a grandes proveedores de servicios en la nube, ¿cuánta descentralización queda? ¿Qué opinas?
👉 Opera con ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #CustodiaCripto
⚠️ Lo anterior no constituye asesoramiento de inversión. Ten en cuenta los riesgos.
525
·
--
Una de las mayores empresas de infraestructura en la nube del mundo se está tomando en serio la custodia de criptoactivos. Los propios activos digitales de Alphabet ya funcionan en Ethereum y Solana, mediante un sistema que divide las claves privadas en varias partes, de modo que ningún punto único pueda obtener la clave completa. Varias grandes instituciones financieras están realizando pruebas internas; el lanzamiento comercial no llegará hasta principios de 2027. El camino para que las instituciones trasladen sus activos a la cadena está cada vez más consolidado.$SOL $ETH #机构托管 #MPC
Una de las mayores empresas de infraestructura en la nube del mundo se está tomando en serio la custodia de criptoactivos. Los propios activos digitales de Alphabet ya funcionan en Ethereum y Solana, mediante un sistema que divide las claves privadas en varias partes, de modo que ningún punto único pueda obtener la clave completa. Varias grandes instituciones financieras están realizando pruebas internas; el lanzamiento comercial no llegará hasta principios de 2027. El camino para que las instituciones trasladen sus activos a la cadena está cada vez más consolidado.$SOL $ETH #机构托管 #MPC
530

Google creó un servicio de custodia con MPC para bancos, y un montón de cuentas ya están gritando «ENORME» y «Google ha entrado en escena».
Tranquilos. Primero veamos qué es esto: Google Multi-Party Compute divide las claves privadas entre varios entornos aislados y, antes de firmar, vuelve a comprobar las reglas propias del banco. Por ahora está en vista previa privada; no han revelado qué bancos lo están probando, no hay precios y su lanzamiento comercial tendrá que esperar hasta principios de 2027. Alphabet lo usa para gestionar sus activos en ETH y SOL: por ahora, es el único usuario que ya lo tiene en funcionamiento.
MPC no es nada nuevo; hace años que hay empresas en el sector de la custodia institucional. Lo que vende Google no es un avance tecnológico, sino la tranquilidad que la palabra «Google» transmite a los departamentos de cumplimiento normativo de los bancos. En pocas palabras, es un SKU más para los servicios en la nube; sus ingresos provendrán de las suscripciones de los bancos y tienen poco que ver con el precio de las monedas que tienes.
Lo más disparatado es el ecosistema de republicaciones. Una cuenta publicó seis veces el mismo texto, «Google está desarrollando custodia de criptomonedas para bancos», en 25 segundos; cada publicación tuvo menos de diez visualizaciones. ¿De verdad vas a tomar este tipo de «noticia alcista» copiada y pegada como motivo para comprar?
El robo de claves privadas sí es un problema importante (según datos citados en una noticia de X, el 43,8 % de los robos de 2024 estuvo relacionado con filtraciones de claves privadas), y que las instituciones usen mejores servicios de custodia es algo bueno. Pero «algo bueno» y «una subida inmediata» son dos cosas distintas, separadas por más de un año y un montón de detalles que no se han hecho públicos.
#谷歌 #MPC
GOOGUS-0,86 %
3

·
--
Bajista
Google Multi-Party Compute está siendo sometido a pruebas privadas con instituciones. Al dividir las claves privadas en varias partes y distribuirlas en distintos entornos, reduce el riesgo de que una sola clave privada sea robada. Alphabet también lo utiliza internamente para proteger activos digitales en Ethereum y Solana, y se espera que se comercialice a principios de 2027.
Desde el punto de vista técnico, Google no puede obtener directamente la clave privada completa; pero la mayor controversia es que la industria cripto nació para liberarse de las instituciones centralizadas y, ahora que estas se incorporan, les vuelve a confiar la infraestructura de firma más crucial a uno de los mayores proveedores de servicios en la nube del mundo. La seguridad ha mejorado, ¿pero cuánto queda de la descentralización?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
Google Multi-Party Compute está siendo sometido a pruebas privadas con instituciones. Al dividir las claves privadas en varias partes y distribuirlas en distintos entornos, reduce el riesgo de que una sola clave privada sea robada. Alphabet también lo utiliza internamente para proteger activos digitales en Ethereum y Solana, y se espera que se comercialice a principios de 2027.
Desde el punto de vista técnico, Google no puede obtener directamente la clave privada completa; pero la mayor controversia es que la industria cripto nació para liberarse de las instituciones centralizadas y, ahora que estas se incorporan, les vuelve a confiar la infraestructura de firma más crucial a uno de los mayores proveedores de servicios en la nube del mundo. La seguridad ha mejorado, ¿pero cuánto queda de la descentralización?
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
1
3.7k

·
--
Google acaba de poner la custodia institucional de criptomonedas en vista previa privada: división de claves mediante MPC para bancos, con una ventana de lanzamiento comercial prevista para principios de 2027.
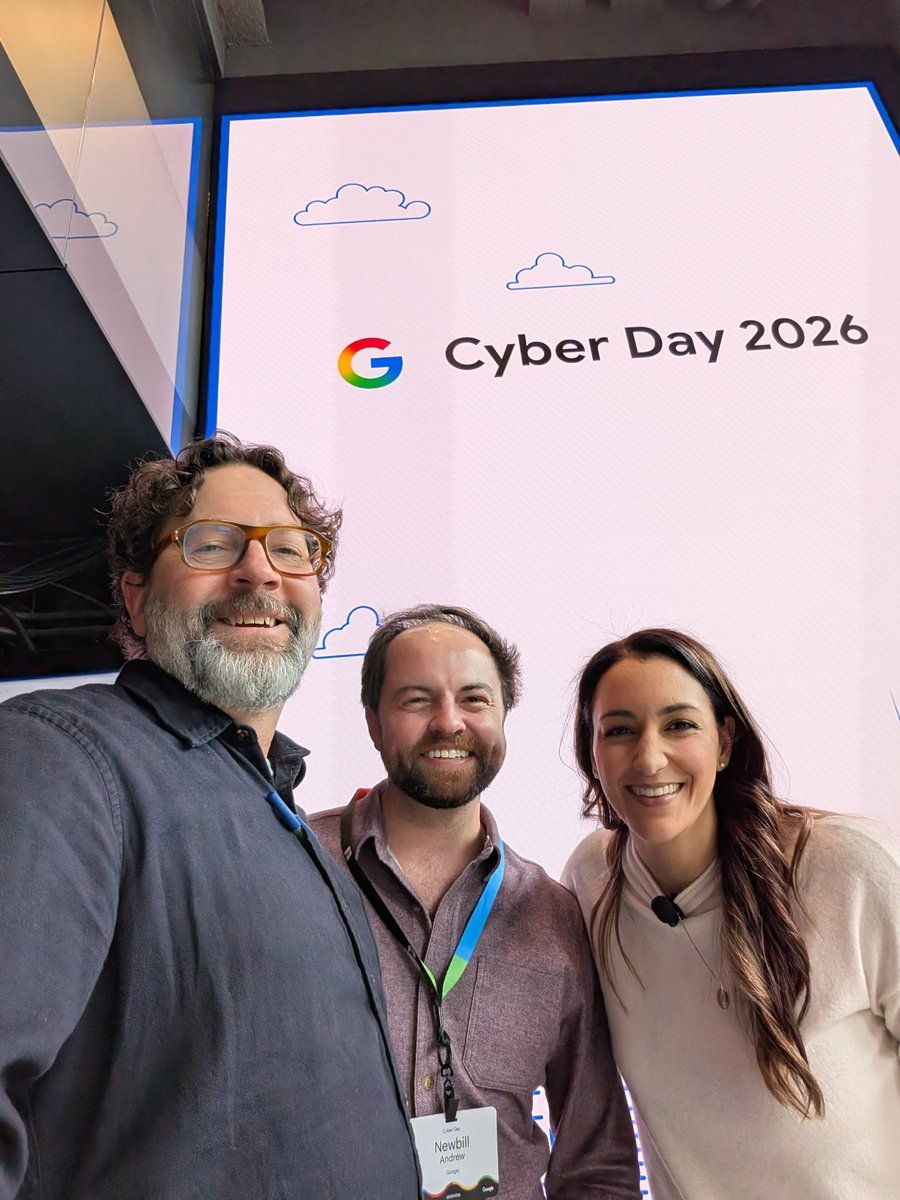
El 28 de octubre de 2026, Google Cloud presentó Google Multi-Party Compute en su simposio sobre activos digitales en Nueva York. El servicio mantiene partes de las claves privadas en entornos separados, ejecuta verificaciones de las políticas de transacción dentro de Confidential Space y nunca almacena una clave completa en un solo lugar. Alphabet ya lo está utilizando para proteger activos digitales en Ethereum y Solana, mientras que socios de diseño y grandes instituciones financieras lo están probando para criptomonedas y activos tokenizados.
Google no ha revelado qué bancos participan en la vista previa ni ha dado a conocer los precios. La disponibilidad comercial está prevista para principios de 2027. Para las instituciones que se están incorporando a la cadena, esto reúne la firma MPC, los controles de políticas y la recuperación de claves en un solo producto, en lugar de una solución improvisada: sigue en vista previa, aún no está probado a escala, pero es una señal clara de que las grandes empresas tecnológicas quieren participar en la custodia regulada de activos digitales.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Investiga por tu cuenta. Esto no es asesoramiento financiero.
{spot}(GOOGLBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
Google acaba de poner la custodia institucional de criptomonedas en vista previa privada: división de claves mediante MPC para bancos, con una ventana de lanzamiento comercial prevista para principios de 2027.
El 28 de octubre de 2026, Google Cloud presentó Google Multi-Party Compute en su simposio sobre activos digitales en Nueva York. El servicio mantiene partes de las claves privadas en entornos separados, ejecuta verificaciones de las políticas de transacción dentro de Confidential Space y nunca almacena una clave completa en un solo lugar. Alphabet ya lo está utilizando para proteger activos digitales en Ethereum y Solana, mientras que socios de diseño y grandes instituciones financieras lo están probando para criptomonedas y activos tokenizados.
Google no ha revelado qué bancos participan en la vista previa ni ha dado a conocer los precios. La disponibilidad comercial está prevista para principios de 2027. Para las instituciones que se están incorporando a la cadena, esto reúne la firma MPC, los controles de políticas y la recuperación de claves en un solo producto, en lugar de una solución improvisada: sigue en vista previa, aún no está probado a escala, pero es una señal clara de que las grandes empresas tecnológicas quieren participar en la custodia regulada de activos digitales.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
Investiga por tu cuenta. Esto no es asesoramiento financiero.
73
·
--
Artículo
Google crea un sistema de seguridad cripto para bancos. ¿Por qué ahora?Porque el 76 % de las pérdidas del primer semestre de 2026 provino de vulnerabilidades de infraestructura y operativas $BTC : robo de claves privadas y frases semilla. No es un problema del mercado, sino de custodia. La respuesta de Google es dividir las claves de las billeteras mediante MPC entre varios entornos independientes: una parte en Google Cloud, otra en el hardware propio del banco y otra en otra nube. Antes de firmar, también se pueden establecer límites de transacción, incluir billeteras de destino en una lista de permitidas y exigir la aprobación de varias partes. La clave privada completa nunca se almacena en un único punto, por lo que vulnerar una máquina no basta para transferir los activos. Alpha ya se utiliza para proteger sus activos de ETH y Solana; el lanzamiento comercial está previsto para principios de 2027, y en el futuro podría incorporar criptografía poscuántica.
Google crea un sistema de seguridad cripto para bancos. ¿Por qué ahora?
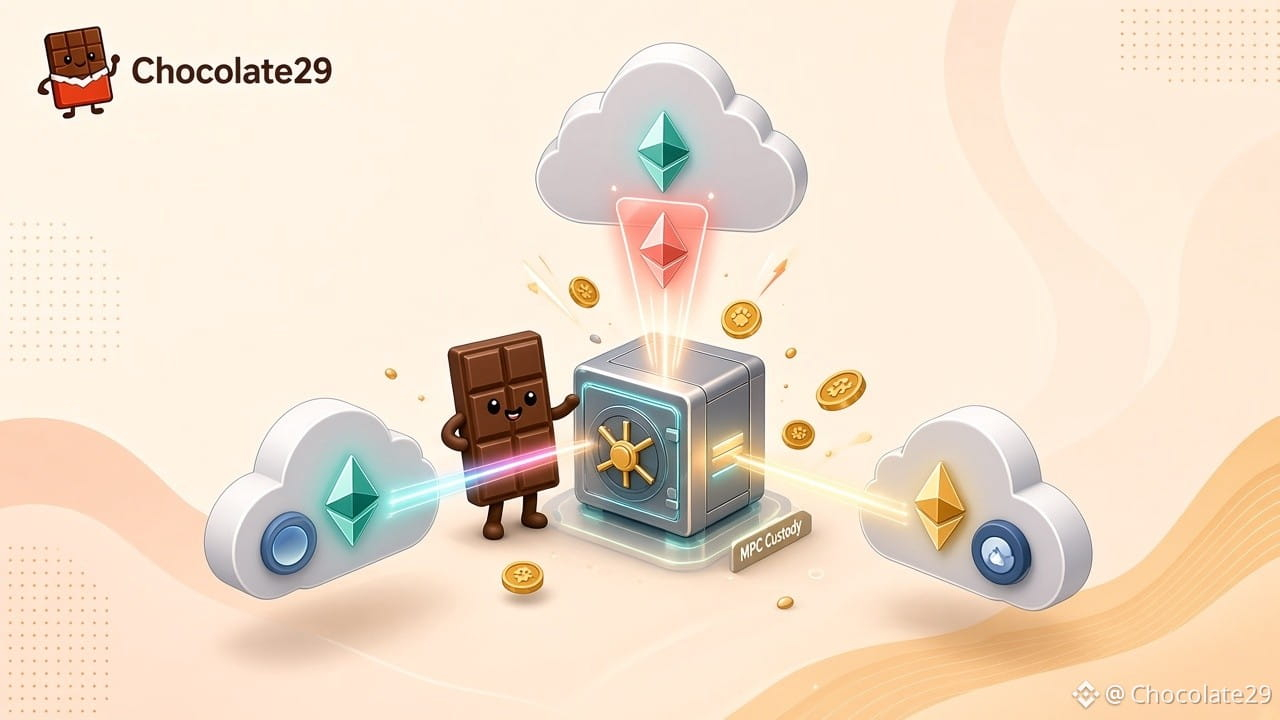
Porque el 76 % de las pérdidas del primer semestre de 2026 provino de vulnerabilidades de infraestructura y operativas $BTC : robo de claves privadas y frases semilla. No es un problema del mercado, sino de custodia. La respuesta de Google es dividir las claves de las billeteras mediante MPC entre varios entornos independientes: una parte en Google Cloud, otra en el hardware propio del banco y otra en otra nube. Antes de firmar, también se pueden establecer límites de transacción, incluir billeteras de destino en una lista de permitidas y exigir la aprobación de varias partes. La clave privada completa nunca se almacena en un único punto, por lo que vulnerar una máquina no basta para transferir los activos. Alpha ya se utiliza para proteger sus activos de ETH y Solana; el lanzamiento comercial está previsto para principios de 2027, y en el futuro podría incorporar criptografía poscuántica.
1
415

·
--
Artículo
Google custodiará criptoactivos para los bancos: la clave privada ya no estará en un solo ordenadorLo que más temen los bancos, Google está dispuesto a asumirlo: la clave privada ya no estará almacenada íntegramente en un solo ordenador.
Google está probando con grandes instituciones financieras un sistema de custodia basado en computación multipartita, Google Multi-Party Compute. Se presentó el 28 de octubre en un seminario sobre seguridad de activos digitales en Nueva York y está previsto que se comercialice a principios de 2027. Aún no se han revelado los nombres de las instituciones participantes, los precios ni la lista de futuros clientes.
La idea central del sistema se resume en una frase: dividir la clave privada para gestionarla. Una clave privada se divide en varias partes, que se almacenan por separado en dispositivos del propio banco, Google Cloud y un tercer proveedor de servicios. Para que una transferencia se haga efectiva, varias partes deben aprobarla. Y lo que es más importante, los clientes controlan su propia parte de la clave, incluso la que se almacena en la nube de Google; además, cada transferencia debe cumplir primero las reglas que establece la propia institución. Si no las cumple, no se autoriza.
Google custodiará criptoactivos para los bancos: la clave privada ya no estará en un solo ordenador
Lo que más temen los bancos, Google está dispuesto a asumirlo: la clave privada ya no estará almacenada íntegramente en un solo ordenador.
Google está probando con grandes instituciones financieras un sistema de custodia basado en computación multipartita, Google Multi-Party Compute. Se presentó el 28 de octubre en un seminario sobre seguridad de activos digitales en Nueva York y está previsto que se comercialice a principios de 2027. Aún no se han revelado los nombres de las instituciones participantes, los precios ni la lista de futuros clientes.
La idea central del sistema se resume en una frase: dividir la clave privada para gestionarla. Una clave privada se divide en varias partes, que se almacenan por separado en dispositivos del propio banco, Google Cloud y un tercer proveedor de servicios. Para que una transferencia se haga efectiva, varias partes deben aprobarla. Y lo que es más importante, los clientes controlan su propia parte de la clave, incluso la que se almacena en la nube de Google; además, cada transferencia debe cumplir primero las reglas que establece la propia institución. Si no las cumple, no se autoriza.
6

Google presenta un servicio MPC para proteger criptomonedas y activos tokenizados
#Google presentará un nuevo sistema de seguridad en su primer simposio sobre activos digitales en Nueva York, diseñado para ayudar a bancos y otras instituciones financieras a proteger y transferir criptomonedas y activos tokenizados. Google Multi-Party Compute #MPC utiliza métodos criptográficos para distribuir el control de una clave privada entre varios participantes independientes. Las partes autorizadas pueden firmar conjuntamente transacciones de blockchain sin reconstruir la clave completa en un solo lugar, lo que reduce la dependencia de un único dispositivo o administrador.
Google Multi-Party Compute se encuentra actualmente en una fase de prueba privada y aún no está disponible de forma general. Google no ha revelado los nombres de las instituciones que están probando el servicio ni ha especificado qué activos digitales está protegiendo Alphabet. La empresa espera lanzar Google Multi-Party Compute comercialmente a principios de 2027, aunque no ha divulgado los detalles de los precios.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
114

·
--
Google presenta una nueva herramienta para la custodia cripto: computación multipartita (MPC); Alphabet ya la usa con ETH/SOL
Según informó CoinDesk el 28/10, Google presentará su solución de custodia de claves privadas Google Multi-Party Compute (MPC) en un seminario sobre activos digitales en Nueva York. Actualmente está en fase de vista previa privada y varias instituciones financieras la están probando. Alphabet, su empresa matriz, ya la utiliza para proteger sus propios activos en las cadenas de Ethereum y Solana. Está previsto que se comercialice a principios de 2027.
Mecanismo principal: las partes de la clave privada se distribuyen entre varios entornos aislados y, antes de firmar una transacción, se comprueban mediante el motor de reglas de la institución. La clave privada completa nunca queda almacenada en un único dispositivo. Google afirma que no puede acceder en texto plano al material de las claves de sus clientes. Chainalysis señala que alrededor del 43,8 % de los criptoactivos robados en 2024 estuvo relacionado con filtraciones de claves privadas; según DeFiLlama, las pérdidas acumuladas por hackeos hasta junio de este año rondaron los 16.690 millones de dólares, y cerca del 40 % se atribuyó a claves privadas.
【Opinión】Un gigante de la nube entra oficialmente en el sector de la custodia institucional, compitiendo directamente con empresas especializadas como Fireblocks y BitGo. A los bancos les importa más contar con una «infraestructura neutral» que con un custodio que compita por sus clientes; ese es precisamente el punto en el que apuesta Google. Esta noche también se publican la decisión del FOMC y los resultados de Microsoft y Alphabet. La confluencia de las narrativas sobre la nube y la seguridad podría amplificar el sentimiento en torno a los activos de riesgo.
【Oportunidad/riesgo】Refuerza la narrativa de las entradas de capital institucional y de la infraestructura de liquidación tokenizada; la demanda de custodia relacionada con $ETH/$BTC podría revalorizarse. Sin embargo, el producto no se comercializará hasta 2027, por lo que difícilmente cambiará la liquidez a corto plazo. La fragmentación de claves privadas sigue dependiendo de cómo las instituciones configuren las reglas de aprobación, y el riesgo de autorizaciones mediante phishing no desaparece. A seguir: la lista de instituciones que lo prueban, los precios y la competencia o cooperación con los sistemas KMS/HSM existentes.
¿Qué opinas: confiarán más los grandes bancos en el MPC de Google Cloud o seguirán apostando por soluciones especializadas como Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Solo con fines informativos; no constituye asesoramiento de inversión.
Google presenta una nueva herramienta para la custodia cripto: computación multipartita (MPC); Alphabet ya la usa con ETH/SOL
Según informó CoinDesk el 28/10, Google presentará su solución de custodia de claves privadas Google Multi-Party Compute (MPC) en un seminario sobre activos digitales en Nueva York. Actualmente está en fase de vista previa privada y varias instituciones financieras la están probando. Alphabet, su empresa matriz, ya la utiliza para proteger sus propios activos en las cadenas de Ethereum y Solana. Está previsto que se comercialice a principios de 2027.
Mecanismo principal: las partes de la clave privada se distribuyen entre varios entornos aislados y, antes de firmar una transacción, se comprueban mediante el motor de reglas de la institución. La clave privada completa nunca queda almacenada en un único dispositivo. Google afirma que no puede acceder en texto plano al material de las claves de sus clientes. Chainalysis señala que alrededor del 43,8 % de los criptoactivos robados en 2024 estuvo relacionado con filtraciones de claves privadas; según DeFiLlama, las pérdidas acumuladas por hackeos hasta junio de este año rondaron los 16.690 millones de dólares, y cerca del 40 % se atribuyó a claves privadas.
【Opinión】Un gigante de la nube entra oficialmente en el sector de la custodia institucional, compitiendo directamente con empresas especializadas como Fireblocks y BitGo. A los bancos les importa más contar con una «infraestructura neutral» que con un custodio que compita por sus clientes; ese es precisamente el punto en el que apuesta Google. Esta noche también se publican la decisión del FOMC y los resultados de Microsoft y Alphabet. La confluencia de las narrativas sobre la nube y la seguridad podría amplificar el sentimiento en torno a los activos de riesgo.
【Oportunidad/riesgo】Refuerza la narrativa de las entradas de capital institucional y de la infraestructura de liquidación tokenizada; la demanda de custodia relacionada con $ETH /$BTC podría revalorizarse. Sin embargo, el producto no se comercializará hasta 2027, por lo que difícilmente cambiará la liquidez a corto plazo. La fragmentación de claves privadas sigue dependiendo de cómo las instituciones configuren las reglas de aprobación, y el riesgo de autorizaciones mediante phishing no desaparece. A seguir: la lista de instituciones que lo prueban, los precios y la competencia o cooperación con los sistemas KMS/HSM existentes.
¿Qué opinas: confiarán más los grandes bancos en el MPC de Google Cloud o seguirán apostando por soluciones especializadas como Fireblocks?
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
Solo con fines informativos; no constituye asesoramiento de inversión.
204

·
--
¿Alguna vez te has preguntado cómo las principales organizaciones Web3 y las tesorerías institucionales protegen millones de dólares sin depender de la clave privada de una sola persona? ¡Aquí entran en juego Multi-Sig y MPC! 🔐🛡️
A partir de los conceptos fundamentales de #BinanceAcademy, aquí tienes un breve resumen de OPSEC:
1️⃣ El punto único de fallo:
• Las billeteras tradicionales (EOA) dependen de una sola clave privada. Si esa clave se ve comprometida, se pueden perder todos los fondos de forma permanente.
2️⃣ Contratos inteligentes de firma múltiple (Multi-Sig):
• Requieren varias firmas independientes (por ejemplo, 3 de 5 partes interesadas) para aprobar una transacción, distribuyendo la confianza entre un equipo o varios dispositivos.
3️⃣ Computación multipartita (MPC):
• Divide una única clave privada en «fragmentos» matemáticos distribuidos entre distintos servidores o dispositivos. Los fragmentos calculan la firma de forma colaborativa sin que la clave completa llegue a reunirse en un mismo lugar.
📖 Más información en Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
Amplía tus conocimientos técnicos y mejora tu seguridad operativa 🛡️
Las criptomonedas implican riesgos. Esto no es asesoramiento financiero. Investiga siempre por tu cuenta (DYOR) 💡
#MultiSig #MPC #CryptoEducation
Sígueme para más 💛
Noobie Trader:
Binance Wallet is MCP wallet
1
4
96

Actualización de privacidad de la capa Sui: Seal MPC se incorpora oficialmente a la red principal.
Seal está orientado a una capa de acceso programable para datos, IA y activos digitales. El mayor atractivo de esta actualización es la flexibilidad en el modo de despliegue: los desarrolladores pueden elegir libremente servidores de claves independientes, comités de MPC o usarlos en combinación, construyendo así suposiciones de confianza más sólidas.
El primer comité de MPC en la red principal utilizará un esquema de umbral 5-de-8. Estará conformado por ocho operadores de nodos: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra y OverclockSol. La seguridad de firma y la resistencia a la colusión han mejorado de forma evidente.
Mi opinión: con el auge cada vez mayor de los escenarios de agentes de IA y autorización de datos on-chain, quien logre resolver el reto de "control de acceso de grano fino + desconfianza eliminada", tendrá en su poder la llave de la próxima ronda del relato. Seal convierte el MPC en un módulo intercambiable, en lugar de una solución única y fija; esta mentalidad de ingeniería es más amigable para actores de negocio reales.
Vale la pena prestar atención a si, en el futuro, el ecosistema de Sui contará con más proyectos de IA y RWA integrando Seal para gestionar custodia de claves y autorización de datos.
#Sui #Seal #MPC $SUI
225
·
--
$MPC.US llamó la atención de los traders hoy al aparecer entre los 24 mayores ganadores en 24 horas. Cuando un token más pequeño se dispara así, revisa el volumen, la liquidez y las actualizaciones recientes del proyecto antes de tomar cualquier decisión.
¿Cuál es tu primera verificación antes de comprar un movimiento rápido?
No es asesoramiento financiero. Las criptomonedas son volátiles, así que haz siempre tu propia investigación y solo invierte lo que puedas permitirte perder.
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
$MPC.US llamó la atención de los traders hoy al aparecer entre los 24 mayores ganadores en 24 horas. Cuando un token más pequeño se dispara así, revisa el volumen, la liquidez y las actualizaciones recientes del proyecto antes de tomar cualquier decisión.
¿Cuál es tu primera verificación antes de comprar un movimiento rápido?
No es asesoramiento financiero. Las criptomonedas son volátiles, así que haz siempre tu propia investigación y solo invierte lo que puedas permitirte perder.
#MPC #Binance #altcoins #DYOR #CryptoTrending
¿Cuál es tu primera verificación antes de comprar un movimiento rápido?
No es asesoramiento financiero. Las criptomonedas son volátiles, así que haz siempre tu propia investigación y solo invierte lo que puedas permitirte perder.
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS+2,80 %
54

·
--
La red principal de Sui recibe una actualización clave de infraestructura: Seal MPC se lanza oficialmente.
Como una capa de acceso programable orientada a datos, IA y activos digitales, Seal ofrece a los desarrolladores tres opciones: servidor de claves independiente, comité MPC, o una implementación mixta. Detrás de esta flexibilidad, hay una suposición de confianza más fuerte: puedes definir tus propios límites de seguridad según el caso de uso.
El primer comité MPC de la red principal adopta un esquema de umbral 5 de 8, y la alineación de los operadores de nodos también es interesante: Mysten Labs, Unconfirmed Labs, H2O Nodes, Ruby Nodes, Natsai, Triton One, Nodeinfra y OverclockSol. Con una descentralización efectiva, cualquier conspiración de tres partes no puede desbloquear la clave.
¿Por qué esto merece atención?
Con el aumento de escenarios como IA en cadena, computación privada y custodia de activos confidenciales, la gestión de claves en un solo punto ya no es suficiente. El modelo de comité MPC distribuye la confianza entre múltiples operadores independientes, mientras que la implementación mixta permite al equipo del proyecto encontrar un equilibrio entre la descentralización y el rendimiento.
Para $SUI , este es un paso de "activos programables" a "control de acceso programable". Al fortalecer la capa de acceso, las fronteras de las aplicaciones que pueden surgir encima naturalmente se amplían.
Lo que vale la pena observar a continuación: cuántos nuevos proyectos se construirán sobre Seal y si el número de nodos del comité se ampliará aún más.
#Sui #Seal #MPC
228

·
--
El custodia por umbral se está moviendo desde los activos en cadena hacia la infraestructura de pagos en línea2026-08-23
La lección de la semana pasada fue que la seguridad de las claves no puede evaluarse solo una vez al generarlas o una vez al actualizarlas; hoy la señal cambia de capa: las firmas umbral se están integrando en protocolos de pago más complejos y con conexión continua, y los límites de seguridad del propio protocolo también deben rediseñarse.
Según el reporte de IACR ePrint, un nuevo artículo parte de las limitaciones reales de Lightning: los endpoints del canal dependen de una única clave en línea, y la experiencia existente de firmas umbral en Bitcoin on-chain no puede resolver directamente los problemas del flujo de mensajes de Lightning. El artículo propone firmas multisig umbral anidadas y, a modo de ejemplo, usa la construcción Iceberg, para que en el lado de Lightning se opere con un conjunto umbral, mientras que, desde la perspectiva del adversario, siga pareciendo un participante estándar de MuSig2.
El custodia por umbral se está moviendo desde los activos en cadena hacia la infraestructura de pagos en línea
2026-08-23
La lección de la semana pasada fue que la seguridad de las claves no puede evaluarse solo una vez al generarlas o una vez al actualizarlas; hoy la señal cambia de capa: las firmas umbral se están integrando en protocolos de pago más complejos y con conexión continua, y los límites de seguridad del propio protocolo también deben rediseñarse.
Según el reporte de IACR ePrint, un nuevo artículo parte de las limitaciones reales de Lightning: los endpoints del canal dependen de una única clave en línea, y la experiencia existente de firmas umbral en Bitcoin on-chain no puede resolver directamente los problemas del flujo de mensajes de Lightning. El artículo propone firmas multisig umbral anidadas y, a modo de ejemplo, usa la construcción Iceberg, para que en el lado de Lightning se opere con un conjunto umbral, mientras que, desde la perspectiva del adversario, siga pareciendo un participante estándar de MuSig2.
146

🔐 Cartera de cómputo multipartito seguro (MPC): una evolución en la seguridad de las criptomonedas
Las carteras de cómputo multipartito (MPC) están ganando un interés creciente como una posible alternativa a las frases semilla tradicionales para almacenar criptomonedas. Esta tecnología tiene como objetivo mejorar la seguridad mediante la división de la clave privada en varias partes y su distribución, lo que reduce los puntos únicos de fallo y el riesgo de intrusión.
━━━━━━━━━━━━━━
📊 Impacto: 📈 Alto
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 Fuente: bitcoinfoundation.org
39
Muchos ven los algoritmos criptográficos como "puntos de conocimiento", pero en Web3, en realidad son un sistema de habilidades:
Cifrado simétrico (AES)
👉 responsable de "rapidez"
Cifrado asimétrico (RSA / ECC)
👉 responsable de "identidad"
Hash
👉 responsable de "inmutabilidad"
Pero lo que realmente sostiene el límite de seguridad de la cadena de bloques es esta cadena de evolución:
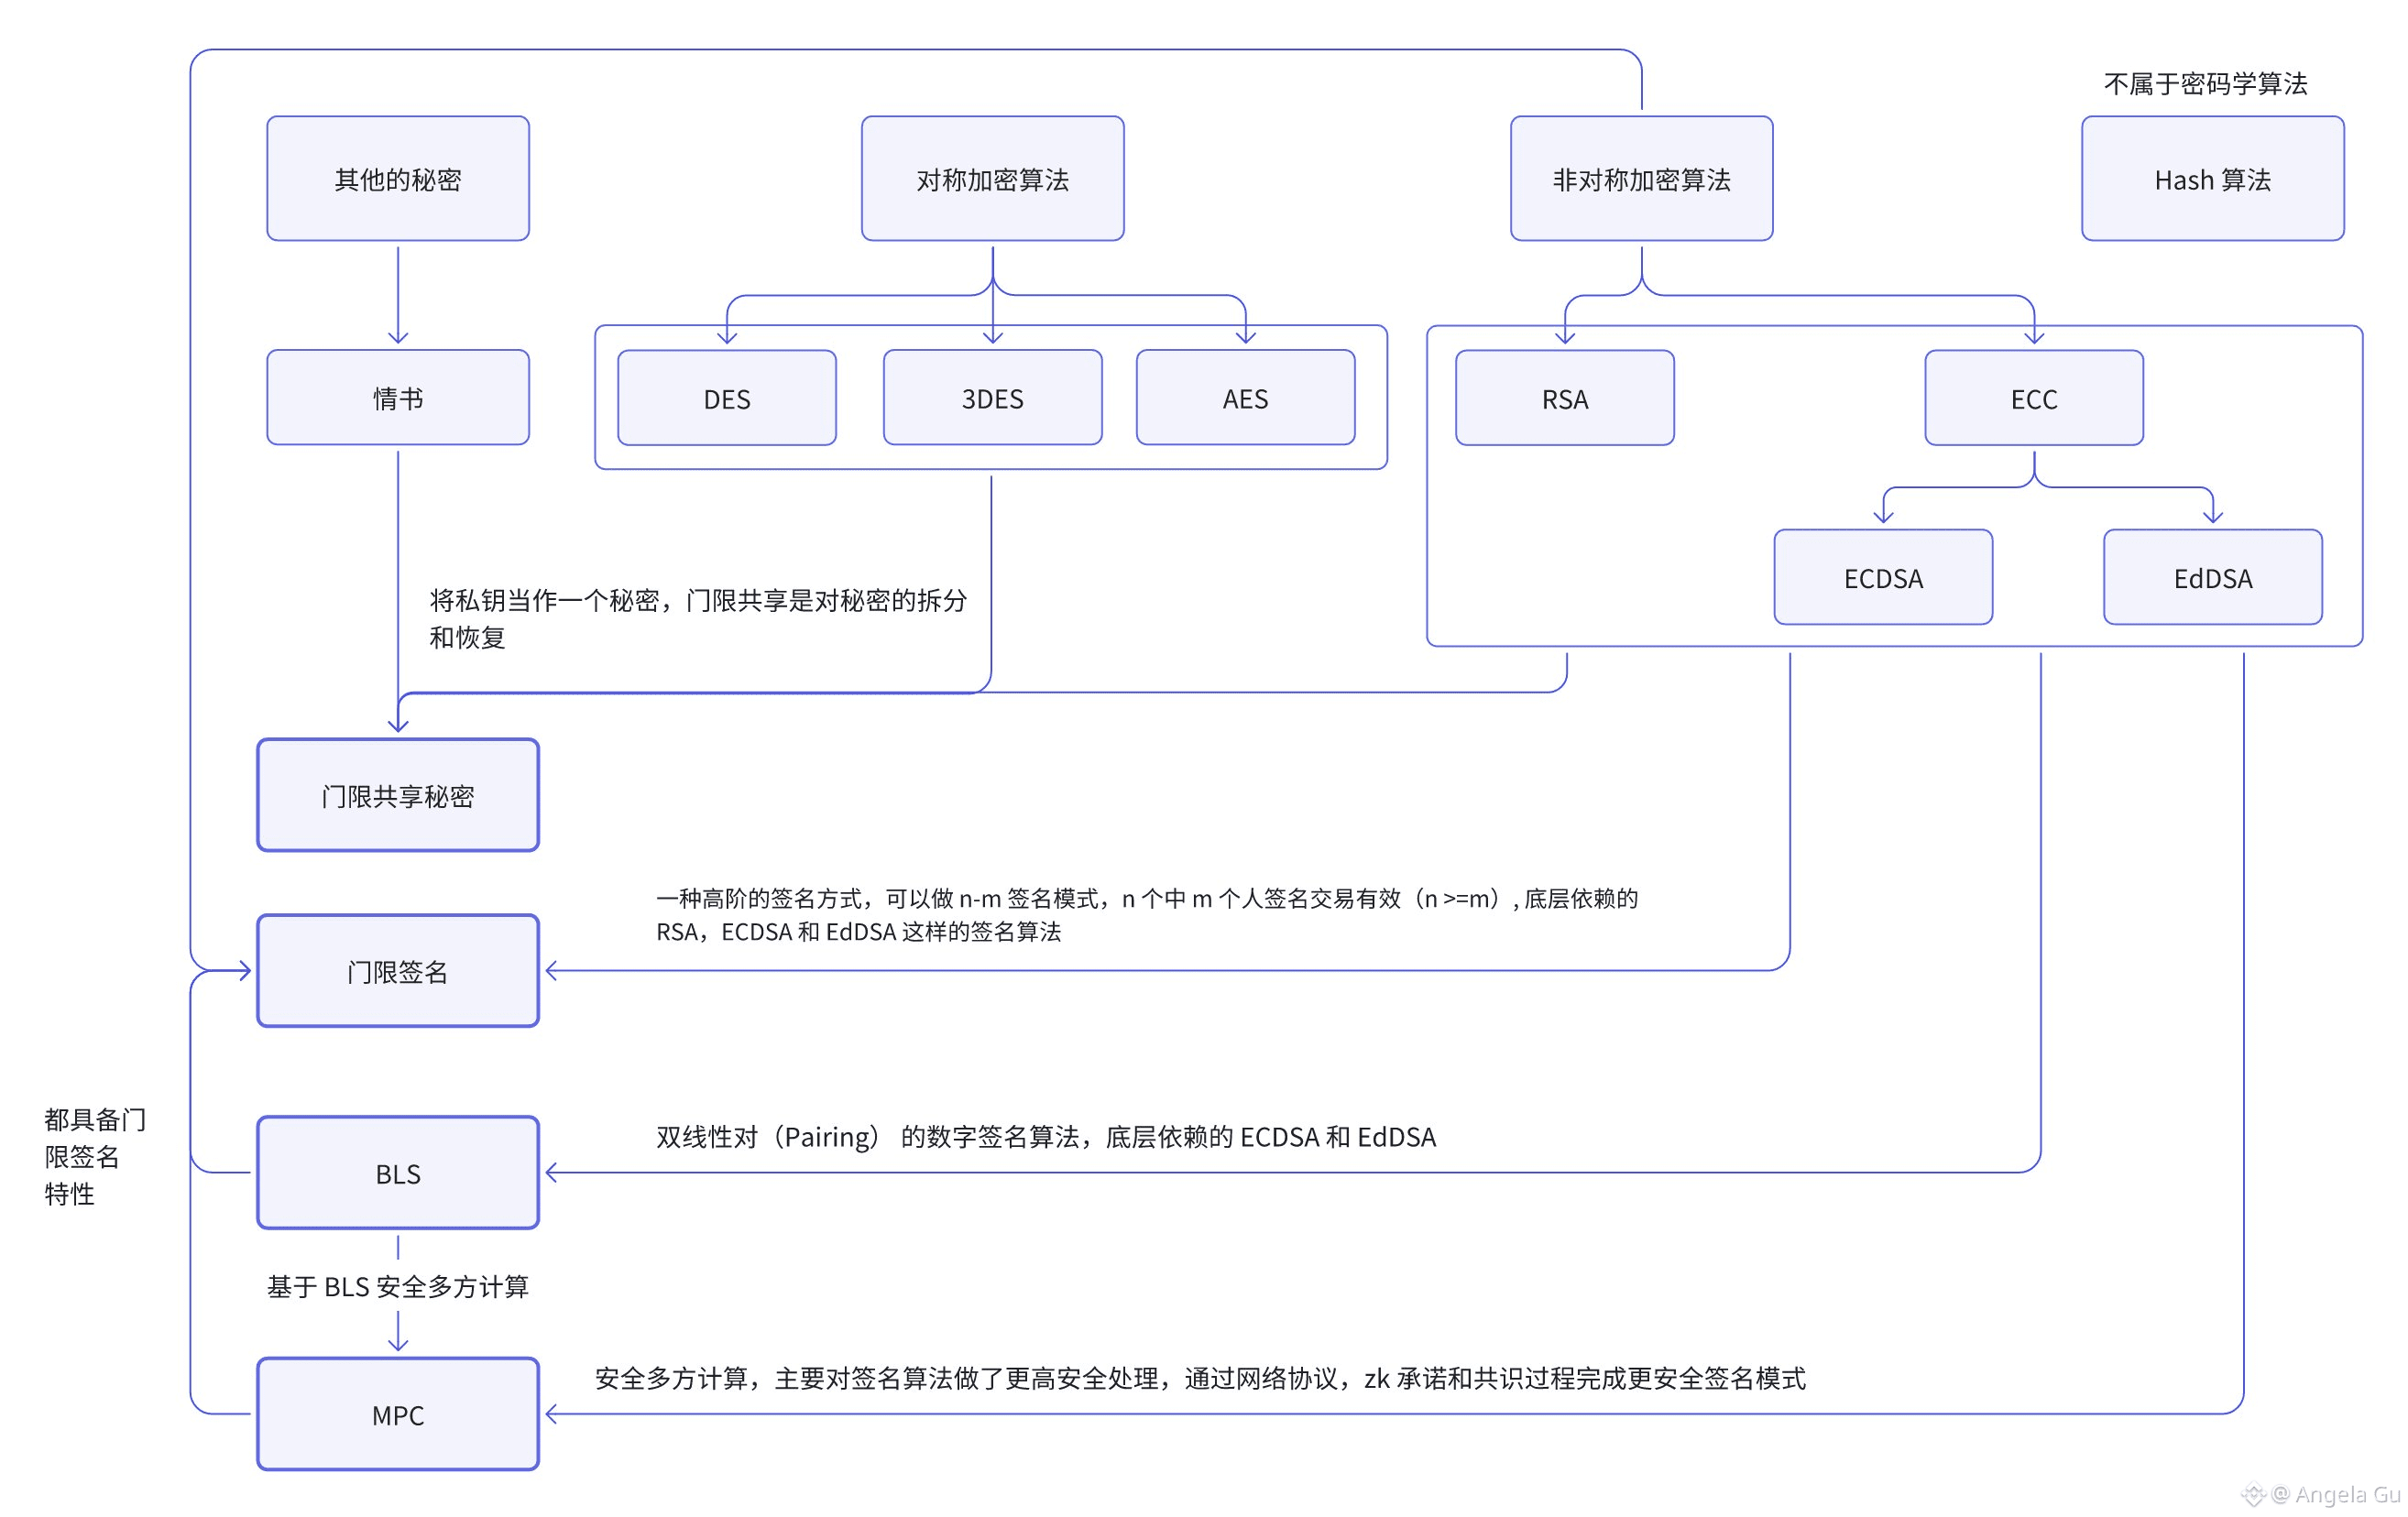
Clave privada → Compartición de secretos umbral → Firma umbral → BLS → MPC
Este es un camino que va de "control individual" a "seguridad de consenso grupal".
La compartición de secretos umbral divide una clave privada en n partes, y se necesitan k partes para recuperarla.
👉 Soluciona que: la clave privada ya no está en manos de una sola persona.
Firma umbral (Threshold Signature): entre n personas, k personas completan una firma conjunta, y en la cadena parece ser "una sola firma".
👉 La seguridad pasa de "punto único" a "nivel organizacional".
Firma BLS: basada en emparejamientos bilineales, soporta de manera natural la agregación de firmas y características umbral, es la infraestructura básica para PoS, consenso de cadenas públicas, DA y sistemas de validadores de Rollup.
MPC (Cálculo seguro multi-partes): no es un nuevo algoritmo de firma, sino: completar el cálculo de la firma sin revelar la clave privada completa. Combinando protocolos de red, ZK y mecanismos de consenso, convierte el "derecho de firma" en un "proceso colaborativo".
En conclusión, en una frase:
ECDSA / EdDSA resuelve "yo puedo firmar"
La firma umbral resuelve "nosotros firmamos juntos"
BLS resuelve "muchas personas firman de manera eficiente"
MPC resuelve "todos firman, pero nadie tiene realmente la clave privada completa"
Por eso es que ahora los exchanges, custodios, L2, validadores y Rollup Sequencers están pasando de la era de la "clave privada" hacia una arquitectura de seguridad de Threshold + BLS + MPC.
La criptografía no es solo un algoritmo, sino también el diseño de la estructura de seguridad organizacional. #密码学 #安全 #MPC
180
·
--
Tus activos necesitan un guardián más poderoso.🛡️
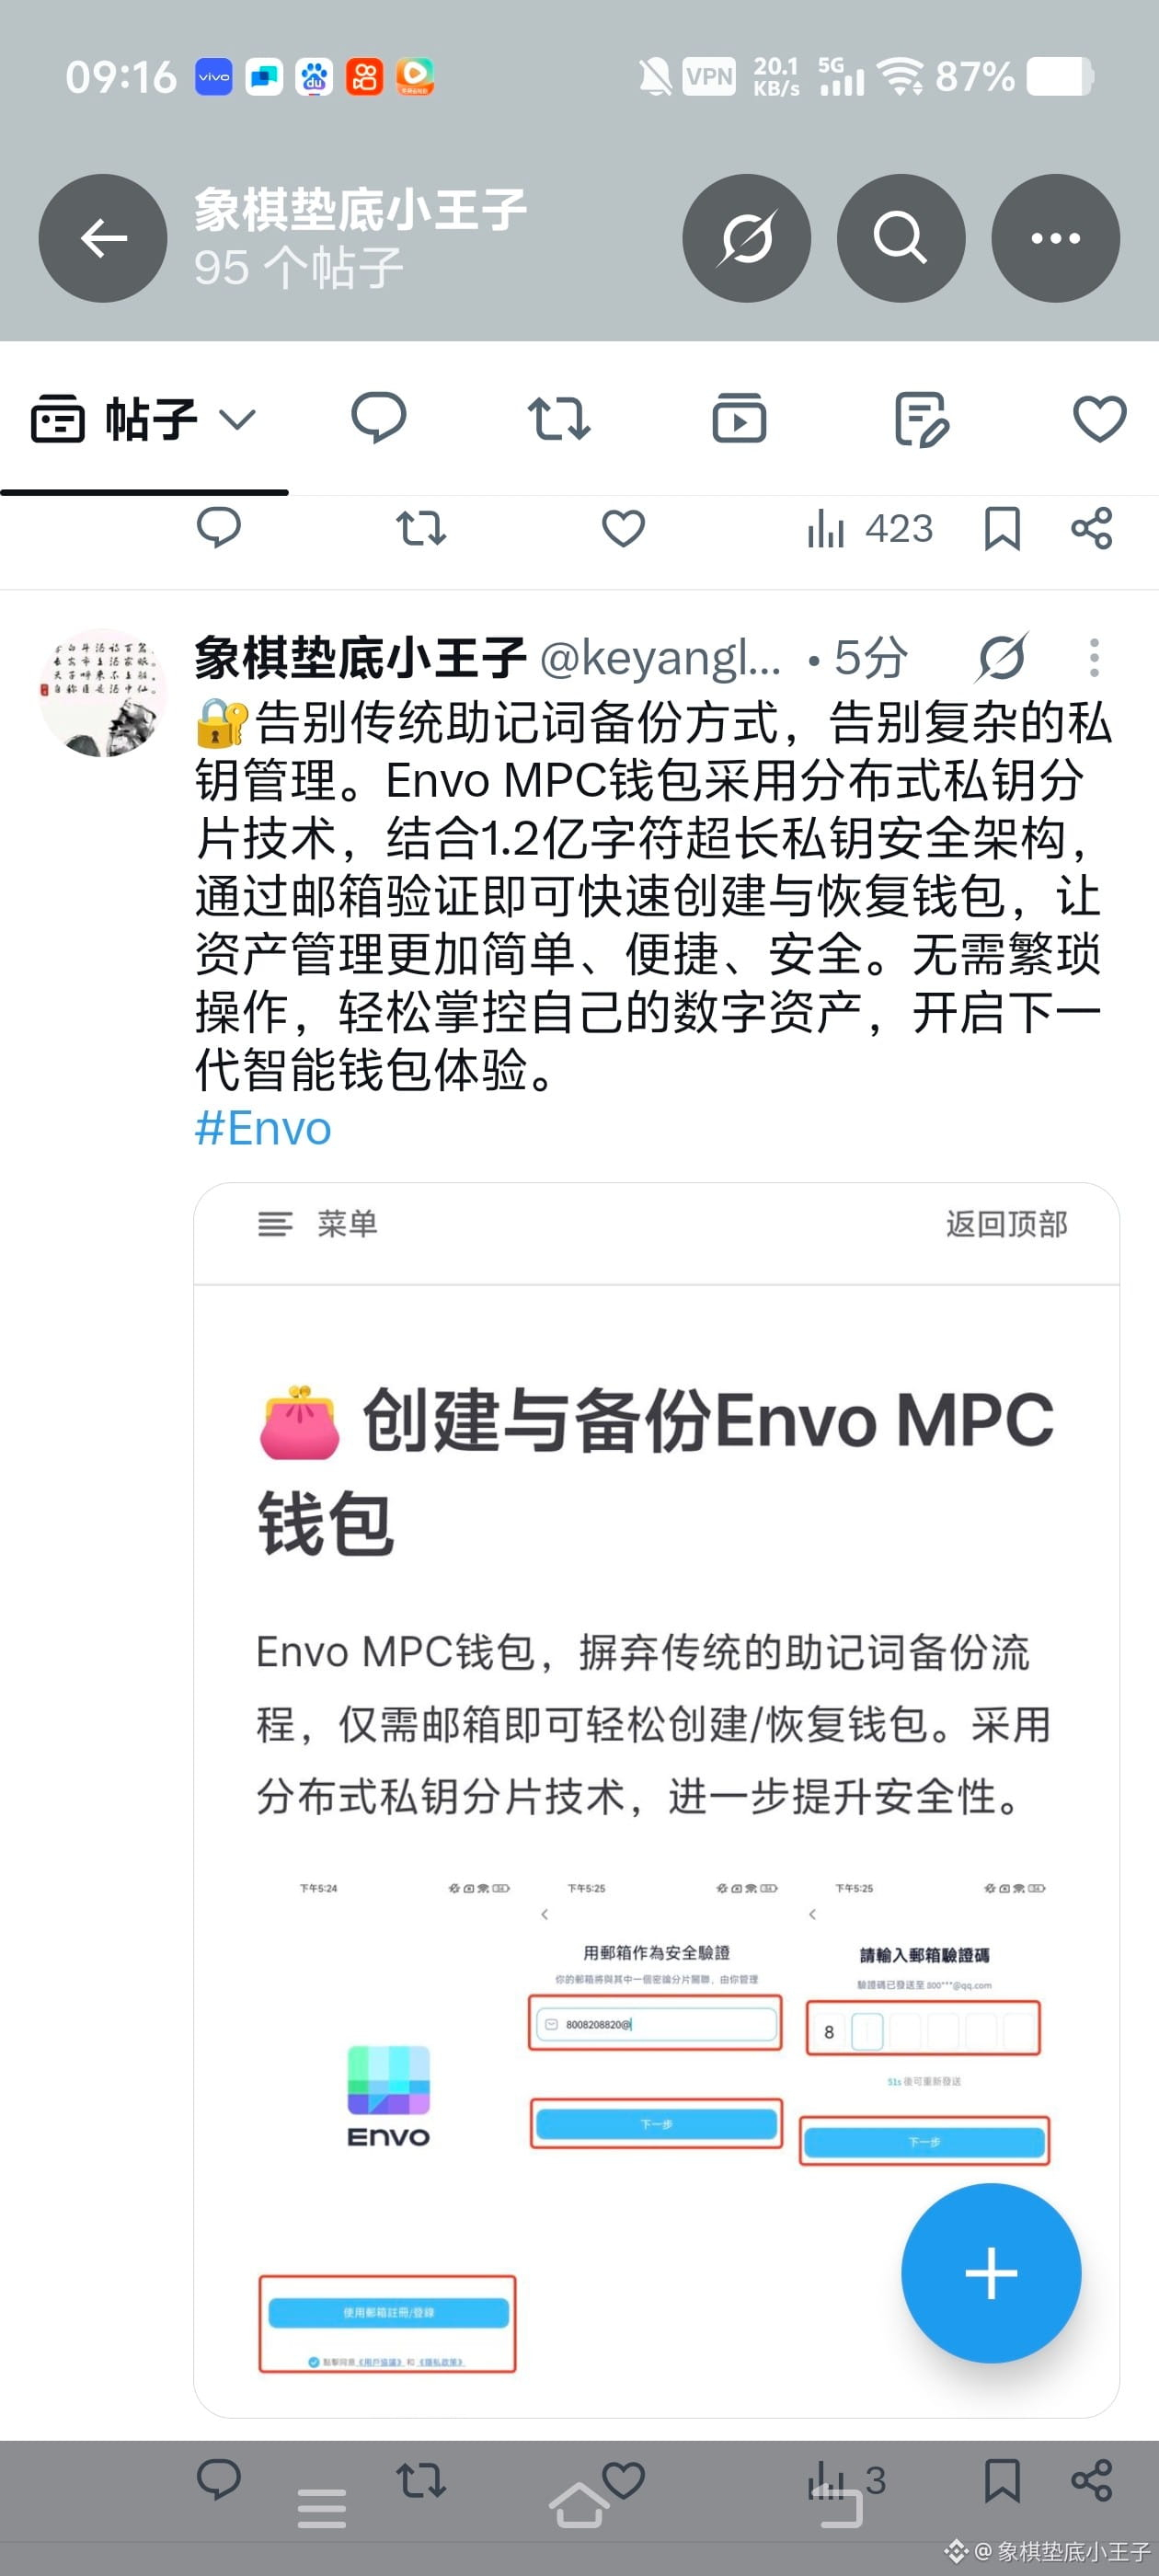
La cartera Envo MPC supera las limitaciones de las carteras tradicionales; con la tecnología MPC + un sistema de llaves privadas ultralargas de 120 millones de caracteres, ofrece una solución de protección de activos más segura e inteligente. Copia de seguridad sencilla, almacenamiento seguro, para que cada operación en la cadena sea mucho más tranquila.
#Envo #MPC
1
83
·
--
RFI y Safeheron inician esta semana una prueba piloto de activos digitales cuantificados tras la puesta en marcha, en la que las instituciones participantes probarán la generación de carteras y la transferencia on-chain en la red de pruebas de NEAR. Su capa de firma utiliza el estándar NIST FIPS 204, ML-DSA-65, y se integra con un proceso de computación multipartita.
El enfoque técnico de esta prueba no es demostrar que la computación cuántica ya puede descifrar las carteras existentes, sino verificar si la cartera puede cambiar el algoritmo de firma sin reconstruir todo el sistema de custodia.
Las carteras tradicionales suelen vincular en el mismo conjunto de un sistema de curvas elípticas la dirección, el formato de la clave privada, la codificación de las transacciones y las reglas de verificación de firmas. Al migrar a ML-DSA, el tamaño de la clave pública y de las firmas aumentará de forma notable; los módulos de seguridad de hardware, los nodos MPC, los analizadores de transacciones y la lógica de verificación on-chain deben adaptarse al mismo tiempo. Limitarse a reemplazar la función de firma en el cliente no completa la migración.
Tampoco MPC aporta automáticamente seguridad cuántica. Resuelve el problema de que la clave privada no aparezca completa en un único punto; si el algoritmo de firma tradicional sigue siendo el que ejecutan de forma conjunta las partes, los supuestos matemáticos subyacentes no cambian.
Esta prueba piloto integra la firma posterior a la cuántica directamente en el proceso distribuido de generación y firma; lo que se prueba es el ciclo de vida completo de la clave, incluida la generación de claves, el almacenamiento por fragmentos, la firma conjunta y la verificación on-chain.
La cartera posterior a la cuántica debe tener “agilidad criptográfica”: la cuenta puede actualizar el esquema de firmas y los activos antiguos pueden migrarse; durante el periodo de transición, los algoritmos nuevos y antiguos pueden coexistir, manteniendo al mismo tiempo efectivos los procesos de recuperación y auditoría.
El verdadero desafío de ingeniería no es generar una llave nueva, sino lograr que toda la cadena de autorización cambie de llave de manera segura.
#钱包技术 #后量子密码 #MPC
206
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinanceReports80%Recoveryof$6.3BillioninLossesfromHackIncident
14,300 visualizaciones
136 participa(n) en el debate
2
#HeYiSaysWithdrawalsExpectedtoResumeWithin42Hours
24,223 visualizaciones
476 participa(n) en el debate
3
#CZSaysCompensationIsinPlaceUsersAreProtected
26,832 visualizaciones
374 participa(n) en el debate
4
#RichardTengSaysBinanceWillCoverAllHackedLosseswithCompanyFunds
4,158 visualizaciones
29 participa(n) en el debate
5
#IntelHasItsWorstDaySince1974
2,419 visualizaciones
102 participa(n) en el debate
6
#TRMCambodianCasinosReceived$1.07BInCrypto
1,157 visualizaciones
42 participa(n) en el debate
7
#USDCCirculationFallsAbout800MInSevenDays
16,465 visualizaciones
283 participa(n) en el debate
8
#SuspectedNorthKoreaAttacksAccountForNearly89%OfCryptoHackLosses
7,856 visualizaciones
71 participa(n) en el debate
9
#OpenAICutsFundraisingTargetBy$10B
1,502 visualizaciones
55 participa(n) en el debate
10
#ASICHasReceivedNoPredictionMarketApplications
29,074 visualizaciones
700 participa(n) en el debate