
#cz
cz
385.4M visualizaciones
1.7M participa(n) en el debate
Populares
Novedades
·
--
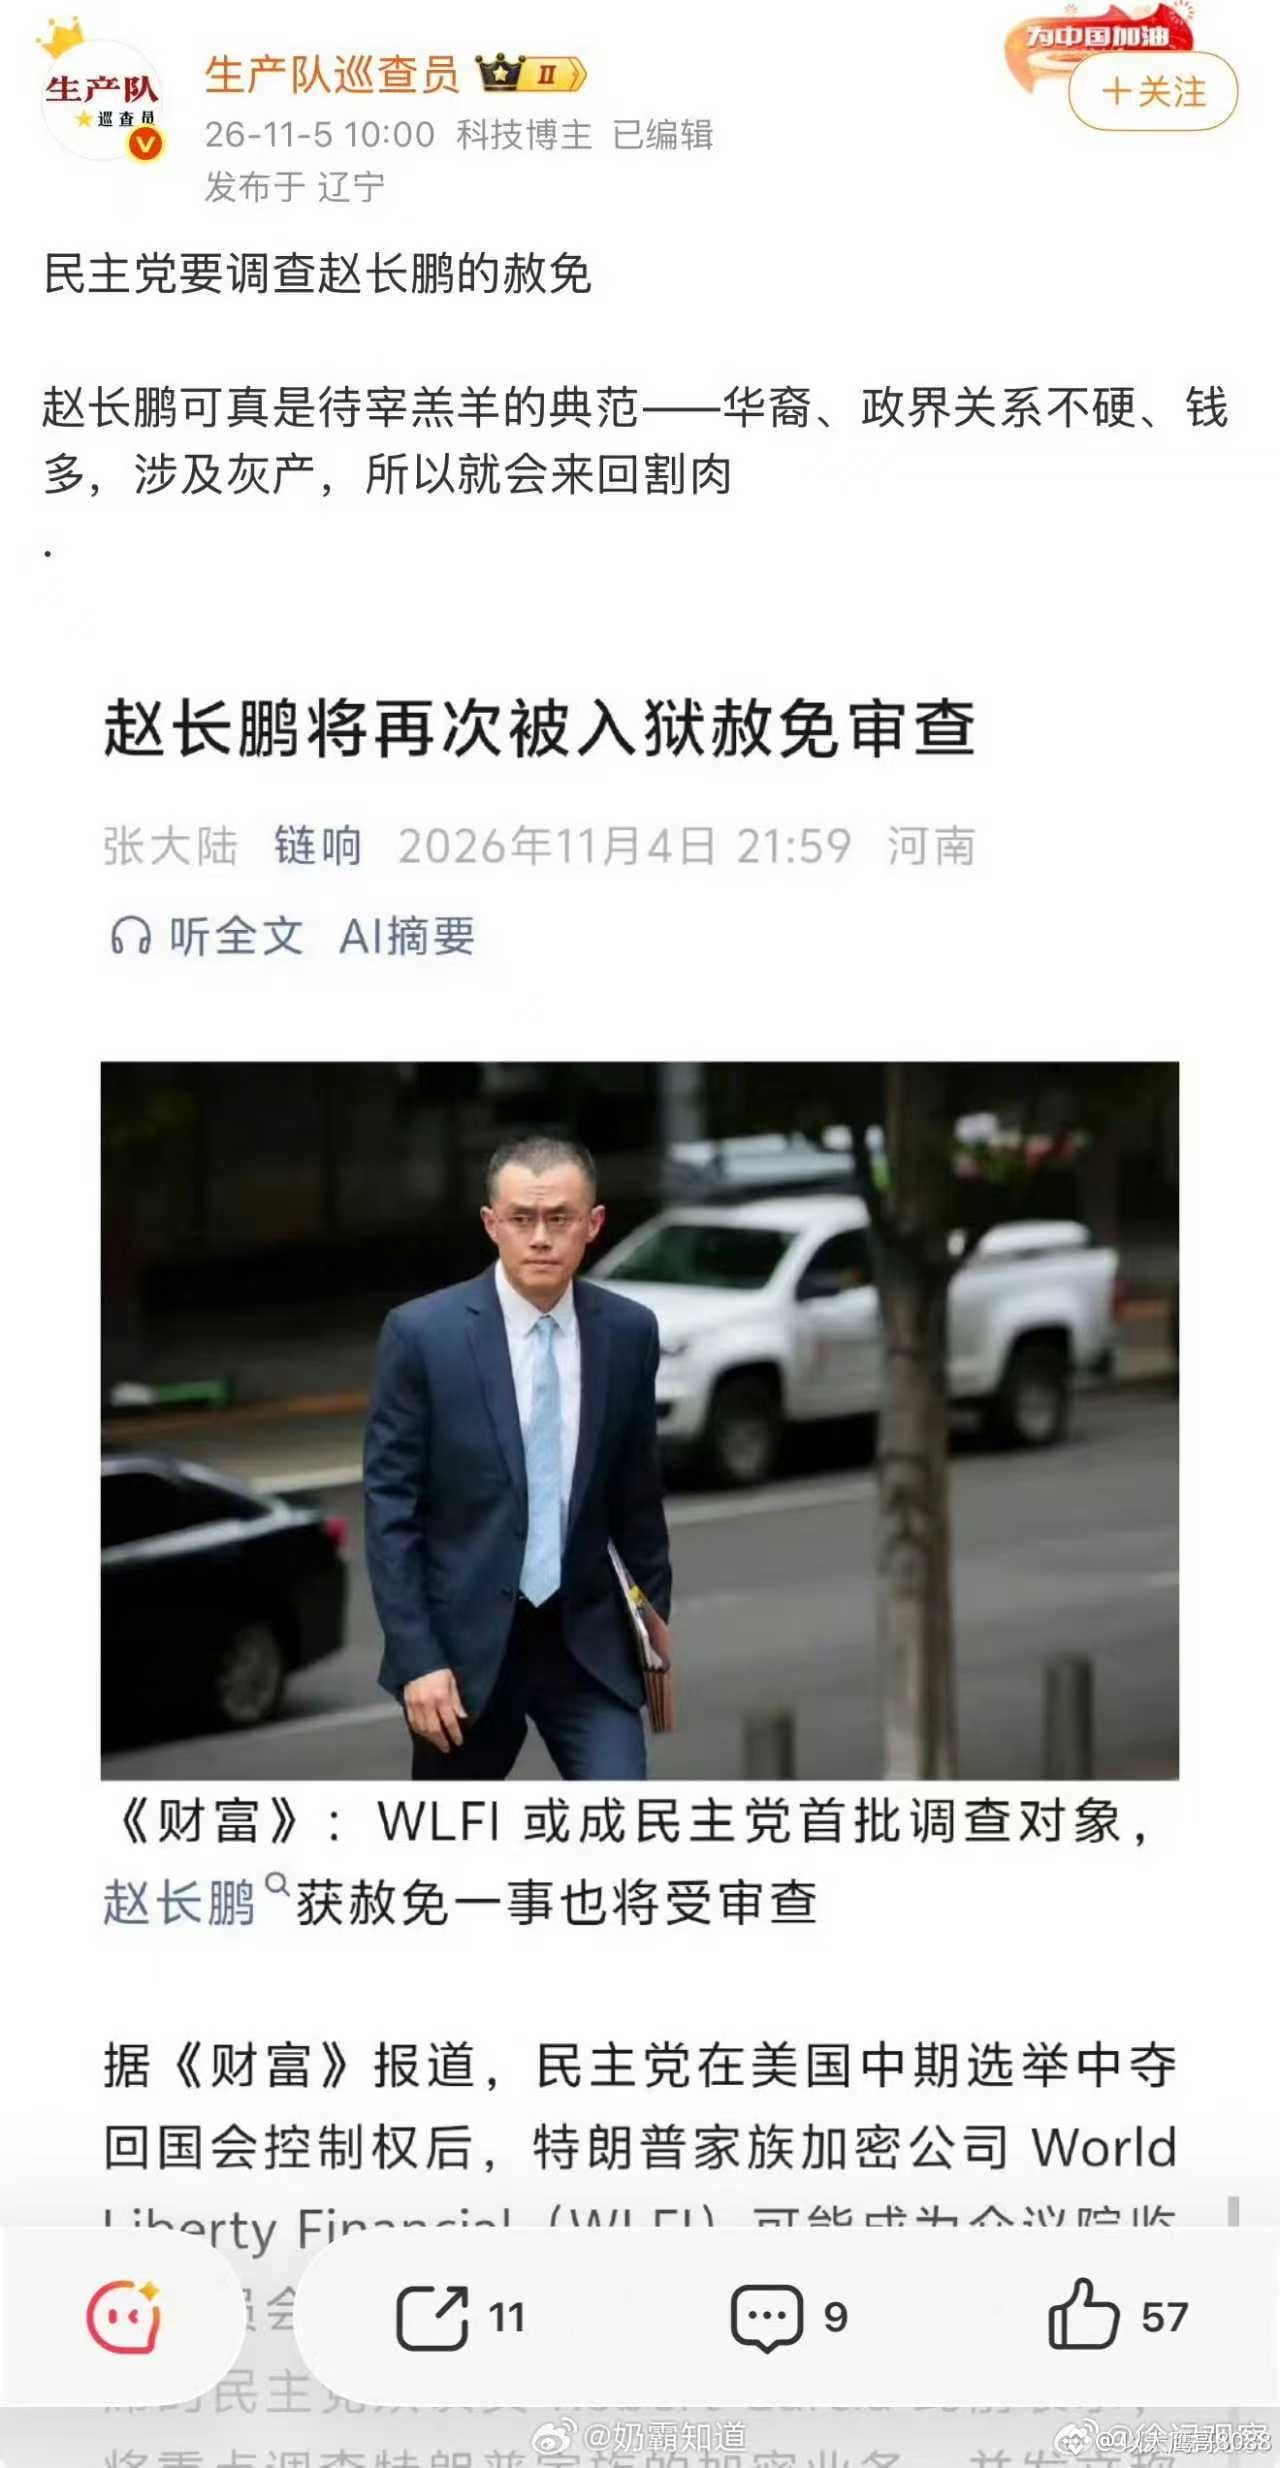
CZ fue indultado por Trump y pensó que podría dejar atrás los problemas judiciales en Estados Unidos, pero ahora vuelve a estar en el centro de una investigación demócrata.
A medida que los demócratas ganan terreno en las elecciones de medio mandato, la decisión de Trump de indultar a CZ también podría enfrentarse a un escrutinio más riguroso del Congreso, especialmente por los vínculos comerciales entre la familia Trump y el sector de las criptomonedas.
Sin embargo, una investigación no significa que el indulto vaya a ser revocado.
Lo que realmente merece atención es esto: ¿se trata de un indulto judicial normal o existen intereses más profundos entre la política y el capital?
¿Podrá un simple indulto permitir que CZ se libre de verdad de las turbulencias políticas en Estados Unidos?
#CZ #赦免令
CZ fue indultado por Trump y pensó que podría dejar atrás los problemas judiciales en Estados Unidos, pero ahora vuelve a estar en el centro de una investigación demócrata.
A medida que los demócratas ganan terreno en las elecciones de medio mandato, la decisión de Trump de indultar a CZ también podría enfrentarse a un escrutinio más riguroso del Congreso, especialmente por los vínculos comerciales entre la familia Trump y el sector de las criptomonedas.
Sin embargo, una investigación no significa que el indulto vaya a ser revocado.
Lo que realmente merece atención es esto: ¿se trata de un indulto judicial normal o existen intereses más profundos entre la política y el capital?
¿Podrá un simple indulto permitir que CZ se libre de verdad de las turbulencias políticas en Estados Unidos?
#CZ #赦免令
A medida que los demócratas ganan terreno en las elecciones de medio mandato, la decisión de Trump de indultar a CZ también podría enfrentarse a un escrutinio más riguroso del Congreso, especialmente por los vínculos comerciales entre la familia Trump y el sector de las criptomonedas.
Sin embargo, una investigación no significa que el indulto vaya a ser revocado.
Lo que realmente merece atención es esto: ¿se trata de un indulto judicial normal o existen intereses más profundos entre la política y el capital?
¿Podrá un simple indulto permitir que CZ se libre de verdad de las turbulencias políticas en Estados Unidos?
#CZ #赦免令
Dorothea Rister dl7e:
1011事件怎么说
12
7
21.4k
·
--
Alcista
#CryptoSecurity 🛡️⚠️
🔍 RESPONSABILIDAD Y TRANSPARENCIA: La postura de #CZ ante la brecha y una lectura fría del timing de mercado 📊⚡
Las recientes declaraciones del fundador y ex-CEO de Binance, Changpeng Zhao (CZ), respondiendo a David Marcus sobre la brecha del pasado 29 de octubre, marcan un punto de inflexión fundamental en la exigencia de estándares operativos para el ecosistema. Al señalar categóricamente que un incidente de esta magnitud expone fallas de seguridad graves que no admiten excusas y demandar absoluta transparencia desde su rol como accionista, se establece una línea inquebrociable: la madurez de la industria exige rigor técnico por encima de cualquier justificación.
🔍 1. Análisis de las declaraciones y lecciones operativas:
Cero tolerancia a la vulnerabilidad: CZ subraya que, si bien ninguna plataforma es invulnerable, esto jamás puede usarse como excusa; cada debilidad expuesta debe traducirse en rendición de cuentas, asunción de responsabilidades y mejoras estructurales significativas.
Valor inestimable de la transparencia: Compartir los detalles incómodos de campañas complejas dirigidas a vectores internos o de infraestructura es el único camino para que el sector en su conjunto aprenda y se fortalezca.
⏱️ 2. La perspectiva táctica: Un timing inusualmente "eficiente" para la estructura del mercado:
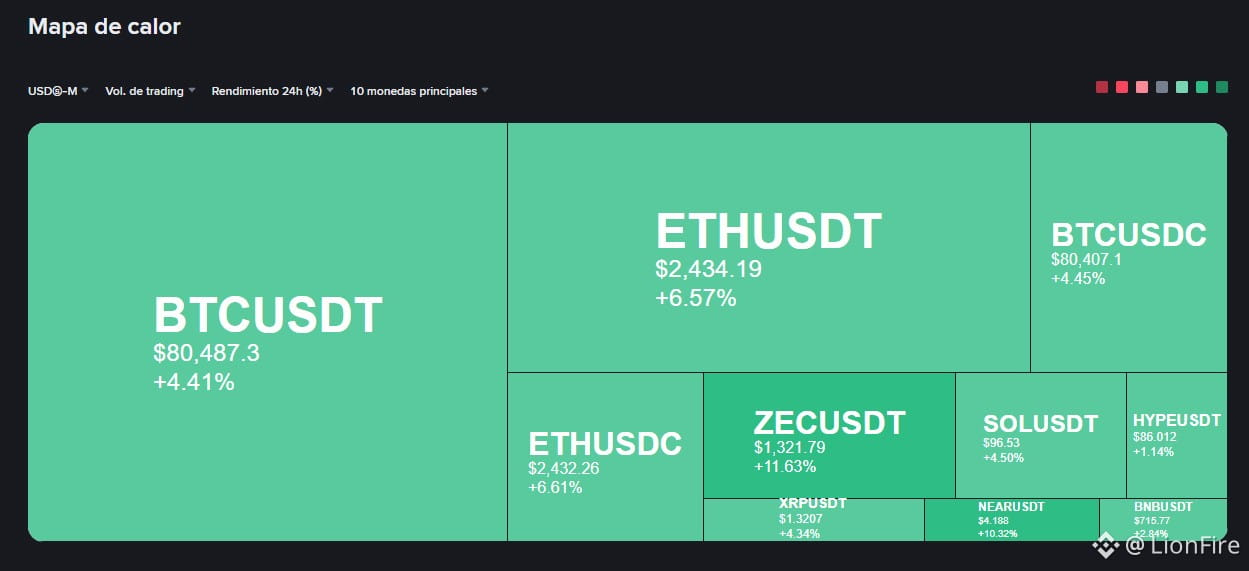
Desde una óptica estrictamente cuantitativa y de flujos, el timing del incidente del 29 de octubre operó, paradójicamente, como una purga estructural perfecta. Al golpear con máxima crudeza justo en la antesala de la resolución de la incertidumbre macroeconómica y de las usmidtermelections, el evento barrió de forma violenta todo el exceso de apalancamiento especulativo que asfixiaba al tablero.
Esta limpieza forzada sacó del sistema a las manos débiles en el momento exacto, eliminando el exceso de riesgo y construyendo el suelo de pánico necesario que hoy permite canalizar con tanta solidez la actual corrección al alza y el rebote post-electoral.
#CryptoSecurity 🛡️⚠️
🔍 RESPONSABILIDAD Y TRANSPARENCIA: La postura de #CZ ante la brecha y una lectura fría del timing de mercado 📊⚡
Las recientes declaraciones del fundador y ex-CEO de Binance, Changpeng Zhao (CZ), respondiendo a David Marcus sobre la brecha del pasado 29 de octubre, marcan un punto de inflexión fundamental en la exigencia de estándares operativos para el ecosistema. Al señalar categóricamente que un incidente de esta magnitud expone fallas de seguridad graves que no admiten excusas y demandar absoluta transparencia desde su rol como accionista, se establece una línea inquebrociable: la madurez de la industria exige rigor técnico por encima de cualquier justificación.
🔍 1. Análisis de las declaraciones y lecciones operativas:
Cero tolerancia a la vulnerabilidad: CZ subraya que, si bien ninguna plataforma es invulnerable, esto jamás puede usarse como excusa; cada debilidad expuesta debe traducirse en rendición de cuentas, asunción de responsabilidades y mejoras estructurales significativas.
Valor inestimable de la transparencia: Compartir los detalles incómodos de campañas complejas dirigidas a vectores internos o de infraestructura es el único camino para que el sector en su conjunto aprenda y se fortalezca.
⏱️ 2. La perspectiva táctica: Un timing inusualmente "eficiente" para la estructura del mercado:
Desde una óptica estrictamente cuantitativa y de flujos, el timing del incidente del 29 de octubre operó, paradójicamente, como una purga estructural perfecta. Al golpear con máxima crudeza justo en la antesala de la resolución de la incertidumbre macroeconómica y de las usmidtermelections, el evento barrió de forma violenta todo el exceso de apalancamiento especulativo que asfixiaba al tablero.
Esta limpieza forzada sacó del sistema a las manos débiles en el momento exacto, eliminando el exceso de riesgo y construyendo el suelo de pánico necesario que hoy permite canalizar con tanta solidez la actual corrección al alza y el rebote post-electoral.
🔍 RESPONSABILIDAD Y TRANSPARENCIA: La postura de #CZ ante la brecha y una lectura fría del timing de mercado 📊⚡
Las recientes declaraciones del fundador y ex-CEO de Binance, Changpeng Zhao (CZ), respondiendo a David Marcus sobre la brecha del pasado 29 de octubre, marcan un punto de inflexión fundamental en la exigencia de estándares operativos para el ecosistema. Al señalar categóricamente que un incidente de esta magnitud expone fallas de seguridad graves que no admiten excusas y demandar absoluta transparencia desde su rol como accionista, se establece una línea inquebrociable: la madurez de la industria exige rigor técnico por encima de cualquier justificación.
🔍 1. Análisis de las declaraciones y lecciones operativas:
Cero tolerancia a la vulnerabilidad: CZ subraya que, si bien ninguna plataforma es invulnerable, esto jamás puede usarse como excusa; cada debilidad expuesta debe traducirse en rendición de cuentas, asunción de responsabilidades y mejoras estructurales significativas.
Valor inestimable de la transparencia: Compartir los detalles incómodos de campañas complejas dirigidas a vectores internos o de infraestructura es el único camino para que el sector en su conjunto aprenda y se fortalezca.
⏱️ 2. La perspectiva táctica: Un timing inusualmente "eficiente" para la estructura del mercado:
Desde una óptica estrictamente cuantitativa y de flujos, el timing del incidente del 29 de octubre operó, paradójicamente, como una purga estructural perfecta. Al golpear con máxima crudeza justo en la antesala de la resolución de la incertidumbre macroeconómica y de las usmidtermelections, el evento barrió de forma violenta todo el exceso de apalancamiento especulativo que asfixiaba al tablero.
Esta limpieza forzada sacó del sistema a las manos débiles en el momento exacto, eliminando el exceso de riesgo y construyendo el suelo de pánico necesario que hoy permite canalizar con tanta solidez la actual corrección al alza y el rebote post-electoral.


Binance News
·
--
CZ afirma que el hackeo de Binance revela graves fallas de seguridad y pide transparencia
El fundador y exdirector ejecutivo de Binance, Changpeng Zhao (CZ), dijo que la brecha del 29 de octubre dejó al descubierto graves fallas de seguridad en el exchange y pidió que se rindieran cuentas. Respondió en X al cofundador y director ejecutivo de Lightspark, David Marcus, quien agradeció a Binance por publicar sus hallazgos iniciales y los calificó de «increíblemente útiles para toda la industria».«Un hackeo de esta magnitud significa que hubo graves fallas de seguridad», escribió CZ. «Ninguna plataforma es imposible de hackear, pero eso no puede servir de excusa. Cada incidente deja al descubierto debilidades que deberían haberse evitado».
37

·
--
🚨 CZ: ¡ALERTA DE CIBERATAQUES EN TODA LA INDUSTRIA CRIPTO! ¡LA IA SE ESTÁ VOLVIENDO IMPRESCINDIBLE!
El fundador de Binance, Changpeng Zhao (#CZ ), insta a las empresas cripto a utilizar mucho más la inteligencia artificial para protegerse de la creciente amenaza de los ciberataques.
Según CZ, la frecuencia de los ciberataques ha alcanzado niveles alarmantes. Ataques que antes ocurrían aproximadamente cada seis meses ahora se producen varias veces en un solo día.
CZ destacó que las empresas deben empezar a utilizar activamente tecnologías de IA para reforzar sus defensas.
En sus declaraciones a CoinDesk, también reveló que se está debatiendo la creación de una alianza conjunta de ciberseguridad entre empresas de toda la industria cripto.
Crear un mecanismo de defensa coordinado en toda la industria podría convertirse en un paso importante para combatir la creciente amenaza de los ciberataques.
$BNB $BTC $XRP
#BTCRebounds80K #BinanceReopensWithdrawalsForMoreAssets #Binance98PercentReplenished #StrategySTRCResumesIssuanceAfterOver170Days
🚨 CZ: ¡ALERTA DE CIBERATAQUES EN TODA LA INDUSTRIA CRIPTO! ¡LA IA SE ESTÁ VOLVIENDO IMPRESCINDIBLE!
El fundador de Binance, Changpeng Zhao (#CZ ), insta a las empresas cripto a utilizar mucho más la inteligencia artificial para protegerse de la creciente amenaza de los ciberataques.
Según CZ, la frecuencia de los ciberataques ha alcanzado niveles alarmantes. Ataques que antes ocurrían aproximadamente cada seis meses ahora se producen varias veces en un solo día.
CZ destacó que las empresas deben empezar a utilizar activamente tecnologías de IA para reforzar sus defensas.
En sus declaraciones a CoinDesk, también reveló que se está debatiendo la creación de una alianza conjunta de ciberseguridad entre empresas de toda la industria cripto.
Crear un mecanismo de defensa coordinado en toda la industria podría convertirse en un paso importante para combatir la creciente amenaza de los ciberataques.
$BNB $BTC $XRP
#BTCRebounds80K #BinanceReopensWithdrawalsForMoreAssets #Binance98PercentReplenished #StrategySTRCResumesIssuanceAfterOver170Days
El fundador de Binance, Changpeng Zhao (#CZ ), insta a las empresas cripto a utilizar mucho más la inteligencia artificial para protegerse de la creciente amenaza de los ciberataques.
Según CZ, la frecuencia de los ciberataques ha alcanzado niveles alarmantes. Ataques que antes ocurrían aproximadamente cada seis meses ahora se producen varias veces en un solo día.
CZ destacó que las empresas deben empezar a utilizar activamente tecnologías de IA para reforzar sus defensas.
En sus declaraciones a CoinDesk, también reveló que se está debatiendo la creación de una alianza conjunta de ciberseguridad entre empresas de toda la industria cripto.
Crear un mecanismo de defensa coordinado en toda la industria podría convertirse en un paso importante para combatir la creciente amenaza de los ciberataques.
$BNB $BTC $XRP
#BTCRebounds80K #BinanceReopensWithdrawalsForMoreAssets #Binance98PercentReplenished #StrategySTRCResumesIssuanceAfterOver170Days
ANFELIA_INVESTMENT:
🤖 Modo 5.8 a todas las unidades 🥶
9
17
10.3k
·
--
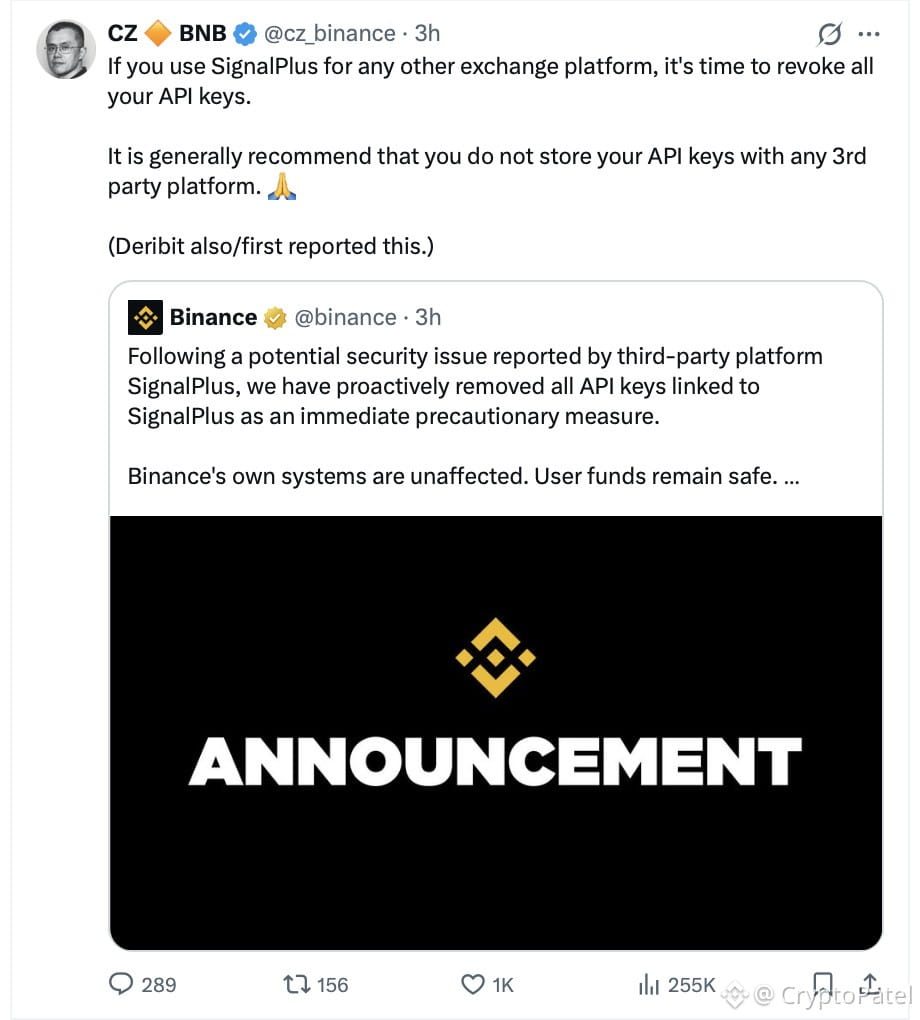
CZ ADVIERTE A LOS OPERADORES DE CRIPTOMONEDAS: REVOQUEN DE INMEDIATO LAS CLAVES API DE SIGNALPLUS
Una importante alerta de seguridad cripto ha llevado a Binance y Deribit a eliminar las claves API vinculadas a SignalPlus tras un posible problema de seguridad comunicado por la plataforma de trading externa.
¿Qué ocurrió?
▶️ Binance revocó de forma proactiva TODAS las claves API vinculadas a SignalPlus.
▶️ Binance confirmó que sus sistemas no se vieron afectados y que los fondos de los usuarios están seguros.
▶️ Deribit también tomó medidas contra las conexiones API de SignalPlus.
▶️ CZ instó a los operadores que usan SignalPlus en otros exchanges a revocar de inmediato sus claves API.
Advertencia de CZ: Nunca almacenes las claves API de tu exchange en plataformas de terceros.
¿Qué deben hacer los usuarios?
▶️ Revocar todas las claves API vinculadas a SignalPlus.
▶️ Revisar la actividad de la cuenta, las posiciones y las órdenes abiertas.
▶️ Activar la lista blanca de IP.
▶️ Desactivar los permisos de retiro de la API.
▶️ Evitar volver a conectarse hasta que se resuelva el problema de seguridad.
Puede que tu exchange sea seguro, pero las integraciones de trading de terceros pueden introducir riesgos de seguridad adicionales. Protege tus credenciales API antes de que los atacantes las aprovechen.
#Binance #SignalPlus #CZ
CZ ADVIERTE A LOS OPERADORES DE CRIPTOMONEDAS: REVOQUEN DE INMEDIATO LAS CLAVES API DE SIGNALPLUS
Una importante alerta de seguridad cripto ha llevado a Binance y Deribit a eliminar las claves API vinculadas a SignalPlus tras un posible problema de seguridad comunicado por la plataforma de trading externa.
¿Qué ocurrió?
▶️ Binance revocó de forma proactiva TODAS las claves API vinculadas a SignalPlus.
▶️ Binance confirmó que sus sistemas no se vieron afectados y que los fondos de los usuarios están seguros.
▶️ Deribit también tomó medidas contra las conexiones API de SignalPlus.
▶️ CZ instó a los operadores que usan SignalPlus en otros exchanges a revocar de inmediato sus claves API.
Advertencia de CZ: Nunca almacenes las claves API de tu exchange en plataformas de terceros.
¿Qué deben hacer los usuarios?
▶️ Revocar todas las claves API vinculadas a SignalPlus.
▶️ Revisar la actividad de la cuenta, las posiciones y las órdenes abiertas.
▶️ Activar la lista blanca de IP.
▶️ Desactivar los permisos de retiro de la API.
▶️ Evitar volver a conectarse hasta que se resuelva el problema de seguridad.
Puede que tu exchange sea seguro, pero las integraciones de trading de terceros pueden introducir riesgos de seguridad adicionales. Protege tus credenciales API antes de que los atacantes las aprovechen.
#Binance #SignalPlus #CZ
Una importante alerta de seguridad cripto ha llevado a Binance y Deribit a eliminar las claves API vinculadas a SignalPlus tras un posible problema de seguridad comunicado por la plataforma de trading externa.
¿Qué ocurrió?
▶️ Binance revocó de forma proactiva TODAS las claves API vinculadas a SignalPlus.
▶️ Binance confirmó que sus sistemas no se vieron afectados y que los fondos de los usuarios están seguros.
▶️ Deribit también tomó medidas contra las conexiones API de SignalPlus.
▶️ CZ instó a los operadores que usan SignalPlus en otros exchanges a revocar de inmediato sus claves API.
Advertencia de CZ: Nunca almacenes las claves API de tu exchange en plataformas de terceros.
¿Qué deben hacer los usuarios?
▶️ Revocar todas las claves API vinculadas a SignalPlus.
▶️ Revisar la actividad de la cuenta, las posiciones y las órdenes abiertas.
▶️ Activar la lista blanca de IP.
▶️ Desactivar los permisos de retiro de la API.
▶️ Evitar volver a conectarse hasta que se resuelva el problema de seguridad.
Puede que tu exchange sea seguro, pero las integraciones de trading de terceros pueden introducir riesgos de seguridad adicionales. Protege tus credenciales API antes de que los atacantes las aprovechen.
#Binance #SignalPlus #CZ
908
·
--
Artículo
Alerta de CZ: un sitio falso de Trust Wallet está vaciando billeteras activamente.🚨 El cofundador de Binance, Changpeng Zhao, acaba de alertar sobre un peligroso sitio de phishing: trastwallet.cam (fíjate en el error ortográfico).
Imita el sitio real de Trust Wallet y engaña a los usuarios para que conecten sus billeteras y «escaneen sus saldos». Una vez conectadas, el JavaScript malicioso apunta a las billeteras Trust Wallet, Phantom y OKX, y puede vaciar los fondos automáticamente.
Esto parece estar vinculado a un compromiso anterior de una extensión del navegador, ocurrido en diciembre de 2025, que ya provocó pérdidas millonarias. Están llegando informes de la comunidad sobre billeteras que se vacían una tras otra.
Alerta de CZ: un sitio falso de Trust Wallet está vaciando billeteras activamente.
🚨 El cofundador de Binance, Changpeng Zhao, acaba de alertar sobre un peligroso sitio de phishing: trastwallet.cam (fíjate en el error ortográfico).
Imita el sitio real de Trust Wallet y engaña a los usuarios para que conecten sus billeteras y «escaneen sus saldos». Una vez conectadas, el JavaScript malicioso apunta a las billeteras Trust Wallet, Phantom y OKX, y puede vaciar los fondos automáticamente.
Esto parece estar vinculado a un compromiso anterior de una extensión del navegador, ocurrido en diciembre de 2025, que ya provocó pérdidas millonarias. Están llegando informes de la comunidad sobre billeteras que se vacían una tras otra.
Imita el sitio real de Trust Wallet y engaña a los usuarios para que conecten sus billeteras y «escaneen sus saldos». Una vez conectadas, el JavaScript malicioso apunta a las billeteras Trust Wallet, Phantom y OKX, y puede vaciar los fondos automáticamente.
Esto parece estar vinculado a un compromiso anterior de una extensión del navegador, ocurrido en diciembre de 2025, que ya provocó pérdidas millonarias. Están llegando informes de la comunidad sobre billeteras que se vacían una tras otra.
308
·
--
Alcista
CZ Y BINANCE SIGUEN SIENDO UNA PARTE IMPORTANTE DE LA CONVERSACIÓN SOBRE LAS CRIPTOMONEDAS.
Cuando CZ habla, la comunidad cripto presta atención. Su experiencia e influencia en el sector hacen que sus opiniones sean importantes para los proyectos y quienes los desarrollan en todo el ecosistema.
CG tiene la oportunidad de convertir la atención de la comunidad en algo significativo mediante un desarrollo real, fundamentos sólidos y crecimiento a largo plazo.
Para mí, lo más importante no es solo el entusiasmo en torno a un proyecto, sino lo que realmente puede ofrecer.
Mantén el enfoque, sigue construyendo y deja que los resultados hablen por sí solos.
El futuro pertenece a los proyectos que crean valor real.
#CZ #BinanceReopensWithdrawalsForMoreAssets #BTCRebounds80K #bnb #BTC
CZ Y BINANCE SIGUEN SIENDO UNA PARTE IMPORTANTE DE LA CONVERSACIÓN SOBRE LAS CRIPTOMONEDAS.
Cuando CZ habla, la comunidad cripto presta atención. Su experiencia e influencia en el sector hacen que sus opiniones sean importantes para los proyectos y quienes los desarrollan en todo el ecosistema.
CG tiene la oportunidad de convertir la atención de la comunidad en algo significativo mediante un desarrollo real, fundamentos sólidos y crecimiento a largo plazo.
Para mí, lo más importante no es solo el entusiasmo en torno a un proyecto, sino lo que realmente puede ofrecer.
Mantén el enfoque, sigue construyendo y deja que los resultados hablen por sí solos.
El futuro pertenece a los proyectos que crean valor real.
#CZ #BinanceReopensWithdrawalsForMoreAssets #BTCRebounds80K #bnb #BTC
Cuando CZ habla, la comunidad cripto presta atención. Su experiencia e influencia en el sector hacen que sus opiniones sean importantes para los proyectos y quienes los desarrollan en todo el ecosistema.
CG tiene la oportunidad de convertir la atención de la comunidad en algo significativo mediante un desarrollo real, fundamentos sólidos y crecimiento a largo plazo.
Para mí, lo más importante no es solo el entusiasmo en torno a un proyecto, sino lo que realmente puede ofrecer.
Mantén el enfoque, sigue construyendo y deja que los resultados hablen por sí solos.
El futuro pertenece a los proyectos que crean valor real.
#CZ #BinanceReopensWithdrawalsForMoreAssets #BTCRebounds80K #bnb #BTC
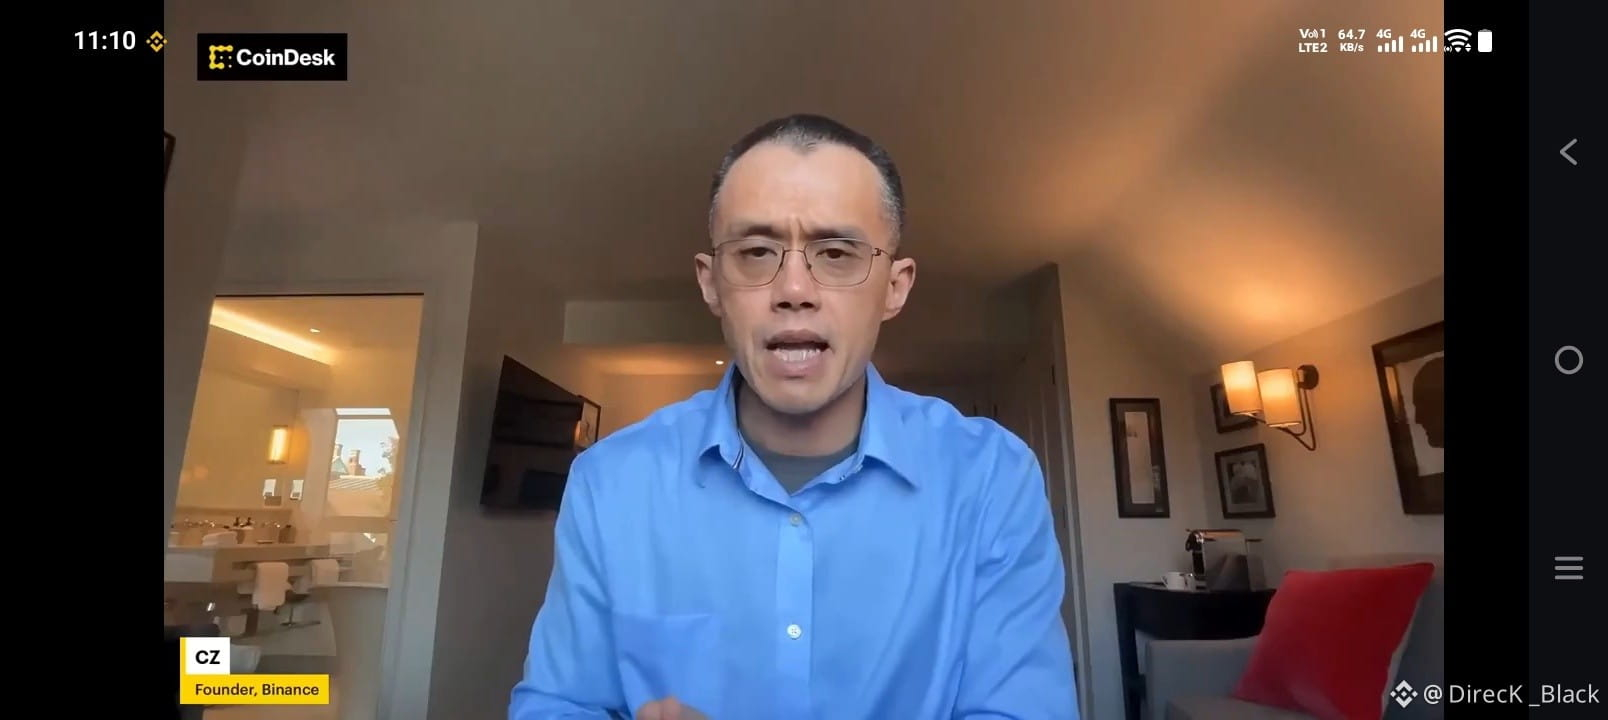
Zayric 13:
CZ mentioned CG, and suddenly the whole community woke u
6
6
541
·
--
CZ volvió a pronunciarse hoy, pero esta vez no para dar señales de trading, sino para pedirte que retires las llaves cuanto antes.
El 5 de noviembre, Binance anunció que la plataforma de terceros SignalPlus había reportado un posible problema de seguridad. Binance revocó todas las claves API vinculadas a ella y los fondos de sus propios sistemas no se vieron afectados.
CZ añadió enseguida en X: «Si usas SignalPlus en cualquier otra plataforma de intercambio, es hora de revocar todas tus claves API».
En otras palabras: ¿También tienes SignalPlus conectado a otros exchanges? Revócalas todas ahora mismo.
He Yi también intervino: esto no es un problema de una sola plataforma; todas las plataformas de terceros deben revisar sus sistemas y reportar cualquier problema.
Lo dijo con diplomacia, pero el mensaje está claro: que nadie se haga el dormido.
Apenas ha pasado una semana desde que el 29 de octubre robaron 6.340 millones de dólares de Binance: los atacantes accedieron a los sistemas de billeteras mediante falsas entrevistas de trabajo y malware. Ya se han congelado unos 2.850 millones de dólares y, para el 4 de noviembre, se había repuesto alrededor del 98 % de los activos afectados.
Apenas se había tapado el agujero cuando surgió otro riesgo. La semana de Binance ha sido más intensa que una montaña rusa.
Creo que esta vez CZ tiene razón: normalmente las claves API son un atajo; cuando algo sale mal, se convierten en una puerta trasera.
Activa la lista blanca de IP, concede solo los permisos imprescindibles y no dejes que un tercero custodie las llaves de tu caja fuerte.
BNB cotiza ahora a 716,21 dólares, con una subida del 2,07 % en 24 horas. El mercado, por su parte, está bastante tranquilo.
¿Vas a revisar ahora mismo los permisos de acceso a tus API o esperarás al próximo anuncio para actuar?
$BNB
#CZ #SeguridadBinance
CZ volvió a pronunciarse hoy, pero esta vez no para dar señales de trading, sino para pedirte que retires las llaves cuanto antes.
El 5 de noviembre, Binance anunció que la plataforma de terceros SignalPlus había reportado un posible problema de seguridad. Binance revocó todas las claves API vinculadas a ella y los fondos de sus propios sistemas no se vieron afectados.
CZ añadió enseguida en X: «Si usas SignalPlus en cualquier otra plataforma de intercambio, es hora de revocar todas tus claves API».
En otras palabras: ¿También tienes SignalPlus conectado a otros exchanges? Revócalas todas ahora mismo.
He Yi también intervino: esto no es un problema de una sola plataforma; todas las plataformas de terceros deben revisar sus sistemas y reportar cualquier problema.
Lo dijo con diplomacia, pero el mensaje está claro: que nadie se haga el dormido.
Apenas ha pasado una semana desde que el 29 de octubre robaron 6.340 millones de dólares de Binance: los atacantes accedieron a los sistemas de billeteras mediante falsas entrevistas de trabajo y malware. Ya se han congelado unos 2.850 millones de dólares y, para el 4 de noviembre, se había repuesto alrededor del 98 % de los activos afectados.
Apenas se había tapado el agujero cuando surgió otro riesgo. La semana de Binance ha sido más intensa que una montaña rusa.
Creo que esta vez CZ tiene razón: normalmente las claves API son un atajo; cuando algo sale mal, se convierten en una puerta trasera.
Activa la lista blanca de IP, concede solo los permisos imprescindibles y no dejes que un tercero custodie las llaves de tu caja fuerte.
BNB cotiza ahora a 716,21 dólares, con una subida del 2,07 % en 24 horas. El mercado, por su parte, está bastante tranquilo.
¿Vas a revisar ahora mismo los permisos de acceso a tus API o esperarás al próximo anuncio para actuar?
$BNB
#CZ #SeguridadBinance
El 5 de noviembre, Binance anunció que la plataforma de terceros SignalPlus había reportado un posible problema de seguridad. Binance revocó todas las claves API vinculadas a ella y los fondos de sus propios sistemas no se vieron afectados.
CZ añadió enseguida en X: «Si usas SignalPlus en cualquier otra plataforma de intercambio, es hora de revocar todas tus claves API».
En otras palabras: ¿También tienes SignalPlus conectado a otros exchanges? Revócalas todas ahora mismo.
He Yi también intervino: esto no es un problema de una sola plataforma; todas las plataformas de terceros deben revisar sus sistemas y reportar cualquier problema.
Lo dijo con diplomacia, pero el mensaje está claro: que nadie se haga el dormido.
Apenas ha pasado una semana desde que el 29 de octubre robaron 6.340 millones de dólares de Binance: los atacantes accedieron a los sistemas de billeteras mediante falsas entrevistas de trabajo y malware. Ya se han congelado unos 2.850 millones de dólares y, para el 4 de noviembre, se había repuesto alrededor del 98 % de los activos afectados.
Apenas se había tapado el agujero cuando surgió otro riesgo. La semana de Binance ha sido más intensa que una montaña rusa.
Creo que esta vez CZ tiene razón: normalmente las claves API son un atajo; cuando algo sale mal, se convierten en una puerta trasera.
Activa la lista blanca de IP, concede solo los permisos imprescindibles y no dejes que un tercero custodie las llaves de tu caja fuerte.
BNB cotiza ahora a 716,21 dólares, con una subida del 2,07 % en 24 horas. El mercado, por su parte, está bastante tranquilo.
¿Vas a revisar ahora mismo los permisos de acceso a tus API o esperarás al próximo anuncio para actuar?
$BNB
#CZ #SeguridadBinance
风中浪客:
卧槽 我好像还授权过 赶紧去撤
1
109
{spot}(USDCUSDT)
🚨 ÚLTIMA HORA: CZ revela información clave sobre el futuro de Binance
🔥 ¡Changpeng Zhao (CZ) acaba de compartir una perspectiva revolucionaria que tiene hablando a toda la comunidad cripto!
Tanto si eres un trader experimentado como si haces HODL a diario, la última actualización señala un cambio monumental para el ecosistema. Esto es lo que necesitas saber:
🌐 Expansión global e innovación: Binance está redoblando sus esfuerzos en infraestructura de última generación para incorporar sin fricciones a los próximos mil millones de usuarios a la Web3.
🛡️ Seguridad y transparencia ante todo: establece nuevos estándares para la protección de activos y la prueba de reservas en todo el sector.
🚀 El camino por delante: CZ destaca que esto apenas comienza. La integración de la IA, las finanzas descentralizadas y la tokenización de activos del mundo real definirán el próximo gran ciclo del mercado.
«El futuro pertenece a quienes construyen en medio del ruido». — CZ 📊
💡 Qué significa esto para nosotros:
El impulso está cambiando, y los tokens de nuestras carteras impulsados por la utilidad están listos para liderar el avance. El dinero inteligente está muy atento: ¿estás bien posicionado?
👇 Cuéntanos qué piensas: ¿tienes una perspectiva alcista sobre la próxima ola del mercado? ¡Hablemos en los comentarios!
#CZ #CryptoNews #Web3
#BinanceSquare #cryptotrading
$BTC $XRP $BNB
🚨 ÚLTIMA HORA: CZ revela información clave sobre el futuro de Binance
🔥 ¡Changpeng Zhao (CZ) acaba de compartir una perspectiva revolucionaria que tiene hablando a toda la comunidad cripto!
Tanto si eres un trader experimentado como si haces HODL a diario, la última actualización señala un cambio monumental para el ecosistema. Esto es lo que necesitas saber:
🌐 Expansión global e innovación: Binance está redoblando sus esfuerzos en infraestructura de última generación para incorporar sin fricciones a los próximos mil millones de usuarios a la Web3.
🛡️ Seguridad y transparencia ante todo: establece nuevos estándares para la protección de activos y la prueba de reservas en todo el sector.
🚀 El camino por delante: CZ destaca que esto apenas comienza. La integración de la IA, las finanzas descentralizadas y la tokenización de activos del mundo real definirán el próximo gran ciclo del mercado.
«El futuro pertenece a quienes construyen en medio del ruido». — CZ 📊
💡 Qué significa esto para nosotros:
El impulso está cambiando, y los tokens de nuestras carteras impulsados por la utilidad están listos para liderar el avance. El dinero inteligente está muy atento: ¿estás bien posicionado?
👇 Cuéntanos qué piensas: ¿tienes una perspectiva alcista sobre la próxima ola del mercado? ¡Hablemos en los comentarios!
#CZ #CryptoNews #Web3
#BinanceSquare #cryptotrading
$BTC $XRP $BNB
🔥 ¡Changpeng Zhao (CZ) acaba de compartir una perspectiva revolucionaria que tiene hablando a toda la comunidad cripto!
Tanto si eres un trader experimentado como si haces HODL a diario, la última actualización señala un cambio monumental para el ecosistema. Esto es lo que necesitas saber:
🌐 Expansión global e innovación: Binance está redoblando sus esfuerzos en infraestructura de última generación para incorporar sin fricciones a los próximos mil millones de usuarios a la Web3.
🛡️ Seguridad y transparencia ante todo: establece nuevos estándares para la protección de activos y la prueba de reservas en todo el sector.
🚀 El camino por delante: CZ destaca que esto apenas comienza. La integración de la IA, las finanzas descentralizadas y la tokenización de activos del mundo real definirán el próximo gran ciclo del mercado.
«El futuro pertenece a quienes construyen en medio del ruido». — CZ 📊
💡 Qué significa esto para nosotros:
El impulso está cambiando, y los tokens de nuestras carteras impulsados por la utilidad están listos para liderar el avance. El dinero inteligente está muy atento: ¿estás bien posicionado?
👇 Cuéntanos qué piensas: ¿tienes una perspectiva alcista sobre la próxima ola del mercado? ¡Hablemos en los comentarios!
#CZ #CryptoNews #Web3
#BinanceSquare #cryptotrading
$BTC $XRP $BNB
59
·
--
Alcista
#CZ advirtió que la IA está haciendo que los hackeos de criptomonedas sean más peligrosos
CZ advirtió que la inteligencia artificial está ayudando a los hackers a lanzar ataques más rápido de lo que las empresas financieras pueden mejorar sus defensas. Afirma que la industria cripto necesita una seguridad más sólida impulsada por IA.
$BNB $XRP $SOL
{future}(SOLUSDT)
{future}(XRPUSDT)
{future}(BNBUSDT)
#CZ advirtió que la IA está haciendo que los hackeos de criptomonedas sean más peligrosos
CZ advirtió que la inteligencia artificial está ayudando a los hackers a lanzar ataques más rápido de lo que las empresas financieras pueden mejorar sus defensas. Afirma que la industria cripto necesita una seguridad más sólida impulsada por IA.
$BNB $XRP $SOL
CZ advirtió que la inteligencia artificial está ayudando a los hackers a lanzar ataques más rápido de lo que las empresas financieras pueden mejorar sus defensas. Afirma que la industria cripto necesita una seguridad más sólida impulsada por IA.
$BNB $XRP $SOL
193
🚨 ¡EMERGENCIA POR CIBERATAQUE EN EL MUNDO CRIPTO! LA IA YA NO ES OPCIONAL: ES CUESTIÓN DE SUPERVIVENCIA. 🚨
El campo de batalla ha cambiado. El fundador de Binance, Changpeng Zhao (#CZ ), acaba de emitir una advertencia crítica a toda la industria cripto: integra la inteligencia artificial en tu seguridad AHORA o afronta las consecuencias.
Esto es lo que necesitas saber:
⚡ El multiplicador de amenazas: Los ataques que antes ocurrían una vez cada 6 meses ahora se producen varias veces en un solo día. La escala y la automatización de las ciberamenazas no tienen precedentes.
🧠 La IA como escudo: Las medidas de seguridad tradicionales ya no pueden seguir el ritmo. CZ destaca que implementar activamente la tecnología de IA es la única manera de predecir, detectar y neutralizar amenazas complejas en tiempo real.
🤝 Una fuerza de defensa unida: En una declaración reciente a CoinDesk, CZ reveló que ya están en marcha conversaciones para crear una alianza de ciberseguridad conjunta para toda la industria. Un frente unido podría cambiar las reglas del juego para siempre.
En el mundo cripto, la seguridad lo es todo. Si la industria no se adapta hoy a la protección impulsada por IA, corre el riesgo de perder el mañana.
¿Qué opinas? ¿Es la IA la solución definitiva para la seguridad de Web3? 👇
$BNB BTCXRP
#CryptoNews #CyberSecurity y #Binance #CZ $BNB $BTC
🚨 ¡EMERGENCIA POR CIBERATAQUE EN EL MUNDO CRIPTO! LA IA YA NO ES OPCIONAL: ES CUESTIÓN DE SUPERVIVENCIA. 🚨
El campo de batalla ha cambiado. El fundador de Binance, Changpeng Zhao (#CZ ), acaba de emitir una advertencia crítica a toda la industria cripto: integra la inteligencia artificial en tu seguridad AHORA o afronta las consecuencias.
Esto es lo que necesitas saber:
⚡ El multiplicador de amenazas: Los ataques que antes ocurrían una vez cada 6 meses ahora se producen varias veces en un solo día. La escala y la automatización de las ciberamenazas no tienen precedentes.
🧠 La IA como escudo: Las medidas de seguridad tradicionales ya no pueden seguir el ritmo. CZ destaca que implementar activamente la tecnología de IA es la única manera de predecir, detectar y neutralizar amenazas complejas en tiempo real.
🤝 Una fuerza de defensa unida: En una declaración reciente a CoinDesk, CZ reveló que ya están en marcha conversaciones para crear una alianza de ciberseguridad conjunta para toda la industria. Un frente unido podría cambiar las reglas del juego para siempre.
En el mundo cripto, la seguridad lo es todo. Si la industria no se adapta hoy a la protección impulsada por IA, corre el riesgo de perder el mañana.
¿Qué opinas? ¿Es la IA la solución definitiva para la seguridad de Web3? 👇
$BNB BTCXRP
#CryptoNews #CyberSecurity y #Binance #CZ $BNB $BTC
El campo de batalla ha cambiado. El fundador de Binance, Changpeng Zhao (#CZ ), acaba de emitir una advertencia crítica a toda la industria cripto: integra la inteligencia artificial en tu seguridad AHORA o afronta las consecuencias.
Esto es lo que necesitas saber:
⚡ El multiplicador de amenazas: Los ataques que antes ocurrían una vez cada 6 meses ahora se producen varias veces en un solo día. La escala y la automatización de las ciberamenazas no tienen precedentes.
🧠 La IA como escudo: Las medidas de seguridad tradicionales ya no pueden seguir el ritmo. CZ destaca que implementar activamente la tecnología de IA es la única manera de predecir, detectar y neutralizar amenazas complejas en tiempo real.
🤝 Una fuerza de defensa unida: En una declaración reciente a CoinDesk, CZ reveló que ya están en marcha conversaciones para crear una alianza de ciberseguridad conjunta para toda la industria. Un frente unido podría cambiar las reglas del juego para siempre.
En el mundo cripto, la seguridad lo es todo. Si la industria no se adapta hoy a la protección impulsada por IA, corre el riesgo de perder el mañana.
¿Qué opinas? ¿Es la IA la solución definitiva para la seguridad de Web3? 👇
$BNB BTCXRP
#CryptoNews #CyberSecurity y #Binance #CZ $BNB $BTC
70
·
--
Alcista
🚨 CZ: ¡LAS DEFENSAS DE IA YA SON OBLIGATORIAS EN EL SECTOR CRIPTO! 🤖🛡️
⚡ Puntos clave:
• ⚠️ Aumento de las ciberamenazas: el fundador de Binance, Changpeng Zhao (#CZ ), advierte que los ataques impulsados por IA han aumentado su frecuencia: de incidentes mensuales a múltiples ataques diarios.
• 🤖 Defensa de IA contra IA: insta a las plataformas financieras a implementar herramientas de seguridad de IA que funcionen a velocidad de máquina para detectar vulnerabilidades antes de que los bots maliciosos las aprovechen.
• 🤝 Alianza mundial de seguridad: se está debatiendo la creación de una alianza de ciberseguridad unificada para todo el sector, que permita compartir información sobre amenazas en tiempo real.
• 🛡️ Nivel de seguridad nacional: CZ subraya que los riesgos cibernéticos sistémicos afectan a todo el ecosistema financiero y exigen estándares de infraestructura más rigurosos y una mayor vigilancia institucional.
$AIO
{future}(AIOUSDT)
$APP
{future}(APPUSDT)
$CAP
{future}(CAPUSDT)
#Binance #CryptoNews #Fed #BinanceReopensWithdrawalsForMoreAssets
🚨 CZ: ¡LAS DEFENSAS DE IA YA SON OBLIGATORIAS EN EL SECTOR CRIPTO! 🤖🛡️
⚡ Puntos clave:
• ⚠️ Aumento de las ciberamenazas: el fundador de Binance, Changpeng Zhao (#CZ ), advierte que los ataques impulsados por IA han aumentado su frecuencia: de incidentes mensuales a múltiples ataques diarios.
• 🤖 Defensa de IA contra IA: insta a las plataformas financieras a implementar herramientas de seguridad de IA que funcionen a velocidad de máquina para detectar vulnerabilidades antes de que los bots maliciosos las aprovechen.
• 🤝 Alianza mundial de seguridad: se está debatiendo la creación de una alianza de ciberseguridad unificada para todo el sector, que permita compartir información sobre amenazas en tiempo real.
• 🛡️ Nivel de seguridad nacional: CZ subraya que los riesgos cibernéticos sistémicos afectan a todo el ecosistema financiero y exigen estándares de infraestructura más rigurosos y una mayor vigilancia institucional.
$AIO
$APP
$CAP
#Binance #CryptoNews #Fed #BinanceReopensWithdrawalsForMoreAssets
⚡ Puntos clave:
• ⚠️ Aumento de las ciberamenazas: el fundador de Binance, Changpeng Zhao (#CZ ), advierte que los ataques impulsados por IA han aumentado su frecuencia: de incidentes mensuales a múltiples ataques diarios.
• 🤖 Defensa de IA contra IA: insta a las plataformas financieras a implementar herramientas de seguridad de IA que funcionen a velocidad de máquina para detectar vulnerabilidades antes de que los bots maliciosos las aprovechen.
• 🤝 Alianza mundial de seguridad: se está debatiendo la creación de una alianza de ciberseguridad unificada para todo el sector, que permita compartir información sobre amenazas en tiempo real.
• 🛡️ Nivel de seguridad nacional: CZ subraya que los riesgos cibernéticos sistémicos afectan a todo el ecosistema financiero y exigen estándares de infraestructura más rigurosos y una mayor vigilancia institucional.
$AIO
$APP
$CAP
#Binance #CryptoNews #Fed #BinanceReopensWithdrawalsForMoreAssets
1
521
·
--
Alcista
🚨 ¡CZ SE PRONUNCIA SOBRE EL INCIDENTE DE SEGURIDAD DE 6.300 MILLONES DE DÓLARES DE BINANCE! 🔐
CZ destaca cómo Binance respondió rápidamente, cubrió las pérdidas reportadas y protegió los fondos de los usuarios.
También advierte sobre el aumento de las ciberamenazas, incluidos los ataques impulsados por IA, y pide mayor seguridad y cooperación en toda la industria cripto.
El mensaje es claro: ¡la seguridad, la transparencia y la confianza son lo primero! 🔥
{spot}(BNBUSDT)
#CZ #Binance #CryptoSecurity #CyberSecurity #BinanceIncidentReport
🚨 ¡CZ SE PRONUNCIA SOBRE EL INCIDENTE DE SEGURIDAD DE 6.300 MILLONES DE DÓLARES DE BINANCE! 🔐
CZ destaca cómo Binance respondió rápidamente, cubrió las pérdidas reportadas y protegió los fondos de los usuarios.
También advierte sobre el aumento de las ciberamenazas, incluidos los ataques impulsados por IA, y pide mayor seguridad y cooperación en toda la industria cripto.
El mensaje es claro: ¡la seguridad, la transparencia y la confianza son lo primero! 🔥
#CZ #Binance #CryptoSecurity #CyberSecurity #BinanceIncidentReport
CZ destaca cómo Binance respondió rápidamente, cubrió las pérdidas reportadas y protegió los fondos de los usuarios.
También advierte sobre el aumento de las ciberamenazas, incluidos los ataques impulsados por IA, y pide mayor seguridad y cooperación en toda la industria cripto.
El mensaje es claro: ¡la seguridad, la transparencia y la confianza son lo primero! 🔥
#CZ #Binance #CryptoSecurity #CyberSecurity #BinanceIncidentReport
77
·
--
Alcista
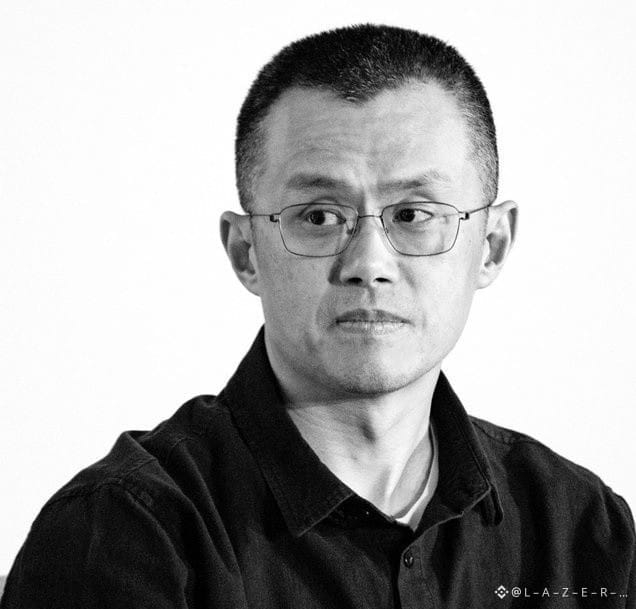
🚨 CZ ADVIERTE: ¡LOS CIBERATAQUES CRIPTOGRÁFICOS SE DISPARAN!
El fundador de Binance #CZ afirma que los ataques ocurren varias veces al día. Insta a las empresas cripto a adoptar seguridad impulsada por IA y a crear una alianza de ciberseguridad para toda la industria.
El mensaje es claro: la defensa impulsada por IA se está volviendo esencial para el futuro de las criptomonedas.
$BNB $BTC $XRP
#BinanceReopensWithdrawalsForMoreAssets #BTCRebounds80K #Binance98PercentReplenished #USMidterms-WhatAreMarketsExpecting?
🚨 CZ ADVIERTE: ¡LOS CIBERATAQUES CRIPTOGRÁFICOS SE DISPARAN!
El fundador de Binance #CZ afirma que los ataques ocurren varias veces al día. Insta a las empresas cripto a adoptar seguridad impulsada por IA y a crear una alianza de ciberseguridad para toda la industria.
El mensaje es claro: la defensa impulsada por IA se está volviendo esencial para el futuro de las criptomonedas.
$BNB $BTC $XRP
#BinanceReopensWithdrawalsForMoreAssets #BTCRebounds80K #Binance98PercentReplenished #USMidterms-WhatAreMarketsExpecting?
El fundador de Binance #CZ afirma que los ataques ocurren varias veces al día. Insta a las empresas cripto a adoptar seguridad impulsada por IA y a crear una alianza de ciberseguridad para toda la industria.
El mensaje es claro: la defensa impulsada por IA se está volviendo esencial para el futuro de las criptomonedas.
$BNB $BTC $XRP
#BinanceReopensWithdrawalsForMoreAssets #BTCRebounds80K #Binance98PercentReplenished #USMidterms-WhatAreMarketsExpecting?
32

·
--
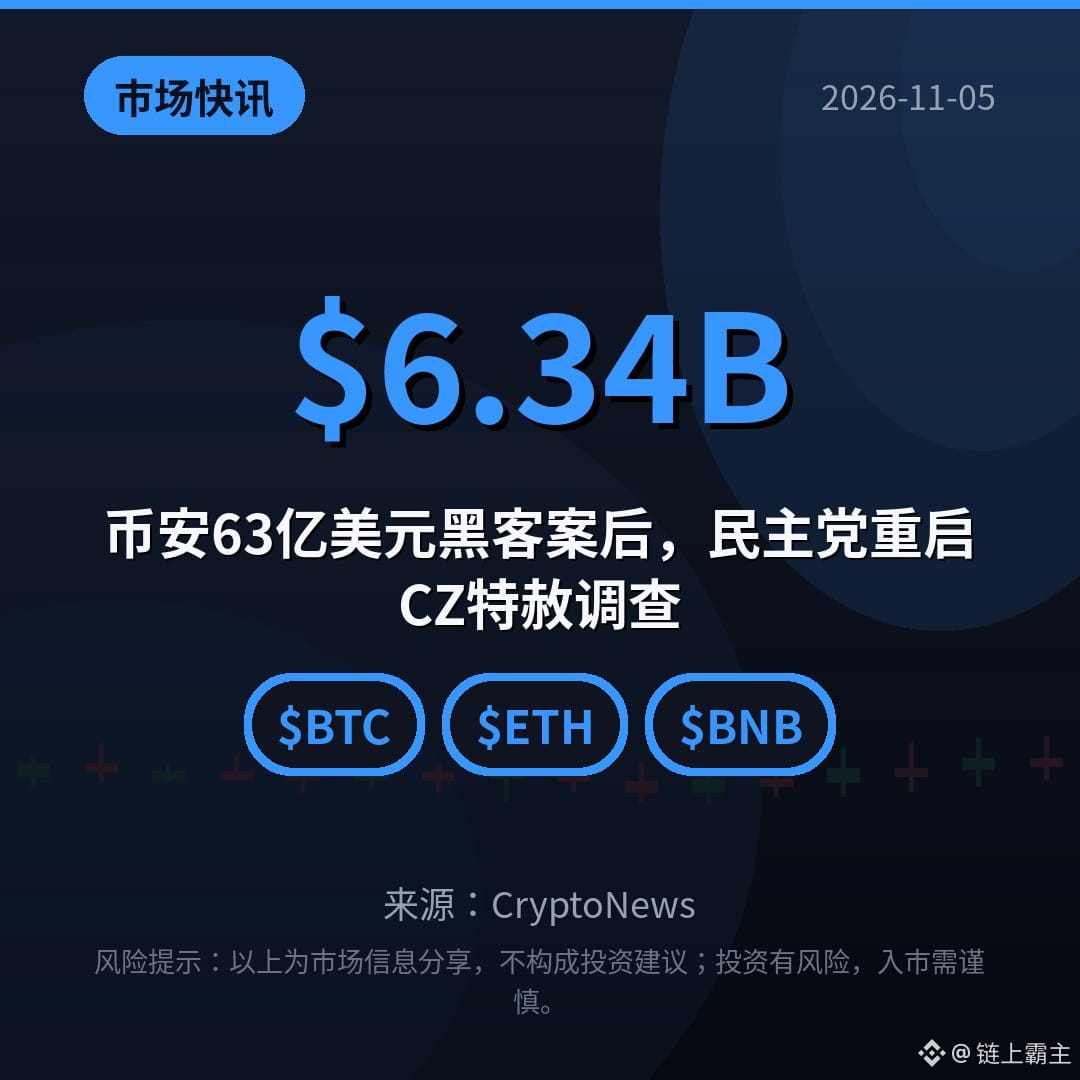
【Última hora del mercado】Los demócratas reabren la investigación sobre el indulto de CZ tras el hackeo de 6.340 millones de dólares a Binance
Los demócratas siguen investigando el indulto que Trump concedió a CZ en octubre del año pasado. El 30 de octubre, Waters, la principal representante demócrata del Comité de Servicios Financieros de la Cámara de Representantes, señaló los vínculos entre Binance y WLFI, de la familia Trump. El 29 de octubre, Binance sufrió un ataque informático de 6.340 millones de dólares; se congelaron e interceptaron unos 2.850 millones, y ya se han repuesto los activos del 98 % de los tokens afectados. ¿Qué opinas?
$BTC $ETH $BNB
#CZ #币安 #Indulto
Fuente: CryptoNews
⚠️Aviso de riesgo: La información anterior se comparte únicamente con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
【Última hora del mercado】Los demócratas reabren la investigación sobre el indulto de CZ tras el hackeo de 6.340 millones de dólares a Binance
Los demócratas siguen investigando el indulto que Trump concedió a CZ en octubre del año pasado. El 30 de octubre, Waters, la principal representante demócrata del Comité de Servicios Financieros de la Cámara de Representantes, señaló los vínculos entre Binance y WLFI, de la familia Trump. El 29 de octubre, Binance sufrió un ataque informático de 6.340 millones de dólares; se congelaron e interceptaron unos 2.850 millones, y ya se han repuesto los activos del 98 % de los tokens afectados. ¿Qué opinas?
$BTC $ETH $BNB
#CZ #币安 #Indulto
Fuente: CryptoNews
⚠️Aviso de riesgo: La información anterior se comparte únicamente con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
Los demócratas siguen investigando el indulto que Trump concedió a CZ en octubre del año pasado. El 30 de octubre, Waters, la principal representante demócrata del Comité de Servicios Financieros de la Cámara de Representantes, señaló los vínculos entre Binance y WLFI, de la familia Trump. El 29 de octubre, Binance sufrió un ataque informático de 6.340 millones de dólares; se congelaron e interceptaron unos 2.850 millones, y ya se han repuesto los activos del 98 % de los tokens afectados. ¿Qué opinas?
$BTC $ETH $BNB
#CZ #币安 #Indulto
Fuente: CryptoNews
⚠️Aviso de riesgo: La información anterior se comparte únicamente con fines informativos sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
13

·
--
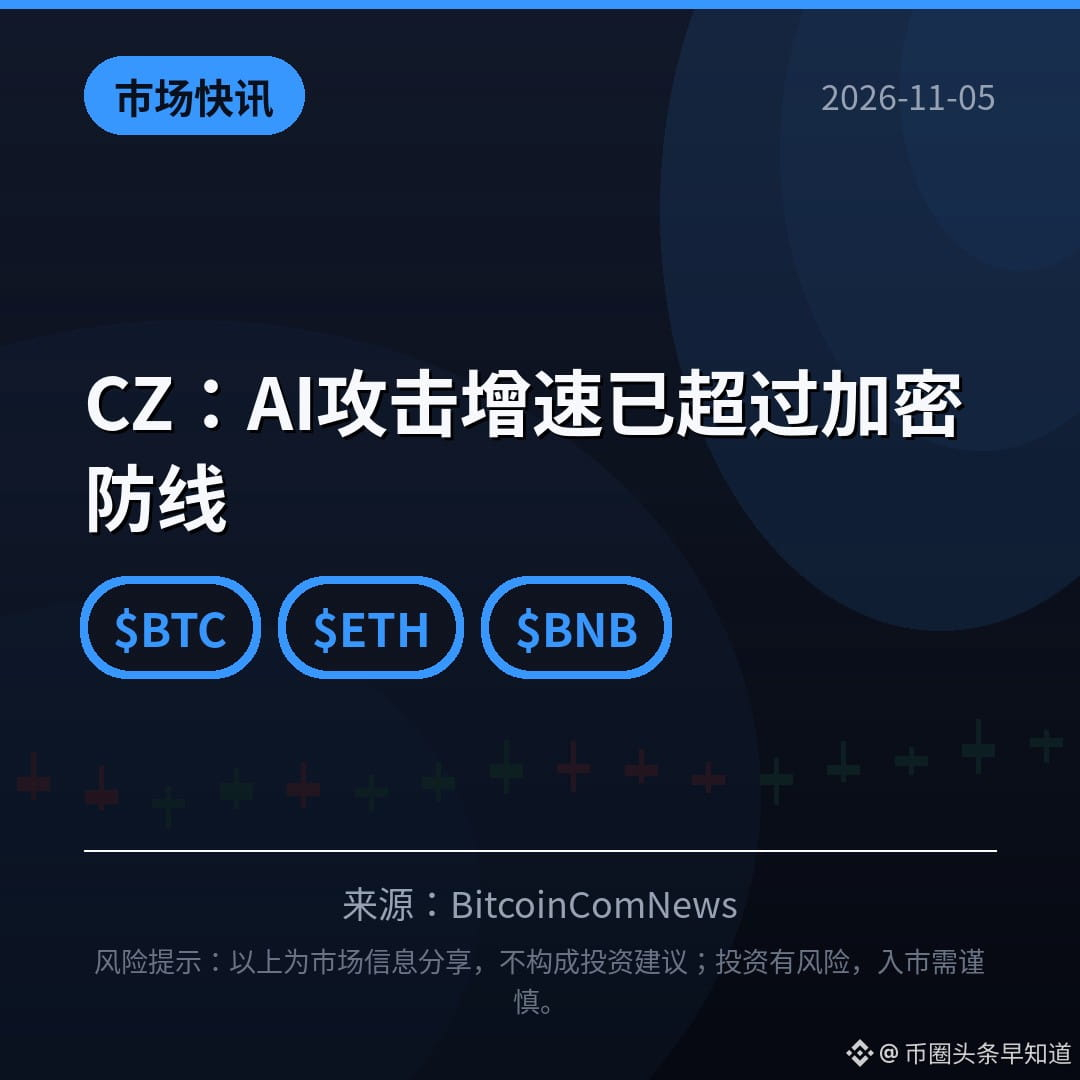
【Últimas noticias del mercado】CZ: los ataques de IA crecen más rápido que las defensas cripto
Tras el robo récord de 6.300 millones de dólares a Binance, CZ advirtió en su primera entrevista que la IA está acelerando los ciberataques a un ritmo que supera la velocidad a la que las instituciones financieras refuerzan sus defensas. Dijo sin rodeos que los atacantes utilizan la IA para acelerar cada vez más sus operaciones, mientras que los defensores ya no logran seguirles el ritmo, e instó a los gobiernos a brindar apoyo y a todo el sector a formar una alianza de seguridad para hacer frente en conjunto a los nuevos tipos de ataques. ¿Crees que las defensas podrán seguir el ritmo de esta carrera entre ataque y defensa con IA?
$BTC $ETH $BNB
#CZ #币安 #ciberseguridad
(Fuente: BitcoinComNews)
⚠️Aviso de riesgo: lo anterior es información compartida sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
【Últimas noticias del mercado】CZ: los ataques de IA crecen más rápido que las defensas cripto
Tras el robo récord de 6.300 millones de dólares a Binance, CZ advirtió en su primera entrevista que la IA está acelerando los ciberataques a un ritmo que supera la velocidad a la que las instituciones financieras refuerzan sus defensas. Dijo sin rodeos que los atacantes utilizan la IA para acelerar cada vez más sus operaciones, mientras que los defensores ya no logran seguirles el ritmo, e instó a los gobiernos a brindar apoyo y a todo el sector a formar una alianza de seguridad para hacer frente en conjunto a los nuevos tipos de ataques. ¿Crees que las defensas podrán seguir el ritmo de esta carrera entre ataque y defensa con IA?
$BTC $ETH $BNB
#CZ #币安 #ciberseguridad
(Fuente: BitcoinComNews)
⚠️Aviso de riesgo: lo anterior es información compartida sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
Tras el robo récord de 6.300 millones de dólares a Binance, CZ advirtió en su primera entrevista que la IA está acelerando los ciberataques a un ritmo que supera la velocidad a la que las instituciones financieras refuerzan sus defensas. Dijo sin rodeos que los atacantes utilizan la IA para acelerar cada vez más sus operaciones, mientras que los defensores ya no logran seguirles el ritmo, e instó a los gobiernos a brindar apoyo y a todo el sector a formar una alianza de seguridad para hacer frente en conjunto a los nuevos tipos de ataques. ¿Crees que las defensas podrán seguir el ritmo de esta carrera entre ataque y defensa con IA?
$BTC $ETH $BNB
#CZ #币安 #ciberseguridad
(Fuente: BitcoinComNews)
⚠️Aviso de riesgo: lo anterior es información compartida sobre el mercado y no constituye asesoramiento de inversión. Toda inversión conlleva riesgos; actúa con cautela.
172

CZ advierte sobre una peligrosa estafa que suplanta a Trust Wallet
- Changpeng Zhao (CZ), cofundador de Binance, ha alertado sobre una estafa de phishing a través de un sitio web falso de Trust Wallet.
- El objetivo de la estafa es engañar a los inversores en criptomonedas para que conecten sus billeteras personales y así acceder a sus activos y robarlos.
- CZ recomienda a los usuarios extremar la precaución, visitar únicamente los sitios oficiales y no proporcionar información confidencial al conectar sus billeteras.
- Esta es una importante advertencia que ayuda a la comunidad cripto a reforzar la protección de sus activos frente a estafas cada vez más sofisticadas.
#BinanceSquare #CryptoNews #CZ #TrustWallet #Phishing BNB BTC
$btc $bnb
vlikevn Titanbot
Fuente: U.Today
CZ advierte sobre una peligrosa estafa que suplanta a Trust Wallet
- Changpeng Zhao (CZ), cofundador de Binance, ha alertado sobre una estafa de phishing a través de un sitio web falso de Trust Wallet.
- El objetivo de la estafa es engañar a los inversores en criptomonedas para que conecten sus billeteras personales y así acceder a sus activos y robarlos.
- CZ recomienda a los usuarios extremar la precaución, visitar únicamente los sitios oficiales y no proporcionar información confidencial al conectar sus billeteras.
- Esta es una importante advertencia que ayuda a la comunidad cripto a reforzar la protección de sus activos frente a estafas cada vez más sofisticadas.
#BinanceSquare #CryptoNews #CZ #TrustWallet #Phishing BNB BTC
$btc $bnb
vlikevn Titanbot
Fuente: U.Today
- Changpeng Zhao (CZ), cofundador de Binance, ha alertado sobre una estafa de phishing a través de un sitio web falso de Trust Wallet.
- El objetivo de la estafa es engañar a los inversores en criptomonedas para que conecten sus billeteras personales y así acceder a sus activos y robarlos.
- CZ recomienda a los usuarios extremar la precaución, visitar únicamente los sitios oficiales y no proporcionar información confidencial al conectar sus billeteras.
- Esta es una importante advertencia que ayuda a la comunidad cripto a reforzar la protección de sus activos frente a estafas cada vez más sofisticadas.
#BinanceSquare #CryptoNews #CZ #TrustWallet #Phishing BNB BTC
$btc $bnb
vlikevn Titanbot
Fuente: U.Today
183
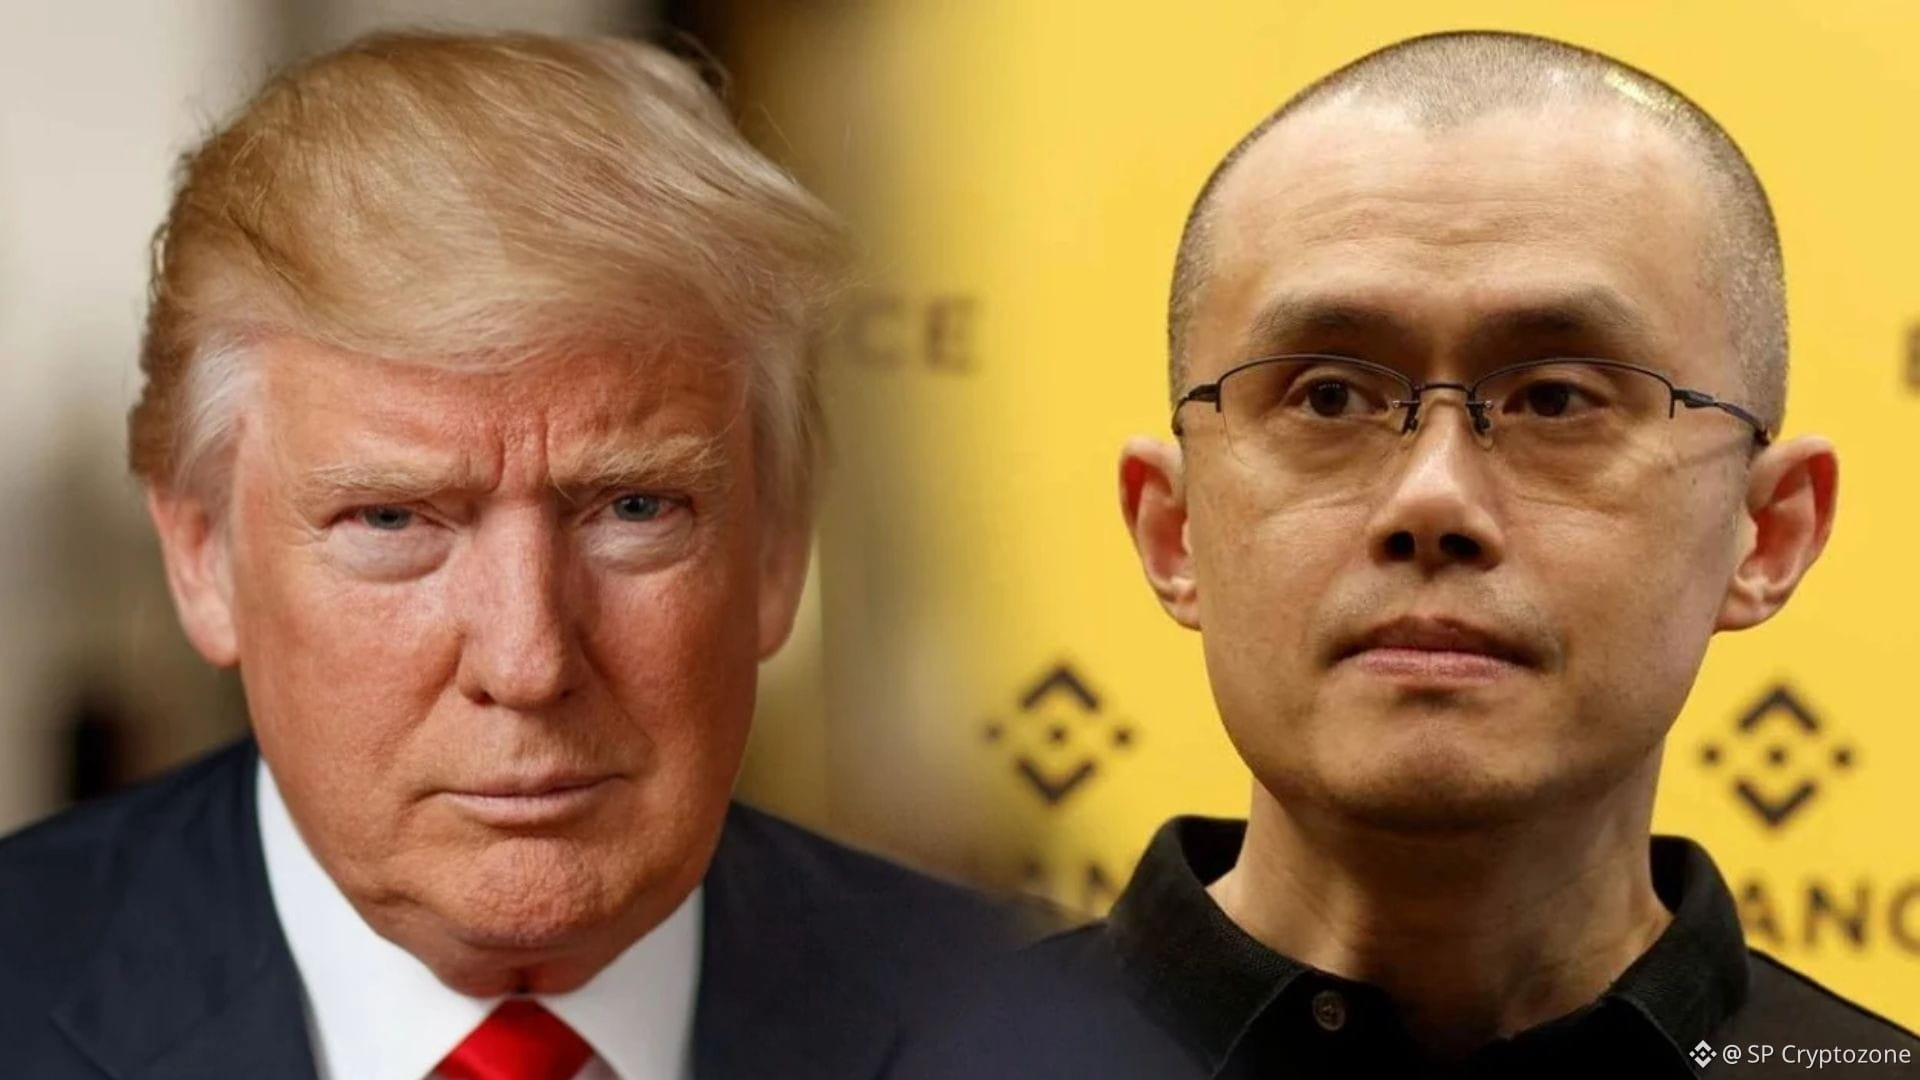
🚨 EL REPRESENTANTE DE CZ AFIRMA QUE NO HAY NINGÚN ACUERDO CLANDESTINO CON TRUMP Y APOYA LA COOPERACIÓN GLOBAL.
Changpeng Zhao, exdirector de Binance, ha refutado las afirmaciones sobre supuestas negociaciones secretas con Donald Trump o funcionarios estadounidenses en relación con el presunto robo de criptomonedas por valor de 6.300 millones de dólares.
CZ promueve la cooperación entre Estados Unidos y China para iniciar conversaciones con Corea del Norte con el objetivo de recuperar los fondos digitales desaparecidos.
🤝 Zhao comentó: «Es probable que Estados Unidos y China tengan la mayor influencia diplomática para establecer contacto con Pionyang».
¿Podría ser crucial la cooperación global para recuperar las criptomonedas? Este escenario ha suscitado preocupación por la posible participación de los gobiernos en la investigación.
$BNB
{future}(BNBUSDT)
$TRUMP
{future}(TRUMPUSDT)
$BTC
{future}(BTCUSDT)
#CryptoNews #CZ #Binance #Bitcoin #DigitalAssets
🚨 EL REPRESENTANTE DE CZ AFIRMA QUE NO HAY NINGÚN ACUERDO CLANDESTINO CON TRUMP Y APOYA LA COOPERACIÓN GLOBAL.
Changpeng Zhao, exdirector de Binance, ha refutado las afirmaciones sobre supuestas negociaciones secretas con Donald Trump o funcionarios estadounidenses en relación con el presunto robo de criptomonedas por valor de 6.300 millones de dólares.
CZ promueve la cooperación entre Estados Unidos y China para iniciar conversaciones con Corea del Norte con el objetivo de recuperar los fondos digitales desaparecidos.
🤝 Zhao comentó: «Es probable que Estados Unidos y China tengan la mayor influencia diplomática para establecer contacto con Pionyang».
¿Podría ser crucial la cooperación global para recuperar las criptomonedas? Este escenario ha suscitado preocupación por la posible participación de los gobiernos en la investigación.
$BNB
$TRUMP
$BTC
#CryptoNews #CZ #Binance #Bitcoin #DigitalAssets
Changpeng Zhao, exdirector de Binance, ha refutado las afirmaciones sobre supuestas negociaciones secretas con Donald Trump o funcionarios estadounidenses en relación con el presunto robo de criptomonedas por valor de 6.300 millones de dólares.
CZ promueve la cooperación entre Estados Unidos y China para iniciar conversaciones con Corea del Norte con el objetivo de recuperar los fondos digitales desaparecidos.
🤝 Zhao comentó: «Es probable que Estados Unidos y China tengan la mayor influencia diplomática para establecer contacto con Pionyang».
¿Podría ser crucial la cooperación global para recuperar las criptomonedas? Este escenario ha suscitado preocupación por la posible participación de los gobiernos en la investigación.
$BNB
$TRUMP
$BTC
#CryptoNews #CZ #Binance #Bitcoin #DigitalAssets
109
·
--
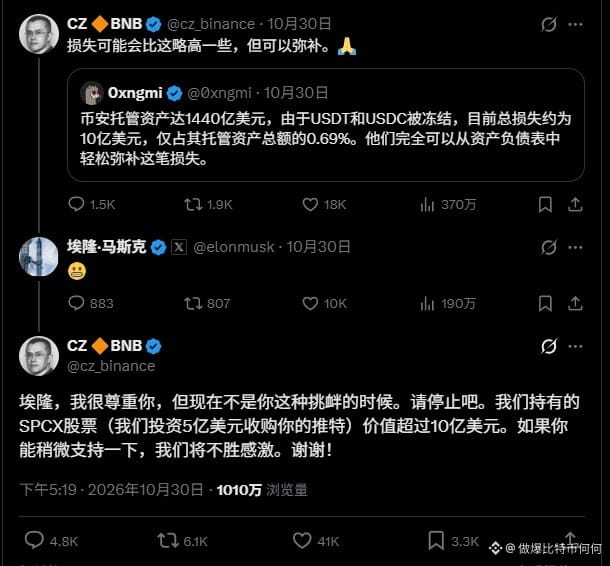
¿CZ ya no pudo contenerse? En su día invirtieron 500 millones de dólares en Musk y ahora ni siquiera le guardan las formas 😂
Musk publicó hace poco un emoji en una noticia sobre el incidente de seguridad de Binance, y CZ respondió directamente: «Te respeto, pero este no es momento para bromas».
También mencionó de paso que, en su día, Binance invirtió 500 millones de dólares en la compra de Twitter por parte de Musk.
La verdad, al llegar a esta parte me dieron ganas de reír.
En aquel entonces todos hacían negocios juntos y se llevaban bastante bien; ahora, cuando surge un problema, basta con que Musk publique un emoji para que CZ tenga que responder personalmente.
Me parece que todo es bastante realista.
En el mundo de los negocios, una cosa son las inversiones y otra las relaciones personales. Cuando los intereses y las posturas difieren, nadie tiene por qué guardar las formas con nadie.
#CZ #马斯克概念 #币安 #加密货币
¿CZ ya no pudo contenerse? En su día invirtieron 500 millones de dólares en Musk y ahora ni siquiera le guardan las formas 😂
Musk publicó hace poco un emoji en una noticia sobre el incidente de seguridad de Binance, y CZ respondió directamente: «Te respeto, pero este no es momento para bromas».
También mencionó de paso que, en su día, Binance invirtió 500 millones de dólares en la compra de Twitter por parte de Musk.
La verdad, al llegar a esta parte me dieron ganas de reír.
En aquel entonces todos hacían negocios juntos y se llevaban bastante bien; ahora, cuando surge un problema, basta con que Musk publique un emoji para que CZ tenga que responder personalmente.
Me parece que todo es bastante realista.
En el mundo de los negocios, una cosa son las inversiones y otra las relaciones personales. Cuando los intereses y las posturas difieren, nadie tiene por qué guardar las formas con nadie.
#CZ #马斯克概念 #币安 #加密货币
Musk publicó hace poco un emoji en una noticia sobre el incidente de seguridad de Binance, y CZ respondió directamente: «Te respeto, pero este no es momento para bromas».
También mencionó de paso que, en su día, Binance invirtió 500 millones de dólares en la compra de Twitter por parte de Musk.
La verdad, al llegar a esta parte me dieron ganas de reír.
En aquel entonces todos hacían negocios juntos y se llevaban bastante bien; ahora, cuando surge un problema, basta con que Musk publique un emoji para que CZ tenga que responder personalmente.
Me parece que todo es bastante realista.
En el mundo de los negocios, una cosa son las inversiones y otra las relaciones personales. Cuando los intereses y las posturas difieren, nadie tiene por qué guardar las formas con nadie.
#CZ #马斯克概念 #币安 #加密货币
1
306
·
--
Era casi medianoche en los EAU cuando CZ recibió un mensaje inesperado de su equipo: Binance estaba bajo ataque.
Estaba a punto de dormir después de su habitual repaso nocturno de X cuando, de repente, la noticia apareció por todas partes. Los rumores se propagaban tan rápido que incluso él necesitó un momento para entender qué estaba pasando.
«Me desperté por completo al instante».
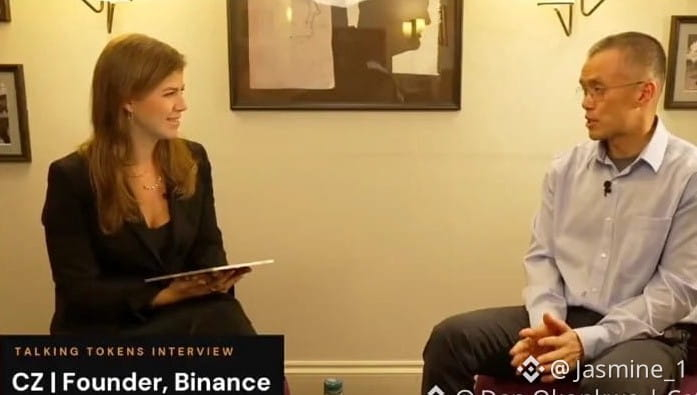
En su primera entrevista importante desde el hackeo de 6.300 millones de dólares, CZ explicó cómo respondió a la crisis.
Aunque ya no participa en las operaciones diarias de Binance, asumió la responsabilidad de mantener informada a la comunidad mientras el equipo trabajaba para solucionar el problema de seguridad.
Y la respuesta fue significativa:
- Binance cubrió la pérdida total.
- Los fondos de ningún usuario se vieron afectados.
- Los flujos netos de entrada se recuperaron en 24 horas.
- Menos del 10 % de los retiros se trasladaron a otros exchanges.
- La mayoría de los retiros se destinaron a la autocustodia, y muchos fondos regresaron a medida que se recuperaba la confianza.
Pero CZ cree que la amenaza mayor va más allá de un solo exchange.
El FBI vinculó el ataque con Corea del Norte, mientras que la IA está haciendo que los ciberataques sean más rápidos y sofisticados. También destacó que cuatro plataformas fueron atacadas en un solo día.
Su mensaje es claro: la seguridad cripto se está convirtiendo en un desafío mayor, y el sector debe evolucionar para mantenerse a la vanguardia.
Como dijo CZ:
«La única forma de luchar contra un monstruo es convertirse en un monstruo».
La verdadera pregunta es: ¿Está preparada la industria cripto para la próxima generación de ciberamenazas?
#Binance #CZ #CryptoSecurity #Bitcoin
Era casi medianoche en los EAU cuando CZ recibió un mensaje inesperado de su equipo: Binance estaba bajo ataque.
Estaba a punto de dormir después de su habitual repaso nocturno de X cuando, de repente, la noticia apareció por todas partes. Los rumores se propagaban tan rápido que incluso él necesitó un momento para entender qué estaba pasando.
«Me desperté por completo al instante».
En su primera entrevista importante desde el hackeo de 6.300 millones de dólares, CZ explicó cómo respondió a la crisis.
Aunque ya no participa en las operaciones diarias de Binance, asumió la responsabilidad de mantener informada a la comunidad mientras el equipo trabajaba para solucionar el problema de seguridad.
Y la respuesta fue significativa:
- Binance cubrió la pérdida total.
- Los fondos de ningún usuario se vieron afectados.
- Los flujos netos de entrada se recuperaron en 24 horas.
- Menos del 10 % de los retiros se trasladaron a otros exchanges.
- La mayoría de los retiros se destinaron a la autocustodia, y muchos fondos regresaron a medida que se recuperaba la confianza.
Pero CZ cree que la amenaza mayor va más allá de un solo exchange.
El FBI vinculó el ataque con Corea del Norte, mientras que la IA está haciendo que los ciberataques sean más rápidos y sofisticados. También destacó que cuatro plataformas fueron atacadas en un solo día.
Su mensaje es claro: la seguridad cripto se está convirtiendo en un desafío mayor, y el sector debe evolucionar para mantenerse a la vanguardia.
Como dijo CZ:
«La única forma de luchar contra un monstruo es convertirse en un monstruo».
La verdadera pregunta es: ¿Está preparada la industria cripto para la próxima generación de ciberamenazas?
#Binance #CZ #CryptoSecurity #Bitcoin
Estaba a punto de dormir después de su habitual repaso nocturno de X cuando, de repente, la noticia apareció por todas partes. Los rumores se propagaban tan rápido que incluso él necesitó un momento para entender qué estaba pasando.
«Me desperté por completo al instante».
En su primera entrevista importante desde el hackeo de 6.300 millones de dólares, CZ explicó cómo respondió a la crisis.
Aunque ya no participa en las operaciones diarias de Binance, asumió la responsabilidad de mantener informada a la comunidad mientras el equipo trabajaba para solucionar el problema de seguridad.
Y la respuesta fue significativa:
- Binance cubrió la pérdida total.
- Los fondos de ningún usuario se vieron afectados.
- Los flujos netos de entrada se recuperaron en 24 horas.
- Menos del 10 % de los retiros se trasladaron a otros exchanges.
- La mayoría de los retiros se destinaron a la autocustodia, y muchos fondos regresaron a medida que se recuperaba la confianza.
Pero CZ cree que la amenaza mayor va más allá de un solo exchange.
El FBI vinculó el ataque con Corea del Norte, mientras que la IA está haciendo que los ciberataques sean más rápidos y sofisticados. También destacó que cuatro plataformas fueron atacadas en un solo día.
Su mensaje es claro: la seguridad cripto se está convirtiendo en un desafío mayor, y el sector debe evolucionar para mantenerse a la vanguardia.
Como dijo CZ:
«La única forma de luchar contra un monstruo es convertirse en un monstruo».
La verdadera pregunta es: ¿Está preparada la industria cripto para la próxima generación de ciberamenazas?
#Binance #CZ #CryptoSecurity #Bitcoin
82
·
--
Alcista
🚨 ¡CZ ROMPE SU SILENCIO SOBRE EL HACKEO DE 6.300 MILLONES DE DÓLARES A BINANCE! 😱
Era medianoche en los Emiratos Árabes Unidos cuando CZ recibió un mensaje inesperado: Binance estaba bajo ataque. En cuestión de segundos, las redes sociales se inundaron de rumores, y hasta él se quedó momentáneamente sin saber qué estaba pasando.
En su primera entrevista importante desde el incidente, CZ contó cómo se centró en mantener informados a los usuarios mientras el equipo trabajaba para contener la brecha de seguridad. Binance cubrió todas las pérdidas y los fondos de ningún usuario se vieron afectados. En menos de 24 horas, los flujos de retiros volvieron a ser positivos, demostrando lo rápido que se recuperó la confianza.
Pero CZ cree que la amenaza va mucho más allá de Binance. Con hackers vinculados a Corea del Norte y herramientas de IA cada vez más potentes, la seguridad cripto se enfrenta a un nuevo desafío. ¿Su solución? Defensas impulsadas por IA y una cooperación más estrecha entre los exchanges para compartir información y congelar los fondos robados con mayor rapidez.
Su mensaje es claro: la industria cripto debe luchar de forma más inteligente, más rápida y unida. 🔥
#CZ #Binance #BinanceIncidentReport
🚨 ¡CZ ROMPE SU SILENCIO SOBRE EL HACKEO DE 6.300 MILLONES DE DÓLARES A BINANCE! 😱
Era medianoche en los Emiratos Árabes Unidos cuando CZ recibió un mensaje inesperado: Binance estaba bajo ataque. En cuestión de segundos, las redes sociales se inundaron de rumores, y hasta él se quedó momentáneamente sin saber qué estaba pasando.
En su primera entrevista importante desde el incidente, CZ contó cómo se centró en mantener informados a los usuarios mientras el equipo trabajaba para contener la brecha de seguridad. Binance cubrió todas las pérdidas y los fondos de ningún usuario se vieron afectados. En menos de 24 horas, los flujos de retiros volvieron a ser positivos, demostrando lo rápido que se recuperó la confianza.
Pero CZ cree que la amenaza va mucho más allá de Binance. Con hackers vinculados a Corea del Norte y herramientas de IA cada vez más potentes, la seguridad cripto se enfrenta a un nuevo desafío. ¿Su solución? Defensas impulsadas por IA y una cooperación más estrecha entre los exchanges para compartir información y congelar los fondos robados con mayor rapidez.
Su mensaje es claro: la industria cripto debe luchar de forma más inteligente, más rápida y unida. 🔥
#CZ #Binance #BinanceIncidentReport
Era medianoche en los Emiratos Árabes Unidos cuando CZ recibió un mensaje inesperado: Binance estaba bajo ataque. En cuestión de segundos, las redes sociales se inundaron de rumores, y hasta él se quedó momentáneamente sin saber qué estaba pasando.
En su primera entrevista importante desde el incidente, CZ contó cómo se centró en mantener informados a los usuarios mientras el equipo trabajaba para contener la brecha de seguridad. Binance cubrió todas las pérdidas y los fondos de ningún usuario se vieron afectados. En menos de 24 horas, los flujos de retiros volvieron a ser positivos, demostrando lo rápido que se recuperó la confianza.
Pero CZ cree que la amenaza va mucho más allá de Binance. Con hackers vinculados a Corea del Norte y herramientas de IA cada vez más potentes, la seguridad cripto se enfrenta a un nuevo desafío. ¿Su solución? Defensas impulsadas por IA y una cooperación más estrecha entre los exchanges para compartir información y congelar los fondos robados con mayor rapidez.
Su mensaje es claro: la industria cripto debe luchar de forma más inteligente, más rápida y unida. 🔥
#CZ #Binance #BinanceIncidentReport
Ryann Vowles vWjS:
good evinig sir
48
7
315
247.7k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#BinanceReopensWithdrawalsForMoreAssets
774,484 visualizaciones
4,297 participa(n) en el debate
2
#Binance98PercentReplenished
143,808 visualizaciones
1,665 participa(n) en el debate
3
#USStocksSlipandCryptoMarketUnderBroadPressure
687 visualizaciones
110 participa(n) en el debate
4
#StrategySTRCResumesIssuanceAfterOver170Days
13,746 visualizaciones
339 participa(n) en el debate
5
#ADPUSPrivateEmployersAdd86000JobsInOctober
29,247 visualizaciones
506 participa(n) en el debate
6
#KazakhstanReportedlyInvests$100MInCryptoFunds
1,209 visualizaciones
42 participa(n) en el debate
7
#SouthKoreaSeeksCryptoTaxDelayUntil2029
17,161 visualizaciones
222 participa(n) en el debate
8
#USMidterms-WhatAreMarketsExpecting?
580,094 visualizaciones
2,825 participa(n) en el debate
9
#US10YearTreasuryYieldFallsTo4.845%
19,373 visualizaciones
167 participa(n) en el debate
10
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
1,226 visualizaciones
18 participa(n) en el debate