
Moonlight 月光
488 Publicaciones
Moonlight 月光
 Verificado de Square
Denunciar
Bloquear usuario
54.9Million Likes & 634K Followers on BinanceLive: https://www.binance.com/en/live/u/27615912 💎130K Followers on X: https://x.com/Moon1ightSt BP-05548A20E301

Líder de opinión de macroeconomía

Titular de BNB
Trader ocasional
4.3 años
46 Siguiendo
17.2K+ Seguidores
3.5K+ Me gusta
1 Insignias
Publicaciones
Todo
Cotizaciones
Vídeos
Directo
PINNED
·
--
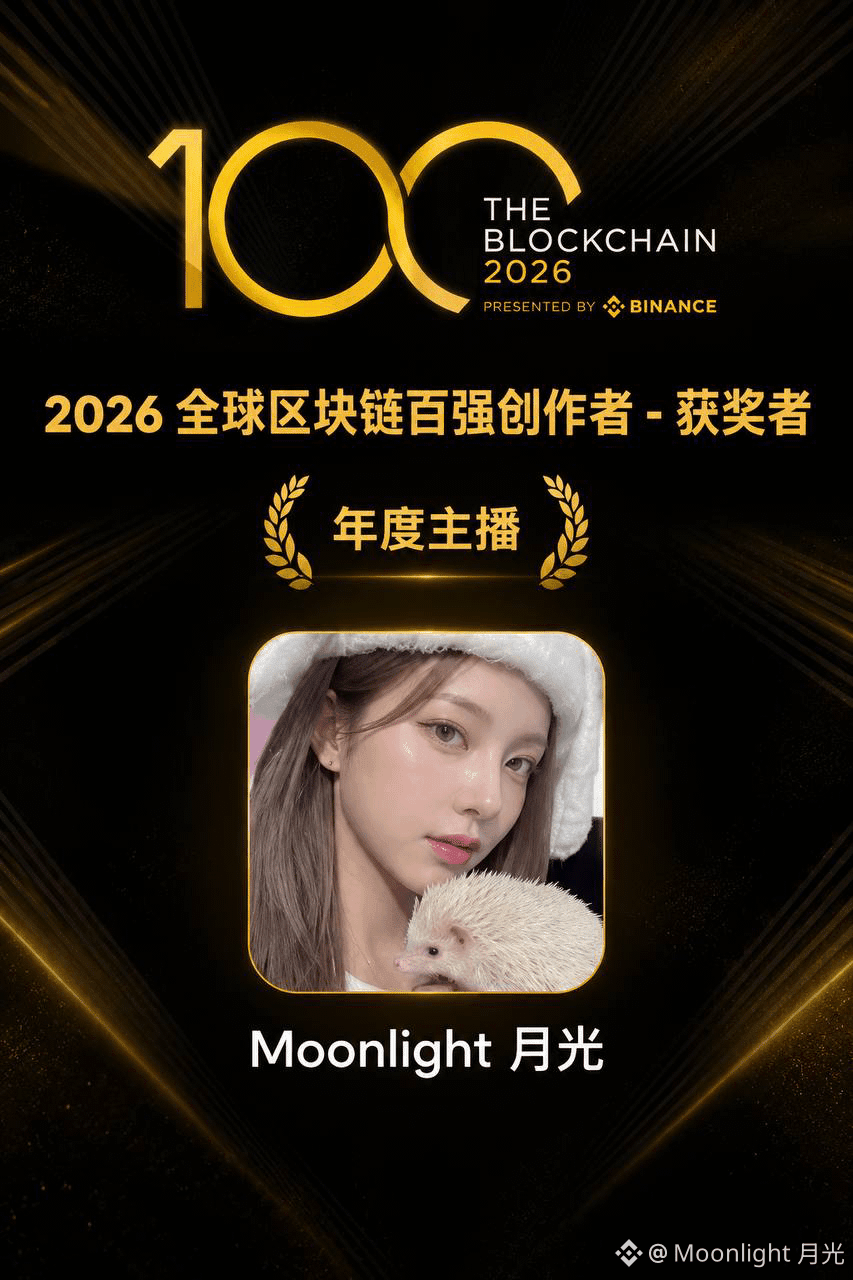
Mamá, ¡gané un premio!😭
Uno de los 100 mejores creadores de contenido sobre blockchain del mundo en 2026 - Streamer del año
Gracias a Binance por organizar este evento
Gracias a todos los que votaron por mí
¡Los quiero!🫶
Este año ha sido una etapa de gran creatividad para mí. A principios de año recibí el premio oficial de YouTube para creadores
Y a finales de año gané el premio a Streamer del año, organizado por Binance @BinanceSquareCN
Estoy muy agradecida a la plataforma por darme espacio para expresarme y seguiré esforzándome
🙇♀️
Mamá, ¡gané un premio!😭
Uno de los 100 mejores creadores de contenido sobre blockchain del mundo en 2026 - Streamer del año
Gracias a Binance por organizar este evento
Gracias a todos los que votaron por mí
¡Los quiero!🫶
Este año ha sido una etapa de gran creatividad para mí. A principios de año recibí el premio oficial de YouTube para creadores
Y a finales de año gané el premio a Streamer del año, organizado por Binance @币安广场
Estoy muy agradecida a la plataforma por darme espacio para expresarme y seguiré esforzándome
🙇♀️
Uno de los 100 mejores creadores de contenido sobre blockchain del mundo en 2026 - Streamer del año
Gracias a Binance por organizar este evento
Gracias a todos los que votaron por mí
¡Los quiero!🫶
Este año ha sido una etapa de gran creatividad para mí. A principios de año recibí el premio oficial de YouTube para creadores
Y a finales de año gané el premio a Streamer del año, organizado por Binance @币安广场
Estoy muy agradecida a la plataforma por darme espacio para expresarme y seguiré esforzándome
🙇♀️
8
3
33
7.2k
·
--
Bajista
Parcialmente cierto
El fondo del niño prodigio que llegó a ser el más codiciado del mundo de la IA en EE. UU. se desplomó
Leopold Aschenbrenner se hizo famoso gracias a «Situational Awareness»
Pero su fondo acabó en liquidación total. ¿Y ahora qué harán los inversores que confiaron en él?
$MU: compraron a 1,153; ahora quedan 703, una pérdida del 39 %
$CORZ: entraron a 25.6; cayó a 11.1, una pérdida del 56 %
$SNDK: de 2,268 cayó a 874, una pérdida del 61 %; esta es la que más duele
$NBIS: de 273 pasó a 121, una pérdida del 55 %
$CRWV: de 99 quedan 42, una pérdida del 57 %
$BE: de 301 cayó a 165, una pérdida del 45 %
Básicamente, todas se redujeron a la mitad. Este es el resultado de combinar un apalancamiento excesivo con activos muy volátiles.
Por muy inteligente que uno sea y por muy buenos informes que escriba, el mercado siempre puede ponerlo en su sitio.
$BTC
#美国10年期国债收益率跌至4.845%
El fondo del niño prodigio que llegó a ser el más codiciado del mundo de la IA en EE. UU. se desplomó
Leopold Aschenbrenner se hizo famoso gracias a «Situational Awareness»
Pero su fondo acabó en liquidación total. ¿Y ahora qué harán los inversores que confiaron en él?
$MU: compraron a 1,153; ahora quedan 703, una pérdida del 39 %
$CORZ: entraron a 25.6; cayó a 11.1, una pérdida del 56 %
$SNDK: de 2,268 cayó a 874, una pérdida del 61 %; esta es la que más duele
$NBIS: de 273 pasó a 121, una pérdida del 55 %
$CRWV: de 99 quedan 42, una pérdida del 57 %
$BE: de 301 cayó a 165, una pérdida del 45 %
Básicamente, todas se redujeron a la mitad. Este es el resultado de combinar un apalancamiento excesivo con activos muy volátiles.
Por muy inteligente que uno sea y por muy buenos informes que escriba, el mercado siempre puede ponerlo en su sitio.
$BTC
#美国10年期国债收益率跌至4.845%
Leopold Aschenbrenner se hizo famoso gracias a «Situational Awareness»
Pero su fondo acabó en liquidación total. ¿Y ahora qué harán los inversores que confiaron en él?
$MU: compraron a 1,153; ahora quedan 703, una pérdida del 39 %
$CORZ: entraron a 25.6; cayó a 11.1, una pérdida del 56 %
$SNDK: de 2,268 cayó a 874, una pérdida del 61 %; esta es la que más duele
$NBIS: de 273 pasó a 121, una pérdida del 55 %
$CRWV: de 99 quedan 42, una pérdida del 57 %
$BE: de 301 cayó a 165, una pérdida del 45 %
Básicamente, todas se redujeron a la mitad. Este es el resultado de combinar un apalancamiento excesivo con activos muy volátiles.
Por muy inteligente que uno sea y por muy buenos informes que escriba, el mercado siempre puede ponerlo en su sitio.
$BTC
#美国10年期国债收益率跌至4.845%
1
1.5k
·
--
Bajista
Parcialmente cierto
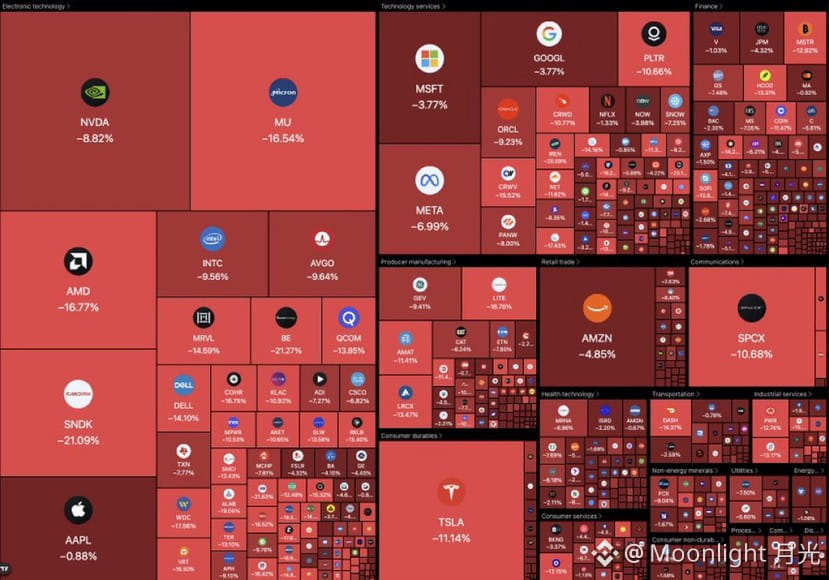
Devuélvanme mi dinero, ya no juego más 😭😭😭😭😭
Hoy la bolsa estadounidense está teñida de rojo
Las tecnológicas han caído hasta los huesos
El Nasdaq cayó un 5,3 % y el S&P 500, un 3,5 %
La bolsa estadounidense vivió su día más rojo desde abril de 2025 🩸
Lo peor se lo llevaron las acciones de semiconductores
El índice de semiconductores de Filadelfia se desplomó un 11,2 %, y podría registrar su mayor caída diaria desde marzo de 2020
¿A esto le llaman mirar el mercado?
Más bien estoy viendo cómo se desangran mi corazón y mi cuenta bancaria
$BTC
Devuélvanme mi dinero, ya no juego más 😭😭😭😭😭
Hoy la bolsa estadounidense está teñida de rojo
Las tecnológicas han caído hasta los huesos
El Nasdaq cayó un 5,3 % y el S&P 500, un 3,5 %
La bolsa estadounidense vivió su día más rojo desde abril de 2025 🩸
Lo peor se lo llevaron las acciones de semiconductores
El índice de semiconductores de Filadelfia se desplomó un 11,2 %, y podría registrar su mayor caída diaria desde marzo de 2020
¿A esto le llaman mirar el mercado?
Más bien estoy viendo cómo se desangran mi corazón y mi cuenta bancaria
$BTC
Hoy la bolsa estadounidense está teñida de rojo
Las tecnológicas han caído hasta los huesos
El Nasdaq cayó un 5,3 % y el S&P 500, un 3,5 %
La bolsa estadounidense vivió su día más rojo desde abril de 2025 🩸
Lo peor se lo llevaron las acciones de semiconductores
El índice de semiconductores de Filadelfia se desplomó un 11,2 %, y podría registrar su mayor caída diaria desde marzo de 2020
¿A esto le llaman mirar el mercado?
Más bien estoy viendo cómo se desangran mi corazón y mi cuenta bancaria
$BTC
2
587
·
--
Bajista
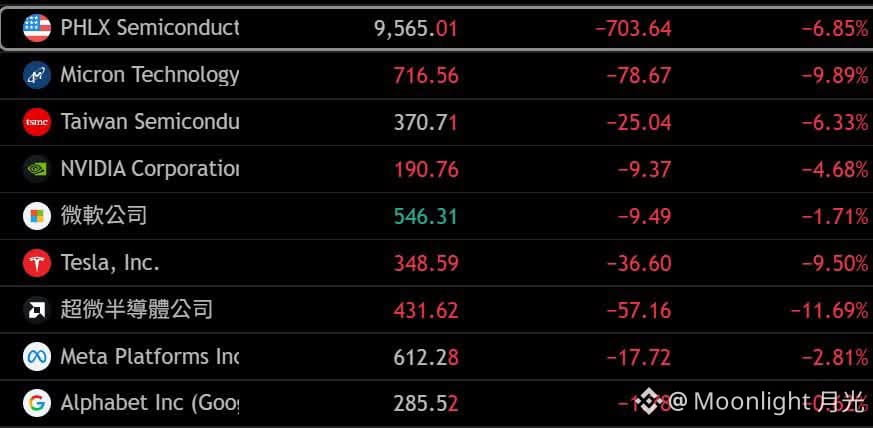
¿Qué pasó? 😭
2026.11.5
¿Será el cisne negro de las acciones tecnológicas de IA?
😭
$BTC
¿Qué pasó? 😭
2026.11.5
¿Será el cisne negro de las acciones tecnológicas de IA?
😭
$BTC
2026.11.5
¿Será el cisne negro de las acciones tecnológicas de IA?
😭
$BTC
2
527
·
--
Alcista
Con verificación
¿Es seguro el dinero solo porque está en el banco?
Ocurrió algo muy grave en Paraguay
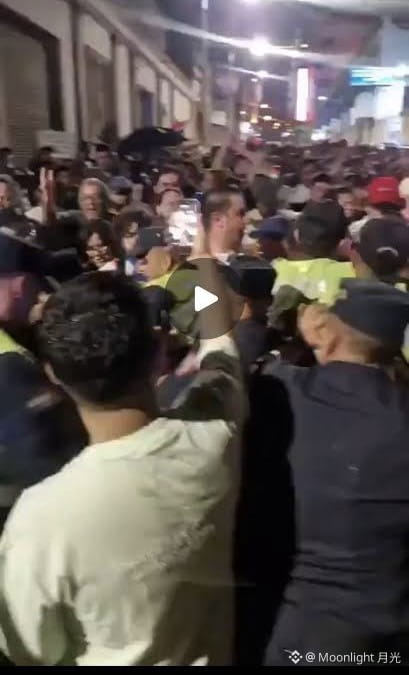
El 60 % de los adultos del país (más de 3 millones de personas) de repente no pudo iniciar sesión en sus cuentas bancarias
Los depósitos, las pensiones, las transferencias y los pagos con tarjeta quedaron paralizados, y tampoco pudieron retirar efectivo
Porque Ueno Bank, el mayor banco digital del país, colapsó
El presidente del Banco Central tenía estrechos vínculos con esta entidad y ya presentó su renuncia
El fundador, el presidente del banco y otros seis altos ejecutivos fueron arrestados: ocho personas en total
La gente no tuvo más remedio que salir a las calles a protestar, gritando: «¡Devuélvannos nuestro dinero!»
$BNB
#币安将恢复更多资产提现
¿Es seguro el dinero solo porque está en el banco?
Ocurrió algo muy grave en Paraguay
El 60 % de los adultos del país (más de 3 millones de personas) de repente no pudo iniciar sesión en sus cuentas bancarias
Los depósitos, las pensiones, las transferencias y los pagos con tarjeta quedaron paralizados, y tampoco pudieron retirar efectivo
Porque Ueno Bank, el mayor banco digital del país, colapsó
El presidente del Banco Central tenía estrechos vínculos con esta entidad y ya presentó su renuncia
El fundador, el presidente del banco y otros seis altos ejecutivos fueron arrestados: ocho personas en total
La gente no tuvo más remedio que salir a las calles a protestar, gritando: «¡Devuélvannos nuestro dinero!»
$BNB
#币安将恢复更多资产提现
Ocurrió algo muy grave en Paraguay
El 60 % de los adultos del país (más de 3 millones de personas) de repente no pudo iniciar sesión en sus cuentas bancarias
Los depósitos, las pensiones, las transferencias y los pagos con tarjeta quedaron paralizados, y tampoco pudieron retirar efectivo
Porque Ueno Bank, el mayor banco digital del país, colapsó
El presidente del Banco Central tenía estrechos vínculos con esta entidad y ya presentó su renuncia
El fundador, el presidente del banco y otros seis altos ejecutivos fueron arrestados: ocho personas en total
La gente no tuvo más remedio que salir a las calles a protestar, gritando: «¡Devuélvannos nuestro dinero!»
$BNB
#币安将恢复更多资产提现
1
5
1.4k
·
--
🎙️ ¡Te damos la bienvenida al directo de Tangbao! Ven a charlar sobre los secretos para generar riqueza con Web3.
Finalizado
04 h 06 min 04 s
7.5k
69
79
·
--
Alcista
El hombre más rico del universo también tiene un día en que borra sus publicaciones
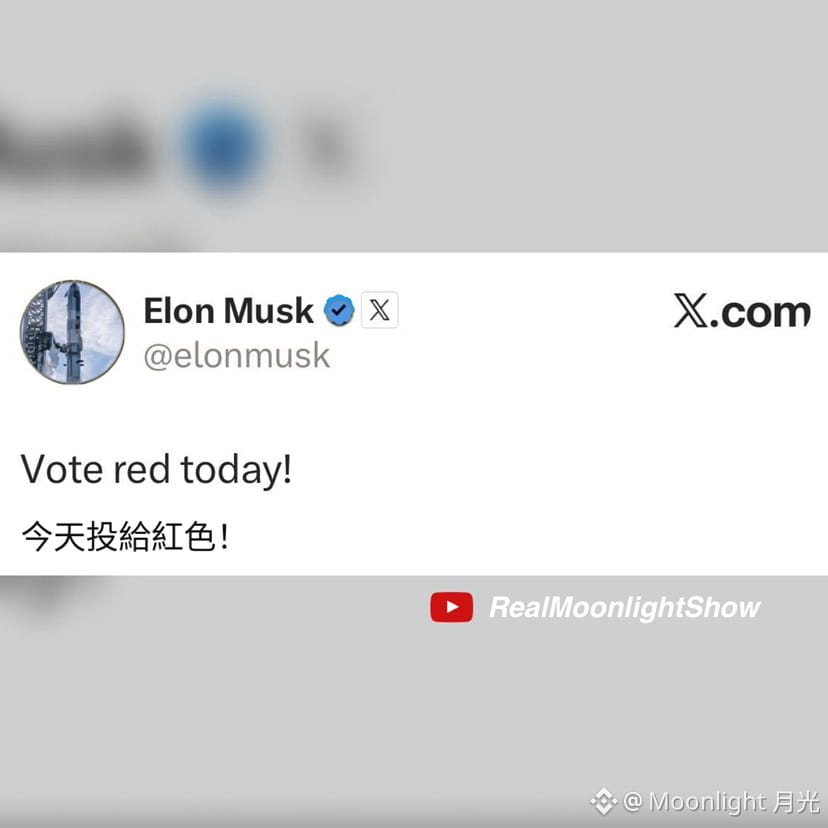
Musk había publicado «¡Vota rojo hoy!», animando a todos a votar por los republicanos, el partido de Trump
Pero, al final, los demócratas arrasaron en el recuento de votos
A la mañana siguiente, borró directamente ese tuit, que tenía 12 millones de visualizaciones
Esta vez Musk invirtió unos 470 millones de dólares para apoyar a los republicanos, y lo único que consiguió fue borrar una publicación
Lo más gracioso es que el mes pasado Trump pidió a todos que cambiaran el nombre de la IA a SI (superinteligencia), y Musk respondió enseguida: «Sí, haremos ese cambio». Quería cambiar el nombre de SpaceXAI a SpaceXSI
Este año, la empresa ya cambió su nombre de xAI a SpaceXAI
Si de verdad vuelve a cambiarlo a SpaceXSI, será su tercer nombre en un año
El nombre se puede cambiar a SI, y el tuit también se puede borrar
Pero esos 470 millones de dólares no se pueden recuperar
Menos mal que es el hombre más rico del universo y no se le acaba el dinero
¿Se estará riendo Zuck por lo bajo? 🦎
$BNB #美国中期选举:市场有哪些期待?
El hombre más rico del universo también tiene un día en que borra sus publicaciones
Musk había publicado «¡Vota rojo hoy!», animando a todos a votar por los republicanos, el partido de Trump
Pero, al final, los demócratas arrasaron en el recuento de votos
A la mañana siguiente, borró directamente ese tuit, que tenía 12 millones de visualizaciones
Esta vez Musk invirtió unos 470 millones de dólares para apoyar a los republicanos, y lo único que consiguió fue borrar una publicación
Lo más gracioso es que el mes pasado Trump pidió a todos que cambiaran el nombre de la IA a SI (superinteligencia), y Musk respondió enseguida: «Sí, haremos ese cambio». Quería cambiar el nombre de SpaceXAI a SpaceXSI
Este año, la empresa ya cambió su nombre de xAI a SpaceXAI
Si de verdad vuelve a cambiarlo a SpaceXSI, será su tercer nombre en un año
El nombre se puede cambiar a SI, y el tuit también se puede borrar
Pero esos 470 millones de dólares no se pueden recuperar
Menos mal que es el hombre más rico del universo y no se le acaba el dinero
¿Se estará riendo Zuck por lo bajo? 🦎
$BNB #美国中期选举:市场有哪些期待?
Musk había publicado «¡Vota rojo hoy!», animando a todos a votar por los republicanos, el partido de Trump
Pero, al final, los demócratas arrasaron en el recuento de votos
A la mañana siguiente, borró directamente ese tuit, que tenía 12 millones de visualizaciones
Esta vez Musk invirtió unos 470 millones de dólares para apoyar a los republicanos, y lo único que consiguió fue borrar una publicación
Lo más gracioso es que el mes pasado Trump pidió a todos que cambiaran el nombre de la IA a SI (superinteligencia), y Musk respondió enseguida: «Sí, haremos ese cambio». Quería cambiar el nombre de SpaceXAI a SpaceXSI
Este año, la empresa ya cambió su nombre de xAI a SpaceXAI
Si de verdad vuelve a cambiarlo a SpaceXSI, será su tercer nombre en un año
El nombre se puede cambiar a SI, y el tuit también se puede borrar
Pero esos 470 millones de dólares no se pueden recuperar
Menos mal que es el hombre más rico del universo y no se le acaba el dinero
¿Se estará riendo Zuck por lo bajo? 🦎
$BNB #美国中期选举:市场有哪些期待?
1
441
·
--
Bajista
Los hackers norcoreanos le robaron 6.300 millones de dólares a Binance; CZ por fin habla
¿De verdad se le puso el pelo blanco de la noche a la mañana frente a las cámaras?
¿Qué crees que le pasará al ingeniero que provocó el robo en el exchange?
¿Tiene responsabilidad legal?
Desde el punto de vista moral, al menos debería asumir su responsabilidad, ¿no?
$BNB
Los hackers norcoreanos le robaron 6.300 millones de dólares a Binance; CZ por fin habla
¿De verdad se le puso el pelo blanco de la noche a la mañana frente a las cámaras?
¿Qué crees que le pasará al ingeniero que provocó el robo en el exchange?
¿Tiene responsabilidad legal?
Desde el punto de vista moral, al menos debería asumir su responsabilidad, ¿no?
$BNB
¿De verdad se le puso el pelo blanco de la noche a la mañana frente a las cámaras?
¿Qué crees que le pasará al ingeniero que provocó el robo en el exchange?
¿Tiene responsabilidad legal?
Desde el punto de vista moral, al menos debería asumir su responsabilidad, ¿no?
$BNB
1
112
·
--
Bajista
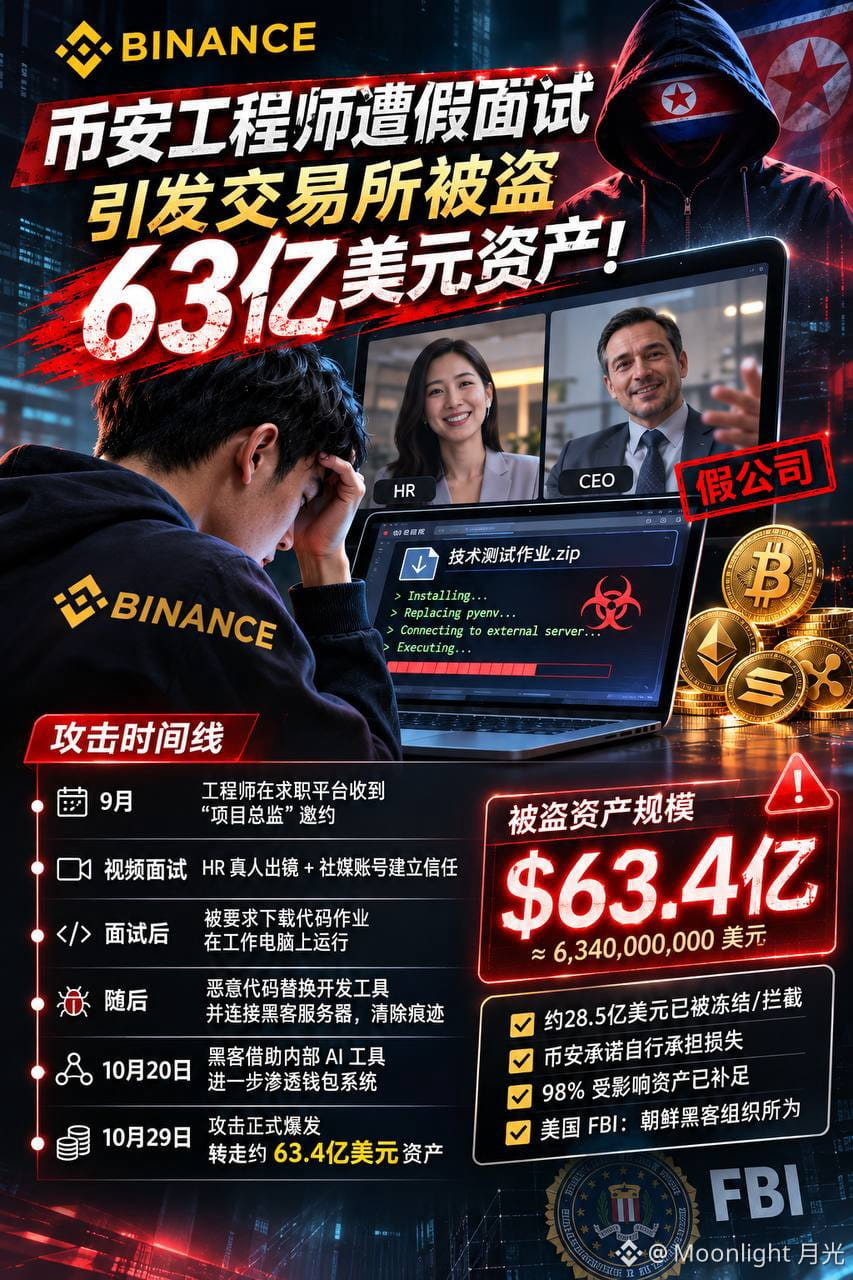
¡Se han revelado los detalles más aterradores del robo de 6.300 millones de dólares a Binance!
¿Quién habría imaginado que los hackers norcoreanos organizarían una entrevista de trabajo cuidadosamente planeada para infiltrarse en el mayor exchange de criptomonedas del mundo?
Binance acaba de publicar un informe preliminar de la investigación que revela cómo se infiltraron detrás de este robo de proporciones asombrosas.
Toda la operación empezó a prepararse con más de un mes de antelación.
En septiembre de este año, un ingeniero de software de Binance publicó su currículum en una plataforma de empleo. Poco después, alguien que decía ser director de proyectos se puso en contacto con él y lo invitó a una entrevista.
En la primera entrevista, la otra parte hizo que una persona de RR. HH. apareciera en una videollamada y hasta le facilitó sus redes sociales, donde había muchas fotos y vídeos personales.
La segunda ronda fue aún más convincente: ¡hasta el CEO de la empresa se presentó en persona!
Pero el problema era que la empresa era falsa de principio a fin 🥲
Al terminar la entrevista, le pidieron al ingeniero que descargara un ejercicio de programación como prueba de sus habilidades técnicas.
El ingeniero de Binance hizo lo que le pidieron y lo ejecutó directamente en su ordenador de trabajo.
No sabía que ese era precisamente el momento que los hackers estaban esperando.
El código malicioso sustituyó sigilosamente pyenv, una herramienta de desarrollo legítima instalada en el ordenador, y se conectó a servidores externos, ejecutó comandos y eliminó rastros de la intrusión.
Ni siquiera el software de seguridad de terminales que estaba instalado detectó nada extraño.
Para el 20 de octubre, los hackers ya habían utilizado el ordenador comprometido y las herramientas internas de IA para infiltrarse en los dispositivos de otros ingenieros y robar permisos de despliegue.
El 29 de octubre, el ataque comenzó oficialmente.
En apenas unas horas, se transfirieron activos como BTC, ETH, SOL y XRP, por un valor total de ¡6.340 millones de dólares!
Y lo más aterrador es que, después de que Binance suspendiera los retiros, algunas autorizaciones maliciosas en la cadena seguían vigentes, por lo que los hackers pudieron continuar transfiriendo activos.
El FBI de Estados Unidos cree que el ataque fue obra de hackers norcoreanos.
Después de leer este informe, todo esto da mucho miedo.
Los exchanges invierten enormes sumas en construir sistemas de seguridad.
Pero los hackers pueden empezar con un currículum, una entrevista por videollamada y un ejercicio de programación, e infiltrarse paso a paso en los sistemas centrales de las billeteras.
La próxima vez que recibas una oferta de trabajo muy bien pagada, sobre todo si en la entrevista te piden descargar código o instalar programas, de verdad deberías estar muy alerta.
Porque tú crees que estás haciendo una entrevista para un nuevo trabajo, pero quizá la otra parte está evaluando cómo vulnerar tu ordenador 🥺
$BNB
¡Se han revelado los detalles más aterradores del robo de 6.300 millones de dólares a Binance!
¿Quién habría imaginado que los hackers norcoreanos organizarían una entrevista de trabajo cuidadosamente planeada para infiltrarse en el mayor exchange de criptomonedas del mundo?
Binance acaba de publicar un informe preliminar de la investigación que revela cómo se infiltraron detrás de este robo de proporciones asombrosas.
Toda la operación empezó a prepararse con más de un mes de antelación.
En septiembre de este año, un ingeniero de software de Binance publicó su currículum en una plataforma de empleo. Poco después, alguien que decía ser director de proyectos se puso en contacto con él y lo invitó a una entrevista.
En la primera entrevista, la otra parte hizo que una persona de RR. HH. apareciera en una videollamada y hasta le facilitó sus redes sociales, donde había muchas fotos y vídeos personales.
La segunda ronda fue aún más convincente: ¡hasta el CEO de la empresa se presentó en persona!
Pero el problema era que la empresa era falsa de principio a fin 🥲
Al terminar la entrevista, le pidieron al ingeniero que descargara un ejercicio de programación como prueba de sus habilidades técnicas.
El ingeniero de Binance hizo lo que le pidieron y lo ejecutó directamente en su ordenador de trabajo.
No sabía que ese era precisamente el momento que los hackers estaban esperando.
El código malicioso sustituyó sigilosamente pyenv, una herramienta de desarrollo legítima instalada en el ordenador, y se conectó a servidores externos, ejecutó comandos y eliminó rastros de la intrusión.
Ni siquiera el software de seguridad de terminales que estaba instalado detectó nada extraño.
Para el 20 de octubre, los hackers ya habían utilizado el ordenador comprometido y las herramientas internas de IA para infiltrarse en los dispositivos de otros ingenieros y robar permisos de despliegue.
El 29 de octubre, el ataque comenzó oficialmente.
En apenas unas horas, se transfirieron activos como BTC, ETH, SOL y XRP, por un valor total de ¡6.340 millones de dólares!
Y lo más aterrador es que, después de que Binance suspendiera los retiros, algunas autorizaciones maliciosas en la cadena seguían vigentes, por lo que los hackers pudieron continuar transfiriendo activos.
El FBI de Estados Unidos cree que el ataque fue obra de hackers norcoreanos.
Después de leer este informe, todo esto da mucho miedo.
Los exchanges invierten enormes sumas en construir sistemas de seguridad.
Pero los hackers pueden empezar con un currículum, una entrevista por videollamada y un ejercicio de programación, e infiltrarse paso a paso en los sistemas centrales de las billeteras.
La próxima vez que recibas una oferta de trabajo muy bien pagada, sobre todo si en la entrevista te piden descargar código o instalar programas, de verdad deberías estar muy alerta.
Porque tú crees que estás haciendo una entrevista para un nuevo trabajo, pero quizá la otra parte está evaluando cómo vulnerar tu ordenador 🥺
$BNB
¿Quién habría imaginado que los hackers norcoreanos organizarían una entrevista de trabajo cuidadosamente planeada para infiltrarse en el mayor exchange de criptomonedas del mundo?
Binance acaba de publicar un informe preliminar de la investigación que revela cómo se infiltraron detrás de este robo de proporciones asombrosas.
Toda la operación empezó a prepararse con más de un mes de antelación.
En septiembre de este año, un ingeniero de software de Binance publicó su currículum en una plataforma de empleo. Poco después, alguien que decía ser director de proyectos se puso en contacto con él y lo invitó a una entrevista.
En la primera entrevista, la otra parte hizo que una persona de RR. HH. apareciera en una videollamada y hasta le facilitó sus redes sociales, donde había muchas fotos y vídeos personales.
La segunda ronda fue aún más convincente: ¡hasta el CEO de la empresa se presentó en persona!
Pero el problema era que la empresa era falsa de principio a fin 🥲
Al terminar la entrevista, le pidieron al ingeniero que descargara un ejercicio de programación como prueba de sus habilidades técnicas.
El ingeniero de Binance hizo lo que le pidieron y lo ejecutó directamente en su ordenador de trabajo.
No sabía que ese era precisamente el momento que los hackers estaban esperando.
El código malicioso sustituyó sigilosamente pyenv, una herramienta de desarrollo legítima instalada en el ordenador, y se conectó a servidores externos, ejecutó comandos y eliminó rastros de la intrusión.
Ni siquiera el software de seguridad de terminales que estaba instalado detectó nada extraño.
Para el 20 de octubre, los hackers ya habían utilizado el ordenador comprometido y las herramientas internas de IA para infiltrarse en los dispositivos de otros ingenieros y robar permisos de despliegue.
El 29 de octubre, el ataque comenzó oficialmente.
En apenas unas horas, se transfirieron activos como BTC, ETH, SOL y XRP, por un valor total de ¡6.340 millones de dólares!
Y lo más aterrador es que, después de que Binance suspendiera los retiros, algunas autorizaciones maliciosas en la cadena seguían vigentes, por lo que los hackers pudieron continuar transfiriendo activos.
El FBI de Estados Unidos cree que el ataque fue obra de hackers norcoreanos.
Después de leer este informe, todo esto da mucho miedo.
Los exchanges invierten enormes sumas en construir sistemas de seguridad.
Pero los hackers pueden empezar con un currículum, una entrevista por videollamada y un ejercicio de programación, e infiltrarse paso a paso en los sistemas centrales de las billeteras.
La próxima vez que recibas una oferta de trabajo muy bien pagada, sobre todo si en la entrevista te piden descargar código o instalar programas, de verdad deberías estar muy alerta.
Porque tú crees que estás haciendo una entrevista para un nuevo trabajo, pero quizá la otra parte está evaluando cómo vulnerar tu ordenador 🥺
$BNB
1
151
·
--
Ay, el mercado todavía no nos ha dado tregua y ya llegan, una tras otra, noticias de robos de criptoactivos 😭
La plataforma brasileña de criptomonedas Mercado Bitcoin sufrió un incidente de seguridad y suspendió los depósitos y retiros.
Hasta el momento, se han sustraído más de 40 millones de dólares.
Otro robo, que involucra más de 106 millones de dólares, presenta circunstancias algo distintas.
Investigadores de la cadena de bloques descubrieron que, al parecer, robaron las cuentas de una institución de la Unión Europea en varios exchanges centralizados.
Por ahora, no se han revelado los nombres de la institución afectada ni de los exchanges implicados; todo sigue siendo un misterio.
¡Leer noticias así realmente angustia!
Todos los días seguimos las subidas y bajadas y analizamos cuándo entrar y salir, pero al final lo que más nos preocupa es que el dinero de nuestras cuentas esté seguro.
Ay, el mercado todavía no nos ha dado tregua y ya llegan, una tras otra, noticias de robos de criptoactivos 😭
La plataforma brasileña de criptomonedas Mercado Bitcoin sufrió un incidente de seguridad y suspendió los depósitos y retiros.
Hasta el momento, se han sustraído más de 40 millones de dólares.
Otro robo, que involucra más de 106 millones de dólares, presenta circunstancias algo distintas.
Investigadores de la cadena de bloques descubrieron que, al parecer, robaron las cuentas de una institución de la Unión Europea en varios exchanges centralizados.
Por ahora, no se han revelado los nombres de la institución afectada ni de los exchanges implicados; todo sigue siendo un misterio.
¡Leer noticias así realmente angustia!
Todos los días seguimos las subidas y bajadas y analizamos cuándo entrar y salir, pero al final lo que más nos preocupa es que el dinero de nuestras cuentas esté seguro.
La plataforma brasileña de criptomonedas Mercado Bitcoin sufrió un incidente de seguridad y suspendió los depósitos y retiros.
Hasta el momento, se han sustraído más de 40 millones de dólares.
Otro robo, que involucra más de 106 millones de dólares, presenta circunstancias algo distintas.
Investigadores de la cadena de bloques descubrieron que, al parecer, robaron las cuentas de una institución de la Unión Europea en varios exchanges centralizados.
Por ahora, no se han revelado los nombres de la institución afectada ni de los exchanges implicados; todo sigue siendo un misterio.
¡Leer noticias así realmente angustia!
Todos los días seguimos las subidas y bajadas y analizamos cuándo entrar y salir, pero al final lo que más nos preocupa es que el dinero de nuestras cuentas esté seguro.
1
292
·
--
Bajista
🚨Última hora
Se ha confirmado la identidad de las víctimas del accidente aéreo en Florida
Entre ellas, una familia de cuatro integrantes: un empresario adinerado del sector tecnológico y sus dos hijos pequeños
Jeff Gregory, de 55 años, era de Pensilvania y un experimentado instructor de vuelo y capitán, con más de 20 años de experiencia
Ante una emergencia extrema, la persona al mando (PIC) y con más experiencia toma personalmente los controles, en un intento por salvar el avión
Mientras el capitán se concentra en pilotar el avión, el copiloto se encarga por completo de las comunicaciones por radio con la torre de control y de supervisar los datos
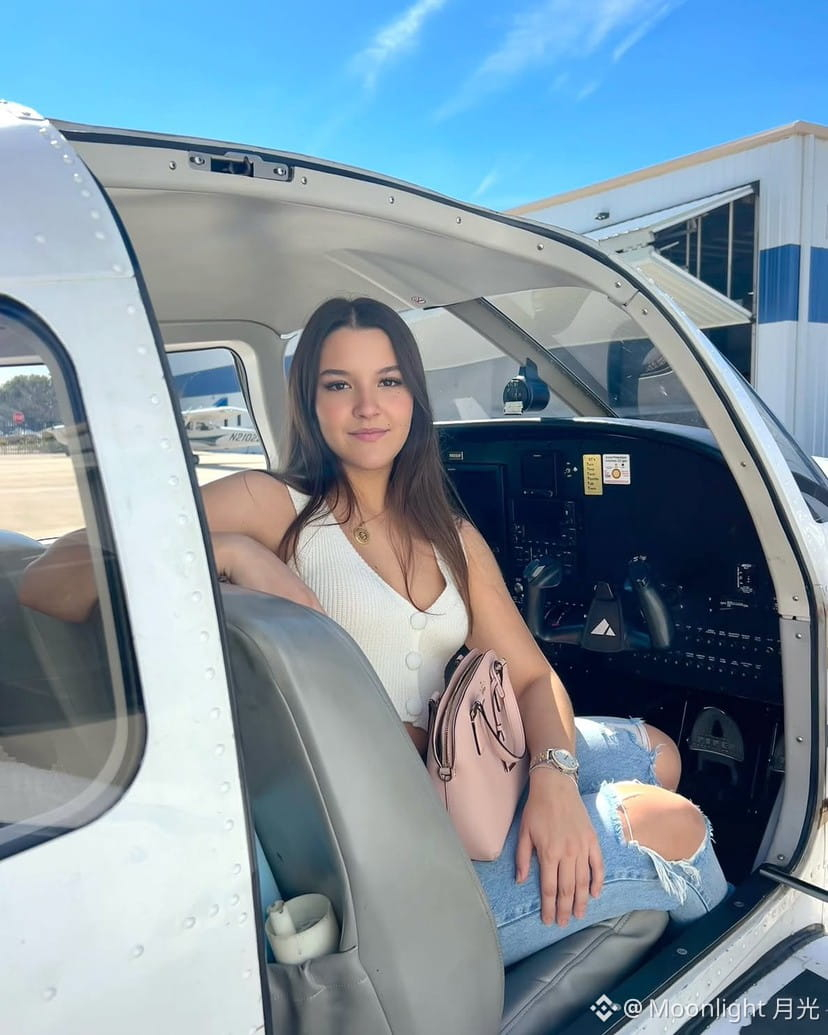
Por eso, en la grabación de vuelo, quien informa al control aéreo del mal tiempo, solicita ganar altura y finalmente grita «Mayday» para pedir ayuda es la copiloto Nathalia
Tripulación:
Nathalia Filgueiras, 20 años (copiloto)
Jeff Gregory, 55 años (capitán)
Pasajeros:
Adam Robinson, 45 años
Helen Sharp, 40 años
Emma Robinson, 4 años
Charlie Robinson, 2 años
Rachael Reed
Charmi Fehr
Anita Maria Apellido Cetina
De camino desde Austin, Texas, a las Bahamas, tuvieron problemas como hielo en el fuselaje y turbulencias, lo que provocó que el avión entrara en un descenso catastrófico
Se está investigando si el avión pudo haber comenzado a desintegrarse antes de impactar contra el suelo
Descanse en paz🕯️
$BNB
🚨Última hora
Se ha confirmado la identidad de las víctimas del accidente aéreo en Florida
Entre ellas, una familia de cuatro integrantes: un empresario adinerado del sector tecnológico y sus dos hijos pequeños
Jeff Gregory, de 55 años, era de Pensilvania y un experimentado instructor de vuelo y capitán, con más de 20 años de experiencia
Ante una emergencia extrema, la persona al mando (PIC) y con más experiencia toma personalmente los controles, en un intento por salvar el avión
Mientras el capitán se concentra en pilotar el avión, el copiloto se encarga por completo de las comunicaciones por radio con la torre de control y de supervisar los datos
Por eso, en la grabación de vuelo, quien informa al control aéreo del mal tiempo, solicita ganar altura y finalmente grita «Mayday» para pedir ayuda es la copiloto Nathalia
Tripulación:
Nathalia Filgueiras, 20 años (copiloto)
Jeff Gregory, 55 años (capitán)
Pasajeros:
Adam Robinson, 45 años
Helen Sharp, 40 años
Emma Robinson, 4 años
Charlie Robinson, 2 años
Rachael Reed
Charmi Fehr
Anita Maria Apellido Cetina
De camino desde Austin, Texas, a las Bahamas, tuvieron problemas como hielo en el fuselaje y turbulencias, lo que provocó que el avión entrara en un descenso catastrófico
Se está investigando si el avión pudo haber comenzado a desintegrarse antes de impactar contra el suelo
Descanse en paz🕯️
$BNB
Se ha confirmado la identidad de las víctimas del accidente aéreo en Florida
Entre ellas, una familia de cuatro integrantes: un empresario adinerado del sector tecnológico y sus dos hijos pequeños
Jeff Gregory, de 55 años, era de Pensilvania y un experimentado instructor de vuelo y capitán, con más de 20 años de experiencia
Ante una emergencia extrema, la persona al mando (PIC) y con más experiencia toma personalmente los controles, en un intento por salvar el avión
Mientras el capitán se concentra en pilotar el avión, el copiloto se encarga por completo de las comunicaciones por radio con la torre de control y de supervisar los datos
Por eso, en la grabación de vuelo, quien informa al control aéreo del mal tiempo, solicita ganar altura y finalmente grita «Mayday» para pedir ayuda es la copiloto Nathalia
Tripulación:
Nathalia Filgueiras, 20 años (copiloto)
Jeff Gregory, 55 años (capitán)
Pasajeros:
Adam Robinson, 45 años
Helen Sharp, 40 años
Emma Robinson, 4 años
Charlie Robinson, 2 años
Rachael Reed
Charmi Fehr
Anita Maria Apellido Cetina
De camino desde Austin, Texas, a las Bahamas, tuvieron problemas como hielo en el fuselaje y turbulencias, lo que provocó que el avión entrara en un descenso catastrófico
Se está investigando si el avión pudo haber comenzado a desintegrarse antes de impactar contra el suelo
Descanse en paz🕯️
$BNB
1
3
284
·
--
Bajista
La vida es realmente impredecible
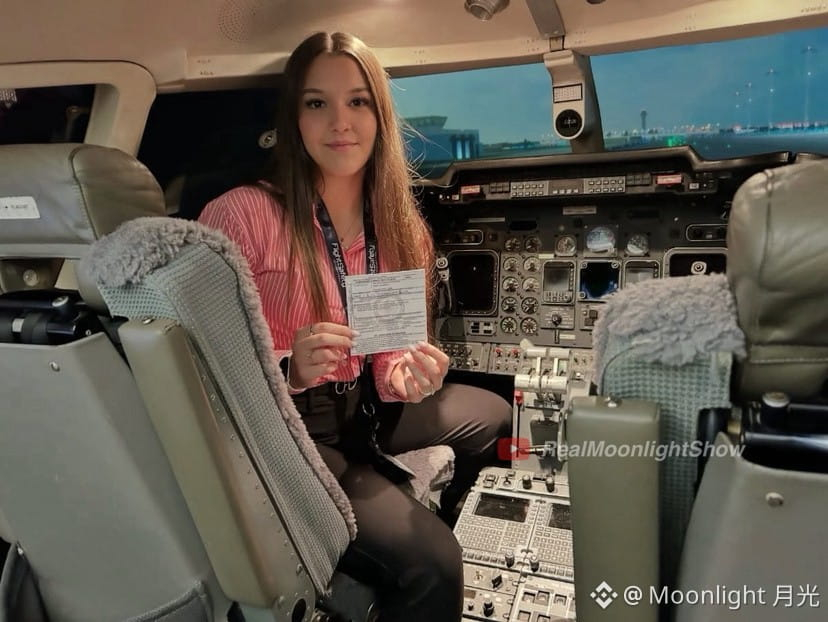
Natalia, de 20 años, es una piloto prodigio que creció en Palm Beach, Florida, Estados Unidos
A los 17 años, antes de obtener el permiso de conducir, ya había conseguido su licencia de piloto privado
Apasionada por los cielos, en marzo de este año obtuvo con éxito la habilitación de comandante del jet privado Learjet 60 y avanzaba paso a paso hacia su sueño de convertirse en comandante de una aerolínea comercial
Sin embargo, ayer mismo, el avión en el que trabajaba como copiloto y que volaba de Austin a las Bahamas se encontró en pleno vuelo con una grave formación de hielo, turbulencias y fuertes lluvias
Poco después, el avión sufrió un picado catastrófico y repentino, a una velocidad de más de 20.000 pies por minuto
Finalmente, se estrelló en una zona residencial del condado de Palm Beach, el lugar que ella conocía mejor. Las 9 personas a bordo perdieron la vida
🕯️
$BNB
La vida es realmente impredecible
Natalia, de 20 años, es una piloto prodigio que creció en Palm Beach, Florida, Estados Unidos
A los 17 años, antes de obtener el permiso de conducir, ya había conseguido su licencia de piloto privado
Apasionada por los cielos, en marzo de este año obtuvo con éxito la habilitación de comandante del jet privado Learjet 60 y avanzaba paso a paso hacia su sueño de convertirse en comandante de una aerolínea comercial
Sin embargo, ayer mismo, el avión en el que trabajaba como copiloto y que volaba de Austin a las Bahamas se encontró en pleno vuelo con una grave formación de hielo, turbulencias y fuertes lluvias
Poco después, el avión sufrió un picado catastrófico y repentino, a una velocidad de más de 20.000 pies por minuto
Finalmente, se estrelló en una zona residencial del condado de Palm Beach, el lugar que ella conocía mejor. Las 9 personas a bordo perdieron la vida
🕯️
$BNB
Natalia, de 20 años, es una piloto prodigio que creció en Palm Beach, Florida, Estados Unidos
A los 17 años, antes de obtener el permiso de conducir, ya había conseguido su licencia de piloto privado
Apasionada por los cielos, en marzo de este año obtuvo con éxito la habilitación de comandante del jet privado Learjet 60 y avanzaba paso a paso hacia su sueño de convertirse en comandante de una aerolínea comercial
Sin embargo, ayer mismo, el avión en el que trabajaba como copiloto y que volaba de Austin a las Bahamas se encontró en pleno vuelo con una grave formación de hielo, turbulencias y fuertes lluvias
Poco después, el avión sufrió un picado catastrófico y repentino, a una velocidad de más de 20.000 pies por minuto
Finalmente, se estrelló en una zona residencial del condado de Palm Beach, el lugar que ella conocía mejor. Las 9 personas a bordo perdieron la vida
🕯️
$BNB
4
12
2.6k
·
--
Binance fue hackeada, ¿cómo acabó convirtiéndose otra vez en una «novela de espías y amor»?
En la comunidad circula una historia
Un ingeniero de DevOps de Binance se enamoró de una espía norcoreana, lo que provocó que piratearan su portátil de trabajo y que el exchange perdiera activos por valor de 6.300 millones de dólares
La historia tiene personajes y trama
Incluso involucraron al investigador on-chain ZachXBT, convirtiéndolo en una fuente de información
Pero He Yi, cofundadora de Binance, ya ha desmentido los rumores y ha dicho que ZachXBT nunca dijo tal cosa
Cuanto más fascinante sea la historia que oyes, más deberías preguntarte: ¿dónde están las pruebas?
Binance fue hackeada, ¿cómo acabó convirtiéndose otra vez en una «novela de espías y amor»?
En la comunidad circula una historia
Un ingeniero de DevOps de Binance se enamoró de una espía norcoreana, lo que provocó que piratearan su portátil de trabajo y que el exchange perdiera activos por valor de 6.300 millones de dólares
La historia tiene personajes y trama
Incluso involucraron al investigador on-chain ZachXBT, convirtiéndolo en una fuente de información
Pero He Yi, cofundadora de Binance, ya ha desmentido los rumores y ha dicho que ZachXBT nunca dijo tal cosa
Cuanto más fascinante sea la historia que oyes, más deberías preguntarte: ¿dónde están las pruebas?
En la comunidad circula una historia
Un ingeniero de DevOps de Binance se enamoró de una espía norcoreana, lo que provocó que piratearan su portátil de trabajo y que el exchange perdiera activos por valor de 6.300 millones de dólares
La historia tiene personajes y trama
Incluso involucraron al investigador on-chain ZachXBT, convirtiéndolo en una fuente de información
Pero He Yi, cofundadora de Binance, ya ha desmentido los rumores y ha dicho que ZachXBT nunca dijo tal cosa
Cuanto más fascinante sea la historia que oyes, más deberías preguntarte: ¿dónde están las pruebas?
1
7
127
·
--
¡Un grave accidente aéreo ocurrió cerca de Mar-a-Lago, la residencia de Trump, en vísperas de las elecciones de medio mandato en Estados Unidos!
Un avión Learjet 60 se estrelló; todos los ocupantes murieron
Tenían previsto volar desde Austin, Texas, hasta las Bahamas
Pero el avión se estrelló cerca de Mar-a-Lago, la residencia de Trump en Florida
A gran altura, el fuselaje del avión se cubrió de hielo y la temperatura exterior era extrema
Poco después, sonó la alarma de exceso de velocidad en la cabina
Las últimas palabras de los pilotos fueron:
«Estamos descendiendo a 20.000 pies por minuto, ¡con una inclinación de 60 grados!»
«¡No tenemos tiempo!»
El avión cayó casi en vertical y explotó violentamente en el momento del impacto
No hubo supervivientes
¡Un grave accidente aéreo ocurrió cerca de Mar-a-Lago, la residencia de Trump, en vísperas de las elecciones de medio mandato en Estados Unidos!
Un avión Learjet 60 se estrelló; todos los ocupantes murieron
Tenían previsto volar desde Austin, Texas, hasta las Bahamas
Pero el avión se estrelló cerca de Mar-a-Lago, la residencia de Trump en Florida
A gran altura, el fuselaje del avión se cubrió de hielo y la temperatura exterior era extrema
Poco después, sonó la alarma de exceso de velocidad en la cabina
Las últimas palabras de los pilotos fueron:
«Estamos descendiendo a 20.000 pies por minuto, ¡con una inclinación de 60 grados!»
«¡No tenemos tiempo!»
El avión cayó casi en vertical y explotó violentamente en el momento del impacto
No hubo supervivientes
Un avión Learjet 60 se estrelló; todos los ocupantes murieron
Tenían previsto volar desde Austin, Texas, hasta las Bahamas
Pero el avión se estrelló cerca de Mar-a-Lago, la residencia de Trump en Florida
A gran altura, el fuselaje del avión se cubrió de hielo y la temperatura exterior era extrema
Poco después, sonó la alarma de exceso de velocidad en la cabina
Las últimas palabras de los pilotos fueron:
«Estamos descendiendo a 20.000 pies por minuto, ¡con una inclinación de 60 grados!»
«¡No tenemos tiempo!»
El avión cayó casi en vertical y explotó violentamente en el momento del impacto
No hubo supervivientes
2
296
·
--
Alcista
El fin de semana cené con un amigo estadounidense. Va a trabajar en un organismo gubernamental, en el área de ciberseguridad.
Mi amigo dijo que, mientras mucha gente sigue usando la IA para generar un montón de videos basura, los hackers también están investigando cómo usarla para aumentar la eficacia de sus ataques.
Si un país no presta atención a esto, sus defensas podrían quedarse atrás.
Una mañana, podrías descubrir que...
El dinero sigue en tu cuenta bancaria, pero no puedes transferir ni un solo centavo.
Ya compraste el billete de avión, pero no puedes facturar en el aeropuerto.
Tu teléfono tiene señal, pero los servicios en línea que usas habitualmente empiezan a fallar uno tras otro.
Piénsalo: ¿qué pasaría si todos estos problemas ocurrieran a la vez?
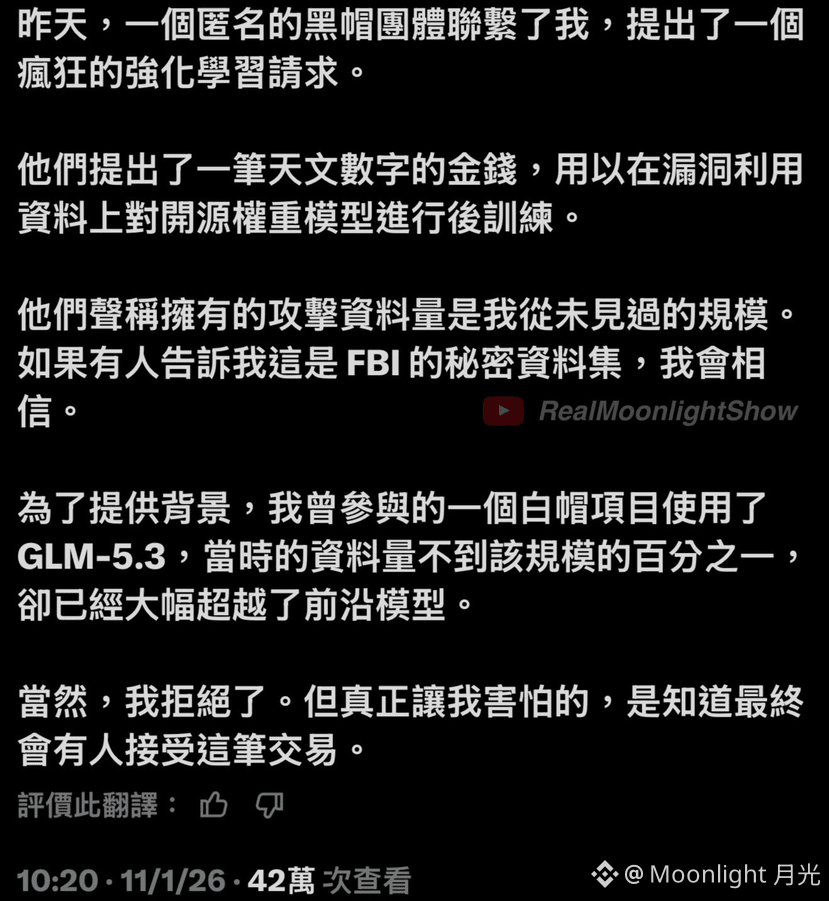
Ya hay grupos de hackers que ofrecen sumas astronómicas a expertos para entrenar modelos con enormes cantidades de datos de ataques.
Si las experiencias de ataque pueden reproducirse en masa, el costo de lanzar ataques podría bajar y habría muchas más víctimas.
Y no hablamos solo del dinero de las plataformas de intercambio.
Las aerolíneas, los bancos y los servicios en línea también podrían verse afectados.
En el futuro, los hackers ni siquiera tendrán que robarte todo el dinero.
Basta con impedirte pagar, viajar o trabajar.
Así, podrían convertir el «regreso a la normalidad» en una moneda de cambio para extorsionar a un país.
Por eso Trump se ha tomado tan en serio últimamente el robo de 6.300 millones de dólares a Binance.
¡Si hoy ignoras la seguridad de la IA, mañana pagarás las consecuencias de perder el control!
$BNB
#币安第一阶段15个网络已恢复提现
El fin de semana cené con un amigo estadounidense. Va a trabajar en un organismo gubernamental, en el área de ciberseguridad.
Mi amigo dijo que, mientras mucha gente sigue usando la IA para generar un montón de videos basura, los hackers también están investigando cómo usarla para aumentar la eficacia de sus ataques.
Si un país no presta atención a esto, sus defensas podrían quedarse atrás.
Una mañana, podrías descubrir que...
El dinero sigue en tu cuenta bancaria, pero no puedes transferir ni un solo centavo.
Ya compraste el billete de avión, pero no puedes facturar en el aeropuerto.
Tu teléfono tiene señal, pero los servicios en línea que usas habitualmente empiezan a fallar uno tras otro.
Piénsalo: ¿qué pasaría si todos estos problemas ocurrieran a la vez?
Ya hay grupos de hackers que ofrecen sumas astronómicas a expertos para entrenar modelos con enormes cantidades de datos de ataques.
Si las experiencias de ataque pueden reproducirse en masa, el costo de lanzar ataques podría bajar y habría muchas más víctimas.
Y no hablamos solo del dinero de las plataformas de intercambio.
Las aerolíneas, los bancos y los servicios en línea también podrían verse afectados.
En el futuro, los hackers ni siquiera tendrán que robarte todo el dinero.
Basta con impedirte pagar, viajar o trabajar.
Así, podrían convertir el «regreso a la normalidad» en una moneda de cambio para extorsionar a un país.
Por eso Trump se ha tomado tan en serio últimamente el robo de 6.300 millones de dólares a Binance.
¡Si hoy ignoras la seguridad de la IA, mañana pagarás las consecuencias de perder el control!
$BNB
#币安第一阶段15个网络已恢复提现
Mi amigo dijo que, mientras mucha gente sigue usando la IA para generar un montón de videos basura, los hackers también están investigando cómo usarla para aumentar la eficacia de sus ataques.
Si un país no presta atención a esto, sus defensas podrían quedarse atrás.
Una mañana, podrías descubrir que...
El dinero sigue en tu cuenta bancaria, pero no puedes transferir ni un solo centavo.
Ya compraste el billete de avión, pero no puedes facturar en el aeropuerto.
Tu teléfono tiene señal, pero los servicios en línea que usas habitualmente empiezan a fallar uno tras otro.
Piénsalo: ¿qué pasaría si todos estos problemas ocurrieran a la vez?
Ya hay grupos de hackers que ofrecen sumas astronómicas a expertos para entrenar modelos con enormes cantidades de datos de ataques.
Si las experiencias de ataque pueden reproducirse en masa, el costo de lanzar ataques podría bajar y habría muchas más víctimas.
Y no hablamos solo del dinero de las plataformas de intercambio.
Las aerolíneas, los bancos y los servicios en línea también podrían verse afectados.
En el futuro, los hackers ni siquiera tendrán que robarte todo el dinero.
Basta con impedirte pagar, viajar o trabajar.
Así, podrían convertir el «regreso a la normalidad» en una moneda de cambio para extorsionar a un país.
Por eso Trump se ha tomado tan en serio últimamente el robo de 6.300 millones de dólares a Binance.
¡Si hoy ignoras la seguridad de la IA, mañana pagarás las consecuencias de perder el control!
$BNB
#币安第一阶段15个网络已恢复提现
2
330
·
--
Alcista
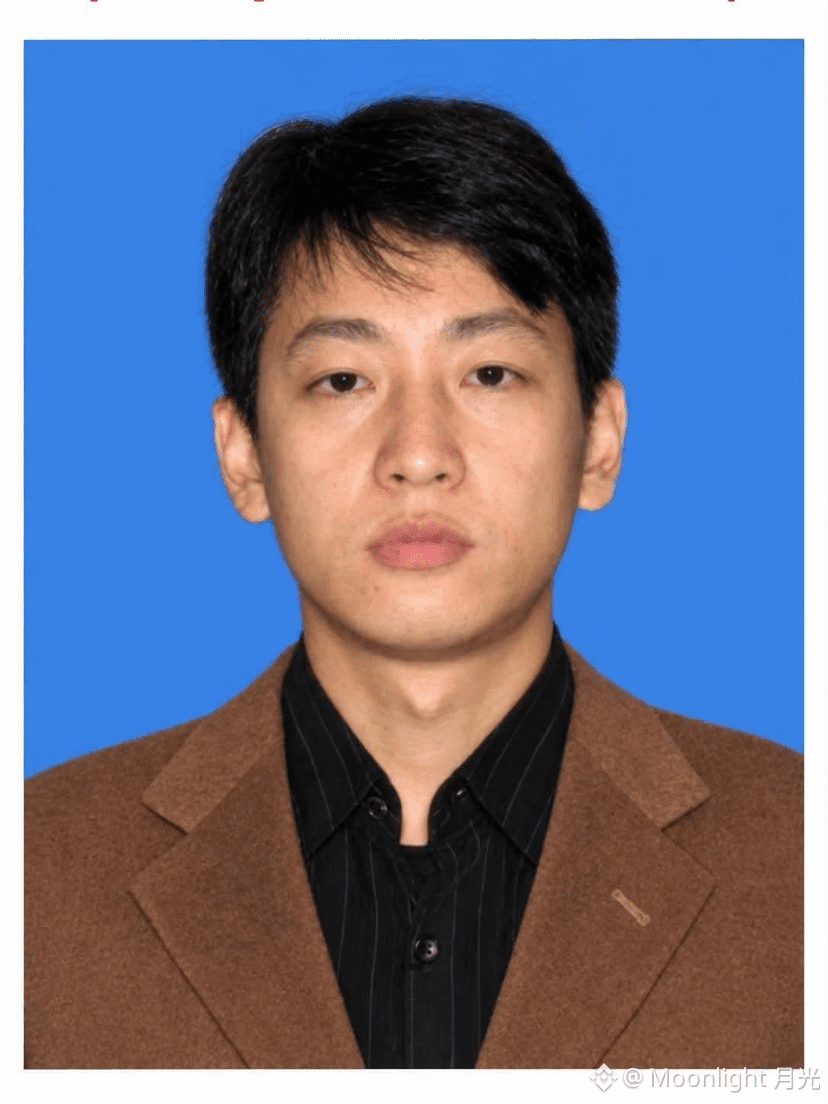
Este es el hacker norcoreano incluido en la lista de los más buscados del FBI. Se llama Park Jin Hyok.
Se estima que nació en 1981 o 1984 y que domina el coreano, el inglés y el chino.
Las autoridades estadounidenses presentaron cargos penales contra él en 2018.
Trabajó en una organización vinculada a la Oficina General de Reconocimiento de Corea del Norte. Entre los casos en los que el Departamento de Justicia de EE. UU. lo acusa de haber participado se incluyen:
El ciberataque contra Sony Pictures en 2014.
El robo de 81 millones de dólares al Banco Central de Bangladés en 2016.
El ataque mundial del ransomware WannaCry en 2017.
Y varios robos de criptomonedas de gran magnitud.
Aunque el FBI ya ha hecho públicos su nombre y su fotografía, llevarlo ante la justicia no será fácil.
¡Porque las autoridades norcoreanas no lo entregarán y, además, necesitan que siga ganando dinero para el país!
$BNB
Este es el hacker norcoreano incluido en la lista de los más buscados del FBI. Se llama Park Jin Hyok.
Se estima que nació en 1981 o 1984 y que domina el coreano, el inglés y el chino.
Las autoridades estadounidenses presentaron cargos penales contra él en 2018.
Trabajó en una organización vinculada a la Oficina General de Reconocimiento de Corea del Norte. Entre los casos en los que el Departamento de Justicia de EE. UU. lo acusa de haber participado se incluyen:
El ciberataque contra Sony Pictures en 2014.
El robo de 81 millones de dólares al Banco Central de Bangladés en 2016.
El ataque mundial del ransomware WannaCry en 2017.
Y varios robos de criptomonedas de gran magnitud.
Aunque el FBI ya ha hecho públicos su nombre y su fotografía, llevarlo ante la justicia no será fácil.
¡Porque las autoridades norcoreanas no lo entregarán y, además, necesitan que siga ganando dinero para el país!
$BNB
Se estima que nació en 1981 o 1984 y que domina el coreano, el inglés y el chino.
Las autoridades estadounidenses presentaron cargos penales contra él en 2018.
Trabajó en una organización vinculada a la Oficina General de Reconocimiento de Corea del Norte. Entre los casos en los que el Departamento de Justicia de EE. UU. lo acusa de haber participado se incluyen:
El ciberataque contra Sony Pictures en 2014.
El robo de 81 millones de dólares al Banco Central de Bangladés en 2016.
El ataque mundial del ransomware WannaCry en 2017.
Y varios robos de criptomonedas de gran magnitud.
Aunque el FBI ya ha hecho públicos su nombre y su fotografía, llevarlo ante la justicia no será fácil.
¡Porque las autoridades norcoreanas no lo entregarán y, además, necesitan que siga ganando dinero para el país!
$BNB
2
468
·
--
Alcista
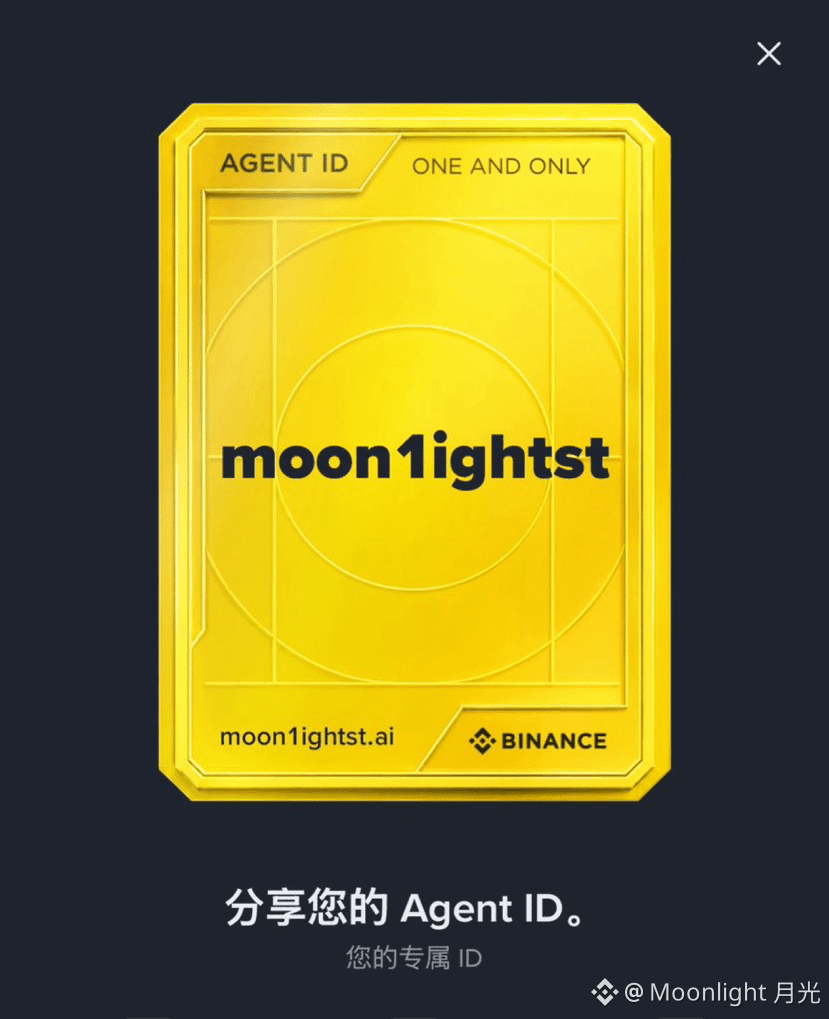
Mi Binance Agent ID lleva el apodo que he usado durante muchos años: Luz de luna (Moonlight)
Pero quizá pocos sepan por qué elegí ese nombre
Recuerdo que al principio, en internet, algunos chinos se reían de mí:
«¿Luz de luna? ¿No es eso quedarse sin dinero a fin de mes?»
Sinceramente, como crecí en el extranjero, en aquel entonces ni siquiera sabía que existía esa expresión
Más tarde, aunque entendí lo que significaba, nunca pensé en cambiarlo
Lo he usado durante tantos años que, en cualquier plataforma, siempre me llamo Luz de luna
Porque este nombre tiene que ver con mi mamá
A mi mamá, que está en el cielo, le encantaba una vieja canción occidental llamada «Moon River»
Cuando se encontraba mal, se tumbaba en la cama del hospital, miraba la luz de la luna por la ventana y la escuchaba una y otra vez
También me grabé en la memoria la partitura de esa canción
Más tarde, cada vez que volvía a escuchar «Moon River», siempre recordaba aquella escena
La recordaba tumbada allí, recordaba la tenue luz de la luna al otro lado de la ventana y también aquellos días en que aún podía estar a su lado
Por eso, desde entonces, empecé a usar Luz de luna como nombre en internet
Puede que no todos sepan de dónde viene este nombre, pero cada vez que lo escucho, algo muy tierno dentro de mí se conmueve suavemente
Mamá, nunca he olvidado esa canción que tanto te gustaba
La luz de la luna que contemplamos juntas también se convirtió en mi nombre, y seguirá acompañándome en el largo camino que aún me queda por recorrer
@BinanceWallet $BNB
Mi Binance Agent ID lleva el apodo que he usado durante muchos años: Luz de luna (Moonlight)
Pero quizá pocos sepan por qué elegí ese nombre
Recuerdo que al principio, en internet, algunos chinos se reían de mí:
«¿Luz de luna? ¿No es eso quedarse sin dinero a fin de mes?»
Sinceramente, como crecí en el extranjero, en aquel entonces ni siquiera sabía que existía esa expresión
Más tarde, aunque entendí lo que significaba, nunca pensé en cambiarlo
Lo he usado durante tantos años que, en cualquier plataforma, siempre me llamo Luz de luna
Porque este nombre tiene que ver con mi mamá
A mi mamá, que está en el cielo, le encantaba una vieja canción occidental llamada «Moon River»
Cuando se encontraba mal, se tumbaba en la cama del hospital, miraba la luz de la luna por la ventana y la escuchaba una y otra vez
También me grabé en la memoria la partitura de esa canción
Más tarde, cada vez que volvía a escuchar «Moon River», siempre recordaba aquella escena
La recordaba tumbada allí, recordaba la tenue luz de la luna al otro lado de la ventana y también aquellos días en que aún podía estar a su lado
Por eso, desde entonces, empecé a usar Luz de luna como nombre en internet
Puede que no todos sepan de dónde viene este nombre, pero cada vez que lo escucho, algo muy tierno dentro de mí se conmueve suavemente
Mamá, nunca he olvidado esa canción que tanto te gustaba
La luz de la luna que contemplamos juntas también se convirtió en mi nombre, y seguirá acompañándome en el largo camino que aún me queda por recorrer
@Binance Wallet $BNB
Pero quizá pocos sepan por qué elegí ese nombre
Recuerdo que al principio, en internet, algunos chinos se reían de mí:
«¿Luz de luna? ¿No es eso quedarse sin dinero a fin de mes?»
Sinceramente, como crecí en el extranjero, en aquel entonces ni siquiera sabía que existía esa expresión
Más tarde, aunque entendí lo que significaba, nunca pensé en cambiarlo
Lo he usado durante tantos años que, en cualquier plataforma, siempre me llamo Luz de luna
Porque este nombre tiene que ver con mi mamá
A mi mamá, que está en el cielo, le encantaba una vieja canción occidental llamada «Moon River»
Cuando se encontraba mal, se tumbaba en la cama del hospital, miraba la luz de la luna por la ventana y la escuchaba una y otra vez
También me grabé en la memoria la partitura de esa canción
Más tarde, cada vez que volvía a escuchar «Moon River», siempre recordaba aquella escena
La recordaba tumbada allí, recordaba la tenue luz de la luna al otro lado de la ventana y también aquellos días en que aún podía estar a su lado
Por eso, desde entonces, empecé a usar Luz de luna como nombre en internet
Puede que no todos sepan de dónde viene este nombre, pero cada vez que lo escucho, algo muy tierno dentro de mí se conmueve suavemente
Mamá, nunca he olvidado esa canción que tanto te gustaba
La luz de la luna que contemplamos juntas también se convirtió en mi nombre, y seguirá acompañándome en el largo camino que aún me queda por recorrer
@Binance Wallet $BNB
3
4
326
·
--
Alcista
¿Pasar el día mirando el mercado y los gráficos de velas K no es como trabajar para Corea del Norte?
En este último ataque informático a Binance, el valor de los activos robados ronda los 6.360 millones de dólares
Los hackers están ocupados transfiriendo los activos, y parte de los fondos han llegado a direcciones relacionadas con el anterior robo al exchange Bitget
Por eso, es muy probable que este caso también esté relacionado con el grupo de hackers norcoreano TraderTraitor
Por supuesto, el solapamiento en el flujo de fondos también podría indicar que ambos casos recurrieron al mismo servicio de blanqueo de dinero; por sí solo, este dato no basta para sacar una conclusión
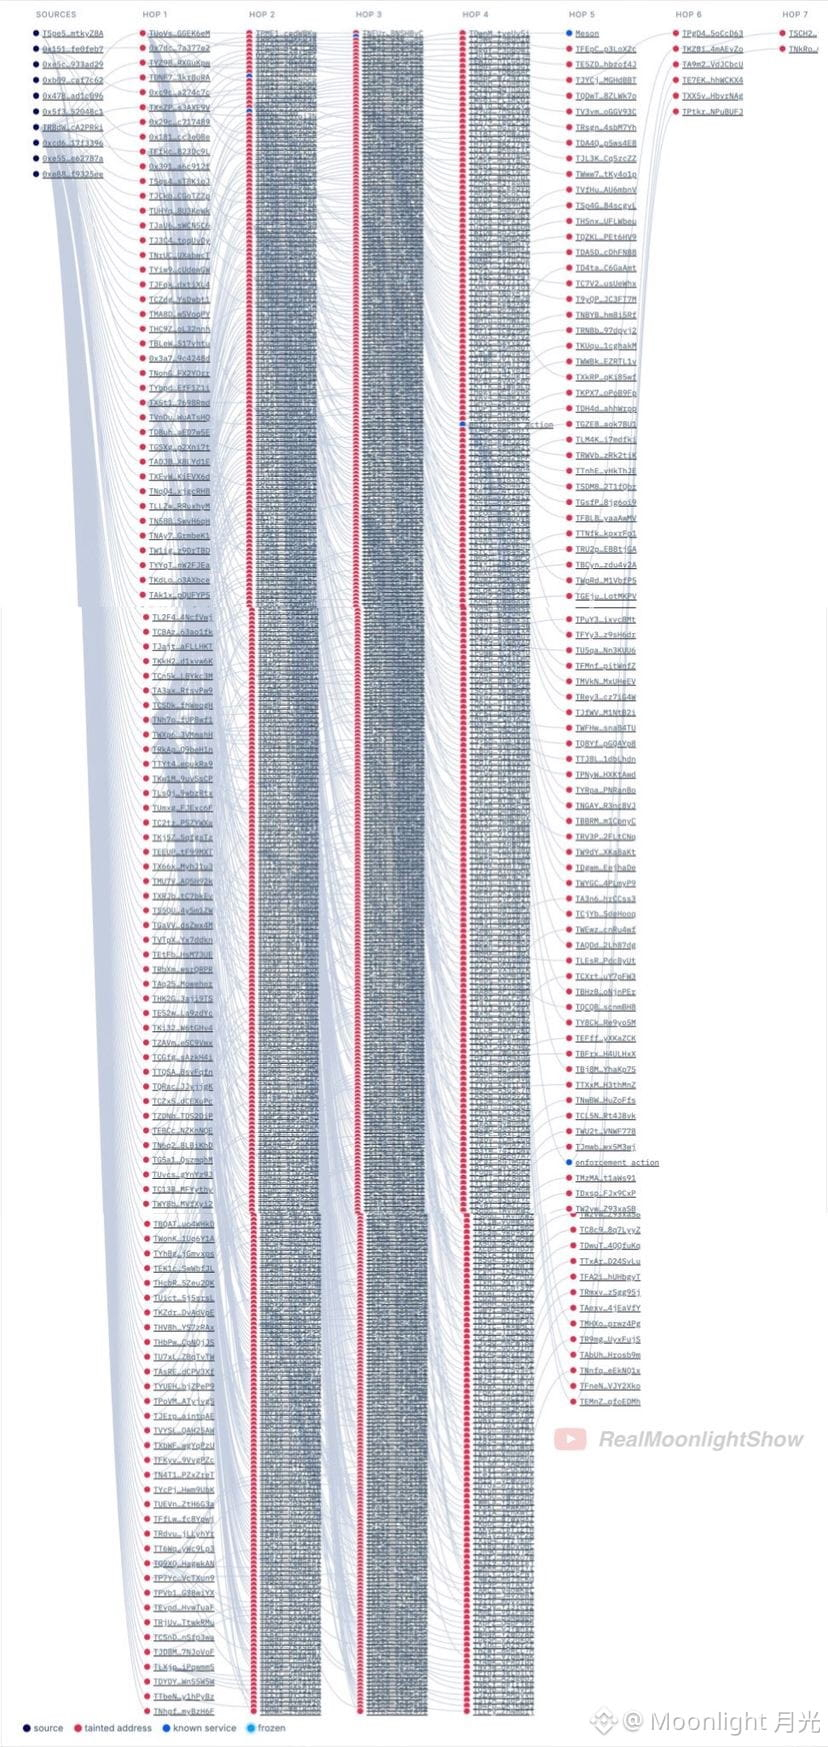
Estos fondos se dividen una y otra vez, pasan de mano en mano y dan vueltas por todas partes. Parece que lo hacen a propósito para convertir el flujo de fondos en la cadena de bloques en un auténtico enredo (como en la imagen)
Pero, por muchas vueltas que den, cada transferencia deja nuevas pistas para seguirles el rastro
¡Ojalá atrapen pronto a esos delincuentes!
#币安披露黑客事件进展63亿美元损失已弥补八成
$BNB
¿Pasar el día mirando el mercado y los gráficos de velas K no es como trabajar para Corea del Norte?
En este último ataque informático a Binance, el valor de los activos robados ronda los 6.360 millones de dólares
Los hackers están ocupados transfiriendo los activos, y parte de los fondos han llegado a direcciones relacionadas con el anterior robo al exchange Bitget
Por eso, es muy probable que este caso también esté relacionado con el grupo de hackers norcoreano TraderTraitor
Por supuesto, el solapamiento en el flujo de fondos también podría indicar que ambos casos recurrieron al mismo servicio de blanqueo de dinero; por sí solo, este dato no basta para sacar una conclusión
Estos fondos se dividen una y otra vez, pasan de mano en mano y dan vueltas por todas partes. Parece que lo hacen a propósito para convertir el flujo de fondos en la cadena de bloques en un auténtico enredo (como en la imagen)
Pero, por muchas vueltas que den, cada transferencia deja nuevas pistas para seguirles el rastro
¡Ojalá atrapen pronto a esos delincuentes!
#币安披露黑客事件进展63亿美元损失已弥补八成
$BNB
En este último ataque informático a Binance, el valor de los activos robados ronda los 6.360 millones de dólares
Los hackers están ocupados transfiriendo los activos, y parte de los fondos han llegado a direcciones relacionadas con el anterior robo al exchange Bitget
Por eso, es muy probable que este caso también esté relacionado con el grupo de hackers norcoreano TraderTraitor
Por supuesto, el solapamiento en el flujo de fondos también podría indicar que ambos casos recurrieron al mismo servicio de blanqueo de dinero; por sí solo, este dato no basta para sacar una conclusión
Estos fondos se dividen una y otra vez, pasan de mano en mano y dan vueltas por todas partes. Parece que lo hacen a propósito para convertir el flujo de fondos en la cadena de bloques en un auténtico enredo (como en la imagen)
Pero, por muchas vueltas que den, cada transferencia deja nuevas pistas para seguirles el rastro
¡Ojalá atrapen pronto a esos delincuentes!
#币安披露黑客事件进展63亿美元损失已弥补八成
$BNB
3
733
·
--
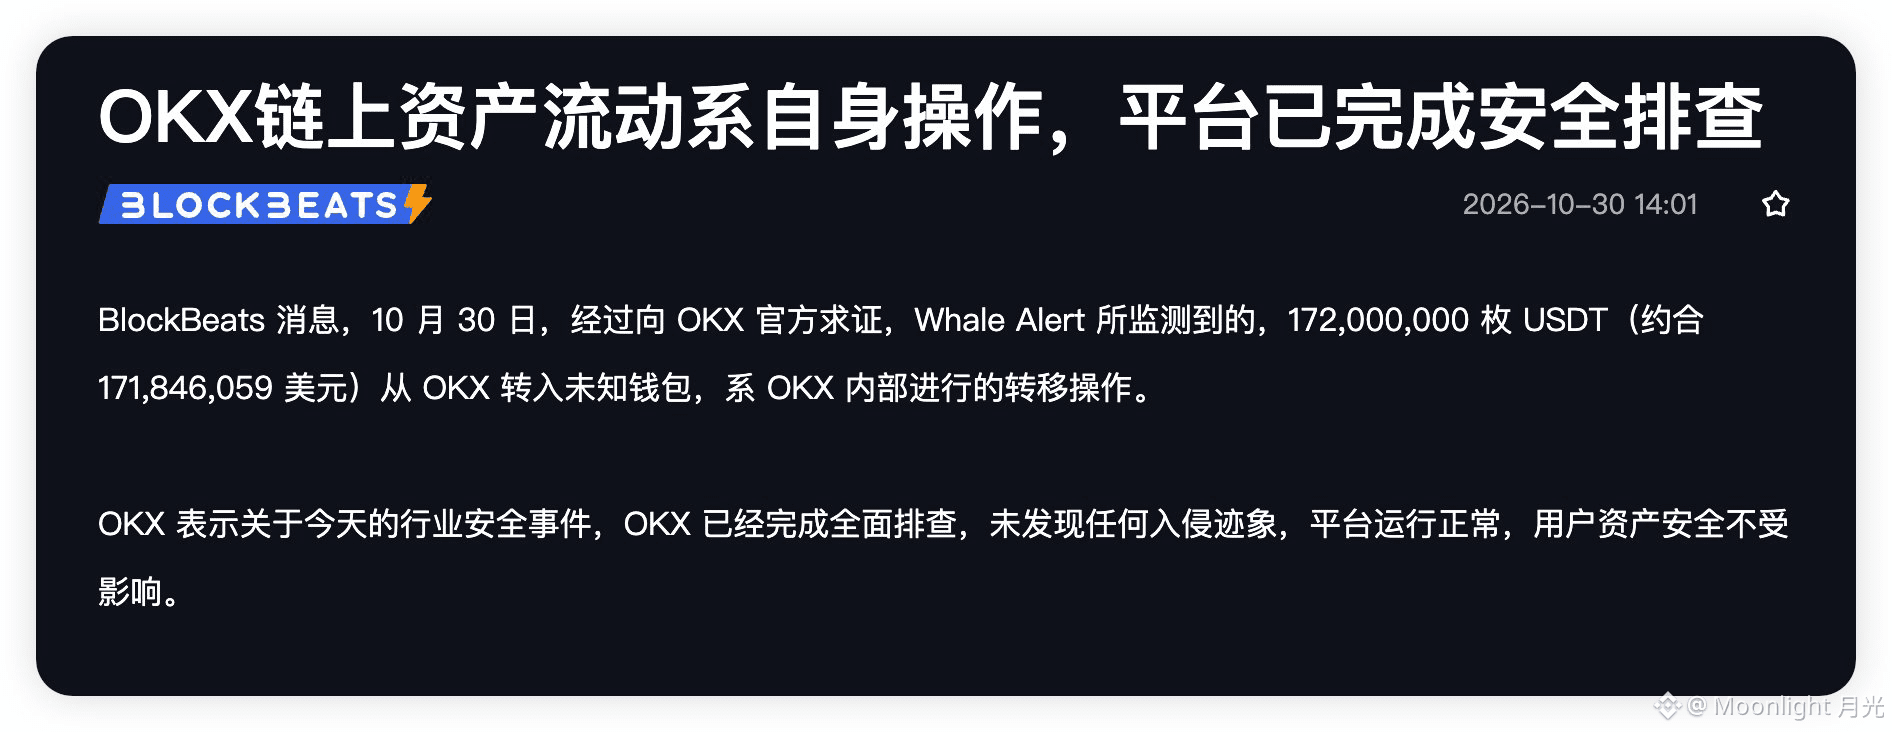
Después del hackeo de Binance ayer, hoy algunas cuentas están difundiendo de forma coordinada el rumor de que «OKX fue hackeado», basándose en una transacción en la cadena desde OKX hacia una «billetera desconocida»
Entiendo que todos quieran atraer tráfico y atención, pero este comportamiento, que ignora los hechos y provoca pánico, no solo desinforma a los usuarios, sino que también perjudica la confianza en todo el sector
«Billetera desconocida» significa que las plataformas de monitoreo de la cadena aún no han identificado a quién pertenece esa dirección; no significa que se haya robado ningún activo
En realidad, esta transferencia de 172 millones de USDT fue un movimiento interno de fondos realizado por OKX
Ayúdennos a desmentir el rumor. Gracias
Al mismo tiempo, Binance también gestionó muy bien esta situación; fue un caso de manual
¡Valoremos mucho una plataforma tan buena!
#CZ称币安赔付到位最重要是保护用户
Después del hackeo de Binance ayer, hoy algunas cuentas están difundiendo de forma coordinada el rumor de que «OKX fue hackeado», basándose en una transacción en la cadena desde OKX hacia una «billetera desconocida»
Entiendo que todos quieran atraer tráfico y atención, pero este comportamiento, que ignora los hechos y provoca pánico, no solo desinforma a los usuarios, sino que también perjudica la confianza en todo el sector
«Billetera desconocida» significa que las plataformas de monitoreo de la cadena aún no han identificado a quién pertenece esa dirección; no significa que se haya robado ningún activo
En realidad, esta transferencia de 172 millones de USDT fue un movimiento interno de fondos realizado por OKX
Ayúdennos a desmentir el rumor. Gracias
Al mismo tiempo, Binance también gestionó muy bien esta situación; fue un caso de manual
¡Valoremos mucho una plataforma tan buena!
#CZ称币安赔付到位最重要是保护用户
Entiendo que todos quieran atraer tráfico y atención, pero este comportamiento, que ignora los hechos y provoca pánico, no solo desinforma a los usuarios, sino que también perjudica la confianza en todo el sector
«Billetera desconocida» significa que las plataformas de monitoreo de la cadena aún no han identificado a quién pertenece esa dirección; no significa que se haya robado ningún activo
En realidad, esta transferencia de 172 millones de USDT fue un movimiento interno de fondos realizado por OKX
Ayúdennos a desmentir el rumor. Gracias
Al mismo tiempo, Binance también gestionó muy bien esta situación; fue un caso de manual
¡Valoremos mucho una plataforma tan buena!
#CZ称币安赔付到位最重要是保护用户
2
182
·
--
¡Guau, necesito muchísimo un coche así!
Cuando me encuentro con una plaza de aparcamiento difícil, normalmente me rindo sin más.
Nunca consigo aprender a aparcar en paralelo.
Ahora lo entiendo: no es que conduzca mal,
es que los neumáticos que compré no pueden girar de un lado a otro.
Cuando habiliten los retiros, ¡sortearé a un amigo para que me patrocine el coche! 🥹
#何一表示提现预计将在未来42小时内恢复
¡Guau, necesito muchísimo un coche así!
Cuando me encuentro con una plaza de aparcamiento difícil, normalmente me rindo sin más.
Nunca consigo aprender a aparcar en paralelo.
Ahora lo entiendo: no es que conduzca mal,
es que los neumáticos que compré no pueden girar de un lado a otro.
Cuando habiliten los retiros, ¡sortearé a un amigo para que me patrocine el coche! 🥹
#何一表示提现预计将在未来42小时内恢复
Cuando me encuentro con una plaza de aparcamiento difícil, normalmente me rindo sin más.
Nunca consigo aprender a aparcar en paralelo.
Ahora lo entiendo: no es que conduzca mal,
es que los neumáticos que compré no pueden girar de un lado a otro.
Cuando habiliten los retiros, ¡sortearé a un amigo para que me patrocine el coche! 🥹
#何一表示提现预计将在未来42小时内恢复
1
4
364
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
BinanceReopensWithdrawalsForMoreAssets
903,355 visualizaciones
4,717 participa(n) en el debate
Incidente de seguridad | Actualización de recuperación n.º 8: se reanudarán las retiradas de más activos (2026-11-05)
Binance Announcement
·420 «Me gusta»
·1.9M visualizaciones
Binance98PercentReplenished
218,232 visualizaciones
1,941 participa(n) en el debate
USStocksSlipandCryptoMarketUnderBroadPressure
23,082 visualizaciones
279 participa(n) en el debate