

Bill没耐心就会亏完
704 Publicaciones
Bill没耐心就会亏完
 Verificado de Square
Denunciar
Bloquear usuario
耐心耐心再耐心。
Trader ocasional
5.8 años
1.1K+ Siguiendo
36.5K+ Seguidores
25.9K+ Me gusta
Publicaciones
Todo
Cotizaciones
Vídeos
Directo
PINNED
·
--
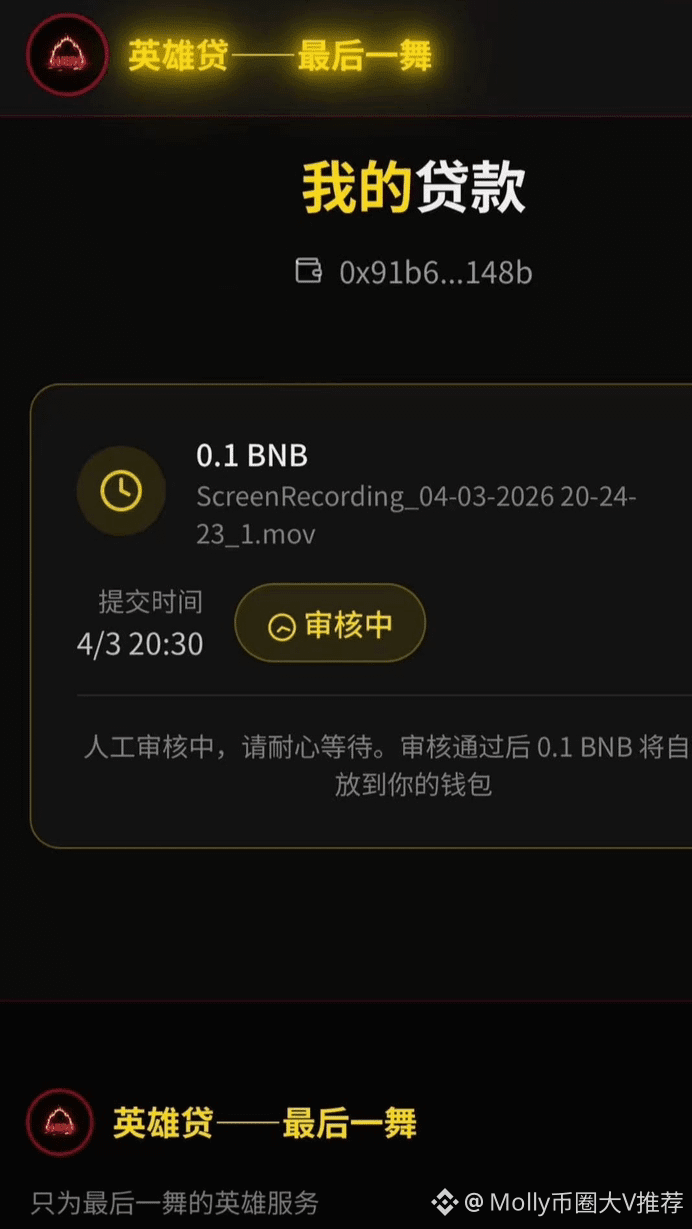
Crédito de héroe, sube el video de jugar a disparar aviones para la revisión y el préstamo de 0.1 bnb.
Al momento de pagar, se cobra un 5% de tarifa de servicio.
Ahora la página web también está cerrada.
El fundador tampoco habla.
¿Entonces, las dos veces que lo hice no fueron en vano? $BNB
Crédito de héroe, sube el video de jugar a disparar aviones para la revisión y el préstamo de 0.1 bnb.
Al momento de pagar, se cobra un 5% de tarifa de servicio.
Ahora la página web también está cerrada.
El fundador tampoco habla.
¿Entonces, las dos veces que lo hice no fueron en vano? $BNB
Al momento de pagar, se cobra un 5% de tarifa de servicio.
Ahora la página web también está cerrada.
El fundador tampoco habla.
¿Entonces, las dos veces que lo hice no fueron en vano? $BNB
48
4
99
106k
PINNED
·
--
Artículo
Alpha 350u acumulando 32768u, ¿cómo lograr un consumo total de 4u?Solo necesitas hacer los siguientes 4 puntos!!!!!!
He probado y estoy haciendo esto todos los días, cada transacción tiene un costo de deslizamiento de 0.06u, la tarifa de transacción es de 0.02u, en promedio 0.08 por transacción, necesito hacer alrededor de 50 transacciones, consumiendo un total de 4u. Por lo tanto, no se puede cometer ningún error en los siguientes puntos.
1. Elegir el token, debe ser el $ZKJ de la cadena bnb. Actualmente creo que este es el mínimo. También pueden intentar con B2 y KOGE (que acaba de finalizar un concurso de trading)
2. La ubicación de la transacción, debe ser en la billetera. He probado en la billetera y en el intercambio, en el intercambio es más o menos, alrededor de 0.2u por transacción, transaccionando directamente en la ubicación de la página principal de la billetera.
Alpha 350u acumulando 32768u, ¿cómo lograr un consumo total de 4u?
Solo necesitas hacer los siguientes 4 puntos!!!!!!
He probado y estoy haciendo esto todos los días, cada transacción tiene un costo de deslizamiento de 0.06u, la tarifa de transacción es de 0.02u, en promedio 0.08 por transacción, necesito hacer alrededor de 50 transacciones, consumiendo un total de 4u. Por lo tanto, no se puede cometer ningún error en los siguientes puntos.
1. Elegir el token, debe ser el $ZKJ de la cadena bnb. Actualmente creo que este es el mínimo. También pueden intentar con B2 y KOGE (que acaba de finalizar un concurso de trading)
2. La ubicación de la transacción, debe ser en la billetera. He probado en la billetera y en el intercambio, en el intercambio es más o menos, alrededor de 0.2u por transacción, transaccionando directamente en la ubicación de la página principal de la billetera.
257
113
203
100.5k
·
--
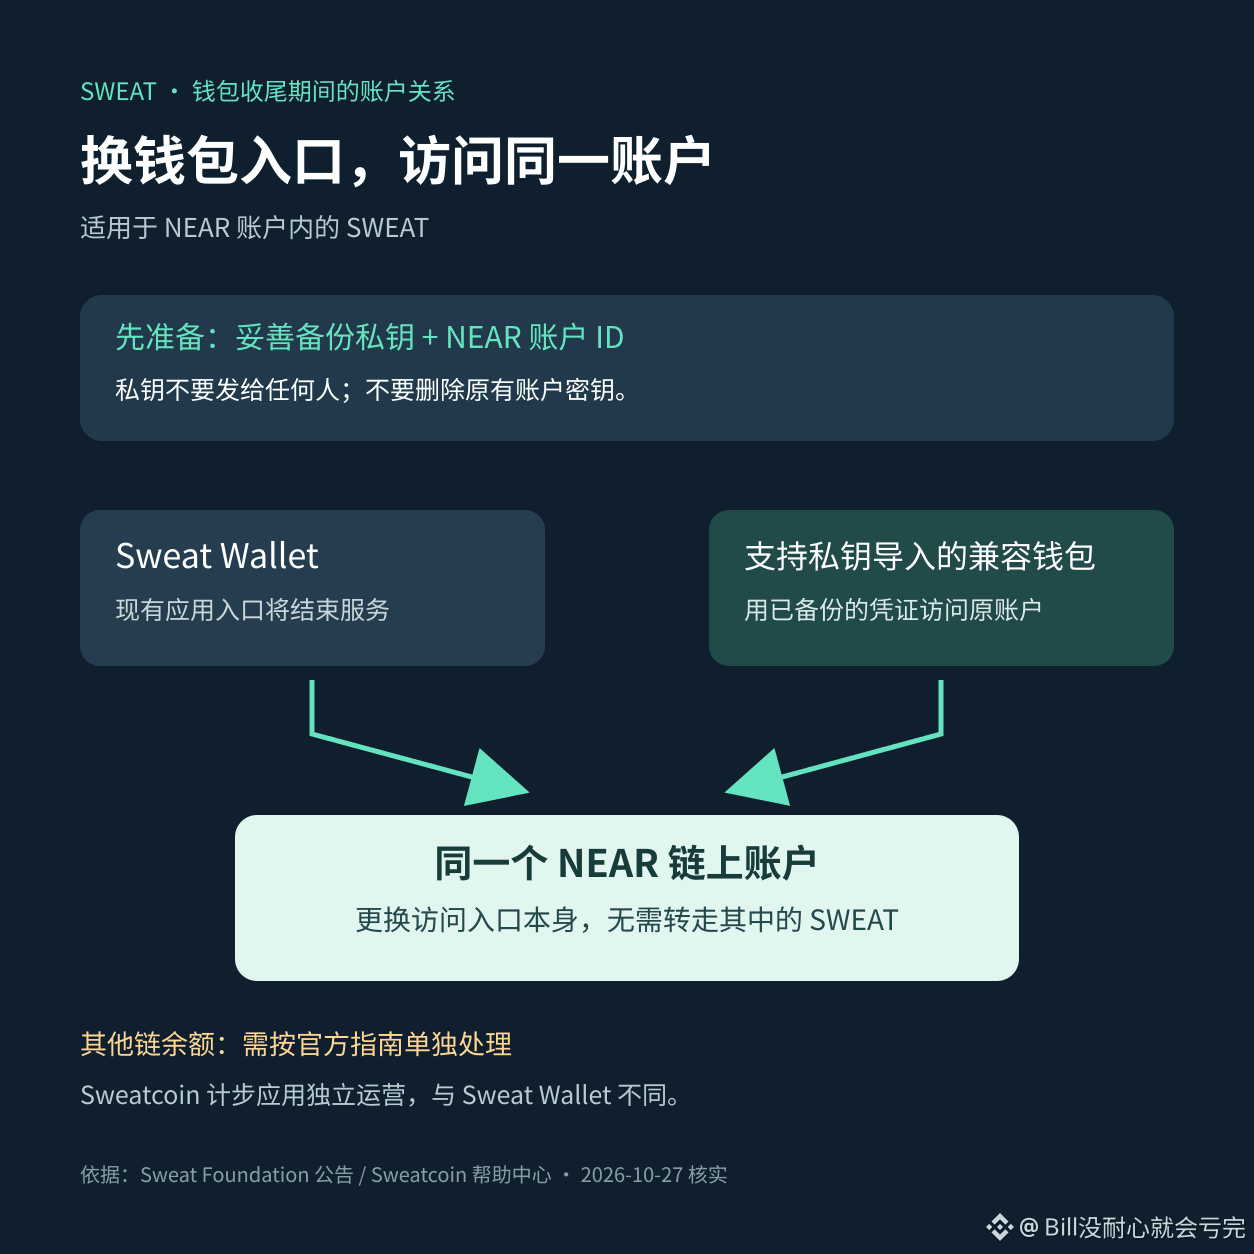
Que Sweat Wallet ponga fin a sus servicios actuales no significa que tus SWEAT vayan a desaparecer de la cadena.
La Fundación anunció este mes que la billetera actual y los servicios asociados finalizarán el 30 de diciembre de 2026, pero los SWEAT seguirán existiendo en NEAR y en las cadenas a las que se hayan transferido mediante un puente. El centro de ayuda de Sweatcoin también confirma que la aplicación de conteo de pasos Sweatcoin y la billetera de criptomonedas son productos distintos, y que la primera seguirá funcionando.
Para quienes usan la billetera, lo más útil ahora es hacer una copia de seguridad de la clave privada y del ID de la cuenta de NEAR. Las billeteras compatibles que permiten importar claves privadas pueden acceder a la misma cuenta; cambiar la forma de acceder a ella no requiere, por sí solo, transferir los SWEAT de NEAR. Guarda la copia de seguridad en un lugar seguro y fuera de línea. No se la envíes a nadie.
No apliques esto a todos los activos: los saldos de otras cadenas dentro de la billetera deben gestionarse por separado siguiendo las instrucciones oficiales. La Fundación recomienda a los usuarios completar los preparativos antes del 18 de diciembre; los próximos pasos se anunciarán durante la primera semana de diciembre.
Desconfía de cualquier persona que te contacte en privado para pedirte la clave privada o que afirme que puede encargarse de la migración por ti. Los precios de los tokens y su liquidez conllevan riesgos; lo anterior no es una recomendación de compra o venta.
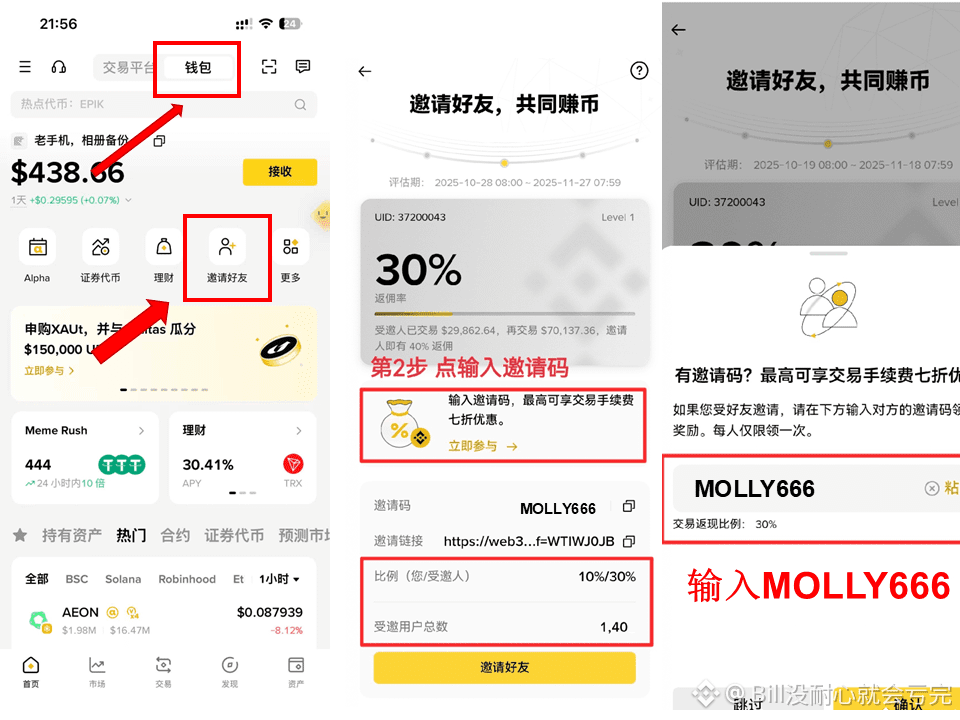
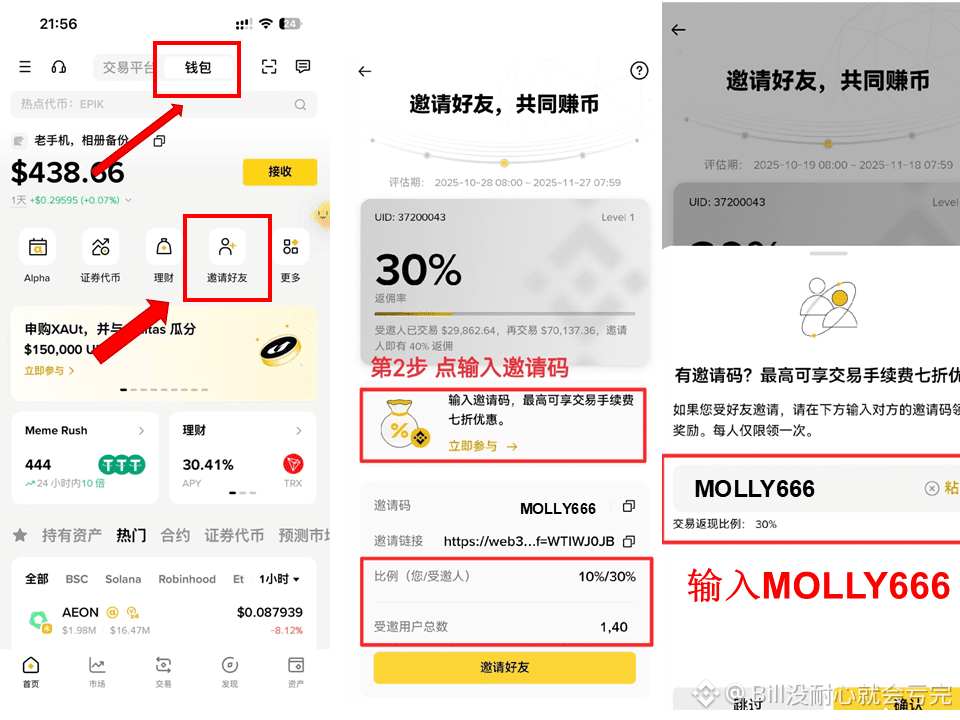
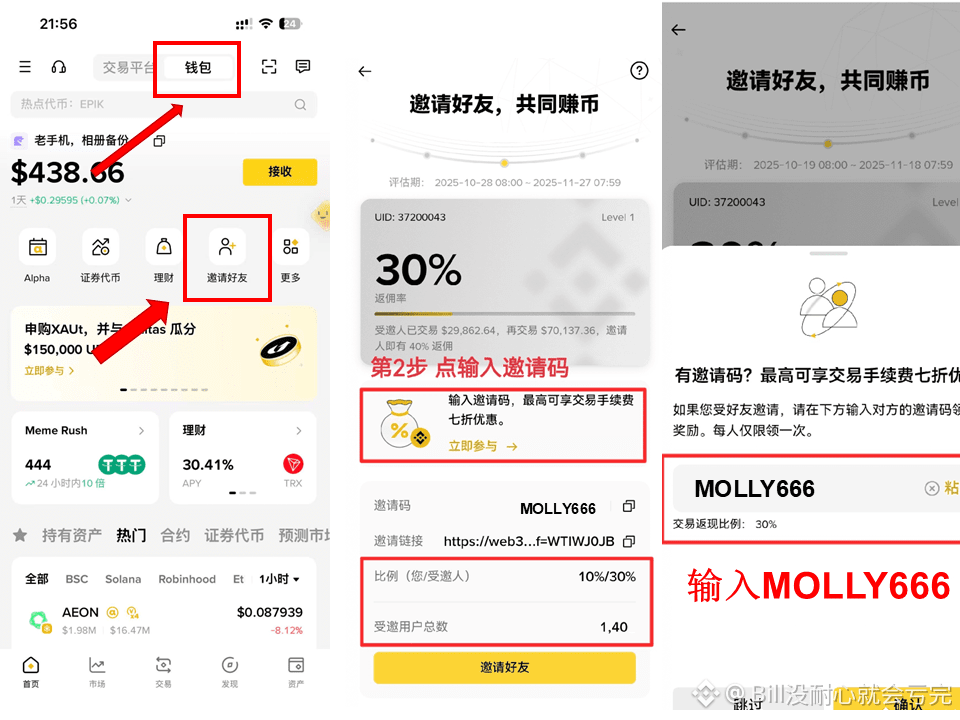
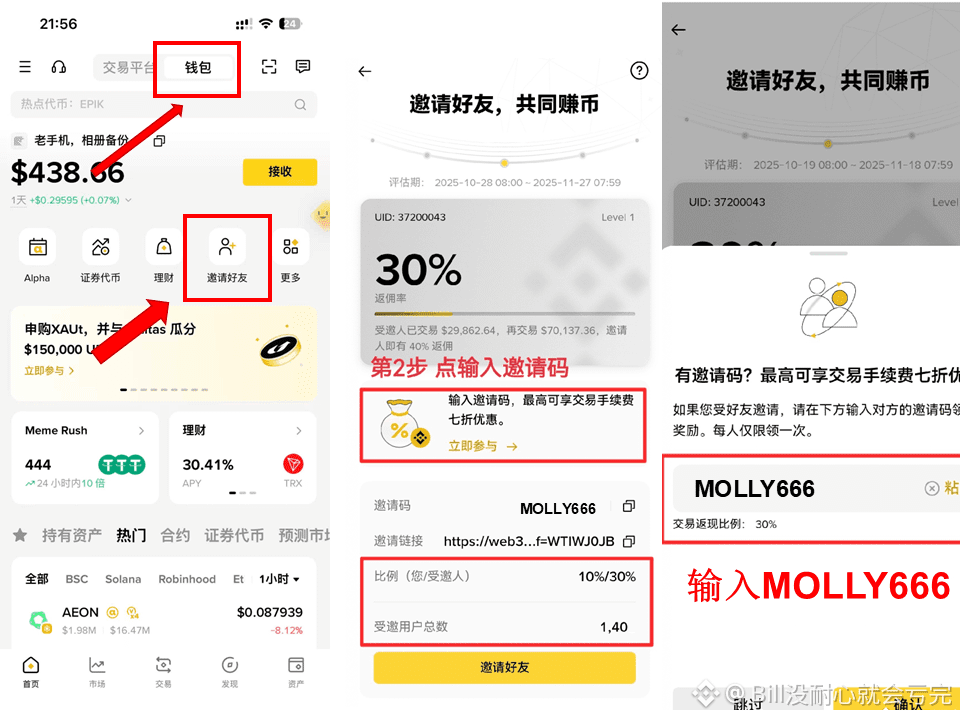
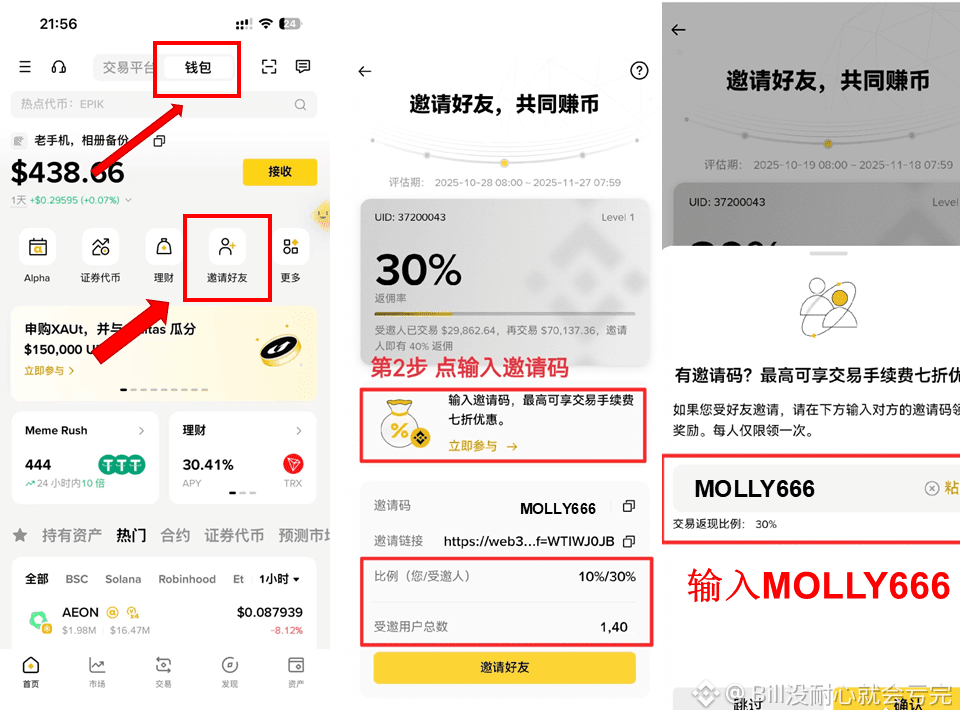
Código de invitación de Binance Wallet: MOLLY666
275
·
--
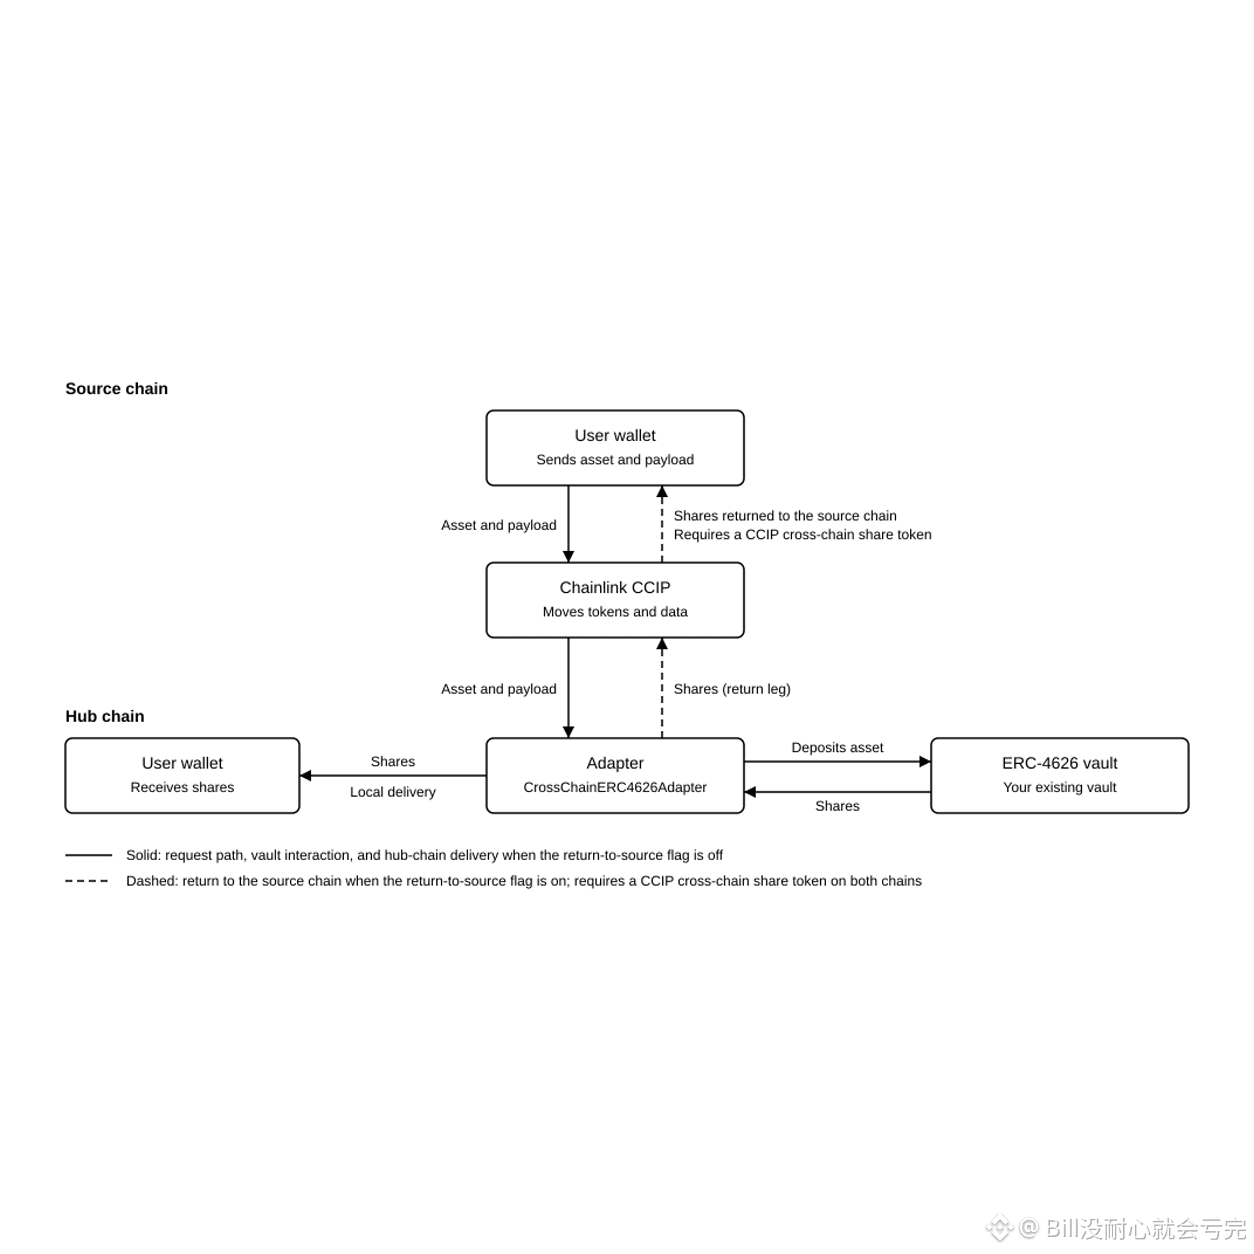
Después de depositar activos entre cadenas en una bóveda, las participaciones que recibes no necesariamente vuelven automáticamente a la cadena de origen.
Los CCIP Vault Adapters, lanzados por Chainlink el 8 de octubre, conectan las transferencias entre cadenas y los depósitos en bóvedas en un único flujo. La bóveda sigue estando en la cadena principal, donde también permanecen la contabilidad, las estrategias y la gestión de riesgos, sin necesidad de abrir un pool para cada cadena de origen.
El diagrama de flujo de la documentación oficial incluye un detalle práctico: una vez completado el depósito por el adaptador, puedes recibir las participaciones en la cadena donde está la bóveda. Si quieres enviar las participaciones de vuelta a la cadena de origen, el token de participación también debe estar configurado como un token interoperable de CCIP entre ambas cadenas. Que la página indique que se puede depositar con un solo clic no basta para saber en qué cadena recibirás finalmente los activos.
Para quienes lo usan, antes de operar es más útil comprobar la cadena de recepción, qué tipo de participaciones recibirán y cuál es la ruta de reembolso en caso de fallo, que tener que pulsar menos botones. Los contratos de interoperabilidad entre cadenas y de las bóvedas siguen conllevando riesgos; simplificar la operación no significa que el capital esté a salvo.
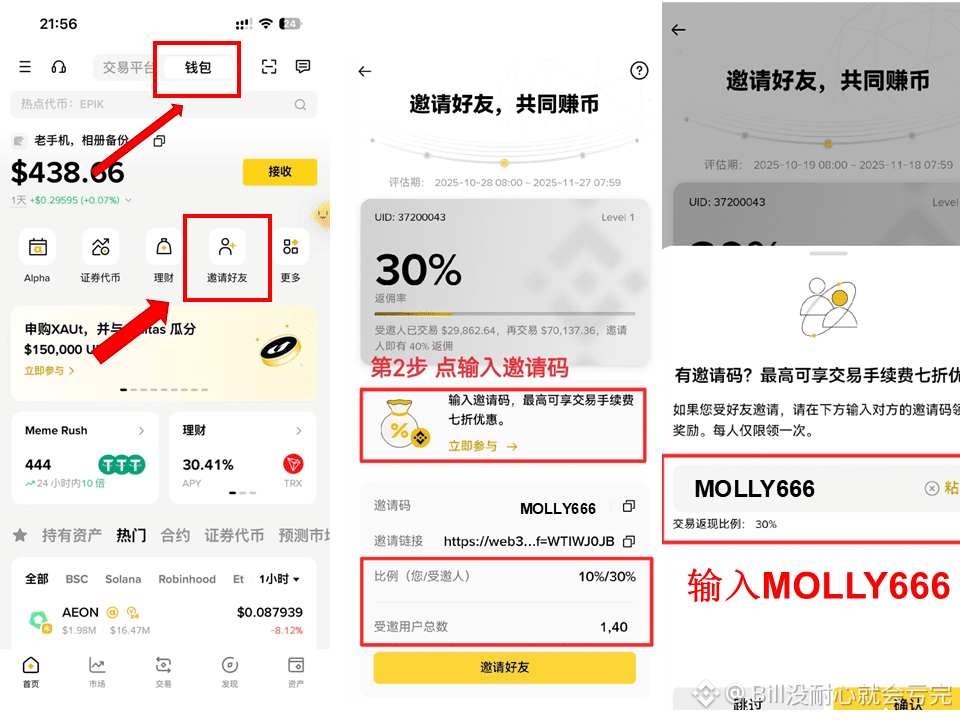
Código de invitación de Binance Wallet: MOLLY666
89
·
--
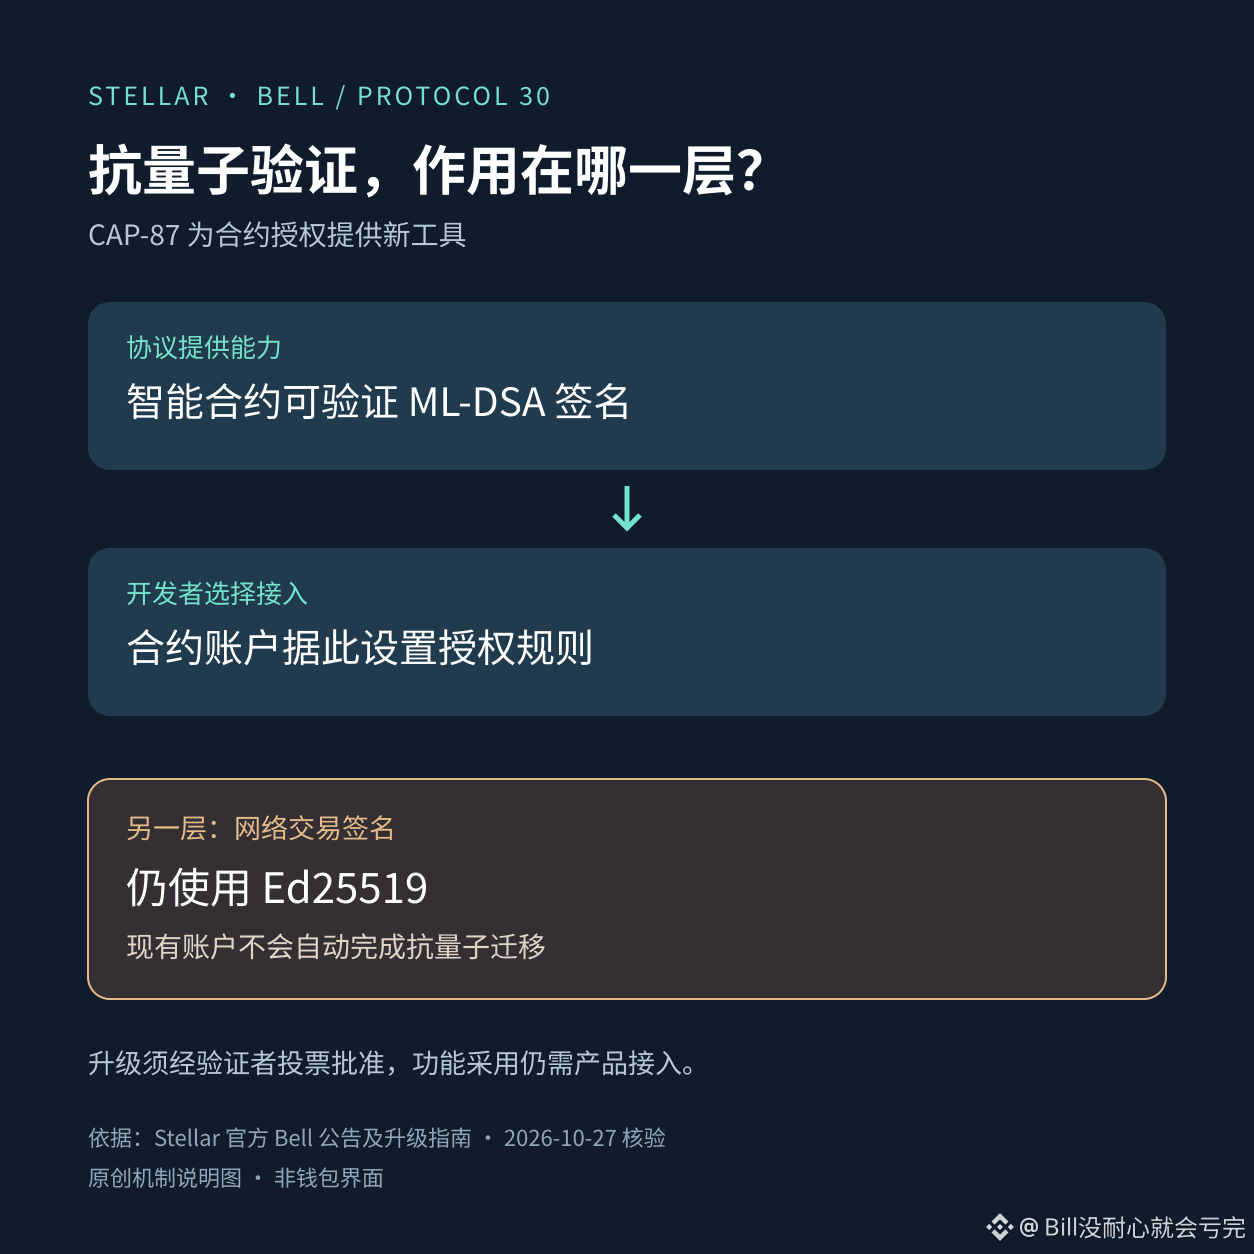
La actualización Bell de Stellar admite firmas resistentes a la computación cuántica, pero eso no significa que toda la cadena ya haya completado la migración. Las firmas de las transacciones de la red ordinaria siguen siendo Ed25519; es fácil que los titulares omitan esta distinción.
La guía oficial, actualizada el 23 de octubre, detalla los preparativos para la actualización. CAP-87, incluido en Bell, permite que los contratos inteligentes verifiquen firmas ML-DSA, lo que permite a las cuentas de contratos establecer reglas de autorización basadas en ellas. Se trata de una función opcional para los desarrolladores: los monederos y los servicios de custodia aún deben integrarla, y las cuentas existentes no se cambiarán automáticamente.
Por ahora, están previstas una votación en la red de pruebas para el 3 de noviembre y otra en la red principal para el 23 de noviembre, ambas a las 17:00 UTC. La actualización solo entrará en vigor si la aprueban los validadores, y las fechas podrían cambiar. Para quienes usan productos de Stellar, lo más práctico es comprobar si el proveedor del servicio confirma claramente que admite la nueva función, en lugar de fijarse solo en si el nombre del protocolo menciona la resistencia a la computación cuántica.
El progreso del protocolo no garantiza el comportamiento del precio de XLM; conviene seguir teniendo en cuenta los riesgos del mercado y tecnológicos.
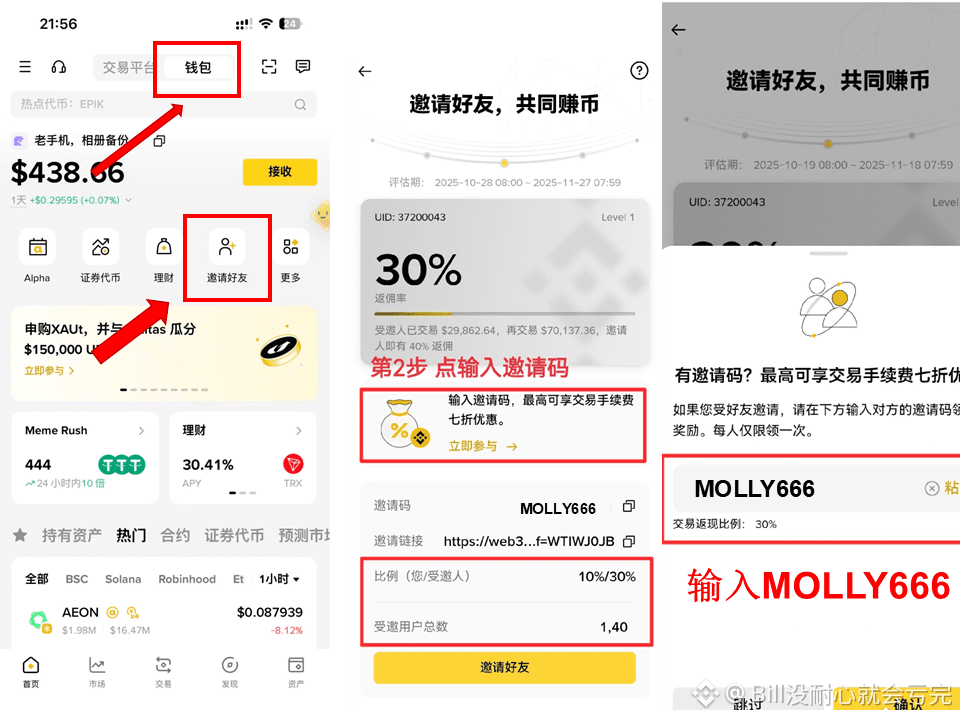
Código de invitación de Binance Wallet: MOLLY666
158
·
--
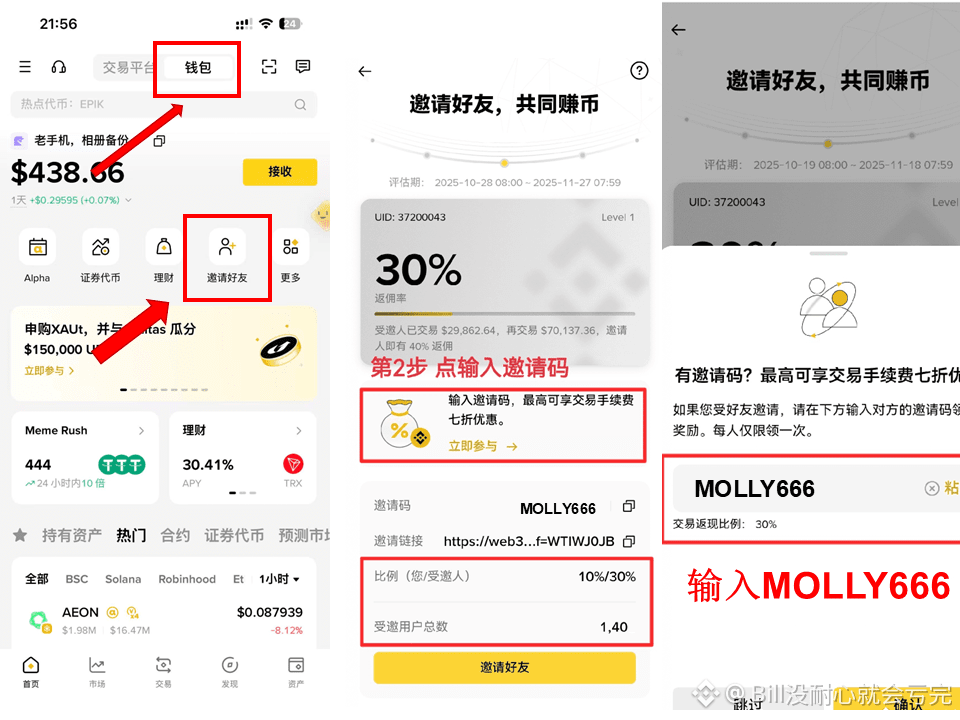
Que Lido haya pausado la asignación de nuevos depósitos a MetaMask Staking y que esto afecte o no a la billetera MetaMask son dos cuestiones que deben verificarse por separado.
Una actualización del foro de gobernanza de Lido del 23 de octubre confirmó que las restricciones correspondientes ya estaban activas en dos módulos de validación comunitaria. Se aplica un modo de límite flexible que impide seguir asignando nuevos depósitos a ese operador. Se trata de una medida adoptada tras un incidente de seguridad de la infraestructura, no de un aviso para que los usuarios de billeteras comunes trasladen sus activos.
En su anuncio del 1 de octubre, MetaMask indicó que había retirado preventivamente a los validadores afectados y que, hasta el momento de esa investigación, no había indicios de que la billetera ni los fondos de los clientes se hubieran visto afectados. También explicó que su servicio de staking sin custodia no gestiona las claves de retiro en nombre de los clientes. Esta afirmación se refiere al momento de la investigación y no debe reformularse como una garantía de seguridad permanente.
Ante una noticia de seguridad, primero comprueba qué servicio se vio afectado y quién tiene qué permisos. No sigas ningún mensaje que aproveche la situación para pedirte la frase semilla. El staking sigue conllevando riesgos operativos, de penalización y de contratos inteligentes.
Código de invitación de Binance Wallet: MOLLY666
226
·
--
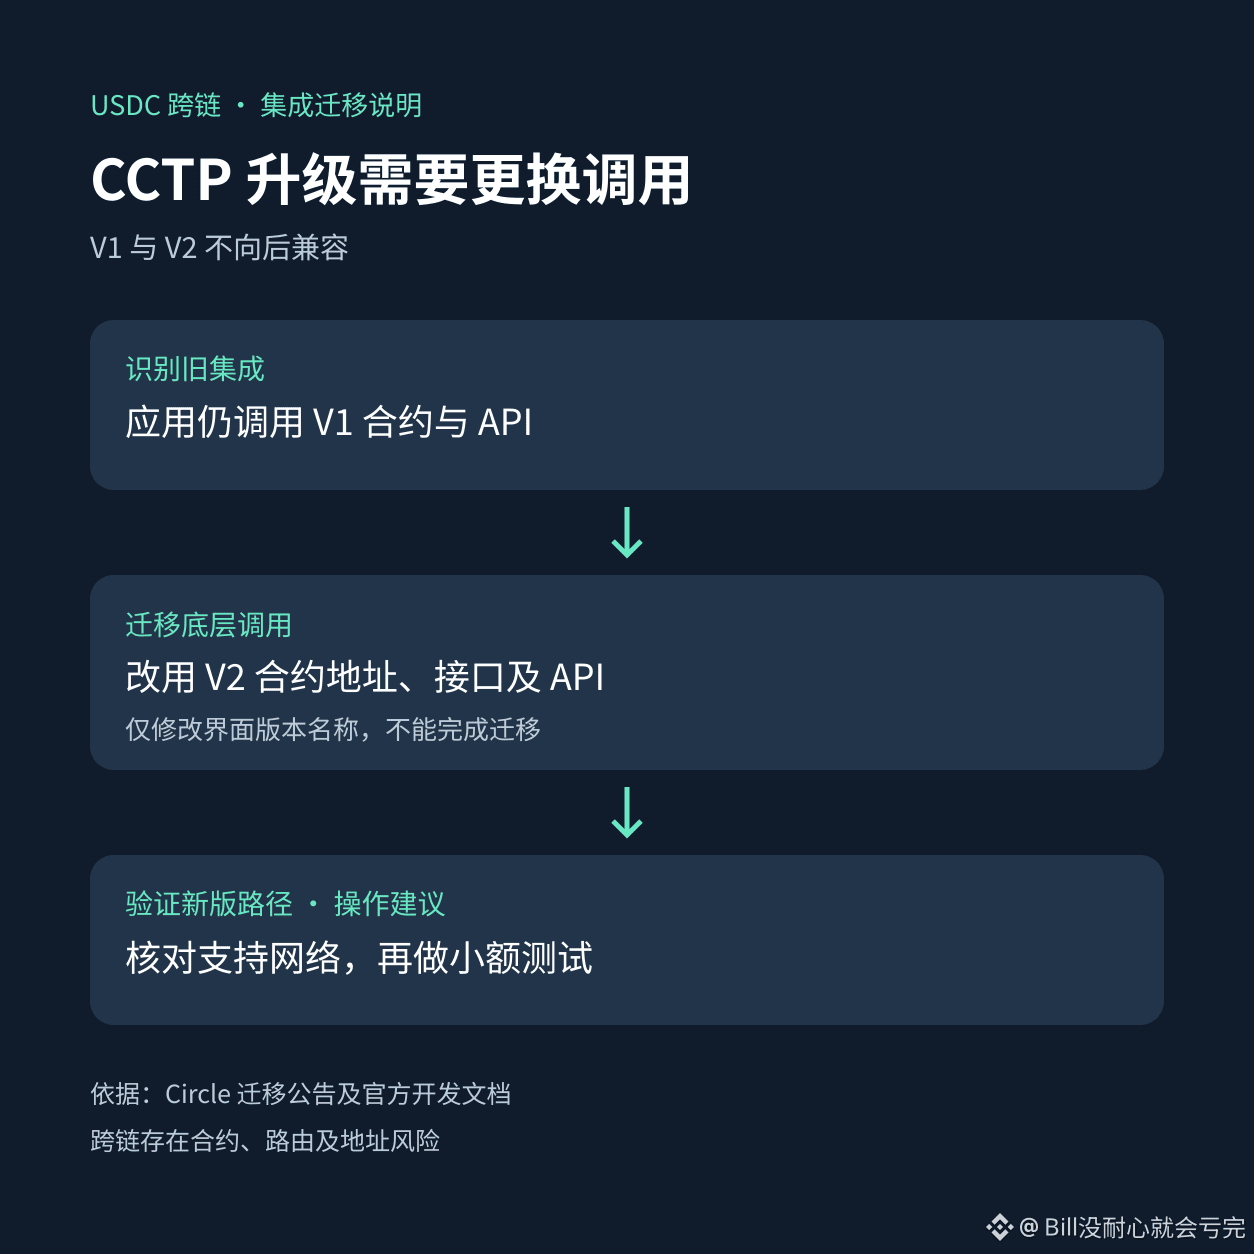
Al transferir USDC entre cadenas, lo que hay que comprobar ahora es si la aplicación ha migrado las rutas antiguas de CCTP.
El retiro anunciado por Circle está cada vez más cerca: a partir del 31 de octubre de 2026, CCTP V1 reducirá gradualmente los límites de quema. Según el plan oficial, el 1 de diciembre se suspenderán los contratos antiguos, y las integraciones que sigan apuntando a ellos dejarán de permitir transferencias de USDC entre cadenas.
Un detalle que puede pasar desapercibido es que V2 utiliza contratos y API independientes, y no es compatible con versiones anteriores de V1. Las billeteras y las aplicaciones de transferencias entre cadenas no pueden limitarse a cambiar el nombre de la versión en la interfaz: también deben migrar las llamadas subyacentes. Antes de usar una aplicación, los usuarios pueden consultar el anuncio de migración y confirmar que la cadena y la ruta de transferencia seleccionadas sean compatibles con la nueva versión. No den por hecho que el canal está disponible solo porque la página siga abriéndose.
Este aviso se refiere a la infraestructura antigua de transferencias entre cadenas; no debe interpretarse como que se suspenderán todas las transferencias de USDC. Las transferencias entre cadenas conllevan riesgos relacionados con los contratos, las rutas y las direcciones. Antes de operar, comprueba la red de destino y haz primero una prueba con una cantidad pequeña.
Código de invitación de Binance Wallet: MOLLY666
108
·
--
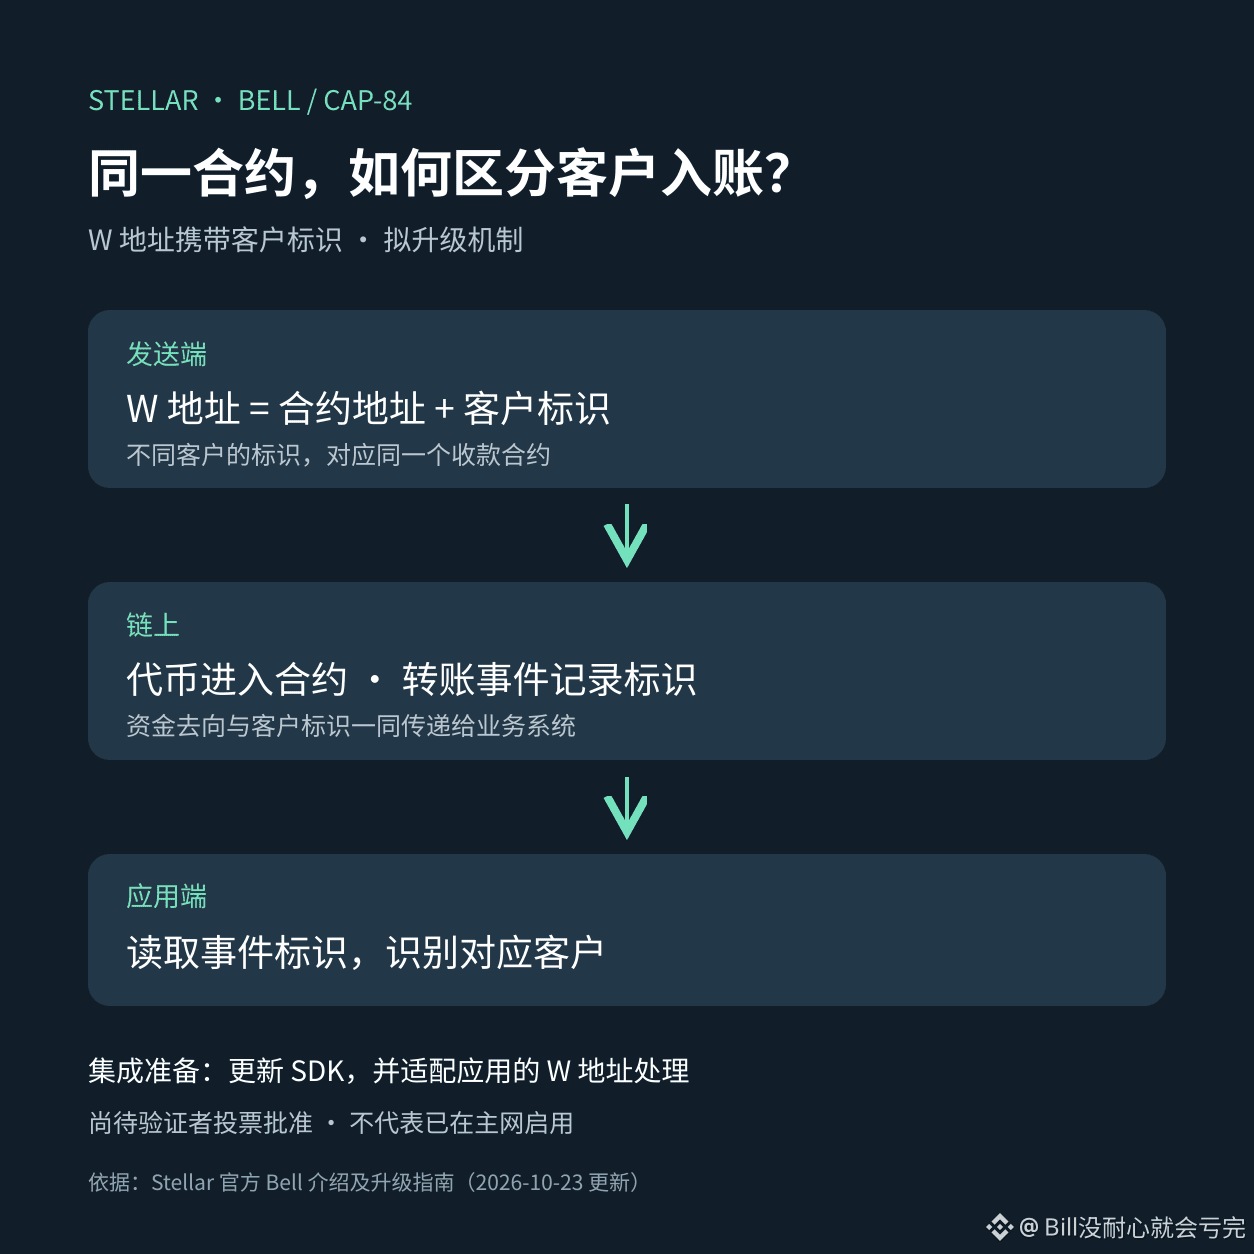
Las direcciones W que Stellar está a punto de introducir resuelven un mismo problema: cómo distinguir los depósitos de distintos clientes en un mismo contrato inteligente.
Bell (Protocolo 30) permite, mediante CAP-84, añadir un identificador de cliente a las direcciones de los contratos. Los tokens siguen llegando al mismo contrato, pero el identificador se incluye en el evento de transferencia y el sistema de negocio lo utiliza para identificar al cliente correspondiente. Esto proporciona soporte a nivel de protocolo para que varios clientes compartan un mismo contrato en servicios de custodia con cuentas inteligentes.
Sin embargo, actualizar una billetera al nuevo SDK no completa la adaptación. El SDK puede analizar direcciones W, pero la lógica propia de la aplicación para validar, mostrar y almacenar direcciones también debe admitirlas. Que una dirección se pueda analizar y que el sistema de negocio registre correctamente el ingreso son dos aspectos que deben comprobarse por separado.
La guía oficial de actualización se modificó el 23 de octubre. Las votaciones en la red de pruebas y en la red principal están previstas, respectivamente, para el 3 y el 23 de noviembre. La actualización solo entrará en vigor si la aprueban los validadores, y las fechas aún podrían cambiar. Por ahora, conviene considerarla una tarea de preparación para la integración.
La actualización del protocolo no garantiza que el precio de XLM tenga un buen comportamiento. Antes de transferir, confirma qué tipos de dirección admite la plataforma receptora.
Código de invitación de Binance Wallet: MOLLY666
115
·
--
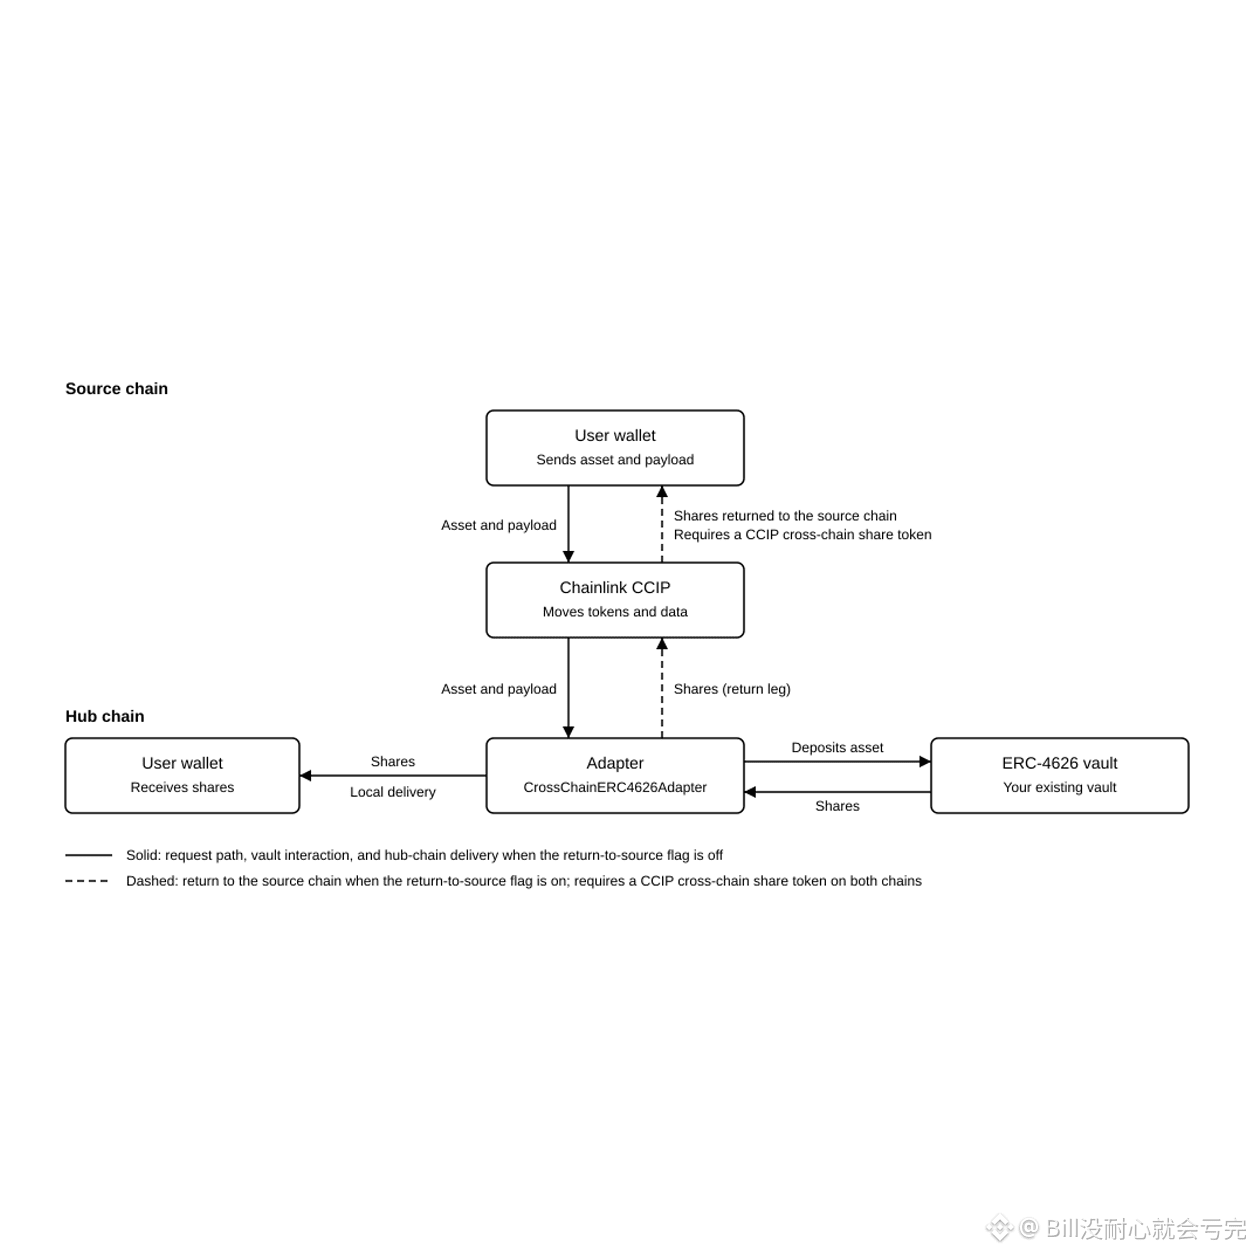
Depositar en una bóveda desde otra cadena sin tener que trasladar la bóveda. Los CCIP Vault Adapters que Chainlink lanzó este mes conectan el punto de entrada de depósito de la cadena del usuario con la cadena donde está la bóveda, mientras que la estrategia, la contabilidad y los parámetros de riesgo permanecen en su lugar.
El diagrama de flujo de la documentación oficial es muy claro: los activos y las instrucciones pasan por CCIP; en la cadena de destino, el adaptador interactúa con una bóveda ERC-4626 y luego entrega las participaciones que representan la posición de depósito. Estas pueden permanecer en la cadena donde está la bóveda. Para enviarlas de vuelta a la cadena original del usuario, el token de participación también debe contar con la configuración entre cadenas correspondiente. Que el punto de entrada funcione entre cadenas no significa que todos los tokens y todas las rutas puedan usarse directamente.
Lo que más me importa es que el usuario tenga que cambiar de cadena y hacer transferencias manuales menos veces, aunque el transporte entre cadenas y la estrategia de la bóveda sigan existiendo detrás. Al evaluar este tipo de productos, además de comprobar si la interfaz es fácil de usar, conviene fijarse en a qué bóveda llegan finalmente los activos, en qué cadena quedan las participaciones y cómo recuperar los fondos si algo falla.
Tanto las operaciones entre cadenas como los contratos de bóveda conllevan riesgos; simplificar las operaciones no significa que el capital esté a salvo.
Código de invitación de Binance Wallet: MOLLY666
154
·
--
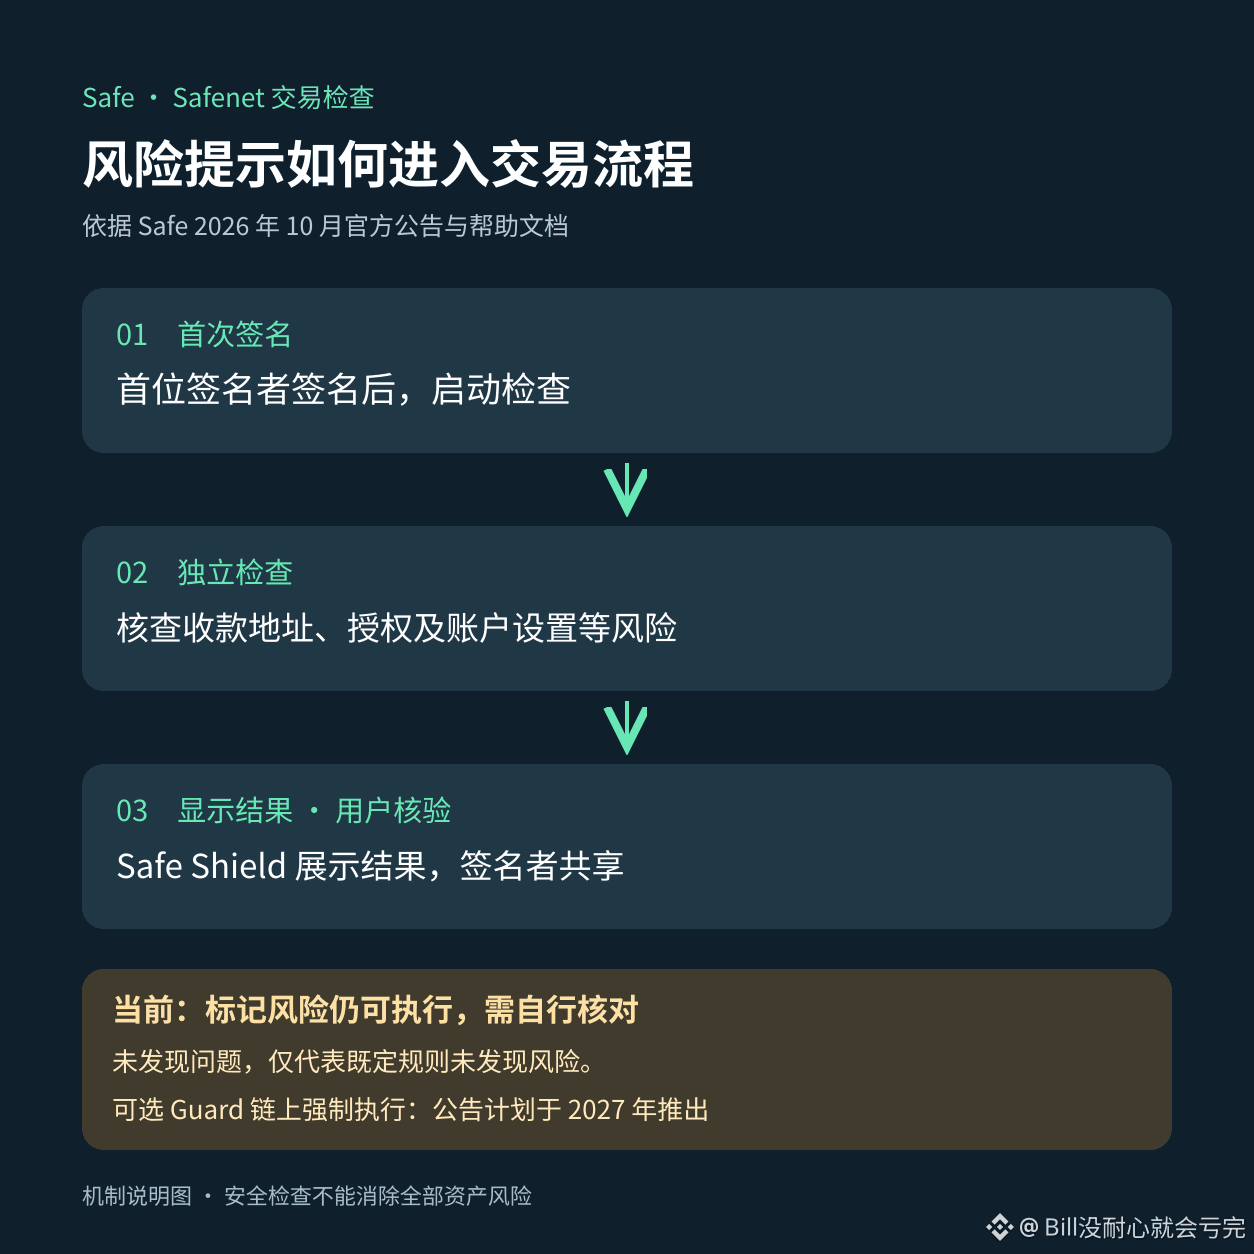
Aunque Safenet de Safe señale un riesgo, los usuarios todavía pueden ejecutar la transacción. Si se interpreta la comprobación de seguridad como un bloqueo automático, es fácil sobrestimar el alcance de esta protección.
El 21 de octubre, Safe Labs anunció el lanzamiento de Safenet, que ofrece a los usuarios de Safe Pro comprobaciones independientes antes de ejecutar transacciones y registra los resultados en la cadena. La documentación oficial de ayuda es más específica: la comprobación se inicia después de que firme el primer firmante; el resultado aparece en Safe Shield y en la cola de transacciones, y los demás firmantes ven el mismo resultado.
La comprobación presta atención a problemas como direcciones de destinatarios desconocidas, autorizaciones ilimitadas y cambios en la configuración de la cuenta. Sin embargo, «No issues found» solo significa que no se han detectado infracciones de las reglas establecidas; no implica que se hayan cubierto todos los riesgos. Además, por ahora, las transacciones señaladas no se detienen automáticamente.
Según lo previsto en el anuncio, el módulo opcional de aplicación en la cadena Safenet Guard se lanzará en 2027. Si actualmente gestionas fondos con firmas múltiples, después de ver los resultados de la comprobación aún debes verificar la dirección del destinatario, el destinatario de la autorización y los cambios de configuración. Incluso varias personas pueden firmar por error la misma transacción.
Las herramientas de seguridad no pueden eliminar todos los riesgos para tus activos. Verifica todo por tu cuenta antes de ejecutar una transacción.
Código de invitación de Binance Wallet: MOLLY666
154
·
--
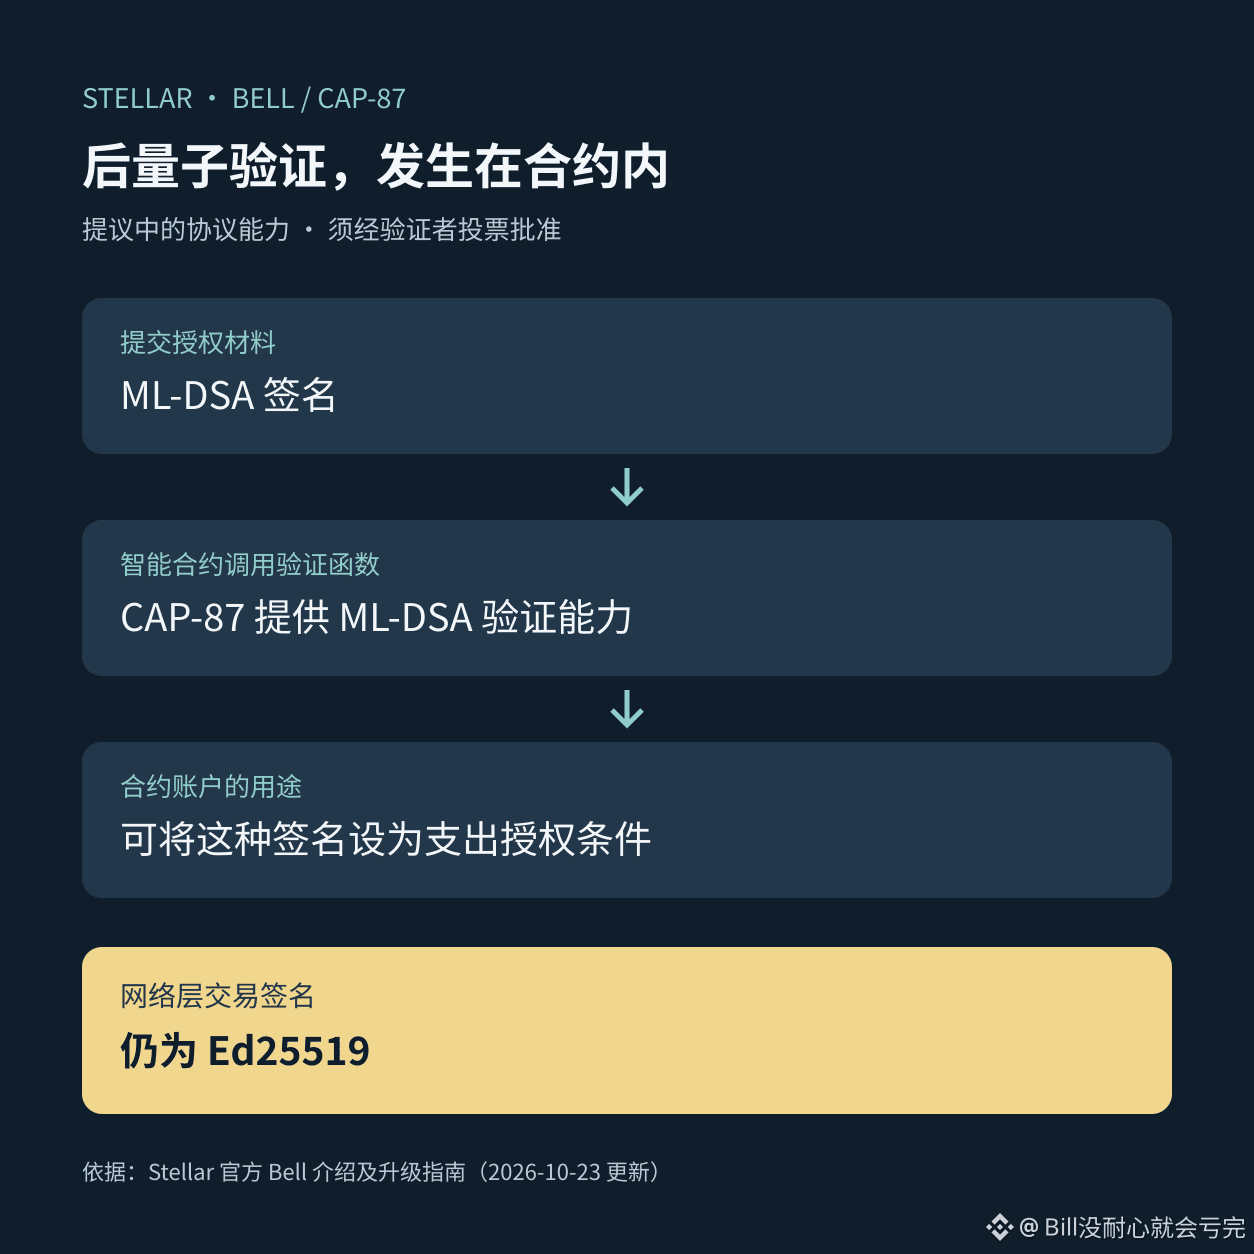
La actualización Bell de Stellar admite la verificación de firmas poscuánticas, pero no hay que interpretarlo como que las transacciones de toda la red ya usan firmas resistentes a la computación cuántica.
La guía oficial actualizada el 23 de octubre delimita claramente el alcance: CAP-87 permite que los contratos inteligentes verifiquen firmas ML-DSA. Los desarrolladores pueden usar esta función para configurar reglas de autorización en cuentas de contrato; por ejemplo, exigir que se presente este tipo de firma para mover fondos. Sin embargo, las firmas de las transacciones a nivel de red siguen siendo Ed25519. La capacidad de autorización en los contratos y la migración de las firmas de toda la cadena son dos cosas distintas.
Tampoco se trata aún de un anuncio de lanzamiento en la red principal. La votación de actualización está prevista para el 3 de noviembre en la red de pruebas y para el 23 de noviembre en la red principal, ambas a las 17:00 UTC. La actualización solo entrará en vigor si la aprueban los validadores, y las fechas aún podrían cambiar.
Para quienes usan billeteras, lo más útil es comprobar si el proveedor del servicio ha integrado realmente las cuentas de contrato y las reglas de autorización correspondientes. Que el protocolo ofrezca herramientas de verificación no significa que las cuentas existentes cambien automáticamente de esquema de firmas.
Una actualización técnica no implica que el precio de XLM vaya a subir; el token sigue expuesto a la volatilidad.
Código de invitación de Binance Wallet: MOLLY666
87
·
--
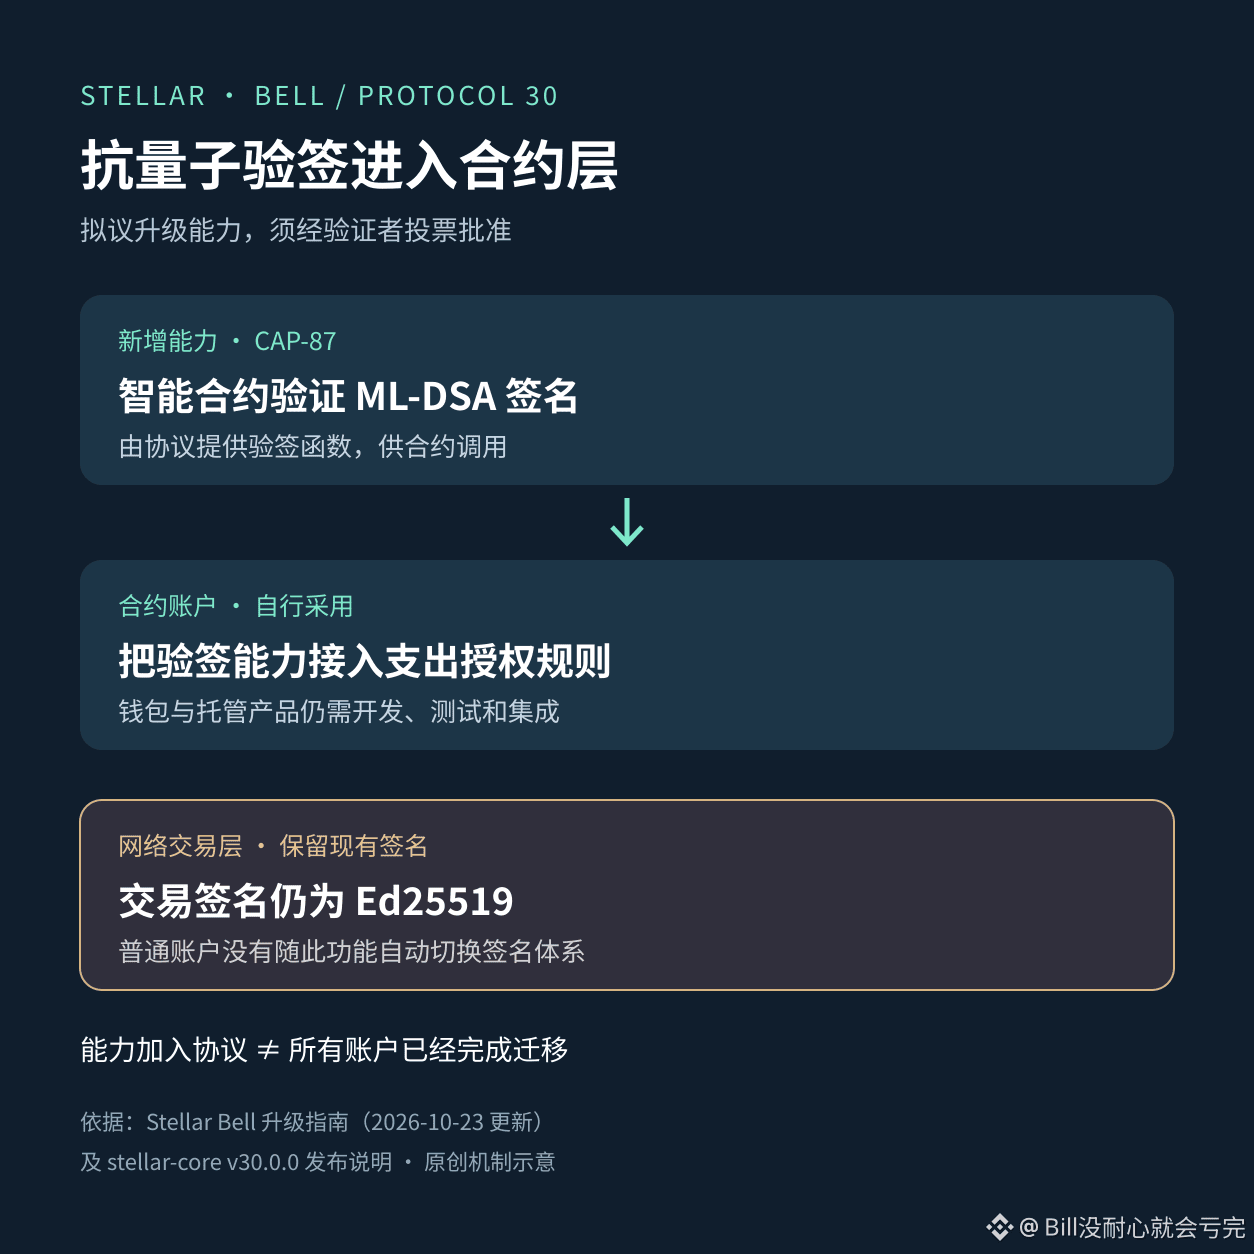
La actualización Bell de Stellar se prepara para añadir verificación de firmas resistente a la computación cuántica, pero no hay que interpretarlo como que toda la cadena ya sea resistente a la computación cuántica.
La guía actualizada oficialmente el 23 de octubre lo deja muy claro: lo que se añade es la capacidad de verificar firmas ML-DSA dentro de los contratos inteligentes; las firmas de las transacciones en la capa de red seguirán usando Ed25519. Las cuentas de contratos pueden diseñar nuevas reglas de autorización de gastos con esta capacidad, pero las firmas subyacentes de las cuentas normales no cambian al mismo tiempo.
Para los monederos y los servicios de custodia, disponer de herramientas de verificación de firmas no basta: también hay que integrarlas en las reglas de las cuentas y en los procesos de los productos. Entre ofrecer una capacidad mediante código y que los usuarios ya estén protegidos todavía quedan el desarrollo, las pruebas y la adopción.
Por ahora, el calendario oficial prevé una votación en la red de pruebas el 3 de noviembre y otra en la red principal el 23 de noviembre. La actualización requiere la aprobación de los validadores y las fechas también podrían cambiar. Cuando veo noticias sobre actualizaciones resistentes a la computación cuántica, primero compruebo qué capa modifican y después si ya están en vigor.
Las actualizaciones de protocolo conllevan riesgos de implementación; los avances técnicos no determinan el rendimiento del precio de XLM.
Código de invitación para Binance Wallet: MOLLY666
131
·
--
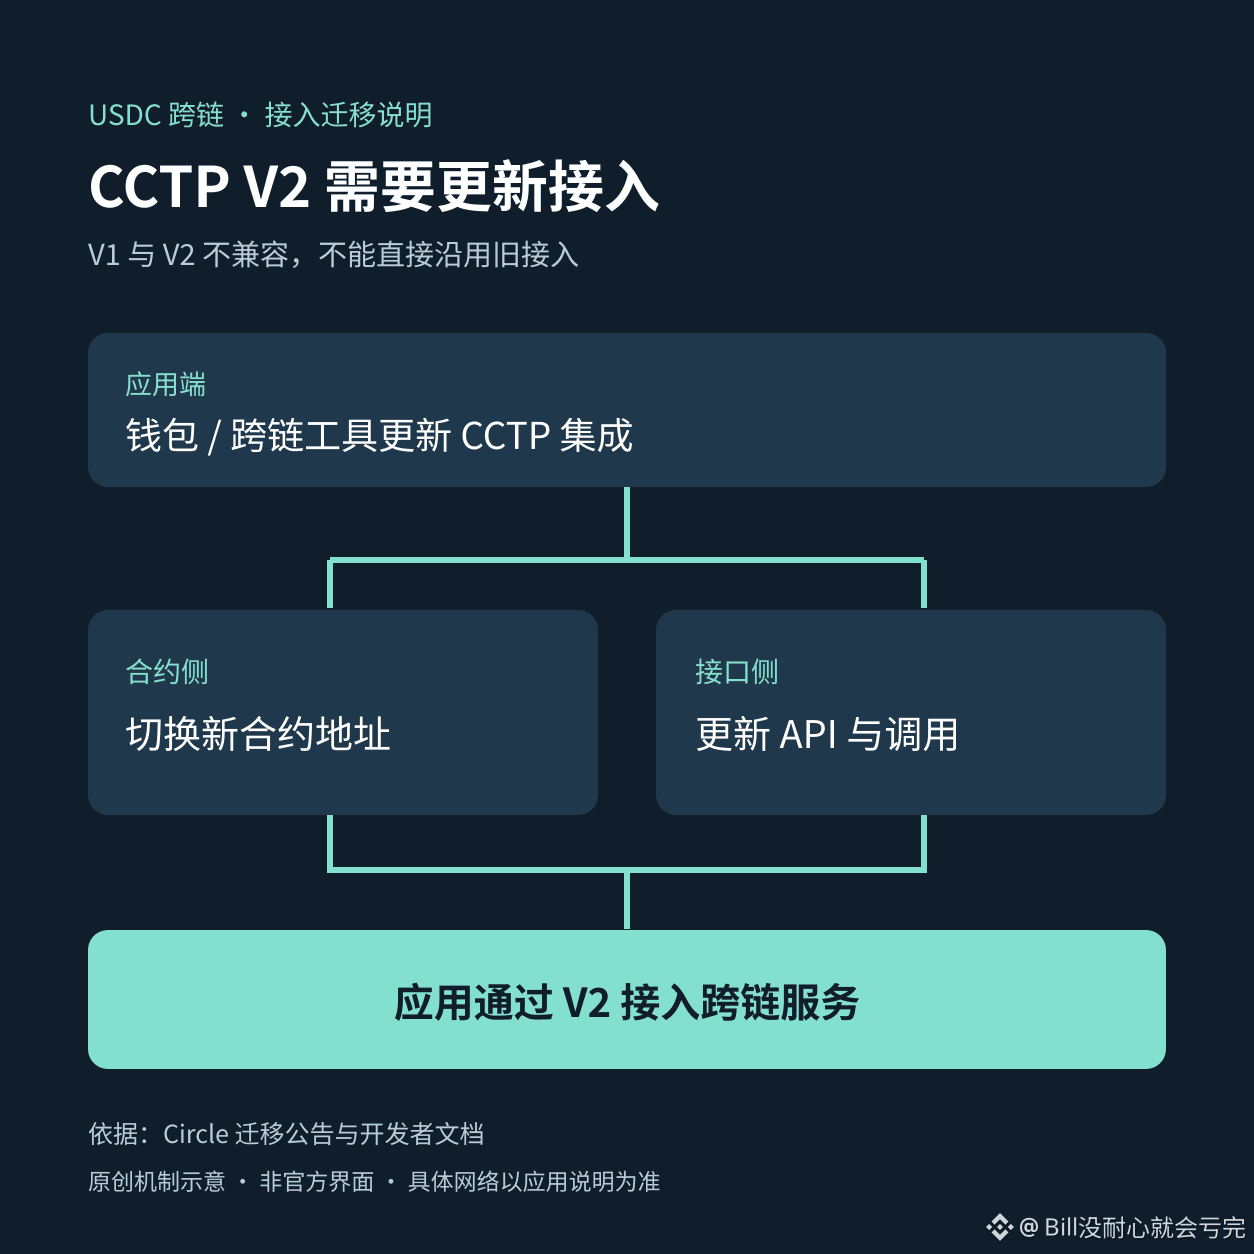
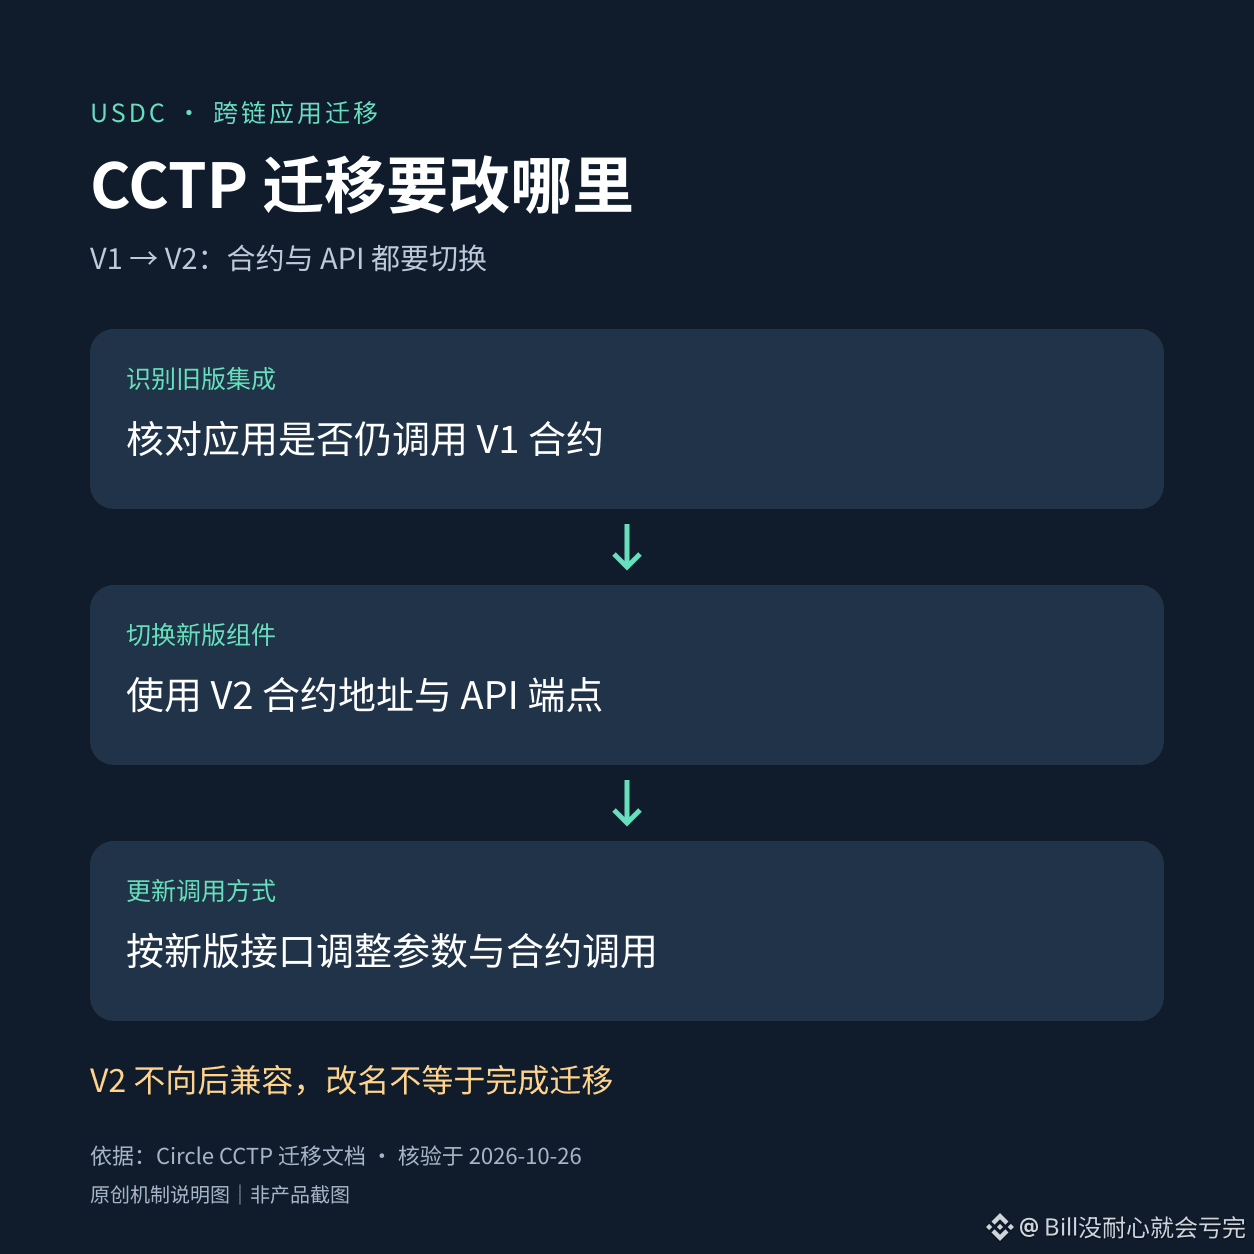
Que la página de transferencias cross-chain de USDC siga disponible no significa que el canal antiguo que utiliza vaya a seguir funcionando indefinidamente.
El anuncio de migración de Circle y la documentación para desarrolladores indican que, a partir del 31 de octubre de 2026, se irán endureciendo gradualmente los límites de quema de CCTP V1, y que los contratos antiguos se suspenderán el 1 de diciembre. Las aplicaciones que sigan llamando a los contratos antiguos ya no podrán transferir USDC entre cadenas por esta vía.
La migración requiere cambios en la integración de las aplicaciones: V2 utiliza nuevas direcciones de contrato y API, y no es compatible con V1. Los usuarios pueden consultar primero las instrucciones oficiales de migración de la billetera o herramienta cross-chain que utilizan y confirmar si las redes y rutas concretas se verán afectadas. Ver únicamente el nombre USDC no permite saber qué versión se usa internamente.
Las operaciones cross-chain siguen implicando riesgos relacionados con los contratos, la introducción incorrecta de direcciones y los retrasos en la recepción. Antes de operar, verifica la red de destino y la dirección del destinatario.
Código de invitación de Binance Wallet: MOLLY666
135
·
--
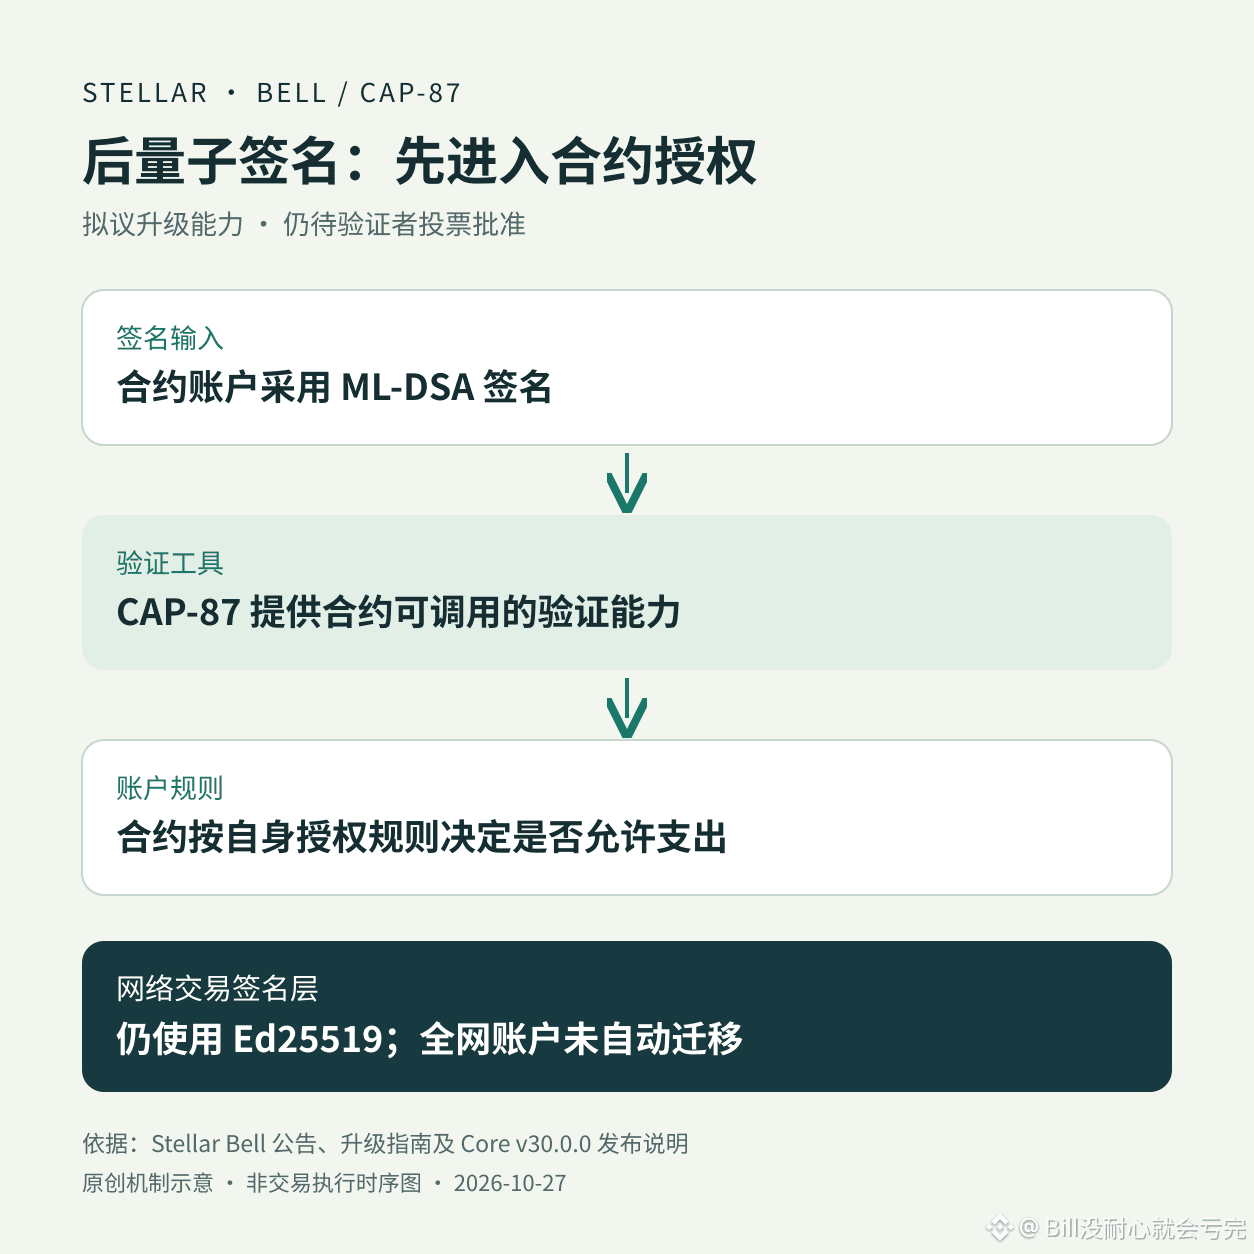
La actualización Bell de Stellar admite firmas poscuánticas, pero no hay que interpretarla como que todas las cuentas de la red ya son resistentes a la computación cuántica.
La guía oficial de actualización, actualizada el 23 de octubre, fija la votación de la red de pruebas para el 3 de noviembre y la de la red principal para el 23 de noviembre. La actualización aún requiere la aprobación de los validadores, y las fechas podrían cambiar.
CAP-87 añade la capacidad de que los contratos verifiquen firmas ML-DSA. Las cuentas de contrato pueden usarla para establecer reglas de autorización de gastos; las firmas de las transacciones de la red siguen siendo Ed25519 por ahora. El protocolo proporciona herramientas de verificación, pero las billeteras y los custodios aún tienen que integrarlas en el diseño de sus cuentas. Los usuarios no completarán automáticamente la migración por el mero hecho de que se realice una actualización.
Al leer este tipo de actualizaciones de seguridad, me importa más saber qué capa se protege y quién debe integrarlas activamente. Entre admitir un nuevo algoritmo de firma y que todas las cuentas lo utilicen, todavía queda el paso de implementarlo en los productos.
Una actualización técnica no garantiza el rendimiento del precio de XLM; siguen existiendo riesgos de mercado e implementación.
Código de invitación de Binance Wallet: MOLLY666
172
·
--
Con verificación
Que una herramienta para transferir USDC entre cadenas siga funcionando no significa que vaya a seguir admitiendo las rutas antiguas. Circle empezará a reducir los límites de quema de CCTP V1 a partir del 31 de octubre y suspenderá los contratos antiguos el 1 de diciembre. Las aplicaciones que sigan apuntando a esos contratos dejarán de poder completar transferencias de USDC entre cadenas mediante la versión antigua.
Es fácil pasar por alto un detalle: V2 utiliza contratos y API independientes y no es compatible con versiones anteriores. Cambiar el nombre que aparece en la aplicación no significa que la migración se haya completado en el nivel subyacente. Antes de usar la billetera o el servicio de transferencia entre cadenas correspondiente, los usuarios pueden comprobar si el proveedor confirma claramente que ya ha cambiado a la nueva versión. Quienes integren el servicio deben verificar las direcciones de los contratos, las interfaces y los parámetros de las llamadas.
Se trata del calendario de retirada de una versión del puente entre cadenas; no lo confundas con una suspensión total de USDC. Las operaciones entre cadenas siguen conllevando riesgos relacionados con los contratos, las direcciones y los retransmisores. Antes de transferir, verifica la cadena de destino y la dirección del destinatario.
Código de invitación de Binance Wallet: MOLLY666
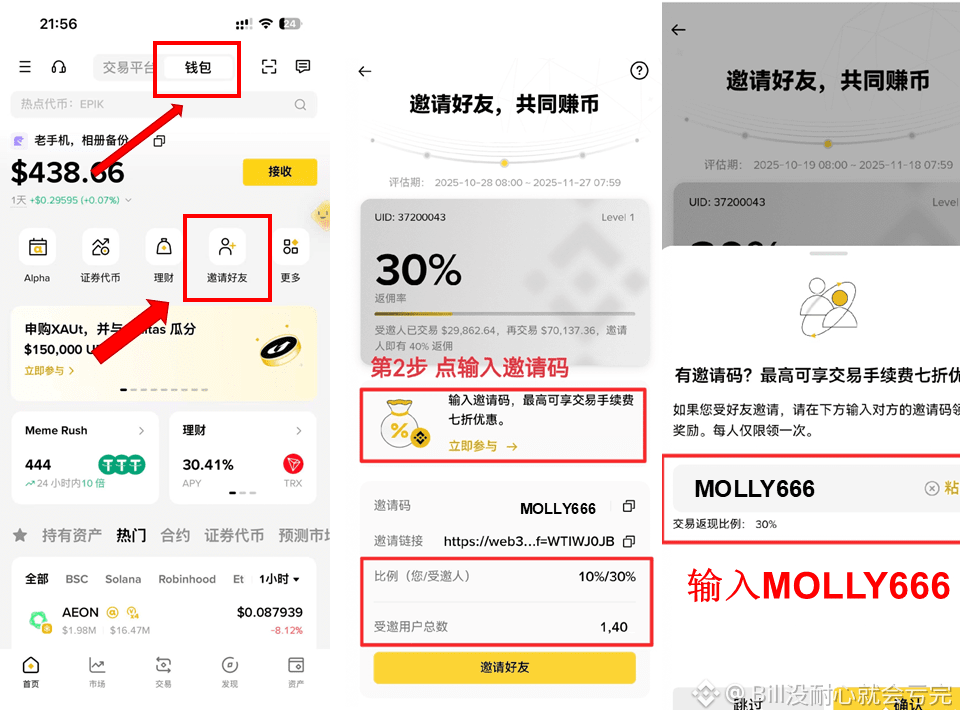
910
·
--
Si recibes un correo de seguridad sobre tu billetera de hardware, no sigas sus enlaces para solucionar el problema. Que el remitente parezca oficial no basta para confiar en las instrucciones del correo.
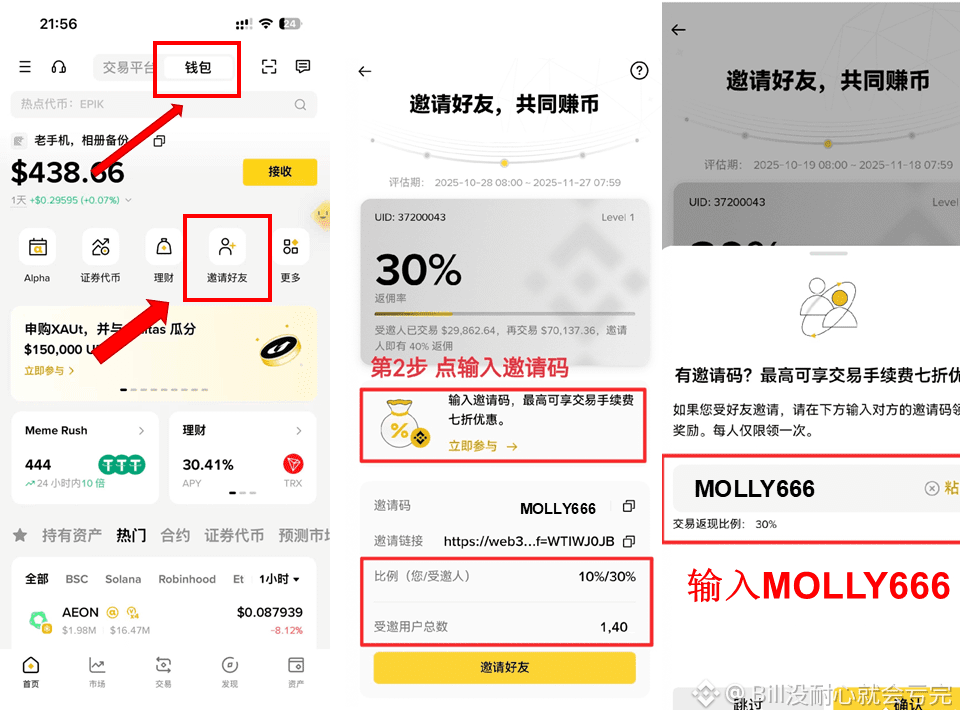
El 26 de octubre, Foundation, fabricante de la billetera Passport, publicó una alerta en su sitio web oficial: los correos que afirman que los fondos de tu Passport están en riesgo son una estafa de phishing. No hagas clic en los enlaces ni compartas tu frase de recuperación. Un artículo de The Crypto Times publicado ese mismo día también confirmó esta campaña de correos que se hacen pasar por comunicaciones oficiales.
Lo que más puede llevar a confusión es que recibir un correo de phishing no significa que la billetera de hardware ya haya sido vulnerada. El sitio web oficial todavía indica que la investigación está en curso. No confundas las amenazas del correo con un aviso confirmado de una vulnerabilidad.
Yo seguiría estos pasos: cierra el correo, abre manualmente el sitio web oficial que verificaste previamente y consulta los avisos de seguridad. Si te piden que introduzcas tu frase semilla en una página web para eliminar el riesgo, detente de inmediato. El hardware puede mantener las claves aisladas, pero no puede evitar que entregues voluntariamente tus credenciales de recuperación.
La autocustodia sigue conllevando riesgos de phishing y de errores operativos. Guarda tu frase de recuperación de forma segura.
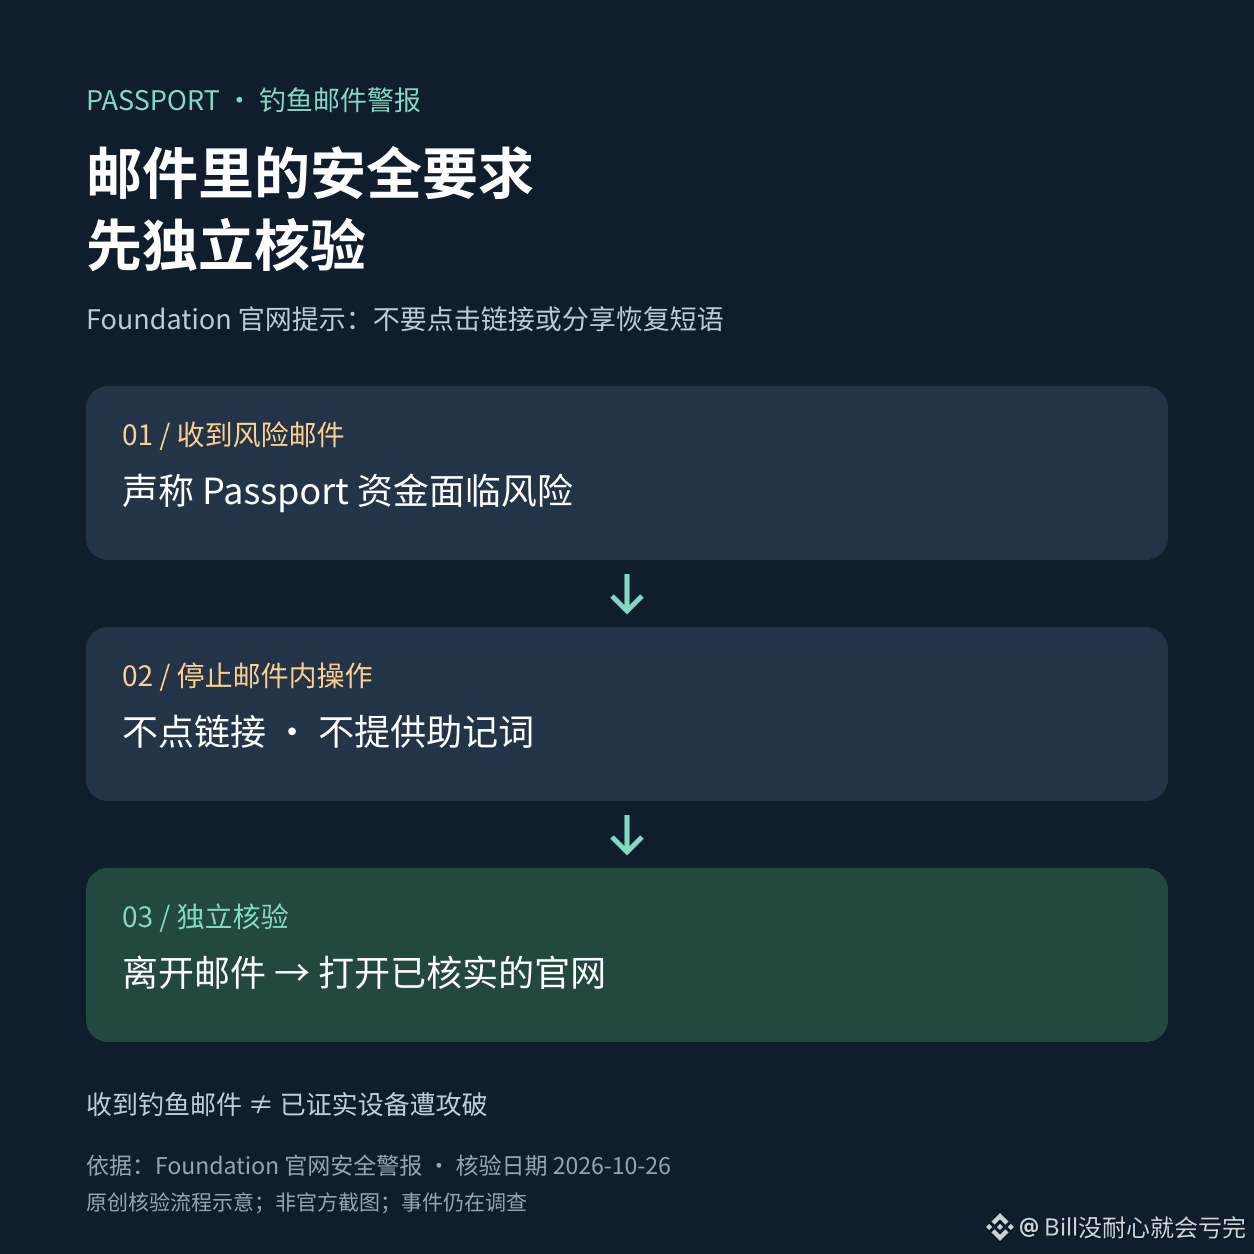
Código de invitación de Binance Wallet: MOLLY666
148
·
--
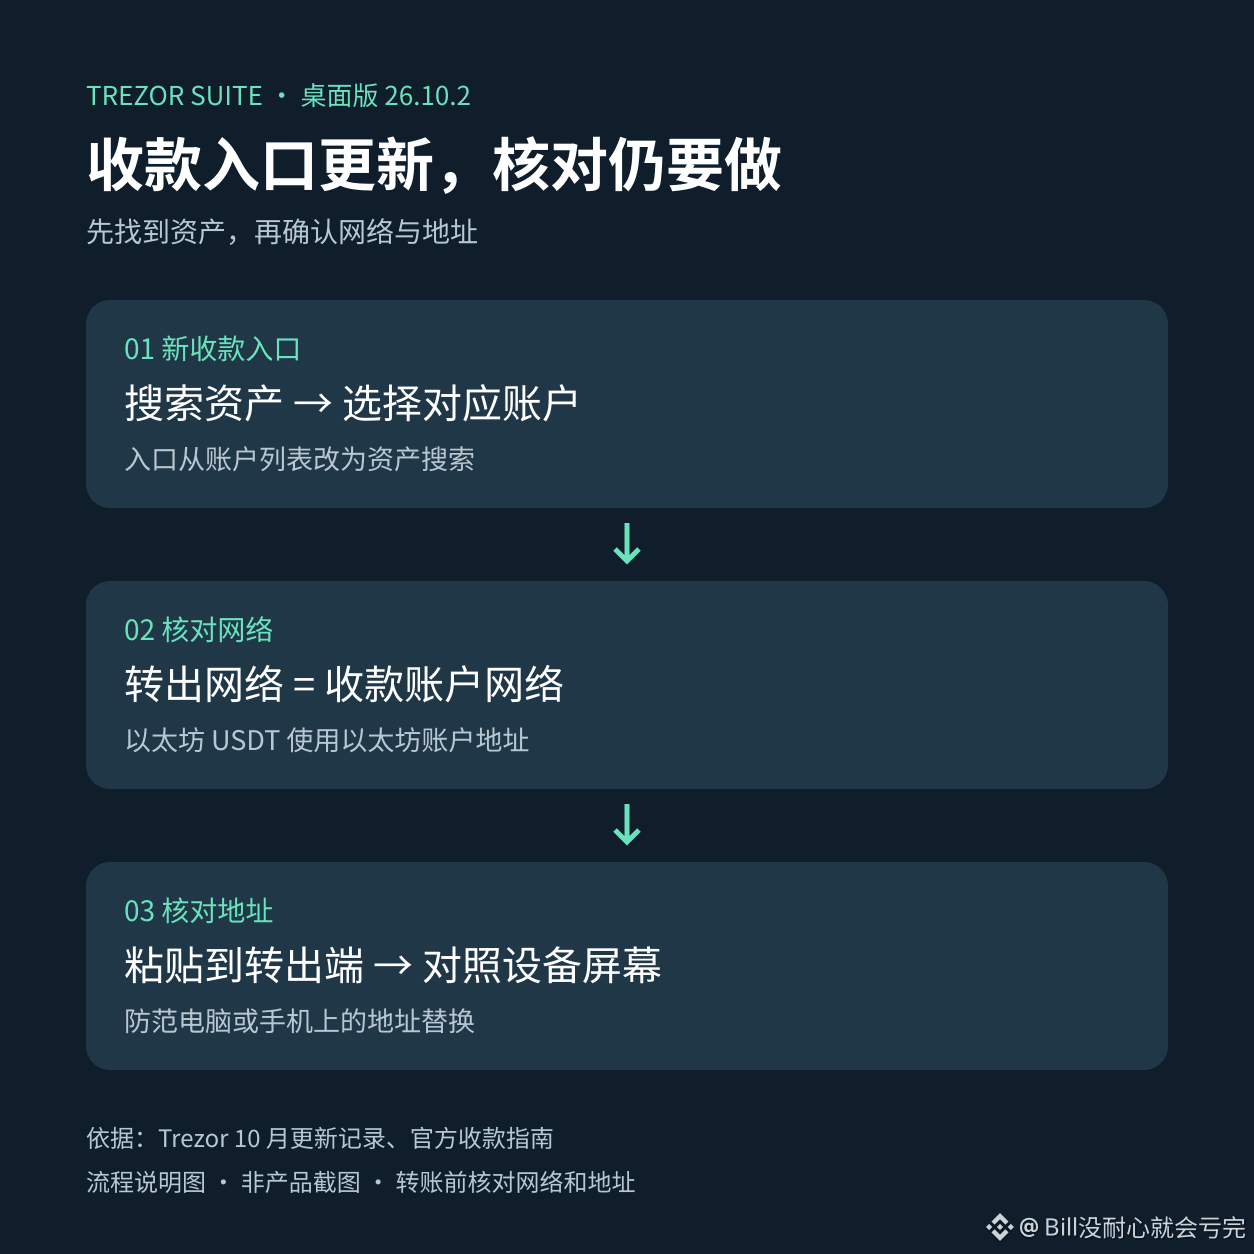
Encontrar el nombre de una criptomoneda en la cartera no completa las comprobaciones previas a recibirla. La versión de escritorio 26.10.2 de Trezor Suite, publicada esta semana, cambió el acceso para recibir fondos: ahora primero se busca el activo y luego se selecciona la cuenta correspondiente. Tras actualizar, los usuarios habituales tendrán que dar un primer paso distinto para encontrar la dirección.
Me preocupa más lo que hay que comprobar después de la búsqueda: ¿en qué cadena está el activo que vas a recibir? ¿La red elegida para retirar fondos del exchange coincide con la de la cuenta receptora? La guía de Trezor para recibir fondos ofrece un ejemplo muy práctico: para recibir USDT en Ethereum, se usa la dirección de una cuenta de Ethereum; no se genera una dirección exclusiva para USDT.
Después de copiar la dirección en la página de retiro, también hay que verificarla en la pantalla de la cartera de hardware. Un programa malicioso en el ordenador o el móvil podría sustituir la dirección; una interfaz más cómoda no reemplaza este paso. La actualización se está distribuyendo por tandas, así que, si todavía no aparece el aviso, no hace falta buscar instaladores de fuentes desconocidas.
Las transferencias en cadena conllevan el riesgo de elegir una red equivocada o de que se manipule la dirección. Comprueba cada dato antes de confirmar.
Código de invitación de Binance Wallet: MOLLY666
132
·
--
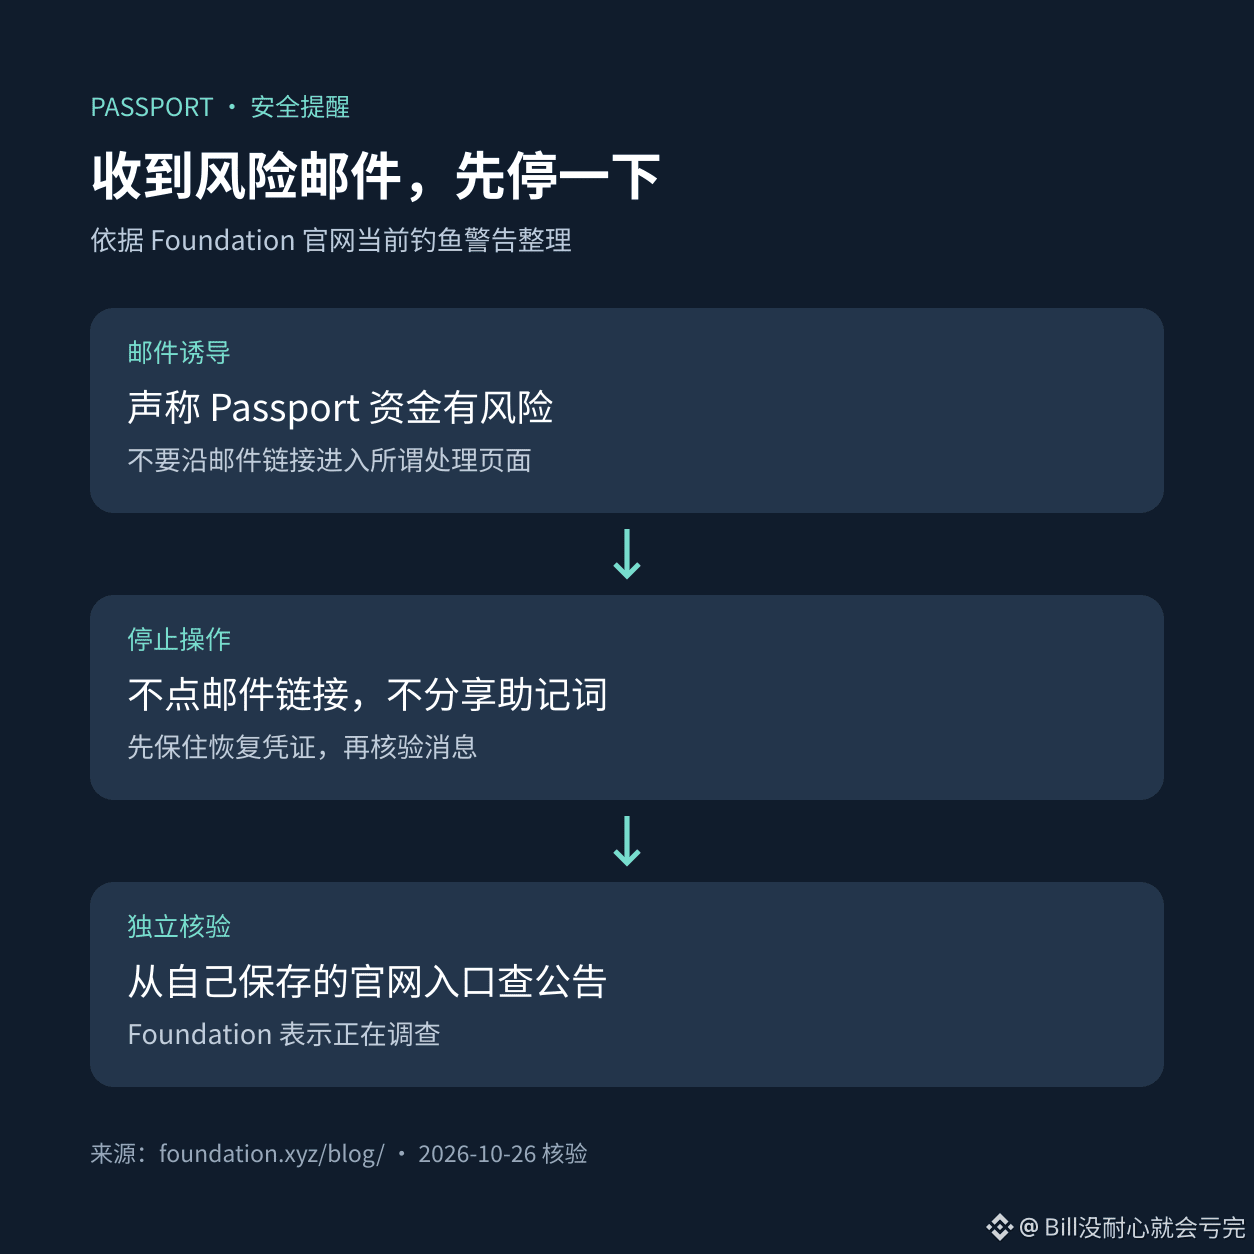
Si recibes un correo que afirma que los fondos de Passport están en riesgo, no hagas clic en los enlaces para solucionar el problema. El sitio oficial de Foundation advierte claramente que estos correos son una estafa de phishing: no hagas clic en los enlaces ni compartas tu frase semilla.
Varios medios publicaron el 26 de octubre declaraciones del equipo: el incidente estaría relacionado con una clave de API de Cloudflare comprometida. El equipo ya revocó las claves afectadas y retiró el dominio malicioso. La investigación detallada sigue en curso; no tomes las explicaciones preliminares como conclusiones definitivas.
Si tienes una billetera de hardware, lo más práctico es salir del correo: verifica los avisos desde el acceso al sitio oficial que guardaste por tu cuenta, en lugar de usar los botones del correo para reparar la billetera. La urgencia que intenta crear el correo no justifica entregar tu frase semilla. Aunque tengas el dispositivo contigo, protege también tus credenciales de recuperación.
La autocustodia conlleva riesgos de phishing y de errores operativos; verifica todo con cuidado.
Código de invitación de Binance Wallet: MOLLY666
89
·
--
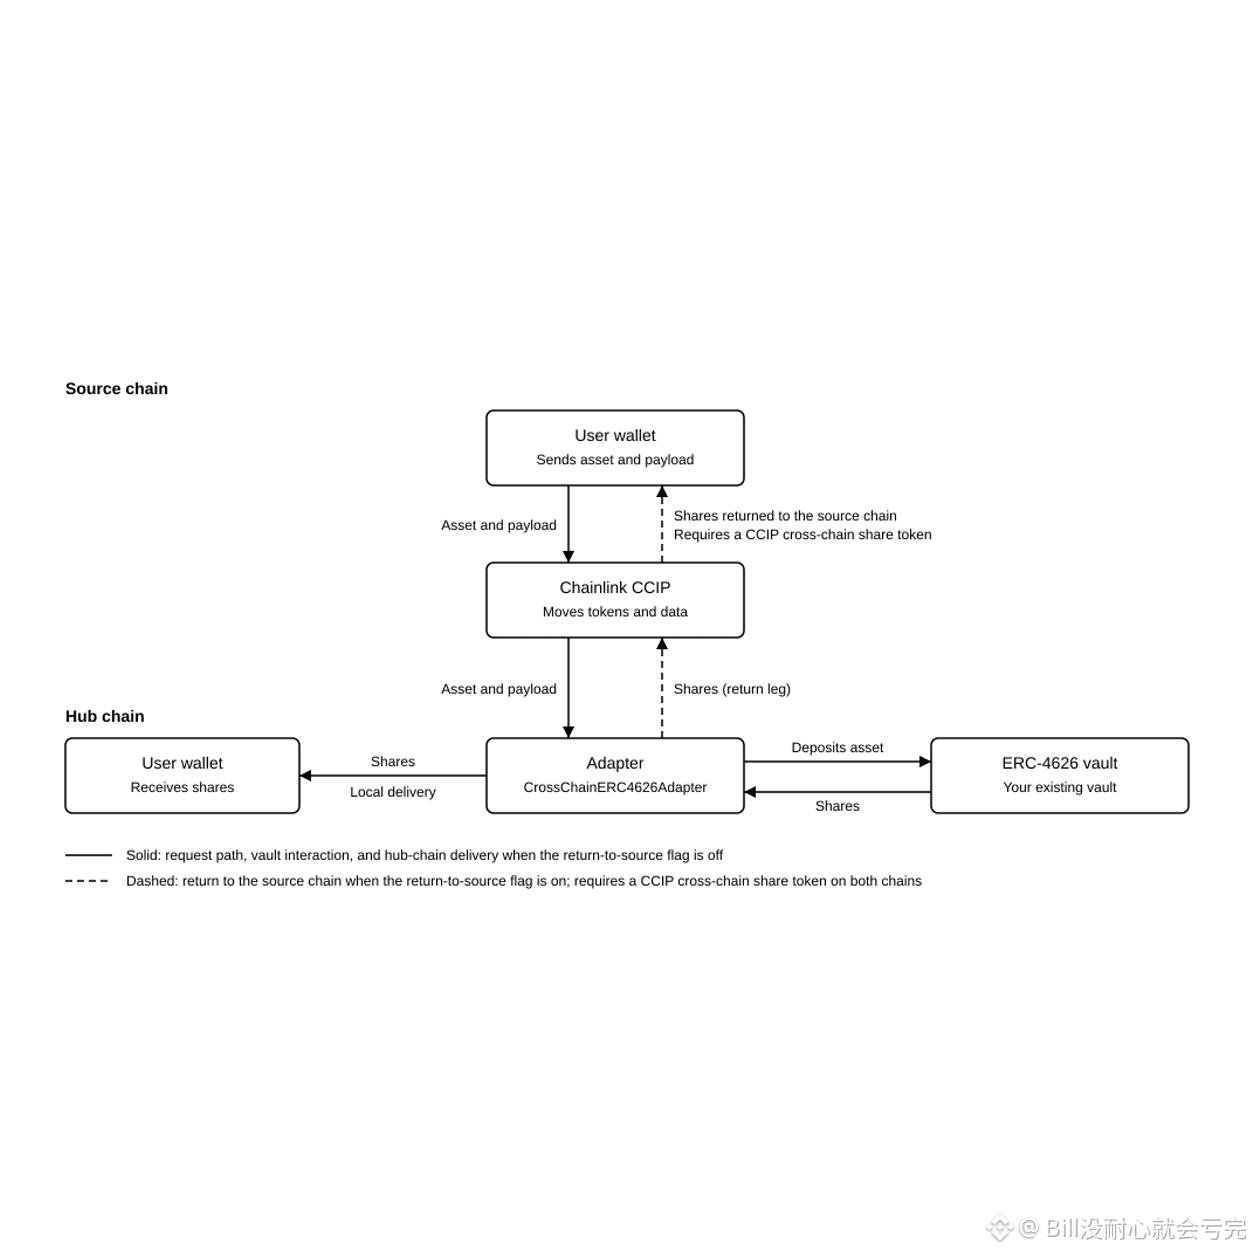
Depositar en una bóveda desde otra cadena no cambia dónde se lleva el registro: sigue en la cadena donde está la bóveda. Los CCIP Vault Adapters que Chainlink lanzó este mes eliminan la necesidad de que los usuarios hagan manualmente un puente entre cadenas, cambien de red y luego depositen; no replican la estrategia de la bóveda en cada cadena.
Según el diagrama oficial del proceso, los activos y las instrucciones pasan primero por CCIP; después, un adaptador en la cadena de destino realiza el depósito y entrega las participaciones de la bóveda. Para llevar las participaciones de vuelta a la cadena de origen, también es necesario configurar el token de participación como token interoperable de CCIP en ambas cadenas. No basta con conectar un adaptador para poder moverlas libremente en ambos sentidos.
Un aspecto que es fácil pasar por alto es cómo se gestionan los fallos: la documentación oficial indica claramente que, si una operación falla, no se reintentará ni se reembolsará automáticamente. Los activos permanecerán en el adaptador a la espera de un reembolso o de una operación de recuperación. Si veo una interfaz que promete depósitos con un solo clic, primero averiguaría quién se encarga de gestionar los fallos y quién paga las comisiones; después me fijaría en la rentabilidad que muestra.
Tanto las operaciones entre cadenas como los contratos de las bóvedas conllevan riesgos. Que la operación sea más sencilla no garantiza que los fondos estén seguros.
Código de invitación de Binance Wallet: MOLLY666
103
·
--
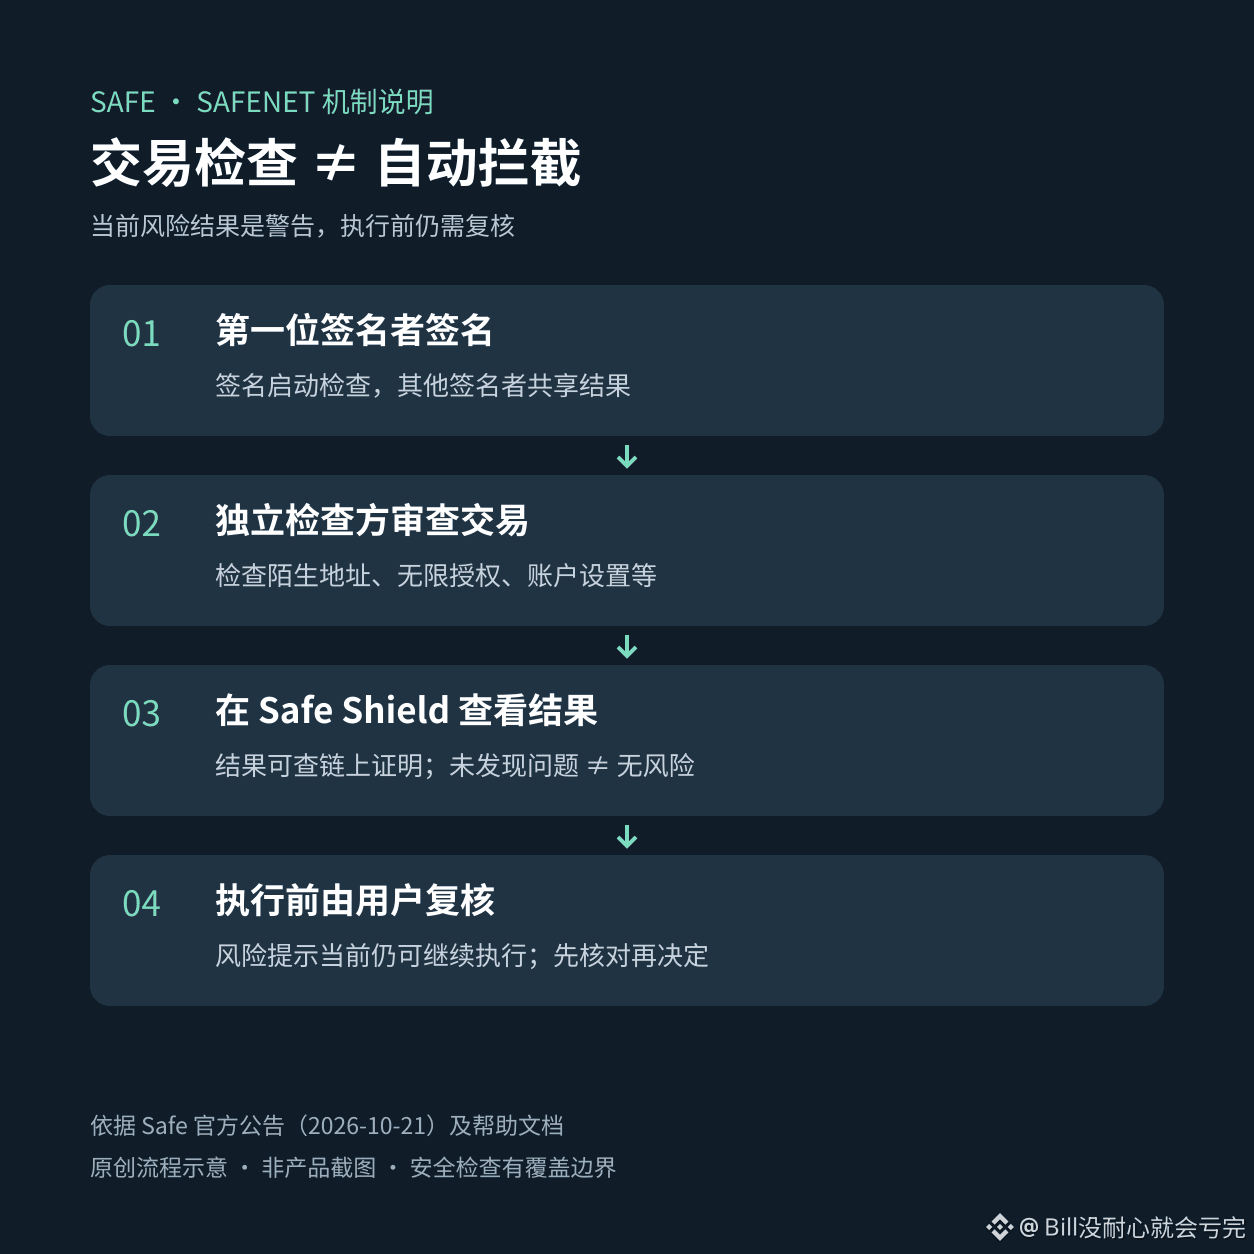
Safenet, el nuevo servicio de Safe, revisa las transacciones, pero por ahora los usuarios pueden seguir adelante incluso si se detecta un riesgo. Considerarlo un bloqueador automático puede llevar a sobreestimar el alcance de la protección.
El 21 de octubre, Safe anunció que Safenet ya está disponible para los usuarios de Safe Pro. Revisores independientes analizan las transacciones y los validadores reúnen los resultados en una prueba en cadena. La multifirma resuelve quién tiene autoridad para aprobar; la revisión de transacciones comprueba que lo que se firma no presente problemas.
Según la documentación oficial de ayuda, la revisión comienza después de que firma el primer firmante, y los demás ven el mismo resultado. Entre los aspectos que se revisan están las direcciones de destinatarios desconocidas, las autorizaciones de importe ilimitado y los cambios en la configuración de la cuenta. Que no se detecten problemas solo significa que no se ha infringido ninguna regla establecida; no implica que se hayan cubierto todos los riesgos.
En la práctica, antes de ejecutar una transacción, hay que verificar igualmente la dirección del destinatario, el objeto de la autorización y los cambios de permisos. Si aparece una alerta, primero hay que leer el motivo y luego confirmarlo con los demás firmantes. Las herramientas de seguridad de las billeteras también tienen límites, y las operaciones en cadena siguen conllevando el riesgo de perder activos.
Código de invitación de Binance Wallet: MOLLY666
1
94
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
BinancePick
3.3M visualizaciones
160,467 participa(n) en el debate
¡Únete a #TemporadaDeResultados: predice resultados en Binance Pick y comparte tu opinión en Binance Square!
Binance Square Official
·417 «Me gusta»
·344.4k visualizaciones
EarningsSeason
5.4M visualizaciones
26,474 participa(n) en el debate
StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
6 visualizaciones
2 participa(n) en el debate