
Veridise Re-poster
86 Publicaciones
Veridise Re-poster
Denunciar
Bloquear usuario
Hardening blockchain security with Formal Methods — Industry-leading security audits and tools for smart contracts, blockchain, and zero-knowledge.
0 Siguiendo
1 Seguidores
3 Me gusta
Publicaciones
Todo
Vídeos
Ver traducción
We have an exciting update to share with our community.
While the exact timeline for quantum computers compromising modern cryptography remains uncertain, the cut-off dates to retire current standards have already been established. To address this transition, Veridise is officially introducing the Quantum Readiness Review today. This comprehensive service guides organizations through every phase of the transition, starting from an initial cryptographic inventory all the way to thoroughly verified post-quantum code.
Read the full announcement here: https://veridise.com/blog/news/post-quantum-migration/
We have an exciting update to share with our community.
While the exact timeline for quantum computers compromising modern cryptography remains uncertain, the cut-off dates to retire current standards have already been established. To address this transition, Veridise is officially introducing the Quantum Readiness Review today. This comprehensive service guides organizations through every phase of the transition, starting from an initial cryptographic inventory all the way to thoroughly verified post-quantum code.
Read the full announcement here: https://veridise.com/blog/news/post-quantum-migration/
While the exact timeline for quantum computers compromising modern cryptography remains uncertain, the cut-off dates to retire current standards have already been established. To address this transition, Veridise is officially introducing the Quantum Readiness Review today. This comprehensive service guides organizations through every phase of the transition, starting from an initial cryptographic inventory all the way to thoroughly verified post-quantum code.
Read the full announcement here: https://veridise.com/blog/news/post-quantum-migration/
68
Un informe de auditoría tradicional ofrece una instantánea estática de tu software, que refleja únicamente el día específico en que se congeló tu base de código. Como tu proyecto está en constante evolución, el equipo de @Veridise creó AuditHub para ofrecer seguridad continua. Esta solución garantiza que OrCa, Picus, ZK Vanguard y Vanguard operen de forma continua dentro de tu canalización de CI para supervisar cada nueva actualización que realices.
Para ver exactamente cómo esta plataforma puede optimizar tu flujo de trabajo, no dejes de contactar con nuestro vicepresidente de Desarrollo de Negocio, @kulm1nski, en Devcon 8. Estará en Mumbai del 3 al 6 de noviembre y está listo para ofrecerte un recorrido completo por el sistema.
Un informe de auditoría tradicional ofrece una instantánea estática de tu software, que refleja únicamente el día específico en que se congeló tu base de código. Como tu proyecto está en constante evolución, el equipo de @Veridise creó AuditHub para ofrecer seguridad continua. Esta solución garantiza que OrCa, Picus, ZK Vanguard y Vanguard operen de forma continua dentro de tu canalización de CI para supervisar cada nueva actualización que realices.
Para ver exactamente cómo esta plataforma puede optimizar tu flujo de trabajo, no dejes de contactar con nuestro vicepresidente de Desarrollo de Negocio, @kulm1nski, en Devcon 8. Estará en Mumbai del 3 al 6 de noviembre y está listo para ofrecerte un recorrido completo por el sistema.
Para ver exactamente cómo esta plataforma puede optimizar tu flujo de trabajo, no dejes de contactar con nuestro vicepresidente de Desarrollo de Negocio, @kulm1nski, en Devcon 8. Estará en Mumbai del 3 al 6 de noviembre y está listo para ofrecerte un recorrido completo por el sistema.
55
Todos los validadores, puentes, monederos, exchanges y custodios se enfrentan a una inevitable migración poscuántica. Estas entidades protegen el valor subyacente mediante claves públicas que ya están establecidas en la blockchain. Para hablar sobre los detalles de la preparación para la era cuántica, @veridisecarlos, gerente de desarrollo de negocio de Veridise, asistirá a Devcon 8. El encuentro tendrá lugar en Bombay del 3 al 6 de noviembre.
Todos los validadores, puentes, monederos, exchanges y custodios se enfrentan a una inevitable migración poscuántica. Estas entidades protegen el valor subyacente mediante claves públicas que ya están establecidas en la blockchain. Para hablar sobre los detalles de la preparación para la era cuántica, @veridisecarlos, gerente de desarrollo de negocio de Veridise, asistirá a Devcon 8. El encuentro tendrá lugar en Bombay del 3 al 6 de noviembre.
62
Para saber qué falla primero ante las amenazas cuánticas emergentes, no te pierdas la próxima sesión con @ShankaraPailoo2 y @FormallyJon en Devcon 8. Hablarán el jueves 5 de noviembre a las 14:00 IST en Lotus Stage 1. Ten en cuenta que los ataques cuánticos no anunciarán su llegada. Lo más probable es que la primera oleada de brechas sea silenciosa y muy específica, y que apunte a wallets, puentes, validadores y custodios, un objetivo a la vez.
Para saber qué falla primero ante las amenazas cuánticas emergentes, no te pierdas la próxima sesión con @ShankaraPailoo2 y @FormallyJon en Devcon 8. Hablarán el jueves 5 de noviembre a las 14:00 IST en Lotus Stage 1. Ten en cuenta que los ataques cuánticos no anunciarán su llegada. Lo más probable es que la primera oleada de brechas sea silenciosa y muy específica, y que apunte a wallets, puentes, validadores y custodios, un objetivo a la vez.
57
La creación y validación de pruebas ZK implica componentes matemáticos complejos que solo un grupo muy selecto de especialistas puede comprender y ejecutar de verdad. Debido a esta elevada barrera técnica, @boundless_xyz decidió recurrir una vez más a la experiencia de Veridise. Descubre las ideas compartidas por @emilianobonassi, quien explica los motivos para encargar a Veridise una segunda auditoría del Marketplace. Lee el análisis completo en el enlace que aparece a continuación.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
La creación y validación de pruebas ZK implica componentes matemáticos complejos que solo un grupo muy selecto de especialistas puede comprender y ejecutar de verdad. Debido a esta elevada barrera técnica, @boundless_xyz decidió recurrir una vez más a la experiencia de Veridise. Descubre las ideas compartidas por @emilianobonassi, quien explica los motivos para encargar a Veridise una segunda auditoría del Marketplace. Lee el análisis completo en el enlace que aparece a continuación.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
41
La construcción y evaluación de pruebas ZK implica entidades matemáticas complejas que muy pocas personas tienen la experiencia necesaria para manejar. Según @emilianobonassi, este desafío específico es precisamente la razón por la que @BoundlessHQ decidió asociarse una vez más con Veridise para realizar una segunda auditoría de su Marketplace. Puedes consultar todos los detalles de esta decisión y los hallazgos posteriores leyendo la historia completa en el enlace que aparece a continuación.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
La construcción y evaluación de pruebas ZK implica entidades matemáticas complejas que muy pocas personas tienen la experiencia necesaria para manejar. Según @emilianobonassi, este desafío específico es precisamente la razón por la que @BoundlessHQ decidió asociarse una vez más con Veridise para realizar una segunda auditoría de su Marketplace. Puedes consultar todos los detalles de esta decisión y los hallazgos posteriores leyendo la historia completa en el enlace que aparece a continuación.
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
https://veridise.com/blog/audits-archive/boundless-marketplace-audit-methods-findings-and-security/
63
Proteger a los agentes de inteligencia artificial presenta los mismos riesgos que el control de acceso tradicional, por lo que es fundamental auditar siempre quién más tiene la clave.
Para ver un ejemplo claro, consideremos un flujo de funcionamiento de una versión anterior del borrador del ERC-8468. En esa versión, un guardián podía activar la suspensión de un agente de IA, pero el sistema volvía a estar operativo después de un solo bloque. Esta rápida reactivación se debía a que el agente había especificado una segunda clave bajo su propio control, con autorización para reanudar las operaciones.
https://ethereum-magicians.org/t/erc-8468-agent-safety-framework-asf/30073
Proteger a los agentes de inteligencia artificial presenta los mismos riesgos que el control de acceso tradicional, por lo que es fundamental auditar siempre quién más tiene la clave.
Para ver un ejemplo claro, consideremos un flujo de funcionamiento de una versión anterior del borrador del ERC-8468. En esa versión, un guardián podía activar la suspensión de un agente de IA, pero el sistema volvía a estar operativo después de un solo bloque. Esta rápida reactivación se debía a que el agente había especificado una segunda clave bajo su propio control, con autorización para reanudar las operaciones.
https://ethereum-magicians.org/t/erc-8468-agent-safety-framework-asf/30073
Para ver un ejemplo claro, consideremos un flujo de funcionamiento de una versión anterior del borrador del ERC-8468. En esa versión, un guardián podía activar la suspensión de un agente de IA, pero el sistema volvía a estar operativo después de un solo bloque. Esta rápida reactivación se debía a que el agente había especificado una segunda clave bajo su propio control, con autorización para reanudar las operaciones.
https://ethereum-magicians.org/t/erc-8468-agent-safety-framework-asf/30073
69
Ver una instrucción como x = x + 1 es perfectamente normal en el desarrollo de software convencional, pero genera complicaciones innecesarias para un probador. Cuando las variables cambian, el probador se ve obligado a determinar continuamente a qué versión de x se hace referencia en cada punto del código. Gracias a LLZK, este problema se evita por completo, ya que cada valor se asigna una sola vez. Para comprender mejor cómo este enfoque de asignación única simplifica la verificación de circuitos ZK, puedes leer el análisis de @RaghavMalik15.
Ver una instrucción como x = x + 1 es perfectamente normal en el desarrollo de software convencional, pero genera complicaciones innecesarias para un probador. Cuando las variables cambian, el probador se ve obligado a determinar continuamente a qué versión de x se hace referencia en cada punto del código. Gracias a LLZK, este problema se evita por completo, ya que cada valor se asigna una sola vez. Para comprender mejor cómo este enfoque de asignación única simplifica la verificación de circuitos ZK, puedes leer el análisis de @RaghavMalik15.
53
Nueve organizaciones de criptomonedas han creado una nueva coalición llamada Quantum Alliance. De esta colaboración surge un grupo de trabajo dedicado a los sistemas de conocimiento cero poscuánticos, una iniciativa que nuestro equipo sigue muy de cerca.
El principal motivo de nuestro interés son los obstáculos técnicos que implica. Es muy poco habitual que los circuitos diseñados para un sistema de pruebas específico puedan trasladarse sin problemas a otro distinto. Por eso, cualquier reescritura necesaria genera código completamente nuevo que requiere una auditoría exhaustiva desde cero.
Encontrarás más detalles sobre este anuncio aquí:
https://decrypt.co/381236/crypto-firms-launch-quantum-alliance-as-6-million-bitcoin-sit-exposed
Nueve organizaciones de criptomonedas han creado una nueva coalición llamada Quantum Alliance. De esta colaboración surge un grupo de trabajo dedicado a los sistemas de conocimiento cero poscuánticos, una iniciativa que nuestro equipo sigue muy de cerca.
El principal motivo de nuestro interés son los obstáculos técnicos que implica. Es muy poco habitual que los circuitos diseñados para un sistema de pruebas específico puedan trasladarse sin problemas a otro distinto. Por eso, cualquier reescritura necesaria genera código completamente nuevo que requiere una auditoría exhaustiva desde cero.
Encontrarás más detalles sobre este anuncio aquí:
https://decrypt.co/381236/crypto-firms-launch-quantum-alliance-as-6-million-bitcoin-sit-exposed
El principal motivo de nuestro interés son los obstáculos técnicos que implica. Es muy poco habitual que los circuitos diseñados para un sistema de pruebas específico puedan trasladarse sin problemas a otro distinto. Por eso, cualquier reescritura necesaria genera código completamente nuevo que requiere una auditoría exhaustiva desde cero.
Encontrarás más detalles sobre este anuncio aquí:
https://decrypt.co/381236/crypto-firms-launch-quantum-alliance-as-6-million-bitcoin-sit-exposed
78
Verificar el comportamiento de un bucle puede ser complicado cuando no sabes cuántas iteraciones completará. El secreto está en establecer una condición específica que se cumpla desde el principio y se mantenga durante cada iteración. Gracias al principio de inducción, puedes tener la certeza de que esta propiedad seguirá siendo válida cuando la ejecución finalmente concluya. Para ver un excelente ejemplo de este método en acción, @RaghavMalik15 explica paso a paso cómo lo pone en práctica LLEQ.
Verificar el comportamiento de un bucle puede ser complicado cuando no sabes cuántas iteraciones completará. El secreto está en establecer una condición específica que se cumpla desde el principio y se mantenga durante cada iteración. Gracias al principio de inducción, puedes tener la certeza de que esta propiedad seguirá siendo válida cuando la ejecución finalmente concluya. Para ver un excelente ejemplo de este método en acción, @RaghavMalik15 explica paso a paso cómo lo pone en práctica LLEQ.
65
Cada vez que optimizas un circuito ZK para reducir las restricciones, debes asegurarte de que la nueva versión realice exactamente el mismo cálculo que el diseño inicial. Aunque las pruebas estándar solo validan las entradas específicas que prevés, LLEQ adopta un enfoque mucho más exhaustivo. Delega la verificación en un solucionador SMT, que evalúa lógicamente todos los escenarios de entrada posibles. Para ver una guía práctica sobre cómo ejecutar este flujo de trabajo, @RaghavMalik15 ofrece un tutorial completo.
Cada vez que optimizas un circuito ZK para reducir las restricciones, debes asegurarte de que la nueva versión realice exactamente el mismo cálculo que el diseño inicial. Aunque las pruebas estándar solo validan las entradas específicas que prevés, LLEQ adopta un enfoque mucho más exhaustivo. Delega la verificación en un solucionador SMT, que evalúa lógicamente todos los escenarios de entrada posibles. Para ver una guía práctica sobre cómo ejecutar este flujo de trabajo, @RaghavMalik15 ofrece un tutorial completo.
75
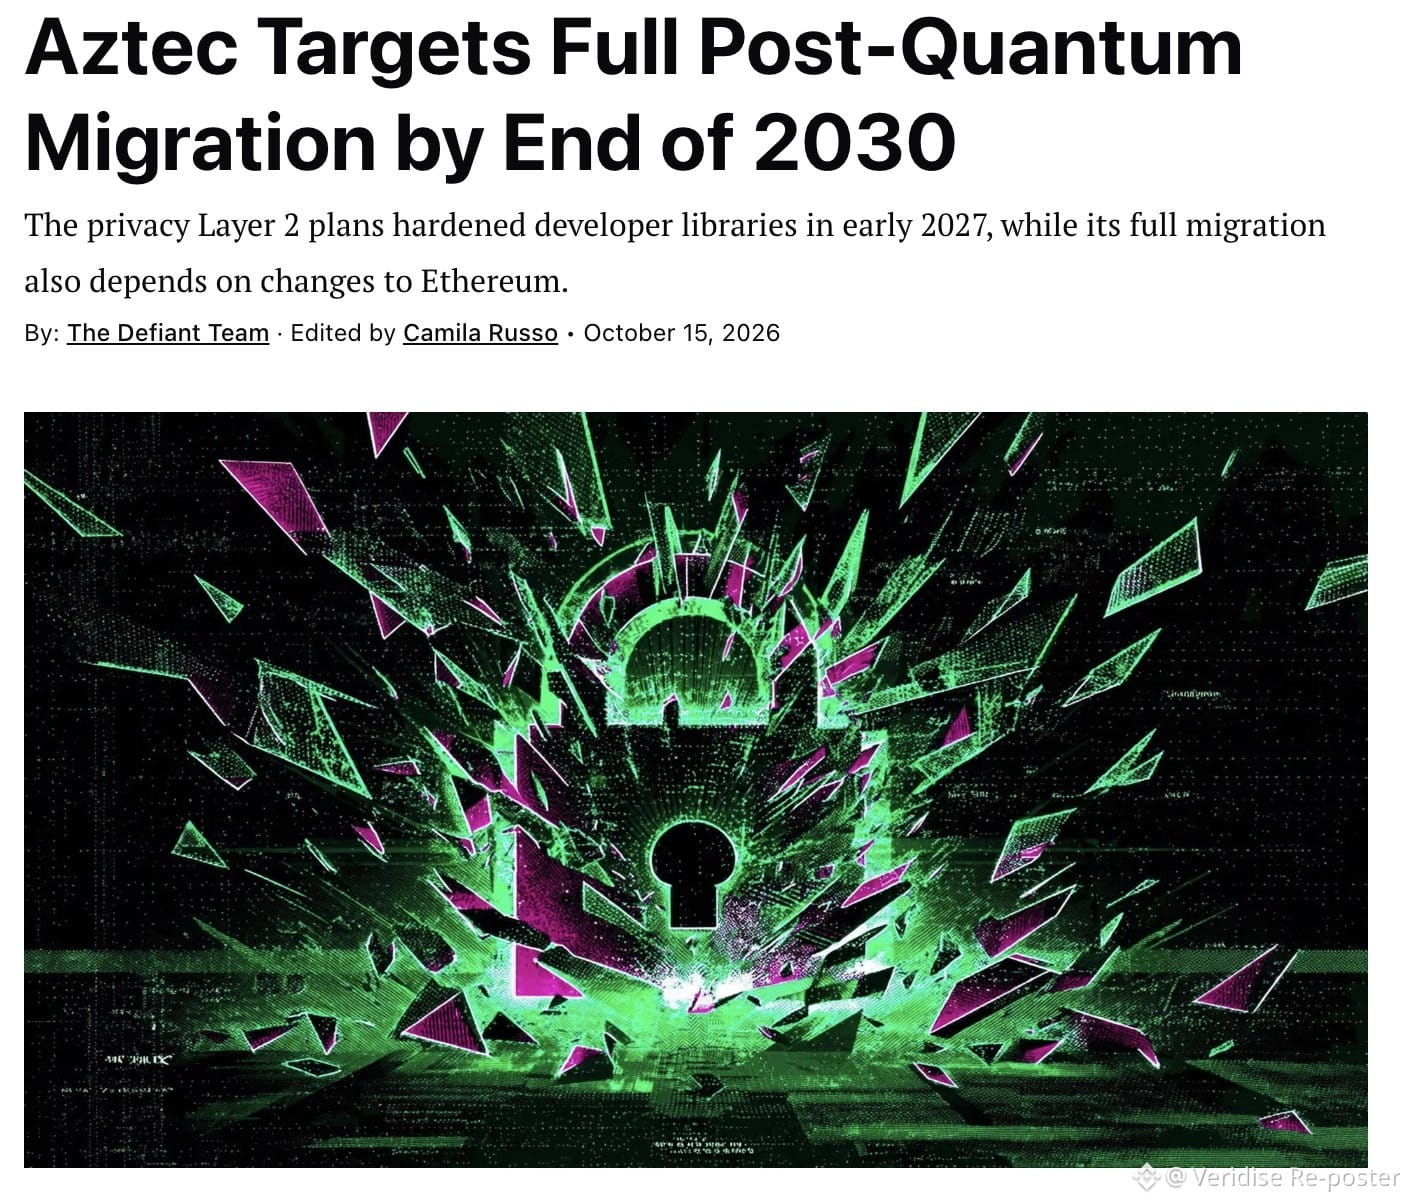
El equipo de @aztecnetwork ha presentado una hoja de ruta integral para la era poscuántica, cuya finalización está prevista para 2030. Lo que hace especialmente interesante este cronograma es el orden de las actualizaciones planificadas. Desde el principio, están dando prioridad a abordar la vulnerabilidad de «recopilar ahora y descifrar después». Por este motivo, las bibliotecas reforzadas que protegen los datos privados se introducirán a principios de 2027, mucho antes de que se realicen cambios en el sistema de pruebas.
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
El equipo de @aztecnetwork ha presentado una hoja de ruta integral para la era poscuántica, cuya finalización está prevista para 2030. Lo que hace especialmente interesante este cronograma es el orden de las actualizaciones planificadas. Desde el principio, están dando prioridad a abordar la vulnerabilidad de «recopilar ahora y descifrar después». Por este motivo, las bibliotecas reforzadas que protegen los datos privados se introducirán a principios de 2027, mucho antes de que se realicen cambios en el sistema de pruebas.
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
67
Al considerar la migración de Bitcoin, elegir un esquema de firma poscuántica es, de hecho, el paso menos complicado. Un artículo reciente sobre computación poscuántica publicado por Coinbase pone de relieve un problema mucho más difícil. Las billeteras que utilizan esquemas con estado deben llevar un control minucioso de cuáles claves de un solo uso ya se han utilizado. Si un usuario restaura una copia de seguridad desactualizada y luego reutiliza una clave, un atacante podría falsificar una firma válida.
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
Al considerar la migración de Bitcoin, elegir un esquema de firma poscuántica es, de hecho, el paso menos complicado. Un artículo reciente sobre computación poscuántica publicado por Coinbase pone de relieve un problema mucho más difícil. Las billeteras que utilizan esquemas con estado deben llevar un control minucioso de cuáles claves de un solo uso ya se han utilizado. Si un usuario restaura una copia de seguridad desactualizada y luego reutiliza una clave, un atacante podría falsificar una firma válida.
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
70
Los agentes de inteligencia artificial tuvieron una presencia destacada en todo el evento @token2049, donde se mostró cómo realizaban tareas complejas, como gestionar tesorerías, ejecutar operaciones y redactar contratos. Sin embargo, en medio de todo el entusiasmo, se pasó por alto en gran medida una conversación fundamental. Casi nadie abordó la necesidad de validar los resultados concretos que producen estos agentes. Resolver precisamente esta brecha de verificación es en lo que se ha centrado nuestro equipo. Esperamos compartir más detalles contigo muy pronto.
Los agentes de inteligencia artificial tuvieron una presencia destacada en todo el evento @token2049, donde se mostró cómo realizaban tareas complejas, como gestionar tesorerías, ejecutar operaciones y redactar contratos. Sin embargo, en medio de todo el entusiasmo, se pasó por alto en gran medida una conversación fundamental. Casi nadie abordó la necesidad de validar los resultados concretos que producen estos agentes. Resolver precisamente esta brecha de verificación es en lo que se ha centrado nuestro equipo. Esperamos compartir más detalles contigo muy pronto.
72
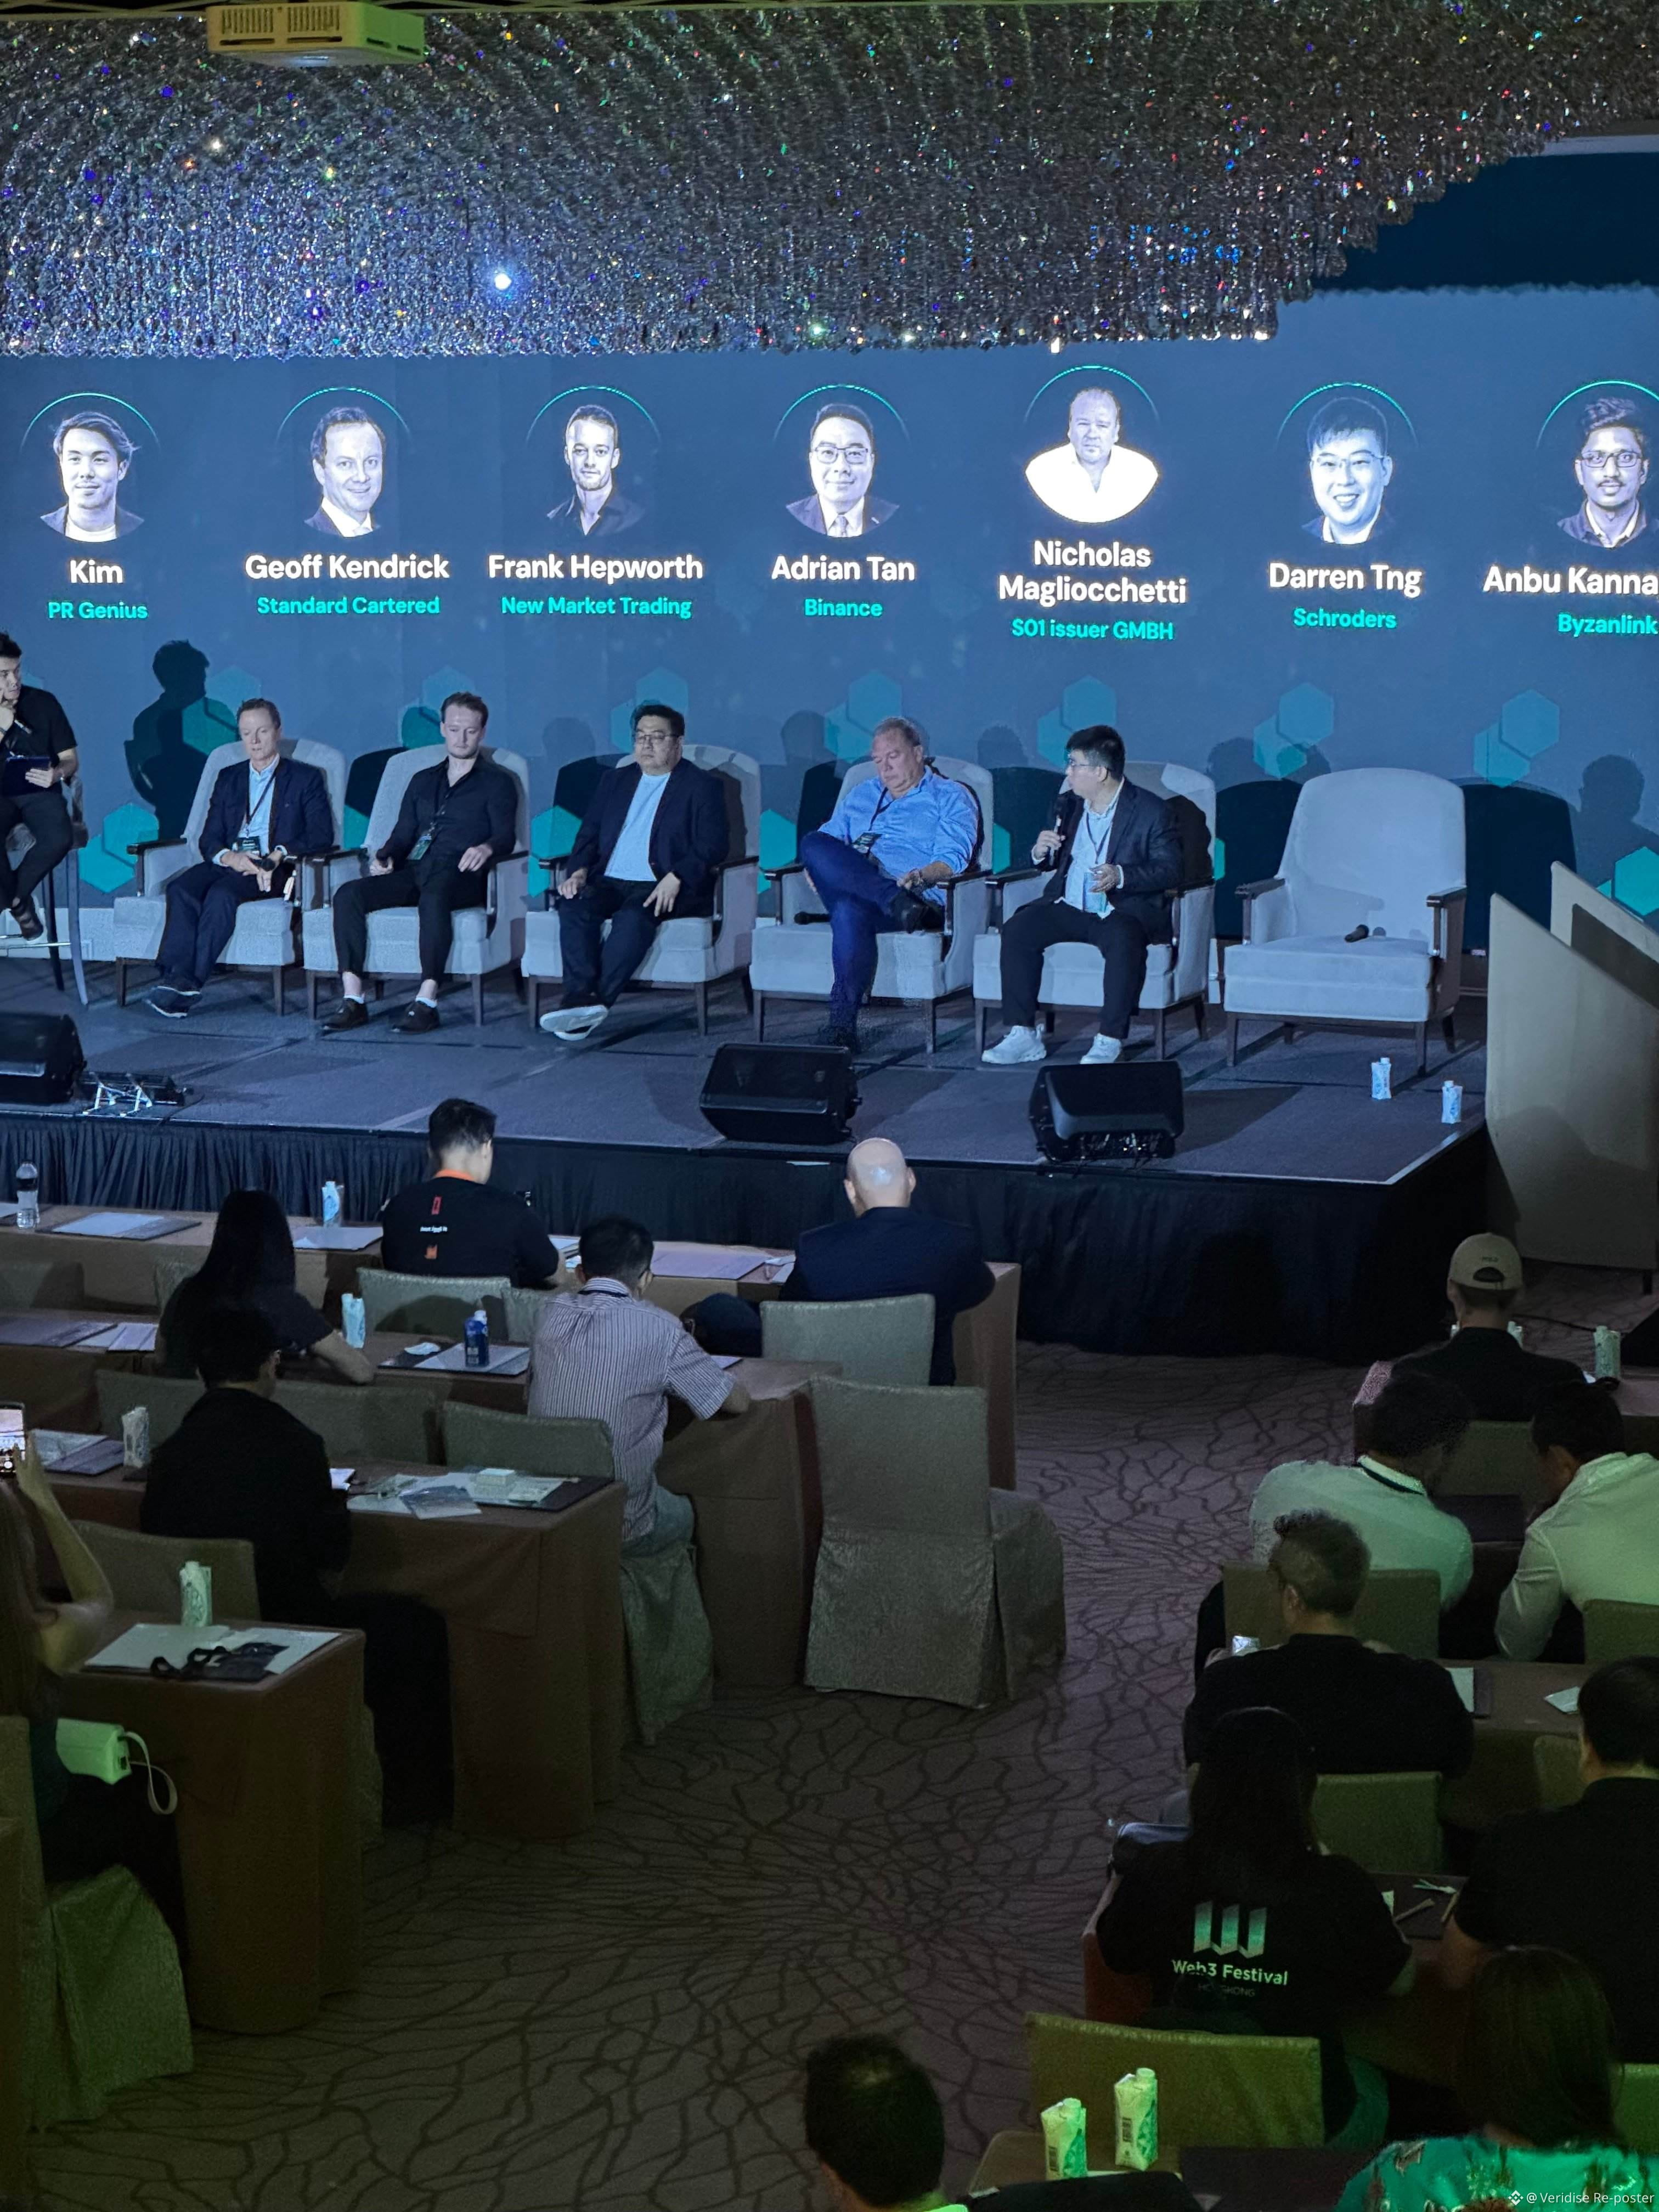
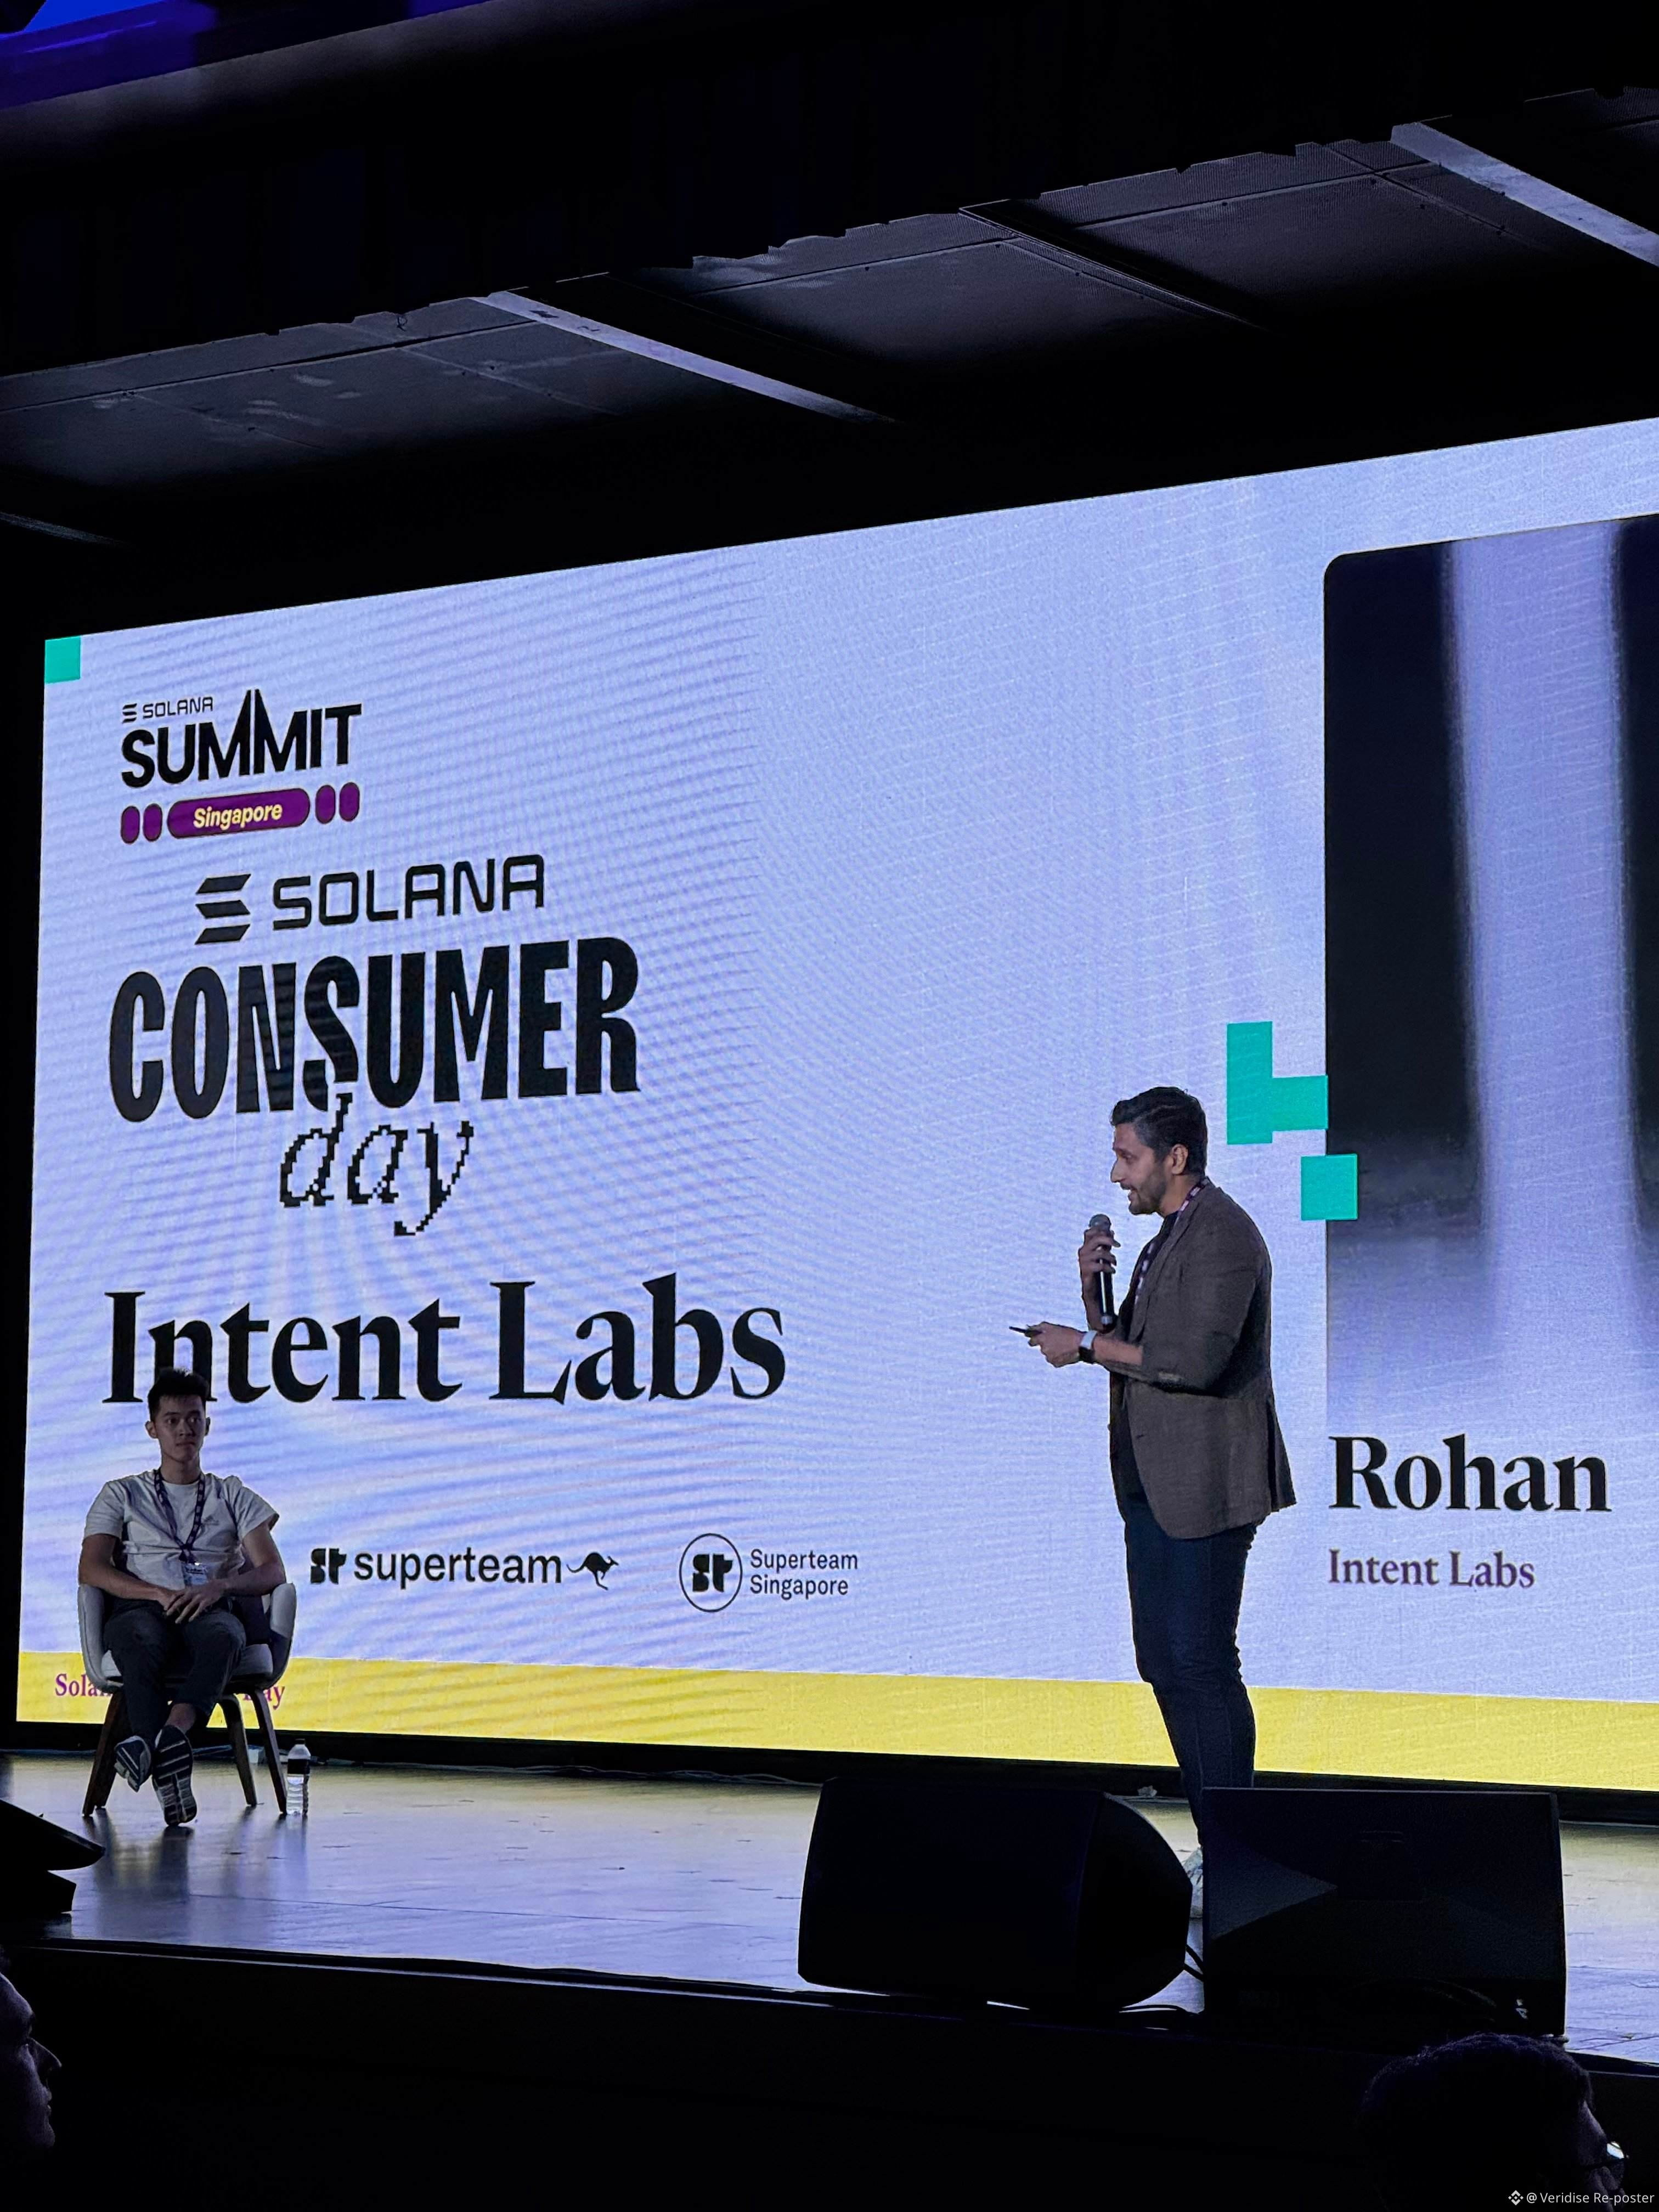
Durante una jornada completa en Singapur, el equipo de Veridise tuvo el placer de hablar en tres escenarios distintos. Ya fuera en la @solana Summit, participando en @gammaprime o asistiendo al Multichain Day, nuestras conversaciones giraron en gran medida en torno a ZK, las auditorías de seguridad y la verificación formal. A pesar de las diferencias entre los eventos, la gente planteó una y otra vez un tema común. La pregunta recurrente del público era cómo encontrar una forma fiable de verificar que un fragmento de código determinado realmente hace exactamente lo que especifican sus requisitos.
Durante una jornada completa en Singapur, el equipo de Veridise tuvo el placer de hablar en tres escenarios distintos. Ya fuera en la @solana Summit, participando en @gammaprime o asistiendo al Multichain Day, nuestras conversaciones giraron en gran medida en torno a ZK, las auditorías de seguridad y la verificación formal. A pesar de las diferencias entre los eventos, la gente planteó una y otra vez un tema común. La pregunta recurrente del público era cómo encontrar una forma fiable de verificar que un fragmento de código determinado realmente hace exactamente lo que especifican sus requisitos.
71
Si tu hoja de ruta incluye una auditoría próxima para el Q4 o principios del próximo año, @kulm1nski es la persona ideal con la que consultar en relación con el alcance de tu proyecto y la planificación. Viajará a Singapur para asistir a @token2049 del 5 al 9 de octubre. Por favor, envíale un DM para coordinar un horario para reunirse.
Si tu hoja de ruta incluye una auditoría próxima para el Q4 o principios del próximo año, @kulm1nski es la persona ideal con la que consultar en relación con el alcance de tu proyecto y la planificación. Viajará a Singapur para asistir a @token2049 del 5 al 9 de octubre. Por favor, envíale un DM para coordinar un horario para reunirse.
61
Si tu hoja de ruta próxima incluye seguridad y buscas una conversación directa sobre el tema, la semana que viene es una oportunidad perfecta para conectar. @FormallyJon se dirige a Singapur, donde asistirá a @token2049 y explorará los eventos secundarios del 5 al 9 de octubre. Siéntete libre de enviar un DM para reservar una hora de reunión.
Si tu hoja de ruta próxima incluye seguridad y buscas una conversación directa sobre el tema, la semana que viene es una oportunidad perfecta para conectar. @FormallyJon se dirige a Singapur, donde asistirá a @token2049 y explorará los eventos secundarios del 5 al 9 de octubre. Siéntete libre de enviar un DM para reservar una hora de reunión.
74
Con la introducción de las transacciones con marco (Frame Transactions), las cuentas tendrán la flexibilidad de definir sus propias pautas de autorización específicas. Esto significa que los usuarios pueden configurar reglas personalizadas para esquemas de firma alternativos, recuperación de cuentas y múltiples aprobaciones. Como resultado de este cambio, la lógica operativa que actualmente reside en el código de cada billetera se trasladará directamente al protocolo subyacente. Es importante tener en cuenta que, a medida que esta lógica transita, su correspondiente superficie de fallo también se trasladará a la capa del protocolo.
https://thedefiant.io/news/blockchains/buterin-maps-ethereum-s-post-hegota-cryptographic-world-computer
Con la introducción de las transacciones con marco (Frame Transactions), las cuentas tendrán la flexibilidad de definir sus propias pautas de autorización específicas. Esto significa que los usuarios pueden configurar reglas personalizadas para esquemas de firma alternativos, recuperación de cuentas y múltiples aprobaciones. Como resultado de este cambio, la lógica operativa que actualmente reside en el código de cada billetera se trasladará directamente al protocolo subyacente. Es importante tener en cuenta que, a medida que esta lógica transita, su correspondiente superficie de fallo también se trasladará a la capa del protocolo.
https://thedefiant.io/news/blockchains/buterin-maps-ethereum-s-post-hegota-cryptographic-world-computer
https://thedefiant.io/news/blockchains/buterin-maps-ethereum-s-post-hegota-cryptographic-world-computer
1
2.1k
Antes de compartir la estimación de $63 para una transacción de Bitcoin resistente a la cuántica, se recomienda encarecidamente revisar la metodología subyacente. Como @StarkWareLtd explica claramente, esta cantidad es puramente un modelo teórico y no una factura real, lo que significa que nunca se generan transacciones reales. Además, aunque los puntos de referencia de rendimiento se ejecutaron usando RTX 4090, la proyección general de costos asume una red hipotética compuesta por 100 RTX 3090.
https://thedefiant.io/news/blockchains/starkware-challenge-cuts-quantum-safe-bitcoin-compute-estimate-by-79
Antes de compartir la estimación de $63 para una transacción de Bitcoin resistente a la cuántica, se recomienda encarecidamente revisar la metodología subyacente. Como @StarkWareLtd explica claramente, esta cantidad es puramente un modelo teórico y no una factura real, lo que significa que nunca se generan transacciones reales. Además, aunque los puntos de referencia de rendimiento se ejecutaron usando RTX 4090, la proyección general de costos asume una red hipotética compuesta por 100 RTX 3090.
https://thedefiant.io/news/blockchains/starkware-challenge-cuts-quantum-safe-bitcoin-compute-estimate-by-79
https://thedefiant.io/news/blockchains/starkware-challenge-cuts-quantum-safe-bitcoin-compute-estimate-by-79
84
Asegurar una transacción de Bitcoin frente a las amenazas de la computación cuántica es ahora 6 veces más rápido, todo gracias a código criptográfico que ha sido optimizado por inteligencia artificial. Aunque la velocidad es una métrica que podemos medir con facilidad, establecer que dos métodos son verdaderamente equivalentes es imposible sin una prueba verificable.
https://www.coindesk.com/tech/2026/09/24/a-week-of-ai-coding-cut-a-quantum-safe-bitcoin-transaction-estimate-from-usd320-to-usd66
Asegurar una transacción de Bitcoin frente a las amenazas de la computación cuántica es ahora 6 veces más rápido, todo gracias a código criptográfico que ha sido optimizado por inteligencia artificial. Aunque la velocidad es una métrica que podemos medir con facilidad, establecer que dos métodos son verdaderamente equivalentes es imposible sin una prueba verificable.
https://www.coindesk.com/tech/2026/09/24/a-week-of-ai-coding-cut-a-quantum-safe-bitcoin-transaction-estimate-from-usd320-to-usd66
https://www.coindesk.com/tech/2026/09/24/a-week-of-ai-coding-cut-a-quantum-safe-bitcoin-transaction-estimate-from-usd320-to-usd66
82
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
BTCRebounds80K
226 visualizaciones
77 participa(n) en el debate
#btcrebounds80k 🚨🔥 #BTCRebounds80K | ¡BITCOIN VUELVE A LA CARGA! 🔥🚨
₿ Bitcoin está luchando por recuperar y mantener el nivel psicológico de los 80.000 $, un punto clave que todos los traders están vigilando. 👀📈
💎 Los alcistas siguen defendiendo la zona. ⚡ La volatilidad aumenta. 🚀 El mercado espera la próxima gran ruptura.
📊 Tras una fase de incertidumbre, BTC vuelve a demostrar por qué sigue siendo el rey del mercado cripto. Algunos analistas consideran que recuperar y consolidar los 80K podría abrir la puerta a nuevos máximos.
🐂 Si los compradores mantienen el control: ✅ 80K se convierte en soporte ✅ Crece el sentimiento alcista ✅ Aumenta la atención institucional
🐻 Si pierde la zona: ⚠️ Podrían producirse nuevas correcciones ⚠️ Más presión vendedora a corto plazo
🌎 La comunidad cripto ya está haciendo tendencia el hashtag #BTCRebounds80K.
👇 ¿Qué opinas? 🚀 BTC a 100K ❤️ BTC consolidará sobre 80K 😱 Se viene una corrección
Bitcoin #BTC #Crypto #BullRun #CryptoNews #ElCryptoBoy
ELCRYPTOBOY
·0 «Me gusta»
·26 visualizaciones
Binance98PercentReplenished
1,884 visualizaciones
187 participa(n) en el debate
USMidterms-WhatAreMarketsExpecting?
207,898 visualizaciones
1,634 participa(n) en el debate