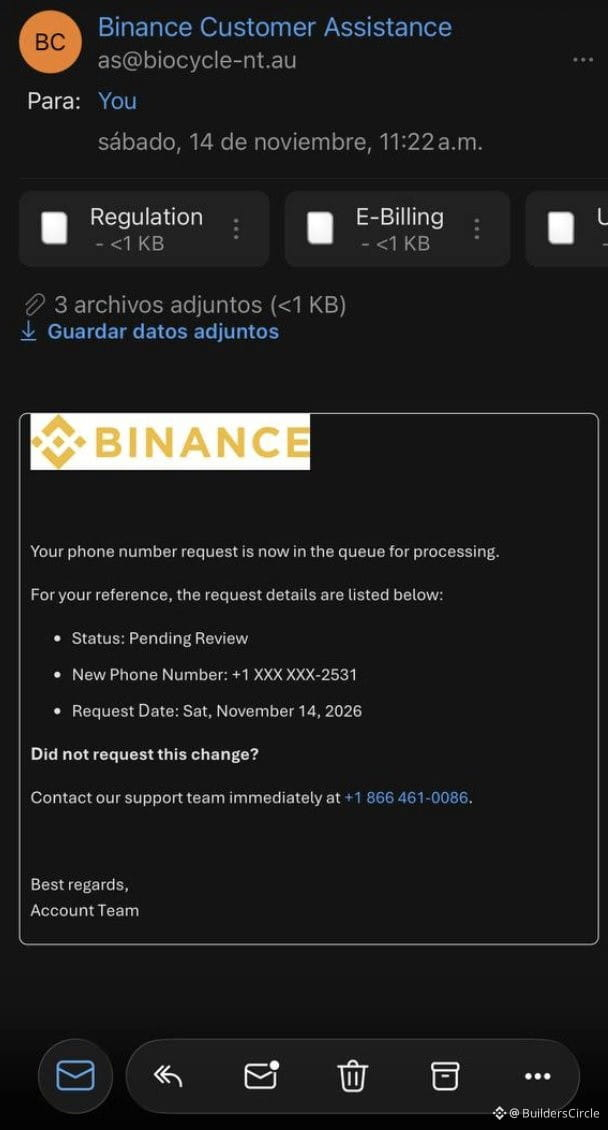
Un nuevo vector de ataque de phishing dirigido a los usuarios del exchange $BNB combina la suplantación de identidad por correo electrónico y el vishing (phishing por voz).
Proceso del ataque:
1. Un correo electrónico falso afirma que se ha cambiado un número de teléfono sin autorización en la cuenta del usuario
2. Crea urgencia para que la víctima llame a un número controlado por el atacante
3. Se recurre a la ingeniería social para obtener códigos 2FA o credenciales
Capas de defensa técnica:
- Verifica el dominio del remitente mediante los registros SPF/DKIM antes de confiar en él
- Nunca uses la información de contacto de correos sospechosos (usa siempre la aplicación o el sitio web oficiales)
- No abras archivos adjuntos (podrían contener malware)
- Activa la función de código antiphishing de la plataforma (añade un identificador único a los correos legítimos)
- Consulta la actividad de la cuenta solo desde sesiones autenticadas
Se trata de una técnica clásica de pretexto combinada con la manipulación de la urgencia. La afirmación de que se ha cambiado el número de teléfono está diseñada para sortear el escepticismo ante verificaciones realizadas únicamente por correo electrónico, empujando a las víctimas a canales de voz, donde la ingeniería social resulta más eficaz.
Proceso del ataque:
1. Un correo electrónico falso afirma que se ha cambiado un número de teléfono sin autorización en la cuenta del usuario
2. Crea urgencia para que la víctima llame a un número controlado por el atacante
3. Se recurre a la ingeniería social para obtener códigos 2FA o credenciales
Capas de defensa técnica:
- Verifica el dominio del remitente mediante los registros SPF/DKIM antes de confiar en él
- Nunca uses la información de contacto de correos sospechosos (usa siempre la aplicación o el sitio web oficiales)
- No abras archivos adjuntos (podrían contener malware)
- Activa la función de código antiphishing de la plataforma (añade un identificador único a los correos legítimos)
- Consulta la actividad de la cuenta solo desde sesiones autenticadas
Se trata de una técnica clásica de pretexto combinada con la manipulación de la urgencia. La afirmación de que se ha cambiado el número de teléfono está diseñada para sortear el escepticismo ante verificaciones realizadas únicamente por correo electrónico, empujando a las víctimas a canales de voz, donde la ingeniería social resulta más eficaz.