
Junzai
59 Publicaciones
Junzai
Denunciar
Bloquear usuario
BP-6E3050ABD094
31 Siguiendo
86 Seguidores
133 Me gusta
Publicaciones
·
--
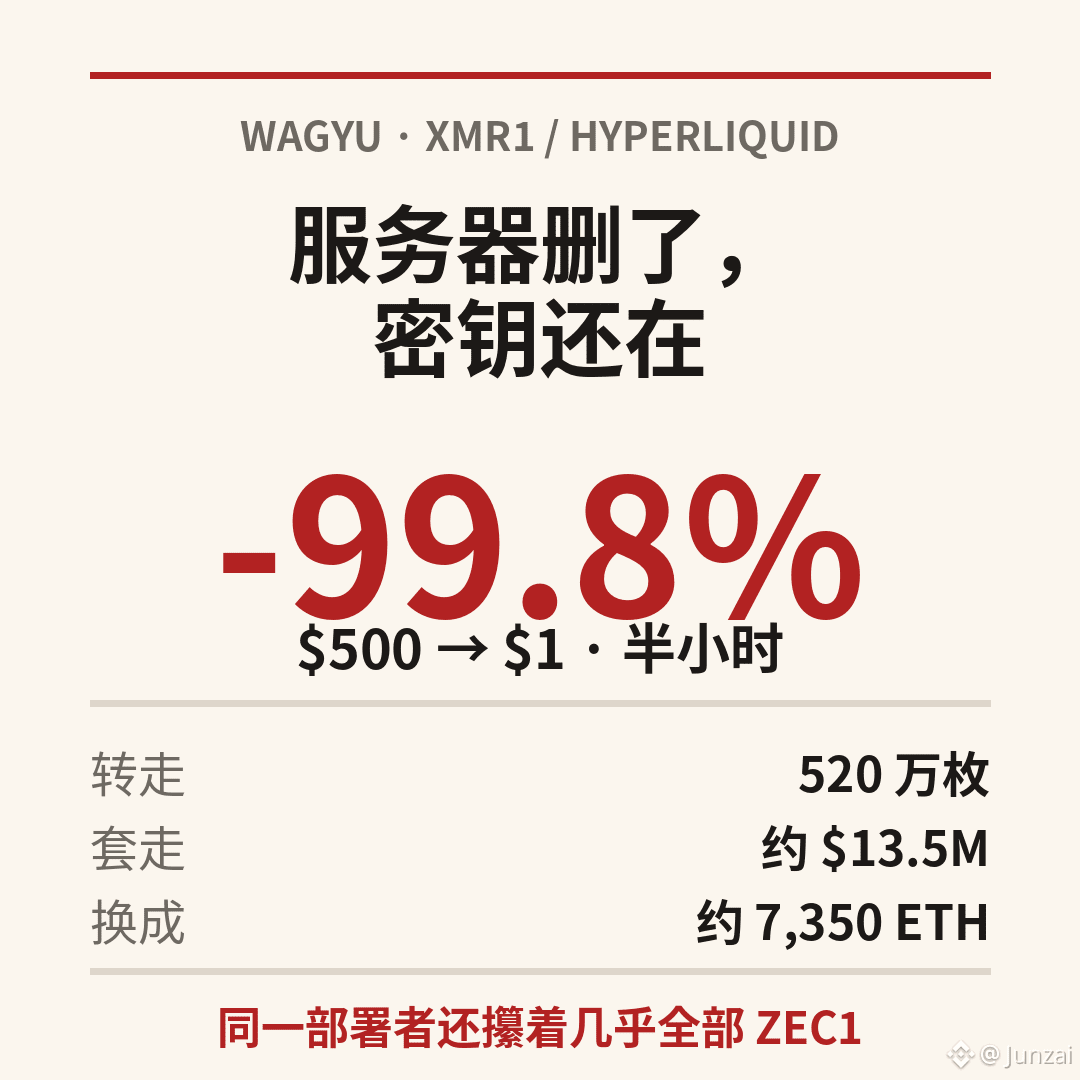
Borraron todos los servidores, pero la clave sigue ahí.
Ayer, $XMR1 cayó de unos 500 dólares a cerca de 1 dólar en media hora.
Una caída del 99,8 %.
El atacante transfirió 5,2 millones de tokens desde la billetera del desplegador y vendió unos 360.000.
Se llevó unos 13,5 millones de dólares y los convirtió en unos 7.350 $ETH.
El fundador dijo que la clave de despliegue estaba en un servidor antiguo de un proveedor de alojamiento islandés.
Él ya había borrado ese servidor hacía tiempo.
Hackearon al proveedor y seguían ahí los registros y archivos del servidor borrado. Así se filtró la clave.
El propio proveedor lo admitió: sufrió un ciberataque grave y todos sus servicios quedaron fuera de servicio.
La moneda nativa Monero está bien.
El problema es esta versión envuelta: nadie ha podido verificar hasta ahora cuánto Monero real la respalda.
Hay otra frase que merece atención: el mismo desplegador aún tiene en sus manos casi todo el ZEC1.
Esta mañana, yo también verifiqué primero en la cadena antes de atreverme a participar en la acuñación gratuita.
Antes de tocar una moneda envuelta, pregunta: ¿quién tiene las llaves y dónde se puede verificar lo que la respalda?
Si no pueden responder, ni te acerques.
#AvisoDeSeguridad
Borraron todos los servidores, pero la clave sigue ahí.
Ayer, $XMR1 cayó de unos 500 dólares a cerca de 1 dólar en media hora.
Una caída del 99,8 %.
El atacante transfirió 5,2 millones de tokens desde la billetera del desplegador y vendió unos 360.000.
Se llevó unos 13,5 millones de dólares y los convirtió en unos 7.350 $ETH .
El fundador dijo que la clave de despliegue estaba en un servidor antiguo de un proveedor de alojamiento islandés.
Él ya había borrado ese servidor hacía tiempo.
Hackearon al proveedor y seguían ahí los registros y archivos del servidor borrado. Así se filtró la clave.
El propio proveedor lo admitió: sufrió un ciberataque grave y todos sus servicios quedaron fuera de servicio.
La moneda nativa Monero está bien.
El problema es esta versión envuelta: nadie ha podido verificar hasta ahora cuánto Monero real la respalda.
Hay otra frase que merece atención: el mismo desplegador aún tiene en sus manos casi todo el ZEC1.
Esta mañana, yo también verifiqué primero en la cadena antes de atreverme a participar en la acuñación gratuita.
Antes de tocar una moneda envuelta, pregunta: ¿quién tiene las llaves y dónde se puede verificar lo que la respalda?
Si no pueden responder, ni te acerques.
#AvisoDeSeguridad
Ayer, $XMR1 cayó de unos 500 dólares a cerca de 1 dólar en media hora.
Una caída del 99,8 %.
El atacante transfirió 5,2 millones de tokens desde la billetera del desplegador y vendió unos 360.000.
Se llevó unos 13,5 millones de dólares y los convirtió en unos 7.350 $ETH .
El fundador dijo que la clave de despliegue estaba en un servidor antiguo de un proveedor de alojamiento islandés.
Él ya había borrado ese servidor hacía tiempo.
Hackearon al proveedor y seguían ahí los registros y archivos del servidor borrado. Así se filtró la clave.
El propio proveedor lo admitió: sufrió un ciberataque grave y todos sus servicios quedaron fuera de servicio.
La moneda nativa Monero está bien.
El problema es esta versión envuelta: nadie ha podido verificar hasta ahora cuánto Monero real la respalda.
Hay otra frase que merece atención: el mismo desplegador aún tiene en sus manos casi todo el ZEC1.
Esta mañana, yo también verifiqué primero en la cadena antes de atreverme a participar en la acuñación gratuita.
Antes de tocar una moneda envuelta, pregunta: ¿quién tiene las llaves y dónde se puede verificar lo que la respalda?
Si no pueden responder, ni te acerques.
#AvisoDeSeguridad
2
1.8k
·
--
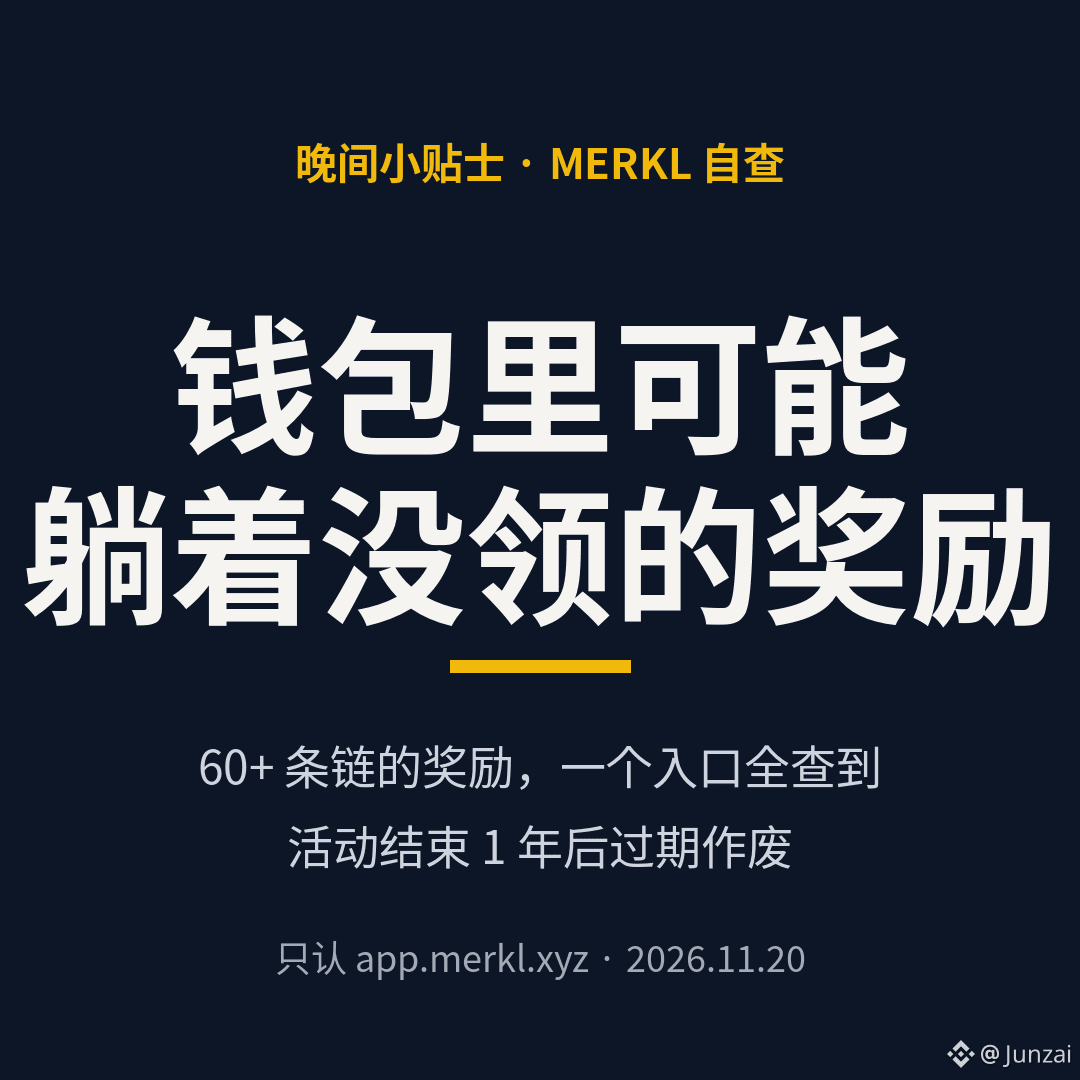
Puede que tengas recompensas sin reclamar en tu wallet.
Si alguna vez depositaste, pediste prestado o completaste tareas en plataformas como Morpho o Aave, es posible que las recompensas no se hayan acreditado automáticamente.
Muchas se distribuyen a través de Merkl y tienes que reclamarlas tú.
Dedica dos minutos esta noche a comprobarlo:
Entra en app.merkl.xyz, conecta tu wallet y mira si tienes algo que reclamar.
Revisa en un solo lugar las recompensas de más de 60 redes.
Las recompensas pueden ser tokens como $MORPHO o stablecoins.
Pero tienen fecha de caducidad: vencen un año después de que termine la campaña. Si caducan, las pierdes.
Reclamarlas requiere pagar gas. No vale la pena reclamar cantidades pequeñas por separado; acumúlalas o espera a que el gas esté más barato.
Confía solo en app.merkl.xyz.
Hay muchas páginas falsas de «reclamación» en los resultados de búsqueda. No hagas clic en enlaces que te envíen otras personas.
¿Cuándo reclamaste recompensas por última vez?
#ConsejosParaFarmearAirdrops
Puede que tengas recompensas sin reclamar en tu wallet.
Si alguna vez depositaste, pediste prestado o completaste tareas en plataformas como Morpho o Aave, es posible que las recompensas no se hayan acreditado automáticamente.
Muchas se distribuyen a través de Merkl y tienes que reclamarlas tú.
Dedica dos minutos esta noche a comprobarlo:
Entra en app.merkl.xyz, conecta tu wallet y mira si tienes algo que reclamar.
Revisa en un solo lugar las recompensas de más de 60 redes.
Las recompensas pueden ser tokens como $MORPHO o stablecoins.
Pero tienen fecha de caducidad: vencen un año después de que termine la campaña. Si caducan, las pierdes.
Reclamarlas requiere pagar gas. No vale la pena reclamar cantidades pequeñas por separado; acumúlalas o espera a que el gas esté más barato.
Confía solo en app.merkl.xyz.
Hay muchas páginas falsas de «reclamación» en los resultados de búsqueda. No hagas clic en enlaces que te envíen otras personas.
¿Cuándo reclamaste recompensas por última vez?
#ConsejosParaFarmearAirdrops
Si alguna vez depositaste, pediste prestado o completaste tareas en plataformas como Morpho o Aave, es posible que las recompensas no se hayan acreditado automáticamente.
Muchas se distribuyen a través de Merkl y tienes que reclamarlas tú.
Dedica dos minutos esta noche a comprobarlo:
Entra en app.merkl.xyz, conecta tu wallet y mira si tienes algo que reclamar.
Revisa en un solo lugar las recompensas de más de 60 redes.
Las recompensas pueden ser tokens como $MORPHO o stablecoins.
Pero tienen fecha de caducidad: vencen un año después de que termine la campaña. Si caducan, las pierdes.
Reclamarlas requiere pagar gas. No vale la pena reclamar cantidades pequeñas por separado; acumúlalas o espera a que el gas esté más barato.
Confía solo en app.merkl.xyz.
Hay muchas páginas falsas de «reclamación» en los resultados de búsqueda. No hagas clic en enlaces que te envíen otras personas.
¿Cuándo reclamaste recompensas por última vez?
#ConsejosParaFarmearAirdrops
2
2.4k
·
--
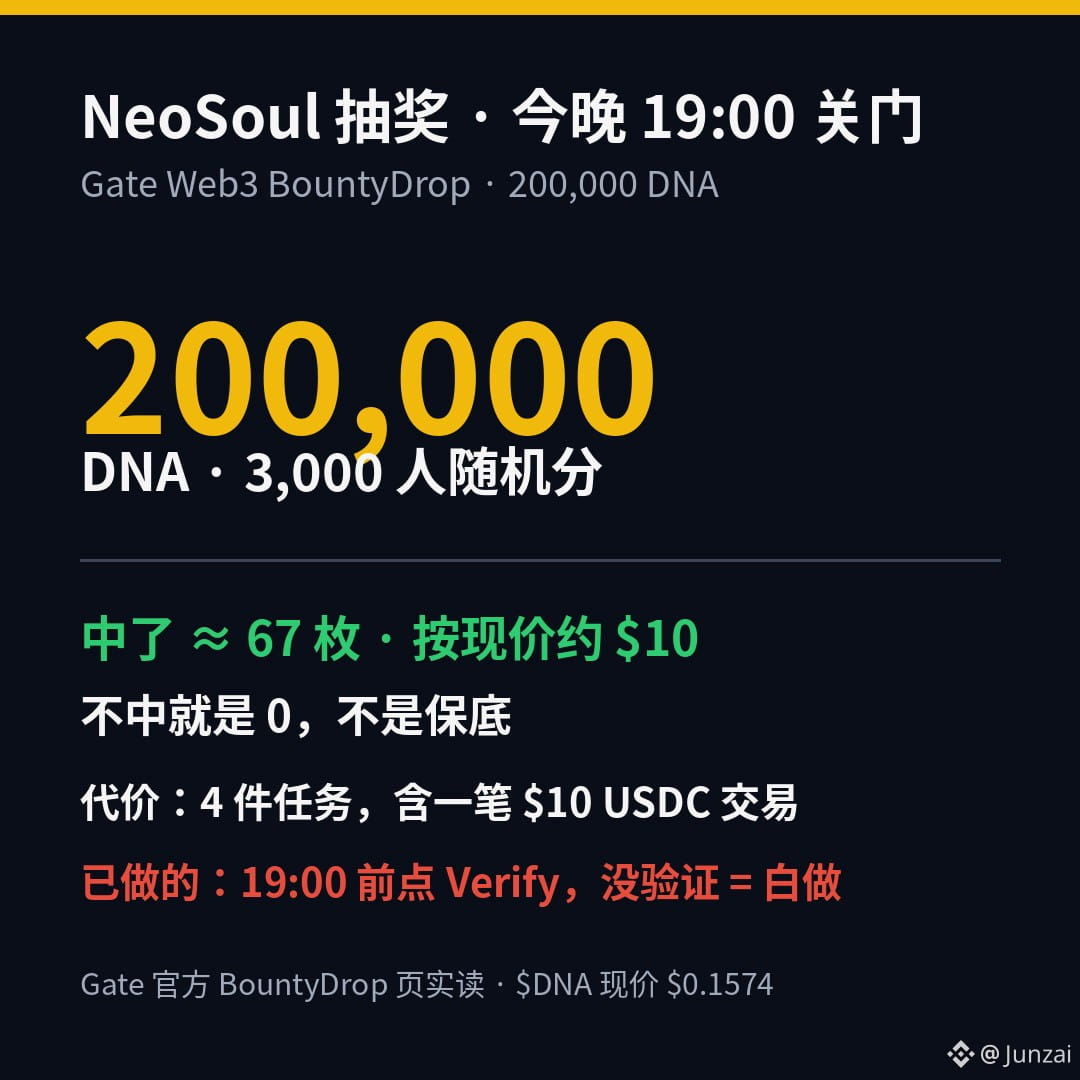
Esta noche a las 19:00 cierra el sorteo de NeoSoul.
El fondo de premios es de 200.000 $DNA, que se repartirán al azar entre 3.000 personas: si ganas, serán algo más de 60 tokens, unos 10 dólares al precio actual; si no, 0.
El precio es completar las 4 tareas. Una consiste en hacer una transacción de al menos 10 dólares en USDC en la cadena BNB con la wallet de Gate; las demás son seguir cuentas y unirse al grupo.
Si todavía no las has hecho, no te metas ahora: completar 4 tareas y hacer una transacción de 10 dólares a cambio de un boleto que vale unos 10 dólares no compensa.
Si ya las completaste, pulsa Verify antes de las 19:00. Según el anuncio oficial, si no verificas durante el periodo de la campaña, todo habrá sido en vano.
Esto es solo para compartir información y no constituye asesoramiento de inversión. Decide por tu cuenta si te compensa.
#Airdrop
$DNA $BNB
Esta noche a las 19:00 cierra el sorteo de NeoSoul.
El fondo de premios es de 200.000 $DNA , que se repartirán al azar entre 3.000 personas: si ganas, serán algo más de 60 tokens, unos 10 dólares al precio actual; si no, 0.
El precio es completar las 4 tareas. Una consiste en hacer una transacción de al menos 10 dólares en USDC en la cadena BNB con la wallet de Gate; las demás son seguir cuentas y unirse al grupo.
Si todavía no las has hecho, no te metas ahora: completar 4 tareas y hacer una transacción de 10 dólares a cambio de un boleto que vale unos 10 dólares no compensa.
Si ya las completaste, pulsa Verify antes de las 19:00. Según el anuncio oficial, si no verificas durante el periodo de la campaña, todo habrá sido en vano.
Esto es solo para compartir información y no constituye asesoramiento de inversión. Decide por tu cuenta si te compensa.
#Airdrop
$DNA $BNB
El fondo de premios es de 200.000 $DNA , que se repartirán al azar entre 3.000 personas: si ganas, serán algo más de 60 tokens, unos 10 dólares al precio actual; si no, 0.
El precio es completar las 4 tareas. Una consiste en hacer una transacción de al menos 10 dólares en USDC en la cadena BNB con la wallet de Gate; las demás son seguir cuentas y unirse al grupo.
Si todavía no las has hecho, no te metas ahora: completar 4 tareas y hacer una transacción de 10 dólares a cambio de un boleto que vale unos 10 dólares no compensa.
Si ya las completaste, pulsa Verify antes de las 19:00. Según el anuncio oficial, si no verificas durante el periodo de la campaña, todo habrá sido en vano.
Esto es solo para compartir información y no constituye asesoramiento de inversión. Decide por tu cuenta si te compensa.
#Airdrop
$DNA $BNB
7
1.3k
·
--
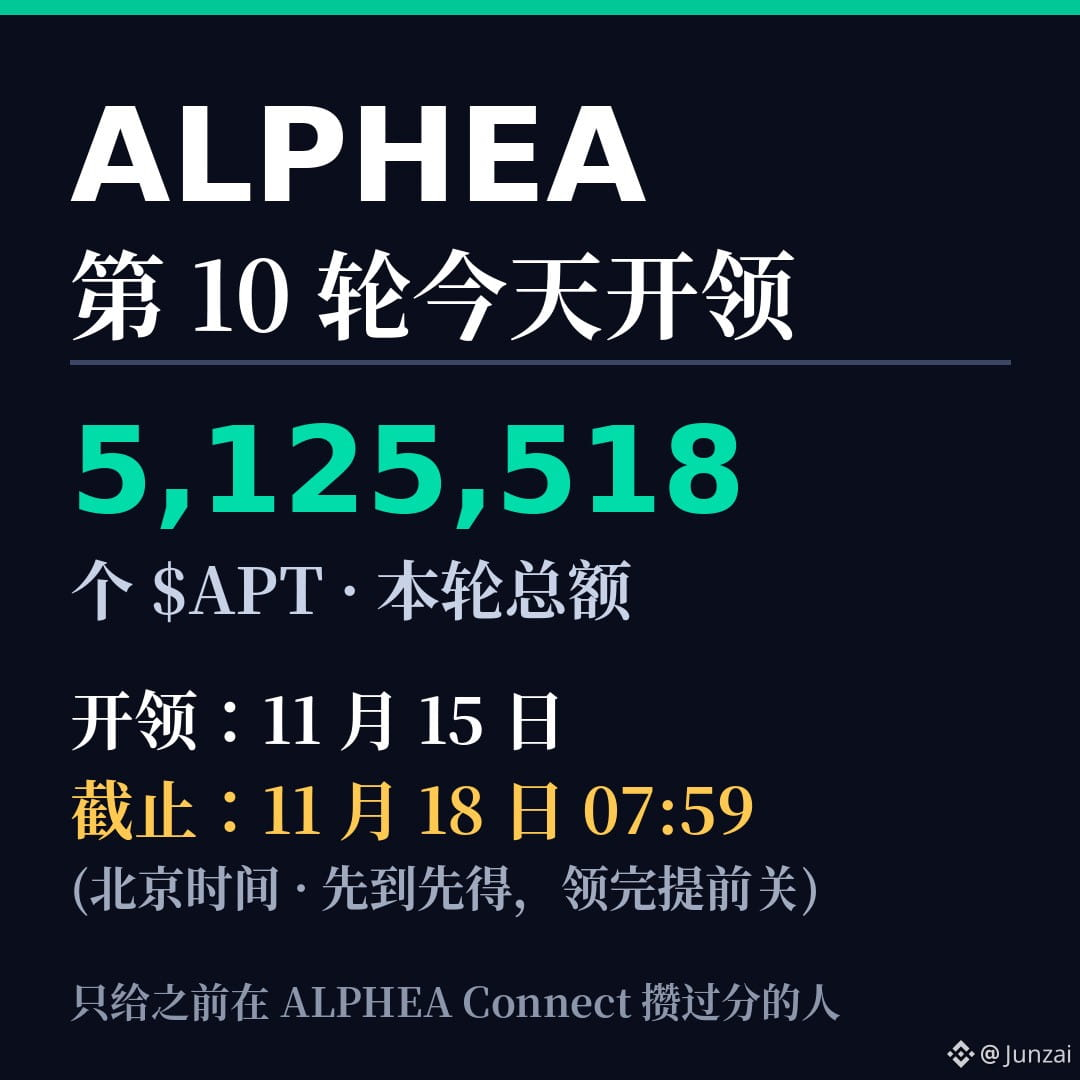
La reclamación de la ronda 10 de ALPHEA ya está abierta desde hoy.
En esta ronda se repartirán 5,125,518 $APT.
Estaba previsto que comenzara ayer, pero el equipo la retrasó un día y la pasó a hoy.
Solo pueden participar quienes acumularon puntos antes en ALPHEA Connect; si no lo usaste, no tienes opciones en esta ronda.
El plazo termina el 18 de noviembre a las 07:59 (hora de Pekín). Se asignará por orden de llegada y la campaña se cerrará antes si se agotan los tokens.
Solo hay una forma de acceder: actualiza la aplicación ALPHEA Connect y consulta tu asignación en el menú Claim.
No hagas clic en ningún enlace de reclamación de los comentarios ni de los mensajes privados.
Esto es solo información y no constituye asesoramiento de inversión. Decide por tu cuenta si te conviene reclamar.
#Airdrop
$APT
La reclamación de la ronda 10 de ALPHEA ya está abierta desde hoy.
En esta ronda se repartirán 5,125,518 $APT .
Estaba previsto que comenzara ayer, pero el equipo la retrasó un día y la pasó a hoy.
Solo pueden participar quienes acumularon puntos antes en ALPHEA Connect; si no lo usaste, no tienes opciones en esta ronda.
El plazo termina el 18 de noviembre a las 07:59 (hora de Pekín). Se asignará por orden de llegada y la campaña se cerrará antes si se agotan los tokens.
Solo hay una forma de acceder: actualiza la aplicación ALPHEA Connect y consulta tu asignación en el menú Claim.
No hagas clic en ningún enlace de reclamación de los comentarios ni de los mensajes privados.
Esto es solo información y no constituye asesoramiento de inversión. Decide por tu cuenta si te conviene reclamar.
#Airdrop
$APT
En esta ronda se repartirán 5,125,518 $APT .
Estaba previsto que comenzara ayer, pero el equipo la retrasó un día y la pasó a hoy.
Solo pueden participar quienes acumularon puntos antes en ALPHEA Connect; si no lo usaste, no tienes opciones en esta ronda.
El plazo termina el 18 de noviembre a las 07:59 (hora de Pekín). Se asignará por orden de llegada y la campaña se cerrará antes si se agotan los tokens.
Solo hay una forma de acceder: actualiza la aplicación ALPHEA Connect y consulta tu asignación en el menú Claim.
No hagas clic en ningún enlace de reclamación de los comentarios ni de los mensajes privados.
Esto es solo información y no constituye asesoramiento de inversión. Decide por tu cuenta si te conviene reclamar.
#Airdrop
$APT
510
·
--
Artículo
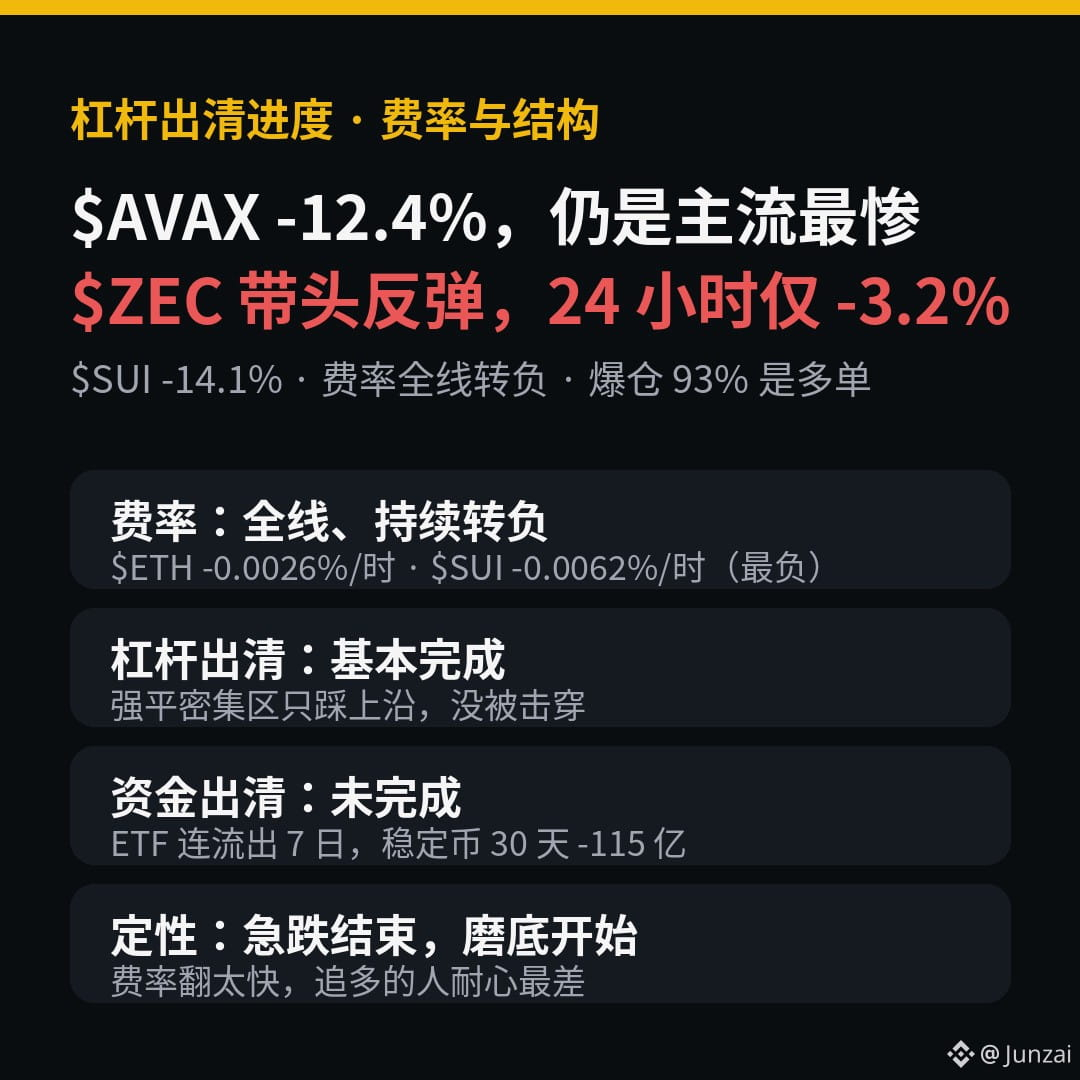
¿Hasta dónde ha llegado la purga del apalancamiento? (Última actualización): las tasas de financiación se vuelven positivas en una hora y la purga entra en su segunda mitadLas cifras de este artículo cambian más rápido que ninguna otra: las consulté a las 09:50 y volví a hacerlo a las 10:50; las tasas de financiación ya habían cambiado de signo. Justo a tiempo: la segunda mitad de la purga se esconde en esa hora.
**Últimos puestos de la lista de mayores caídas (actualizado a las 10:50)**
$AVAX $7.11, -12.4% en 24 horas; sigue siendo el peor entre los principales, pero ya ha rebotado alrededor de un 5% desde el mínimo de 6.78 de esta mañana. $SUI $0.719, -8.2%. $ZEC $906, apenas -3.2% en 24 horas: ha caído un 32.4% en 7 días, pero esta mañana lideró el rebote y fue el primero en recuperarse entre los que ocupan los últimos puestos de la lista de mayores caídas.
**Tasas de financiación: de negativas en todos los ámbitos a mayoritariamente positivas en una hora**
¿Hasta dónde ha llegado la purga del apalancamiento? (Última actualización): las tasas de financiación se vuelven positivas en una hora y la purga entra en su segunda mitad
Las cifras de este artículo cambian más rápido que ninguna otra: las consulté a las 09:50 y volví a hacerlo a las 10:50; las tasas de financiación ya habían cambiado de signo. Justo a tiempo: la segunda mitad de la purga se esconde en esa hora.
**Últimos puestos de la lista de mayores caídas (actualizado a las 10:50)**
$AVAX $7.11, -12.4% en 24 horas; sigue siendo el peor entre los principales, pero ya ha rebotado alrededor de un 5% desde el mínimo de 6.78 de esta mañana. $SUI $0.719, -8.2%. $ZEC $906, apenas -3.2% en 24 horas: ha caído un 32.4% en 7 días, pero esta mañana lideró el rebote y fue el primero en recuperarse entre los que ocupan los últimos puestos de la lista de mayores caídas.
**Tasas de financiación: de negativas en todos los ámbitos a mayoritariamente positivas en una hora**
**Últimos puestos de la lista de mayores caídas (actualizado a las 10:50)**
$AVAX $7.11, -12.4% en 24 horas; sigue siendo el peor entre los principales, pero ya ha rebotado alrededor de un 5% desde el mínimo de 6.78 de esta mañana. $SUI $0.719, -8.2%. $ZEC $906, apenas -3.2% en 24 horas: ha caído un 32.4% en 7 días, pero esta mañana lideró el rebote y fue el primero en recuperarse entre los que ocupan los últimos puestos de la lista de mayores caídas.
**Tasas de financiación: de negativas en todos los ámbitos a mayoritariamente positivas en una hora**
478
·
--
Artículo
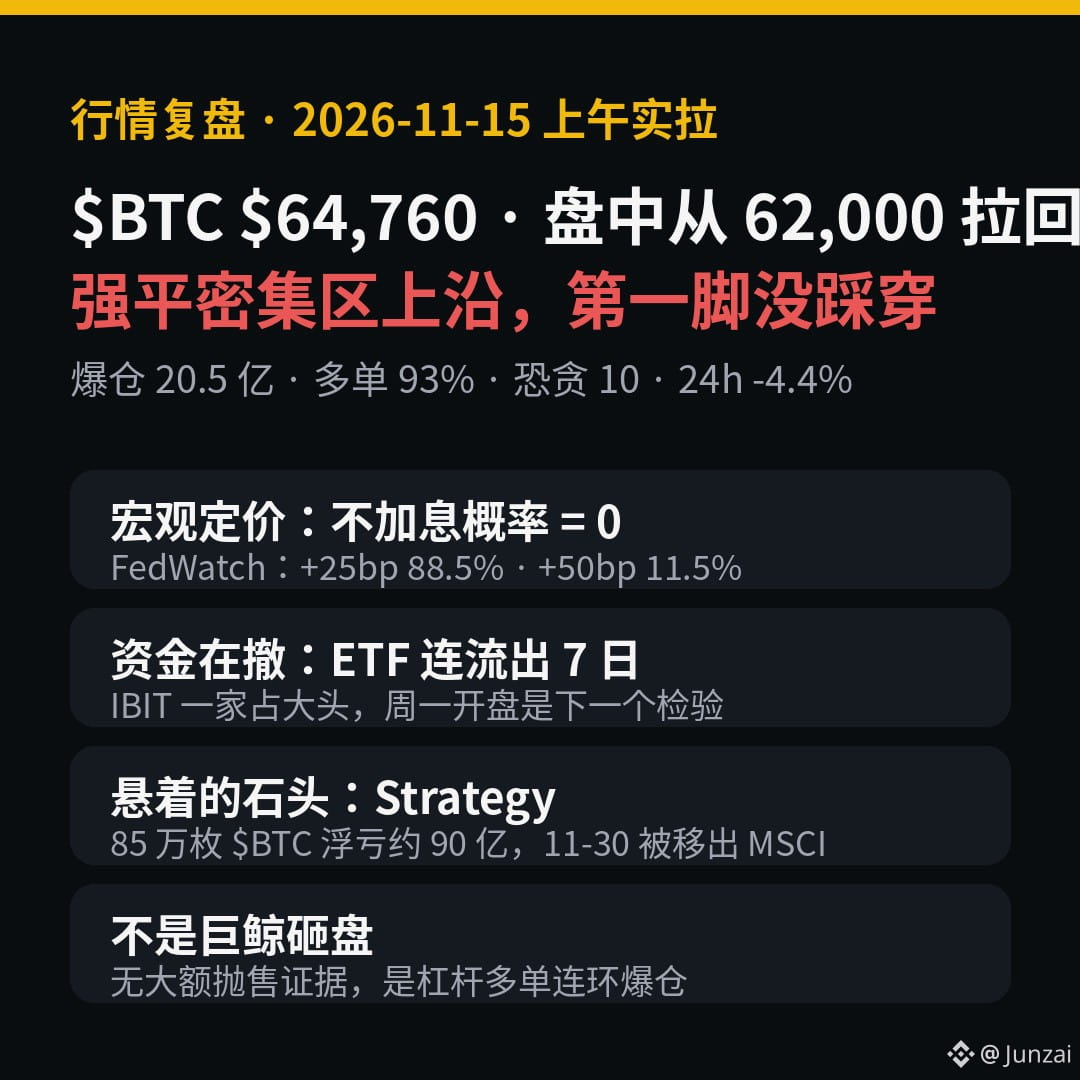
Repaso de la caída: se hundió en una zona de alta concentración de liquidaciones y rebotó; 2.050 millones de dólares en liquidacionesPrimero, las cifras más recientes (las acabo de consultar hoy a las 10:50): $BTC $64,760, un -4,4 % en 24 horas. Pero no te dejes engañar por esta caída: durante la jornada llegó a bajar hasta poco más de 62.000 y luego rebotó de golpe más de 2.700 dólares. $ETH $1,811, un -5,3 %; $BNB $592, un -5,5 %. Índice de Miedo y Codicia: 10.
**Por qué importa el nivel de 62.000**
En el mapa de calor de liquidaciones de seis meses de Glassnode del 11 de noviembre, la mayor concentración de liquidaciones estaba entre **59.500 y 62.600**. Esta mañana, el precio cayó hasta el borde superior de ese rango y las compras lo impulsaron de vuelta. Si esta concentración de liquidaciones se hubiera atravesado y liquidado por completo, la caída intradía no se habría limitado a tantear la zona apenas por encima de 62.000. El primer descenso dentro del rango sin romperlo fue la primera señal convincente de que la caída brusca podría estar frenándose, pero solo ha sido un rebote; todavía no se ha consolidado.
Repaso de la caída: se hundió en una zona de alta concentración de liquidaciones y rebotó; 2.050 millones de dólares en liquidaciones
Primero, las cifras más recientes (las acabo de consultar hoy a las 10:50): $BTC $64,760, un -4,4 % en 24 horas. Pero no te dejes engañar por esta caída: durante la jornada llegó a bajar hasta poco más de 62.000 y luego rebotó de golpe más de 2.700 dólares. $ETH $1,811, un -5,3 %; $BNB $592, un -5,5 %. Índice de Miedo y Codicia: 10.
**Por qué importa el nivel de 62.000**
En el mapa de calor de liquidaciones de seis meses de Glassnode del 11 de noviembre, la mayor concentración de liquidaciones estaba entre **59.500 y 62.600**. Esta mañana, el precio cayó hasta el borde superior de ese rango y las compras lo impulsaron de vuelta. Si esta concentración de liquidaciones se hubiera atravesado y liquidado por completo, la caída intradía no se habría limitado a tantear la zona apenas por encima de 62.000. El primer descenso dentro del rango sin romperlo fue la primera señal convincente de que la caída brusca podría estar frenándose, pero solo ha sido un rebote; todavía no se ha consolidado.
**Por qué importa el nivel de 62.000**
En el mapa de calor de liquidaciones de seis meses de Glassnode del 11 de noviembre, la mayor concentración de liquidaciones estaba entre **59.500 y 62.600**. Esta mañana, el precio cayó hasta el borde superior de ese rango y las compras lo impulsaron de vuelta. Si esta concentración de liquidaciones se hubiera atravesado y liquidado por completo, la caída intradía no se habría limitado a tantear la zona apenas por encima de 62.000. El primer descenso dentro del rango sin romperlo fue la primera señal convincente de que la caída brusca podría estar frenándose, pero solo ha sido un rebote; todavía no se ha consolidado.
785
·
--
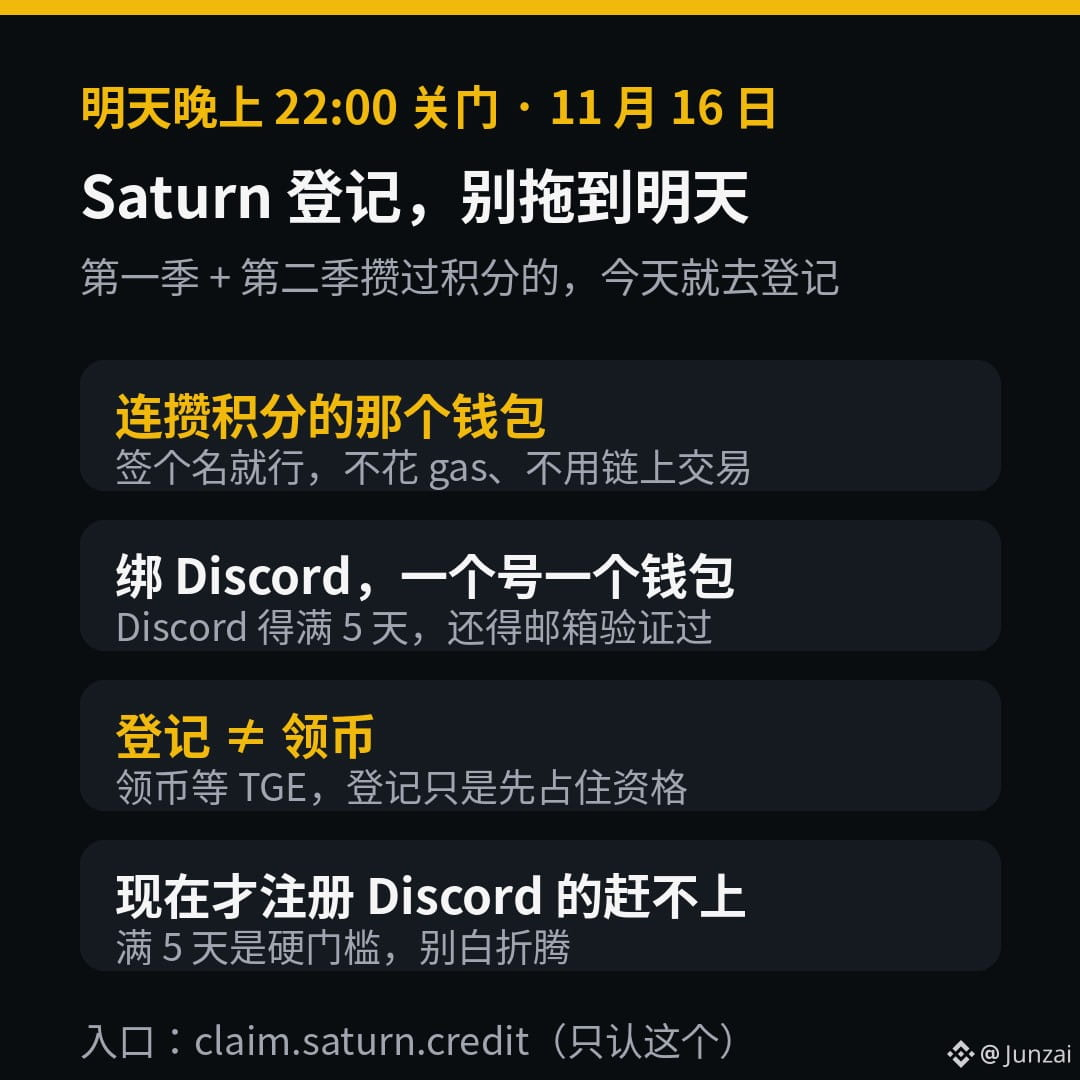
Mañana por la noche, a las 22:00, se cierra el registro de Saturn.
Si has acumulado puntos en su plataforma, regístrate hoy mismo.
Registrarse no significa recibir tokens; para reclamarlos habrá que esperar al TGE.
Pero si no te registras, puede que llegado el momento ni siquiera tengas derecho a reclamarlos.
Entra en claim.saturn.credit y conecta la billetera con la que acumulaste puntos.
Solo tienes que firmar; no cuesta gas ni requiere transacciones on-chain.
Vincula tu Discord: solo se puede vincular una billetera por cuenta.
Ojo con un requisito:
La cuenta de Discord debe tener al menos 5 días y el correo electrónico debe estar verificado.
Si te registras en Discord ahora, ya no llegarás a tiempo. No te molestes en intentarlo.
Esto es solo para compartir información y no constituye asesoramiento de inversión. Decide por tu cuenta si te registras.
#Airdrop
$ETH
Mañana por la noche, a las 22:00, se cierra el registro de Saturn.
Si has acumulado puntos en su plataforma, regístrate hoy mismo.
Registrarse no significa recibir tokens; para reclamarlos habrá que esperar al TGE.
Pero si no te registras, puede que llegado el momento ni siquiera tengas derecho a reclamarlos.
Entra en claim.saturn.credit y conecta la billetera con la que acumulaste puntos.
Solo tienes que firmar; no cuesta gas ni requiere transacciones on-chain.
Vincula tu Discord: solo se puede vincular una billetera por cuenta.
Ojo con un requisito:
La cuenta de Discord debe tener al menos 5 días y el correo electrónico debe estar verificado.
Si te registras en Discord ahora, ya no llegarás a tiempo. No te molestes en intentarlo.
Esto es solo para compartir información y no constituye asesoramiento de inversión. Decide por tu cuenta si te registras.
#Airdrop
$ETH
Si has acumulado puntos en su plataforma, regístrate hoy mismo.
Registrarse no significa recibir tokens; para reclamarlos habrá que esperar al TGE.
Pero si no te registras, puede que llegado el momento ni siquiera tengas derecho a reclamarlos.
Entra en claim.saturn.credit y conecta la billetera con la que acumulaste puntos.
Solo tienes que firmar; no cuesta gas ni requiere transacciones on-chain.
Vincula tu Discord: solo se puede vincular una billetera por cuenta.
Ojo con un requisito:
La cuenta de Discord debe tener al menos 5 días y el correo electrónico debe estar verificado.
Si te registras en Discord ahora, ya no llegarás a tiempo. No te molestes en intentarlo.
Esto es solo para compartir información y no constituye asesoramiento de inversión. Decide por tu cuenta si te registras.
#Airdrop
$ETH
1
551
·
--
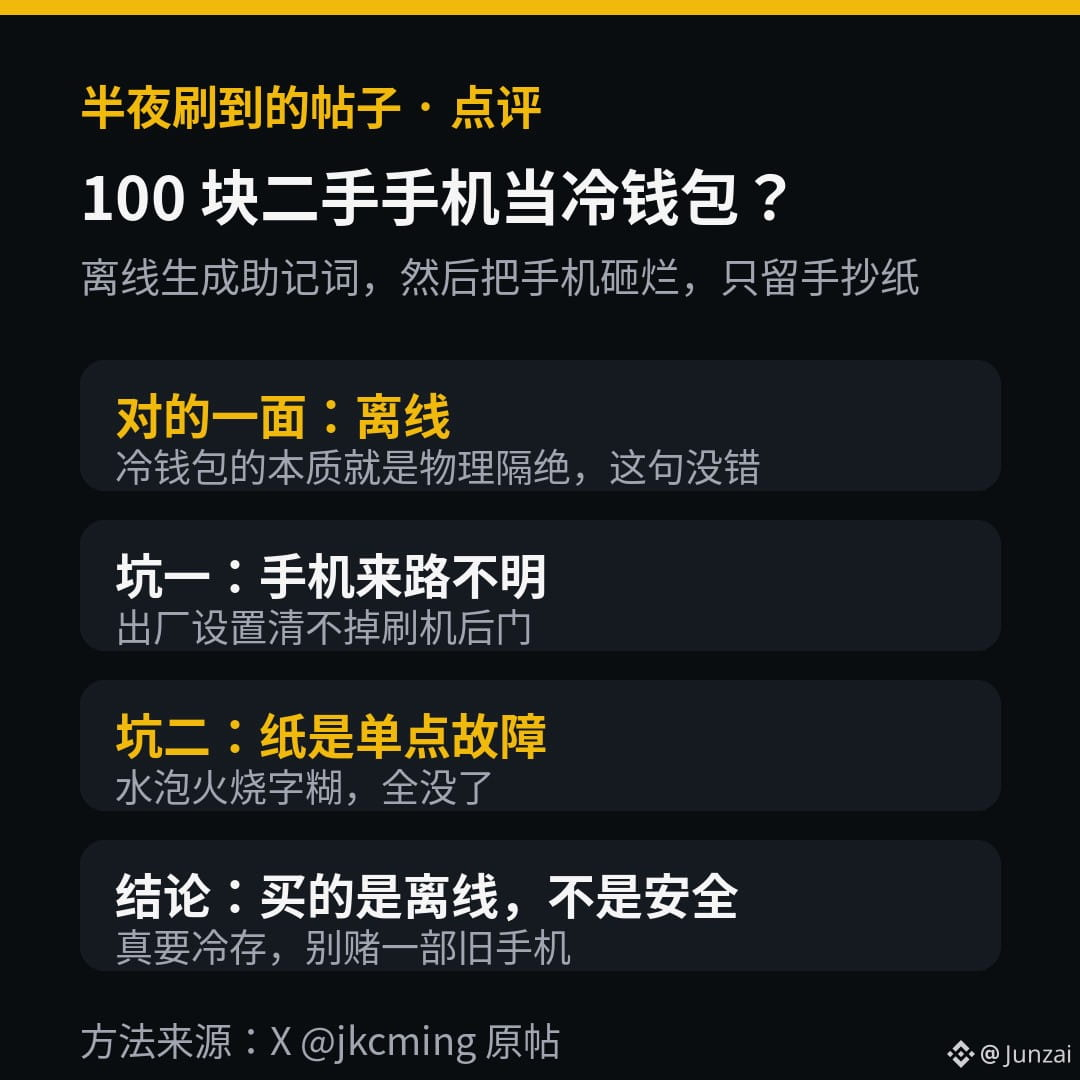
«Destroza el móvil y quédate solo con la copia en papel».
A medianoche me topé con una publicación que enseñaba a comprar en Xianyu un móvil de segunda mano hecho polvo por 100 yuanes, desconectarlo de internet, restablecerlo de fábrica, generar una frase semilla sin conexión y luego destrozar el móvil, quedándose solo con la copia en papel.
La lógica no está mal: la esencia de una cartera fría es estar sin conexión.
Con 100 yuanes compras desconexión, no seguridad.
Lo analicé y vi dos cosas que la publicación original no mencionaba:
No sabes de dónde viene el móvil de segunda mano. Restablecerlo de fábrica no elimina las puertas traseras instaladas al flashearlo. En el momento en que se genera la frase semilla, puede que ya haya algo en el móvil registrándola.
El papel es un único punto de fallo. Si destrozas el móvil, solo te queda una hoja. Si se moja, se quema, se emborronan las letras o la pierdes en una mudanza, lo pierdes todo. Si de verdad vas a hacerlo, guarda al menos dos copias en papel, por separado.
Si de verdad vas a guardar en frío esos pocos $BTC que tienes, no te la juegues con un móvil viejo de procedencia desconocida.
#carterafría
«Destroza el móvil y quédate solo con la copia en papel».
A medianoche me topé con una publicación que enseñaba a comprar en Xianyu un móvil de segunda mano hecho polvo por 100 yuanes, desconectarlo de internet, restablecerlo de fábrica, generar una frase semilla sin conexión y luego destrozar el móvil, quedándose solo con la copia en papel.
La lógica no está mal: la esencia de una cartera fría es estar sin conexión.
Con 100 yuanes compras desconexión, no seguridad.
Lo analicé y vi dos cosas que la publicación original no mencionaba:
No sabes de dónde viene el móvil de segunda mano. Restablecerlo de fábrica no elimina las puertas traseras instaladas al flashearlo. En el momento en que se genera la frase semilla, puede que ya haya algo en el móvil registrándola.
El papel es un único punto de fallo. Si destrozas el móvil, solo te queda una hoja. Si se moja, se quema, se emborronan las letras o la pierdes en una mudanza, lo pierdes todo. Si de verdad vas a hacerlo, guarda al menos dos copias en papel, por separado.
Si de verdad vas a guardar en frío esos pocos $BTC que tienes, no te la juegues con un móvil viejo de procedencia desconocida.
#carterafría
A medianoche me topé con una publicación que enseñaba a comprar en Xianyu un móvil de segunda mano hecho polvo por 100 yuanes, desconectarlo de internet, restablecerlo de fábrica, generar una frase semilla sin conexión y luego destrozar el móvil, quedándose solo con la copia en papel.
La lógica no está mal: la esencia de una cartera fría es estar sin conexión.
Con 100 yuanes compras desconexión, no seguridad.
Lo analicé y vi dos cosas que la publicación original no mencionaba:
No sabes de dónde viene el móvil de segunda mano. Restablecerlo de fábrica no elimina las puertas traseras instaladas al flashearlo. En el momento en que se genera la frase semilla, puede que ya haya algo en el móvil registrándola.
El papel es un único punto de fallo. Si destrozas el móvil, solo te queda una hoja. Si se moja, se quema, se emborronan las letras o la pierdes en una mudanza, lo pierdes todo. Si de verdad vas a hacerlo, guarda al menos dos copias en papel, por separado.
Si de verdad vas a guardar en frío esos pocos $BTC que tienes, no te la juegues con un móvil viejo de procedencia desconocida.
#carterafría
1.1k
·
--
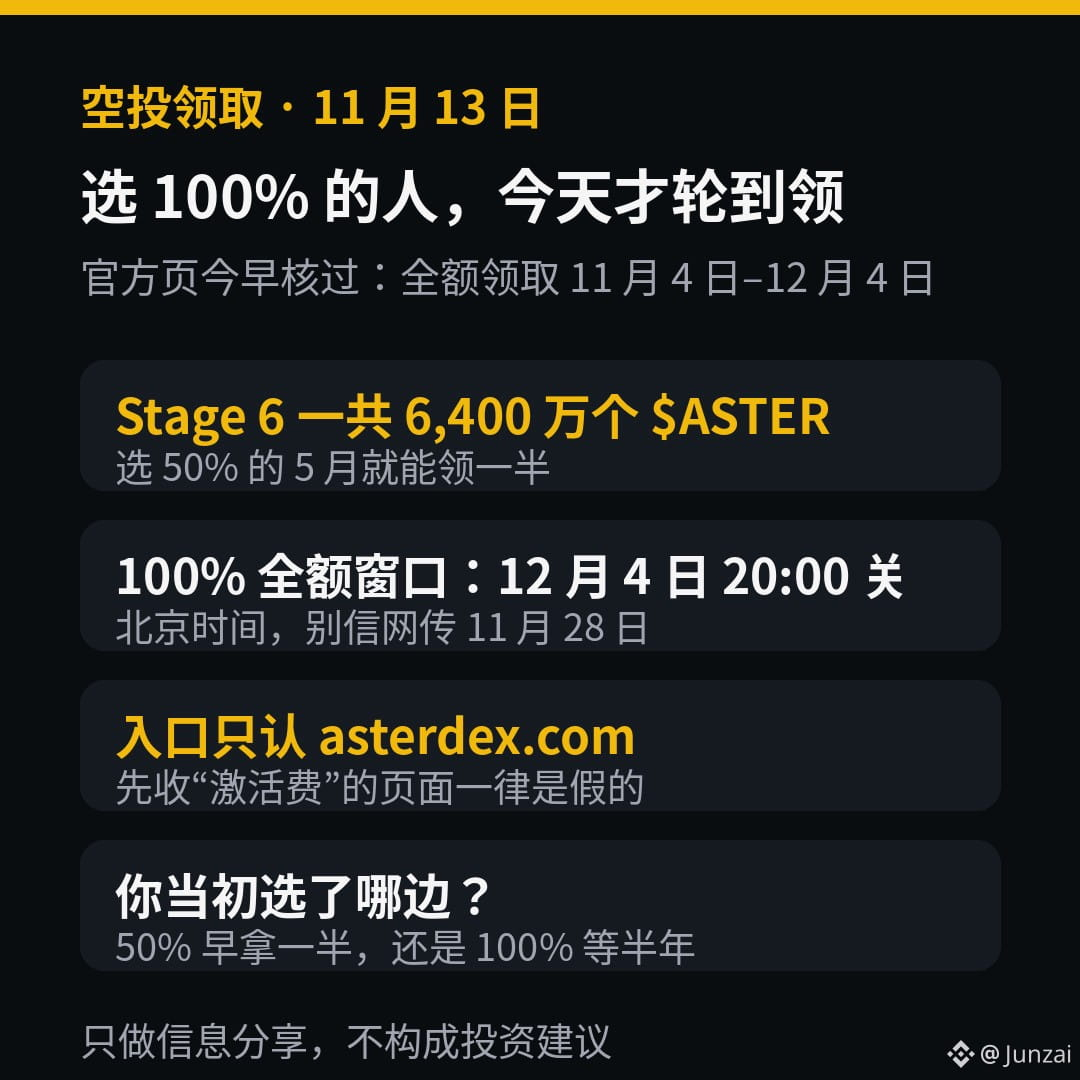
Quienes eligieron el 50% pudieron reclamar la mitad de $ASTER el 4 de mayo.
Quienes eligieron el 100% y esperaron seis meses, por fin pueden hacerlo hoy.
La Fase 6 reparte un total de 64 millones de $ASTER.
Hoy acabo de revisar la página oficial de reclamación:
El período para reclamar el 100% va del 4 de noviembre al 4 de diciembre a las 20:00 (hora de Beijing).
Lo que circula por internet sobre que el plazo termina el 28 de noviembre es falso. No dejes que te apuren para hacer clic en enlaces al azar.
El único sitio válido es la página oficial de reclamación de asterdex.com.
Reclamarás según la opción que elegiste entre el 20 de abril y el 2 de mayo; no es una nueva oportunidad. Quienes no participaron en la Fase 6 no podrán reclamar.
Cualquier página que te pida pagar una «tarifa de activación» o una «tarifa de desbloqueo» por adelantado es falsa.
¿Qué opción elegiste? ¿Recibir la mitad antes con el 50% o esperar seis meses para recibir el 100%?
Esto es solo para compartir información y no constituye asesoramiento de inversión. Decide por tu cuenta si te conviene.
#Airdrop
Quienes eligieron el 50% pudieron reclamar la mitad de $ASTER el 4 de mayo.
Quienes eligieron el 100% y esperaron seis meses, por fin pueden hacerlo hoy.
La Fase 6 reparte un total de 64 millones de $ASTER .
Hoy acabo de revisar la página oficial de reclamación:
El período para reclamar el 100% va del 4 de noviembre al 4 de diciembre a las 20:00 (hora de Beijing).
Lo que circula por internet sobre que el plazo termina el 28 de noviembre es falso. No dejes que te apuren para hacer clic en enlaces al azar.
El único sitio válido es la página oficial de reclamación de asterdex.com.
Reclamarás según la opción que elegiste entre el 20 de abril y el 2 de mayo; no es una nueva oportunidad. Quienes no participaron en la Fase 6 no podrán reclamar.
Cualquier página que te pida pagar una «tarifa de activación» o una «tarifa de desbloqueo» por adelantado es falsa.
¿Qué opción elegiste? ¿Recibir la mitad antes con el 50% o esperar seis meses para recibir el 100%?
Esto es solo para compartir información y no constituye asesoramiento de inversión. Decide por tu cuenta si te conviene.
#Airdrop
Quienes eligieron el 100% y esperaron seis meses, por fin pueden hacerlo hoy.
La Fase 6 reparte un total de 64 millones de $ASTER .
Hoy acabo de revisar la página oficial de reclamación:
El período para reclamar el 100% va del 4 de noviembre al 4 de diciembre a las 20:00 (hora de Beijing).
Lo que circula por internet sobre que el plazo termina el 28 de noviembre es falso. No dejes que te apuren para hacer clic en enlaces al azar.
El único sitio válido es la página oficial de reclamación de asterdex.com.
Reclamarás según la opción que elegiste entre el 20 de abril y el 2 de mayo; no es una nueva oportunidad. Quienes no participaron en la Fase 6 no podrán reclamar.
Cualquier página que te pida pagar una «tarifa de activación» o una «tarifa de desbloqueo» por adelantado es falsa.
¿Qué opción elegiste? ¿Recibir la mitad antes con el 50% o esperar seis meses para recibir el 100%?
Esto es solo para compartir información y no constituye asesoramiento de inversión. Decide por tu cuenta si te conviene.
#Airdrop
1.5k
·
--
La vulnerabilidad anterior de iOS solo te afectaba si primero instalabas una app de origen desconocido.
Esta vez no hace falta.
DarkSword: una cadena de 6 vulnerabilidades, 3 de ellas de día cero, divulgada el 18 de marzo por el Grupo de Inteligencia sobre Amenazas de Google.
Los dispositivos con iOS 18.4 a 18.7 están en el punto de mira.
Solo hay una condición para activarla: abrir con Safari una página web infectada.
No hace falta tocar nada, instalar nada ni firmar nada: te roban directamente la frase semilla y los datos de las transacciones.
Ya no es algo teórico.
Los registros en cadena que Bitquery acaba de analizar: del 5 de octubre al 4 de noviembre, vaciaron 365 billeteras, transfirieron al menos 4,06 millones de $USDT y usaron 43 direcciones receptoras.
Censys identificó 18 apps de billetera afectadas, entre ellas MetaMask, Phantom, Trust Wallet y Coinbase.
Esto también afecta a quienes están en la cadena $BNB : todas estas son billeteras que suelen conectarse a BSC.
Binance Wallet también lanzó una advertencia. El mensaje es claro: actualiza ya.
No te quedes en la versión 18.4 a 18.7; actualiza a la última versión.
Si de verdad no puedes actualizar, activa el modo de bloqueo y deja de abrir con Safari enlaces de origen desconocido.
Acabo de comprobar el mío y ya lo actualicé. Échale un vistazo al tuyo también: solo te llevará 30 segundos.
#DarkSword
La vulnerabilidad anterior de iOS solo te afectaba si primero instalabas una app de origen desconocido.
Esta vez no hace falta.
DarkSword: una cadena de 6 vulnerabilidades, 3 de ellas de día cero, divulgada el 18 de marzo por el Grupo de Inteligencia sobre Amenazas de Google.
Los dispositivos con iOS 18.4 a 18.7 están en el punto de mira.
Solo hay una condición para activarla: abrir con Safari una página web infectada.
No hace falta tocar nada, instalar nada ni firmar nada: te roban directamente la frase semilla y los datos de las transacciones.
Ya no es algo teórico.
Los registros en cadena que Bitquery acaba de analizar: del 5 de octubre al 4 de noviembre, vaciaron 365 billeteras, transfirieron al menos 4,06 millones de $USDT y usaron 43 direcciones receptoras.
Censys identificó 18 apps de billetera afectadas, entre ellas MetaMask, Phantom, Trust Wallet y Coinbase.
Esto también afecta a quienes están en la cadena $BNB : todas estas son billeteras que suelen conectarse a BSC.
Binance Wallet también lanzó una advertencia. El mensaje es claro: actualiza ya.
No te quedes en la versión 18.4 a 18.7; actualiza a la última versión.
Si de verdad no puedes actualizar, activa el modo de bloqueo y deja de abrir con Safari enlaces de origen desconocido.
Acabo de comprobar el mío y ya lo actualicé. Échale un vistazo al tuyo también: solo te llevará 30 segundos.
#DarkSword
Esta vez no hace falta.
DarkSword: una cadena de 6 vulnerabilidades, 3 de ellas de día cero, divulgada el 18 de marzo por el Grupo de Inteligencia sobre Amenazas de Google.
Los dispositivos con iOS 18.4 a 18.7 están en el punto de mira.
Solo hay una condición para activarla: abrir con Safari una página web infectada.
No hace falta tocar nada, instalar nada ni firmar nada: te roban directamente la frase semilla y los datos de las transacciones.
Ya no es algo teórico.
Los registros en cadena que Bitquery acaba de analizar: del 5 de octubre al 4 de noviembre, vaciaron 365 billeteras, transfirieron al menos 4,06 millones de $USDT y usaron 43 direcciones receptoras.
Censys identificó 18 apps de billetera afectadas, entre ellas MetaMask, Phantom, Trust Wallet y Coinbase.
Esto también afecta a quienes están en la cadena $BNB : todas estas son billeteras que suelen conectarse a BSC.
Binance Wallet también lanzó una advertencia. El mensaje es claro: actualiza ya.
No te quedes en la versión 18.4 a 18.7; actualiza a la última versión.
Si de verdad no puedes actualizar, activa el modo de bloqueo y deja de abrir con Safari enlaces de origen desconocido.
Acabo de comprobar el mío y ya lo actualicé. Échale un vistazo al tuyo también: solo te llevará 30 segundos.
#DarkSword
206
·
--
Quedan menos de 2 días para reclamar la caja gratis de $RGB de 210M.
Cierra el 14 de noviembre a las 12 del mediodía. Las cajas que no se hayan abierto se quemarán.
Para abrir una caja no importa cuánto dinero tengas, sino cuánto Power vale tu cuenta de X.
Se tienen en cuenta la verificación azul, los seguidores y las publicaciones de octubre. Puedes conseguir hasta 5000.
Con 0 Power no puedes abrir una caja; necesitas 1000 para entrar en la lista blanca de mint gratis.
Acabo de echar un vistazo a la página y la cuenta atrás sigue corriendo.
96,029 direcciones ya han abierto cajas, se han reclamado 137.94M y quedan 72.05M en el fondo.
Las monedas que recibas se registrarán en tu dirección $BTC . Se distribuirán en varias tandas cuando termine la actividad, así que no te apresures a revisar la cartera.
El equipo oficial lo dice claramente: son activos faucet y no garantizan ningún valor ni rendimiento.
No lo consideres dinero; tómatelo como un boleto de lotería gratis.
Entra en rgb.dhorse.fun. Puedes introducir una dirección bc1p desde el móvil para abrir una caja, sin firmar.
Si firmas con la cartera Darkhorse desde el ordenador, recibirás un 30 % más.
¿Cuánto Power tienes? ¿Te alcanza para 1000?
#airdrop
Quedan menos de 2 días para reclamar la caja gratis de $RGB de 210M.
Cierra el 14 de noviembre a las 12 del mediodía. Las cajas que no se hayan abierto se quemarán.
Para abrir una caja no importa cuánto dinero tengas, sino cuánto Power vale tu cuenta de X.
Se tienen en cuenta la verificación azul, los seguidores y las publicaciones de octubre. Puedes conseguir hasta 5000.
Con 0 Power no puedes abrir una caja; necesitas 1000 para entrar en la lista blanca de mint gratis.
Acabo de echar un vistazo a la página y la cuenta atrás sigue corriendo.
96,029 direcciones ya han abierto cajas, se han reclamado 137.94M y quedan 72.05M en el fondo.
Las monedas que recibas se registrarán en tu dirección $BTC . Se distribuirán en varias tandas cuando termine la actividad, así que no te apresures a revisar la cartera.
El equipo oficial lo dice claramente: son activos faucet y no garantizan ningún valor ni rendimiento.
No lo consideres dinero; tómatelo como un boleto de lotería gratis.
Entra en rgb.dhorse.fun. Puedes introducir una dirección bc1p desde el móvil para abrir una caja, sin firmar.
Si firmas con la cartera Darkhorse desde el ordenador, recibirás un 30 % más.
¿Cuánto Power tienes? ¿Te alcanza para 1000?
#airdrop
Cierra el 14 de noviembre a las 12 del mediodía. Las cajas que no se hayan abierto se quemarán.
Para abrir una caja no importa cuánto dinero tengas, sino cuánto Power vale tu cuenta de X.
Se tienen en cuenta la verificación azul, los seguidores y las publicaciones de octubre. Puedes conseguir hasta 5000.
Con 0 Power no puedes abrir una caja; necesitas 1000 para entrar en la lista blanca de mint gratis.
Acabo de echar un vistazo a la página y la cuenta atrás sigue corriendo.
96,029 direcciones ya han abierto cajas, se han reclamado 137.94M y quedan 72.05M en el fondo.
Las monedas que recibas se registrarán en tu dirección $BTC . Se distribuirán en varias tandas cuando termine la actividad, así que no te apresures a revisar la cartera.
El equipo oficial lo dice claramente: son activos faucet y no garantizan ningún valor ni rendimiento.
No lo consideres dinero; tómatelo como un boleto de lotería gratis.
Entra en rgb.dhorse.fun. Puedes introducir una dirección bc1p desde el móvil para abrir una caja, sin firmar.
Si firmas con la cartera Darkhorse desde el ordenador, recibirás un 30 % más.
¿Cuánto Power tienes? ¿Te alcanza para 1000?
#airdrop
20
·
--
Con verificación
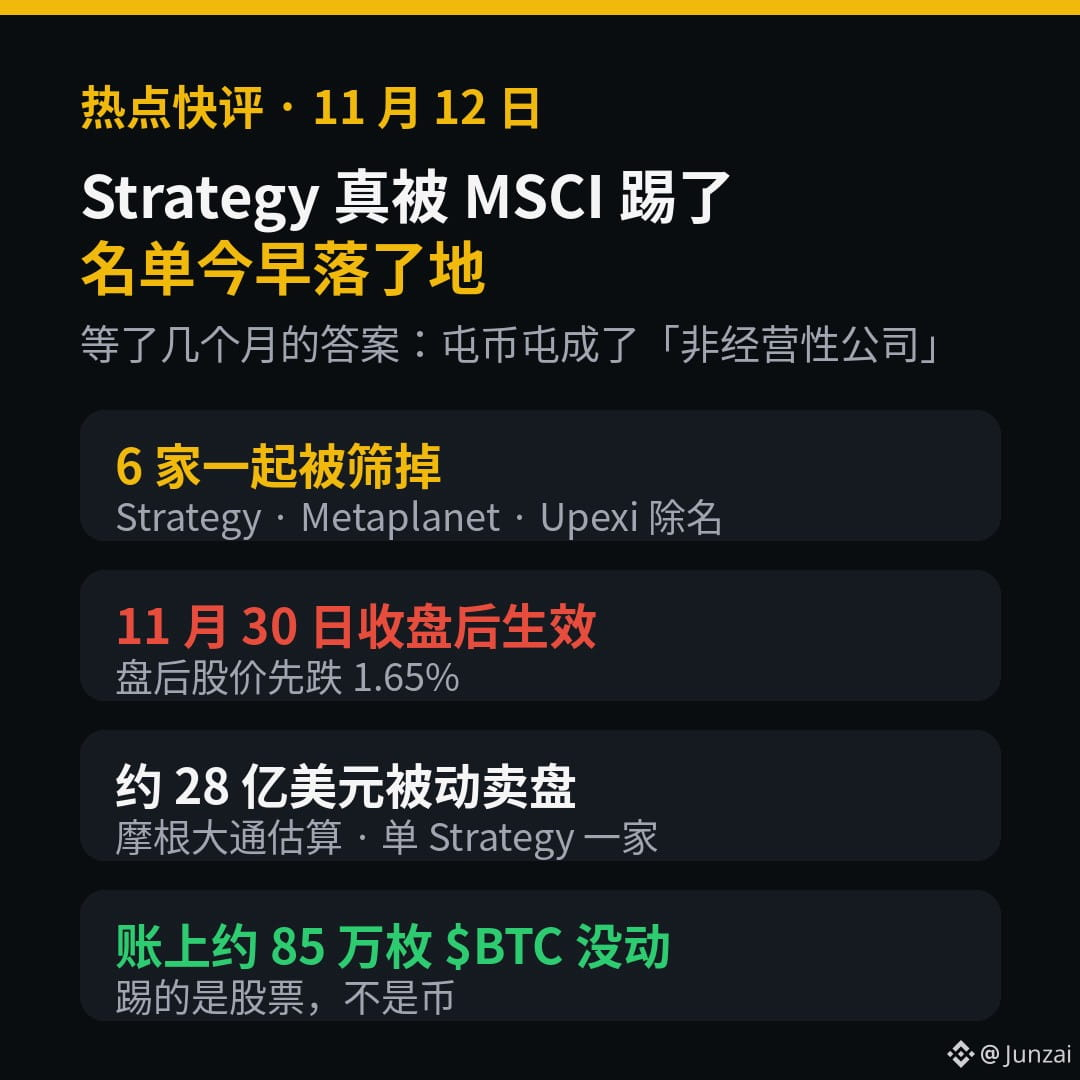
Esta mañana se confirmó la lista: Strategy sí fue expulsada de MSCI.
Con las nuevas reglas, en la próxima revisión quedarán fuera 6 empresas. Strategy será excluida del índice MSCI USA; Metaplanet y Upexi también se van, mientras que Sharplink solo entró en la lista de observación. La medida entrará en vigor tras el cierre del 30 de noviembre y, en las operaciones posteriores al cierre, la acción ya cayó un 1,65 %.
JPMorgan ya había estimado que solo esta empresa generaría unos 2.800 millones de dólares en ventas pasivas.
La ironía es que el motivo para entrar y salir es el mismo. En mayo de 2024 entró en el índice bajo el nombre de MicroStrategy gracias a su tesorería de bitcoin; ahora la expulsan también porque sus aproximadamente 850.000 $BTC en balance pesan demasiado, hasta el punto de que la consideran una «empresa no operativa».
Expulsan a la acción, no a las monedas. Sigue cotizando en Nasdaq como siempre, y sus 850.000 $BTC no se han movido.
El índice ya no la quiere, pero las monedas siguen en sus manos.
#MSCI
Esta mañana se confirmó la lista: Strategy sí fue expulsada de MSCI.
Con las nuevas reglas, en la próxima revisión quedarán fuera 6 empresas. Strategy será excluida del índice MSCI USA; Metaplanet y Upexi también se van, mientras que Sharplink solo entró en la lista de observación. La medida entrará en vigor tras el cierre del 30 de noviembre y, en las operaciones posteriores al cierre, la acción ya cayó un 1,65 %.
JPMorgan ya había estimado que solo esta empresa generaría unos 2.800 millones de dólares en ventas pasivas.
La ironía es que el motivo para entrar y salir es el mismo. En mayo de 2024 entró en el índice bajo el nombre de MicroStrategy gracias a su tesorería de bitcoin; ahora la expulsan también porque sus aproximadamente 850.000 $BTC en balance pesan demasiado, hasta el punto de que la consideran una «empresa no operativa».
Expulsan a la acción, no a las monedas. Sigue cotizando en Nasdaq como siempre, y sus 850.000 $BTC no se han movido.
El índice ya no la quiere, pero las monedas siguen en sus manos.
#MSCI
Con las nuevas reglas, en la próxima revisión quedarán fuera 6 empresas. Strategy será excluida del índice MSCI USA; Metaplanet y Upexi también se van, mientras que Sharplink solo entró en la lista de observación. La medida entrará en vigor tras el cierre del 30 de noviembre y, en las operaciones posteriores al cierre, la acción ya cayó un 1,65 %.
JPMorgan ya había estimado que solo esta empresa generaría unos 2.800 millones de dólares en ventas pasivas.
La ironía es que el motivo para entrar y salir es el mismo. En mayo de 2024 entró en el índice bajo el nombre de MicroStrategy gracias a su tesorería de bitcoin; ahora la expulsan también porque sus aproximadamente 850.000 $BTC en balance pesan demasiado, hasta el punto de que la consideran una «empresa no operativa».
Expulsan a la acción, no a las monedas. Sigue cotizando en Nasdaq como siempre, y sus 850.000 $BTC no se han movido.
El índice ya no la quiere, pero las monedas siguen en sus manos.
#MSCI
679
·
--
«Con actualizar se arregla»… esta vez no necesariamente.
El 8 de noviembre, el investigador forcequitOS hizo público un worse_query de escape del sandbox de iOS.
En iOS 26.0 a 26.7.2, y también en 27.2, una app puede acceder a las carpetas de datos de otras apps.
El propio autor lo recalcó en negrita: no es un jailbreak ni lo será nunca.
El 10 de noviembre, Binance ($BNB) publicó una advertencia: iOS 26.7.1, 27.0.1 y 27.2 están afectados.
Si guardas frases de recuperación de la wallet o claves privadas como texto sin cifrar en el teléfono, una app maliciosa instalada podría leerlas.
Pero que quede claro: la vulnerabilidad no roba dinero por sí sola.
Para que actúe, primero tienes que instalar una app de origen dudoso.
Y solo puede leer datos guardados como texto sin cifrar.
Lo importante viene ahora: el 9 de noviembre, Apple lanzó las versiones 27.2.1 y 26.7.3.
En las notas de seguridad de ambas versiones no se menciona worse_query.
Apple no ha confirmado si lo solucionó.
Ya hay quien lo ha usado para crear WQ Files, un gestor de archivos publicado el 9 de noviembre: esto ya no es un PoC meramente teórico.
Hoy puedes hacer tres cosas:
Elimina todos los IPA instalados mediante sideloading o firmados manualmente.
Actualiza iOS y todas tus apps a las últimas versiones oficiales.
Si sospechas que te han comprometido, usa otro dispositivo limpio para crear una wallet nueva y transferir los fondos; después, restablece las sesiones iniciadas.
Hasta ahora, ni Binance ni el investigador han informado de ningún caso de pérdida de fondos por esta vulnerabilidad.
No haber perdido fondos es cuestión de suerte, no de habilidad.
#VulnerabilidadDeiOS
«Con actualizar se arregla»… esta vez no necesariamente.
El 8 de noviembre, el investigador forcequitOS hizo público un worse_query de escape del sandbox de iOS.
En iOS 26.0 a 26.7.2, y también en 27.2, una app puede acceder a las carpetas de datos de otras apps.
El propio autor lo recalcó en negrita: no es un jailbreak ni lo será nunca.
El 10 de noviembre, Binance ($BNB ) publicó una advertencia: iOS 26.7.1, 27.0.1 y 27.2 están afectados.
Si guardas frases de recuperación de la wallet o claves privadas como texto sin cifrar en el teléfono, una app maliciosa instalada podría leerlas.
Pero que quede claro: la vulnerabilidad no roba dinero por sí sola.
Para que actúe, primero tienes que instalar una app de origen dudoso.
Y solo puede leer datos guardados como texto sin cifrar.
Lo importante viene ahora: el 9 de noviembre, Apple lanzó las versiones 27.2.1 y 26.7.3.
En las notas de seguridad de ambas versiones no se menciona worse_query.
Apple no ha confirmado si lo solucionó.
Ya hay quien lo ha usado para crear WQ Files, un gestor de archivos publicado el 9 de noviembre: esto ya no es un PoC meramente teórico.
Hoy puedes hacer tres cosas:
Elimina todos los IPA instalados mediante sideloading o firmados manualmente.
Actualiza iOS y todas tus apps a las últimas versiones oficiales.
Si sospechas que te han comprometido, usa otro dispositivo limpio para crear una wallet nueva y transferir los fondos; después, restablece las sesiones iniciadas.
Hasta ahora, ni Binance ni el investigador han informado de ningún caso de pérdida de fondos por esta vulnerabilidad.
No haber perdido fondos es cuestión de suerte, no de habilidad.
#VulnerabilidadDeiOS
El 8 de noviembre, el investigador forcequitOS hizo público un worse_query de escape del sandbox de iOS.
En iOS 26.0 a 26.7.2, y también en 27.2, una app puede acceder a las carpetas de datos de otras apps.
El propio autor lo recalcó en negrita: no es un jailbreak ni lo será nunca.
El 10 de noviembre, Binance ($BNB ) publicó una advertencia: iOS 26.7.1, 27.0.1 y 27.2 están afectados.
Si guardas frases de recuperación de la wallet o claves privadas como texto sin cifrar en el teléfono, una app maliciosa instalada podría leerlas.
Pero que quede claro: la vulnerabilidad no roba dinero por sí sola.
Para que actúe, primero tienes que instalar una app de origen dudoso.
Y solo puede leer datos guardados como texto sin cifrar.
Lo importante viene ahora: el 9 de noviembre, Apple lanzó las versiones 27.2.1 y 26.7.3.
En las notas de seguridad de ambas versiones no se menciona worse_query.
Apple no ha confirmado si lo solucionó.
Ya hay quien lo ha usado para crear WQ Files, un gestor de archivos publicado el 9 de noviembre: esto ya no es un PoC meramente teórico.
Hoy puedes hacer tres cosas:
Elimina todos los IPA instalados mediante sideloading o firmados manualmente.
Actualiza iOS y todas tus apps a las últimas versiones oficiales.
Si sospechas que te han comprometido, usa otro dispositivo limpio para crear una wallet nueva y transferir los fondos; después, restablece las sesiones iniciadas.
Hasta ahora, ni Binance ni el investigador han informado de ningún caso de pérdida de fondos por esta vulnerabilidad.
No haber perdido fondos es cuestión de suerte, no de habilidad.
#VulnerabilidadDeiOS
4
3
1.8k
·
--
Con verificación
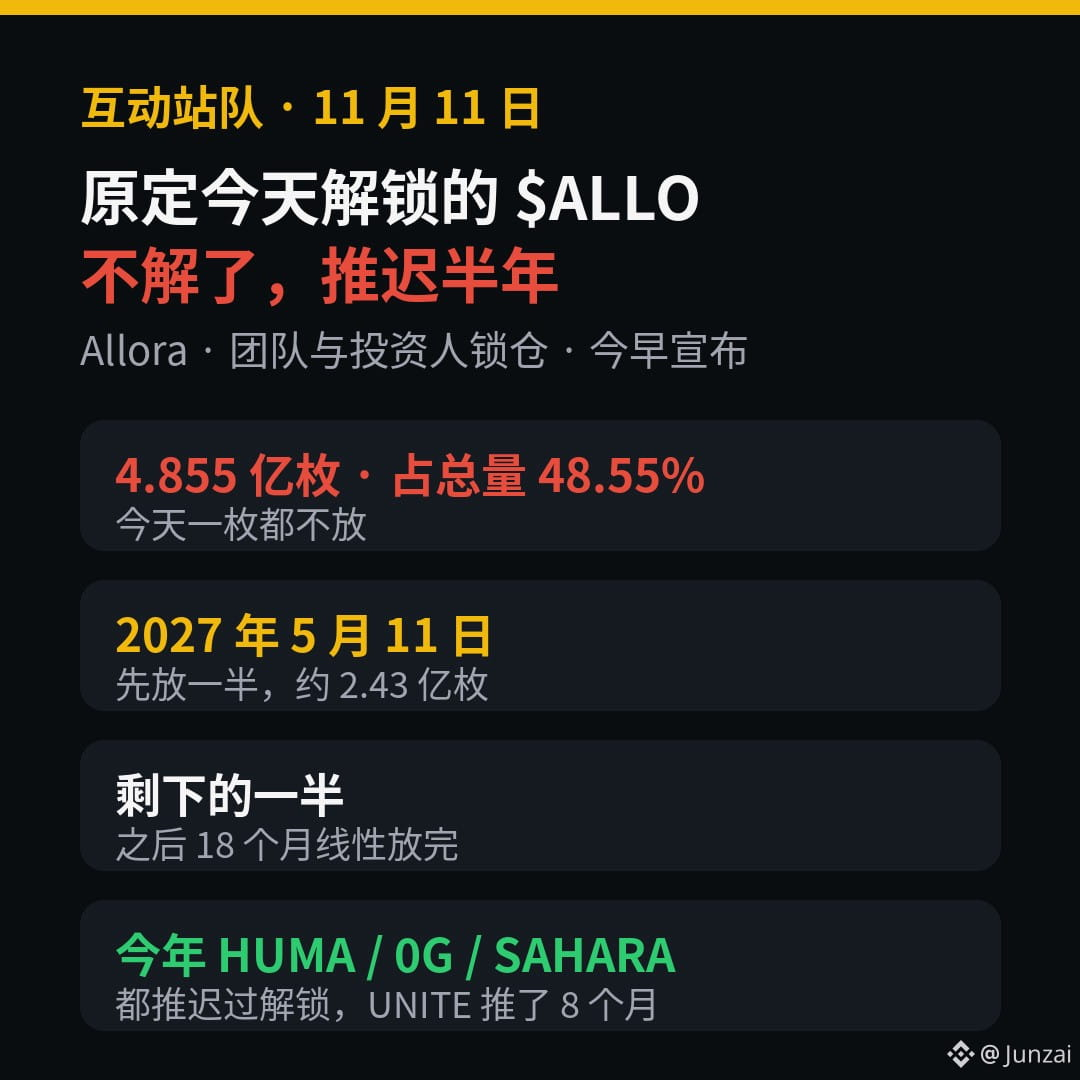
El $ALLO que debía desbloquearse hoy, ya no se desbloqueará.
Allora acaba de anunciar que el periodo de bloqueo de los tokens del equipo y los inversores se prolongará seis meses.
485,5 millones de tokens, el 48,55 % del total: hoy no se liberará ni uno.
Nuevo calendario: el 11 de mayo de 2027 se liberará primero la mitad, unos 243 millones de tokens; la otra mitad se distribuirá linealmente durante los 18 meses siguientes.
Un motivo para respirar aliviados: hoy no habrá presión de venta; el desbloqueo de casi la mitad del total se retrasa seis meses.
Pero no es para relajarse del todo: la presión de venta no ha desaparecido, solo se ha trasladado a mayo de 2027. Entonces se liberarán de golpe 243 millones de tokens, de forma más concentrada.
Un motivo para preocuparse aún más: si hasta el propio equipo lo retrasa, ¿será que ahora no es un buen momento?
Aunque, por otro lado, prolongar el periodo de bloqueo beneficia a quienes tienen los tokens.
Y Allora no es el único que lo hace.
Este año, HUMA, 0G y SAHARA también han retrasado desbloqueos; UNITE lo aplazó 8 meses mediante una votación de gobernanza.
Si tienes $ALLO u otras criptomonedas pendientes de desbloqueo…
¿Esta noticia te deja más tranquilo o más preocupado? ¿Por qué?
#DesbloqueoDeTokens
El $ALLO que debía desbloquearse hoy, ya no se desbloqueará.
Allora acaba de anunciar que el periodo de bloqueo de los tokens del equipo y los inversores se prolongará seis meses.
485,5 millones de tokens, el 48,55 % del total: hoy no se liberará ni uno.
Nuevo calendario: el 11 de mayo de 2027 se liberará primero la mitad, unos 243 millones de tokens; la otra mitad se distribuirá linealmente durante los 18 meses siguientes.
Un motivo para respirar aliviados: hoy no habrá presión de venta; el desbloqueo de casi la mitad del total se retrasa seis meses.
Pero no es para relajarse del todo: la presión de venta no ha desaparecido, solo se ha trasladado a mayo de 2027. Entonces se liberarán de golpe 243 millones de tokens, de forma más concentrada.
Un motivo para preocuparse aún más: si hasta el propio equipo lo retrasa, ¿será que ahora no es un buen momento?
Aunque, por otro lado, prolongar el periodo de bloqueo beneficia a quienes tienen los tokens.
Y Allora no es el único que lo hace.
Este año, HUMA, 0G y SAHARA también han retrasado desbloqueos; UNITE lo aplazó 8 meses mediante una votación de gobernanza.
Si tienes $ALLO u otras criptomonedas pendientes de desbloqueo…
¿Esta noticia te deja más tranquilo o más preocupado? ¿Por qué?
#DesbloqueoDeTokens
Allora acaba de anunciar que el periodo de bloqueo de los tokens del equipo y los inversores se prolongará seis meses.
485,5 millones de tokens, el 48,55 % del total: hoy no se liberará ni uno.
Nuevo calendario: el 11 de mayo de 2027 se liberará primero la mitad, unos 243 millones de tokens; la otra mitad se distribuirá linealmente durante los 18 meses siguientes.
Un motivo para respirar aliviados: hoy no habrá presión de venta; el desbloqueo de casi la mitad del total se retrasa seis meses.
Pero no es para relajarse del todo: la presión de venta no ha desaparecido, solo se ha trasladado a mayo de 2027. Entonces se liberarán de golpe 243 millones de tokens, de forma más concentrada.
Un motivo para preocuparse aún más: si hasta el propio equipo lo retrasa, ¿será que ahora no es un buen momento?
Aunque, por otro lado, prolongar el periodo de bloqueo beneficia a quienes tienen los tokens.
Y Allora no es el único que lo hace.
Este año, HUMA, 0G y SAHARA también han retrasado desbloqueos; UNITE lo aplazó 8 meses mediante una votación de gobernanza.
Si tienes $ALLO u otras criptomonedas pendientes de desbloqueo…
¿Esta noticia te deja más tranquilo o más preocupado? ¿Por qué?
#DesbloqueoDeTokens
2
1.3k
·
--
Con verificación
Artículo
Galxe va a cerrar; solo quedan 34 días para reclamar las recompensas no reclamadasSi llevas unos años haciendo tareas de Galxe, primero ve a revisar tu página de Rewards.
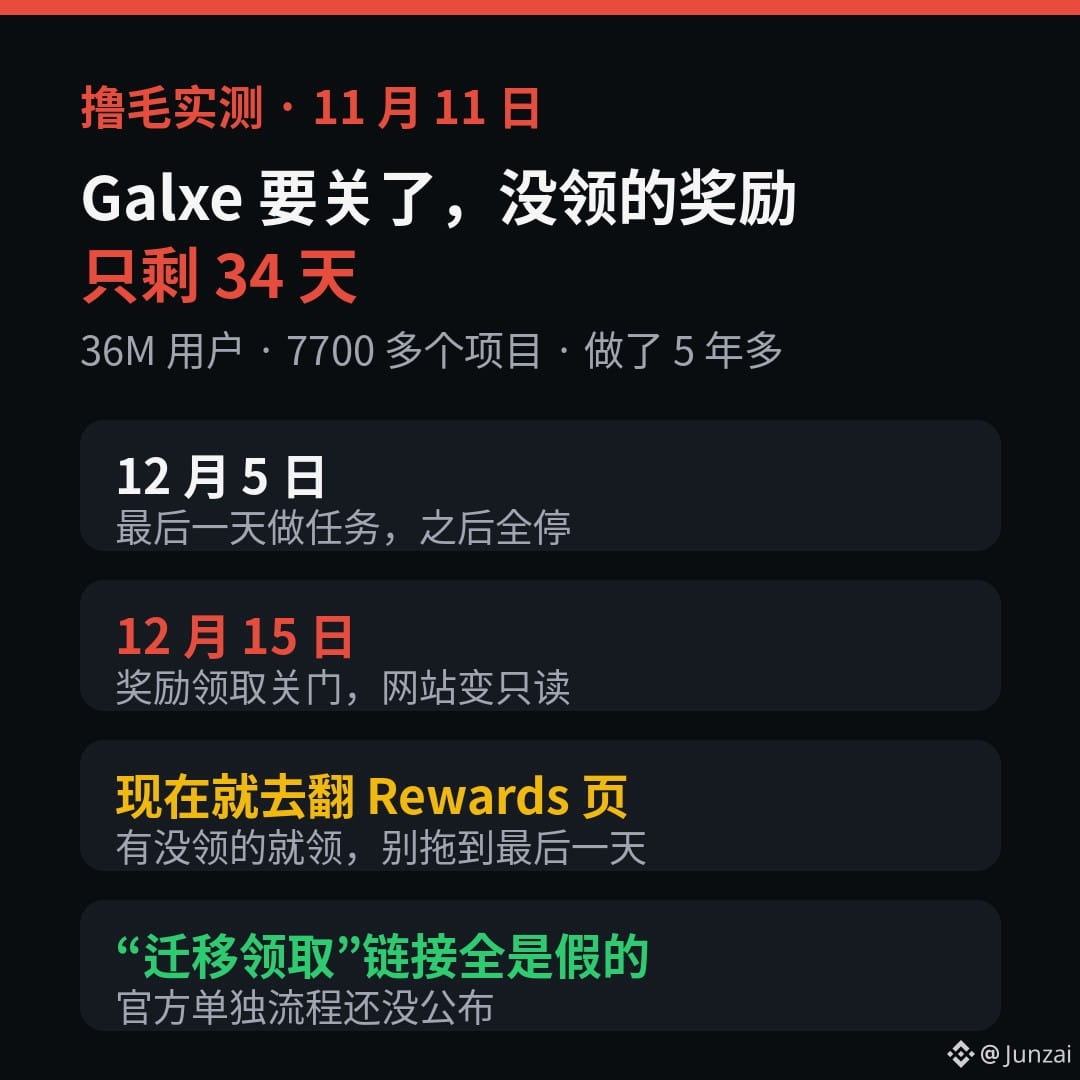
Galxe anunció anteayer (9 de noviembre): el equipo y la marca pasan a Gravity, y Quest, ID y Passport se cierran por completo. Una plataforma de tareas con más de 36 millones de usuarios y más de 7700 proyectos, después de más de 5 años, se apaga así sin más.
**5 de diciembre**,último día para hacer tareas; después, todas las actividades se detienen.
**15 de diciembre**,se cierra el reclamo de recompensas; todo el sitio pasará a modo de solo lectura—podrás ver el historial, pero no reclamar ni hacer nada. La oficial no dio una hora concreta, así que no lo dejes para la noche del último día.
Lo que ya se ha detenido: ya no se aceptan nuevas actividades; las nuevas suscripciones de Galxe+ y Galxe Score se han detenido, y Passport también dejó de emitirse.
Galxe va a cerrar; solo quedan 34 días para reclamar las recompensas no reclamadas
Si llevas unos años haciendo tareas de Galxe, primero ve a revisar tu página de Rewards.
Galxe anunció anteayer (9 de noviembre): el equipo y la marca pasan a Gravity, y Quest, ID y Passport se cierran por completo. Una plataforma de tareas con más de 36 millones de usuarios y más de 7700 proyectos, después de más de 5 años, se apaga así sin más.
**5 de diciembre**,último día para hacer tareas; después, todas las actividades se detienen.
**15 de diciembre**,se cierra el reclamo de recompensas; todo el sitio pasará a modo de solo lectura—podrás ver el historial, pero no reclamar ni hacer nada. La oficial no dio una hora concreta, así que no lo dejes para la noche del último día.
Lo que ya se ha detenido: ya no se aceptan nuevas actividades; las nuevas suscripciones de Galxe+ y Galxe Score se han detenido, y Passport también dejó de emitirse.
Galxe anunció anteayer (9 de noviembre): el equipo y la marca pasan a Gravity, y Quest, ID y Passport se cierran por completo. Una plataforma de tareas con más de 36 millones de usuarios y más de 7700 proyectos, después de más de 5 años, se apaga así sin más.
**5 de diciembre**,último día para hacer tareas; después, todas las actividades se detienen.
**15 de diciembre**,se cierra el reclamo de recompensas; todo el sitio pasará a modo de solo lectura—podrás ver el historial, pero no reclamar ni hacer nada. La oficial no dio una hora concreta, así que no lo dejes para la noche del último día.
Lo que ya se ha detenido: ya no se aceptan nuevas actividades; las nuevas suscripciones de Galxe+ y Galxe Score se han detenido, y Passport también dejó de emitirse.
1
558
·
--
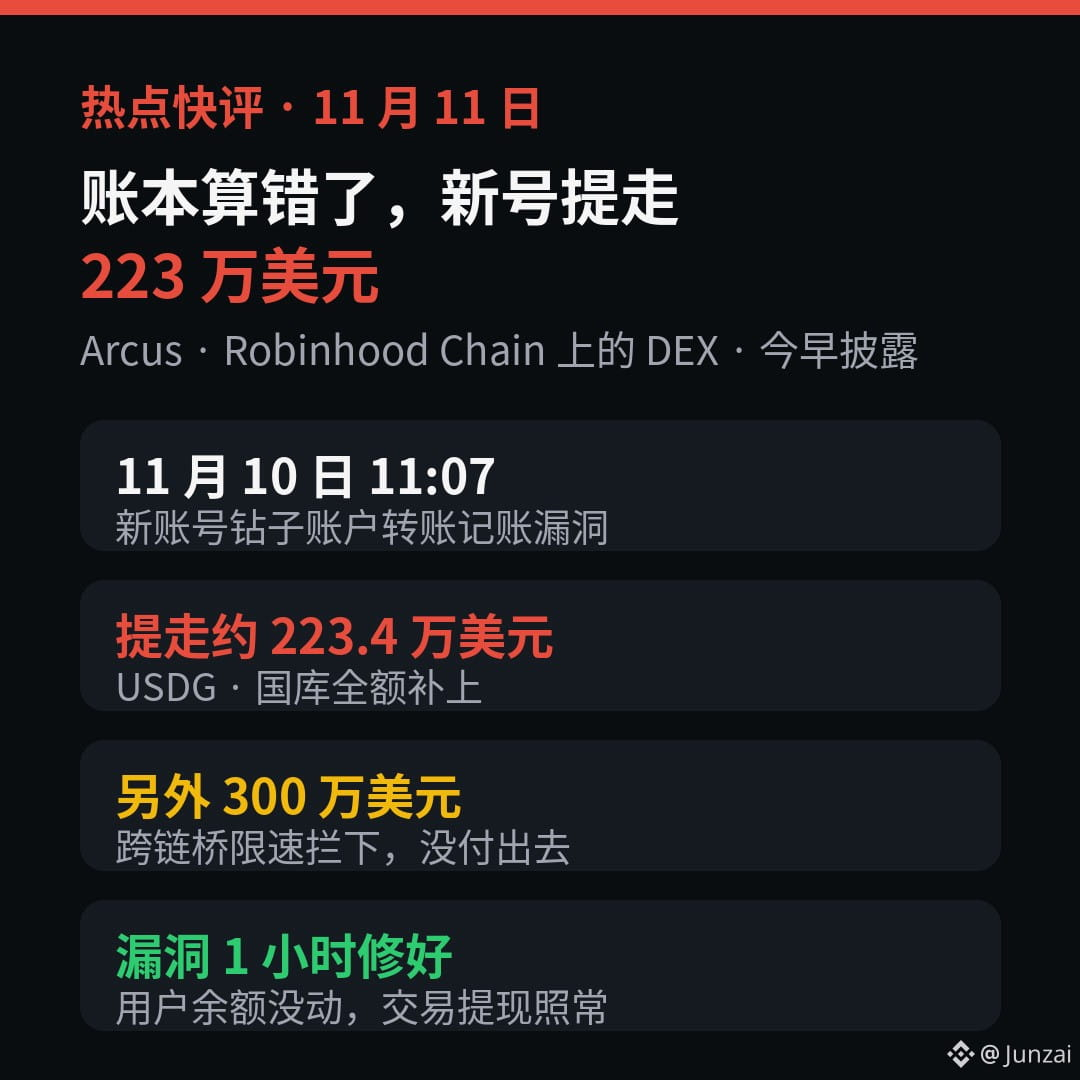
No se perdió la clave privada; el libro contable hizo mal las cuentas.
Una cuenta nueva recibió de la nada 2,23 millones de dólares ayer por la mañana y los retiró de inmediato.
Arcus, un DEX en Robinhood Chain, donde el gas se paga con $ETH, reveló el incidente esta mañana.
A las 11:07 de la mañana del 10 de noviembre, esta cuenta nueva aprovechó un fallo contable en las transferencias entre subcuentas.
El sistema registró un saldo muy superior al que realmente tenía y, basándose en esa cifra, retiró unos 2,234 millones de dólares en USDG.
Lo más interesante viene después: una solicitud de retiro por otros 3 millones de dólares fue bloqueada por el límite de velocidad del puente entre cadenas.
No se llegó a pagar y luego se canceló.
Un límite de velocidad al que normalmente nadie presta atención se convirtió esta vez en un freno.
La vulnerabilidad se corrigió en una hora.
Arcus cubrió íntegramente el déficit con fondos de su tesorería; los saldos de los usuarios no se vieron afectados y las operaciones y los retiros continuaron con normalidad.
Los usuarios no pueden protegerse de este tipo de errores contables.
¿Crees que el proyecto debería hacerse cargo de todo el importe?
#SeguridadDeFi
No se perdió la clave privada; el libro contable hizo mal las cuentas.
Una cuenta nueva recibió de la nada 2,23 millones de dólares ayer por la mañana y los retiró de inmediato.
Arcus, un DEX en Robinhood Chain, donde el gas se paga con $ETH , reveló el incidente esta mañana.
A las 11:07 de la mañana del 10 de noviembre, esta cuenta nueva aprovechó un fallo contable en las transferencias entre subcuentas.
El sistema registró un saldo muy superior al que realmente tenía y, basándose en esa cifra, retiró unos 2,234 millones de dólares en USDG.
Lo más interesante viene después: una solicitud de retiro por otros 3 millones de dólares fue bloqueada por el límite de velocidad del puente entre cadenas.
No se llegó a pagar y luego se canceló.
Un límite de velocidad al que normalmente nadie presta atención se convirtió esta vez en un freno.
La vulnerabilidad se corrigió en una hora.
Arcus cubrió íntegramente el déficit con fondos de su tesorería; los saldos de los usuarios no se vieron afectados y las operaciones y los retiros continuaron con normalidad.
Los usuarios no pueden protegerse de este tipo de errores contables.
¿Crees que el proyecto debería hacerse cargo de todo el importe?
#SeguridadDeFi
Una cuenta nueva recibió de la nada 2,23 millones de dólares ayer por la mañana y los retiró de inmediato.
Arcus, un DEX en Robinhood Chain, donde el gas se paga con $ETH , reveló el incidente esta mañana.
A las 11:07 de la mañana del 10 de noviembre, esta cuenta nueva aprovechó un fallo contable en las transferencias entre subcuentas.
El sistema registró un saldo muy superior al que realmente tenía y, basándose en esa cifra, retiró unos 2,234 millones de dólares en USDG.
Lo más interesante viene después: una solicitud de retiro por otros 3 millones de dólares fue bloqueada por el límite de velocidad del puente entre cadenas.
No se llegó a pagar y luego se canceló.
Un límite de velocidad al que normalmente nadie presta atención se convirtió esta vez en un freno.
La vulnerabilidad se corrigió en una hora.
Arcus cubrió íntegramente el déficit con fondos de su tesorería; los saldos de los usuarios no se vieron afectados y las operaciones y los retiros continuaron con normalidad.
Los usuarios no pueden protegerse de este tipo de errores contables.
¿Crees que el proyecto debería hacerse cargo de todo el importe?
#SeguridadDeFi
3.8k
·
--
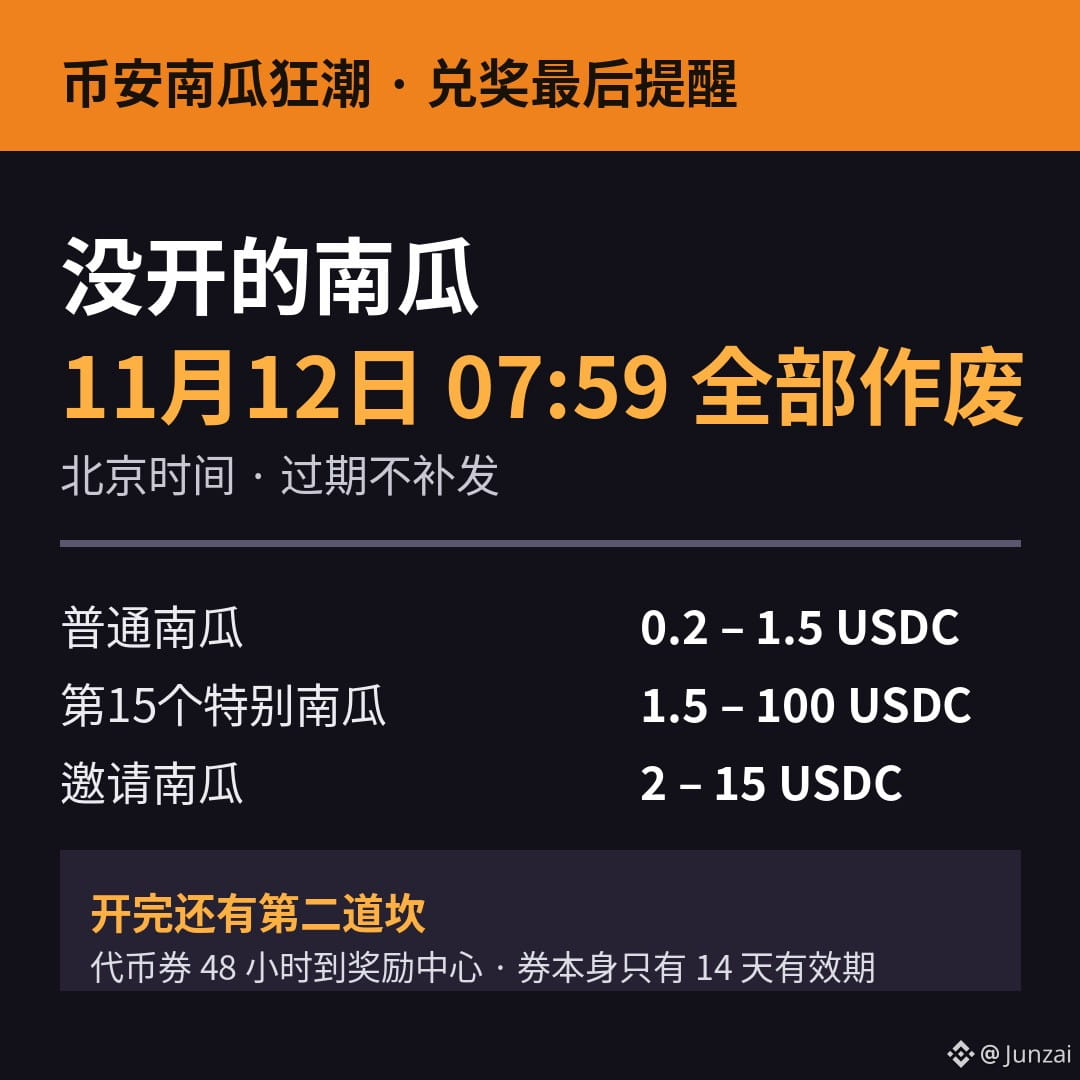
Mañana a las 07:59, todas las calabazas sin abrir quedarán anuladas. No se repondrán.
El plazo para canjear los premios de la Fiebre de las Calabazas de Binance termina el 12 de noviembre a las 07:59 (hora de Pekín).
La actividad terminó el 8 de noviembre. Ahora solo puedes hacer una cosa: abrirlas.
Este es el malentendido más común:
Las calabazas se «desbloquean» al completar tareas, pero desbloquearlas no significa que estén abiertas.
Si no las abres, perderán su validez al terminar el plazo de canje. Así lo ha dicho oficialmente Binance: no se repondrán.
Si tienes calabazas, ábrelas ahora:
Ve a la página de la actividad en la app de Binance y abre todas las calabazas.
Las calabazas normales dan entre 0,2 y 1,5 USDC; la 15.ª calabaza especial, entre 1,5 y 100 USDC. Por orden de llegada, hasta agotar el fondo de premios.
Las calabazas por invitación dan entre 2 y 15 USDC y tienen el mismo plazo de canje.
Después de abrirlas, queda un segundo obstáculo:
Los cupones de tokens deben reclamarse en el Centro de recompensas en un plazo de 48 horas, y solo son válidos durante 14 días.
Si abres las calabazas pero dejas que los cupones caduquen en el Centro de recompensas, todo habrá sido en vano.
Quienes se acuerden mañana por la mañana estarán devolviendo el dinero al fondo de premios.
$PIXEL
#FiebreDeCalabazas
Mañana a las 07:59, todas las calabazas sin abrir quedarán anuladas. No se repondrán.
El plazo para canjear los premios de la Fiebre de las Calabazas de Binance termina el 12 de noviembre a las 07:59 (hora de Pekín).
La actividad terminó el 8 de noviembre. Ahora solo puedes hacer una cosa: abrirlas.
Este es el malentendido más común:
Las calabazas se «desbloquean» al completar tareas, pero desbloquearlas no significa que estén abiertas.
Si no las abres, perderán su validez al terminar el plazo de canje. Así lo ha dicho oficialmente Binance: no se repondrán.
Si tienes calabazas, ábrelas ahora:
Ve a la página de la actividad en la app de Binance y abre todas las calabazas.
Las calabazas normales dan entre 0,2 y 1,5 USDC; la 15.ª calabaza especial, entre 1,5 y 100 USDC. Por orden de llegada, hasta agotar el fondo de premios.
Las calabazas por invitación dan entre 2 y 15 USDC y tienen el mismo plazo de canje.
Después de abrirlas, queda un segundo obstáculo:
Los cupones de tokens deben reclamarse en el Centro de recompensas en un plazo de 48 horas, y solo son válidos durante 14 días.
Si abres las calabazas pero dejas que los cupones caduquen en el Centro de recompensas, todo habrá sido en vano.
Quienes se acuerden mañana por la mañana estarán devolviendo el dinero al fondo de premios.
$PIXEL
#FiebreDeCalabazas
El plazo para canjear los premios de la Fiebre de las Calabazas de Binance termina el 12 de noviembre a las 07:59 (hora de Pekín).
La actividad terminó el 8 de noviembre. Ahora solo puedes hacer una cosa: abrirlas.
Este es el malentendido más común:
Las calabazas se «desbloquean» al completar tareas, pero desbloquearlas no significa que estén abiertas.
Si no las abres, perderán su validez al terminar el plazo de canje. Así lo ha dicho oficialmente Binance: no se repondrán.
Si tienes calabazas, ábrelas ahora:
Ve a la página de la actividad en la app de Binance y abre todas las calabazas.
Las calabazas normales dan entre 0,2 y 1,5 USDC; la 15.ª calabaza especial, entre 1,5 y 100 USDC. Por orden de llegada, hasta agotar el fondo de premios.
Las calabazas por invitación dan entre 2 y 15 USDC y tienen el mismo plazo de canje.
Después de abrirlas, queda un segundo obstáculo:
Los cupones de tokens deben reclamarse en el Centro de recompensas en un plazo de 48 horas, y solo son válidos durante 14 días.
Si abres las calabazas pero dejas que los cupones caduquen en el Centro de recompensas, todo habrá sido en vano.
Quienes se acuerden mañana por la mañana estarán devolviendo el dinero al fondo de premios.
$PIXEL
#FiebreDeCalabazas
2
1
736
·
--
Con verificación
Artículo
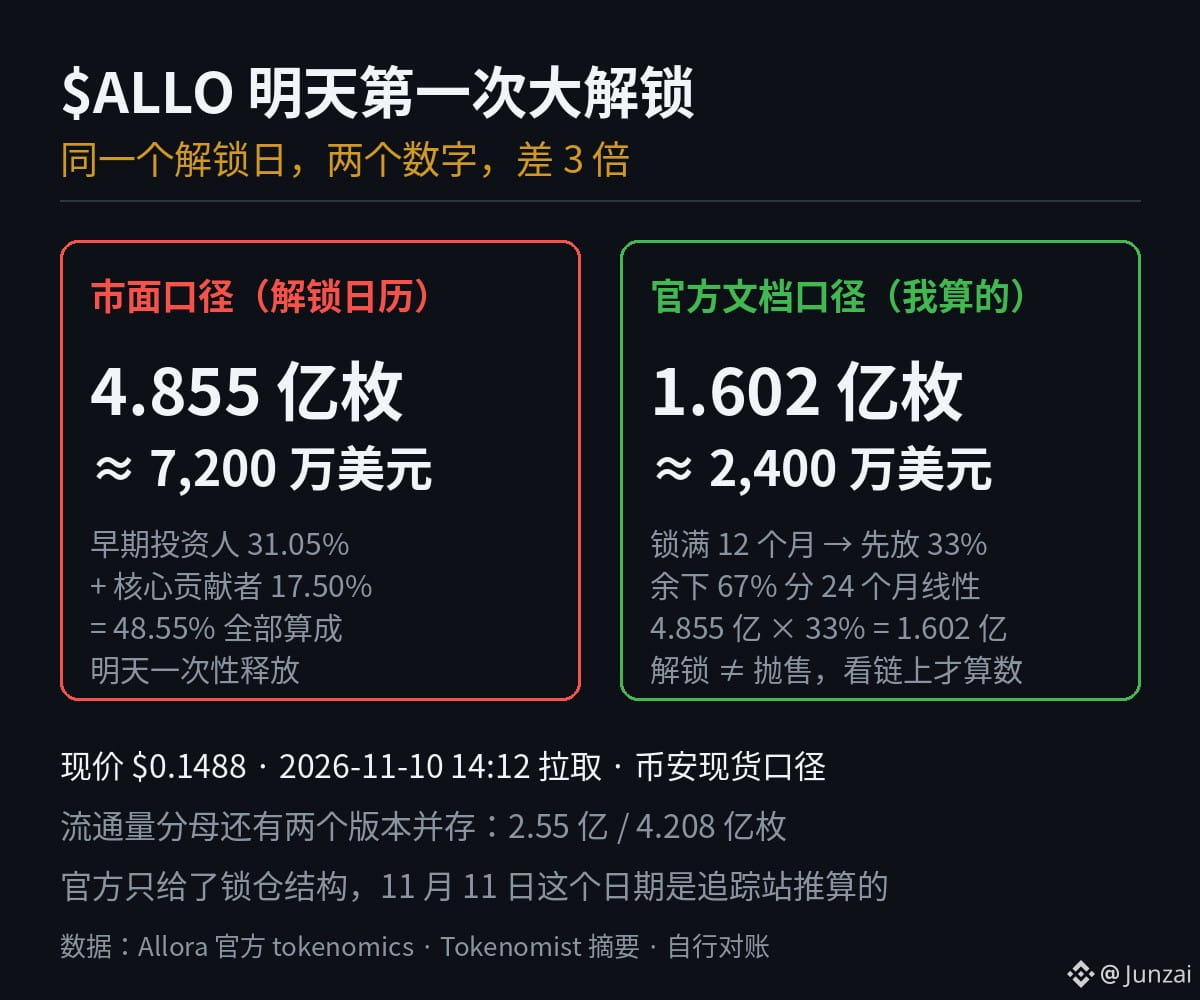
$ALLO tiene mañana su primer gran desbloqueo: dicen que mañana se volcarán 72 millones de dólares; según mis cálculos basados en los documentos oficiales, son solo 24 millonesMañana es el primer gran desbloqueo $ALLO ; en el calendario de desbloqueos ya hay quien ha puesto «485,5 millones de tokens, unos 72 millones de dólares» en el titular.
Busqué la tokenomics oficial de Allora e hice mis propios cálculos.
No cuadraba: la diferencia era exactamente de 3 veces.
**Cifra que circula en el mercado: se desbloquean los 485,5 millones de tokens**
Los primeros inversores representan el 31,05 % del total y los colaboradores principales, el 17,50 %; juntos suman el 48,55 %.
El suministro total es de 1.000 millones de tokens; el 48,55 % equivale a 485,5 millones.
El resumen de Tokenomist cuenta los 485,5 millones de tokens como si se liberaran todos de una vez mañana.
Al precio de hoy, en dólares: $ALLO precio actual: $0,1488 (cotización consultada hoy a las 14:12, según el mercado spot de Binance); 485,5 millones × 0,1488 ≈ **72 millones de dólares**.
$ALLO tiene mañana su primer gran desbloqueo: dicen que mañana se volcarán 72 millones de dólares; según mis cálculos basados en los documentos oficiales, son solo 24 millones
Mañana es el primer gran desbloqueo $ALLO ; en el calendario de desbloqueos ya hay quien ha puesto «485,5 millones de tokens, unos 72 millones de dólares» en el titular.
Busqué la tokenomics oficial de Allora e hice mis propios cálculos.
No cuadraba: la diferencia era exactamente de 3 veces.
**Cifra que circula en el mercado: se desbloquean los 485,5 millones de tokens**
Los primeros inversores representan el 31,05 % del total y los colaboradores principales, el 17,50 %; juntos suman el 48,55 %.
El suministro total es de 1.000 millones de tokens; el 48,55 % equivale a 485,5 millones.
El resumen de Tokenomist cuenta los 485,5 millones de tokens como si se liberaran todos de una vez mañana.
Al precio de hoy, en dólares: $ALLO precio actual: $0,1488 (cotización consultada hoy a las 14:12, según el mercado spot de Binance); 485,5 millones × 0,1488 ≈ **72 millones de dólares**.
Busqué la tokenomics oficial de Allora e hice mis propios cálculos.
No cuadraba: la diferencia era exactamente de 3 veces.
**Cifra que circula en el mercado: se desbloquean los 485,5 millones de tokens**
Los primeros inversores representan el 31,05 % del total y los colaboradores principales, el 17,50 %; juntos suman el 48,55 %.
El suministro total es de 1.000 millones de tokens; el 48,55 % equivale a 485,5 millones.
El resumen de Tokenomist cuenta los 485,5 millones de tokens como si se liberaran todos de una vez mañana.
Al precio de hoy, en dólares: $ALLO precio actual: $0,1488 (cotización consultada hoy a las 14:12, según el mercado spot de Binance); 485,5 millones × 0,1488 ≈ **72 millones de dólares**.
983
·
--
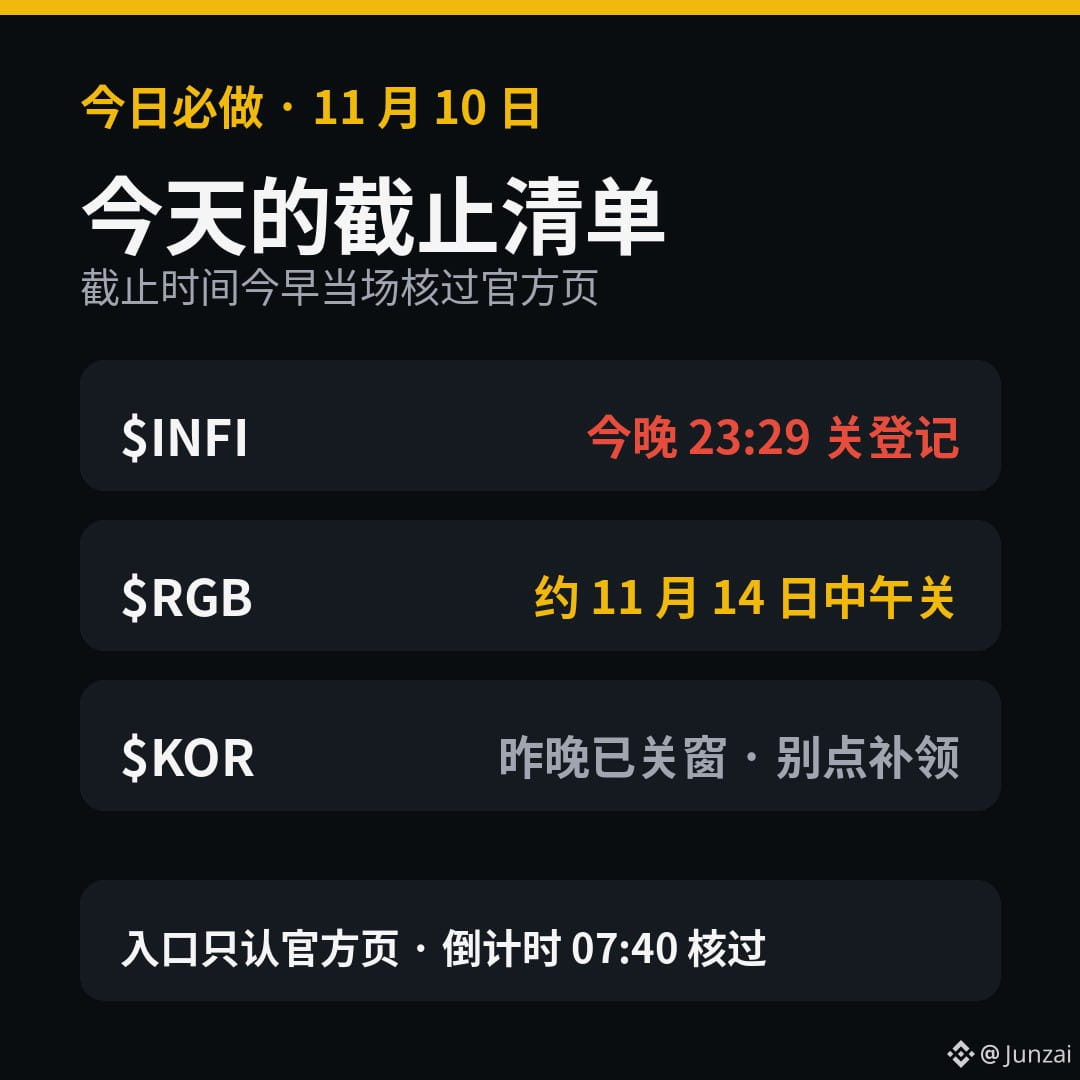
Ayer me equivoqué por un día con la fecha límite de $RGB.
Esta mañana abrí la página de la campaña y la cuenta atrás marcaba 4 días y 4 horas.
Cierra alrededor del mediodía del 14 de noviembre, no del 13.
Dos cosas que tienes que hacer hoy:
El registro de $INFI cierra esta noche a las 23:29. Si has acumulado suficientes puntos, regístrate hoy sin falta. Los tokens solo se enviarán a las billeteras registradas.
A $RGB le quedan 4 días y hay un fondo de 210M. Los tokens se distribuirán en varias tandas cuando termine la campaña; no te apresures a revisar tu billetera después de reclamarlos.
El plazo de $KOR cerró anoche a las 22:00.
Si vuelves a ver un enlace de «reclamación adicional», ignóralo.
Solo usa los canales oficiales:
rgb.dhorse.fun
app.infinifi.xyz/infi
¿Cuál de estas dos cosas te falta hacer?
#空投
Ayer me equivoqué por un día con la fecha límite de $RGB.
Esta mañana abrí la página de la campaña y la cuenta atrás marcaba 4 días y 4 horas.
Cierra alrededor del mediodía del 14 de noviembre, no del 13.
Dos cosas que tienes que hacer hoy:
El registro de $INFI cierra esta noche a las 23:29. Si has acumulado suficientes puntos, regístrate hoy sin falta. Los tokens solo se enviarán a las billeteras registradas.
A $RGB le quedan 4 días y hay un fondo de 210M. Los tokens se distribuirán en varias tandas cuando termine la campaña; no te apresures a revisar tu billetera después de reclamarlos.
El plazo de $KOR cerró anoche a las 22:00.
Si vuelves a ver un enlace de «reclamación adicional», ignóralo.
Solo usa los canales oficiales:
rgb.dhorse.fun
app.infinifi.xyz/infi
¿Cuál de estas dos cosas te falta hacer?
#空投
Esta mañana abrí la página de la campaña y la cuenta atrás marcaba 4 días y 4 horas.
Cierra alrededor del mediodía del 14 de noviembre, no del 13.
Dos cosas que tienes que hacer hoy:
El registro de $INFI cierra esta noche a las 23:29. Si has acumulado suficientes puntos, regístrate hoy sin falta. Los tokens solo se enviarán a las billeteras registradas.
A $RGB le quedan 4 días y hay un fondo de 210M. Los tokens se distribuirán en varias tandas cuando termine la campaña; no te apresures a revisar tu billetera después de reclamarlos.
El plazo de $KOR cerró anoche a las 22:00.
Si vuelves a ver un enlace de «reclamación adicional», ignóralo.
Solo usa los canales oficiales:
rgb.dhorse.fun
app.infinifi.xyz/infi
¿Cuál de estas dos cosas te falta hacer?
#空投
3
820
·
--
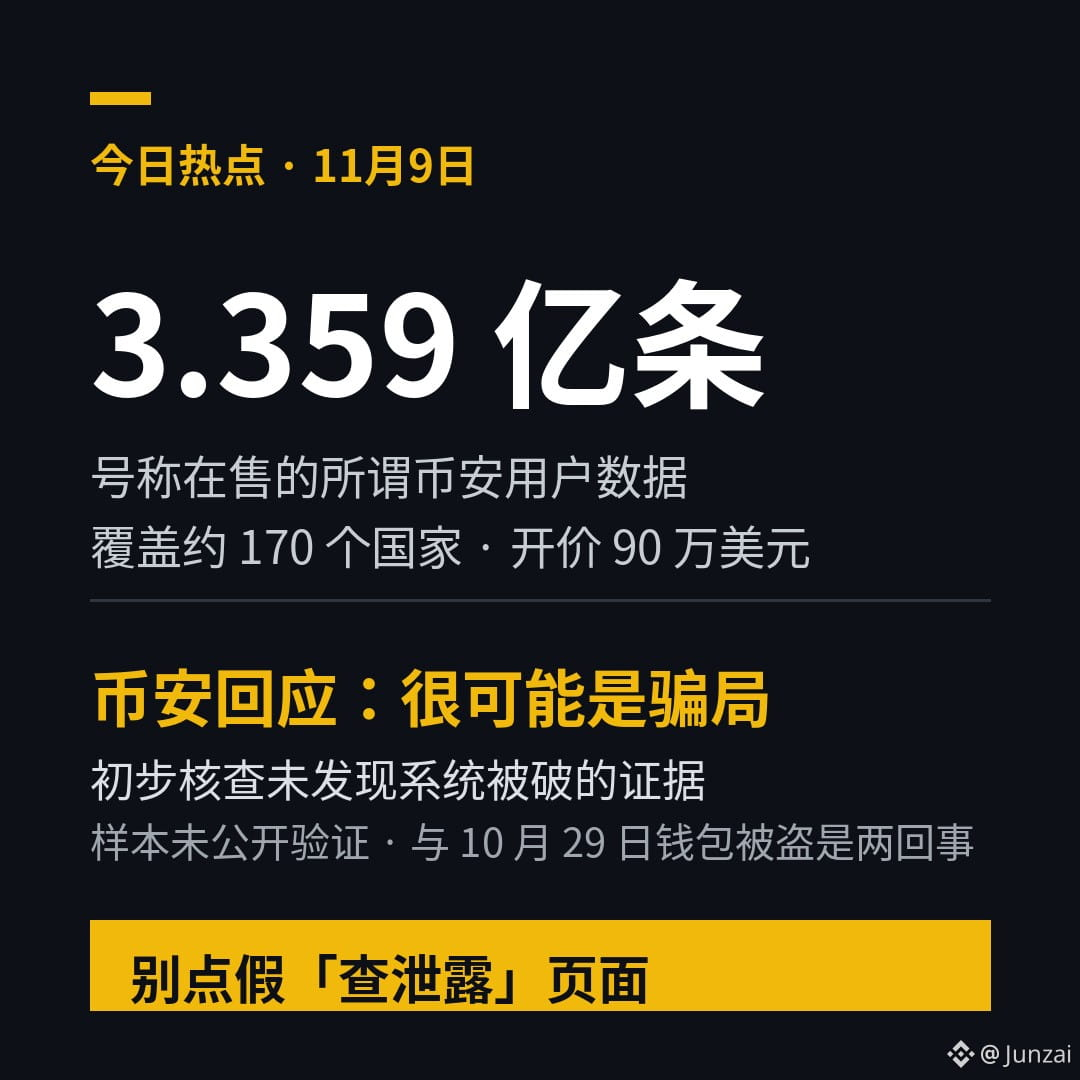
335,9 millones de registros de usuarios de Binance están a la venta en foros de hackers.
Firmado por ShinyHunters, el anuncio afirma que los datos abarcan unos 170 países y pide 900.000 dólares, pagaderos en bitcoin o monero. Si no pagan, los harán públicos.
La cuenta de atención al cliente de Binance respondió el 8 de noviembre: en una revisión preliminar, no encontraron pruebas de que sus sistemas hubieran sido vulnerados; es muy probable que sea una estafa.
Algunos detalles de la publicación no coinciden con las prácticas reales de Binance; por ejemplo, entre las regiones que menciona hay algunas en las que Binance dejó de operar hace tiempo.
En anuncios similares anteriores, los datos solían proceder de troyanos que los robaban de los ordenadores de los usuarios, y no de una filtración masiva de una plataforma de intercambio.
También conviene prestar atención a las fechas: el 29 de octubre se produjo un robo real de unos 6.340 millones de dólares.
Cuando cunde el pánico, una filtración falsa se propaga más rápido.
Lo que realmente hay que temer no es este mensaje en sí.
Son las páginas que aparecerán después y te invitarán a «comprobar si tus datos se han filtrado».
Te pedirán que introduzcas tu correo electrónico y tu cuenta, o que autorices el acceso: ahí es donde te atrapan.
En resumen:
No hagas clic en nada que no haya publicado la cuenta oficial.
No hay páginas de terceros para comprobar si hubo una filtración; consulta solo los canales oficiales.
Si te apareció esto hoy, ¿te lo creíste de inmediato o primero fuiste a verificarlo?
#Binance
335,9 millones de registros de usuarios de Binance están a la venta en foros de hackers.
Firmado por ShinyHunters, el anuncio afirma que los datos abarcan unos 170 países y pide 900.000 dólares, pagaderos en bitcoin o monero. Si no pagan, los harán públicos.
La cuenta de atención al cliente de Binance respondió el 8 de noviembre: en una revisión preliminar, no encontraron pruebas de que sus sistemas hubieran sido vulnerados; es muy probable que sea una estafa.
Algunos detalles de la publicación no coinciden con las prácticas reales de Binance; por ejemplo, entre las regiones que menciona hay algunas en las que Binance dejó de operar hace tiempo.
En anuncios similares anteriores, los datos solían proceder de troyanos que los robaban de los ordenadores de los usuarios, y no de una filtración masiva de una plataforma de intercambio.
También conviene prestar atención a las fechas: el 29 de octubre se produjo un robo real de unos 6.340 millones de dólares.
Cuando cunde el pánico, una filtración falsa se propaga más rápido.
Lo que realmente hay que temer no es este mensaje en sí.
Son las páginas que aparecerán después y te invitarán a «comprobar si tus datos se han filtrado».
Te pedirán que introduzcas tu correo electrónico y tu cuenta, o que autorices el acceso: ahí es donde te atrapan.
En resumen:
No hagas clic en nada que no haya publicado la cuenta oficial.
No hay páginas de terceros para comprobar si hubo una filtración; consulta solo los canales oficiales.
Si te apareció esto hoy, ¿te lo creíste de inmediato o primero fuiste a verificarlo?
#Binance
Firmado por ShinyHunters, el anuncio afirma que los datos abarcan unos 170 países y pide 900.000 dólares, pagaderos en bitcoin o monero. Si no pagan, los harán públicos.
La cuenta de atención al cliente de Binance respondió el 8 de noviembre: en una revisión preliminar, no encontraron pruebas de que sus sistemas hubieran sido vulnerados; es muy probable que sea una estafa.
Algunos detalles de la publicación no coinciden con las prácticas reales de Binance; por ejemplo, entre las regiones que menciona hay algunas en las que Binance dejó de operar hace tiempo.
En anuncios similares anteriores, los datos solían proceder de troyanos que los robaban de los ordenadores de los usuarios, y no de una filtración masiva de una plataforma de intercambio.
También conviene prestar atención a las fechas: el 29 de octubre se produjo un robo real de unos 6.340 millones de dólares.
Cuando cunde el pánico, una filtración falsa se propaga más rápido.
Lo que realmente hay que temer no es este mensaje en sí.
Son las páginas que aparecerán después y te invitarán a «comprobar si tus datos se han filtrado».
Te pedirán que introduzcas tu correo electrónico y tu cuenta, o que autorices el acceso: ahí es donde te atrapan.
En resumen:
No hagas clic en nada que no haya publicado la cuenta oficial.
No hay páginas de terceros para comprobar si hubo una filtración; consulta solo los canales oficiales.
Si te apareció esto hoy, ¿te lo creíste de inmediato o primero fuiste a verificarlo?
#Binance
1
1
7k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
CanBTCReboundAfterFallingBelow60K?
418,790 visualizaciones
1,779 participa(n) en el debate
Noticias de Bitcoin | Bitcoin cae por debajo de los 60.000 dólares por primera vez desde julio, mientras IBIT registra una salida récord de 541 millones de dólares
Binance News
·55 «Me gusta»
·103.6k visualizaciones
GlobalStocksFaceLongestLosingStreakSince2023
140,649 visualizaciones
1,251 participa(n) en el debate
BlackRockIBITPostsRecord$541MSingleDayOutflow
2,976 visualizaciones
36 participa(n) en el debate