Borraron todos los servidores, pero la clave sigue ahí.
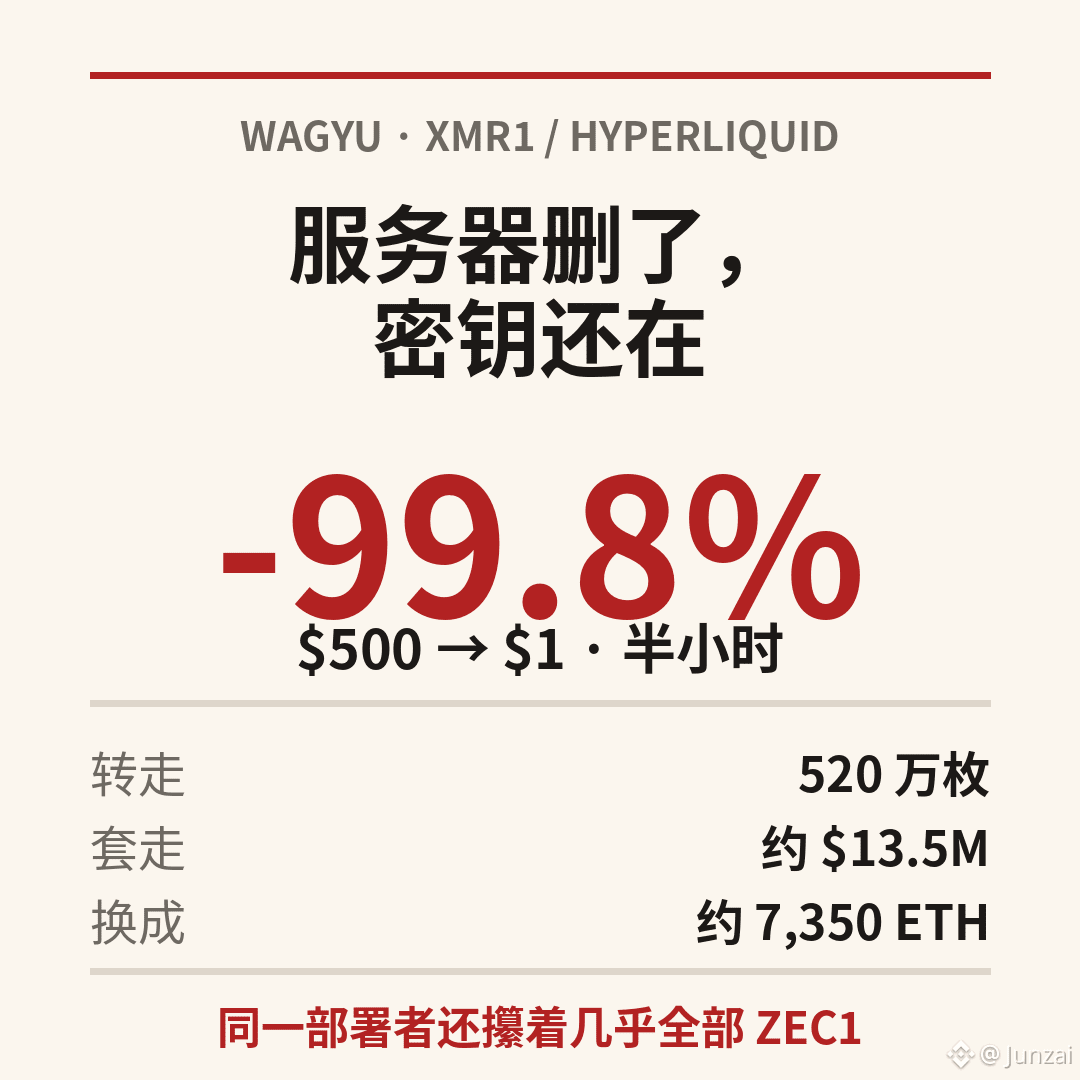
Ayer, $XMR1 cayó de unos 500 dólares a cerca de 1 dólar en media hora.
Una caída del 99,8 %.
El atacante transfirió 5,2 millones de tokens desde la billetera del desplegador y vendió unos 360.000.
Se llevó unos 13,5 millones de dólares y los convirtió en unos 7.350 $ETH .
El fundador dijo que la clave de despliegue estaba en un servidor antiguo de un proveedor de alojamiento islandés.
Él ya había borrado ese servidor hacía tiempo.
Hackearon al proveedor y seguían ahí los registros y archivos del servidor borrado. Así se filtró la clave.
El propio proveedor lo admitió: sufrió un ciberataque grave y todos sus servicios quedaron fuera de servicio.
La moneda nativa Monero está bien.
El problema es esta versión envuelta: nadie ha podido verificar hasta ahora cuánto Monero real la respalda.
Hay otra frase que merece atención: el mismo desplegador aún tiene en sus manos casi todo el ZEC1.
Esta mañana, yo también verifiqué primero en la cadena antes de atreverme a participar en la acuñación gratuita.
Antes de tocar una moneda envuelta, pregunta: ¿quién tiene las llaves y dónde se puede verificar lo que la respalda?
Si no pueden responder, ni te acerques.
#AvisoDeSeguridad
Ayer, $XMR1 cayó de unos 500 dólares a cerca de 1 dólar en media hora.
Una caída del 99,8 %.
El atacante transfirió 5,2 millones de tokens desde la billetera del desplegador y vendió unos 360.000.
Se llevó unos 13,5 millones de dólares y los convirtió en unos 7.350 $ETH .
El fundador dijo que la clave de despliegue estaba en un servidor antiguo de un proveedor de alojamiento islandés.
Él ya había borrado ese servidor hacía tiempo.
Hackearon al proveedor y seguían ahí los registros y archivos del servidor borrado. Así se filtró la clave.
El propio proveedor lo admitió: sufrió un ciberataque grave y todos sus servicios quedaron fuera de servicio.
La moneda nativa Monero está bien.
El problema es esta versión envuelta: nadie ha podido verificar hasta ahora cuánto Monero real la respalda.
Hay otra frase que merece atención: el mismo desplegador aún tiene en sus manos casi todo el ZEC1.
Esta mañana, yo también verifiqué primero en la cadena antes de atreverme a participar en la acuñación gratuita.
Antes de tocar una moneda envuelta, pregunta: ¿quién tiene las llaves y dónde se puede verificar lo que la respalda?
Si no pueden responder, ni te acerques.
#AvisoDeSeguridad