

Los agentes de IA ya pueden planificar tareas de varios pasos. Pueden usar herramientas, comparar opciones y coordinar tareas. En cuanto una tarea requiere un pago, muchos flujos de trabajo se detienen. Los sistemas de pago existentes se diseñaron para personas que inician sesión, introducen los datos de su tarjeta y aprueban las transacciones. Los agentes no pueden realizar estos pasos de forma fiable. Tampoco se les puede confiar acceso irrestricto a los fondos o las credenciales de un usuario. Esta incompatibilidad es una limitación fundamental para la economía de los agentes.
Kite aborda esta limitación al tratar la autoridad de pago como infraestructura, en lugar de como una instrucción. La autoridad se concede para una tarea definida, está sujeta a límites establecidos por reglas y se aplica fuera del propio razonamiento del agente. El resultado es un sistema en el que un agente puede completar trabajos remunerados mientras el usuario mantiene el control criptográfico sobre qué se puede gastar, dónde y durante cuánto tiempo.
El problema de la autoridad ilimitada o imposible de hacer cumplir
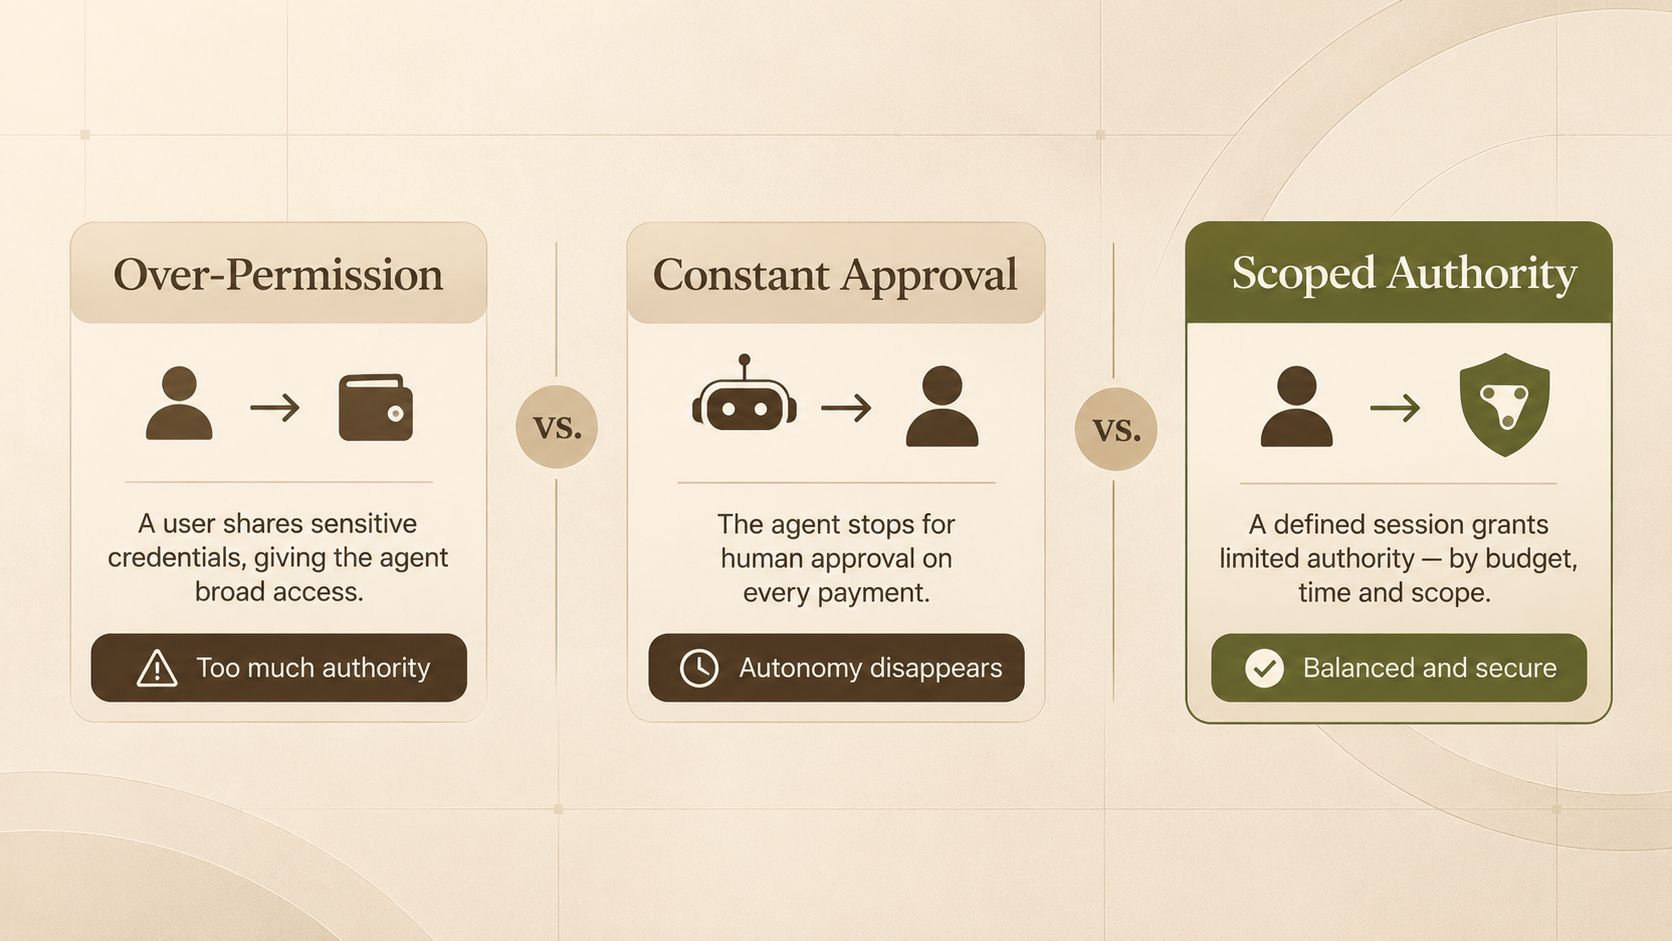
La mayoría de los enfoques actuales para los pagos de agentes provocan uno de dos problemas.
El primer problema es el exceso de permisos. El usuario comparte una tarjeta de crédito, una clave de API o la clave privada de una billetera. Entonces, el agente obtiene acceso permanente que va mucho más allá de cualquier tarea concreta. Si el agente se comporta mal, cambia el flujo de trabajo o se ven comprometidas las credenciales, el diseño no limita la exposición.
El segundo problema son las interrupciones constantes. El agente se detiene para pedir aprobación humana en cada pago. La autonomía se desmorona y se convierte en una sucesión de instrucciones.
Las instrucciones en lenguaje natural no resuelven ninguno de estos problemas. Una instrucción que dice «no gastes más de $20» no se puede hacer cumplir. El agente puede ignorarla, malinterpretarla o funcionar en un contexto donde la restricción ya no esté visible. La autoridad que solo existe dentro de la ventana de contexto del modelo no puede ser verificada ni revocada por el sistema subyacente.
El diseño de Kite parte de la premisa opuesta: los límites deben representarse y verificarse en el momento de la acción.
La identidad no es autoridad
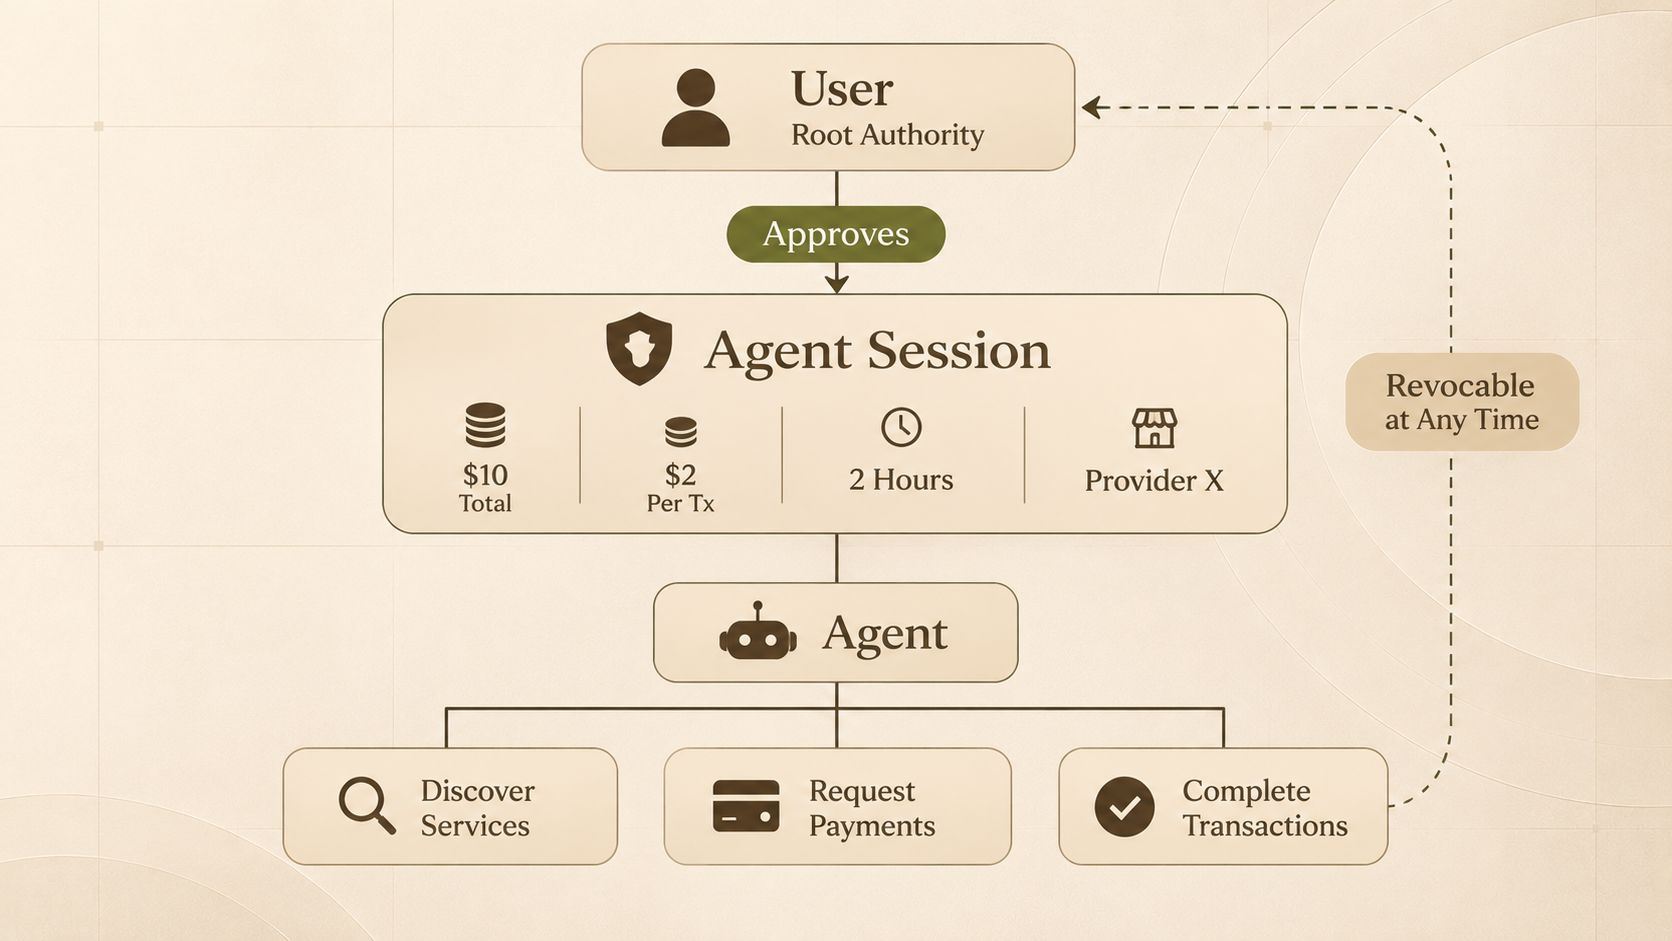
Kite utiliza un modelo de identidad de tres capas. El usuario conserva la autoridad raíz. Cada agente recibe una dirección determinista derivada del material de clave del usuario mediante una derivación jerárquica determinista. El agente no puede reconstruir la clave principal.
Las sesiones son efímeras. Reciben credenciales de corta duración que vencen por tiempo o cuando se agota el alcance permitido. Un compromiso en cualquier capa queda contenido. El usuario nunca entrega al agente la clave raíz. La sesión nunca recibe todas las capacidades del agente principal.
Esto crea una distinción importante:
Un agente puede tener una identidad persistente sin tener autoridad de gasto persistente.
Cuando un agente necesita hacer pagos, solicita una sesión. El usuario revisa la solicitud y la aprueba con una clave de acceso. La aprobación define un marco concreto: un presupuesto total, un límite por transacción, un plazo y, a menudo, un conjunto permitido de servicios o comerciantes.
Una vez activa la sesión, el agente puede descubrir servicios, solicitar pagos y completar transacciones sin más aprobaciones humanas, siempre que cada acción se mantenga dentro del marco aprobado.
El sistema puede rechazar las solicitudes que superen el presupuesto, excedan el alcance o lleguen después del vencimiento. El usuario puede revocar la sesión. Las concesiones y los gastos quedan registrados, lo que genera un historial auditable de la autoridad concedida y de cómo se utilizó.
La idea clave es que la identidad y la autoridad son cosas distintas. El agente puede seguir siendo identificable mientras sus permisos económicos son temporales y específicos para cada tarea.
De «confía en el agente» a «limita sus capacidades»
Esta distinción cambia el modelo de seguridad.
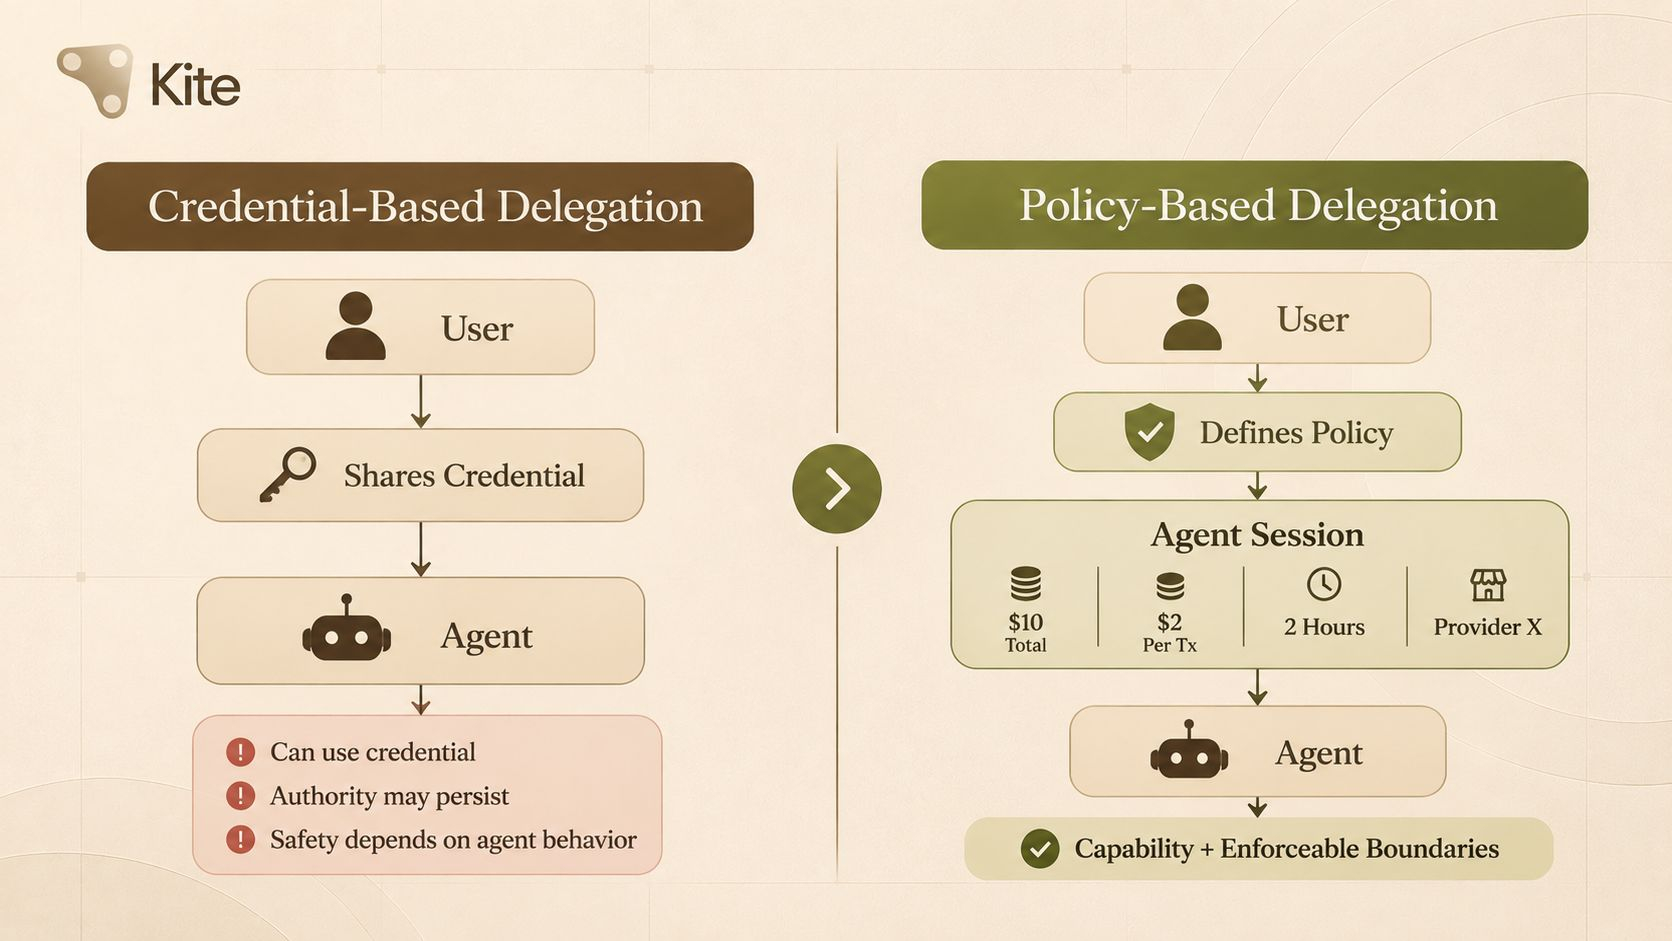
En un modelo sencillo basado en credenciales, el agente recibe una capacidad y se espera que la use correctamente. Por lo tanto, el límite de seguridad depende en gran medida del comportamiento del agente.
Un modelo de sesiones delimitadas traslada parte de ese límite fuera del modelo. El usuario define lo que el agente puede hacer y la infraestructura de pagos comprueba que cada acción se mantenga dentro de esos límites.
Esto no vuelve infalible al agente. Hace algo más específico.
Limita las consecuencias económicas de que un agente actúe fuera de las instrucciones previstas.
Por eso, una regla como «no gastes más de $20» es fundamentalmente distinta cuando se representa como una restricción de sesión exigible, en lugar de dejarla como texto dentro de una instrucción.
Infraestructura de liquidación y micropagos
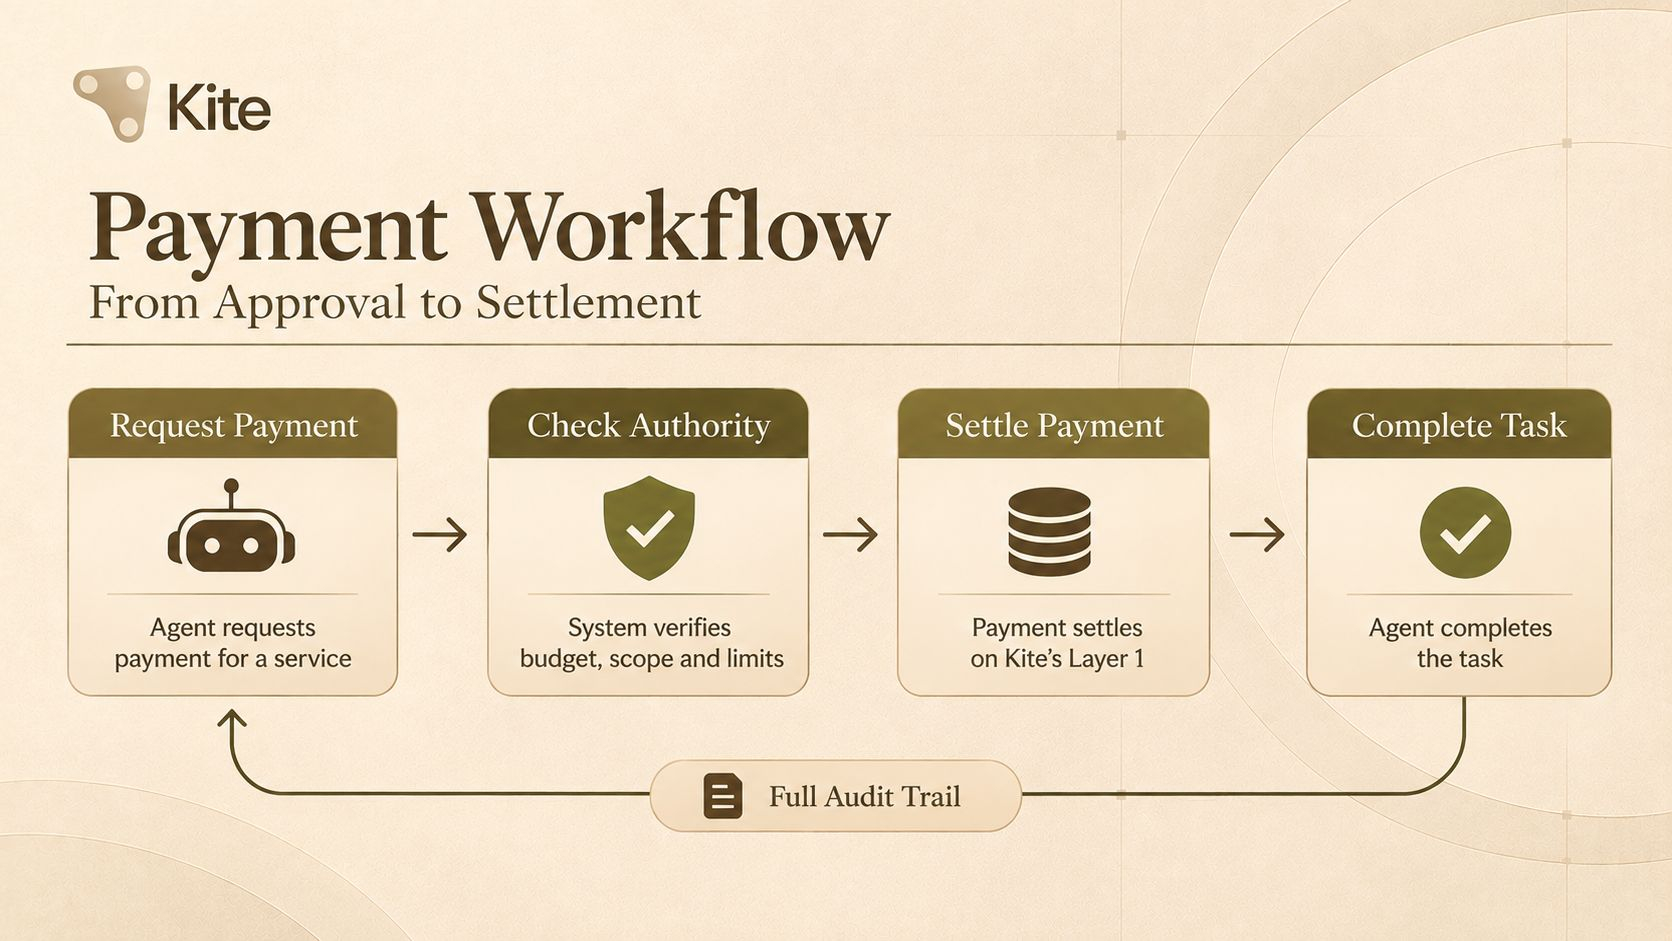
Los pagos se liquidan en monedas estables en la capa 1 de Kite, diseñada específicamente para este fin. La cadena es compatible con EVM y está optimizada para transferencias frecuentes y de bajo valor.
Los canales de estado permiten que un agente abra un canal una sola vez en la cadena, transmita muchas actualizaciones firmadas fuera de la cadena y liquide una sola vez. Este patrón permite modelos económicos de pago por solicitud o por inferencia, al tiempo que reduce la necesidad de realizar una transacción en la cadena por cada interacción individual.
Los usuarios no necesitan exponer al agente datos bancarios ni números de tarjeta. El agente solo gasta los fondos disponibles dentro de la sesión aprobada.
La misma infraestructura admite varios estándares emergentes. Kite está diseñado para funcionar como una capa de ejecución compatible con protocolos como x402 y AP2 de Google, en lugar de exigir que los desarrolladores elijan una única interfaz propietaria.
Un servicio que ya emite un requisito de pago HTTP 402 puede recibir pagos de un agente que opera dentro de una sesión Passport. Por lo tanto, la solicitud de pago y la autoridad que rige la transacción pueden integrarse en el mismo flujo de trabajo del agente.
Qué aplica realmente el sistema
El efecto práctico es que varias categorías de riesgo quedan limitadas de forma mecánica.
Un agente no puede seguir gastando cuando vence su sesión. No puede superar el presupuesto por transacción ni el presupuesto total definidos para la sesión. No puede ampliar sus propios permisos de forma silenciosa. Si un flujo de trabajo requiere más autoridad, se puede solicitar y aprobar una nueva sesión.
Estas propiedades no dependen únicamente de que el agente interprete correctamente una instrucción. El sistema de pagos e identidad las verifica antes de que se transfiera valor.
Para quienes desarrollan agentes, esto cambia la forma de combinar sus capacidades.
Se puede dotar a un agente de una habilidad para descubrir servicios de un catálogo y pagar por ellos, o para iniciar transferencias directas de monedas estables. La habilidad opera únicamente dentro de la sesión que el usuario ya aprobó.
Por lo tanto, los desarrolladores no necesitan tratar a cada agente como un actor económico plenamente confiable. En su lugar, pueden integrar capacidades dentro de un marco de autoridad definido.
Un ejemplo sencillo
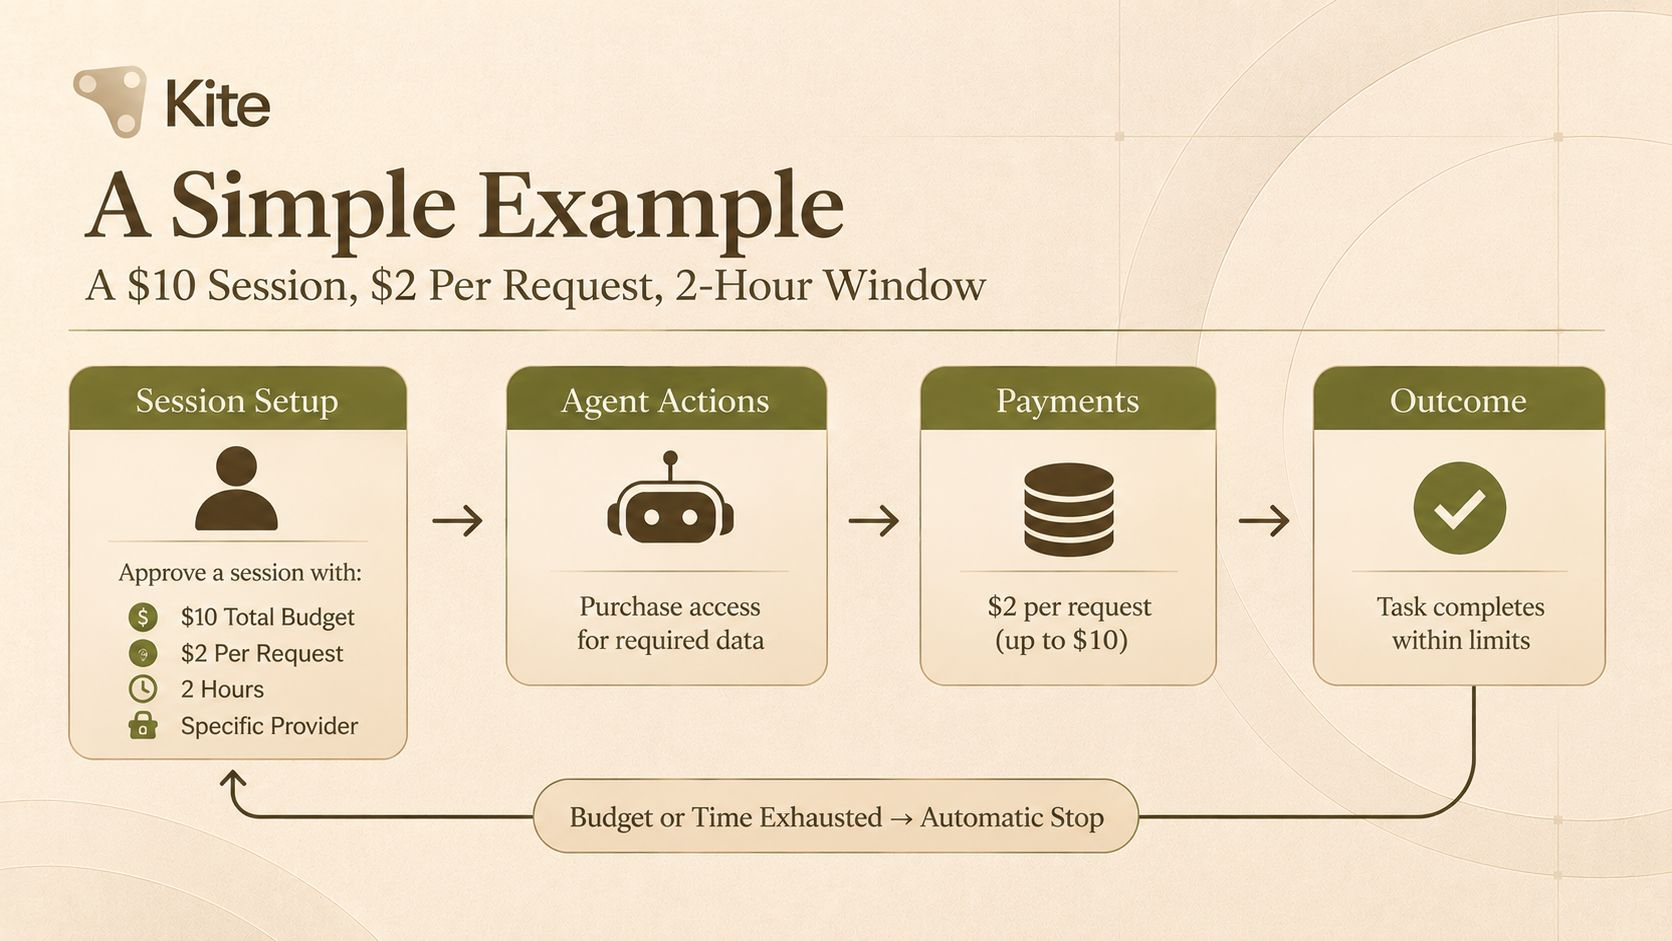
Consideremos una tarea de investigación que requiere datos de pago.
El usuario aprueba una sesión con un presupuesto total de $10 y un límite de $2 por solicitud. La sesión tiene una validez de dos horas y está restringida a un proveedor de datos específico.
El agente compra el acceso, recupera los registros necesarios y se detiene cuando se agota el presupuesto o vence el plazo. El usuario puede revisar los pagos y revocar la sesión si los resultados dejan de ser útiles.
No es necesario compartir con el agente una clave de API ni una tarjeta.
El mismo patrón puede aplicarse a la reserva de un servicio, el alquiler de capacidad de cómputo temporal o la activación de una acción condicional en la cadena. En todos los casos, el paso importante ocurre antes de la ejecución: el usuario define la autoridad económica que tendrá el agente.
Lo que esto no resuelve
La autoridad de pago limitada no elimina la necesidad del juicio humano.
Los usuarios siguen teniendo que decidir qué presupuesto y alcance son adecuados para una tarea. Un pago correctamente limitado aún puede servir para comprar un mal servicio. Un agente aún puede tomar una mala decisión dentro de la autoridad que se le ha concedido.
El valor del modelo es más acotado y concreto.
Reduce la necesidad de que el usuario apruebe cada pago individual y, a la vez, la necesidad de confiar al agente una autoridad sin restricciones.
Esta distinción importa porque los pagos autónomos requieren algo más que una forma de transferir dinero. Requieren una forma de delegar autoridad económica sin convertir la delegación en acceso permanente.
Preguntas abiertas
La infraestructura hace práctico limitar el gasto de los agentes, pero aún quedan preguntas de diseño y operativas para usuarios y desarrolladores.
¿Cómo deberían elegirse los parámetros de las sesiones para distintas categorías de tareas, de modo que los agentes puedan completar el trabajo sin requerir aprobaciones frecuentes?
¿Qué visibilidad o alertas adicionales permitirían que la supervisión en tiempo real de las sesiones activas fuera útil y no una carga?
Cuando varios agentes o servicios interactúan en sesiones distintas, ¿qué reglas deberían regir la combinación de sus respectivas autoridades?
¿Cómo deberían evaluar los usuarios la confiabilidad de los servicios que pagan cuando el propio pago está debidamente limitado?
Estas preguntas surgen después de establecer el mecanismo básico.
El mecanismo en sí es sencillo: se solicita la autoridad, se establecen sus límites, se hacen cumplir mediante el flujo de pago y se puede revocar.
La importancia más amplia de Kite Agent Passport no radica simplemente en que los agentes puedan pagar. Radica en que la identidad puede seguir siendo persistente mientras la autoridad económica se vuelve temporal, delimitada y exigible.
Esta separación ofrece a los desarrolladores una forma más estructurada de pensar en los pagos autónomos: no como una entrega de acceso irrestricto al dinero, ni como una interrupción del agente en cada transacción, sino como la concesión de un conjunto definido de capacidades dentro del cual puede actuar.