

#staysafu
staysafu
5.2M visualizaciones
28,429 participa(n) en el debate
Tell us about your experience with crypto scams. What did you learn from it, and how do you prevent or avoid scams now?
Populares
Novedades


Presentando el quinto tema de nuestra Profundización en la Gestión de Riesgos – #StaySAFU
El espacio cripto está lleno de estafas que pueden poner en peligro tus inversiones, como estafas de phishing, rug pulls, esquemas de pump and dump, ICOs falsas y más. Entender cómo detectar y evitar posibles estafas es esencial para proteger tus activos.
👉 Tu publicación puede incluir:
• Comparte tus experiencias personales con estafas, cómo lo manejaste y las lecciones clave que aprendiste.
• ¿Cuáles son las señales de alerta o signos de advertencia que buscas?
• Comparte cualquier herramienta o recurso que uses para verificar información y evitar estafas.
Ej. de una publicación - “Una vez recibí un correo electrónico ofreciendo un alto retorno garantizado en un token cripto menos conocido, lo que despertó mis sospechas. Después de investigar, descubrí que no estaba listado en ningún intercambio de renombre y no tenía respaldo creíble. Días después, el proyecto fue expuesto como un rug pull. ¡Siempre verifica la información verificable y confía en tus instintos! #StaySAFU "
📢 Crea una publicación con #StaySAFU y comparte tus ideas para ganar puntos en Binance! (Presiona el “+” en la página principal de la App y haz clic en el Centro de Tareas)
Detalles completos de la campaña [here](https://www.binance.com/en/square/post/22460231593642).
Presentando el quinto tema de nuestra Profundización en la Gestión de Riesgos – #StaySAFU
El espacio cripto está lleno de estafas que pueden poner en peligro tus inversiones, como estafas de phishing, rug pulls, esquemas de pump and dump, ICOs falsas y más. Entender cómo detectar y evitar posibles estafas es esencial para proteger tus activos.
👉 Tu publicación puede incluir:
• Comparte tus experiencias personales con estafas, cómo lo manejaste y las lecciones clave que aprendiste.
• ¿Cuáles son las señales de alerta o signos de advertencia que buscas?
• Comparte cualquier herramienta o recurso que uses para verificar información y evitar estafas.
Ej. de una publicación - “Una vez recibí un correo electrónico ofreciendo un alto retorno garantizado en un token cripto menos conocido, lo que despertó mis sospechas. Después de investigar, descubrí que no estaba listado en ningún intercambio de renombre y no tenía respaldo creíble. Días después, el proyecto fue expuesto como un rug pull. ¡Siempre verifica la información verificable y confía en tus instintos! #StaySAFU "
📢 Crea una publicación con #StaySAFU y comparte tus ideas para ganar puntos en Binance! (Presiona el “+” en la página principal de la App y haz clic en el Centro de Tareas)
Detalles completos de la campaña here.
El espacio cripto está lleno de estafas que pueden poner en peligro tus inversiones, como estafas de phishing, rug pulls, esquemas de pump and dump, ICOs falsas y más. Entender cómo detectar y evitar posibles estafas es esencial para proteger tus activos.
👉 Tu publicación puede incluir:
• Comparte tus experiencias personales con estafas, cómo lo manejaste y las lecciones clave que aprendiste.
• ¿Cuáles son las señales de alerta o signos de advertencia que buscas?
• Comparte cualquier herramienta o recurso que uses para verificar información y evitar estafas.
Ej. de una publicación - “Una vez recibí un correo electrónico ofreciendo un alto retorno garantizado en un token cripto menos conocido, lo que despertó mis sospechas. Después de investigar, descubrí que no estaba listado en ningún intercambio de renombre y no tenía respaldo creíble. Días después, el proyecto fue expuesto como un rug pull. ¡Siempre verifica la información verificable y confía en tus instintos! #StaySAFU "
📢 Crea una publicación con #StaySAFU y comparte tus ideas para ganar puntos en Binance! (Presiona el “+” en la página principal de la App y haz clic en el Centro de Tareas)
Detalles completos de la campaña here.
49
53
203
65.5k
Incidente de seguridad de Binance: el panorama completo 🔶
Hoy hay mucho ruido, así que volvamos a los hechos 👇
Qué ocurrió
Un atacante obtuvo acceso a través del portátil comprometido de un ingeniero y realizó retiros no autorizados. No se filtraron claves privadas de billeteras. El núcleo del sistema permaneció protegido.
Cómo respondió Binance
🔸 Miles de millones congelados rápidamente: ~3.000 millones de dólares bloqueados en la cadena en cuestión de horas
🔸 100 % cubierto: SAFU + fondos de la empresa reembolsaron todas las pérdidas de los usuarios
🔸 Depósitos activos: funcionan con normalidad
🔸 Retiros: suspendidos para realizar una actualización de seguridad; se reanudarán en ~48 h
Por qué esto demuestra la fortaleza de Binance 💪
🔸 Rapidez: muy pocas plataformas pueden congelar miles de millones en cuestión de horas.
🔸 Escala: muy pocas pueden soportar un golpe así y compensar a los usuarios el primer día.
🔸 SAFU: creado hace años para proteger a los usuarios, no para hacer marketing. Este es el momento para el que se creó.
🔸 Transparencia: actualizaciones publicadas abiertamente, paso a paso, en los canales oficiales.
La verdadera pregunta
No es «¿ocurrirá algo alguna vez?». Todos los sistemas del mundo se ponen a prueba.
La pregunta es «¿quién protege a los usuarios cuando sucede?» 👀
La respuesta está en la cadena y es pública.
Tu parte
🔸 Sigue únicamente los anuncios oficiales de Binance
🔸 Ignora los mensajes directos que afirman ser del soporte de Binance
Los usuarios son lo primero. Siempre 💛
Sigue construyendo ✌️
$BNB #Binance #SAFU #SigueSAFU
Incidente de seguridad de Binance: el panorama completo 🔶
Hoy hay mucho ruido, así que volvamos a los hechos 👇
Qué ocurrió
Un atacante obtuvo acceso a través del portátil comprometido de un ingeniero y realizó retiros no autorizados. No se filtraron claves privadas de billeteras. El núcleo del sistema permaneció protegido.
Cómo respondió Binance
🔸 Miles de millones congelados rápidamente: ~3.000 millones de dólares bloqueados en la cadena en cuestión de horas
🔸 100 % cubierto: SAFU + fondos de la empresa reembolsaron todas las pérdidas de los usuarios
🔸 Depósitos activos: funcionan con normalidad
🔸 Retiros: suspendidos para realizar una actualización de seguridad; se reanudarán en ~48 h
Por qué esto demuestra la fortaleza de Binance 💪
🔸 Rapidez: muy pocas plataformas pueden congelar miles de millones en cuestión de horas.
🔸 Escala: muy pocas pueden soportar un golpe así y compensar a los usuarios el primer día.
🔸 SAFU: creado hace años para proteger a los usuarios, no para hacer marketing. Este es el momento para el que se creó.
🔸 Transparencia: actualizaciones publicadas abiertamente, paso a paso, en los canales oficiales.
La verdadera pregunta
No es «¿ocurrirá algo alguna vez?». Todos los sistemas del mundo se ponen a prueba.
La pregunta es «¿quién protege a los usuarios cuando sucede?» 👀
La respuesta está en la cadena y es pública.
Tu parte
🔸 Sigue únicamente los anuncios oficiales de Binance
🔸 Ignora los mensajes directos que afirman ser del soporte de Binance
Los usuarios son lo primero. Siempre 💛
Sigue construyendo ✌️
$BNB #Binance #SAFU #SigueSAFU
Hoy hay mucho ruido, así que volvamos a los hechos 👇
Qué ocurrió
Un atacante obtuvo acceso a través del portátil comprometido de un ingeniero y realizó retiros no autorizados. No se filtraron claves privadas de billeteras. El núcleo del sistema permaneció protegido.
Cómo respondió Binance
🔸 Miles de millones congelados rápidamente: ~3.000 millones de dólares bloqueados en la cadena en cuestión de horas
🔸 100 % cubierto: SAFU + fondos de la empresa reembolsaron todas las pérdidas de los usuarios
🔸 Depósitos activos: funcionan con normalidad
🔸 Retiros: suspendidos para realizar una actualización de seguridad; se reanudarán en ~48 h
Por qué esto demuestra la fortaleza de Binance 💪
🔸 Rapidez: muy pocas plataformas pueden congelar miles de millones en cuestión de horas.
🔸 Escala: muy pocas pueden soportar un golpe así y compensar a los usuarios el primer día.
🔸 SAFU: creado hace años para proteger a los usuarios, no para hacer marketing. Este es el momento para el que se creó.
🔸 Transparencia: actualizaciones publicadas abiertamente, paso a paso, en los canales oficiales.
La verdadera pregunta
No es «¿ocurrirá algo alguna vez?». Todos los sistemas del mundo se ponen a prueba.
La pregunta es «¿quién protege a los usuarios cuando sucede?» 👀
La respuesta está en la cadena y es pública.
Tu parte
🔸 Sigue únicamente los anuncios oficiales de Binance
🔸 Ignora los mensajes directos que afirman ser del soporte de Binance
Los usuarios son lo primero. Siempre 💛
Sigue construyendo ✌️
$BNB #Binance #SAFU #SigueSAFU
FEDAT - sport digital assets marketplace:
Привет Друг! Буду рад взаимной подписки🤝👍
4
9
4.1k
·
--
🚨 Incidente de seguridad de Binance: lo que los usuarios deben saber
Binance está abordando actualmente un importante incidente de seguridad cuyo impacto estimado es de aproximadamente 6.300 millones de dólares, según su última actualización oficial.
Como alguien que de verdad ama y cree en el ecosistema de Binance, recibir noticias como esta es preocupante. Sin embargo, mantengo la esperanza de que el equipo gestione esta situación con transparencia y profesionalidad.
Estas son las últimas novedades clave:
→ El impacto total estimado asciende a unos 6.300 millones de dólares
→ Se han congelado en la cadena activos afectados por un valor aproximado de 3.000 millones de dólares
→ La investigación inicial apunta a que podría estar implicado el portátil de un ingeniero de DevOps comprometido
→ Binance informa que no hay indicios de filtración de claves privadas de monederos
→ Binance se ha comprometido a cubrir todas las pérdidas con su fondo SAFU y los fondos de la empresa
⚠️ ¿Qué deben hacer los usuarios?
→ Evitar los enlaces sospechosos y los mensajes no oficiales del servicio de asistencia de Binance
→ No compartir nunca el código OTP, la contraseña, las claves de API ni la frase semilla del monedero
→ Seguir los anuncios oficiales de Binance para recibir información verificada
Siempre he valorado lo que Binance ha aportado al ecosistema cripto y espero sinceramente que la plataforma salga de esta situación aún más fuerte.
Los desafíos pueden ir y venir, pero mi respeto y cariño por la comunidad de Binance siguen intactos 💛
Mantengámonos informados, estemos a salvo y apoyemos la transparencia.
#Binance #StaySAFU @heyi @CZ @richardteng
🚨 Incidente de seguridad de Binance: lo que los usuarios deben saber
Binance está abordando actualmente un importante incidente de seguridad cuyo impacto estimado es de aproximadamente 6.300 millones de dólares, según su última actualización oficial.
Como alguien que de verdad ama y cree en el ecosistema de Binance, recibir noticias como esta es preocupante. Sin embargo, mantengo la esperanza de que el equipo gestione esta situación con transparencia y profesionalidad.
Estas son las últimas novedades clave:
→ El impacto total estimado asciende a unos 6.300 millones de dólares
→ Se han congelado en la cadena activos afectados por un valor aproximado de 3.000 millones de dólares
→ La investigación inicial apunta a que podría estar implicado el portátil de un ingeniero de DevOps comprometido
→ Binance informa que no hay indicios de filtración de claves privadas de monederos
→ Binance se ha comprometido a cubrir todas las pérdidas con su fondo SAFU y los fondos de la empresa
⚠️ ¿Qué deben hacer los usuarios?
→ Evitar los enlaces sospechosos y los mensajes no oficiales del servicio de asistencia de Binance
→ No compartir nunca el código OTP, la contraseña, las claves de API ni la frase semilla del monedero
→ Seguir los anuncios oficiales de Binance para recibir información verificada
Siempre he valorado lo que Binance ha aportado al ecosistema cripto y espero sinceramente que la plataforma salga de esta situación aún más fuerte.
Los desafíos pueden ir y venir, pero mi respeto y cariño por la comunidad de Binance siguen intactos 💛
Mantengámonos informados, estemos a salvo y apoyemos la transparencia.
#Binance #StaySAFU @Yi He @CZ @Richard Teng
Binance está abordando actualmente un importante incidente de seguridad cuyo impacto estimado es de aproximadamente 6.300 millones de dólares, según su última actualización oficial.
Como alguien que de verdad ama y cree en el ecosistema de Binance, recibir noticias como esta es preocupante. Sin embargo, mantengo la esperanza de que el equipo gestione esta situación con transparencia y profesionalidad.
Estas son las últimas novedades clave:
→ El impacto total estimado asciende a unos 6.300 millones de dólares
→ Se han congelado en la cadena activos afectados por un valor aproximado de 3.000 millones de dólares
→ La investigación inicial apunta a que podría estar implicado el portátil de un ingeniero de DevOps comprometido
→ Binance informa que no hay indicios de filtración de claves privadas de monederos
→ Binance se ha comprometido a cubrir todas las pérdidas con su fondo SAFU y los fondos de la empresa
⚠️ ¿Qué deben hacer los usuarios?
→ Evitar los enlaces sospechosos y los mensajes no oficiales del servicio de asistencia de Binance
→ No compartir nunca el código OTP, la contraseña, las claves de API ni la frase semilla del monedero
→ Seguir los anuncios oficiales de Binance para recibir información verificada
Siempre he valorado lo que Binance ha aportado al ecosistema cripto y espero sinceramente que la plataforma salga de esta situación aún más fuerte.
Los desafíos pueden ir y venir, pero mi respeto y cariño por la comunidad de Binance siguen intactos 💛
Mantengámonos informados, estemos a salvo y apoyemos la transparencia.
#Binance #StaySAFU @Yi He @CZ @Richard Teng
2
656
🏆 Binance es #1 por algo. Y anoche lo demostró.
Un importante ataque de seguridad afectó a la plataforma de intercambio más grande del mundo.
La mayoría de las plataformas se habrían quedado en silencio, habrían retrasado las cosas o habrían empezado a culpar a otros.
Binance hizo lo contrario y dio la cara ante millones de usuarios.
Su mensaje fue claro desde el principio: «Binance cubrirá todas las pérdidas». 💛
⚡ Actuó con seriedad desde el primer minuto
Sin silencio ni excusas. Binance confirmó rápidamente el incidente.
Los depósitos y retiros se pausaron de inmediato para proteger los fondos de los usuarios 🔒
Luego, los primeros hallazgos de la investigación se compartieron públicamente, paso a paso.
🚀 Liderazgo rápido y decisivo
Binance congeló fondos junto con Tether, Circle, las fuerzas del orden y analistas on-chain.
Se congelaron alrededor de $3B en cuestión de horas, y esa cifra siguió creciendo 📈
💰 La recuperación es real, no solo una promesa
Se reservaron más de $6.34B, de los cuales $5B corresponden exactamente a los tokens robados, con una correspondencia uno a uno.
La devolución de los fondos a los usuarios ya comenzó ✅ Los depósitos están habilitados de nuevo y los retiros se reanudarán en unas 48 horas.
🔥 Entonces, ¿qué nos demuestra esto?
Una crisis revela quién eres cuando las cosas salen mal.
Binance asumió toda la responsabilidad, actuó rápido y puso a los usuarios primero.
Por eso es la número uno y por eso confiamos en ella.
Sigue construyendo ✌️ #Binance #SAFU #StaySAFU
🏆 Binance es #1 por algo. Y anoche lo demostró.
Un importante ataque de seguridad afectó a la plataforma de intercambio más grande del mundo.
La mayoría de las plataformas se habrían quedado en silencio, habrían retrasado las cosas o habrían empezado a culpar a otros.
Binance hizo lo contrario y dio la cara ante millones de usuarios.
Su mensaje fue claro desde el principio: «Binance cubrirá todas las pérdidas». 💛
⚡ Actuó con seriedad desde el primer minuto
Sin silencio ni excusas. Binance confirmó rápidamente el incidente.
Los depósitos y retiros se pausaron de inmediato para proteger los fondos de los usuarios 🔒
Luego, los primeros hallazgos de la investigación se compartieron públicamente, paso a paso.
🚀 Liderazgo rápido y decisivo
Binance congeló fondos junto con Tether, Circle, las fuerzas del orden y analistas on-chain.
Se congelaron alrededor de $3B en cuestión de horas, y esa cifra siguió creciendo 📈
💰 La recuperación es real, no solo una promesa
Se reservaron más de $6.34B, de los cuales $5B corresponden exactamente a los tokens robados, con una correspondencia uno a uno.
La devolución de los fondos a los usuarios ya comenzó ✅ Los depósitos están habilitados de nuevo y los retiros se reanudarán en unas 48 horas.
🔥 Entonces, ¿qué nos demuestra esto?
Una crisis revela quién eres cuando las cosas salen mal.
Binance asumió toda la responsabilidad, actuó rápido y puso a los usuarios primero.
Por eso es la número uno y por eso confiamos en ella.
Sigue construyendo ✌️ #Binance #SAFU #StaySAFU
Un importante ataque de seguridad afectó a la plataforma de intercambio más grande del mundo.
La mayoría de las plataformas se habrían quedado en silencio, habrían retrasado las cosas o habrían empezado a culpar a otros.
Binance hizo lo contrario y dio la cara ante millones de usuarios.
Su mensaje fue claro desde el principio: «Binance cubrirá todas las pérdidas». 💛
⚡ Actuó con seriedad desde el primer minuto
Sin silencio ni excusas. Binance confirmó rápidamente el incidente.
Los depósitos y retiros se pausaron de inmediato para proteger los fondos de los usuarios 🔒
Luego, los primeros hallazgos de la investigación se compartieron públicamente, paso a paso.
🚀 Liderazgo rápido y decisivo
Binance congeló fondos junto con Tether, Circle, las fuerzas del orden y analistas on-chain.
Se congelaron alrededor de $3B en cuestión de horas, y esa cifra siguió creciendo 📈
💰 La recuperación es real, no solo una promesa
Se reservaron más de $6.34B, de los cuales $5B corresponden exactamente a los tokens robados, con una correspondencia uno a uno.
La devolución de los fondos a los usuarios ya comenzó ✅ Los depósitos están habilitados de nuevo y los retiros se reanudarán en unas 48 horas.
🔥 Entonces, ¿qué nos demuestra esto?
Una crisis revela quién eres cuando las cosas salen mal.
Binance asumió toda la responsabilidad, actuó rápido y puso a los usuarios primero.
Por eso es la número uno y por eso confiamos en ella.
Sigue construyendo ✌️ #Binance #SAFU #StaySAFU
xRAMAD:
👏👏
1
4
1.5k
🚨 Esta es exactamente la razón por la que los retiros no deberían seguir habilitados después de una brecha de seguridad. Estas medidas son completamente normales y necesarias.
Piénsalo: si los retiros siguen habilitados, los hackers podrían aprovechar la situación para sacar fondos también.
Suspender temporalmente los retiros es, ante todo, una medida de seguridad diseñada para proteger a los usuarios y resguardar los fondos restantes, no una señal de que la plataforma se haya quedado sin liquidez.
Tus fondos están a salvo. Ten paciencia, mantén la calma y no caigas en el FUD ni en narrativas engañosas.
En situaciones como esta, la seguridad siempre debe ser lo primero.
¡Sigue construyendo e ignora el FUD!
¡Quiero conocer más consejos de seguridad de @CZ !
#STAYSAFU
🚨 Esta es exactamente la razón por la que los retiros no deberían seguir habilitados después de una brecha de seguridad. Estas medidas son completamente normales y necesarias.
Piénsalo: si los retiros siguen habilitados, los hackers podrían aprovechar la situación para sacar fondos también.
Suspender temporalmente los retiros es, ante todo, una medida de seguridad diseñada para proteger a los usuarios y resguardar los fondos restantes, no una señal de que la plataforma se haya quedado sin liquidez.
Tus fondos están a salvo. Ten paciencia, mantén la calma y no caigas en el FUD ni en narrativas engañosas.
En situaciones como esta, la seguridad siempre debe ser lo primero.
¡Sigue construyendo e ignora el FUD!
¡Quiero conocer más consejos de seguridad de @CZ !
#STAYSAFU
Piénsalo: si los retiros siguen habilitados, los hackers podrían aprovechar la situación para sacar fondos también.
Suspender temporalmente los retiros es, ante todo, una medida de seguridad diseñada para proteger a los usuarios y resguardar los fondos restantes, no una señal de que la plataforma se haya quedado sin liquidez.
Tus fondos están a salvo. Ten paciencia, mantén la calma y no caigas en el FUD ni en narrativas engañosas.
En situaciones como esta, la seguridad siempre debe ser lo primero.
¡Sigue construyendo e ignora el FUD!
¡Quiero conocer más consejos de seguridad de @CZ !
#STAYSAFU
1
2
790
·
--
#STAYSAFU emitió una advertencia de seguridad después de que cuatro importantes filtraciones de datos afectaran a empresas financieras tradicionales y del sector cripto. $BNB $IRYS $EVAA
Las cuatro filtraciones reportadas son: Coinbase, Bithumb (Corea del Sur), Daishin Securities (Corea del Sur) y Mirae Asset Global Investments (Corea del Sur).
{future}(BNBUSDT)
{future}(IRYSUSDT)
{future}(EVAAUSDT)
CZ destacó que la filtración de datos de clientes genera graves riesgos de seguridad para los usuarios, como ataques de phishing, estafas de intercambio de SIM y extorsión física.
⚠️ Mantente alerta y protégete.
#STAYSAFU emitió una advertencia de seguridad después de que cuatro importantes filtraciones de datos afectaran a empresas financieras tradicionales y del sector cripto. $BNB $IRYS $EVAA
Las cuatro filtraciones reportadas son: Coinbase, Bithumb (Corea del Sur), Daishin Securities (Corea del Sur) y Mirae Asset Global Investments (Corea del Sur).
CZ destacó que la filtración de datos de clientes genera graves riesgos de seguridad para los usuarios, como ataques de phishing, estafas de intercambio de SIM y extorsión física.
⚠️ Mantente alerta y protégete.
Las cuatro filtraciones reportadas son: Coinbase, Bithumb (Corea del Sur), Daishin Securities (Corea del Sur) y Mirae Asset Global Investments (Corea del Sur).
CZ destacó que la filtración de datos de clientes genera graves riesgos de seguridad para los usuarios, como ataques de phishing, estafas de intercambio de SIM y extorsión física.
⚠️ Mantente alerta y protégete.
903
·
--
🚨 $IRYS — ¡TUS DATOS SON TU PRIMERA LÍNEA DE DEFENSA! 🔐
⚠️ CZ ADVIERTE: ¡LAS FILTRACIONES DE DATOS PUEDEN PONER EN RIESGO A LOS USUARIOS DE CRIPTOMONEDAS!
Los datos filtrados de exchanges pueden exponer a los usuarios a:
🎣 Ataques de phishing
📱 Estafas de intercambio de SIM
🎭 Suplantación de servicios de atención al cliente
🚨 Amenazas a la seguridad en el mundo real
🛡️ MANTENTE SAFU — PROTÉGETE
✅ Usa contraseñas únicas para cada exchange.
✅ Prefiere las claves de acceso o las aplicaciones de autenticación en lugar de la autenticación en dos pasos por SMS.
✅ Nunca compartas contraseñas ni códigos de verificación.
✅ Nunca hagas clic en enlaces sospechosos ni confíes en mensajes de soporte no solicitados.
💡 LA GRAN LECCIÓN: Proteger tus criptomonedas no se trata solo de los movimientos del mercado. También se trata de proteger tu identidad.
📊 $IRYS COMUNIDAD: En el mundo cripto, ¿qué importa más: obtener ganancias o mantener tus activos seguros?
👇 Comenta SEGURIDAD PRIMERO 🔐
#İRYS #CryptoSecurity #CZ #BinanceSquare #CryptoNews #Web3 #STAYSAFU
🚨 $IRYS — ¡TUS DATOS SON TU PRIMERA LÍNEA DE DEFENSA! 🔐
⚠️ CZ ADVIERTE: ¡LAS FILTRACIONES DE DATOS PUEDEN PONER EN RIESGO A LOS USUARIOS DE CRIPTOMONEDAS!
Los datos filtrados de exchanges pueden exponer a los usuarios a:
🎣 Ataques de phishing
📱 Estafas de intercambio de SIM
🎭 Suplantación de servicios de atención al cliente
🚨 Amenazas a la seguridad en el mundo real
🛡️ MANTENTE SAFU — PROTÉGETE
✅ Usa contraseñas únicas para cada exchange.
✅ Prefiere las claves de acceso o las aplicaciones de autenticación en lugar de la autenticación en dos pasos por SMS.
✅ Nunca compartas contraseñas ni códigos de verificación.
✅ Nunca hagas clic en enlaces sospechosos ni confíes en mensajes de soporte no solicitados.
💡 LA GRAN LECCIÓN: Proteger tus criptomonedas no se trata solo de los movimientos del mercado. También se trata de proteger tu identidad.
📊 $IRYS COMUNIDAD: En el mundo cripto, ¿qué importa más: obtener ganancias o mantener tus activos seguros?
👇 Comenta SEGURIDAD PRIMERO 🔐
#İRYS #CryptoSecurity #CZ #BinanceSquare #CryptoNews #Web3 #STAYSAFU
⚠️ CZ ADVIERTE: ¡LAS FILTRACIONES DE DATOS PUEDEN PONER EN RIESGO A LOS USUARIOS DE CRIPTOMONEDAS!
Los datos filtrados de exchanges pueden exponer a los usuarios a:
🎣 Ataques de phishing
📱 Estafas de intercambio de SIM
🎭 Suplantación de servicios de atención al cliente
🚨 Amenazas a la seguridad en el mundo real
🛡️ MANTENTE SAFU — PROTÉGETE
✅ Usa contraseñas únicas para cada exchange.
✅ Prefiere las claves de acceso o las aplicaciones de autenticación en lugar de la autenticación en dos pasos por SMS.
✅ Nunca compartas contraseñas ni códigos de verificación.
✅ Nunca hagas clic en enlaces sospechosos ni confíes en mensajes de soporte no solicitados.
💡 LA GRAN LECCIÓN: Proteger tus criptomonedas no se trata solo de los movimientos del mercado. También se trata de proteger tu identidad.
📊 $IRYS COMUNIDAD: En el mundo cripto, ¿qué importa más: obtener ganancias o mantener tus activos seguros?
👇 Comenta SEGURIDAD PRIMERO 🔐
#İRYS #CryptoSecurity #CZ #BinanceSquare #CryptoNews #Web3 #STAYSAFU
1
386

·
--
🚨 ALERTA DE SEGURIDAD:
CZ advierte que las filtraciones de datos de plataformas de intercambio pueden exponer a los usuarios a estafas de phishing, ataques de intercambio de SIM e incluso amenazas en el mundo real.
Tras cuatro filtraciones de datos denunciadas en los sectores de las criptomonedas y las finanzas tradicionales, el mensaje está claro: proteger la información personal es tan importante como proteger tus fondos.
Mi opinión: Los hackers no siempre necesitan acceder a tu billetera si primero pueden aprovecharse de tus datos personales. Mantente alerta, activa la autenticación de dos factores, usa contraseñas seguras y únicas, y nunca compartas tus códigos de verificación.
En el mundo cripto, la seguridad siempre debe estar por encima de las ganancias. 🔐
¡Mantente SAFU! 🛡️
$BLESS $EVAA $XAUT
#Binance #CryptoSecurity #Bitcoin #STAYSAFU
🚨 ALERTA DE SEGURIDAD:
CZ advierte que las filtraciones de datos de plataformas de intercambio pueden exponer a los usuarios a estafas de phishing, ataques de intercambio de SIM e incluso amenazas en el mundo real.
Tras cuatro filtraciones de datos denunciadas en los sectores de las criptomonedas y las finanzas tradicionales, el mensaje está claro: proteger la información personal es tan importante como proteger tus fondos.
Mi opinión: Los hackers no siempre necesitan acceder a tu billetera si primero pueden aprovecharse de tus datos personales. Mantente alerta, activa la autenticación de dos factores, usa contraseñas seguras y únicas, y nunca compartas tus códigos de verificación.
En el mundo cripto, la seguridad siempre debe estar por encima de las ganancias. 🔐
¡Mantente SAFU! 🛡️
$BLESS $EVAA $XAUT
#Binance #CryptoSecurity #Bitcoin #STAYSAFU
CZ advierte que las filtraciones de datos de plataformas de intercambio pueden exponer a los usuarios a estafas de phishing, ataques de intercambio de SIM e incluso amenazas en el mundo real.
Tras cuatro filtraciones de datos denunciadas en los sectores de las criptomonedas y las finanzas tradicionales, el mensaje está claro: proteger la información personal es tan importante como proteger tus fondos.
Mi opinión: Los hackers no siempre necesitan acceder a tu billetera si primero pueden aprovecharse de tus datos personales. Mantente alerta, activa la autenticación de dos factores, usa contraseñas seguras y únicas, y nunca compartas tus códigos de verificación.
En el mundo cripto, la seguridad siempre debe estar por encima de las ganancias. 🔐
¡Mantente SAFU! 🛡️
$BLESS $EVAA $XAUT
#Binance #CryptoSecurity #Bitcoin #STAYSAFU
1
160
·
--
Alcista
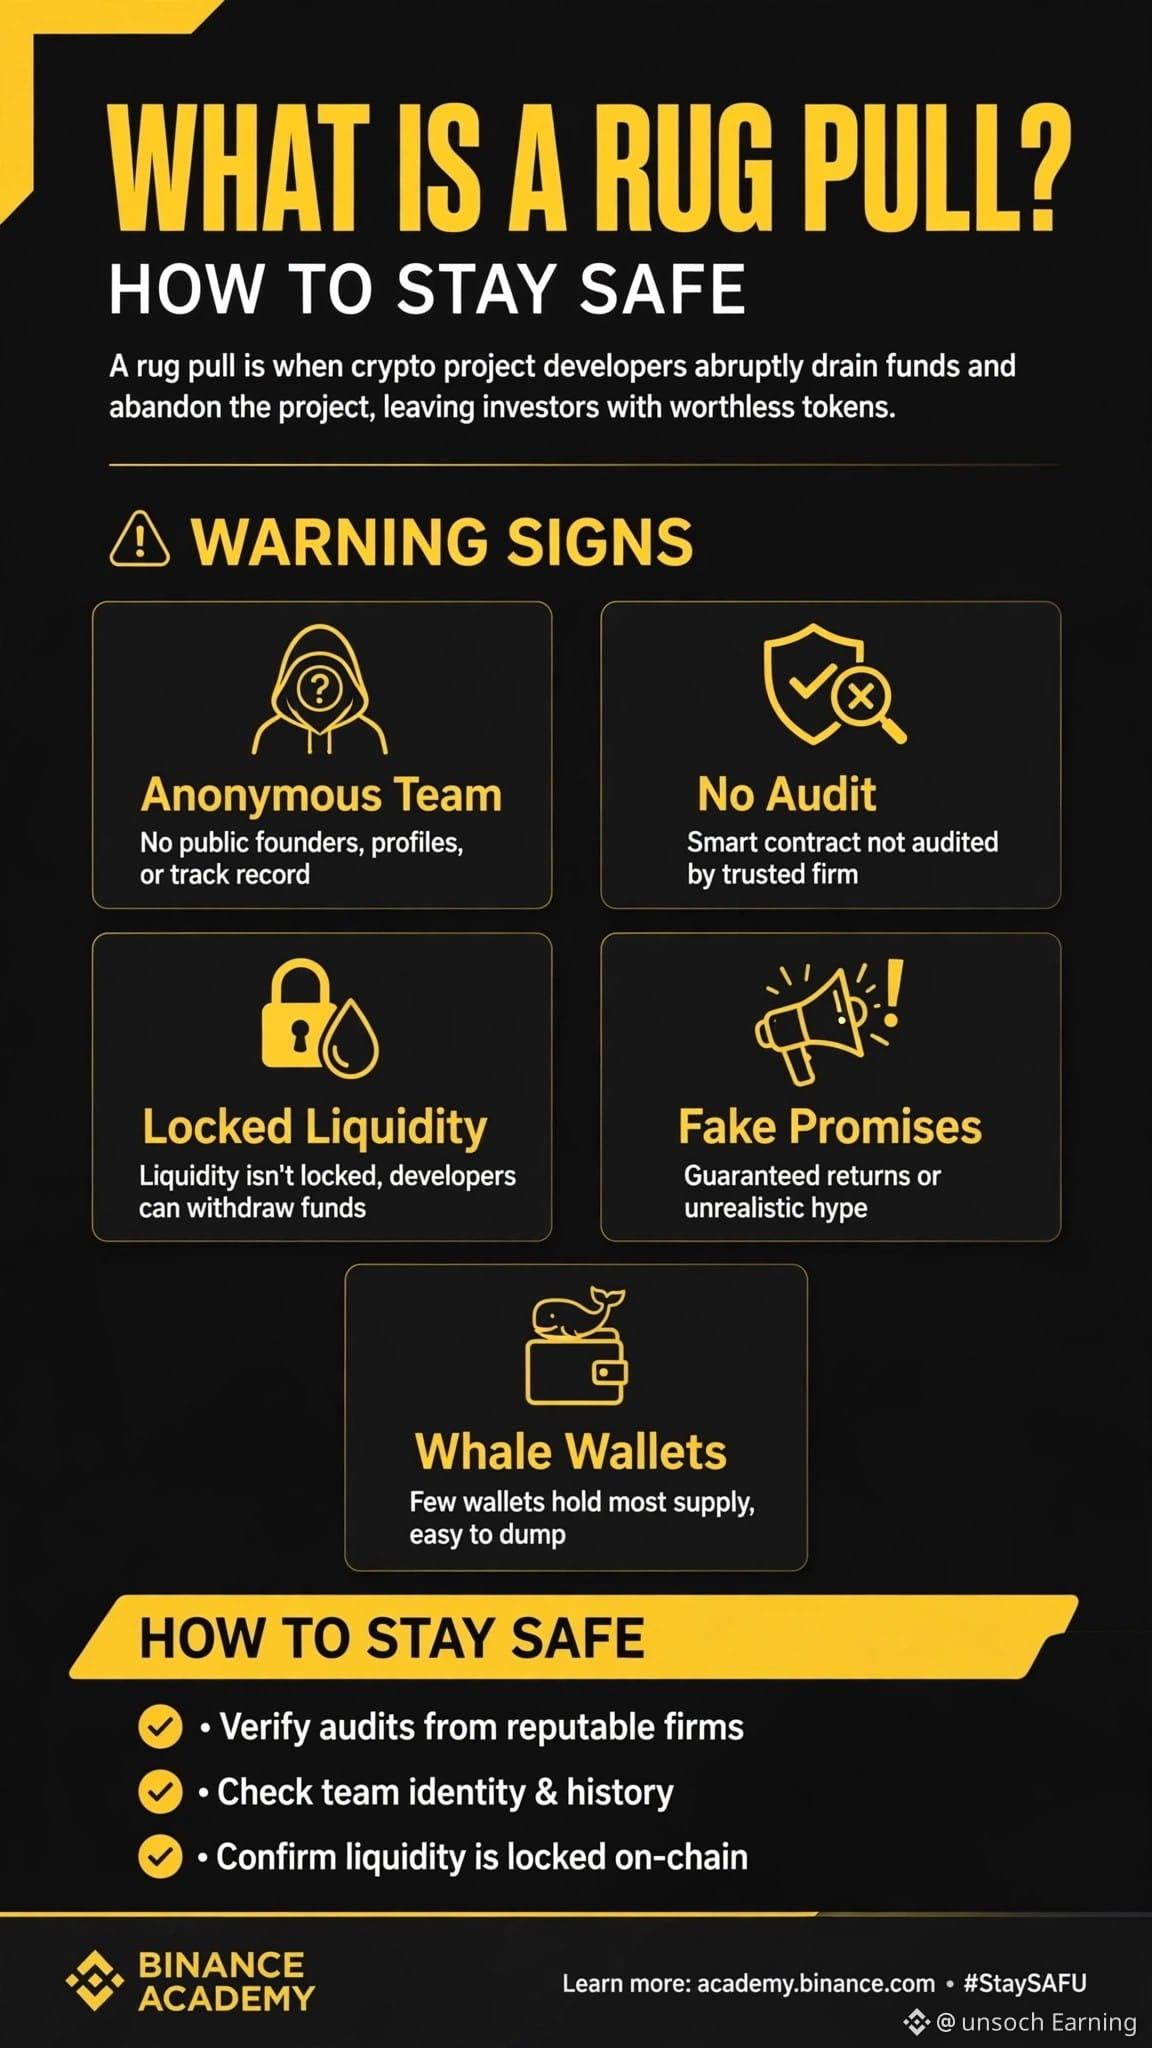
¡Que no te hagan REKT! ¿Qué es un rug pull y cómo mantenerte SAFU? 🛡️
Viste una moneda subir un 500 % y compraste en el pico. Al día siguiente, la liquidez había desaparecido y los desarrolladores se habían esfumado. Eso no es mala suerte: es un RUG PULL.
Perdí mi primera operación por esto. No repitas mi error.
🚩 Mi lista de 5 puntos antes de invertir:
1. ¿Equipo anónimo? -> SEÑAL DE ALERTA
Si los fundadores ocultan su identidad, también pueden ocultar tu dinero.
2. ¿Sin auditoría? -> SEÑAL DE ALERTA
¿No hay auditoría de CertiK o Hacken? El contrato inteligente podría tener una puerta trasera.
3. ¿Liquidez desbloqueada? -> LA MAYOR SEÑAL DE ALERTA
Comprueba siempre si los LP están bloqueados en Unicrypt / Team Finance. Si no lo están, los desarrolladores pueden vaciarla con 1 clic.
4. ¿Promesas de ganancias garantizadas de 1000x?
Ningún proyecto legítimo garantiza rendimientos. Si parece demasiado bueno para ser verdad, es una estafa.
5. ¿Las 5 principales billeteras tienen el 80 % de la oferta?
Las ballenas pueden venderlo todo y dejarte tirado en cualquier momento. Usa Bubblemaps para comprobarlo.
Cómo me protejo ahora:
✅ Verifico la auditoría
✅ Reviso el LinkedIn y el historial del equipo
✅ Confirmo en la cadena que la liquidez está bloqueada
✅ Investigo por mi cuenta (DYOR); no actúo por FOMO
DYOR no es solo un meme: es cuestión de supervivencia.
¿Alguna vez has visto un rug pull? Comparte tu experiencia abajo 👇
#CryptoSafety #RugPull #DYOR* #BinanceSquareFamily #STAYSAFU
$BNB $DOGE
¡Que no te hagan REKT! ¿Qué es un rug pull y cómo mantenerte SAFU? 🛡️
Viste una moneda subir un 500 % y compraste en el pico. Al día siguiente, la liquidez había desaparecido y los desarrolladores se habían esfumado. Eso no es mala suerte: es un RUG PULL.
Perdí mi primera operación por esto. No repitas mi error.
🚩 Mi lista de 5 puntos antes de invertir:
1. ¿Equipo anónimo? -> SEÑAL DE ALERTA
Si los fundadores ocultan su identidad, también pueden ocultar tu dinero.
2. ¿Sin auditoría? -> SEÑAL DE ALERTA
¿No hay auditoría de CertiK o Hacken? El contrato inteligente podría tener una puerta trasera.
3. ¿Liquidez desbloqueada? -> LA MAYOR SEÑAL DE ALERTA
Comprueba siempre si los LP están bloqueados en Unicrypt / Team Finance. Si no lo están, los desarrolladores pueden vaciarla con 1 clic.
4. ¿Promesas de ganancias garantizadas de 1000x?
Ningún proyecto legítimo garantiza rendimientos. Si parece demasiado bueno para ser verdad, es una estafa.
5. ¿Las 5 principales billeteras tienen el 80 % de la oferta?
Las ballenas pueden venderlo todo y dejarte tirado en cualquier momento. Usa Bubblemaps para comprobarlo.
Cómo me protejo ahora:
✅ Verifico la auditoría
✅ Reviso el LinkedIn y el historial del equipo
✅ Confirmo en la cadena que la liquidez está bloqueada
✅ Investigo por mi cuenta (DYOR); no actúo por FOMO
DYOR no es solo un meme: es cuestión de supervivencia.
¿Alguna vez has visto un rug pull? Comparte tu experiencia abajo 👇
#CryptoSafety #RugPull #DYOR* #BinanceSquareFamily #STAYSAFU
$BNB $DOGE
Viste una moneda subir un 500 % y compraste en el pico. Al día siguiente, la liquidez había desaparecido y los desarrolladores se habían esfumado. Eso no es mala suerte: es un RUG PULL.
Perdí mi primera operación por esto. No repitas mi error.
🚩 Mi lista de 5 puntos antes de invertir:
1. ¿Equipo anónimo? -> SEÑAL DE ALERTA
Si los fundadores ocultan su identidad, también pueden ocultar tu dinero.
2. ¿Sin auditoría? -> SEÑAL DE ALERTA
¿No hay auditoría de CertiK o Hacken? El contrato inteligente podría tener una puerta trasera.
3. ¿Liquidez desbloqueada? -> LA MAYOR SEÑAL DE ALERTA
Comprueba siempre si los LP están bloqueados en Unicrypt / Team Finance. Si no lo están, los desarrolladores pueden vaciarla con 1 clic.
4. ¿Promesas de ganancias garantizadas de 1000x?
Ningún proyecto legítimo garantiza rendimientos. Si parece demasiado bueno para ser verdad, es una estafa.
5. ¿Las 5 principales billeteras tienen el 80 % de la oferta?
Las ballenas pueden venderlo todo y dejarte tirado en cualquier momento. Usa Bubblemaps para comprobarlo.
Cómo me protejo ahora:
✅ Verifico la auditoría
✅ Reviso el LinkedIn y el historial del equipo
✅ Confirmo en la cadena que la liquidez está bloqueada
✅ Investigo por mi cuenta (DYOR); no actúo por FOMO
DYOR no es solo un meme: es cuestión de supervivencia.
¿Alguna vez has visto un rug pull? Comparte tu experiencia abajo 👇
#CryptoSafety #RugPull #DYOR* #BinanceSquareFamily #STAYSAFU
$BNB $DOGE
121
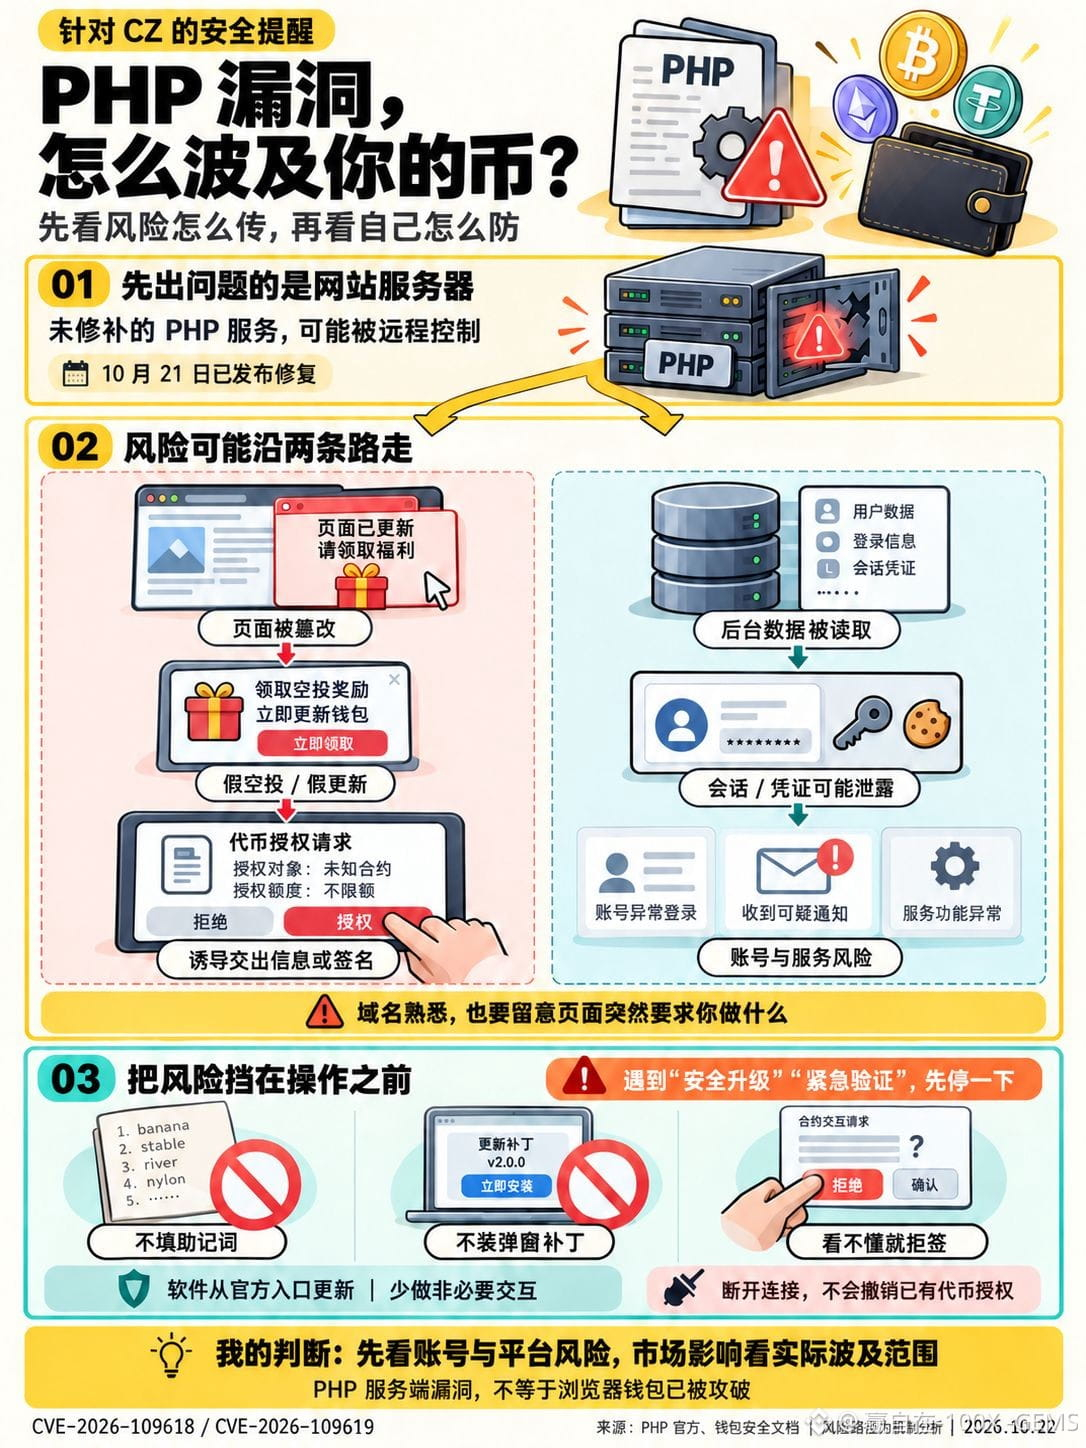
CZ recomienda navegar por sitios web con precaución: ¿de qué deben protegerse los usuarios del mundo cripto?
Lo que más me preocupa es que algo salga mal en un sitio web que conoces y que sigas haciendo clic en «Confirmar» como de costumbre.
El 21 de octubre, PHP publicó parches para corregir dos vulnerabilidades críticas: CVE-2026-109618 y CVE-2026-109619. Los atacantes podrían ejecutar código en servidores de sitios web sin parchear, sin necesidad de iniciar sesión.
En el mundo cripto, una posible cadena de riesgo que conviene tener en cuenta es la siguiente: hackean un sitio web, modifican sus páginas y luego aparecen falsos avisos de airdrop, actualización de la cartera o verificación para inducirte a revelar los datos de tu cuenta o tu frase semilla, o a conceder permisos peligrosos. Otro riesgo está en los sistemas internos: podrían quedar expuestos datos a los que tiene acceso el servidor, como sesiones y credenciales, lo que afectaría a las cuentas y los servicios de la plataforma.
Este es un análisis de cómo podría propagarse el riesgo; no significa que algún exchange en particular haya sido afectado, ni que visitar una página web vaya a hacerte perder tus monedas. A mi juicio, el impacto en el mercado dependerá de si posteriormente se informa de que alguna plataforma concreta ha sufrido daños, ha suspendido sus servicios o ha perdido fondos. La noticia de la vulnerabilidad, por sí sola, no permite predecir qué pasará con los precios.
Durante estos días, sigue algunas reglas:
① Evita las interacciones innecesarias. No reclames airdrops desde mensajes privados, anuncios ni enlaces desconocidos.
② Si una página web te apremia de repente para que hagas una «actualización de seguridad» o «verifiques tu cartera», detente. No introduzcas tu frase semilla en una página web ni descargues parches desde ventanas emergentes. Actualiza el navegador y la cartera desde sus canales oficiales.
③ Antes de firmar, revisa bien la operación, el destinatario de la autorización y el importe. Si no lo entiendes, cancela. Aunque uses una cartera física, comprueba la pantalla del dispositivo.
④ Si has concedido permisos sospechosos, revísalos desde el canal oficial de tu cartera. Desconectar el sitio web no revoca automáticamente las autorizaciones de tokens existentes.
Quienes operan sitios web también deben completar la actualización de seguridad de PHP y comprobar si ha habido intrusiones. No basta con actualizar unos cuantos plugins de WordPress y dar el asunto por resuelto.
Que reconozcas un dominio solo significa que ya lo has visitado. Lo que más debes vigilar esta vez es qué te pide que introduzcas, descargues o firmes hoy.
#Web3安全 #PHP #StaySAFU
CZ recomienda navegar por sitios web con precaución: ¿de qué deben protegerse los usuarios del mundo cripto?
Lo que más me preocupa es que algo salga mal en un sitio web que conoces y que sigas haciendo clic en «Confirmar» como de costumbre.
El 21 de octubre, PHP publicó parches para corregir dos vulnerabilidades críticas: CVE-2026-109618 y CVE-2026-109619. Los atacantes podrían ejecutar código en servidores de sitios web sin parchear, sin necesidad de iniciar sesión.
En el mundo cripto, una posible cadena de riesgo que conviene tener en cuenta es la siguiente: hackean un sitio web, modifican sus páginas y luego aparecen falsos avisos de airdrop, actualización de la cartera o verificación para inducirte a revelar los datos de tu cuenta o tu frase semilla, o a conceder permisos peligrosos. Otro riesgo está en los sistemas internos: podrían quedar expuestos datos a los que tiene acceso el servidor, como sesiones y credenciales, lo que afectaría a las cuentas y los servicios de la plataforma.
Este es un análisis de cómo podría propagarse el riesgo; no significa que algún exchange en particular haya sido afectado, ni que visitar una página web vaya a hacerte perder tus monedas. A mi juicio, el impacto en el mercado dependerá de si posteriormente se informa de que alguna plataforma concreta ha sufrido daños, ha suspendido sus servicios o ha perdido fondos. La noticia de la vulnerabilidad, por sí sola, no permite predecir qué pasará con los precios.
Durante estos días, sigue algunas reglas:
① Evita las interacciones innecesarias. No reclames airdrops desde mensajes privados, anuncios ni enlaces desconocidos.
② Si una página web te apremia de repente para que hagas una «actualización de seguridad» o «verifiques tu cartera», detente. No introduzcas tu frase semilla en una página web ni descargues parches desde ventanas emergentes. Actualiza el navegador y la cartera desde sus canales oficiales.
③ Antes de firmar, revisa bien la operación, el destinatario de la autorización y el importe. Si no lo entiendes, cancela. Aunque uses una cartera física, comprueba la pantalla del dispositivo.
④ Si has concedido permisos sospechosos, revísalos desde el canal oficial de tu cartera. Desconectar el sitio web no revoca automáticamente las autorizaciones de tokens existentes.
Quienes operan sitios web también deben completar la actualización de seguridad de PHP y comprobar si ha habido intrusiones. No basta con actualizar unos cuantos plugins de WordPress y dar el asunto por resuelto.
Que reconozcas un dominio solo significa que ya lo has visitado. Lo que más debes vigilar esta vez es qué te pide que introduzcas, descargues o firmes hoy.
#Web3安全 #PHP #StaySAFU
Lo que más me preocupa es que algo salga mal en un sitio web que conoces y que sigas haciendo clic en «Confirmar» como de costumbre.
El 21 de octubre, PHP publicó parches para corregir dos vulnerabilidades críticas: CVE-2026-109618 y CVE-2026-109619. Los atacantes podrían ejecutar código en servidores de sitios web sin parchear, sin necesidad de iniciar sesión.
En el mundo cripto, una posible cadena de riesgo que conviene tener en cuenta es la siguiente: hackean un sitio web, modifican sus páginas y luego aparecen falsos avisos de airdrop, actualización de la cartera o verificación para inducirte a revelar los datos de tu cuenta o tu frase semilla, o a conceder permisos peligrosos. Otro riesgo está en los sistemas internos: podrían quedar expuestos datos a los que tiene acceso el servidor, como sesiones y credenciales, lo que afectaría a las cuentas y los servicios de la plataforma.
Este es un análisis de cómo podría propagarse el riesgo; no significa que algún exchange en particular haya sido afectado, ni que visitar una página web vaya a hacerte perder tus monedas. A mi juicio, el impacto en el mercado dependerá de si posteriormente se informa de que alguna plataforma concreta ha sufrido daños, ha suspendido sus servicios o ha perdido fondos. La noticia de la vulnerabilidad, por sí sola, no permite predecir qué pasará con los precios.
Durante estos días, sigue algunas reglas:
① Evita las interacciones innecesarias. No reclames airdrops desde mensajes privados, anuncios ni enlaces desconocidos.
② Si una página web te apremia de repente para que hagas una «actualización de seguridad» o «verifiques tu cartera», detente. No introduzcas tu frase semilla en una página web ni descargues parches desde ventanas emergentes. Actualiza el navegador y la cartera desde sus canales oficiales.
③ Antes de firmar, revisa bien la operación, el destinatario de la autorización y el importe. Si no lo entiendes, cancela. Aunque uses una cartera física, comprueba la pantalla del dispositivo.
④ Si has concedido permisos sospechosos, revísalos desde el canal oficial de tu cartera. Desconectar el sitio web no revoca automáticamente las autorizaciones de tokens existentes.
Quienes operan sitios web también deben completar la actualización de seguridad de PHP y comprobar si ha habido intrusiones. No basta con actualizar unos cuantos plugins de WordPress y dar el asunto por resuelto.
Que reconozcas un dominio solo significa que ya lo has visitado. Lo que más debes vigilar esta vez es qué te pide que introduzcas, descargues o firmes hoy.
#Web3安全 #PHP #StaySAFU
79
·
--
Bajista
¿Quién está revisando la billetera de quién? 😂 Historia divertida
Un estafador me envió un mensaje privado por Telegram:
ESTAFADOR: «¡Urgente! Tu cuenta de Binance ha sido comprometida debido a un volumen de operaciones sospechoso. ¡Envía tu clave API y tu frase semilla al soporte de Binance de inmediato para evitar que congelen tu cuenta permanentemente!»
YO: «¿Ah, sí? Vaya, ese sí que es un problema grave. Por cierto, ¿desde qué modo rastreaste ese volumen? Porque soy CZ y estoy literalmente sentado frente a la pantalla ahora mismo. ¿Quieres que revise el saldo de tu cuenta ya que estoy?»
ESTAFADOR: «Lo siento mucho, señor. Fue un reto que me puso mi amigo villano».
¡Adivinen qué pasó después!
El estafador no solo borró el mensaje, sino que también eliminó toda su cuenta de Telegram, se salió de algunos grupos y desapareció.
Moraleja: la próxima vez que un «soporte de Binance» FALSO te escriba por privado para pedirte tus claves secretas o códigos, solo dile: «Espera, amigo, déjame preguntarle a RICHARD TENG si este es el protocolo».
Cuídense
#PumpkinFrenzy #STAYSAFU @Binance_South_Asia @Binance_Square_Official @CZ @richardteng
¿Quién está revisando la billetera de quién? 😂 Historia divertida
Un estafador me envió un mensaje privado por Telegram:
ESTAFADOR: «¡Urgente! Tu cuenta de Binance ha sido comprometida debido a un volumen de operaciones sospechoso. ¡Envía tu clave API y tu frase semilla al soporte de Binance de inmediato para evitar que congelen tu cuenta permanentemente!»
YO: «¿Ah, sí? Vaya, ese sí que es un problema grave. Por cierto, ¿desde qué modo rastreaste ese volumen? Porque soy CZ y estoy literalmente sentado frente a la pantalla ahora mismo. ¿Quieres que revise el saldo de tu cuenta ya que estoy?»
ESTAFADOR: «Lo siento mucho, señor. Fue un reto que me puso mi amigo villano».
¡Adivinen qué pasó después!
El estafador no solo borró el mensaje, sino que también eliminó toda su cuenta de Telegram, se salió de algunos grupos y desapareció.
Moraleja: la próxima vez que un «soporte de Binance» FALSO te escriba por privado para pedirte tus claves secretas o códigos, solo dile: «Espera, amigo, déjame preguntarle a RICHARD TENG si este es el protocolo».
Cuídense
#PumpkinFrenzy #STAYSAFU @Binance South Asia @Binance Square Official @CZ @Richard Teng
Un estafador me envió un mensaje privado por Telegram:
ESTAFADOR: «¡Urgente! Tu cuenta de Binance ha sido comprometida debido a un volumen de operaciones sospechoso. ¡Envía tu clave API y tu frase semilla al soporte de Binance de inmediato para evitar que congelen tu cuenta permanentemente!»
YO: «¿Ah, sí? Vaya, ese sí que es un problema grave. Por cierto, ¿desde qué modo rastreaste ese volumen? Porque soy CZ y estoy literalmente sentado frente a la pantalla ahora mismo. ¿Quieres que revise el saldo de tu cuenta ya que estoy?»
ESTAFADOR: «Lo siento mucho, señor. Fue un reto que me puso mi amigo villano».
¡Adivinen qué pasó después!
El estafador no solo borró el mensaje, sino que también eliminó toda su cuenta de Telegram, se salió de algunos grupos y desapareció.
Moraleja: la próxima vez que un «soporte de Binance» FALSO te escriba por privado para pedirte tus claves secretas o códigos, solo dile: «Espera, amigo, déjame preguntarle a RICHARD TENG si este es el protocolo».
Cuídense
#PumpkinFrenzy #STAYSAFU @Binance South Asia @Binance Square Official @CZ @Richard Teng
110
*Texto para copiar y pegar:*
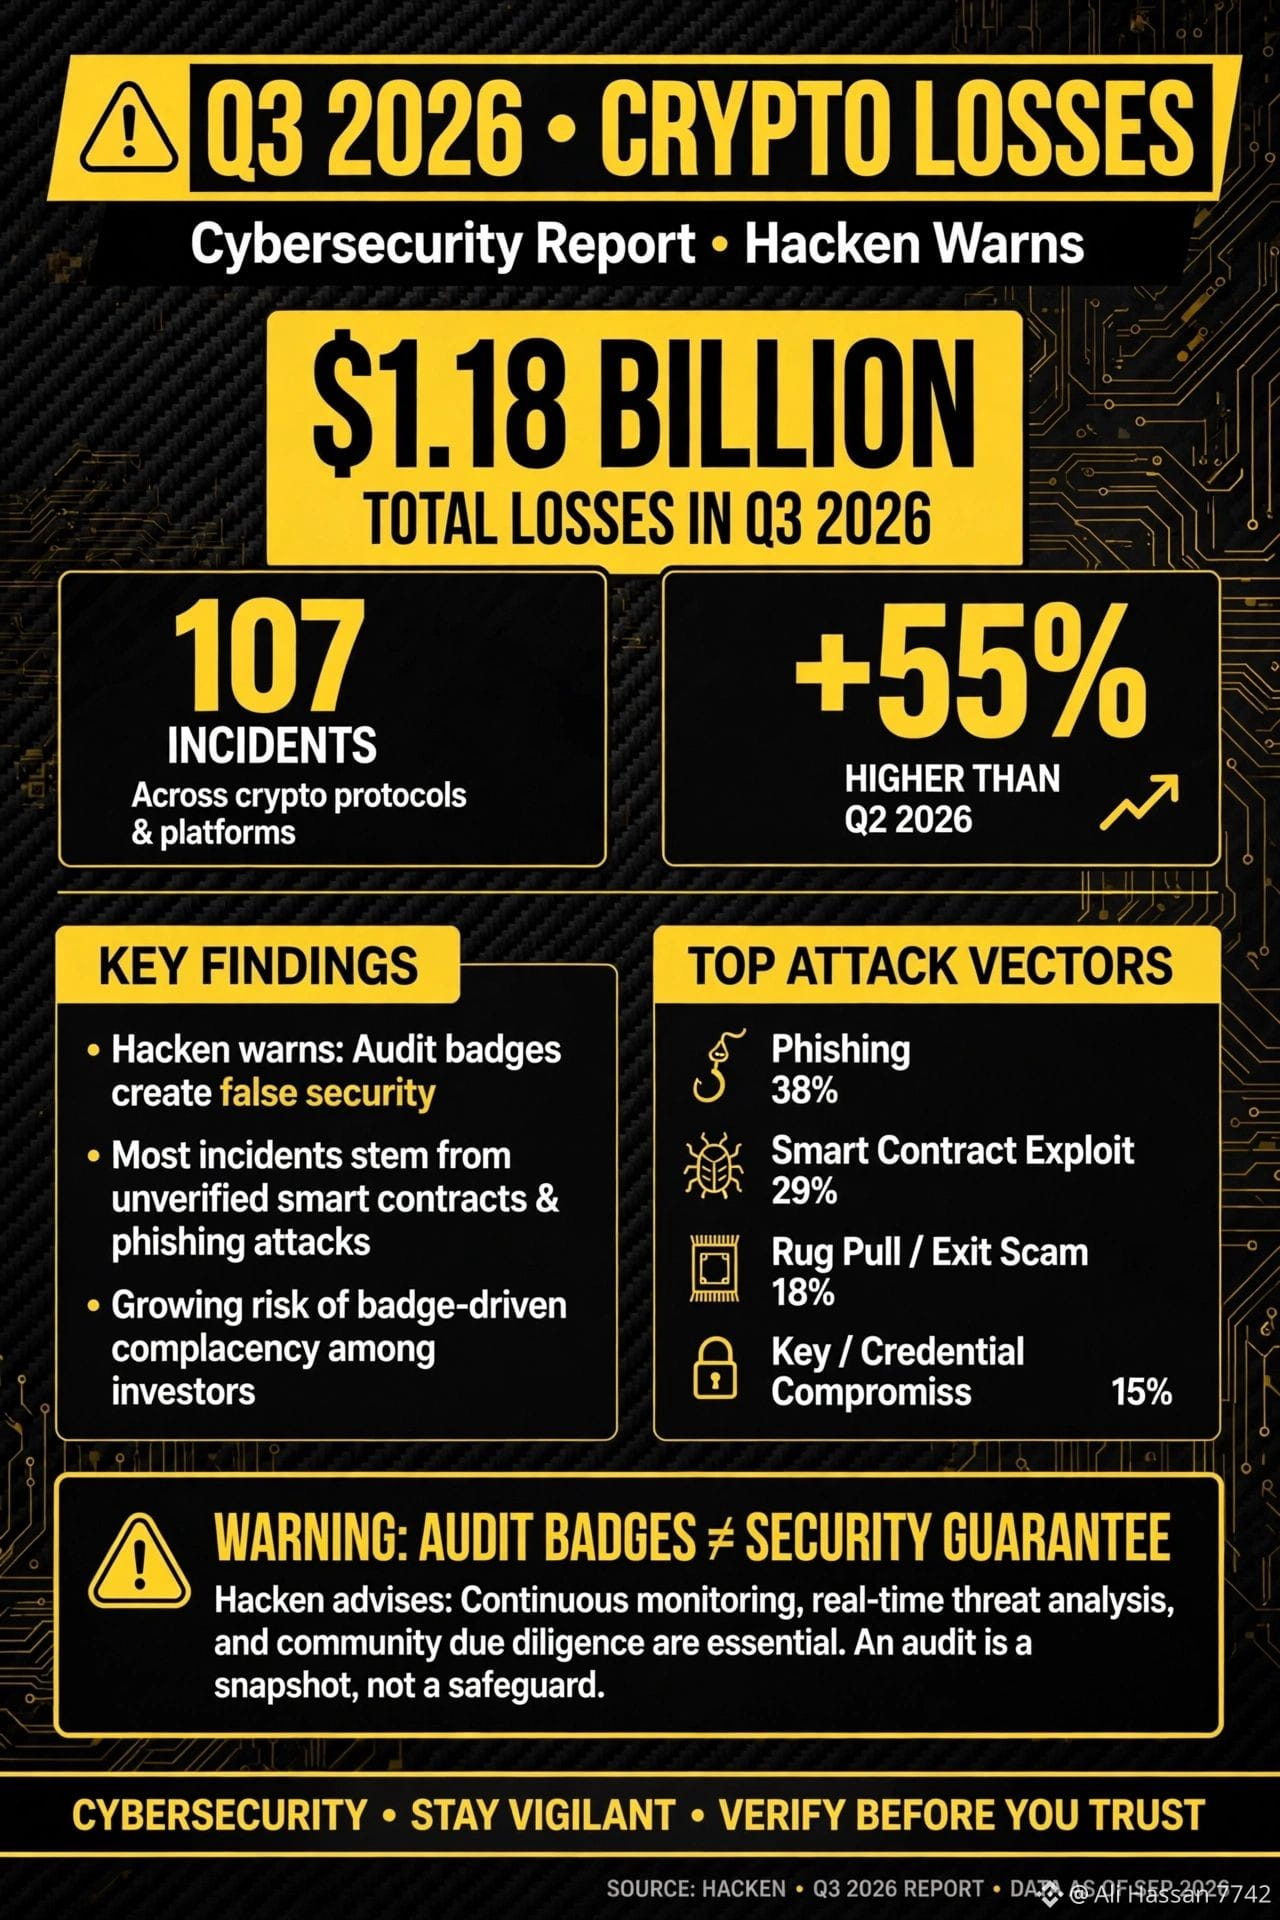
Hacken advierte: ¡Una insignia de auditoría ≠ 100 % seguro! ⚠️
¡En el tercer trimestre de 2026, las pérdidas en criptomonedas alcanzaron los 1,18 MIL MILLONES de dólares en 107 incidentes!
Un 55 % más que en el segundo trimestre 😱
La mayoría de las pérdidas se debieron a herramientas comprometidas y a la falta de instalación de parches de seguridad antiguos.
¡No confíes ciegamente en una insignia de auditoría!
#CryptoSecurity #Hack #Hacken #StaySAFU
*Texto para copiar y pegar:*
Hacken advierte: ¡Una insignia de auditoría ≠ 100 % seguro! ⚠️
¡En el tercer trimestre de 2026, las pérdidas en criptomonedas alcanzaron los 1,18 MIL MILLONES de dólares en 107 incidentes!
Un 55 % más que en el segundo trimestre 😱
La mayoría de las pérdidas se debieron a herramientas comprometidas y a la falta de instalación de parches de seguridad antiguos.
¡No confíes ciegamente en una insignia de auditoría!
#CryptoSecurity #Hack #Hacken #StaySAFU
Hacken advierte: ¡Una insignia de auditoría ≠ 100 % seguro! ⚠️
¡En el tercer trimestre de 2026, las pérdidas en criptomonedas alcanzaron los 1,18 MIL MILLONES de dólares en 107 incidentes!
Un 55 % más que en el segundo trimestre 😱
La mayoría de las pérdidas se debieron a herramientas comprometidas y a la falta de instalación de parches de seguridad antiguos.
¡No confíes ciegamente en una insignia de auditoría!
#CryptoSecurity #Hack #Hacken #StaySAFU
2
49
·
--
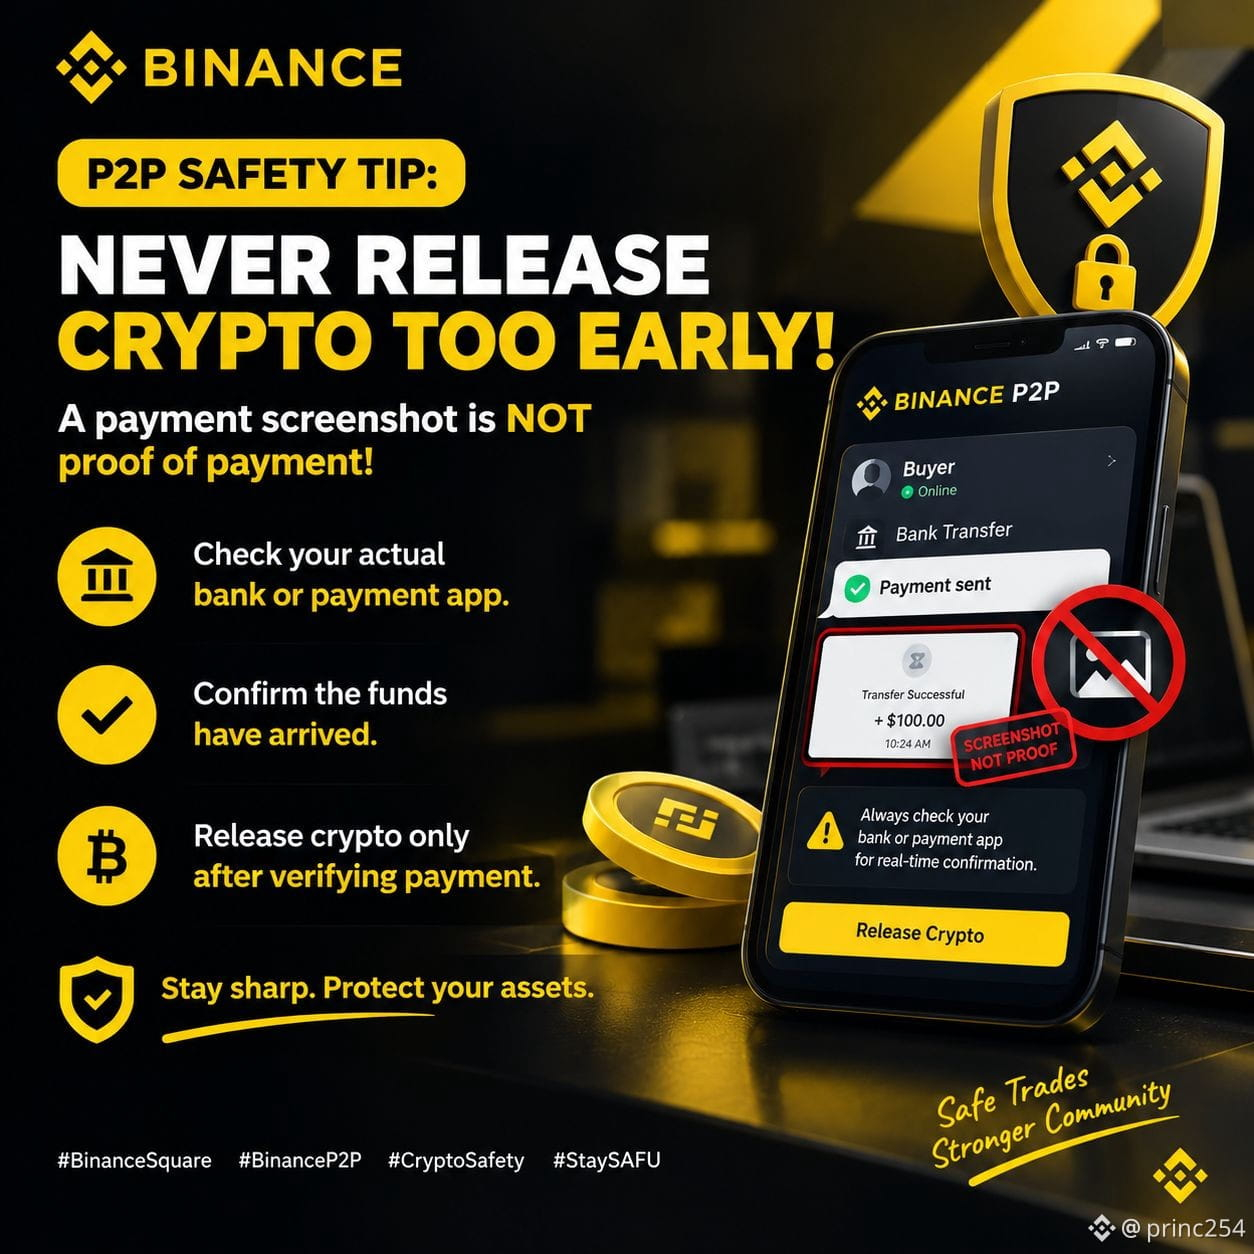
🚨 **CONSEJO DE SEGURIDAD P2P: ¡NUNCA LIBERES CRIPTOMONEDAS DEMASIADO PRONTO!** 🛡️
¡Una captura de pantalla del pago NO es un comprobante de pago! ⚠️
✅ Revisa tu cuenta bancaria o aplicación de pago.
✅ Confirma que los fondos hayan llegado.
✅ Libera las criptomonedas solo después de verificar el pago.
Mantente alerta. Protege tus activos. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
🚨 **CONSEJO DE SEGURIDAD P2P: ¡NUNCA LIBERES CRIPTOMONEDAS DEMASIADO PRONTO!** 🛡️
¡Una captura de pantalla del pago NO es un comprobante de pago! ⚠️
✅ Revisa tu cuenta bancaria o aplicación de pago.
✅ Confirma que los fondos hayan llegado.
✅ Libera las criptomonedas solo después de verificar el pago.
Mantente alerta. Protege tus activos. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
¡Una captura de pantalla del pago NO es un comprobante de pago! ⚠️
✅ Revisa tu cuenta bancaria o aplicación de pago.
✅ Confirma que los fondos hayan llegado.
✅ Libera las criptomonedas solo después de verificar el pago.
Mantente alerta. Protege tus activos. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
3
56
·
--
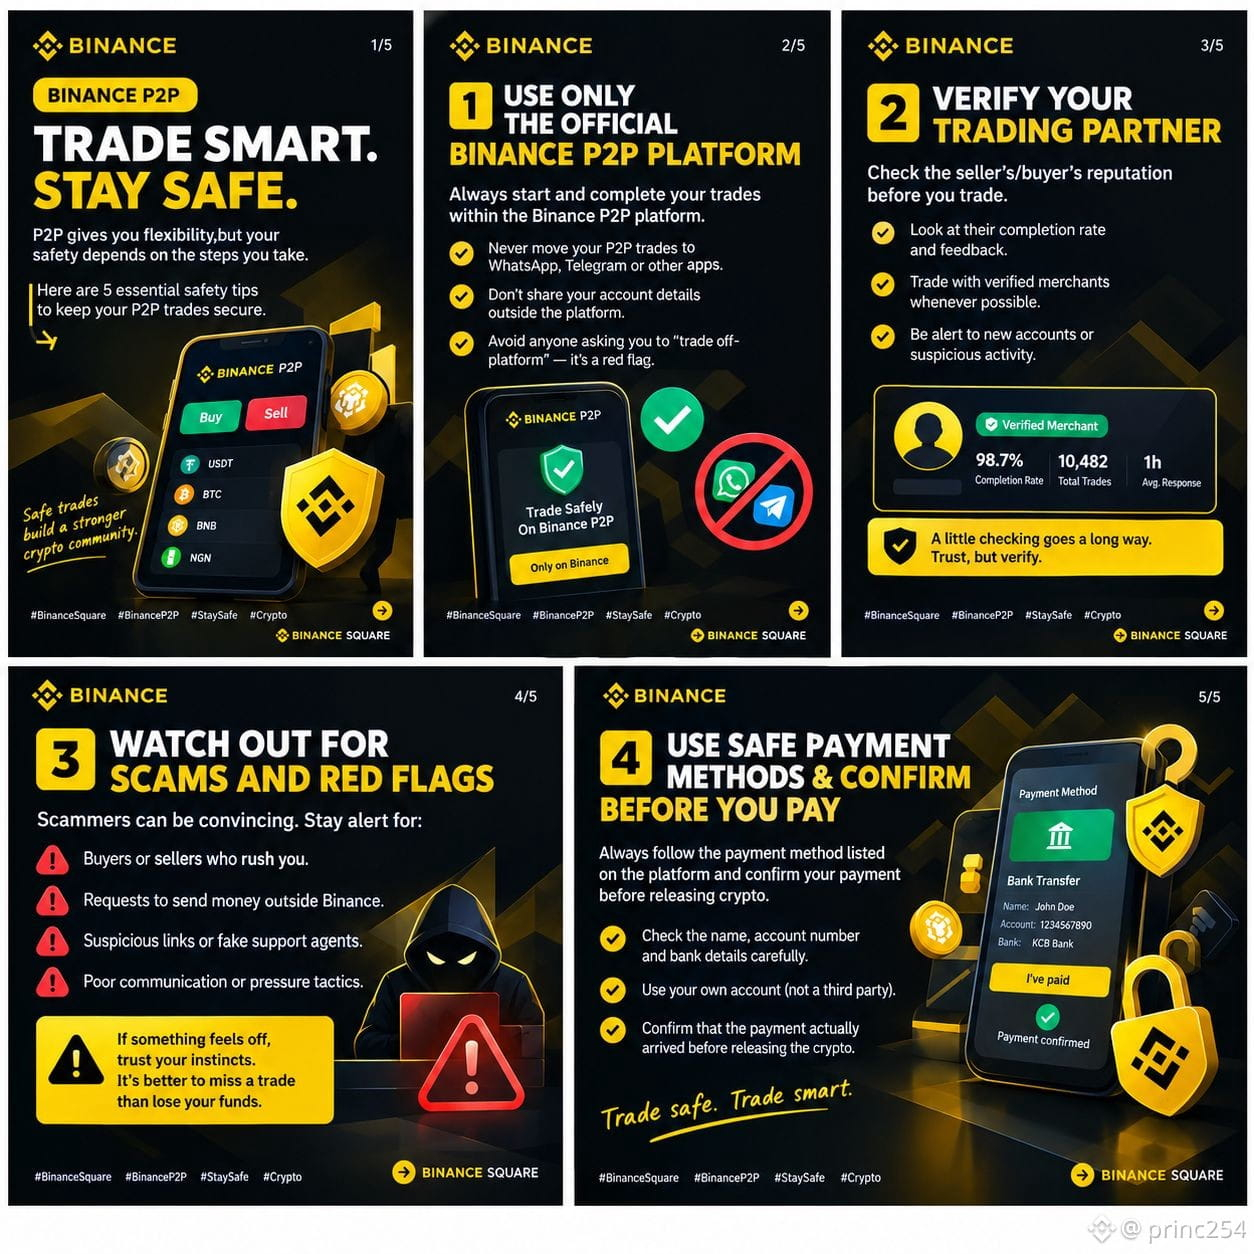
🛡️ **¡Opera con inteligencia. Mantente seguro!**
Tu seguridad es lo primero al operar en Binance P2P.
✅ Opera solo en Binance
✅ Verifica los pagos antes de liberar las criptomonedas
✅ Nunca confíes en capturas de pantalla como comprobante
✅ Evita las operaciones fuera de la plataforma
✅ Reporta cualquier actividad sospechosa
Mantente alerta, protege tus fondos y opera con confianza. 💛
#BinanceSquare
#StaySAFU
🛡️ **¡Opera con inteligencia. Mantente seguro!**
Tu seguridad es lo primero al operar en Binance P2P.
✅ Opera solo en Binance
✅ Verifica los pagos antes de liberar las criptomonedas
✅ Nunca confíes en capturas de pantalla como comprobante
✅ Evita las operaciones fuera de la plataforma
✅ Reporta cualquier actividad sospechosa
Mantente alerta, protege tus fondos y opera con confianza. 💛
#BinanceSquare
#StaySAFU
Tu seguridad es lo primero al operar en Binance P2P.
✅ Opera solo en Binance
✅ Verifica los pagos antes de liberar las criptomonedas
✅ Nunca confíes en capturas de pantalla como comprobante
✅ Evita las operaciones fuera de la plataforma
✅ Reporta cualquier actividad sospechosa
Mantente alerta, protege tus fondos y opera con confianza. 💛
#BinanceSquare
#StaySAFU
3
77
·
--
El tema de hoy es estar siempre un paso adelante
En el mundo cripto, la seguridad no consiste en reaccionar después de que pase algo, sino en estar ALERTA antes de que suceda
Mantente ALERTA, no ansioso. Activa la autenticación de dos factores (2FA), el código antiphishing y la lista blanca de retiros ANTES de necesitarlos
Verifica y luego confía. Comprueba siempre el dominio oficial, el correo electrónico y la dirección del contrato. Los estafadores lo copian todo, excepto los detalles
Pequeñas comprobaciones equivalen a una gran seguridad. Revisar un enlace durante 10 segundos puede salvar el 100 % de tu cartera.
Tanto si guardas 👉$BTC a largo plazo como si operas a diario con 👉$ETH y altcoins, la seguridad proactiva protege todas tus monedas por igual
Tus monedas son tan seguras como tus hábitos, no solo como la cadena en la que están
La seguridad proactiva es el seguro más barato en Web3
¿Cuál es tu hábito de seguridad número uno?❓ Compartámoslo y ayudemos a la comunidad a mantenerse segura
{spot}(ETHUSDT)
#BinanceWOTD #CryptoSecurity #STAYSAFU #WOTD
El tema de hoy es estar siempre un paso adelante
En el mundo cripto, la seguridad no consiste en reaccionar después de que pase algo, sino en estar ALERTA antes de que suceda
Mantente ALERTA, no ansioso. Activa la autenticación de dos factores (2FA), el código antiphishing y la lista blanca de retiros ANTES de necesitarlos
Verifica y luego confía. Comprueba siempre el dominio oficial, el correo electrónico y la dirección del contrato. Los estafadores lo copian todo, excepto los detalles
Pequeñas comprobaciones equivalen a una gran seguridad. Revisar un enlace durante 10 segundos puede salvar el 100 % de tu cartera.
Tanto si guardas 👉$BTC a largo plazo como si operas a diario con 👉$ETH y altcoins, la seguridad proactiva protege todas tus monedas por igual
Tus monedas son tan seguras como tus hábitos, no solo como la cadena en la que están
La seguridad proactiva es el seguro más barato en Web3
¿Cuál es tu hábito de seguridad número uno?❓ Compartámoslo y ayudemos a la comunidad a mantenerse segura
#BinanceWOTD #CryptoSecurity #STAYSAFU #WOTD
En el mundo cripto, la seguridad no consiste en reaccionar después de que pase algo, sino en estar ALERTA antes de que suceda
Mantente ALERTA, no ansioso. Activa la autenticación de dos factores (2FA), el código antiphishing y la lista blanca de retiros ANTES de necesitarlos
Verifica y luego confía. Comprueba siempre el dominio oficial, el correo electrónico y la dirección del contrato. Los estafadores lo copian todo, excepto los detalles
Pequeñas comprobaciones equivalen a una gran seguridad. Revisar un enlace durante 10 segundos puede salvar el 100 % de tu cartera.
Tanto si guardas 👉$BTC a largo plazo como si operas a diario con 👉$ETH y altcoins, la seguridad proactiva protege todas tus monedas por igual
Tus monedas son tan seguras como tus hábitos, no solo como la cadena en la que están
La seguridad proactiva es el seguro más barato en Web3
¿Cuál es tu hábito de seguridad número uno?❓ Compartámoslo y ayudemos a la comunidad a mantenerse segura
#BinanceWOTD #CryptoSecurity #STAYSAFU #WOTD
130
·
--
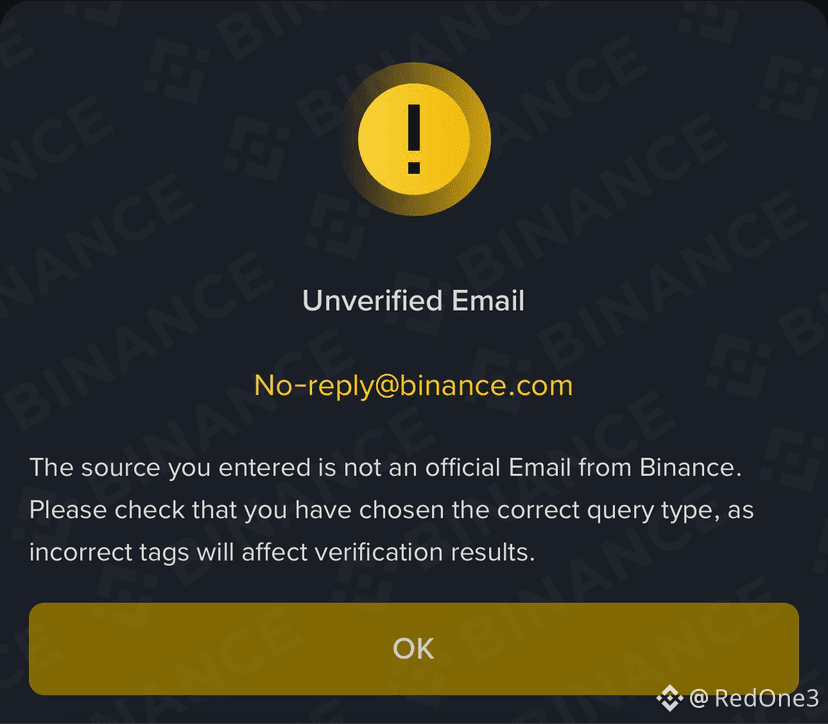
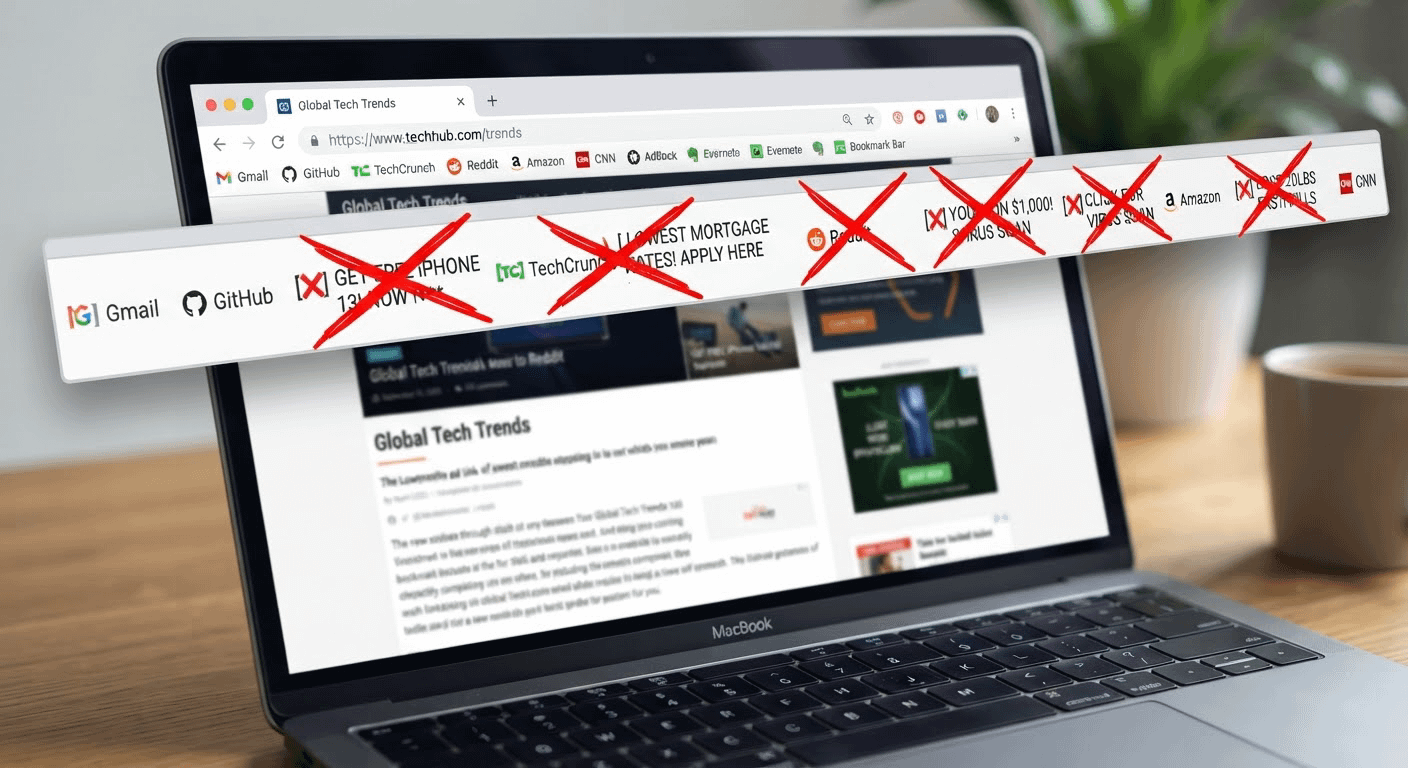
Marca sitios oficiales. No los busques en Google. 🔖 Los resultados de búsqueda pueden ser secuestrados por anuncios. Los estafadores compran las primeras posiciones para carteras y exchanges populares. Guarda la URL real una vez, úsala para siempre.
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
Marca sitios oficiales. No los busques en Google. 🔖 Los resultados de búsqueda pueden ser secuestrados por anuncios. Los estafadores compran las primeras posiciones para carteras y exchanges populares. Guarda la URL real una vez, úsala para siempre.
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
1
2.6k
·
--
La seguridad no es una función que agregas más tarde. Es la base sobre la que construyes. 🛡️
Antes de tocar cualquier token, pregúntate: ¿El contrato está auditado? ¿La liquidez está bloqueada? ¿El equipo está verificado?
Si alguna respuesta es no, aléjate. Tu dinero merece algo mejor que la esperanza. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
La seguridad no es una función que agregas más tarde. Es la base sobre la que construyes. 🛡️
Antes de tocar cualquier token, pregúntate: ¿El contrato está auditado? ¿La liquidez está bloqueada? ¿El equipo está verificado?
Si alguna respuesta es no, aléjate. Tu dinero merece algo mejor que la esperanza. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
Antes de tocar cualquier token, pregúntate: ¿El contrato está auditado? ¿La liquidez está bloqueada? ¿El equipo está verificado?
Si alguna respuesta es no, aléjate. Tu dinero merece algo mejor que la esperanza. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
2
1.1k
·
--
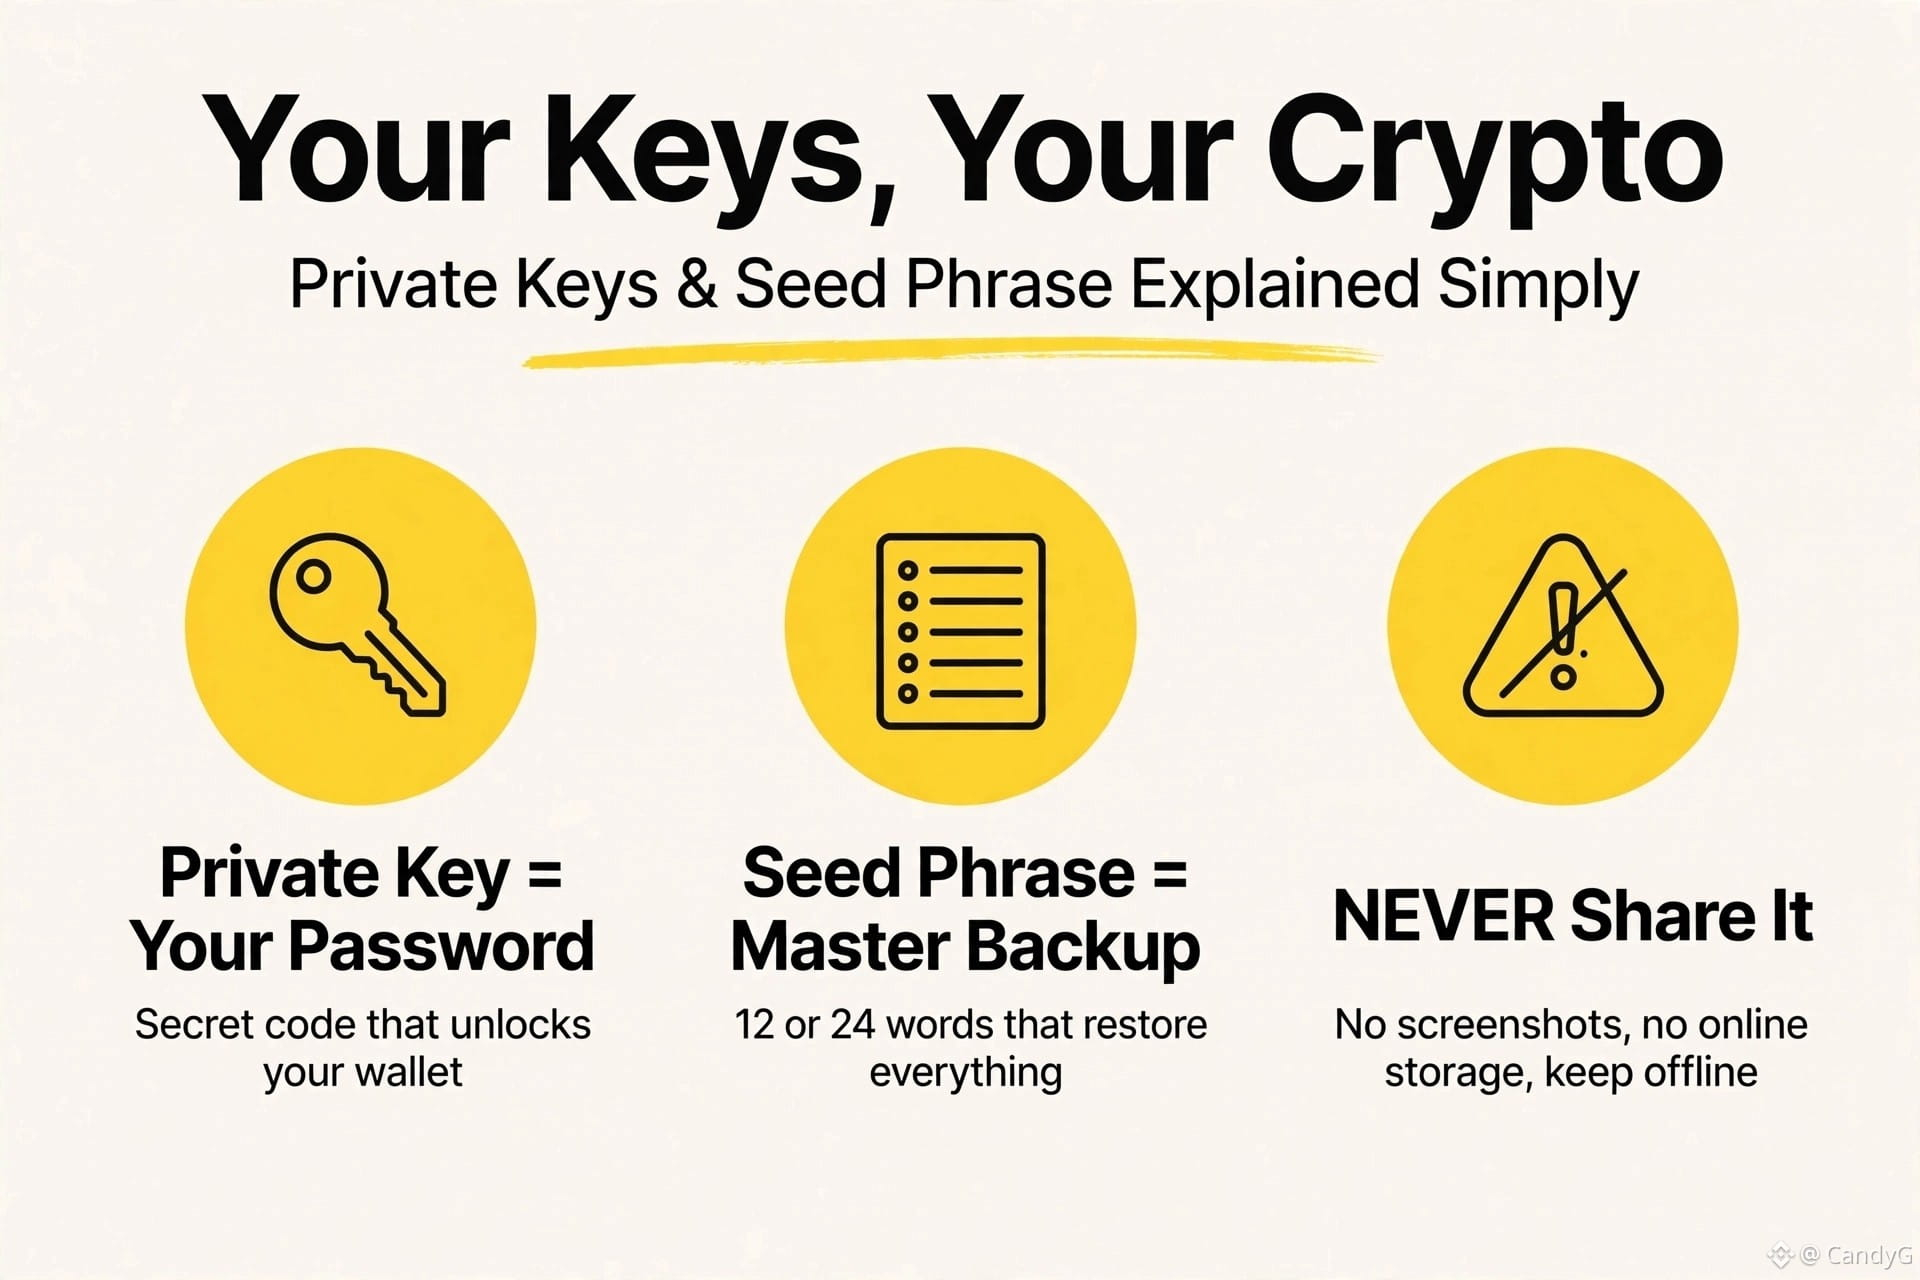
> Tus Claves, Tu Cripto 🔑
>
> Clave Privada = Tu Contraseña — un código secreto que desbloquea tu wallet
> Frase Semilla = Copia de Seguridad Maestra — 12 o 24 palabras que restauran todo
> Regla: NUNCA la compartas. Sin capturas de pantalla, sin almacenamiento en línea, mantenla sin conexión.
> Esto protege tu $BTC , $BNB etc
#LearnCrypto #BinanceAcademy #StaySAFU
> Tus Claves, Tu Cripto 🔑
>
> Clave Privada = Tu Contraseña — un código secreto que desbloquea tu wallet
> Frase Semilla = Copia de Seguridad Maestra — 12 o 24 palabras que restauran todo
> Regla: NUNCA la compartas. Sin capturas de pantalla, sin almacenamiento en línea, mantenla sin conexión.
> Esto protege tu $BTC , $BNB etc
#LearnCrypto #BinanceAcademy #StaySAFU
>
> Clave Privada = Tu Contraseña — un código secreto que desbloquea tu wallet
> Frase Semilla = Copia de Seguridad Maestra — 12 o 24 palabras que restauran todo
> Regla: NUNCA la compartas. Sin capturas de pantalla, sin almacenamiento en línea, mantenla sin conexión.
> Esto protege tu $BTC , $BNB etc
#LearnCrypto #BinanceAcademy #StaySAFU
3
259
·
--
👀 Si alguien necesita tu seed phrase para "ayudarte", no te está ayudando: te está vaciando la wallet. 😩
#STAYSAFU
👀 Si alguien necesita tu seed phrase para "ayudarte", no te está ayudando: te está vaciando la wallet. 😩
#STAYSAFU
#STAYSAFU

T48🤝🐯🧡
De TIGRE_48
37
19
752
·
--
Con verificación
$ETH ALERTA DE ESTAFAS🚨: $24.23 MILLONES EN STETH & RETH DRENADOS VÍA PHISHING DE PERMISO
Un usuario experimentado de DeFi cayó víctima de uno de los mayores robos de phishing en cadena en la historia de Web3, perdiendo $24.23 millones en criptomonedas sin haber expuesto nunca una contraseña, clave privada o frase semilla.
El ataque explotó la función de Permiso ERC-20, un mecanismo que ahorra gas que permite transferencias de tokens basadas únicamente en una firma fuera de la cadena. La víctima conectó su billetera a un sitio que clonó un protocolo descentralizado legítimo, donde una solicitud de firma de Permiso maliciosa se disfrazó como una interacción rutinaria.
En el momento en que la víctima firmó, el atacante obtuvo plena autorización para mover los fondos. En cuestión de segundos, 9,579 stETH y 4,851 rETH fueron drenados directamente a las billeteras del hacker, todo sin que la víctima enviara manualmente una sola transacción.
El incidente fue señalado en vivo por la firma de seguridad Scam Sniffer y es verificable de manera permanente en la blockchain de Ethereum, demostrando que las firmas de billetera pueden ser tan devastadoras como una frase semilla filtrada.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
$ETH ALERTA DE ESTAFAS🚨: $24.23 MILLONES EN STETH & RETH DRENADOS VÍA PHISHING DE PERMISO
Un usuario experimentado de DeFi cayó víctima de uno de los mayores robos de phishing en cadena en la historia de Web3, perdiendo $24.23 millones en criptomonedas sin haber expuesto nunca una contraseña, clave privada o frase semilla.
El ataque explotó la función de Permiso ERC-20, un mecanismo que ahorra gas que permite transferencias de tokens basadas únicamente en una firma fuera de la cadena. La víctima conectó su billetera a un sitio que clonó un protocolo descentralizado legítimo, donde una solicitud de firma de Permiso maliciosa se disfrazó como una interacción rutinaria.
En el momento en que la víctima firmó, el atacante obtuvo plena autorización para mover los fondos. En cuestión de segundos, 9,579 stETH y 4,851 rETH fueron drenados directamente a las billeteras del hacker, todo sin que la víctima enviara manualmente una sola transacción.
El incidente fue señalado en vivo por la firma de seguridad Scam Sniffer y es verificable de manera permanente en la blockchain de Ethereum, demostrando que las firmas de billetera pueden ser tan devastadoras como una frase semilla filtrada.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
Un usuario experimentado de DeFi cayó víctima de uno de los mayores robos de phishing en cadena en la historia de Web3, perdiendo $24.23 millones en criptomonedas sin haber expuesto nunca una contraseña, clave privada o frase semilla.
El ataque explotó la función de Permiso ERC-20, un mecanismo que ahorra gas que permite transferencias de tokens basadas únicamente en una firma fuera de la cadena. La víctima conectó su billetera a un sitio que clonó un protocolo descentralizado legítimo, donde una solicitud de firma de Permiso maliciosa se disfrazó como una interacción rutinaria.
En el momento en que la víctima firmó, el atacante obtuvo plena autorización para mover los fondos. En cuestión de segundos, 9,579 stETH y 4,851 rETH fueron drenados directamente a las billeteras del hacker, todo sin que la víctima enviara manualmente una sola transacción.
El incidente fue señalado en vivo por la firma de seguridad Scam Sniffer y es verificable de manera permanente en la blockchain de Ethereum, demostrando que las firmas de billetera pueden ser tan devastadoras como una frase semilla filtrada.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
6
295
·
--
⚠️ Captura de pantalla real..Real posición..Pero…🚨
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
it’s The Demo account!
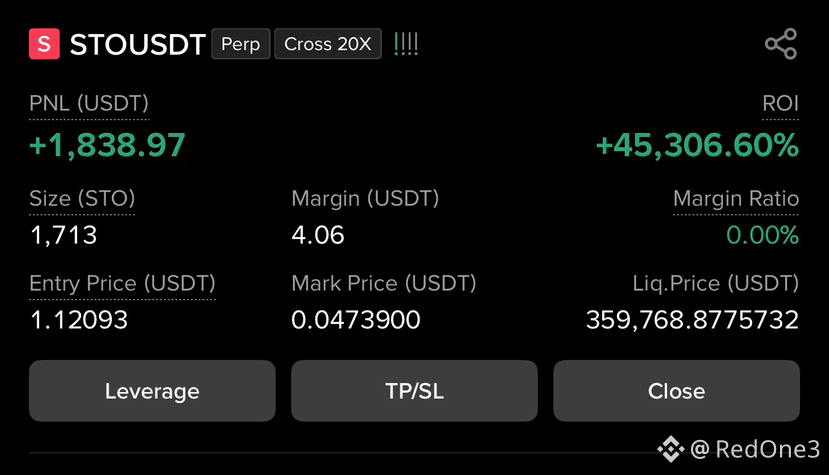
Cuando veas un ROI tan exagerado como **+45,306%**, tu primera reacción podría ser pensar que es la estrategia de trading definitiva.
Esta captura es 100% auténtica y sin editar, pero viene directamente de mi Cuenta Demo.
Aquí tienes una verificación rápida de la realidad sobre cómo estos entornos simulados pueden distorsionar las métricas y engañar fácilmente a la gente:
🚨 El margen: toda la posición está respaldada por solo $4.06.
🚨 Precio de liquidación: muestra un número imposible (más de $359,768), que solo ocurre debido a la liquidez simulada y a la mecánica de precios en entornos demo.
La idea es que cualquiera puede tomar una captura de pantalla totalmente limpia y genuina de una operación demo con alto apalancamiento para mostrar cifras verdes enormes, sin que exista ningún riesgo real.
No dejes que un porcentaje verde parpadeante te ciegue. Siempre mira el panorama completo 👉🏻 el margen, el tamaño de la posición y el precio de liquidación 👉🏻 incluso si la captura en sí es real.
Protege tu capital, porque el mercado en vivo no se toma a la ligera.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
⚠️ Captura de pantalla real..Real posición..Pero…🚨
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
it’s The Demo account!
Cuando veas un ROI tan exagerado como **+45,306%**, tu primera reacción podría ser pensar que es la estrategia de trading definitiva.
Esta captura es 100% auténtica y sin editar, pero viene directamente de mi Cuenta Demo.
Aquí tienes una verificación rápida de la realidad sobre cómo estos entornos simulados pueden distorsionar las métricas y engañar fácilmente a la gente:
🚨 El margen: toda la posición está respaldada por solo $4.06.
🚨 Precio de liquidación: muestra un número imposible (más de $359,768), que solo ocurre debido a la liquidez simulada y a la mecánica de precios en entornos demo.
La idea es que cualquiera puede tomar una captura de pantalla totalmente limpia y genuina de una operación demo con alto apalancamiento para mostrar cifras verdes enormes, sin que exista ningún riesgo real.
No dejes que un porcentaje verde parpadeante te ciegue. Siempre mira el panorama completo 👉🏻 el margen, el tamaño de la posición y el precio de liquidación 👉🏻 incluso si la captura en sí es real.
Protege tu capital, porque el mercado en vivo no se toma a la ligera.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
it’s The Demo account!
Cuando veas un ROI tan exagerado como **+45,306%**, tu primera reacción podría ser pensar que es la estrategia de trading definitiva.
Esta captura es 100% auténtica y sin editar, pero viene directamente de mi Cuenta Demo.
Aquí tienes una verificación rápida de la realidad sobre cómo estos entornos simulados pueden distorsionar las métricas y engañar fácilmente a la gente:
🚨 El margen: toda la posición está respaldada por solo $4.06.
🚨 Precio de liquidación: muestra un número imposible (más de $359,768), que solo ocurre debido a la liquidez simulada y a la mecánica de precios en entornos demo.
La idea es que cualquiera puede tomar una captura de pantalla totalmente limpia y genuina de una operación demo con alto apalancamiento para mostrar cifras verdes enormes, sin que exista ningún riesgo real.
No dejes que un porcentaje verde parpadeante te ciegue. Siempre mira el panorama completo 👉🏻 el margen, el tamaño de la posición y el precio de liquidación 👉🏻 incluso si la captura en sí es real.
Protege tu capital, porque el mercado en vivo no se toma a la ligera.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
817
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
10,088 visualizaciones
464 participa(n) en el debate
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
6,003 visualizaciones
268 participa(n) en el debate
3
#$1.5BInLeveragedCryptoBetsLiquidated
21,448 visualizaciones
204 participa(n) en el debate
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
1,082 visualizaciones
41 participa(n) en el debate
5
#KOSPIFalls3.53%BackBelow6000
47,043 visualizaciones
924 participa(n) en el debate
6
#AmazonSharesFallAbout7%InPremarketTrading
20,413 visualizaciones
485 participa(n) en el debate
7
#USMidtermElections
198,144 visualizaciones
2,189 participa(n) en el debate
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
12,225 visualizaciones
91 participa(n) en el debate
9
#BinanceWillListPredictPREDICT
70,602 visualizaciones
1,250 participa(n) en el debate
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
2,409 visualizaciones
102 participa(n) en el debate