
#bitcoincoredisclosestortrafficvulnerability
bitcoincoredisclosestortrafficvulnerability
83,084 vistas
992 están debatiendo
Hot
Lo último
NO CAIGAS EN LA TRAMPA DEL PÁNICO POR EL SUPUESTO BUG DE BITCOIN
જ⁀➴
Internet está conmocionado tras revelarse una vulnerabilidad en la red Tor de Bitcoin Core. Los nodos trataban el tráfico externo como si fuera interno, abriendo así la puerta al spam.
¿Parece preocupante? Sí. ¿Es un riesgo actual? No. La falla se corrigió en octubre pasado y nunca se ha informado de ningún ataque. Esta revelación solo busca garantizar la transparencia ahora que ha finalizado el soporte para la versión anterior.
El mercado de las criptomonedas se guía por las emociones, y a los vendedores les encantan las nuevas técnicas que asustan a los más vulnerables. El trader astuto sabe que la seguridad de la red actual está intacta.
No hay que centrarse en un bug del pasado, sino en la situación macroeconómica y los flujos de capital. Ignora el ruido y mantente fiel a tu estrategia.
Sigue la página y activa las notificaciones. No te quedes atrás. Sea cual sea la próxima actualización, la publicaré aquí primero.
#bitcoincoredisclosestortrafficvulnerability
$AKE
{future}(AKEUSDT)
$SHELL
{future}(SHELLUSDT)
$BTC
{future}(BTCUSDT)
NO CAIGAS EN LA TRAMPA DEL PÁNICO POR EL SUPUESTO BUG DE BITCOIN
જ⁀➴
Internet está conmocionado tras revelarse una vulnerabilidad en la red Tor de Bitcoin Core. Los nodos trataban el tráfico externo como si fuera interno, abriendo así la puerta al spam.
¿Parece preocupante? Sí. ¿Es un riesgo actual? No. La falla se corrigió en octubre pasado y nunca se ha informado de ningún ataque. Esta revelación solo busca garantizar la transparencia ahora que ha finalizado el soporte para la versión anterior.
El mercado de las criptomonedas se guía por las emociones, y a los vendedores les encantan las nuevas técnicas que asustan a los más vulnerables. El trader astuto sabe que la seguridad de la red actual está intacta.
No hay que centrarse en un bug del pasado, sino en la situación macroeconómica y los flujos de capital. Ignora el ruido y mantente fiel a tu estrategia.
Sigue la página y activa las notificaciones. No te quedes atrás. Sea cual sea la próxima actualización, la publicaré aquí primero.
#bitcoincoredisclosestortrafficvulnerability
$AKE
$SHELL
$BTC
જ⁀➴
Internet está conmocionado tras revelarse una vulnerabilidad en la red Tor de Bitcoin Core. Los nodos trataban el tráfico externo como si fuera interno, abriendo así la puerta al spam.
¿Parece preocupante? Sí. ¿Es un riesgo actual? No. La falla se corrigió en octubre pasado y nunca se ha informado de ningún ataque. Esta revelación solo busca garantizar la transparencia ahora que ha finalizado el soporte para la versión anterior.
El mercado de las criptomonedas se guía por las emociones, y a los vendedores les encantan las nuevas técnicas que asustan a los más vulnerables. El trader astuto sabe que la seguridad de la red actual está intacta.
No hay que centrarse en un bug del pasado, sino en la situación macroeconómica y los flujos de capital. Ignora el ruido y mantente fiel a tu estrategia.
Sigue la página y activa las notificaciones. No te quedes atrás. Sea cual sea la próxima actualización, la publicaré aquí primero.
#bitcoincoredisclosestortrafficvulnerability
$AKE
$SHELL
$BTC
Ardith Pesantes SohA:
Mercado cripto colapsando sem dó ; quem já saiu há mais de 30 dias salvou parte do capital ; agora é terra arrasada; sabe-se lá qdo vai devolver alguma migalha para nós , pobres mortais. Vamos de volta aos investimentos tradicionais e deixar essas baleias e as corretoras , suas cúmplices , sorverem o último suspiro de um mercado de mentira.
2
2
12.6k
NO CAIGAS EN LA TRAMPA DEL PÁNICO POR EL SUPUESTO FALLO DE BITCOIN
જ⁀➴
Internet está alborotada por la divulgación de una vulnerabilidad en la red Tor de Bitcoin Core. Los nodos trataban el tráfico externo como interno, abriendo las puertas al spam.
¿Parece aterrador? Sí. ¿Es un riesgo actual? No. El fallo se corrigió en octubre del año pasado y nunca hubo constancia de ningún ataque. La divulgación solo sirve para mantener la transparencia ahora que terminó el soporte para la versión antigua.
El mercado cripto se mueve por las emociones y a los vendedores les encanta una noticia técnica para asustar a los más débiles. El trader inteligente sabe que la seguridad de la red actual está intacta.
La atención no debe centrarse en un fallo del pasado, sino en el panorama macroeconómico y los flujos de capital. Ignora el ruido y mantén firme tu estrategia.
$AKE
$SHELL
Sigue la página y activa las notificaciones. No te quedes atrás. Sea cual sea la próxima actualización, la publicaré aquí primero.
#bitcoincoredisclosestortrafficvulnerability
{future}(AKEUSDT)
{spot}(SHELLUSDT)
NO CAIGAS EN LA TRAMPA DEL PÁNICO POR EL SUPUESTO FALLO DE BITCOIN
જ⁀➴
Internet está alborotada por la divulgación de una vulnerabilidad en la red Tor de Bitcoin Core. Los nodos trataban el tráfico externo como interno, abriendo las puertas al spam.
¿Parece aterrador? Sí. ¿Es un riesgo actual? No. El fallo se corrigió en octubre del año pasado y nunca hubo constancia de ningún ataque. La divulgación solo sirve para mantener la transparencia ahora que terminó el soporte para la versión antigua.
El mercado cripto se mueve por las emociones y a los vendedores les encanta una noticia técnica para asustar a los más débiles. El trader inteligente sabe que la seguridad de la red actual está intacta.
La atención no debe centrarse en un fallo del pasado, sino en el panorama macroeconómico y los flujos de capital. Ignora el ruido y mantén firme tu estrategia.
$AKE
$SHELL
Sigue la página y activa las notificaciones. No te quedes atrás. Sea cual sea la próxima actualización, la publicaré aquí primero.
#bitcoincoredisclosestortrafficvulnerability
જ⁀➴
Internet está alborotada por la divulgación de una vulnerabilidad en la red Tor de Bitcoin Core. Los nodos trataban el tráfico externo como interno, abriendo las puertas al spam.
¿Parece aterrador? Sí. ¿Es un riesgo actual? No. El fallo se corrigió en octubre del año pasado y nunca hubo constancia de ningún ataque. La divulgación solo sirve para mantener la transparencia ahora que terminó el soporte para la versión antigua.
El mercado cripto se mueve por las emociones y a los vendedores les encanta una noticia técnica para asustar a los más débiles. El trader inteligente sabe que la seguridad de la red actual está intacta.
La atención no debe centrarse en un fallo del pasado, sino en el panorama macroeconómico y los flujos de capital. Ignora el ruido y mantén firme tu estrategia.
$AKE
$SHELL
Sigue la página y activa las notificaciones. No te quedes atrás. Sea cual sea la próxima actualización, la publicaré aquí primero.
#bitcoincoredisclosestortrafficvulnerability
2
4.2k
#bitcoincoredisclosestortrafficvulnerability
🕵️ ¡Bitcoin tenía una puerta trasera secreta! ¡A desconocidos se les trataba como si fueran miembros de la familia!
¡La Maison du Bitcoin acaba de revelar un secreto impactante! Bitcoin Core divulgó una vulnerabilidad de la red Tor que hizo que miles de nodos confundieran a desconocidos con miembros de la familia.
¡Los nodos que utilizaban la agrupación de servicios confundieron el tráfico externo con tráfico interno, le concedieron automáticamente un estado de confianza y relajaron sus defensas contra el spam! ¡Es como dejar la puerta de entrada abierta pensando que todas las personas que están fuera son parte de la familia!
¡Pero aquí vienen las buenas noticias! Este error, junto con otro que podría haber dejado a los mineros bloqueados en un bloque, ya se había corregido en octubre de 2025 y no se ha informado de ningún ataque. Este anuncio solo busca ser transparente tras el fin del soporte para la versión 29.x; ¡no compromete la seguridad actual de la red!
💡 ¿Qué deben hacer los traders? ¡No vendan presa del pánico por información técnica antigua que ya se corrigió! Mantengan la calma y céntrense en la evolución de la coyuntura macroeconómica, ¡no en errores antiguos!
⚠️ Esto no constituye asesoramiento financiero.
$AKE
{future}(AKEUSDT)
$SHELL
{future}(SHELLUSDT)
#bitcoincoredisclosestortrafficvulnerability
🕵️ ¡Bitcoin tenía una puerta trasera secreta! ¡A desconocidos se les trataba como si fueran miembros de la familia!
¡La Maison du Bitcoin acaba de revelar un secreto impactante! Bitcoin Core divulgó una vulnerabilidad de la red Tor que hizo que miles de nodos confundieran a desconocidos con miembros de la familia.
¡Los nodos que utilizaban la agrupación de servicios confundieron el tráfico externo con tráfico interno, le concedieron automáticamente un estado de confianza y relajaron sus defensas contra el spam! ¡Es como dejar la puerta de entrada abierta pensando que todas las personas que están fuera son parte de la familia!
¡Pero aquí vienen las buenas noticias! Este error, junto con otro que podría haber dejado a los mineros bloqueados en un bloque, ya se había corregido en octubre de 2025 y no se ha informado de ningún ataque. Este anuncio solo busca ser transparente tras el fin del soporte para la versión 29.x; ¡no compromete la seguridad actual de la red!
💡 ¿Qué deben hacer los traders? ¡No vendan presa del pánico por información técnica antigua que ya se corrigió! Mantengan la calma y céntrense en la evolución de la coyuntura macroeconómica, ¡no en errores antiguos!
⚠️ Esto no constituye asesoramiento financiero.
$AKE
$SHELL
🕵️ ¡Bitcoin tenía una puerta trasera secreta! ¡A desconocidos se les trataba como si fueran miembros de la familia!
¡La Maison du Bitcoin acaba de revelar un secreto impactante! Bitcoin Core divulgó una vulnerabilidad de la red Tor que hizo que miles de nodos confundieran a desconocidos con miembros de la familia.
¡Los nodos que utilizaban la agrupación de servicios confundieron el tráfico externo con tráfico interno, le concedieron automáticamente un estado de confianza y relajaron sus defensas contra el spam! ¡Es como dejar la puerta de entrada abierta pensando que todas las personas que están fuera son parte de la familia!
¡Pero aquí vienen las buenas noticias! Este error, junto con otro que podría haber dejado a los mineros bloqueados en un bloque, ya se había corregido en octubre de 2025 y no se ha informado de ningún ataque. Este anuncio solo busca ser transparente tras el fin del soporte para la versión 29.x; ¡no compromete la seguridad actual de la red!
💡 ¿Qué deben hacer los traders? ¡No vendan presa del pánico por información técnica antigua que ya se corrigió! Mantengan la calma y céntrense en la evolución de la coyuntura macroeconómica, ¡no en errores antiguos!
⚠️ Esto no constituye asesoramiento financiero.
$AKE
$SHELL
Abu Fahadأ:
💛
1
5
8.7k
·
--
🚨 ¡BITCOIN CORE REVELA UNA VULNERABILIDAD DE SEGURIDAD EN EL TRÁFICO DE TOR!
Una importante divulgación de seguridad ha planteado dudas sobre la privacidad y la protección de miles de nodos de Bitcoin.
Bitcoin Core reveló que un fallo de configuración permitía que las conexiones entrantes de Tor recibieran privilegios de pares de confianza, lo que potencialmente eludía ciertas protecciones contra la denegación de servicio y salvaguardas de privacidad.
La vulnerabilidad, identificada como CVE-2025-62860, afectó a miles de nodos de Bitcoin accesibles que utilizaban configuraciones específicas de listas blancas.
Pero hay un detalle importante: EL ERROR YA SE HABÍA CORREGIDO EN OCTUBRE DE 2025.
Las versiones 30.0, 29.2 y 28.3 de Bitcoin Core incluyeron la corrección. Los nodos que no tenían la configuración de lista blanca no predeterminada afectada no eran vulnerables.
Esta divulgación destaca por qué las actualizaciones periódicas del software y la seguridad de la red siguen siendo esenciales para la infraestructura descentralizada de Bitcoin.
¿La mayor fortaleza de Bitcoin es su diseño descentralizado o la seguridad del software que lo protege?
#bitcoincoredisclosestortrafficvulnerability $BTC
{spot}(BTCUSDT)
🚨 ¡BITCOIN CORE REVELA UNA VULNERABILIDAD DE SEGURIDAD EN EL TRÁFICO DE TOR!
Una importante divulgación de seguridad ha planteado dudas sobre la privacidad y la protección de miles de nodos de Bitcoin.
Bitcoin Core reveló que un fallo de configuración permitía que las conexiones entrantes de Tor recibieran privilegios de pares de confianza, lo que potencialmente eludía ciertas protecciones contra la denegación de servicio y salvaguardas de privacidad.
La vulnerabilidad, identificada como CVE-2025-62860, afectó a miles de nodos de Bitcoin accesibles que utilizaban configuraciones específicas de listas blancas.
Pero hay un detalle importante: EL ERROR YA SE HABÍA CORREGIDO EN OCTUBRE DE 2025.
Las versiones 30.0, 29.2 y 28.3 de Bitcoin Core incluyeron la corrección. Los nodos que no tenían la configuración de lista blanca no predeterminada afectada no eran vulnerables.
Esta divulgación destaca por qué las actualizaciones periódicas del software y la seguridad de la red siguen siendo esenciales para la infraestructura descentralizada de Bitcoin.
¿La mayor fortaleza de Bitcoin es su diseño descentralizado o la seguridad del software que lo protege?
#bitcoincoredisclosestortrafficvulnerability $BTC
Una importante divulgación de seguridad ha planteado dudas sobre la privacidad y la protección de miles de nodos de Bitcoin.
Bitcoin Core reveló que un fallo de configuración permitía que las conexiones entrantes de Tor recibieran privilegios de pares de confianza, lo que potencialmente eludía ciertas protecciones contra la denegación de servicio y salvaguardas de privacidad.
La vulnerabilidad, identificada como CVE-2025-62860, afectó a miles de nodos de Bitcoin accesibles que utilizaban configuraciones específicas de listas blancas.
Pero hay un detalle importante: EL ERROR YA SE HABÍA CORREGIDO EN OCTUBRE DE 2025.
Las versiones 30.0, 29.2 y 28.3 de Bitcoin Core incluyeron la corrección. Los nodos que no tenían la configuración de lista blanca no predeterminada afectada no eran vulnerables.
Esta divulgación destaca por qué las actualizaciones periódicas del software y la seguridad de la red siguen siendo esenciales para la infraestructura descentralizada de Bitcoin.
¿La mayor fortaleza de Bitcoin es su diseño descentralizado o la seguridad del software que lo protege?
#bitcoincoredisclosestortrafficvulnerability $BTC
SHERAZ FAHEEM 01:
Bitcoin Core's transparency around Tor-related issues is important for maintaining trust in the Bitcoin ecosystem.
1
1
389

·
--
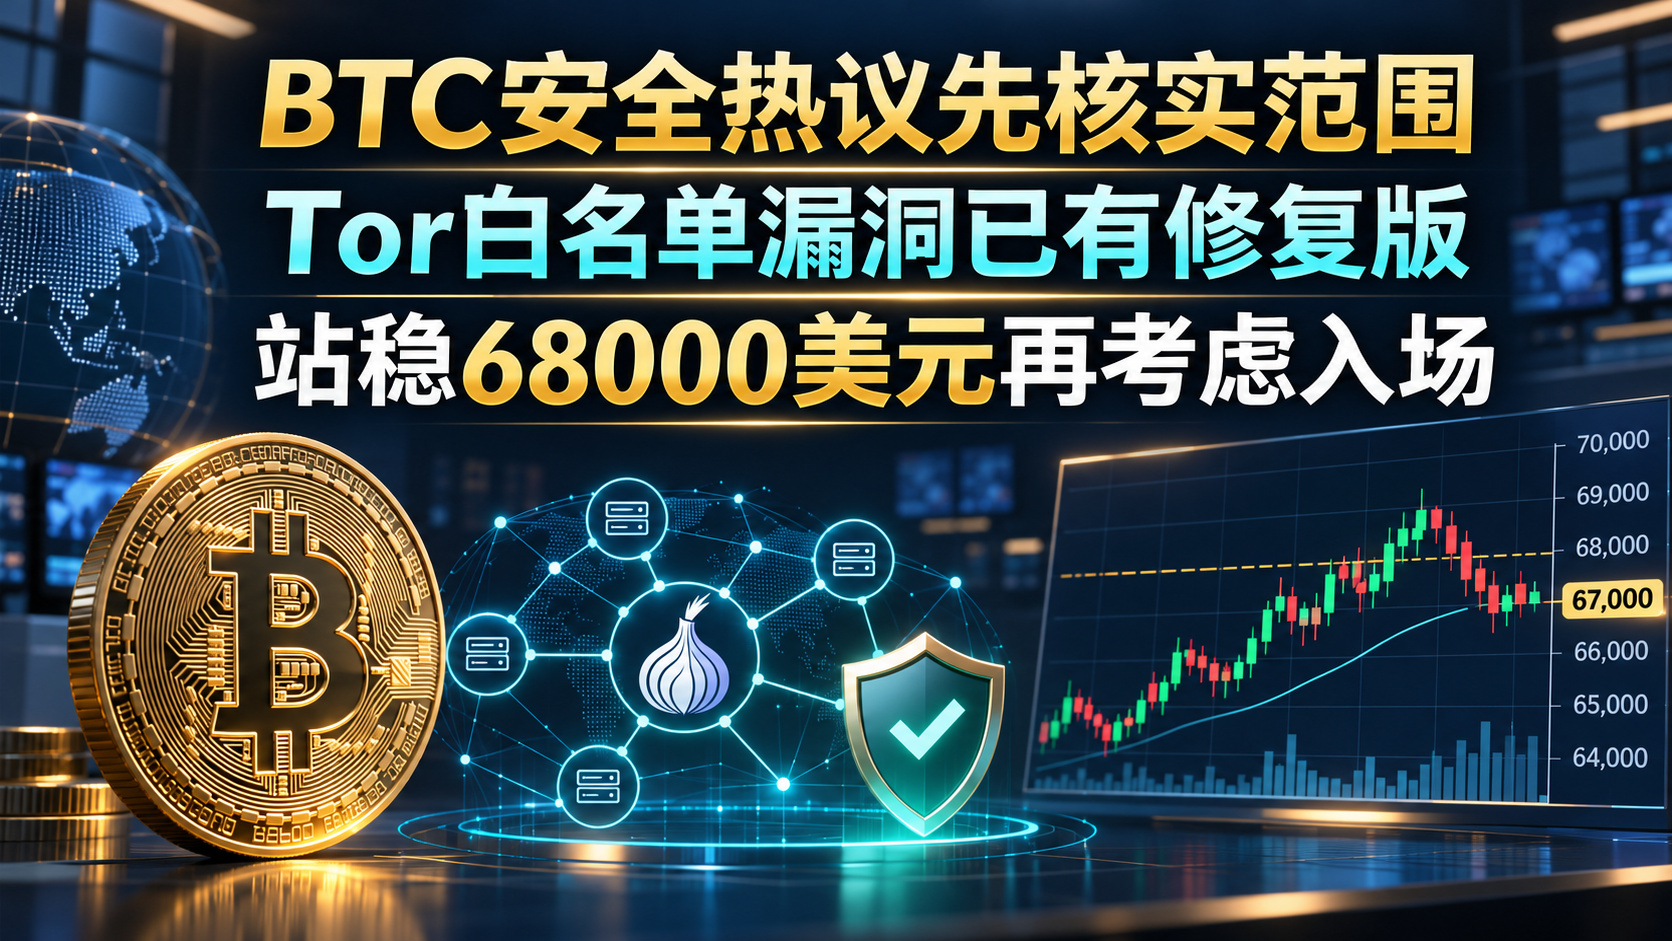
Debate sobre la seguridad de BTC: hay que delimitar el alcance|La vulnerabilidad de la lista blanca de Tor ya tiene una versión corregida|El rebote del precio aún debe confirmarse
Mi postura es verificar primero el alcance del impacto y luego decidir si operar; no vender presa del pánico por la sola palabra «vulnerabilidad». En Binance Square se está debatiendo una vulnerabilidad del tráfico de Tor en Bitcoin Core. El CVE-2025-62860, publicado oficialmente por Bitcoin Core el 10 de noviembre, delimita el problema con mayor precisión: los nodos de versiones antiguas que acepten conexiones entrantes de Tor y, además, configuren como `-whitelist` un rango de IP del proxy de Tor que no sea el predeterminado podrían identificar por error como confiables a pares de Tor desconocidos y flexibilizar algunas restricciones contra la denegación de servicio y medidas de protección de la privacidad. La calificación oficial es de gravedad moderada y se aclara expresamente que los nodos que no hayan habilitado esta opción de lista blanca no predeterminada no están afectados. Se trata de un problema de configuración de permisos de red de los nodos, no de un fallo del consenso de Bitcoin, de activos robados en la cadena ni de un riesgo para todas las carteras.
El momento de la corrección también es importante. La divulgación oficial indica que las versiones 28.3, 29.2, 30.0 y sus versiones posteriores correspondientes ya incluyen la corrección. Las notas de la versión 29.2 también especifican claramente que «ya no se aplican permisos de lista blanca a las conexiones onion entrantes». La divulgación pública se produjo después de la publicación de las versiones corregidas. Quienes operen nodos propios, especialmente si despliegan Bitcoin Core junto con un proxy de Tor, deberían comprobar la versión que utilizan, la configuración de `-whitelist` y cómo está vinculada la red, y proceder según las instrucciones oficiales de actualización. Los tenedores habituales deberían verificar primero si el servicio que utilizan está relacionado con este tipo de despliegue. Esta evaluación se basa tanto en la descripción de la vulnerabilidad como en el historial de versiones; no se debe exagerar el alcance del impacto a partir de titulares en redes sociales.
¿Por qué este asunto podría seguir afectando al mercado? Un tema de seguridad puede aumentar la aversión al riesgo a corto plazo, pero solo una anomalía real que afecte a muchos nodos, obstáculos en la confirmación de transacciones o interrupciones operativas de proveedores de servicios podrían generar un impacto fundamental sostenido. Por ahora, los materiales oficiales describen principalmente las condiciones de configuración y la vía de corrección; no se puede atribuir sin más la volatilidad del precio a esta vulnerabilidad ya corregida. Como referencia, según las cotizaciones públicas de esta ronda, BTC/USDT ronda los 67.184 dólares. En las últimas 24 horas retrocedió desde un máximo de 70.214 dólares hasta un mínimo de 66.456 dólares y aún cae cerca de un 3,3 % en el día. El rebote ha partido desde el mínimo, pero todavía no ha recuperado el rango de negociación anterior. La idea de que «al desaparecer el riesgo de seguridad, el precio necesariamente subirá» no cuenta con una confirmación conjunta del precio y los flujos de capital.
Consideraría los 66.450 dólares como nivel de defensa a corto plazo, la zona de 67.000 a 67.200 dólares como área que observar para una recuperación y los 68.000 dólares como primera resistencia. Solo por encima de los 69.000 dólares consideraría que la recuperación es más completa. Si el precio cae por debajo de los 66.450 dólares y el rebote no logra recuperarlos, quedaría invalidada la hipótesis de una recuperación a corto plazo. Si una nueva divulgación oficial indica que el alcance del impacto es mayor, también habría que reevaluar el riesgo de inmediato, en lugar de seguir con el plan anterior.
Si operara por cuenta propia ahora, no entraría persiguiendo la subida; solo consideraría una pequeña posición larga en el mercado al contado. Entraría con un máximo del 2 % del capital total únicamente si el precio vuelve a mantenerse por encima de los 68.000 dólares, no pierde la zona cercana a los 67.200 dólares en un retroceso y aumenta el volumen de negociación al contado. El primer objetivo serían los 69.000 dólares; al alcanzarlos, reduciría la posición a la mitad y mantendría el resto con la vista puesta en los 70.000 dólares. Fijaría el stop loss por debajo de los 66.450 dólares y cerraría la posición si se alcanza. Si después de entrar el precio no logra mantenerse por encima de los 68.000 dólares durante las siguientes 24 horas, o si se detecta una nueva anomalía verificable en los servicios de nodos, saldría de forma preventiva. Si no se cumplen estas condiciones, mantendría el efectivo a la espera; no presentaría un plan condicionado como si fuera una operación ya ejecutada.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Lo anterior es únicamente una observación personal del mercado y no constituye asesoramiento de inversión.
Debate sobre la seguridad de BTC: hay que delimitar el alcance|La vulnerabilidad de la lista blanca de Tor ya tiene una versión corregida|El rebote del precio aún debe confirmarse
Mi postura es verificar primero el alcance del impacto y luego decidir si operar; no vender presa del pánico por la sola palabra «vulnerabilidad». En Binance Square se está debatiendo una vulnerabilidad del tráfico de Tor en Bitcoin Core. El CVE-2025-62860, publicado oficialmente por Bitcoin Core el 10 de noviembre, delimita el problema con mayor precisión: los nodos de versiones antiguas que acepten conexiones entrantes de Tor y, además, configuren como `-whitelist` un rango de IP del proxy de Tor que no sea el predeterminado podrían identificar por error como confiables a pares de Tor desconocidos y flexibilizar algunas restricciones contra la denegación de servicio y medidas de protección de la privacidad. La calificación oficial es de gravedad moderada y se aclara expresamente que los nodos que no hayan habilitado esta opción de lista blanca no predeterminada no están afectados. Se trata de un problema de configuración de permisos de red de los nodos, no de un fallo del consenso de Bitcoin, de activos robados en la cadena ni de un riesgo para todas las carteras.
El momento de la corrección también es importante. La divulgación oficial indica que las versiones 28.3, 29.2, 30.0 y sus versiones posteriores correspondientes ya incluyen la corrección. Las notas de la versión 29.2 también especifican claramente que «ya no se aplican permisos de lista blanca a las conexiones onion entrantes». La divulgación pública se produjo después de la publicación de las versiones corregidas. Quienes operen nodos propios, especialmente si despliegan Bitcoin Core junto con un proxy de Tor, deberían comprobar la versión que utilizan, la configuración de `-whitelist` y cómo está vinculada la red, y proceder según las instrucciones oficiales de actualización. Los tenedores habituales deberían verificar primero si el servicio que utilizan está relacionado con este tipo de despliegue. Esta evaluación se basa tanto en la descripción de la vulnerabilidad como en el historial de versiones; no se debe exagerar el alcance del impacto a partir de titulares en redes sociales.
¿Por qué este asunto podría seguir afectando al mercado? Un tema de seguridad puede aumentar la aversión al riesgo a corto plazo, pero solo una anomalía real que afecte a muchos nodos, obstáculos en la confirmación de transacciones o interrupciones operativas de proveedores de servicios podrían generar un impacto fundamental sostenido. Por ahora, los materiales oficiales describen principalmente las condiciones de configuración y la vía de corrección; no se puede atribuir sin más la volatilidad del precio a esta vulnerabilidad ya corregida. Como referencia, según las cotizaciones públicas de esta ronda, BTC/USDT ronda los 67.184 dólares. En las últimas 24 horas retrocedió desde un máximo de 70.214 dólares hasta un mínimo de 66.456 dólares y aún cae cerca de un 3,3 % en el día. El rebote ha partido desde el mínimo, pero todavía no ha recuperado el rango de negociación anterior. La idea de que «al desaparecer el riesgo de seguridad, el precio necesariamente subirá» no cuenta con una confirmación conjunta del precio y los flujos de capital.
Consideraría los 66.450 dólares como nivel de defensa a corto plazo, la zona de 67.000 a 67.200 dólares como área que observar para una recuperación y los 68.000 dólares como primera resistencia. Solo por encima de los 69.000 dólares consideraría que la recuperación es más completa. Si el precio cae por debajo de los 66.450 dólares y el rebote no logra recuperarlos, quedaría invalidada la hipótesis de una recuperación a corto plazo. Si una nueva divulgación oficial indica que el alcance del impacto es mayor, también habría que reevaluar el riesgo de inmediato, en lugar de seguir con el plan anterior.
Si operara por cuenta propia ahora, no entraría persiguiendo la subida; solo consideraría una pequeña posición larga en el mercado al contado. Entraría con un máximo del 2 % del capital total únicamente si el precio vuelve a mantenerse por encima de los 68.000 dólares, no pierde la zona cercana a los 67.200 dólares en un retroceso y aumenta el volumen de negociación al contado. El primer objetivo serían los 69.000 dólares; al alcanzarlos, reduciría la posición a la mitad y mantendría el resto con la vista puesta en los 70.000 dólares. Fijaría el stop loss por debajo de los 66.450 dólares y cerraría la posición si se alcanza. Si después de entrar el precio no logra mantenerse por encima de los 68.000 dólares durante las siguientes 24 horas, o si se detecta una nueva anomalía verificable en los servicios de nodos, saldría de forma preventiva. Si no se cumplen estas condiciones, mantendría el efectivo a la espera; no presentaría un plan condicionado como si fuera una operación ya ejecutada.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Lo anterior es únicamente una observación personal del mercado y no constituye asesoramiento de inversión.
Mi postura es verificar primero el alcance del impacto y luego decidir si operar; no vender presa del pánico por la sola palabra «vulnerabilidad». En Binance Square se está debatiendo una vulnerabilidad del tráfico de Tor en Bitcoin Core. El CVE-2025-62860, publicado oficialmente por Bitcoin Core el 10 de noviembre, delimita el problema con mayor precisión: los nodos de versiones antiguas que acepten conexiones entrantes de Tor y, además, configuren como `-whitelist` un rango de IP del proxy de Tor que no sea el predeterminado podrían identificar por error como confiables a pares de Tor desconocidos y flexibilizar algunas restricciones contra la denegación de servicio y medidas de protección de la privacidad. La calificación oficial es de gravedad moderada y se aclara expresamente que los nodos que no hayan habilitado esta opción de lista blanca no predeterminada no están afectados. Se trata de un problema de configuración de permisos de red de los nodos, no de un fallo del consenso de Bitcoin, de activos robados en la cadena ni de un riesgo para todas las carteras.
El momento de la corrección también es importante. La divulgación oficial indica que las versiones 28.3, 29.2, 30.0 y sus versiones posteriores correspondientes ya incluyen la corrección. Las notas de la versión 29.2 también especifican claramente que «ya no se aplican permisos de lista blanca a las conexiones onion entrantes». La divulgación pública se produjo después de la publicación de las versiones corregidas. Quienes operen nodos propios, especialmente si despliegan Bitcoin Core junto con un proxy de Tor, deberían comprobar la versión que utilizan, la configuración de `-whitelist` y cómo está vinculada la red, y proceder según las instrucciones oficiales de actualización. Los tenedores habituales deberían verificar primero si el servicio que utilizan está relacionado con este tipo de despliegue. Esta evaluación se basa tanto en la descripción de la vulnerabilidad como en el historial de versiones; no se debe exagerar el alcance del impacto a partir de titulares en redes sociales.
¿Por qué este asunto podría seguir afectando al mercado? Un tema de seguridad puede aumentar la aversión al riesgo a corto plazo, pero solo una anomalía real que afecte a muchos nodos, obstáculos en la confirmación de transacciones o interrupciones operativas de proveedores de servicios podrían generar un impacto fundamental sostenido. Por ahora, los materiales oficiales describen principalmente las condiciones de configuración y la vía de corrección; no se puede atribuir sin más la volatilidad del precio a esta vulnerabilidad ya corregida. Como referencia, según las cotizaciones públicas de esta ronda, BTC/USDT ronda los 67.184 dólares. En las últimas 24 horas retrocedió desde un máximo de 70.214 dólares hasta un mínimo de 66.456 dólares y aún cae cerca de un 3,3 % en el día. El rebote ha partido desde el mínimo, pero todavía no ha recuperado el rango de negociación anterior. La idea de que «al desaparecer el riesgo de seguridad, el precio necesariamente subirá» no cuenta con una confirmación conjunta del precio y los flujos de capital.
Consideraría los 66.450 dólares como nivel de defensa a corto plazo, la zona de 67.000 a 67.200 dólares como área que observar para una recuperación y los 68.000 dólares como primera resistencia. Solo por encima de los 69.000 dólares consideraría que la recuperación es más completa. Si el precio cae por debajo de los 66.450 dólares y el rebote no logra recuperarlos, quedaría invalidada la hipótesis de una recuperación a corto plazo. Si una nueva divulgación oficial indica que el alcance del impacto es mayor, también habría que reevaluar el riesgo de inmediato, en lugar de seguir con el plan anterior.
Si operara por cuenta propia ahora, no entraría persiguiendo la subida; solo consideraría una pequeña posición larga en el mercado al contado. Entraría con un máximo del 2 % del capital total únicamente si el precio vuelve a mantenerse por encima de los 68.000 dólares, no pierde la zona cercana a los 67.200 dólares en un retroceso y aumenta el volumen de negociación al contado. El primer objetivo serían los 69.000 dólares; al alcanzarlos, reduciría la posición a la mitad y mantendría el resto con la vista puesta en los 70.000 dólares. Fijaría el stop loss por debajo de los 66.450 dólares y cerraría la posición si se alcanza. Si después de entrar el precio no logra mantenerse por encima de los 68.000 dólares durante las siguientes 24 horas, o si se detecta una nueva anomalía verificable en los servicios de nodos, saldría de forma preventiva. Si no se cumplen estas condiciones, mantendría el efectivo a la espera; no presentaría un plan condicionado como si fuera una operación ya ejecutada.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Lo anterior es únicamente una observación personal del mercado y no constituye asesoramiento de inversión.
10

·
--
🚨Tor no fue vulnerado. Bitcoin Core confió en la dirección equivocada.
#bitcoincoredisclosestortrafficvulnerability
El 10 de noviembre, Bitcoin Core divulgó la vulnerabilidad CVE-2025-62860, de gravedad media. En ciertas configuraciones, el nodo identificaba a un par Tor entrante como su propio daemon Tor local. Si la IP de ese daemon coincidía con un rango -whitelist no predeterminado, los pares onion entrantes podían heredar permisos de pares de confianza que relajan los límites de denegación de servicio y algunas protecciones de privacidad.
Bitcoin Core afirma que los paquetes de proveedores y las configuraciones habituales de Tor dejaron expuestos miles de nodos de la red principal accesibles. Sin embargo, los nodos que no tenían activada la opción opcional whitelist nunca se vieron afectados.
Esto no fue una vulneración del cifrado de Tor, un fallo del consenso de Bitcoin ni una prueba de que se expusieran las direcciones IP reales de los usuarios.
La historia que pasó más desapercibida: el fallo de Tor fue una de las tres vulnerabilidades divulgadas conjuntamente. CVE-2025-62861, calificada de gravedad alta, podía impedir que un nodo de minería afectado generara plantillas de bloques después de una reorganización de la cadena hasta que se reiniciara. CVE-2025-62859 podía bloquear el procesamiento de bloques en determinadas condiciones entre pares.
Las correcciones se publicaron en 2025. La divulgación detallada llegó el 10 de noviembre, dos semanas después de que la última rama afectada 29.x llegara al final de su ciclo de vida el 27 de octubre, de acuerdo con la política de seguridad publicada por Bitcoin Core.
La lección: la seguridad de la red puede fallar por suposiciones sobre la configuración, no solo por fallos criptográficos.
Esto no es asesoramiento financiero.
$BTC
{future}(BTCUSDT)
#BitcoinCoreDisclosesTorTrafficVulnerability #BitcoinCore #BitcoinBreaksBelow200WeekMovingAverage #NodeSecurity
🚨Tor no fue vulnerado. Bitcoin Core confió en la dirección equivocada.
#bitcoincoredisclosestortrafficvulnerability
El 10 de noviembre, Bitcoin Core divulgó la vulnerabilidad CVE-2025-62860, de gravedad media. En ciertas configuraciones, el nodo identificaba a un par Tor entrante como su propio daemon Tor local. Si la IP de ese daemon coincidía con un rango -whitelist no predeterminado, los pares onion entrantes podían heredar permisos de pares de confianza que relajan los límites de denegación de servicio y algunas protecciones de privacidad.
Bitcoin Core afirma que los paquetes de proveedores y las configuraciones habituales de Tor dejaron expuestos miles de nodos de la red principal accesibles. Sin embargo, los nodos que no tenían activada la opción opcional whitelist nunca se vieron afectados.
Esto no fue una vulneración del cifrado de Tor, un fallo del consenso de Bitcoin ni una prueba de que se expusieran las direcciones IP reales de los usuarios.
La historia que pasó más desapercibida: el fallo de Tor fue una de las tres vulnerabilidades divulgadas conjuntamente. CVE-2025-62861, calificada de gravedad alta, podía impedir que un nodo de minería afectado generara plantillas de bloques después de una reorganización de la cadena hasta que se reiniciara. CVE-2025-62859 podía bloquear el procesamiento de bloques en determinadas condiciones entre pares.
Las correcciones se publicaron en 2025. La divulgación detallada llegó el 10 de noviembre, dos semanas después de que la última rama afectada 29.x llegara al final de su ciclo de vida el 27 de octubre, de acuerdo con la política de seguridad publicada por Bitcoin Core.
La lección: la seguridad de la red puede fallar por suposiciones sobre la configuración, no solo por fallos criptográficos.
Esto no es asesoramiento financiero.
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #BitcoinCore #BitcoinBreaksBelow200WeekMovingAverage #NodeSecurity
#bitcoincoredisclosestortrafficvulnerability
El 10 de noviembre, Bitcoin Core divulgó la vulnerabilidad CVE-2025-62860, de gravedad media. En ciertas configuraciones, el nodo identificaba a un par Tor entrante como su propio daemon Tor local. Si la IP de ese daemon coincidía con un rango -whitelist no predeterminado, los pares onion entrantes podían heredar permisos de pares de confianza que relajan los límites de denegación de servicio y algunas protecciones de privacidad.
Bitcoin Core afirma que los paquetes de proveedores y las configuraciones habituales de Tor dejaron expuestos miles de nodos de la red principal accesibles. Sin embargo, los nodos que no tenían activada la opción opcional whitelist nunca se vieron afectados.
Esto no fue una vulneración del cifrado de Tor, un fallo del consenso de Bitcoin ni una prueba de que se expusieran las direcciones IP reales de los usuarios.
La historia que pasó más desapercibida: el fallo de Tor fue una de las tres vulnerabilidades divulgadas conjuntamente. CVE-2025-62861, calificada de gravedad alta, podía impedir que un nodo de minería afectado generara plantillas de bloques después de una reorganización de la cadena hasta que se reiniciara. CVE-2025-62859 podía bloquear el procesamiento de bloques en determinadas condiciones entre pares.
Las correcciones se publicaron en 2025. La divulgación detallada llegó el 10 de noviembre, dos semanas después de que la última rama afectada 29.x llegara al final de su ciclo de vida el 27 de octubre, de acuerdo con la política de seguridad publicada por Bitcoin Core.
La lección: la seguridad de la red puede fallar por suposiciones sobre la configuración, no solo por fallos criptográficos.
Esto no es asesoramiento financiero.
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #BitcoinCore #BitcoinBreaksBelow200WeekMovingAverage #NodeSecurity
SHERAZ FAHEEM 01:
Open-source transparency helps build confidence, even when technical challenges are discovered.
2
1
321
🔐 ¡Bitcoin Core revela un riesgo de seguridad oculto en Tor!
Bitcoin Core ha revelado una vulnerabilidad que permitía que las conexiones entrantes de Tor recibieran permisos de confianza en miles de nodos. El problema podría debilitar la protección contra el spam y exponer información interna de los nodos. La seguridad sigue siendo esencial para la infraestructura de Bitcoin.
$BTC $BTC#bitcoincoredisclosestortrafficvulnerability
🔐 ¡Bitcoin Core revela un riesgo de seguridad oculto en Tor!
Bitcoin Core ha revelado una vulnerabilidad que permitía que las conexiones entrantes de Tor recibieran permisos de confianza en miles de nodos. El problema podría debilitar la protección contra el spam y exponer información interna de los nodos. La seguridad sigue siendo esencial para la infraestructura de Bitcoin.
$BTC $BTC #bitcoincoredisclosestortrafficvulnerability
Bitcoin Core ha revelado una vulnerabilidad que permitía que las conexiones entrantes de Tor recibieran permisos de confianza en miles de nodos. El problema podría debilitar la protección contra el spam y exponer información interna de los nodos. La seguridad sigue siendo esencial para la infraestructura de Bitcoin.
$BTC $BTC #bitcoincoredisclosestortrafficvulnerability
24
🚨 ¡Miles de nodos de Bitcoin estuvieron expuestos a un riesgo de configuración!
Un fallo en la configuración opcional de lista blanca de Bitcoin Core permitió que algunos usuarios entrantes de Tor heredaran privilegios destinados a conexiones de confianza. Los nodos sin esta configuración específica no se vieron afectados.
$BTC $BTC
#bitcoincoredisclosestortrafficvulnerability
🚨 ¡Miles de nodos de Bitcoin estuvieron expuestos a un riesgo de configuración!
Un fallo en la configuración opcional de lista blanca de Bitcoin Core permitió que algunos usuarios entrantes de Tor heredaran privilegios destinados a conexiones de confianza. Los nodos sin esta configuración específica no se vieron afectados.
$BTC $BTC
#bitcoincoredisclosestortrafficvulnerability
Un fallo en la configuración opcional de lista blanca de Bitcoin Core permitió que algunos usuarios entrantes de Tor heredaran privilegios destinados a conexiones de confianza. Los nodos sin esta configuración específica no se vieron afectados.
$BTC $BTC
#bitcoincoredisclosestortrafficvulnerability
31
📊 ¡Tres fallos de seguridad, una lección importante!
Bitcoin Core reveló tres vulnerabilidades que ya habían sido corregidas, relacionadas con los permisos de Tor, el procesamiento de bloques y las operaciones de minería. Estos hallazgos destacan la importancia de las revisiones continuas del código, la divulgación responsable y las actualizaciones oportunas.
$BTC $ETH $SOL
#bitcoincoredisclosestortrafficvulnerability
📊 ¡Tres fallos de seguridad, una lección importante!
Bitcoin Core reveló tres vulnerabilidades que ya habían sido corregidas, relacionadas con los permisos de Tor, el procesamiento de bloques y las operaciones de minería. Estos hallazgos destacan la importancia de las revisiones continuas del código, la divulgación responsable y las actualizaciones oportunas.
$BTC $ETH $SOL
#bitcoincoredisclosestortrafficvulnerability
Bitcoin Core reveló tres vulnerabilidades que ya habían sido corregidas, relacionadas con los permisos de Tor, el procesamiento de bloques y las operaciones de minería. Estos hallazgos destacan la importancia de las revisiones continuas del código, la divulgación responsable y las actualizaciones oportunas.
$BTC $ETH $SOL
#bitcoincoredisclosestortrafficvulnerability
11
·
--
🚨 ¡Una vulnerabilidad de seguridad afectó a miles de nodos de Bitcoin! ¿Estuvieron tus fondos en peligro?
Los desarrolladores de Bitcoin Core revelaron una vulnerabilidad de seguridad que permitió que algunas conexiones a través de la red Tor obtuvieran permisos reservados para dispositivos de confianza.
🔍 ¿Qué significa esto?
En pocas palabras, algunos nodos trataban las conexiones externas como si fueran de confianza, lo que podría permitir eludir algunas medidas de protección contra ataques y exponer información interna.
⚠️ ¿Hackearon Bitcoin?
¡No! La vulnerabilidad no estaba en el sistema de Bitcoin en sí, y no hay pruebas de que se hayan robado claves de monederos a causa de ella.
Y lo más importante: el problema se solucionó en octubre de 2025, pero sus detalles se anunciaron oficialmente el 10 de noviembre de 2026.
💡 La lección: incluso el software de código abierto necesita actualizaciones de seguridad constantes. Si ejecutas un nodo de Bitcoin Core, asegúrate de usar una versión compatible y actualizada.
👇 En tu opinión, ¿revelar las vulnerabilidades después de corregirlas fortalece la confianza en Bitcoin o genera preocupación?
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC #CryptoSecurity
⚠️ Contenido educativo e informativo.
🚨 ¡Una vulnerabilidad de seguridad afectó a miles de nodos de Bitcoin! ¿Estuvieron tus fondos en peligro?
Los desarrolladores de Bitcoin Core revelaron una vulnerabilidad de seguridad que permitió que algunas conexiones a través de la red Tor obtuvieran permisos reservados para dispositivos de confianza.
🔍 ¿Qué significa esto?
En pocas palabras, algunos nodos trataban las conexiones externas como si fueran de confianza, lo que podría permitir eludir algunas medidas de protección contra ataques y exponer información interna.
⚠️ ¿Hackearon Bitcoin?
¡No! La vulnerabilidad no estaba en el sistema de Bitcoin en sí, y no hay pruebas de que se hayan robado claves de monederos a causa de ella.
Y lo más importante: el problema se solucionó en octubre de 2025, pero sus detalles se anunciaron oficialmente el 10 de noviembre de 2026.
💡 La lección: incluso el software de código abierto necesita actualizaciones de seguridad constantes. Si ejecutas un nodo de Bitcoin Core, asegúrate de usar una versión compatible y actualizada.
👇 En tu opinión, ¿revelar las vulnerabilidades después de corregirlas fortalece la confianza en Bitcoin o genera preocupación?
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC #CryptoSecurity
⚠️ Contenido educativo e informativo.
Los desarrolladores de Bitcoin Core revelaron una vulnerabilidad de seguridad que permitió que algunas conexiones a través de la red Tor obtuvieran permisos reservados para dispositivos de confianza.
🔍 ¿Qué significa esto?
En pocas palabras, algunos nodos trataban las conexiones externas como si fueran de confianza, lo que podría permitir eludir algunas medidas de protección contra ataques y exponer información interna.
⚠️ ¿Hackearon Bitcoin?
¡No! La vulnerabilidad no estaba en el sistema de Bitcoin en sí, y no hay pruebas de que se hayan robado claves de monederos a causa de ella.
Y lo más importante: el problema se solucionó en octubre de 2025, pero sus detalles se anunciaron oficialmente el 10 de noviembre de 2026.
💡 La lección: incluso el software de código abierto necesita actualizaciones de seguridad constantes. Si ejecutas un nodo de Bitcoin Core, asegúrate de usar una versión compatible y actualizada.
👇 En tu opinión, ¿revelar las vulnerabilidades después de corregirlas fortalece la confianza en Bitcoin o genera preocupación?
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC #CryptoSecurity
⚠️ Contenido educativo e informativo.
4
248
🛡️ ¡Los desarrolladores de Bitcoin Core ya habían corregido la vulnerabilidad de Tor!
El problema de seguridad, identificado como CVE-2025-62860, se corrigió en octubre de 2025, pero se hizo público el 10 de noviembre de 2026. La divulgación tardía dio tiempo a los operadores para actualizar su software.
$BTC $ETH
#bitcoincoredisclosestortrafficvulnerability
🛡️ ¡Los desarrolladores de Bitcoin Core ya habían corregido la vulnerabilidad de Tor!
El problema de seguridad, identificado como CVE-2025-62860, se corrigió en octubre de 2025, pero se hizo público el 10 de noviembre de 2026. La divulgación tardía dio tiempo a los operadores para actualizar su software.
$BTC $ETH
#bitcoincoredisclosestortrafficvulnerability
El problema de seguridad, identificado como CVE-2025-62860, se corrigió en octubre de 2025, pero se hizo público el 10 de noviembre de 2026. La divulgación tardía dio tiempo a los operadores para actualizar su software.
$BTC $ETH
#bitcoincoredisclosestortrafficvulnerability
14
·
--
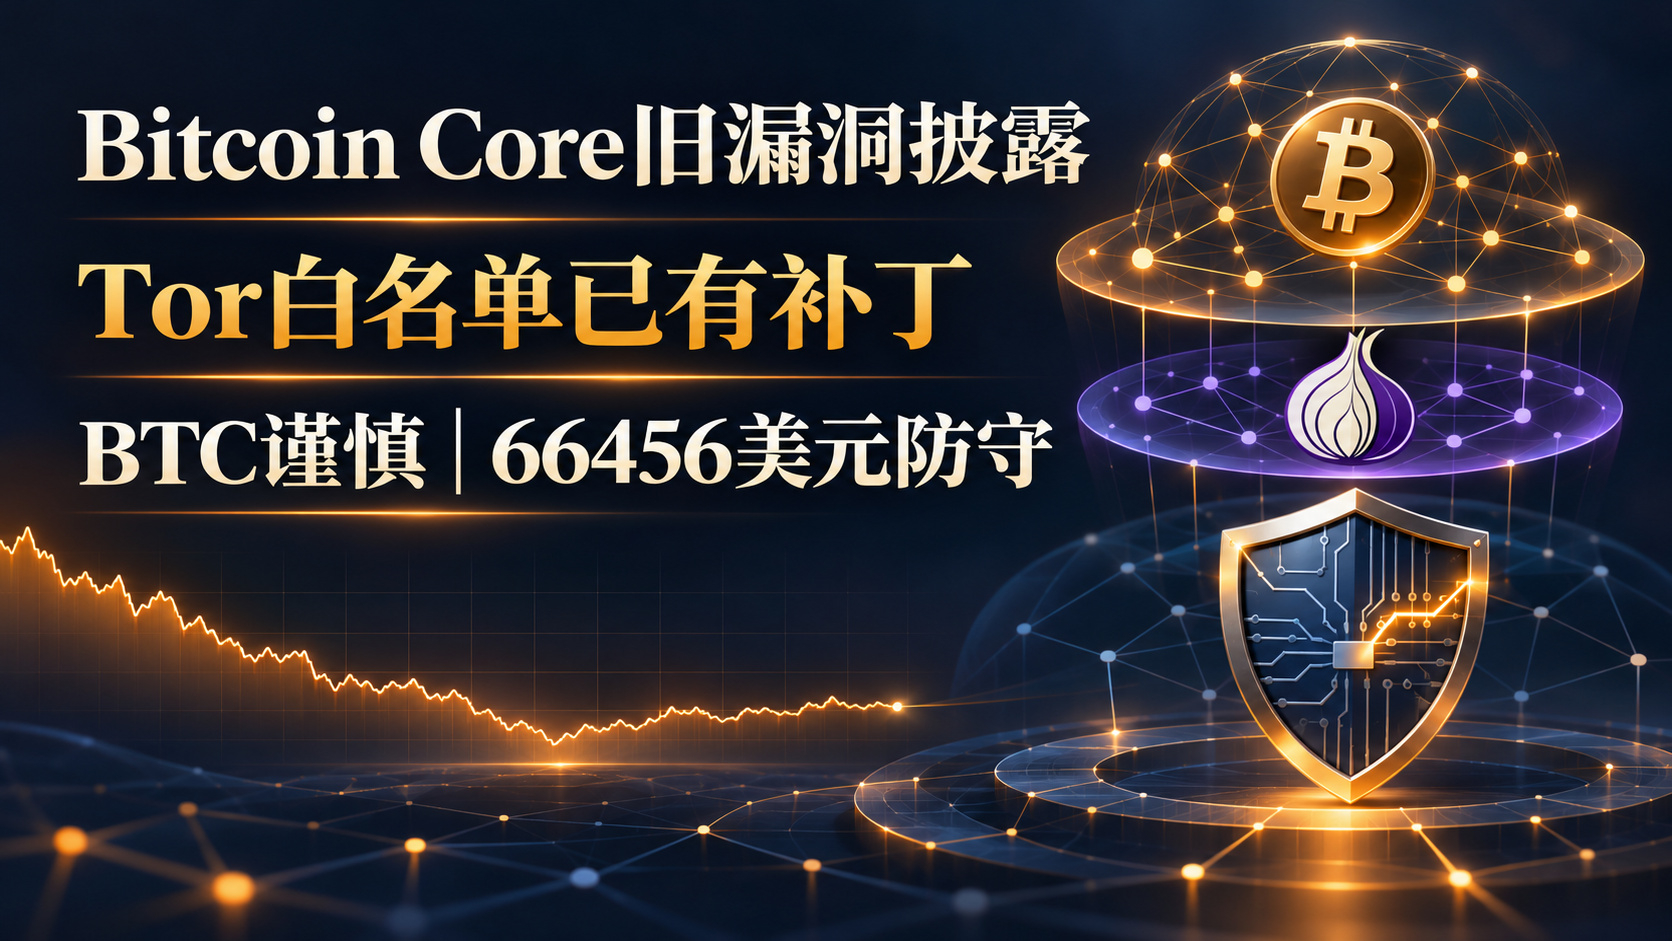
Antigua vulnerabilidad de Bitcoin Core en tendencia|Problema de la lista blanca de Tor ya corregido|Esperaré confirmación antes de abrir posiciones largas en BTC
Mi postura es considerar las divulgaciones de seguridad como un recordatorio para actualizar los nodos, no presentarlas como «hoy han hackeado la red de Bitcoin». En la lista de tendencias de Binance Square apareció #BitcoinCoreDisclosesTorTrafficVulnerability. Revisé el aviso de seguridad original de Bitcoin Core del 10 de noviembre: CVE-2025-62860, de gravedad moderada. En determinados nodos que configuran un rango no predeterminado de -whitelist para una dirección de proxy Tor, las conexiones entrantes de Tor pueden heredar por error permisos de confianza y eludir algunas protecciones contra la denegación de servicio y medidas de privacidad. Los nodos que no hayan configurado ese parámetro no predeterminado no se ven afectados. El equipo oficial indicó que varios miles de nodos accesibles de la red principal estaban afectados por esa configuración, pero el aviso no dice que se puedan robar BTC aprovechando la vulnerabilidad ni que se hayan modificado las reglas de consenso.
La cronología clave puede quedar fácilmente eclipsada por la repercusión: el problema se notificó en septiembre de 2025 y las correcciones se publicaron en octubre de 2025 con Bitcoin Core 30.0, 29.2 y 28.3, respectivamente. Los detalles no se hicieron públicos hasta el 10 de noviembre de 2026. La divulgación pública se produjo más de un año después del parche, por lo que no debe confundirse la fecha de divulgación con la aparición de la vulnerabilidad. Los nodos que ejecuten versiones antiguas y usen la configuración afectada deben comprobar la versión del software, los ajustes del paquete del proveedor y los permisos de la lista blanca. Los titulares comunes deben consultar los avisos de seguridad oficiales de sus monederos y servicios de custodia, y evitar que titulares como «toda la red está comprometida» los impulsen a transferir fondos o a perseguir el precio.
¿Por qué debería seguir interesándoles a los operadores? La resistencia de los nodos al abuso y la fiabilidad de la propagación afectan a la confianza en la infraestructura, y las noticias de seguridad pueden intensificar la aversión al riesgo a corto plazo en mercados volátiles. Por otro lado, el parche ya existe y el incidente, por sí solo, no permite deducir la magnitud de una nueva presión vendedora. Veo que BTC/USDT en Binance cotiza en torno a los 67281.75 dólares, con un rango de 66456 a 70214.31 dólares en las últimas 24 horas, aproximadamente un 2.18% menos que hace 24 horas. Esto es solo una observación simultánea del mercado y no basta para atribuir la caída al aviso de Tor; las expectativas sobre los tipos de interés, los flujos de ETF y el apetito general por el riesgo también pueden influir en el precio durante el mismo periodo. El PPI de octubre publicado por el BLS, con un 0.3% intermensual y un 6.5% interanual, tampoco respalda afirmar, basándose únicamente en la frase «la inflación se modera», que la política vaya a cambiar de rumbo de inmediato.
Si operara por cuenta propia, ahora no abriría posiciones cortas; esperaría a que se cumplieran las condiciones y entonces abriría una posición larga pequeña. Mi posición actual es del 0%. Solo probaría una posición larga con un máximo del 3% del capital total si BTC vuelve a superar los 68000 dólares, luego retrocede hacia los 67500 y se mantiene por encima, y no aparecen nuevas actualizaciones sustanciales sobre la seguridad de los nodos. El primer objetivo sería cerrar la mitad en 68500 dólares y el segundo, cerrar el resto en 70000 dólares. Si después de entrar cae por debajo de 66456 dólares, activaría el stop loss y cerraría toda la posición. También abandonaría el plan si se divulga oficialmente un nuevo riesgo sin corregir o si el precio fracasa repetidamente por encima de 68000 dólares. Si cae directamente por debajo de 66456, no intentaría atrapar el cuchillo; esperaría a verificar la información en la siguiente ronda. Hasta que se active este plan, no se considera que haya habido una operación, y mucho menos ganancias.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Lo anterior es solo una observación personal del mercado y no constituye asesoramiento de inversión.
Antigua vulnerabilidad de Bitcoin Core en tendencia|Problema de la lista blanca de Tor ya corregido|Esperaré confirmación antes de abrir posiciones largas en BTC
Mi postura es considerar las divulgaciones de seguridad como un recordatorio para actualizar los nodos, no presentarlas como «hoy han hackeado la red de Bitcoin». En la lista de tendencias de Binance Square apareció #BitcoinCoreDisclosesTorTrafficVulnerability. Revisé el aviso de seguridad original de Bitcoin Core del 10 de noviembre: CVE-2025-62860, de gravedad moderada. En determinados nodos que configuran un rango no predeterminado de -whitelist para una dirección de proxy Tor, las conexiones entrantes de Tor pueden heredar por error permisos de confianza y eludir algunas protecciones contra la denegación de servicio y medidas de privacidad. Los nodos que no hayan configurado ese parámetro no predeterminado no se ven afectados. El equipo oficial indicó que varios miles de nodos accesibles de la red principal estaban afectados por esa configuración, pero el aviso no dice que se puedan robar BTC aprovechando la vulnerabilidad ni que se hayan modificado las reglas de consenso.
La cronología clave puede quedar fácilmente eclipsada por la repercusión: el problema se notificó en septiembre de 2025 y las correcciones se publicaron en octubre de 2025 con Bitcoin Core 30.0, 29.2 y 28.3, respectivamente. Los detalles no se hicieron públicos hasta el 10 de noviembre de 2026. La divulgación pública se produjo más de un año después del parche, por lo que no debe confundirse la fecha de divulgación con la aparición de la vulnerabilidad. Los nodos que ejecuten versiones antiguas y usen la configuración afectada deben comprobar la versión del software, los ajustes del paquete del proveedor y los permisos de la lista blanca. Los titulares comunes deben consultar los avisos de seguridad oficiales de sus monederos y servicios de custodia, y evitar que titulares como «toda la red está comprometida» los impulsen a transferir fondos o a perseguir el precio.
¿Por qué debería seguir interesándoles a los operadores? La resistencia de los nodos al abuso y la fiabilidad de la propagación afectan a la confianza en la infraestructura, y las noticias de seguridad pueden intensificar la aversión al riesgo a corto plazo en mercados volátiles. Por otro lado, el parche ya existe y el incidente, por sí solo, no permite deducir la magnitud de una nueva presión vendedora. Veo que BTC/USDT en Binance cotiza en torno a los 67281.75 dólares, con un rango de 66456 a 70214.31 dólares en las últimas 24 horas, aproximadamente un 2.18% menos que hace 24 horas. Esto es solo una observación simultánea del mercado y no basta para atribuir la caída al aviso de Tor; las expectativas sobre los tipos de interés, los flujos de ETF y el apetito general por el riesgo también pueden influir en el precio durante el mismo periodo. El PPI de octubre publicado por el BLS, con un 0.3% intermensual y un 6.5% interanual, tampoco respalda afirmar, basándose únicamente en la frase «la inflación se modera», que la política vaya a cambiar de rumbo de inmediato.
Si operara por cuenta propia, ahora no abriría posiciones cortas; esperaría a que se cumplieran las condiciones y entonces abriría una posición larga pequeña. Mi posición actual es del 0%. Solo probaría una posición larga con un máximo del 3% del capital total si BTC vuelve a superar los 68000 dólares, luego retrocede hacia los 67500 y se mantiene por encima, y no aparecen nuevas actualizaciones sustanciales sobre la seguridad de los nodos. El primer objetivo sería cerrar la mitad en 68500 dólares y el segundo, cerrar el resto en 70000 dólares. Si después de entrar cae por debajo de 66456 dólares, activaría el stop loss y cerraría toda la posición. También abandonaría el plan si se divulga oficialmente un nuevo riesgo sin corregir o si el precio fracasa repetidamente por encima de 68000 dólares. Si cae directamente por debajo de 66456, no intentaría atrapar el cuchillo; esperaría a verificar la información en la siguiente ronda. Hasta que se active este plan, no se considera que haya habido una operación, y mucho menos ganancias.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Lo anterior es solo una observación personal del mercado y no constituye asesoramiento de inversión.
Mi postura es considerar las divulgaciones de seguridad como un recordatorio para actualizar los nodos, no presentarlas como «hoy han hackeado la red de Bitcoin». En la lista de tendencias de Binance Square apareció #BitcoinCoreDisclosesTorTrafficVulnerability. Revisé el aviso de seguridad original de Bitcoin Core del 10 de noviembre: CVE-2025-62860, de gravedad moderada. En determinados nodos que configuran un rango no predeterminado de -whitelist para una dirección de proxy Tor, las conexiones entrantes de Tor pueden heredar por error permisos de confianza y eludir algunas protecciones contra la denegación de servicio y medidas de privacidad. Los nodos que no hayan configurado ese parámetro no predeterminado no se ven afectados. El equipo oficial indicó que varios miles de nodos accesibles de la red principal estaban afectados por esa configuración, pero el aviso no dice que se puedan robar BTC aprovechando la vulnerabilidad ni que se hayan modificado las reglas de consenso.
La cronología clave puede quedar fácilmente eclipsada por la repercusión: el problema se notificó en septiembre de 2025 y las correcciones se publicaron en octubre de 2025 con Bitcoin Core 30.0, 29.2 y 28.3, respectivamente. Los detalles no se hicieron públicos hasta el 10 de noviembre de 2026. La divulgación pública se produjo más de un año después del parche, por lo que no debe confundirse la fecha de divulgación con la aparición de la vulnerabilidad. Los nodos que ejecuten versiones antiguas y usen la configuración afectada deben comprobar la versión del software, los ajustes del paquete del proveedor y los permisos de la lista blanca. Los titulares comunes deben consultar los avisos de seguridad oficiales de sus monederos y servicios de custodia, y evitar que titulares como «toda la red está comprometida» los impulsen a transferir fondos o a perseguir el precio.
¿Por qué debería seguir interesándoles a los operadores? La resistencia de los nodos al abuso y la fiabilidad de la propagación afectan a la confianza en la infraestructura, y las noticias de seguridad pueden intensificar la aversión al riesgo a corto plazo en mercados volátiles. Por otro lado, el parche ya existe y el incidente, por sí solo, no permite deducir la magnitud de una nueva presión vendedora. Veo que BTC/USDT en Binance cotiza en torno a los 67281.75 dólares, con un rango de 66456 a 70214.31 dólares en las últimas 24 horas, aproximadamente un 2.18% menos que hace 24 horas. Esto es solo una observación simultánea del mercado y no basta para atribuir la caída al aviso de Tor; las expectativas sobre los tipos de interés, los flujos de ETF y el apetito general por el riesgo también pueden influir en el precio durante el mismo periodo. El PPI de octubre publicado por el BLS, con un 0.3% intermensual y un 6.5% interanual, tampoco respalda afirmar, basándose únicamente en la frase «la inflación se modera», que la política vaya a cambiar de rumbo de inmediato.
Si operara por cuenta propia, ahora no abriría posiciones cortas; esperaría a que se cumplieran las condiciones y entonces abriría una posición larga pequeña. Mi posición actual es del 0%. Solo probaría una posición larga con un máximo del 3% del capital total si BTC vuelve a superar los 68000 dólares, luego retrocede hacia los 67500 y se mantiene por encima, y no aparecen nuevas actualizaciones sustanciales sobre la seguridad de los nodos. El primer objetivo sería cerrar la mitad en 68500 dólares y el segundo, cerrar el resto en 70000 dólares. Si después de entrar cae por debajo de 66456 dólares, activaría el stop loss y cerraría toda la posición. También abandonaría el plan si se divulga oficialmente un nuevo riesgo sin corregir o si el precio fracasa repetidamente por encima de 68000 dólares. Si cae directamente por debajo de 66456, no intentaría atrapar el cuchillo; esperaría a verificar la información en la siguiente ronda. Hasta que se active este plan, no se considera que haya habido una operación, y mucho menos ganancias.
#BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Lo anterior es solo una observación personal del mercado y no constituye asesoramiento de inversión.
13

·
--
#BitcoinCoreRevelaVulnerabilidadDelTráficoTor
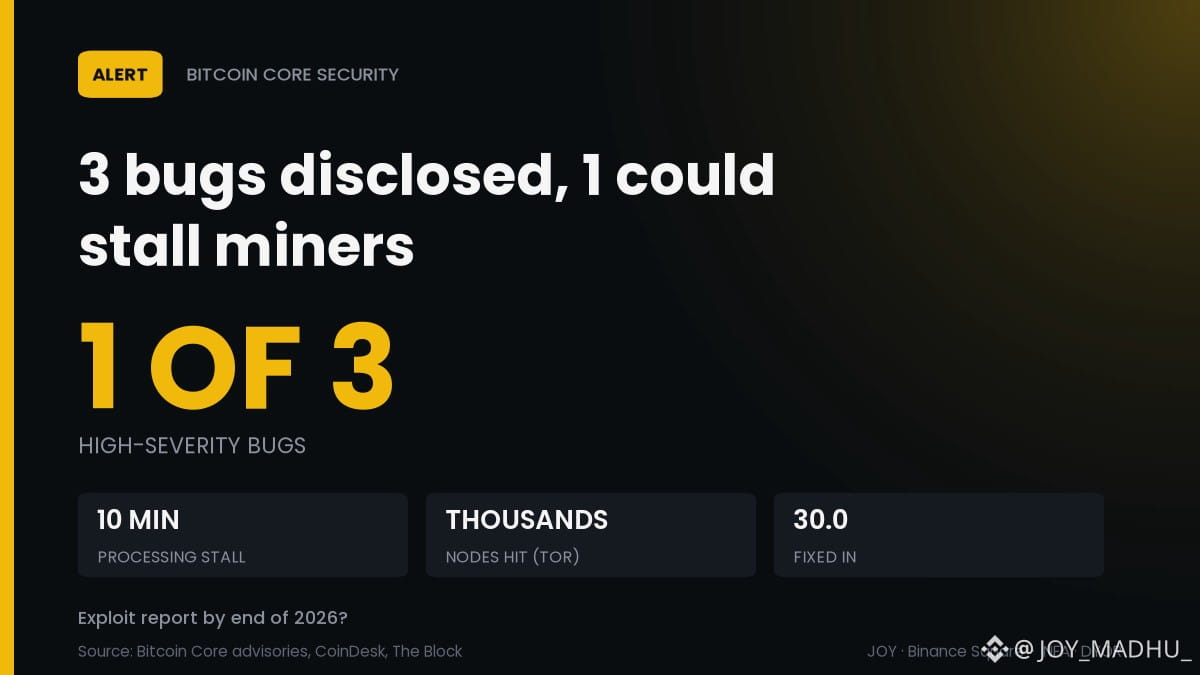
⛏️ No solo Tor: 3 errores de Core, 1 podría detener a los mineros
El fallo de Tor fue uno de los tres errores que Core divulgó el 10 de noviembre. El más grave afectó a los mineros.
⚠️ Alto: los mineros podían no lograr crear bloques después de una reorganización
📉 Medio: el procesamiento de bloques se detenía hasta 10 min, de forma repetida
📊 Medio: los pares de Tor obtuvieron estado de confianza en «miles» de nodos
📅 Todos corregidos en la versión 30.0 (octubre de 2025); las versiones 29.x llegan al fin de su vida útil el 27 de octubre
Mi lectura: no se han reportado ataques, pero los nodos 28.x/29.x deberían actualizarse.
¿Se confirmará la explotación de alguno de los 3 antes de 2027: sí o no? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #BitcoinMining
#BitcoinCoreRevelaVulnerabilidadDelTráficoTor
⛏️ No solo Tor: 3 errores de Core, 1 podría detener a los mineros
El fallo de Tor fue uno de los tres errores que Core divulgó el 10 de noviembre. El más grave afectó a los mineros.
⚠️ Alto: los mineros podían no lograr crear bloques después de una reorganización
📉 Medio: el procesamiento de bloques se detenía hasta 10 min, de forma repetida
📊 Medio: los pares de Tor obtuvieron estado de confianza en «miles» de nodos
📅 Todos corregidos en la versión 30.0 (octubre de 2025); las versiones 29.x llegan al fin de su vida útil el 27 de octubre
Mi lectura: no se han reportado ataques, pero los nodos 28.x/29.x deberían actualizarse.
¿Se confirmará la explotación de alguno de los 3 antes de 2027: sí o no? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #BitcoinMining
⛏️ No solo Tor: 3 errores de Core, 1 podría detener a los mineros
El fallo de Tor fue uno de los tres errores que Core divulgó el 10 de noviembre. El más grave afectó a los mineros.
⚠️ Alto: los mineros podían no lograr crear bloques después de una reorganización
📉 Medio: el procesamiento de bloques se detenía hasta 10 min, de forma repetida
📊 Medio: los pares de Tor obtuvieron estado de confianza en «miles» de nodos
📅 Todos corregidos en la versión 30.0 (octubre de 2025); las versiones 29.x llegan al fin de su vida útil el 27 de octubre
Mi lectura: no se han reportado ataques, pero los nodos 28.x/29.x deberían actualizarse.
¿Se confirmará la explotación de alguno de los 3 antes de 2027: sí o no? 👇
$BTC
#BitcoinCoreDisclosesTorTrafficVulnerability #Bitcoin #BitcoinMining
SHERAZ FAHEEM 01:
Responsible disclosure allows developers to identify weaknesses and improve the resilience of the ecosystem.
1
32
·
--
Alcista
#BitcoinCoreDisclosesTorTrafficVulnerability Bitcoin Core revela una vulnerabilidad de Tor: qué deben saber los operadores de nodos
Bitcoin Core ha revelado públicamente una vulnerabilidad de seguridad que, bajo ciertas configuraciones, permitía que conexiones entrantes de Tor obtuvieran permisos de pares de confianza en miles de nodos de Bitcoin accesibles. El problema, identificado como CVE-2025-62860, plantea preguntas importantes sobre la seguridad de la red y la gestión de la configuración de confianza en una infraestructura descentralizada.
La vulnerabilidad se producía cuando Bitcoin Core consideraba de confianza las conexiones entrantes de Tor porque la dirección del proxy Tor local coincidía con un rango de IP configurado mediante el ajuste opcional de lista blanca. Como consecuencia, estas conexiones podían eludir ciertos límites contra ataques de denegación de servicio y protecciones de privacidad que normalmente se aplican a los pares que no son de confianza.
Sin embargo, la exposición dependía de la configuración. Los nodos que nunca habilitaron el ajuste de lista blanca, que no viene activado por defecto, no se vieron afectados por este problema en particular. Es importante destacar que la vulnerabilidad ya se había corregido mediante actualizaciones de Bitcoin Core publicadas en octubre de 2025, antes de la divulgación pública detallada del 10 de noviembre de 2026.
Desde la perspectiva del mercado, este acontecimiento es más relevante para la infraestructura técnica de Bitcoin que para su evolución inmediata de precios. La transparencia en materia de seguridad y el mantenimiento oportuno del software siguen siendo esenciales para conservar la confianza en las redes descentralizadas.
Para los operadores, la conclusión clave es distinguir entre una vulnerabilidad histórica de software y una amenaza activa para toda la red. Seguir las divulgaciones de los desarrolladores, las actualizaciones de los nodos y la resiliencia de la red ofrece una perspectiva más equilibrada que reaccionar únicamente a los titulares sobre seguridad.
$AKE
{future}(AKEUSDT)
$SHELL
{future}(SHELLUSDT)
$TAC
{future}(TACUSDT)
#BitcoinCoreDisclosesTorTrafficVulnerability Bitcoin Core revela una vulnerabilidad de Tor: qué deben saber los operadores de nodos
Bitcoin Core ha revelado públicamente una vulnerabilidad de seguridad que, bajo ciertas configuraciones, permitía que conexiones entrantes de Tor obtuvieran permisos de pares de confianza en miles de nodos de Bitcoin accesibles. El problema, identificado como CVE-2025-62860, plantea preguntas importantes sobre la seguridad de la red y la gestión de la configuración de confianza en una infraestructura descentralizada.
La vulnerabilidad se producía cuando Bitcoin Core consideraba de confianza las conexiones entrantes de Tor porque la dirección del proxy Tor local coincidía con un rango de IP configurado mediante el ajuste opcional de lista blanca. Como consecuencia, estas conexiones podían eludir ciertos límites contra ataques de denegación de servicio y protecciones de privacidad que normalmente se aplican a los pares que no son de confianza.
Sin embargo, la exposición dependía de la configuración. Los nodos que nunca habilitaron el ajuste de lista blanca, que no viene activado por defecto, no se vieron afectados por este problema en particular. Es importante destacar que la vulnerabilidad ya se había corregido mediante actualizaciones de Bitcoin Core publicadas en octubre de 2025, antes de la divulgación pública detallada del 10 de noviembre de 2026.
Desde la perspectiva del mercado, este acontecimiento es más relevante para la infraestructura técnica de Bitcoin que para su evolución inmediata de precios. La transparencia en materia de seguridad y el mantenimiento oportuno del software siguen siendo esenciales para conservar la confianza en las redes descentralizadas.
Para los operadores, la conclusión clave es distinguir entre una vulnerabilidad histórica de software y una amenaza activa para toda la red. Seguir las divulgaciones de los desarrolladores, las actualizaciones de los nodos y la resiliencia de la red ofrece una perspectiva más equilibrada que reaccionar únicamente a los titulares sobre seguridad.
$AKE
$SHELL
$TAC
Bitcoin Core ha revelado públicamente una vulnerabilidad de seguridad que, bajo ciertas configuraciones, permitía que conexiones entrantes de Tor obtuvieran permisos de pares de confianza en miles de nodos de Bitcoin accesibles. El problema, identificado como CVE-2025-62860, plantea preguntas importantes sobre la seguridad de la red y la gestión de la configuración de confianza en una infraestructura descentralizada.
La vulnerabilidad se producía cuando Bitcoin Core consideraba de confianza las conexiones entrantes de Tor porque la dirección del proxy Tor local coincidía con un rango de IP configurado mediante el ajuste opcional de lista blanca. Como consecuencia, estas conexiones podían eludir ciertos límites contra ataques de denegación de servicio y protecciones de privacidad que normalmente se aplican a los pares que no son de confianza.
Sin embargo, la exposición dependía de la configuración. Los nodos que nunca habilitaron el ajuste de lista blanca, que no viene activado por defecto, no se vieron afectados por este problema en particular. Es importante destacar que la vulnerabilidad ya se había corregido mediante actualizaciones de Bitcoin Core publicadas en octubre de 2025, antes de la divulgación pública detallada del 10 de noviembre de 2026.
Desde la perspectiva del mercado, este acontecimiento es más relevante para la infraestructura técnica de Bitcoin que para su evolución inmediata de precios. La transparencia en materia de seguridad y el mantenimiento oportuno del software siguen siendo esenciales para conservar la confianza en las redes descentralizadas.
Para los operadores, la conclusión clave es distinguir entre una vulnerabilidad histórica de software y una amenaza activa para toda la red. Seguir las divulgaciones de los desarrolladores, las actualizaciones de los nodos y la resiliencia de la red ofrece una perspectiva más equilibrada que reaccionar únicamente a los titulares sobre seguridad.
$AKE
$SHELL
$TAC
80
·
--
Bitcoin Core revela una vulnerabilidad en el tráfico de Tor que afecta a miles de nodos
Bitcoin Core ha revelado públicamente una falla de seguridad (CVE-2025-62860) por la que el tráfico entrante de Tor, combinado con configuraciones de -whitelist no predeterminadas, heredaba el estado de par local «de confianza» en miles de nodos accesibles, debilitando las protecciones contra DoS y de privacidad.
El problema se reveló junto con otros dos errores —incluida una vulnerabilidad de alta gravedad que paraliza la plantilla de bloques (CVE-2025-62861)— tras el fin del soporte de la serie 29.x. Aunque las tres fallas ya se corrigieron en Bitcoin Core 30.0 (y los parches se incorporaron a las versiones 29.2 y 28.3), sin que se hayan reportado explotaciones activas, alrededor del 9 % de los nodos accesibles todavía ejecuta versiones obsoletas y debería actualizarse de inmediato.
Este es el breve plan táctico de operaciones para las tres principales monedas en observación:
$BTC
Entrada: Comprar en retrocesos hacia la zona de demanda de $66,000–$66,700 o tras una ruptura por encima de $68,500.
Objetivos: $71,000–$73,500 | Stop-loss: $64,500
$ZEC
Entrada: Acumular cerca de la zona de demanda de $850–$900 o tras recuperar el nivel de $960.
Objetivos: $1,050–$1,150 | Stop-loss: $790
$ETH
Entrada: Comprar en un rebote del soporte de $1,850–$1,900 o tras un cierre de 4H por encima de $1,960.
Objetivos: $2,080–$2,180 | Stop-loss: $1,780
Aviso legal: Este es solo un análisis de mercado, no asesoramiento financiero. Gestione siempre el riesgo y haga su propia investigación (DYOR).
{spot}(BTCUSDT)
{spot}(ZECUSDT)
{spot}(ETHUSDT)
#BitcoinCoreDisclosesTorTrafficVulnerability #BinanceSquare2026 #CryptoSecurity #Write2Earn
Bitcoin Core revela una vulnerabilidad en el tráfico de Tor que afecta a miles de nodos
Bitcoin Core ha revelado públicamente una falla de seguridad (CVE-2025-62860) por la que el tráfico entrante de Tor, combinado con configuraciones de -whitelist no predeterminadas, heredaba el estado de par local «de confianza» en miles de nodos accesibles, debilitando las protecciones contra DoS y de privacidad.
El problema se reveló junto con otros dos errores —incluida una vulnerabilidad de alta gravedad que paraliza la plantilla de bloques (CVE-2025-62861)— tras el fin del soporte de la serie 29.x. Aunque las tres fallas ya se corrigieron en Bitcoin Core 30.0 (y los parches se incorporaron a las versiones 29.2 y 28.3), sin que se hayan reportado explotaciones activas, alrededor del 9 % de los nodos accesibles todavía ejecuta versiones obsoletas y debería actualizarse de inmediato.
Este es el breve plan táctico de operaciones para las tres principales monedas en observación:
$BTC
Entrada: Comprar en retrocesos hacia la zona de demanda de $66,000–$66,700 o tras una ruptura por encima de $68,500.
Objetivos: $71,000–$73,500 | Stop-loss: $64,500
$ZEC
Entrada: Acumular cerca de la zona de demanda de $850–$900 o tras recuperar el nivel de $960.
Objetivos: $1,050–$1,150 | Stop-loss: $790
$ETH
Entrada: Comprar en un rebote del soporte de $1,850–$1,900 o tras un cierre de 4H por encima de $1,960.
Objetivos: $2,080–$2,180 | Stop-loss: $1,780
Aviso legal: Este es solo un análisis de mercado, no asesoramiento financiero. Gestione siempre el riesgo y haga su propia investigación (DYOR).
#BitcoinCoreDisclosesTorTrafficVulnerability #BinanceSquare2026 #CryptoSecurity #Write2Earn
Bitcoin Core ha revelado públicamente una falla de seguridad (CVE-2025-62860) por la que el tráfico entrante de Tor, combinado con configuraciones de -whitelist no predeterminadas, heredaba el estado de par local «de confianza» en miles de nodos accesibles, debilitando las protecciones contra DoS y de privacidad.
El problema se reveló junto con otros dos errores —incluida una vulnerabilidad de alta gravedad que paraliza la plantilla de bloques (CVE-2025-62861)— tras el fin del soporte de la serie 29.x. Aunque las tres fallas ya se corrigieron en Bitcoin Core 30.0 (y los parches se incorporaron a las versiones 29.2 y 28.3), sin que se hayan reportado explotaciones activas, alrededor del 9 % de los nodos accesibles todavía ejecuta versiones obsoletas y debería actualizarse de inmediato.
Este es el breve plan táctico de operaciones para las tres principales monedas en observación:
$BTC
Entrada: Comprar en retrocesos hacia la zona de demanda de $66,000–$66,700 o tras una ruptura por encima de $68,500.
Objetivos: $71,000–$73,500 | Stop-loss: $64,500
$ZEC
Entrada: Acumular cerca de la zona de demanda de $850–$900 o tras recuperar el nivel de $960.
Objetivos: $1,050–$1,150 | Stop-loss: $790
$ETH
Entrada: Comprar en un rebote del soporte de $1,850–$1,900 o tras un cierre de 4H por encima de $1,960.
Objetivos: $2,080–$2,180 | Stop-loss: $1,780
Aviso legal: Este es solo un análisis de mercado, no asesoramiento financiero. Gestione siempre el riesgo y haga su propia investigación (DYOR).
#BitcoinCoreDisclosesTorTrafficVulnerability #BinanceSquare2026 #CryptoSecurity #Write2Earn
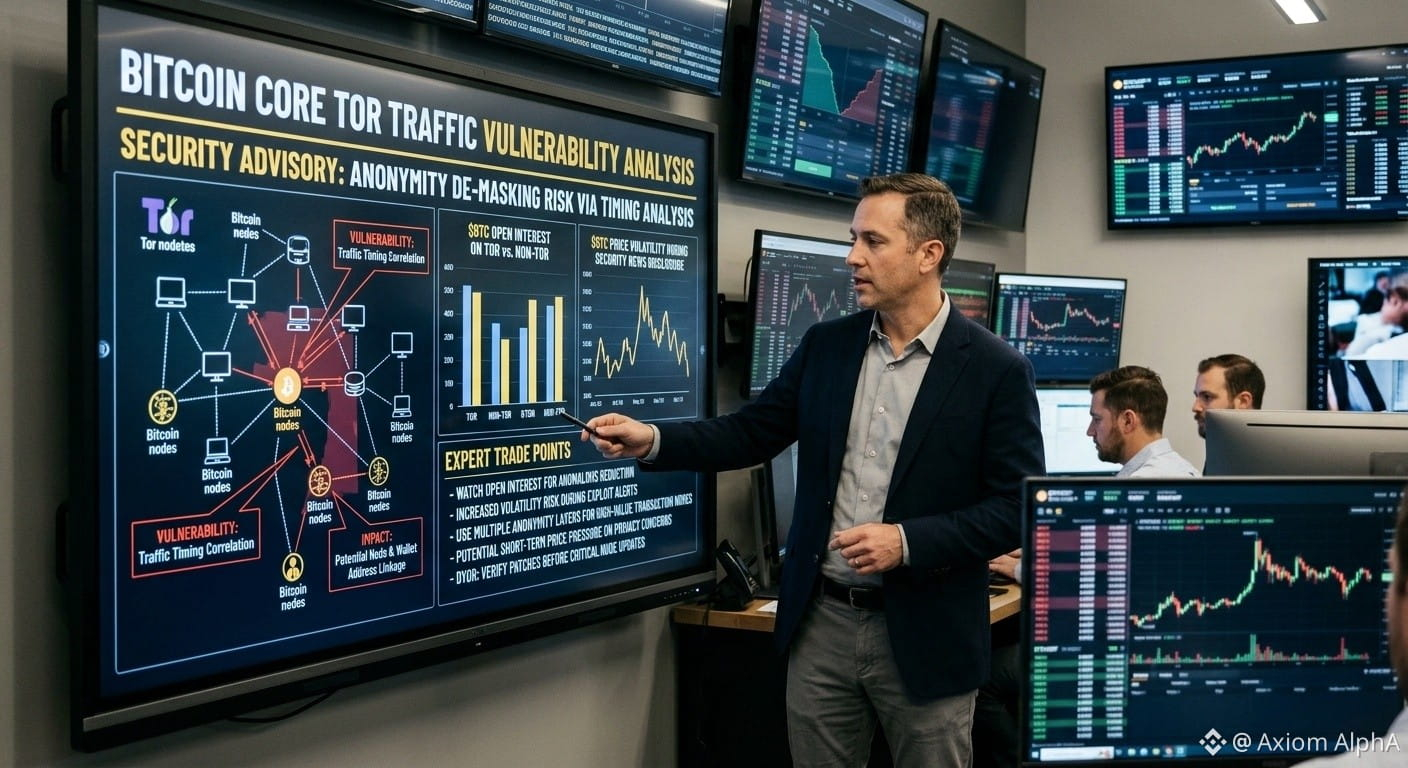
SHERAZ FAHEEM 01:
Clear communication about potential risks gives users and developers an opportunity to respond responsibly.
1
1
76

·
--
#bitcoincoredisclosestortrafficvulnerability
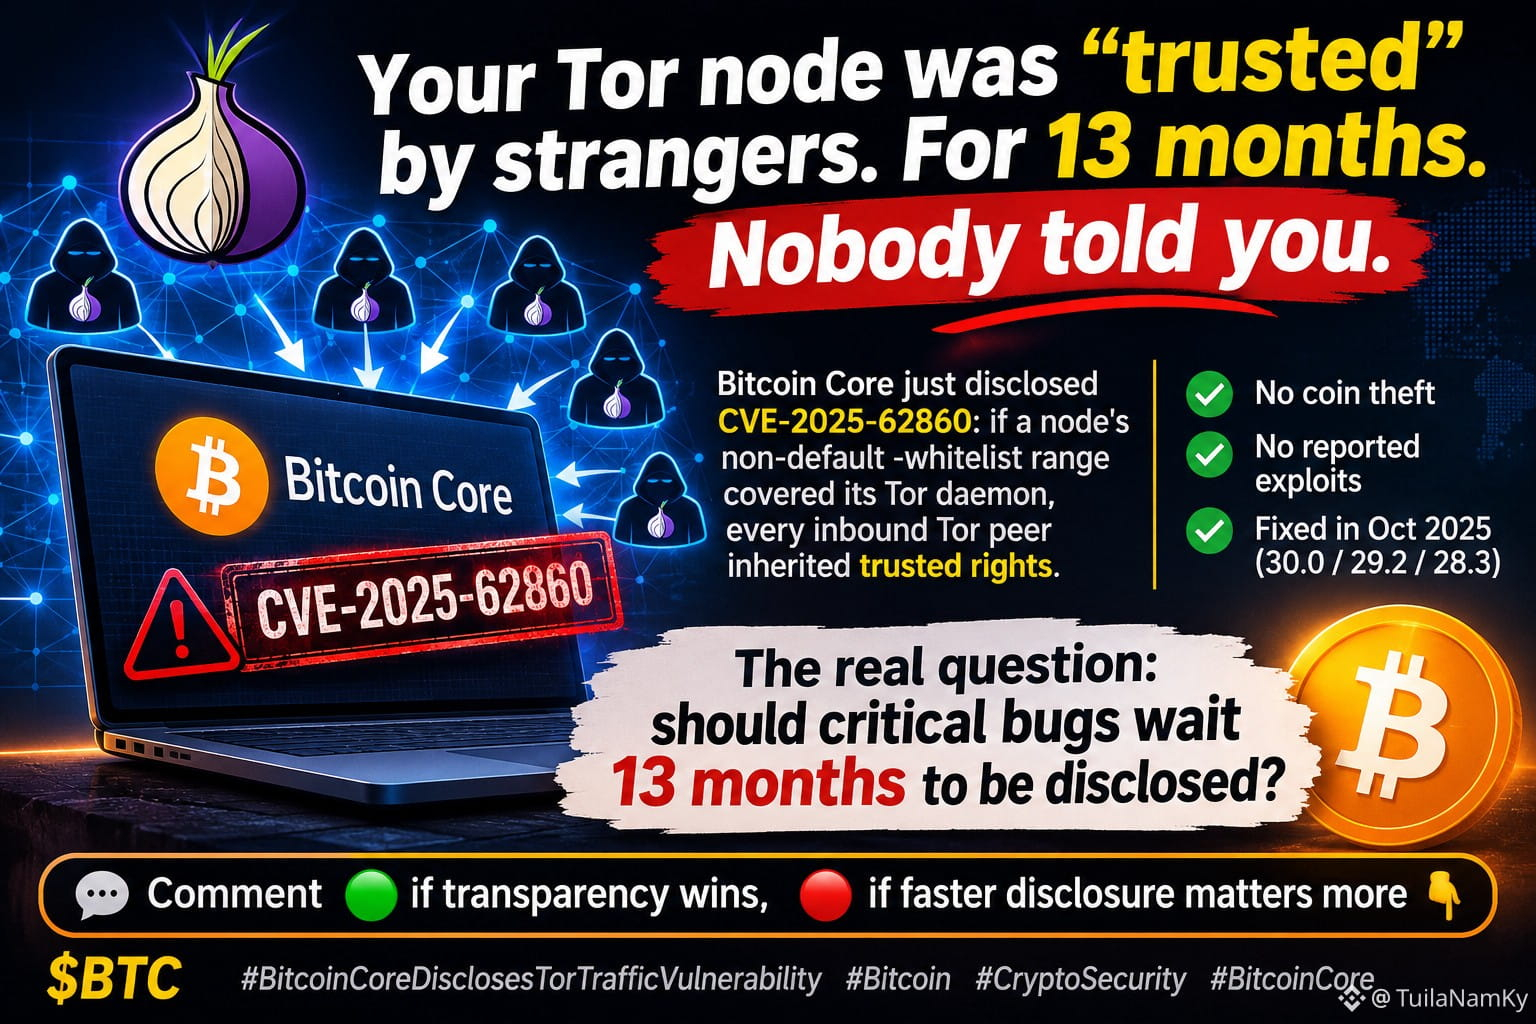
🧅 Tu nodo Tor fue considerado «de confianza» por desconocidos. Durante 13 meses. Nadie te lo dijo.
Bitcoin Core acaba de revelar la vulnerabilidad CVE-2025-62860: si el rango no predeterminado de -whitelist de un nodo incluía su daemon de Tor, todos los pares Tor entrantes heredaban derechos de confianza.
✅ Sin robo de monedas
✅ No se han denunciado explotaciones
✅ Corregida en octubre de 2025 (30.0 / 29.2 / 28.3)
La verdadera pregunta: ¿deberían esperar 13 meses los errores críticos para ser revelados?
Comenta 🟢 si gana la transparencia, 🔴 si importa más revelar los errores cuanto antes 👇
$BTC
{future}(BTCUSDT)
#Bitcoin #CryptoSecurity #BitcoinCore
#bitcoincoredisclosestortrafficvulnerability
🧅 Tu nodo Tor fue considerado «de confianza» por desconocidos. Durante 13 meses. Nadie te lo dijo.
Bitcoin Core acaba de revelar la vulnerabilidad CVE-2025-62860: si el rango no predeterminado de -whitelist de un nodo incluía su daemon de Tor, todos los pares Tor entrantes heredaban derechos de confianza.
✅ Sin robo de monedas
✅ No se han denunciado explotaciones
✅ Corregida en octubre de 2025 (30.0 / 29.2 / 28.3)
La verdadera pregunta: ¿deberían esperar 13 meses los errores críticos para ser revelados?
Comenta 🟢 si gana la transparencia, 🔴 si importa más revelar los errores cuanto antes 👇
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
🧅 Tu nodo Tor fue considerado «de confianza» por desconocidos. Durante 13 meses. Nadie te lo dijo.
Bitcoin Core acaba de revelar la vulnerabilidad CVE-2025-62860: si el rango no predeterminado de -whitelist de un nodo incluía su daemon de Tor, todos los pares Tor entrantes heredaban derechos de confianza.
✅ Sin robo de monedas
✅ No se han denunciado explotaciones
✅ Corregida en octubre de 2025 (30.0 / 29.2 / 28.3)
La verdadera pregunta: ¿deberían esperar 13 meses los errores críticos para ser revelados?
Comenta 🟢 si gana la transparencia, 🔴 si importa más revelar los errores cuanto antes 👇
$BTC
#Bitcoin #CryptoSecurity #BitcoinCore
SHERAZ FAHEEM 01:
Open communication from Bitcoin Core helps developers and users better understand potential network vulnerabilities.
2
165
·
--
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 ÚLTIMA HORA: Bitcoin Core revela una vulnerabilidad en el tráfico de Tor
¡Esto es ENORME para quienes operan nodos y valoran la privacidad! 👇
¿Qué pasó?
Bitcoin Core reveló la vulnerabilidad CVE-2025-62860: un fallo de Tor que permitía que CUALQUIER desconocido en Tor obtuviera permisos de CONFIANZA en miles de nodos. 😱
¿Cómo?
➡️ El tráfico de Tor se trataba como tráfico LOCAL
➡️ Si el nodo tenía activada la opción -whitelist, los desconocidos de Tor podían eludir las protecciones contra el spam y de privacidad
➡️ Miles de nodos de la red principal accesibles incluían en la lista blanca TODAS las conexiones entrantes de Tor
Buenas noticias:
✅ NO se perdieron monedas ni se hackearon billeteras
✅ Corregido en octubre de 2025 en las versiones v30.0, v29.2 y v28.3
✅ Los nodos SIN whitelist NO se vieron afectados
✅ Se reveló el 10 de noviembre, tras el fin del soporte de la versión 29.x
PERO también se revelaron:
⚠️ CVE-2025-62861 ALTA: podría impedir que los nodos de minería generen bloques válidos
⚠️ CVE-2025-62859 MEDIA: podría detener el procesamiento de bloques durante 10 minutos
¿Qué hacer AHORA?
1. Actualiza a la versión más reciente de Bitcoin Core LO ANTES POSIBLE
2. Revisa la configuración de -whitelist
3. Si operas un nodo Tor, VERIFICA tu configuración
Bitcoin sigue siendo seguro: ¡así funciona la divulgación responsable!
¿Operas un nodo? 👇
🟢 = Ya actualicé
🟡 = Actualizando ahora
🔴 = No lo sabía
¡Reenvíalo para advertir a quienes operan nodos!
#Bitcoin #BTC #Tor #BitcoinCore #SeguridadCripto #Binance
#BitcoinCoreDisclosesTorTrafficVulnerability 🚨 ÚLTIMA HORA: Bitcoin Core revela una vulnerabilidad en el tráfico de Tor
¡Esto es ENORME para quienes operan nodos y valoran la privacidad! 👇
¿Qué pasó?
Bitcoin Core reveló la vulnerabilidad CVE-2025-62860: un fallo de Tor que permitía que CUALQUIER desconocido en Tor obtuviera permisos de CONFIANZA en miles de nodos. 😱
¿Cómo?
➡️ El tráfico de Tor se trataba como tráfico LOCAL
➡️ Si el nodo tenía activada la opción -whitelist, los desconocidos de Tor podían eludir las protecciones contra el spam y de privacidad
➡️ Miles de nodos de la red principal accesibles incluían en la lista blanca TODAS las conexiones entrantes de Tor
Buenas noticias:
✅ NO se perdieron monedas ni se hackearon billeteras
✅ Corregido en octubre de 2025 en las versiones v30.0, v29.2 y v28.3
✅ Los nodos SIN whitelist NO se vieron afectados
✅ Se reveló el 10 de noviembre, tras el fin del soporte de la versión 29.x
PERO también se revelaron:
⚠️ CVE-2025-62861 ALTA: podría impedir que los nodos de minería generen bloques válidos
⚠️ CVE-2025-62859 MEDIA: podría detener el procesamiento de bloques durante 10 minutos
¿Qué hacer AHORA?
1. Actualiza a la versión más reciente de Bitcoin Core LO ANTES POSIBLE
2. Revisa la configuración de -whitelist
3. Si operas un nodo Tor, VERIFICA tu configuración
Bitcoin sigue siendo seguro: ¡así funciona la divulgación responsable!
¿Operas un nodo? 👇
🟢 = Ya actualicé
🟡 = Actualizando ahora
🔴 = No lo sabía
¡Reenvíalo para advertir a quienes operan nodos!
#Bitcoin #BTC #Tor #BitcoinCore #SeguridadCripto #Binance
¡Esto es ENORME para quienes operan nodos y valoran la privacidad! 👇
¿Qué pasó?
Bitcoin Core reveló la vulnerabilidad CVE-2025-62860: un fallo de Tor que permitía que CUALQUIER desconocido en Tor obtuviera permisos de CONFIANZA en miles de nodos. 😱
¿Cómo?
➡️ El tráfico de Tor se trataba como tráfico LOCAL
➡️ Si el nodo tenía activada la opción -whitelist, los desconocidos de Tor podían eludir las protecciones contra el spam y de privacidad
➡️ Miles de nodos de la red principal accesibles incluían en la lista blanca TODAS las conexiones entrantes de Tor
Buenas noticias:
✅ NO se perdieron monedas ni se hackearon billeteras
✅ Corregido en octubre de 2025 en las versiones v30.0, v29.2 y v28.3
✅ Los nodos SIN whitelist NO se vieron afectados
✅ Se reveló el 10 de noviembre, tras el fin del soporte de la versión 29.x
PERO también se revelaron:
⚠️ CVE-2025-62861 ALTA: podría impedir que los nodos de minería generen bloques válidos
⚠️ CVE-2025-62859 MEDIA: podría detener el procesamiento de bloques durante 10 minutos
¿Qué hacer AHORA?
1. Actualiza a la versión más reciente de Bitcoin Core LO ANTES POSIBLE
2. Revisa la configuración de -whitelist
3. Si operas un nodo Tor, VERIFICA tu configuración
Bitcoin sigue siendo seguro: ¡así funciona la divulgación responsable!
¿Operas un nodo? 👇
🟢 = Ya actualicé
🟡 = Actualizando ahora
🔴 = No lo sabía
¡Reenvíalo para advertir a quienes operan nodos!
#Bitcoin #BTC #Tor #BitcoinCore #SeguridadCripto #Binance
SHERAZ FAHEEM 01:
Security discussions are healthy for Bitcoin because they encourage stronger infrastructure and better development practices.
2
1
100

#BitcoinCoreDisclosesTorTrafficVulnerability Bitcoin Core revela una vulnerabilidad en el tráfico de Tor...
Una vulnerabilidad de gravedad media permitió que conexiones anónimas de Tor heredaran permisos de confianza en miles de nodos de Bitcoin, lo que podría debilitar ...
#BitcoinCoreDisclosesTorTrafficVulnerability Bitcoin Core revela una vulnerabilidad en el tráfico de Tor...
Una vulnerabilidad de gravedad media permitió que conexiones anónimas de Tor heredaran permisos de confianza en miles de nodos de Bitcoin, lo que podría debilitar ...
Una vulnerabilidad de gravedad media permitió que conexiones anónimas de Tor heredaran permisos de confianza en miles de nodos de Bitcoin, lo que podría debilitar ...
SHERAZ FAHEEM 01:
Technical disclosures should encourage informed discussion rather than unnecessary panic.
1
109
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 ¡BITCOIN CORE REVELA UNA VULNERABILIDAD EN EL TRÁFICO DE TOR! 🔥
Bitcoin Core ha revelado una falla de seguridad (CVE-2025-62860) que permitía que las conexiones entrantes de Tor obtuvieran privilegios de pares de confianza en miles de nodos de Bitcoin accesibles.
⚠️ ¿Por qué es importante?
Ciertos nodos relajaron involuntariamente las protecciones contra el spam y para la privacidad.
El problema afectó a configuraciones específicas que utilizaban el ajuste opcional -whitelist.
Los desarrolladores publicaron correcciones en octubre de 2025.
Los nodos que no tenían la configuración de lista blanca afectada no se vieron afectados.
📊 Perspectiva del mercado: Esta divulgación destaca la importancia de la seguridad de la red Bitcoin, la descentralización y las actualizaciones continuas.
Mi opinión: No entres en pánico ni confundas una vulnerabilidad de seguridad de un nodo con un hackeo de una billetera Bitcoin. La seguridad de la red importa, pero esto no demuestra que se hayan robado fondos de BTC.
👀 Operadores, sigan de cerca la volatilidad de $BTC , el sentimiento del mercado y los niveles clave de soporte.
¿Es esto una advertencia para la infraestructura de Bitcoin o una prueba de que su proceso de seguridad está funcionando?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
#BitcoinCoreDisclosesTorTrafficVulnerability
🚨 ¡BITCOIN CORE REVELA UNA VULNERABILIDAD EN EL TRÁFICO DE TOR! 🔥
Bitcoin Core ha revelado una falla de seguridad (CVE-2025-62860) que permitía que las conexiones entrantes de Tor obtuvieran privilegios de pares de confianza en miles de nodos de Bitcoin accesibles.
⚠️ ¿Por qué es importante?
Ciertos nodos relajaron involuntariamente las protecciones contra el spam y para la privacidad.
El problema afectó a configuraciones específicas que utilizaban el ajuste opcional -whitelist.
Los desarrolladores publicaron correcciones en octubre de 2025.
Los nodos que no tenían la configuración de lista blanca afectada no se vieron afectados.
📊 Perspectiva del mercado: Esta divulgación destaca la importancia de la seguridad de la red Bitcoin, la descentralización y las actualizaciones continuas.
Mi opinión: No entres en pánico ni confundas una vulnerabilidad de seguridad de un nodo con un hackeo de una billetera Bitcoin. La seguridad de la red importa, pero esto no demuestra que se hayan robado fondos de BTC.
👀 Operadores, sigan de cerca la volatilidad de $BTC , el sentimiento del mercado y los niveles clave de soporte.
¿Es esto una advertencia para la infraestructura de Bitcoin o una prueba de que su proceso de seguridad está funcionando?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
🚨 ¡BITCOIN CORE REVELA UNA VULNERABILIDAD EN EL TRÁFICO DE TOR! 🔥
Bitcoin Core ha revelado una falla de seguridad (CVE-2025-62860) que permitía que las conexiones entrantes de Tor obtuvieran privilegios de pares de confianza en miles de nodos de Bitcoin accesibles.
⚠️ ¿Por qué es importante?
Ciertos nodos relajaron involuntariamente las protecciones contra el spam y para la privacidad.
El problema afectó a configuraciones específicas que utilizaban el ajuste opcional -whitelist.
Los desarrolladores publicaron correcciones en octubre de 2025.
Los nodos que no tenían la configuración de lista blanca afectada no se vieron afectados.
📊 Perspectiva del mercado: Esta divulgación destaca la importancia de la seguridad de la red Bitcoin, la descentralización y las actualizaciones continuas.
Mi opinión: No entres en pánico ni confundas una vulnerabilidad de seguridad de un nodo con un hackeo de una billetera Bitcoin. La seguridad de la red importa, pero esto no demuestra que se hayan robado fondos de BTC.
👀 Operadores, sigan de cerca la volatilidad de $BTC , el sentimiento del mercado y los niveles clave de soporte.
¿Es esto una advertencia para la infraestructura de Bitcoin o una prueba de que su proceso de seguridad está funcionando?
#Bitcoin #BTC #BitcoinCore #CryptoSecurity #Tor #CryptoNewss
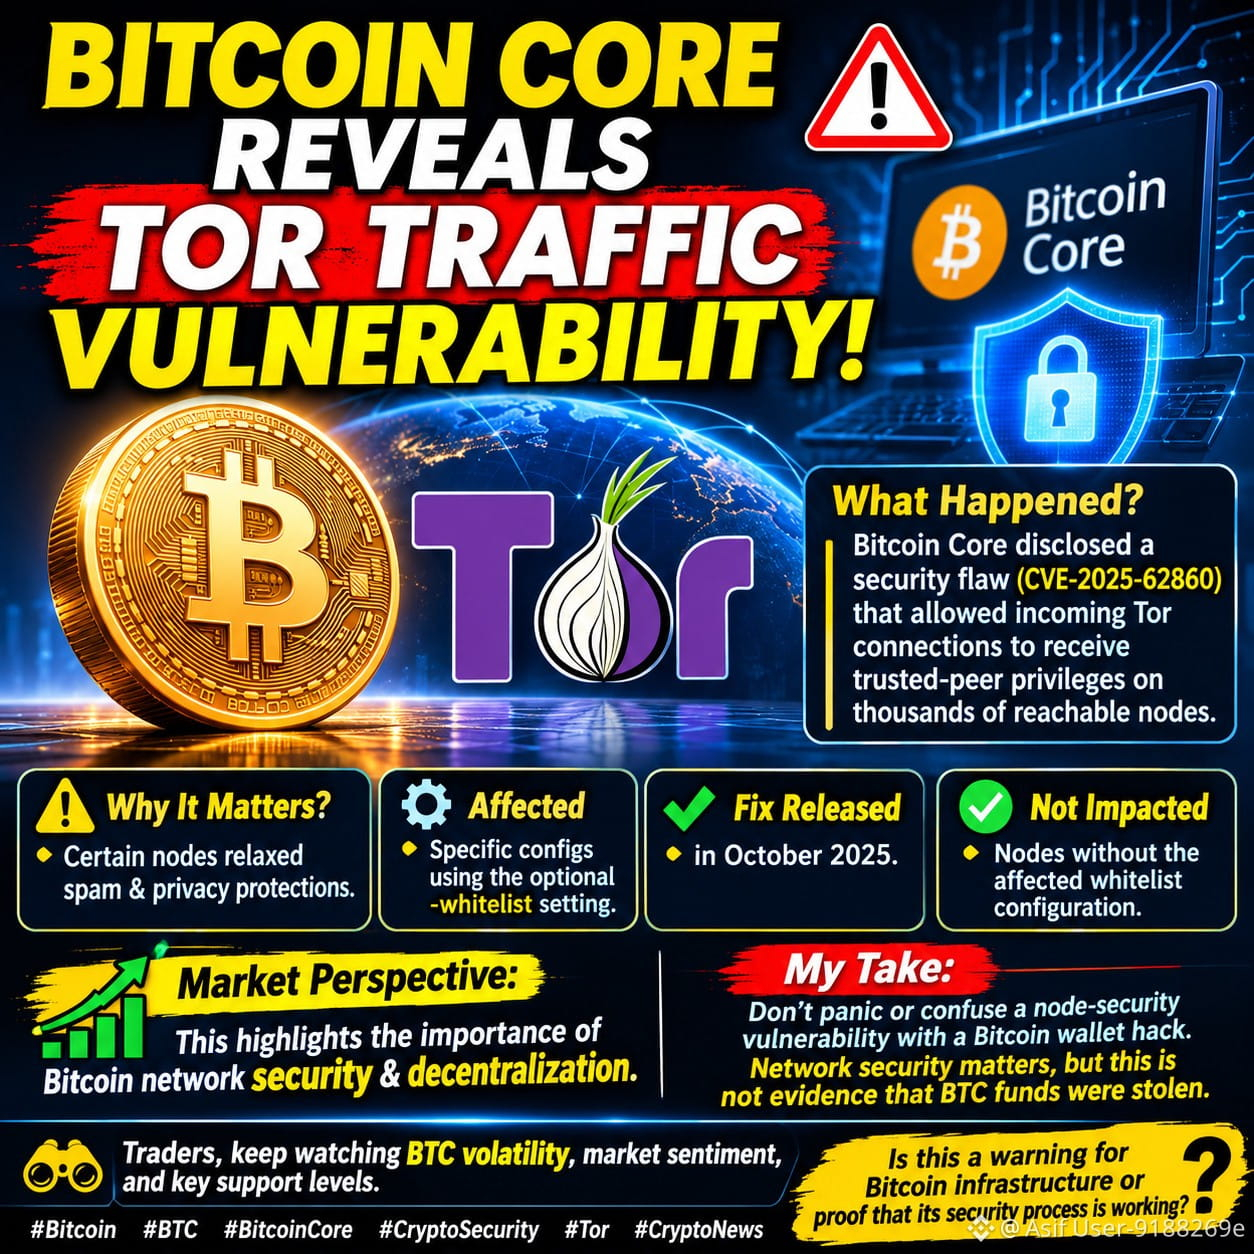
SHERAZ FAHEEM 01:
Bitcoin's long-term strength depends on developers continuously reviewing and improving its security model.
1
9
·
--
Debate sobre la antigua vulnerabilidad de permisos de Tor en Bitcoin Core|Ya está corregida y tenía límites de configuración|No me sumo al pánico
Mi postura es tomar en serio la seguridad de los nodos, pero no presentar la divulgación pública de una antigua vulnerabilidad como si toda la red estuviera siendo atacada hoy. En la lista de tendencias de Binance Square apareció #BitcoinCoreDisclosesTorTrafficVulnerability. Tras consultar el aviso de seguridad oficial de Bitcoin Core del 10 de noviembre, el problema figura como CVE-2025-62860 y está clasificado como de gravedad moderada: si un nodo de una versión antigua tenía en la lista blanca el rango de IP donde se encontraba el servicio Tor, los pares Tor entrantes podían heredar por error los permisos de la lista blanca y eludir así algunas restricciones contra la denegación de servicio y medidas de mitigación de filtraciones de privacidad. Según el aviso oficial, miles de nodos de la red principal accesibles habían usado esta combinación de configuración; los nodos que no habían activado la opción no predeterminada de lista blanca no se veían afectados. La corrección ya se había publicado en octubre de 2025, con Bitcoin Core 30.0, 29.2 y 28.3. Los detalles no se hicieron públicos hasta 2026, una vez finalizado el ciclo de vida de las versiones antiguas.
Este incidente demuestra que los riesgos del software de los nodos no pueden evaluarse únicamente observando que «la cadena sigue produciendo bloques». La configuración de la lista blanca y de Tor afecta a la resistencia de los nodos frente al abuso y a la protección de la privacidad; los operadores deben comprobar qué versión utilizan. Esto no demuestra que las reglas de consenso de Bitcoin hayan fallado, y tampoco hay pruebas de que las claves privadas de BTC se hayan filtrado debido a esta vulnerabilidad. El aviso de seguridad de Bitcoin Core también enumera otras vulnerabilidades independientes, que no deben agruparse como si formaran parte de un mismo ataque. La divulgación de una antigua vulnerabilidad podría intensificar la aversión al riesgo; lo que influye de forma sostenida en los precios son los ataques confirmados, el grado de actualización de los nodos y los flujos de capital.
Cuando consulté BTC/USDT en Binance, cotizaba en torno a 67548 dólares, con una caída aproximada del 4.0 % en 24 horas; el mínimo intradía rondaba los 66915 y el máximo, los 70393 dólares. El precio ya había salido de la zona de los 70000 dólares, pero no se puede afirmar por ello que la caída se debiera a las noticias de seguridad de Tor. La tabla de fondos cotizados de bitcoin al contado de Farside del 13 de noviembre muestra provisionalmente salidas netas de unos 4190 millones de dólares; no hay datos para la columna de IBIT, por lo que las cifras podrían cambiar más adelante. No se debe considerar el resultado de ese día como un total definitivo y completo de los flujos. También están cobrando fuerza en Square los temas del IPP y las salidas de los ETF. El mercado tiene ahora mismo una mezcla de factores macroeconómicos, flujos de capital y narrativas de seguridad, así que es peligroso atribuirlo todo a una sola causa. Considero que 66900 es el soporte cercano, y que un rebote solo sería convincente si recupera la zona de 68000 a 68500 dólares.
Si operara por cuenta propia, ahora no intentaría comprar en plena caída; solo consideraría una posición larga pequeña en el mercado al contado, sin apalancamiento. La señal de entrada sería un cierre de cuatro horas por encima de 68500 dólares, seguido de un retroceso que respete la zona de 68000 a 68500, sin que se emitan nuevas alertas oficiales de seguridad; la posición inicial no superaría el 3 % del capital de la cuenta. El primer objetivo sería 70000 dólares: al alcanzarlo, reduciría la posición a la mitad y elevaría el stop de la posición restante al precio de entrada. El segundo objetivo sería 71500 dólares; al alcanzarlo, cerraría toda la posición. Si después de entrar se registra un nuevo cierre de cuatro horas por debajo de 67500, saldría con un stop; si cae por debajo de 66900 antes de entrar, cancelaría el plan de compra. Si las autoridades confirman que se explotó la vulnerabilidad y que esto causó anomalías más amplias en los servicios de los nodos, o si al completarse los datos de los fondos se observa una salida considerablemente mayor, también descartaría mi análisis actual, cerraría primero la posición y luego volvería a evaluar. Hasta que se active una señal, esto es solo un plan, no una operación ejecutada ni una ganancia realizada.
Fuentes: aviso oficial de Bitcoin Core sobre CVE-2025-62860, tabla de fondos de BTC de Farside y cotización de BTC/USDT en Binance. #BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Lo anterior es únicamente una observación personal del mercado y no constituye asesoramiento de inversión.
Debate sobre la antigua vulnerabilidad de permisos de Tor en Bitcoin Core|Ya está corregida y tenía límites de configuración|No me sumo al pánico
Mi postura es tomar en serio la seguridad de los nodos, pero no presentar la divulgación pública de una antigua vulnerabilidad como si toda la red estuviera siendo atacada hoy. En la lista de tendencias de Binance Square apareció #BitcoinCoreDisclosesTorTrafficVulnerability. Tras consultar el aviso de seguridad oficial de Bitcoin Core del 10 de noviembre, el problema figura como CVE-2025-62860 y está clasificado como de gravedad moderada: si un nodo de una versión antigua tenía en la lista blanca el rango de IP donde se encontraba el servicio Tor, los pares Tor entrantes podían heredar por error los permisos de la lista blanca y eludir así algunas restricciones contra la denegación de servicio y medidas de mitigación de filtraciones de privacidad. Según el aviso oficial, miles de nodos de la red principal accesibles habían usado esta combinación de configuración; los nodos que no habían activado la opción no predeterminada de lista blanca no se veían afectados. La corrección ya se había publicado en octubre de 2025, con Bitcoin Core 30.0, 29.2 y 28.3. Los detalles no se hicieron públicos hasta 2026, una vez finalizado el ciclo de vida de las versiones antiguas.
Este incidente demuestra que los riesgos del software de los nodos no pueden evaluarse únicamente observando que «la cadena sigue produciendo bloques». La configuración de la lista blanca y de Tor afecta a la resistencia de los nodos frente al abuso y a la protección de la privacidad; los operadores deben comprobar qué versión utilizan. Esto no demuestra que las reglas de consenso de Bitcoin hayan fallado, y tampoco hay pruebas de que las claves privadas de BTC se hayan filtrado debido a esta vulnerabilidad. El aviso de seguridad de Bitcoin Core también enumera otras vulnerabilidades independientes, que no deben agruparse como si formaran parte de un mismo ataque. La divulgación de una antigua vulnerabilidad podría intensificar la aversión al riesgo; lo que influye de forma sostenida en los precios son los ataques confirmados, el grado de actualización de los nodos y los flujos de capital.
Cuando consulté BTC/USDT en Binance, cotizaba en torno a 67548 dólares, con una caída aproximada del 4.0 % en 24 horas; el mínimo intradía rondaba los 66915 y el máximo, los 70393 dólares. El precio ya había salido de la zona de los 70000 dólares, pero no se puede afirmar por ello que la caída se debiera a las noticias de seguridad de Tor. La tabla de fondos cotizados de bitcoin al contado de Farside del 13 de noviembre muestra provisionalmente salidas netas de unos 4190 millones de dólares; no hay datos para la columna de IBIT, por lo que las cifras podrían cambiar más adelante. No se debe considerar el resultado de ese día como un total definitivo y completo de los flujos. También están cobrando fuerza en Square los temas del IPP y las salidas de los ETF. El mercado tiene ahora mismo una mezcla de factores macroeconómicos, flujos de capital y narrativas de seguridad, así que es peligroso atribuirlo todo a una sola causa. Considero que 66900 es el soporte cercano, y que un rebote solo sería convincente si recupera la zona de 68000 a 68500 dólares.
Si operara por cuenta propia, ahora no intentaría comprar en plena caída; solo consideraría una posición larga pequeña en el mercado al contado, sin apalancamiento. La señal de entrada sería un cierre de cuatro horas por encima de 68500 dólares, seguido de un retroceso que respete la zona de 68000 a 68500, sin que se emitan nuevas alertas oficiales de seguridad; la posición inicial no superaría el 3 % del capital de la cuenta. El primer objetivo sería 70000 dólares: al alcanzarlo, reduciría la posición a la mitad y elevaría el stop de la posición restante al precio de entrada. El segundo objetivo sería 71500 dólares; al alcanzarlo, cerraría toda la posición. Si después de entrar se registra un nuevo cierre de cuatro horas por debajo de 67500, saldría con un stop; si cae por debajo de 66900 antes de entrar, cancelaría el plan de compra. Si las autoridades confirman que se explotó la vulnerabilidad y que esto causó anomalías más amplias en los servicios de los nodos, o si al completarse los datos de los fondos se observa una salida considerablemente mayor, también descartaría mi análisis actual, cerraría primero la posición y luego volvería a evaluar. Hasta que se active una señal, esto es solo un plan, no una operación ejecutada ni una ganancia realizada.
Fuentes: aviso oficial de Bitcoin Core sobre CVE-2025-62860, tabla de fondos de BTC de Farside y cotización de BTC/USDT en Binance. #BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Lo anterior es únicamente una observación personal del mercado y no constituye asesoramiento de inversión.
Mi postura es tomar en serio la seguridad de los nodos, pero no presentar la divulgación pública de una antigua vulnerabilidad como si toda la red estuviera siendo atacada hoy. En la lista de tendencias de Binance Square apareció #BitcoinCoreDisclosesTorTrafficVulnerability. Tras consultar el aviso de seguridad oficial de Bitcoin Core del 10 de noviembre, el problema figura como CVE-2025-62860 y está clasificado como de gravedad moderada: si un nodo de una versión antigua tenía en la lista blanca el rango de IP donde se encontraba el servicio Tor, los pares Tor entrantes podían heredar por error los permisos de la lista blanca y eludir así algunas restricciones contra la denegación de servicio y medidas de mitigación de filtraciones de privacidad. Según el aviso oficial, miles de nodos de la red principal accesibles habían usado esta combinación de configuración; los nodos que no habían activado la opción no predeterminada de lista blanca no se veían afectados. La corrección ya se había publicado en octubre de 2025, con Bitcoin Core 30.0, 29.2 y 28.3. Los detalles no se hicieron públicos hasta 2026, una vez finalizado el ciclo de vida de las versiones antiguas.
Este incidente demuestra que los riesgos del software de los nodos no pueden evaluarse únicamente observando que «la cadena sigue produciendo bloques». La configuración de la lista blanca y de Tor afecta a la resistencia de los nodos frente al abuso y a la protección de la privacidad; los operadores deben comprobar qué versión utilizan. Esto no demuestra que las reglas de consenso de Bitcoin hayan fallado, y tampoco hay pruebas de que las claves privadas de BTC se hayan filtrado debido a esta vulnerabilidad. El aviso de seguridad de Bitcoin Core también enumera otras vulnerabilidades independientes, que no deben agruparse como si formaran parte de un mismo ataque. La divulgación de una antigua vulnerabilidad podría intensificar la aversión al riesgo; lo que influye de forma sostenida en los precios son los ataques confirmados, el grado de actualización de los nodos y los flujos de capital.
Cuando consulté BTC/USDT en Binance, cotizaba en torno a 67548 dólares, con una caída aproximada del 4.0 % en 24 horas; el mínimo intradía rondaba los 66915 y el máximo, los 70393 dólares. El precio ya había salido de la zona de los 70000 dólares, pero no se puede afirmar por ello que la caída se debiera a las noticias de seguridad de Tor. La tabla de fondos cotizados de bitcoin al contado de Farside del 13 de noviembre muestra provisionalmente salidas netas de unos 4190 millones de dólares; no hay datos para la columna de IBIT, por lo que las cifras podrían cambiar más adelante. No se debe considerar el resultado de ese día como un total definitivo y completo de los flujos. También están cobrando fuerza en Square los temas del IPP y las salidas de los ETF. El mercado tiene ahora mismo una mezcla de factores macroeconómicos, flujos de capital y narrativas de seguridad, así que es peligroso atribuirlo todo a una sola causa. Considero que 66900 es el soporte cercano, y que un rebote solo sería convincente si recupera la zona de 68000 a 68500 dólares.
Si operara por cuenta propia, ahora no intentaría comprar en plena caída; solo consideraría una posición larga pequeña en el mercado al contado, sin apalancamiento. La señal de entrada sería un cierre de cuatro horas por encima de 68500 dólares, seguido de un retroceso que respete la zona de 68000 a 68500, sin que se emitan nuevas alertas oficiales de seguridad; la posición inicial no superaría el 3 % del capital de la cuenta. El primer objetivo sería 70000 dólares: al alcanzarlo, reduciría la posición a la mitad y elevaría el stop de la posición restante al precio de entrada. El segundo objetivo sería 71500 dólares; al alcanzarlo, cerraría toda la posición. Si después de entrar se registra un nuevo cierre de cuatro horas por debajo de 67500, saldría con un stop; si cae por debajo de 66900 antes de entrar, cancelaría el plan de compra. Si las autoridades confirman que se explotó la vulnerabilidad y que esto causó anomalías más amplias en los servicios de los nodos, o si al completarse los datos de los fondos se observa una salida considerablemente mayor, también descartaría mi análisis actual, cerraría primero la posición y luego volvería a evaluar. Hasta que se active una señal, esto es solo un plan, no una operación ejecutada ni una ganancia realizada.
Fuentes: aviso oficial de Bitcoin Core sobre CVE-2025-62860, tabla de fondos de BTC de Farside y cotización de BTC/USDT en Binance. #BitcoinCoreDisclosesTorTrafficVulnerability #BTC
Lo anterior es únicamente una observación personal del mercado y no constituye asesoramiento de inversión.
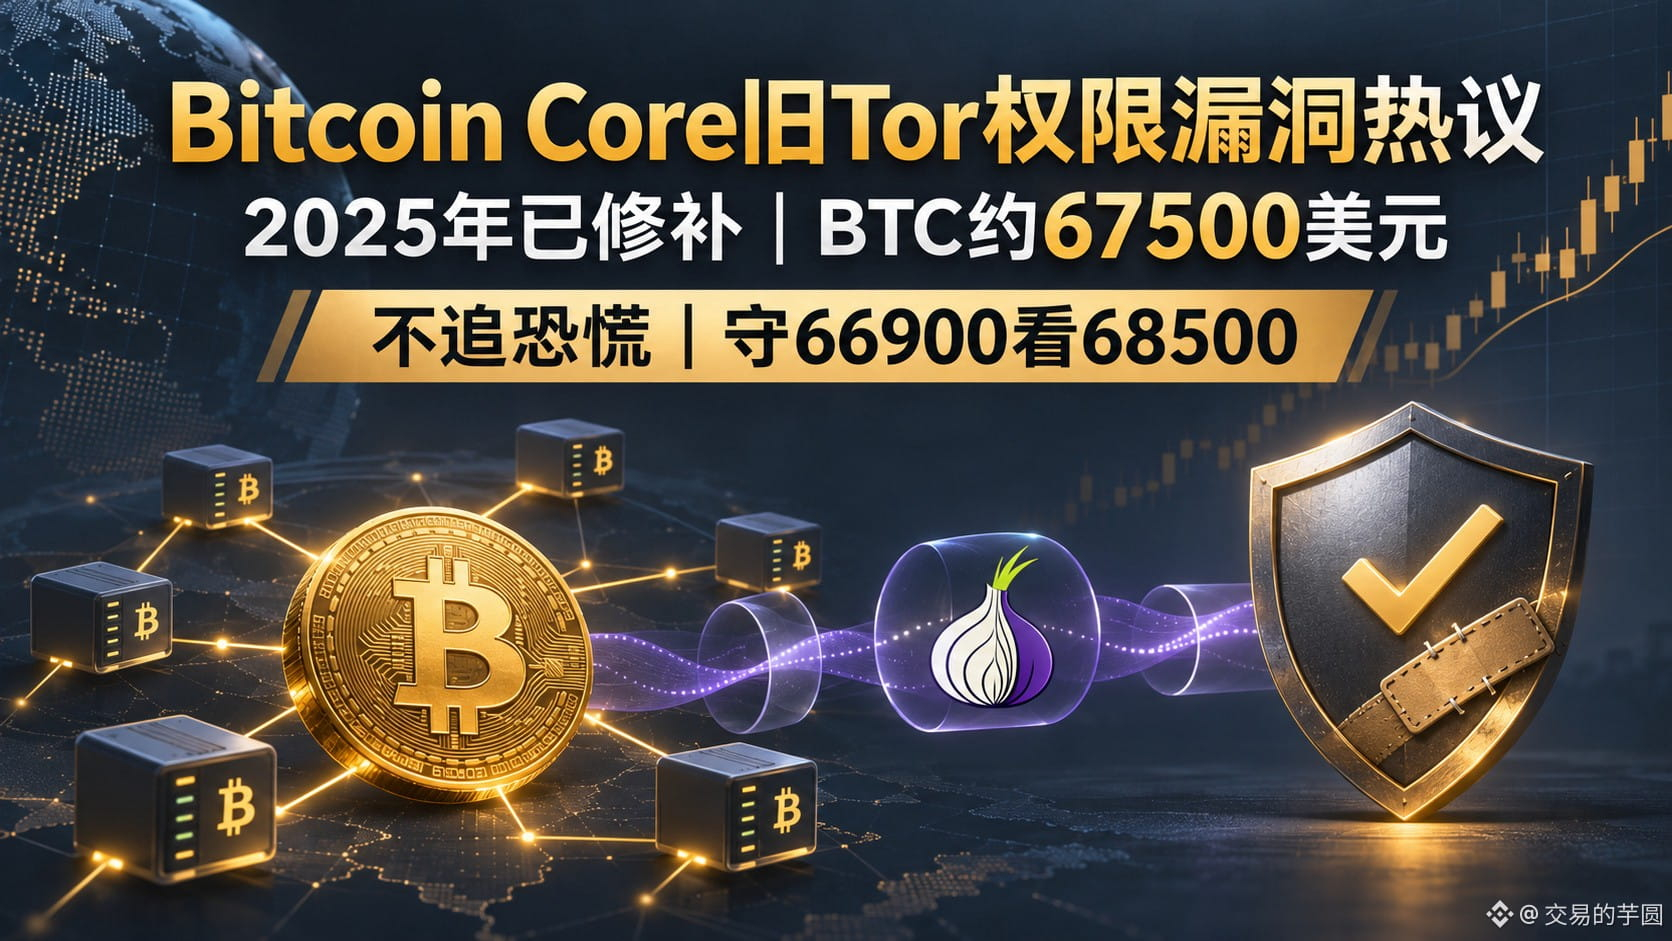
8
Inicia sesión para explorar más contenidos
Únete a usuarios globales de criptomonedas en Binance Square
⚡️ Obtén información útil y actualizada sobre criptos.
💬 Avalado por el mayor exchange de criptomonedas en el mundo.
👍 Descubre perspectivas reales de creadores verificados.
Email/número de teléfono
Temas populares
1
#WhoWillSucceedJensenHuangatNvidia?
97,400 vistas
1,236 están debatiendo
2
#WhatWillDriveCryptoandStocks’NextRebound?
462,243 vistas
3,142 están debatiendo
3
#BitcoinActiveSupplyInProfitDropsBelow45%
33,085 vistas
444 están debatiendo
4
#KavaSaysAbnormalActivityLimitedToKavaLend
14,886 vistas
232 están debatiendo
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
12,625 vistas
209 están debatiendo
6
#USPPIMissMayEaseBTCPressure
224,612 vistas
2,095 están debatiendo
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
3,535 vistas
57 están debatiendo
8
#TONStrategyReports$23.97MQ3NetLoss
4,680 vistas
41 están debatiendo
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
20,961 vistas
252 están debatiendo
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
14,138 vistas
207 están debatiendo