


Según Gnosis Pay, unos hackers vulneraron el antiguo sistema que gestiona sus tarjetas para consumidores y accedieron a información personal. El ataque se dio a conocer el viernes 6 de noviembre, y la empresa afirma que no se vieron afectados los fondos ni su plataforma empresarial. Estas declaraciones se producen en medio de una caída del gasto con la tarjeta de Gnosis Pay, mientras el mercado sigue creciendo.
Lo que dice Gnosis Pay que ocurrió
Según Gnosis Pay, su sistema de monitoreo detectó un acceso no autorizado el 3 de noviembre. Dos horas después, inició un proceso de contención. La empresa decidió sustituir las credenciales comprometidas, corregir la vulnerabilidad y hacer obligatorio el servicio 3D Secure para todos los clientes hasta que apagó el sistema.
Se informó por correo electrónico a los clientes cuyas cuentas se vieron afectadas, con información específica sobre los datos que habían sido comprometidos. Gnosis Pay también informó a sus socios y se puso en contacto con el emisor correspondiente y las autoridades de protección de datos acerca de la filtración. En el comunicado oficial de la empresa se indicó que Monavate Ltd y UAB Monavate son los emisores regionales.
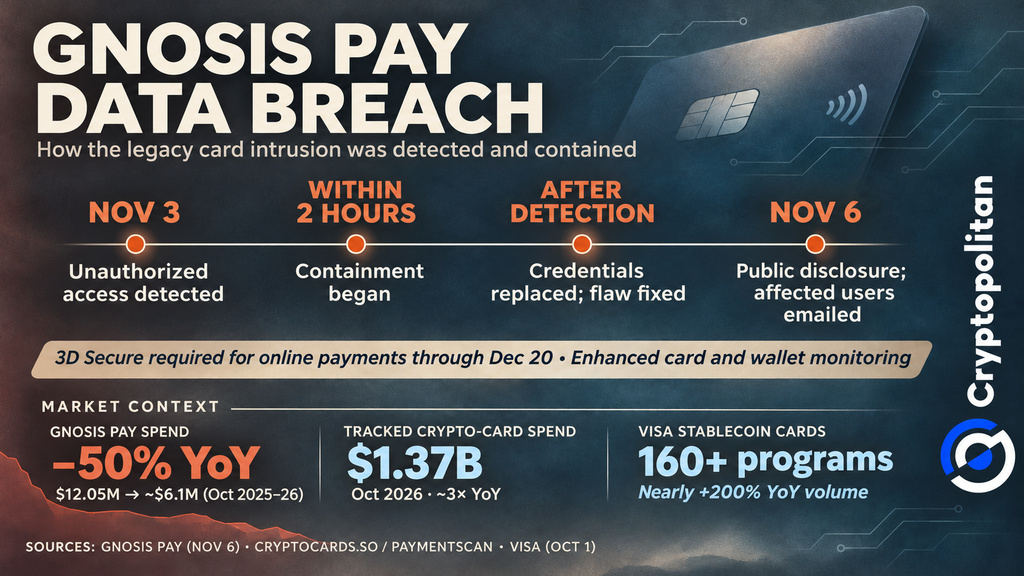 Filtración de datos de Gnosis Pay: cronología de detección, contención y respuesta de seguridad
Sin embargo, todavía hay dos preguntas sin respuesta: ¿cuántos clientes se vieron afectados y qué tipo de datos personales quedaron expuestos? Gnosis Pay aún no ha aclarado si la cantidad de información filtrada varió de un cliente a otro. Gnosis Pay afirmó que los fondos de los clientes y la plataforma de tarjetas que opera para otras empresas no se vieron afectados. Sin embargo, estas afirmaciones no han sido confirmadas de forma independiente.
Por qué la autocustodia no protegió los datos de identidad
La diferencia entre proteger los fondos de los clientes y garantizar la seguridad de sus datos personales pone de manifiesto una falla en las tarjetas de pago con autocustodia. Los clientes pueden controlar las criptomonedas de sus billeteras, pero las empresas de pagos siguen conservando sus datos de identidad, direcciones e información bancaria. Esta información podría quedar expuesta sin necesidad de tocar los fondos. Otras filtraciones de billeteras de criptomonedas también han evidenciado riesgos similares.
Las posibles consecuencias quedaron claras cuando Lefteris Karapetsas, fundador de Rotki, afirmó que quedaron expuestos su nombre, domicilio, número de tarjeta y todas las direcciones de billetera vinculadas a su cuenta. Su caso no confirma qué les ocurrió a los demás usuarios. Gnosis Pay no ha confirmado oficialmente si también se filtraron direcciones de correo electrónico, números de teléfono, códigos de seguridad de las tarjetas y datos bancarios.
Vincular la identidad y el domicilio de una persona con sus billeteras de criptomonedas genera otro riesgo. Los delincuentes podrían usar esa información para enviar mensajes de suplantación de identidad convincentes o identificar posibles objetivos. Chainalysis estimó que los ataques violentos contra titulares de criptomonedas habían causado pérdidas superiores a los 30 millones de dólares a mediados de 2026. Sin embargo, no hay pruebas que vinculen esos ataques con la filtración de Gnosis Pay.
Una filtración de datos, no el ataque de junio
La filtración de noviembre es independiente del ataque al contrato inteligente Zodiac que afectó a Gnosis Pay en junio. Los atacantes aprovecharon una vulnerabilidad de software para robar alrededor de 1,5 millones de dólares. Otros 300.000 dólares quedaron inaccesibles. Más tarde, Gnosis cubrió las pérdidas y restituyó los fondos de los clientes, según informó Cryptopolitan.
Los dos incidentes pusieron de manifiesto vulnerabilidades distintas. El ataque de junio apuntó al software que protegía las billeteras de las tarjetas, mientras que la filtración de noviembre expuso información personal almacenada en un sistema antiguo. Gnosis Pay afirma que en el incidente más reciente no se robaron fondos de clientes.
Una tarjeta en declive mientras el mercado crece
El sistema afectado por la filtración de noviembre ya tenía previsto dejar de utilizarse. En septiembre, Gnosis Pay anunció que sus tarjetas para consumidores dejarían de funcionar a las 23:59 UTC del 20 de diciembre. La aplicación web seguirá disponible para realizar retiros mientras la empresa reorienta sus esfuerzos a ofrecer servicios de tarjetas a otras empresas.
El negocio de consumo de Gnosis Pay también estaba perdiendo terreno. El gasto con sus tarjetas en octubre cayó de 12,05 millones de dólares en 2025 a unos 6,1 millones en 2026, un descenso de casi el 50 %.
El mercado en general siguió la tendencia opuesta. El gasto registrado con tarjetas de criptomonedas casi se triplicó durante el mismo período, al pasar de 464 millones a 1.370 millones de dólares. Mientras tanto, Visa informó que había más de 160 programas de tarjetas vinculadas a monedas estables, con un volumen de pagos que aumentó casi un 200 % interanual. Cryptopolitan también ha informado sobre esta expansión.
La caída del gasto de Gnosis Pay comenzó antes de la filtración de noviembre. Por lo tanto, las cifras no permiten determinar si el incidente afectó la actividad de los clientes. El impacto a largo plazo en la reputación y el negocio de la empresa sigue siendo incierto.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.